
 EN
 BR
 DE
 ES
 FR
 RU
 ID
 TR
 IT
 JP
 SA
 VN
 TH
 KR

Tunnel VPN spiegato: cos'è e come funziona


 Punti chiave

- Un tunnel VPN è la connessione privata e crittografata tra il tuo dispositivo e un server VPN: è il meccanismo che rende concreta la protezione della VPN, non solo un termine di marketing.
- Il tunneling combina due elementi: l'incapsulamento (racchiudere i pacchetti di dati) e la crittografia (rimescolarne il contenuto per renderlo illeggibile durante il transito).
- Una VPN con tunnel completo instrada tutto il traffico del dispositivo attraverso la crittografia; una VPN con tunnel diviso ne instrada solo una parte, lasciando che il resto raggiunga direttamente Internet.
- I tunnel VPN IPsec sono tra i tipi più comuni e usano la modalità tunnel per proteggere interi pacchetti tra reti o dispositivi.
- La scelta del protocollo (OpenVPN, WireGuard, IKEv2/IPsec e opzioni meno recenti come PPTP) influisce direttamente sul livello di sicurezza e sulla velocità effettivi di un dato tunnel VPN.
Ogni volta che ti connetti a una VPN, l'app parla di creare un «tunnel sicuro» per il tuo traffico, ma dietro questa espressione si cela parecchia ingegneria. Se ti sei mai chiesto cosa sia concretamente un tunnel VPN, al di là delle formule di marketing, in breve è un percorso privato e crittografato che trasporta i tuoi dati attraverso Internet pubblico in una forma che nessun altro lungo il tragitto può leggere. Capire cosa significa questo percorso, come viene creato, quali protocolli lo trasportano e in cosa differiscono le configurazioni a tunnel completo e diviso, rende molto più facile valutare se una determinata VPN, inclusa Guru VPN, protegge davvero ciò che pensi che protegga.
Punti chiave
- Un tunnel VPN è la connessione privata e crittografata tra il tuo dispositivo e un server VPN: è il meccanismo che rende concreta la protezione della VPN, non solo un termine di marketing.
- Il tunneling combina due elementi: l'incapsulamento (racchiudere i pacchetti di dati) e la crittografia (rimescolarne il contenuto per renderlo illeggibile durante il transito).
- Una VPN con tunnel completo instrada tutto il traffico del dispositivo attraverso la crittografia; una VPN con tunnel diviso ne instrada solo una parte, lasciando che il resto raggiunga direttamente Internet.
- I tunnel VPN IPsec sono tra i tipi più comuni e usano la modalità tunnel per proteggere interi pacchetti tra reti o dispositivi.
- La scelta del protocollo (OpenVPN, WireGuard, IKEv2/IPsec e opzioni meno recenti come PPTP) influisce direttamente sul livello di sicurezza e sulla velocità effettivi di un dato tunnel VPN.
- Guru VPN basa le sue connessioni su questa stessa architettura di tunnel crittografato, così la protezione della privacy è attiva per impostazione predefinita e non devi configurarla tu.
Cos'è un tunnel VPN?
Al di là del linguaggio di marketing, un tunnel VPN è una connessione logica e crittografata che opera sulla normale rete Internet pubblica. I tuoi dati continuano a viaggiare sugli stessi router, tramite gli stessi ISP e attraverso le stesse reti di sempre, ma anziché essere trasmessi in una forma leggibile da chiunque si trovi lungo il percorso, sono racchiusi in uno strato crittografato che appare come rumore senza senso a chiunque, tranne che al tuo dispositivo e al server VPN dall'altra parte.
Questa distinzione è importante perché separa due idee correlate ma diverse. Una VPN è il servizio nel suo insieme: l'app, la rete di server, il sistema completo progettato per proteggere il tuo traffico. Il tunnel è il meccanismo specifico all'interno del servizio che svolge il lavoro vero e proprio: prende i dati in uscita, li incapsula, li crittografa e li instrada attraverso un tunnel VPN privato che solo il tuo dispositivo e il server possono decodificare. Non tutti i protocolli VPN a tunnel applicano questo processo allo stesso modo; proprio per questo la scelta del protocollo conta quanto il concetto stesso, come vedremo tra poco.
Come funziona un tunnel VPN?
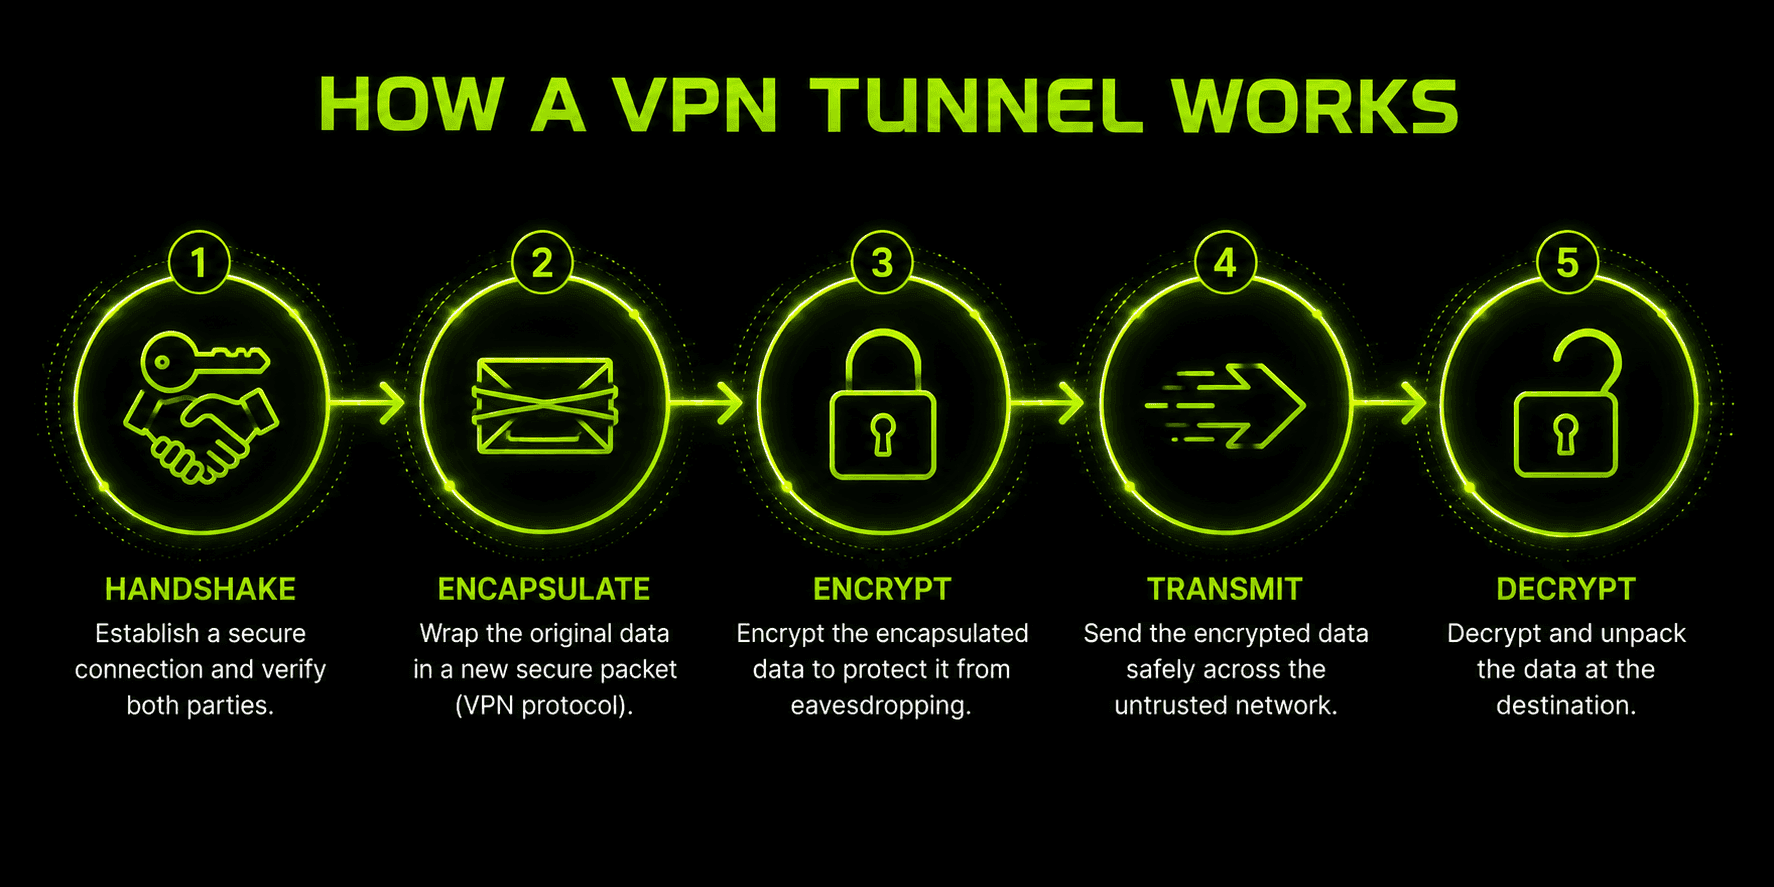
Il processo alla base di un tunnel VPN crittografato segue più o meno la stessa sequenza, indipendentemente dall'app o dal protocollo che usi:
- Autenticazione e handshake — il tuo dispositivo e il server VPN verificano reciprocamente la propria identità e concordano i parametri di crittografia, scambiandosi le chiavi di sessione che serviranno a crittografare e decrittografare i dati per il resto della sessione.
- Incapsulamento — ogni pacchetto di dati in uscita viene racchiuso all'interno di un altro pacchetto. In questo modo il tuo traffico viene separato da tutto il resto che viaggia sulla rete e il protocollo di tunneling dispone di una struttura coerente con cui operare.
- Crittografia — il contenuto del pacchetto incapsulato viene crittografato con l'algoritmo concordato, così che, anche se qualcuno lo intercetta durante il transito, ciò che acquisisce è illeggibile senza la chiave di sessione.
- Trasmissione e decrittografia — il pacchetto crittografato e incapsulato attraversa Internet pubblico fino al server VPN, che lo decrittografa, inoltra la richiesta originale e ripete al contrario lo stesso processo di crittografia per la risposta diretta a te.
- Chiusura della connessione — quando ti disconnetti, il tunnel si chiude e le chiavi di sessione vengono scartate; la volta successiva che ti connetti serviranno un nuovo handshake e un nuovo set di chiavi.
Incapsulamento e crittografia svolgono due funzioni diverse, anche se avvengono quasi simultaneamente. È l'incapsulamento a rendere il traffico identificabile come traffico di un tunnel: dà ai tuoi dati un «involucro» coerente in cui viaggiare. La crittografia rende illeggibile il contenuto di quell'involucro. Un tunnel senza crittografia continuerebbe a separare il tuo traffico, ma chiunque lo intercettasse potrebbe leggerne direttamente il contenuto; è proprio il rischio delle configurazioni non crittografate dei vecchi protocolli di tunneling, come PPTP usato senza crittografia. È anche per questo che la scelta del protocollo incide direttamente sul livello di protezione che ottieni davvero.
Confronto tra protocolli per tunnel VPN
Quanto spiegato finora descrive il tunneling in termini generali, ma il protocollo specifico che trasporta il tunnel fa davvero la differenza in termini di sicurezza e velocità. Ecco un confronto tra i protocolli che puoi incontrare in un'app VPN:
| Protocollo | Sicurezza | Velocità | Note |
|---|---|---|---|
WireGuard | Molto elevata | Molto veloce | Base di codice minima (~4,000 righe), la scelta predefinita moderna per la maggior parte delle app VPN |
OpenVPN | Molto elevata | Moderata | Open source, sottoposto a verifiche approfondite, flessibile ma più complesso da configurare |
IKEv2/IPsec | Elevata | Veloce | Si riconnette rapidamente dopo il passaggio da una rete all'altra, ottimo supporto per dispositivi mobili |
L2TP/IPsec | Moderata | Moderata | Il doppio incapsulamento aggiunge overhead; in gran parte sostituito da IKEv2 |
SSTP | Elevata | Moderata | Pensato per Windows, può camuffare il traffico da normale HTTPS |
PPTP | Debole | Molto veloce | Obsoleto e con vulnerabilità note; da evitare per qualsiasi attività sensibile |
Il successo di WireGuard dipende da un compromesso che la maggior parte dei protocolli concorrenti non ha gestito altrettanto bene: una base di codice abbastanza ridotta da poter essere verificata a fondo, abbinata a scelte crittografiche (ChaCha20 e Curve25519) selezionate appositamente per la velocità sui dispositivi mobili. OpenVPN resta la scelta indicata quando la massima configurabilità e una lunga storia di verifiche contano più della velocità pura, mentre PPTP persiste soprattutto nei sistemi legacy non aggiornati: oggi la sua presenza in un elenco di protocolli è più un segnale di cautela che una raccomandazione. Il concetto di tunneling rimane identico in tutte e sei le righe della tabella; ciò che cambia è l'efficienza e la sicurezza con cui ciascun protocollo lo realizza.
VPN con tunnel completo o diviso
Non tutte le connessioni VPN instradano il traffico nello stesso modo e la differenza tra le configurazioni a tunnel completo e a tunnel diviso incide sia sulla sicurezza sia sull'esperienza quotidiana.
Un tunnel VPN completo instrada tutto il traffico in uscita dal tuo dispositivo attraverso il tunnel crittografato: navigazione, app, processi in background, tutto. Nulla raggiunge Internet senza passare prima dalla crittografia e dal server VPN. È l'opzione più protettiva: non ci sono lacune in cui il traffico possa uscire senza crittografia, ed è per questo che rappresenta il comportamento predefinito della maggior parte delle app VPN per consumatori.
Un tunnel VPN diviso, invece, ti permette di scegliere quale traffico passa dal tunnel crittografato e quale raggiunge direttamente Internet, escludendo del tutto la VPN. Alcune implementazioni dividono il traffico per app (un'app di streaming si connette direttamente, mentre il browser resta nel tunnel), altre in base alla destinazione (determinati siti web o intervalli IP vengono esclusi dal tunnel).
| Caratteristica | VPN con tunnel completo | VPN con tunnel diviso |
|---|---|---|
Copertura del traffico | 100% del traffico del dispositivo crittografato | Solo il traffico selezionato è crittografato |
Sicurezza | Maggiore: nessuna lacuna non protetta | Minore: il traffico escluso è esposto |
Velocità/banda | Overhead leggermente maggiore | Più veloce per il traffico fuori dal tunnel |
Accesso alla rete locale | Può bloccare i dispositivi LAN (stampanti ecc.) | Accesso più semplice alle risorse della rete locale |
Ideale per | Wi-Fi pubbliche, navigazione sensibile, uso attento alla privacy | Streaming, giochi o app che non richiedono protezione |
Nessuna delle due opzioni è universalmente «giusta»: dipende da cosa vuoi proteggere e da quali compromessi sei disposto ad accettare per comodità. L'importante è sapere quale stai usando, perché configurare un tunnel VPN diviso senza avere ben chiaro cosa viene escluso può lasciare esposto più traffico di quanto ti aspetti.
Tunnel VPN IPsec: modalità tunnel e modalità trasporto
IPsec è uno degli standard di tunneling più diffusi e il comportamento di un tunnel VPN IPsec varia leggermente a seconda di quale delle sue due modalità viene usata.
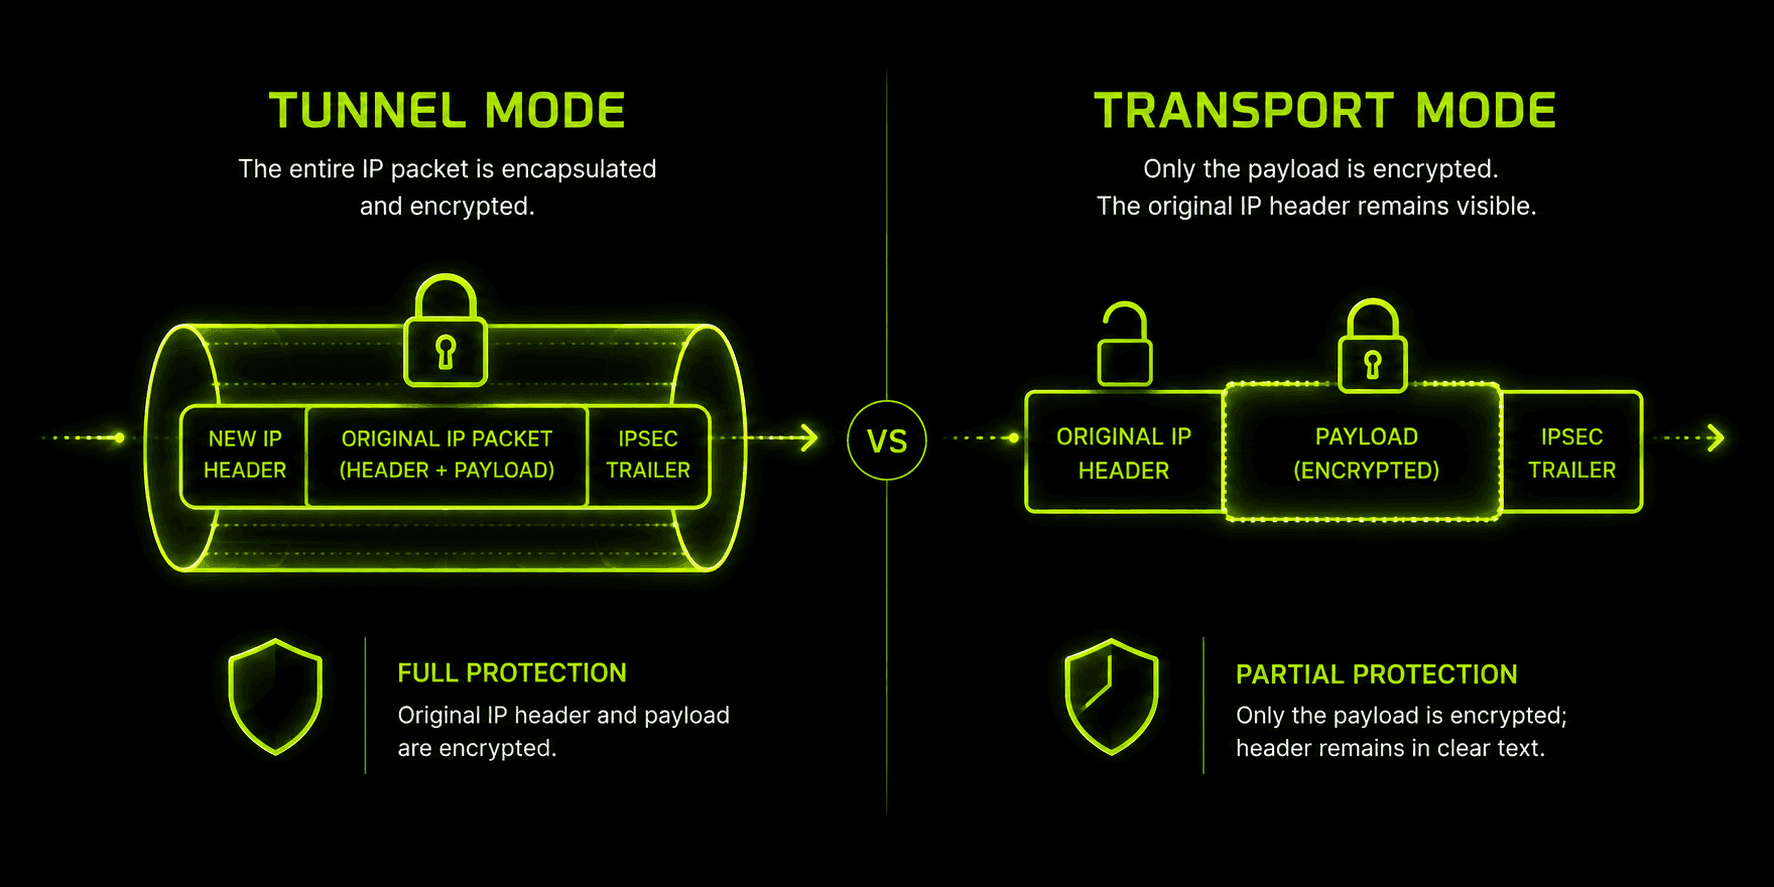
La modalità tunnel crittografa l'intero pacchetto IP originale, intestazioni incluse, e lo racchiude in un nuovo pacchetto con una propria intestazione per instradarlo su Internet. Questa è la modalità usata per la maggior parte delle connessioni VPN site-to-site e di accesso remoto, perché nasconde completamente le informazioni originali su sorgente e destinazione, non solo il payload.
La modalità trasporto crittografa solo il payload del pacchetto, lasciando visibili le informazioni di indirizzamento originali a chiunque lo instradi lungo il percorso. È molto meno usata in ambito consumer e si trova soprattutto in scenari in cui entrambi gli endpoint sono già su una rete fidata e controllata e solo i dati stessi devono essere protetti.
IPsec fa questo grazie a due protocolli componenti che lavorano insieme: AH (Authentication Header), che verifica che il pacchetto non sia stato manomesso, ed ESP (Encapsulating Security Payload), che si occupa della crittografia vera e propria dei dati. La maggior parte dei tunnel VPN IPsec usati nel mondo reale si affida a ESP per la riservatezza, spesso abbinato a controlli di integrità simili a quelli di AH, integrati nello stesso processo di negoziazione. Poiché la modalità tunnel racchiude e crittografa l'intero pacchetto originale, comporta un overhead di elaborazione maggiore rispetto a un protocollo più leggero come WireGuard: è il compromesso per una protezione più completa, soprattutto nelle reti aziendali che collegano più sedi.
Tunnel VPN site-to-site e di accesso remoto
Tutto ciò che abbiamo visto finora descrive un tunnel di accesso remoto: quello che un'app VPN individuale crea tra il tuo dispositivo e un server, su richiesta, ogni volta che ti connetti. Le aziende si affidano anche a un secondo modello di distribuzione: un tunnel site-to-site, che collega in modo permanente due intere reti, invece di un singolo dispositivo a un server. Per esempio, un'azienda con una sede centrale e una filiale potrebbe mantenere un tunnel site-to-site sempre attivo tra i gateway di rete delle due sedi, così che qualsiasi dispositivo su una delle due reti possa accedere alle risorse dell'altra come se condividessero la stessa rete locale, senza richiedere un'app VPN individuale o un accesso per ciascun computer.
Le meccaniche del tunneling sono per lo più le stesse in entrambi i casi: incapsulamento, crittografia e un handshake concordato, spesso basati su IPsec in modalità tunnel proprio perché protegge interi pacchetti tra reti, anziché solo il traffico di un singolo dispositivo. A cambiare è la modalità di distribuzione: un tunnel site-to-site viene configurato una volta a livello di rete e resta connesso in modo continuo, mentre un tunnel di accesso remoto, come quello creato da un'app VPN per consumatori, viene avviato su richiesta da un singolo utente e dispositivo e chiuso quando l'utente si disconnette. Se hai usato solo un'app VPN personale, il tunnel che conosci è quello di accesso remoto: i tunnel site-to-site sono la parte meno visibile della stessa tecnologia, attiva silenziosamente tra uffici invece che tra una persona e un server.
Da cosa ti protegge davvero un tunnel VPN privato e crittografato
È utile essere concreti su ciò che offre questa protezione, perché il termine «crittografia» può sembrare astratto finché non si indicano le minacce specifiche che blocca.
Monitoraggio e limitazione della velocità da parte dell'ISP. Senza un tunnel, il tuo provider Internet può vedere ogni sito che visiti e, in alcuni casi, rallentare specifici tipi di traffico che rileva. Un tunnel VPN privato nasconde completamente all'ISP la destinazione e il contenuto del tuo traffico.
Intercettazione sulle Wi-Fi pubbliche. Le reti di bar e aeroporti sono spesso prese di mira da aggressori che eseguono attacchi man-in-the-middle e acquisiscono il traffico non crittografato di chiunque condivida la rete. Un tunnel che funziona correttamente rende inutilizzabile il traffico acquisito senza la chiave di sessione.
Esposizione dell'indirizzo IP. Senza un tunnel, ogni sito che visiti vede il tuo vero indirizzo IP, che può rivelare la tua posizione approssimativa ed essere usato per tracciarti tra una sessione e l'altra. Per il mondo esterno, il tuo indirizzo IP viene sostituito da quello del server VPN.
Manomissione dei dati. Alcuni protocolli di tunneling includono controlli di integrità (come il componente AH di IPsec) che rilevano se un pacchetto è stato alterato durante il transito, non solo se è stato letto.
Niente di tutto questo rende un tunnel VPN uno scudo magico: la crittografia moderna è di fatto impossibile da violare con la forza bruta, ma un tunnel non può proteggerti da un dispositivo compromesso, da un link di phishing su cui fai clic mentre sei connesso o dai metadati visibili al provider VPN stesso. Elimina un insieme specifico e ben definito di rischi legati al modo in cui i tuoi dati attraversano la rete: il problema preciso per cui è stato progettato.
Come verificare che il tunnel VPN funzioni davvero
Fidarsi del fatto che un tunnel protegga il tuo traffico non equivale a verificarlo. Vale la pena eseguire alcuni controlli rapidi, soprattutto dopo aver installato una nuova app VPN o modificato le impostazioni:
- Controlla il tuo indirizzo IP prima e dopo la connessione. Prima di connetterti alla VPN, visita una qualsiasi pagina «qual è il mio IP» e annota l'indirizzo; poi controllalo di nuovo una volta connesso. Se l'indirizzo non è cambiato, il tuo traffico non sta effettivamente passando dal tunnel.
- Esegui un test di perdita DNS. Un sito dedicato ai test di perdita DNS verifica se le tue richieste DNS passano dai server della VPN o vengono invece inoltrate ai normali server del tuo ISP: una lacuna che può esporre la tua attività di navigazione anche quando il tuo indirizzo IP è nascosto.
- Se vuoi approfondire, usa strumenti di base per monitorare la rete. Un software che mostra le connessioni di rete attive del dispositivo può confermare quale interfaccia stia effettivamente usando il tuo traffico, offrendo un controllo più diretto della sola verifica dell'indirizzo IP.
Nessuno di questi controlli richiede più di un paio di minuti. Eseguirli una volta dopo la configurazione ti dà la sicurezza che il tunnel su cui fai affidamento stia davvero svolgendo il suo compito, invece di basarti solo sull'etichetta «Connesso».
Perché scegliere Guru VPN
Quanto descritto sopra spiega cosa deve fare un tunnel; ciò che varia da un provider all'altro è la costanza con cui lo fa nella pratica. Guru VPN basa ogni connessione sulla stessa architettura di tunnel crittografato: incapsulamento, handshake e crittografia sono attivi per impostazione predefinita, senza dover cercare nei menu l'opzione da abilitare.
Oltre alle meccaniche del tunnel, conta altrettanto l'aspetto pratico di una VPN: quante posizioni dei server puoi effettivamente raggiungere e quanto costa un piano in rapporto alla frequenza con cui lo usi. Puoi consultare le posizioni attualmente disponibili nella lista dei server, e confrontare cosa include ogni livello nella pagina dei prezzi prima di scegliere il piano più adatto al tuo modo di connetterti ogni giorno.
Domande frequenti
È la connessione privata e crittografata che il tuo dispositivo usa per inviare e ricevere dati tramite un server VPN. Immaginala come un passaggio chiuso a chiave che trasporta il tuo traffico attraverso Internet pubblico senza che altri possano leggerlo lungo il percorso.
Non proprio. La VPN è il servizio nel suo insieme: l'app, i server e l'account per cui paghi. Il tunnel è solo la parte del servizio che gestisce il trasporto crittografato dei tuoi dati, pacchetto per pacchetto.
Un certo overhead è normale, perché crittografare e decrittografare i dati richiede tempo di elaborazione. Tuttavia, i protocolli moderni come WireGuard mantengono l'impatto abbastanza ridotto da passare inosservato alla maggior parte degli utenti durante la navigazione quotidiana.
Con la tecnologia attuale, violare direttamente la crittografia moderna è considerato impraticabile. I rischi reali derivano da protocolli obsoleti, server configurati in modo errato o dispositivi compromessi, non dal processo di tunneling e crittografia in sé, se implementato correttamente.
Il controllo più rapido consiste nel confrontare il tuo indirizzo IP prima e dopo la connessione: dovrebbe cambiare quando il tunnel è attivo. Per una verifica più approfondita, un test di perdita DNS conferma che le tue richieste DNS passano dalla VPN invece di fuoriuscire sulla tua rete abituale.
Conclusione
Un tunnel VPN non è solo una formula di marketing: è il meccanismo che entra davvero in azione ogni volta che un'app VPN dichiara di proteggere il tuo traffico. Incapsula i tuoi dati, li crittografa e li trasporta attraverso Internet pubblico in una forma che nessun altro può leggere. Che copra tutto il tuo traffico o solo una parte, e che si basi su IPsec, OpenVPN o WireGuard, il compito fondamentale resta lo stesso. Guru VPN lo svolge silenziosamente in background per ogni connessione, così la protezione è attiva per impostazione predefinita e non devi pensarci.


