EN
 BR
 DE
 ES
 FR
 RU
 ID
 TR
 IT
 JP
 SA
 VN
 TH
 KR

Túnel VPN explicado: o que é e como funciona


 Principais pontos

- Um túnel VPN é a conexão criptografada e privada entre o seu dispositivo e um servidor VPN — é o mecanismo que faz a proteção da VPN funcionar de verdade, não apenas um termo de marketing.
- O tunelamento combina duas coisas: encapsulamento (envolver seus pacotes de dados) e criptografia (embaralhar o conteúdo deles para que não possa ser lido durante o trânsito).
- Uma VPN com túnel completo encaminha todo o tráfego do seu dispositivo pela conexão criptografada; uma VPN com túnel dividido encaminha apenas parte dele, permitindo que o restante acesse a internet diretamente.
- Túneis VPN IPsec estão entre os tipos mais comuns de túnel e usam o modo túnel para proteger pacotes inteiros entre redes ou dispositivos.
- A escolha do protocolo (OpenVPN, WireGuard, IKEv2/IPsec e opções mais antigas, como PPTP) afeta diretamente o nível de segurança e a velocidade de um túnel VPN.
Sempre que você se conecta a uma VPN, o aplicativo fala em criar um “túnel seguro” para o seu tráfego — mas essa expressão esconde uma boa dose de engenharia. Se você já se perguntou o que é um túnel VPN em termos concretos, e não como uma expressão de marketing, a resposta resumida é: trata-se de um caminho criptografado e privado que transporta seus dados pela internet pública de uma forma que ninguém mais ao longo do percurso consegue ler. Entender o significado de túnel VPN — como ele é criado, quais protocolos o transportam e onde as configurações de túnel completo e dividido se diferenciam — facilita muito avaliar se uma VPN, incluindo Guru VPN, está realmente protegendo aquilo que você acredita que ela protege.
Principais conclusões
- Um túnel VPN é a conexão criptografada e privada entre o seu dispositivo e um servidor VPN — é o mecanismo que faz a proteção da VPN funcionar de verdade, não apenas um termo de marketing.
- O tunelamento combina duas coisas: encapsulamento (envolver seus pacotes de dados) e criptografia (embaralhar o conteúdo deles para que não possa ser lido durante o trânsito).
- Uma VPN com túnel completo encaminha todo o tráfego do seu dispositivo pela conexão criptografada; uma VPN com túnel dividido encaminha apenas parte dele, permitindo que o restante acesse a internet diretamente.
- Túneis VPN IPsec estão entre os tipos mais comuns de túnel e usam o modo túnel para proteger pacotes inteiros entre redes ou dispositivos.
- A escolha do protocolo (OpenVPN, WireGuard, IKEv2/IPsec e opções mais antigas, como PPTP) afeta diretamente o nível de segurança e a velocidade de um túnel VPN.
- A Guru VPN estrutura suas conexões com base nessa mesma tecnologia de túnel criptografado, para que a proteção da privacidade esteja ativa por padrão, sem que você precise configurá-la.
O que é um túnel VPN?
Deixando de lado a linguagem de marketing, um túnel VPN é uma conexão lógica e criptografada que funciona sobre a internet pública comum. Seus dados continuam passando pelos mesmos roteadores, provedores de internet e redes de sempre — mas, em vez de serem transmitidos de uma forma que qualquer pessoa ao longo do caminho poderia ler, eles são envolvidos por uma camada criptografada que parece um ruído sem sentido para qualquer um, exceto o seu dispositivo e o servidor VPN do outro lado.
Essa distinção é importante porque separa duas ideias relacionadas, mas diferentes. VPN é o serviço mais amplo — o aplicativo, a rede de servidores, todo o sistema criado para proteger seu tráfego. O túnel é o mecanismo específico dentro desse serviço que faz o trabalho efetivo: recebe os dados que saem do seu dispositivo, encapsula e criptografa esses dados e os encaminha por um túnel VPN privado que só o seu dispositivo e o servidor conseguem decodificar. Nem todo protocolo de túnel VPN implementa esse processo da mesma forma, e é justamente por isso que a escolha do protocolo acaba sendo tão importante quanto o próprio conceito — um assunto ao qual voltaremos em breve.
Como funciona um túnel VPN?
O processo por trás de um túnel VPN criptografado segue, em linhas gerais, a mesma sequência, independentemente do aplicativo ou protocolo usado:
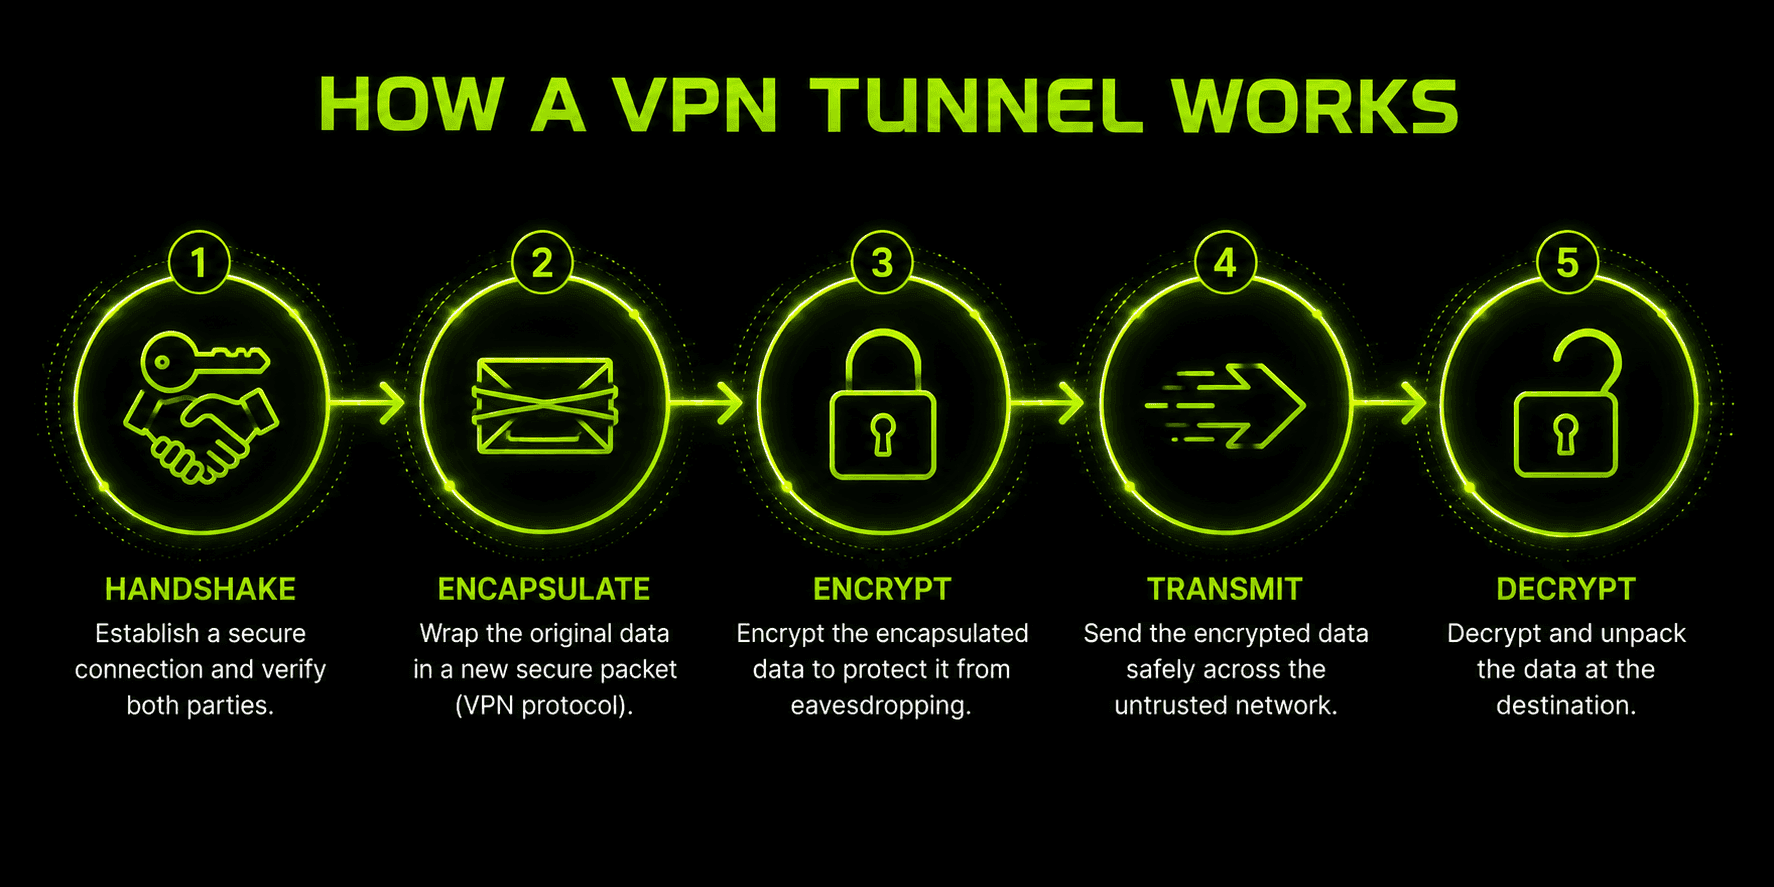
- Autenticação e handshake — o seu dispositivo e o servidor VPN verificam a identidade um do outro e definem os parâmetros de criptografia, trocando as chaves de sessão que serão usadas para embaralhar e decifrar os dados durante o restante da sessão.
- Encapsulamento — cada pacote de dados enviado é envolvido por outro pacote, separando o seu tráfego de todo o restante que circula pela rede e dando ao protocolo de tunelamento uma estrutura consistente com a qual trabalhar.
- Criptografia — o conteúdo desse pacote envolto é embaralhado com o algoritmo de criptografia definido, para que, mesmo que alguém o intercepte durante o percurso, não consiga ler o que capturou sem a chave de sessão.
- Transmissão e descriptografia — o pacote criptografado e encapsulado percorre a internet pública até o servidor VPN, que o descriptografa, encaminha a solicitação original ao destino e repete o mesmo processo de criptografia no sentido inverso para a resposta que retorna a você.
- Encerramento — quando você se desconecta, o túnel é fechado e as chaves de sessão são descartadas. Por isso, será necessário um novo handshake e um novo conjunto de chaves na próxima conexão.
O encapsulamento e a criptografia desempenham duas funções diferentes, embora ocorram quase ao mesmo tempo. O encapsulamento é o que identifica o tráfego como tráfego de túnel — ele dá aos seus dados um “envelope” consistente para viajar. A criptografia torna o conteúdo desse envelope ilegível. Um túnel sem criptografia ainda separaria o seu tráfego, mas qualquer pessoa que o capturasse poderia ler o conteúdo diretamente. É esse, na prática, o risco de configurações sem criptografia de protocolos de tunelamento mais antigos, como o PPTP simples, e uma das razões pelas quais a escolha do protocolo afeta tão diretamente o nível de proteção que você realmente recebe.
Comparação entre protocolos de túnel VPN
Tudo o que vimos até aqui descreve o tunelamento em termos gerais, mas o protocolo específico que transporta o túnel faz diferença tanto para a segurança quanto para a velocidade. Veja como se comparam os protocolos que você pode encontrar em um aplicativo VPN:
| Protocolo | Segurança | Velocidade | Observações |
|---|---|---|---|
WireGuard | Muito alta | Muito rápida | Base de código mínima (~4,000 linhas), a opção moderna padrão na maioria dos aplicativos VPN |
OpenVPN | Muito alta | Moderada | Código aberto, amplamente auditado e flexível, mas mais complexo de configurar |
IKEv2/IPsec | Alta | Rápida | Reconecta rapidamente após a troca de rede e oferece bom suporte a dispositivos móveis |
L2TP/IPsec | Moderada | Moderada | O encapsulamento duplo acrescenta sobrecarga; em grande parte, foi substituído pelo IKEv2 |
SSTP | Alta | Moderada | Voltado ao Windows, pode disfarçar o tráfego como HTTPS comum |
PPTP | Fraca | Muito rápida | Obsoleto e com vulnerabilidades conhecidas; evite-o para qualquer atividade sensível |
A popularidade do WireGuard se deve a um equilíbrio que a maioria dos protocolos concorrentes não conseguiu alcançar tão bem: uma base de código pequena o suficiente para ser auditada minuciosamente, aliada a opções de criptografia (ChaCha20 e Curve25519) escolhidas especificamente pela velocidade em dispositivos móveis. O OpenVPN continua sendo a escolha para quem prioriza máxima flexibilidade de configuração e um longo histórico de auditorias em vez da velocidade bruta, enquanto o PPTP persiste sobretudo em sistemas antigos que não foram atualizados — sua presença em uma lista de protocolos hoje é mais um sinal de alerta do que uma recomendação. O conceito de tunelamento permanece igual nas seis linhas desta tabela; o que muda é a eficiência e a segurança com que cada protocolo o implementa.
VPN com túnel completo vs. VPN com túnel dividido
Nem toda conexão VPN encaminha todo o seu tráfego da mesma maneira, e a diferença entre as configurações de VPN com túnel completo e túnel dividido afeta tanto sua segurança quanto o uso no dia a dia.
Uma VPN com túnel completo encaminha todo o tráfego que sai do seu dispositivo pelo túnel criptografado — navegação, aplicativos, processos em segundo plano, tudo. Nada chega à internet sem antes passar pela criptografia e pelo servidor VPN. Essa é a opção que oferece mais proteção: não há brechas pelas quais o tráfego escape sem criptografia, e é por isso que esse é o comportamento padrão na maioria dos aplicativos VPN para consumidores.
Uma VPN com túnel dividido, por outro lado, permite escolher qual tráfego passa pelo túnel criptografado e qual acessa a internet diretamente, ignorando completamente a VPN. Algumas implementações dividem o tráfego por aplicativo (um aplicativo de streaming acessa a internet diretamente enquanto o navegador continua no túnel); outras, por destino (sites específicos ou faixas de IP são excluídos do túnel).
| Recurso | VPN com túnel completo | VPN com túnel dividido |
|---|---|---|
Cobertura do tráfego | 100% do tráfego do dispositivo criptografado | Apenas o tráfego selecionado é criptografado |
Segurança | Mais forte — sem brecha desprotegida | Mais fraca — o tráfego excluído fica exposto |
Velocidade/largura de banda | Sobrecarga um pouco maior | Mais rápido para o tráfego fora do túnel |
Acesso à rede local | Pode bloquear dispositivos da LAN (impressoras etc.) | Acesso mais fácil aos recursos da rede local |
Ideal para | Wi-Fi público, navegação sensível, uso com foco em privacidade | Streaming, jogos ou aplicativos que não precisam de proteção |
Nenhuma das opções é universalmente “correta” — tudo depende do que você quer proteger e do quanto está disposto a abrir mão em troca de conveniência. O importante é saber qual delas você está usando, pois uma VPN com túnel dividido configurada sem clareza sobre o que foi excluído pode deixar mais tráfego exposto do que você imagina.
Túnel VPN IPsec: modo túnel vs. modo transporte
O IPsec é um dos padrões de tunelamento mais usados, e o funcionamento de um túnel VPN IPsec varia um pouco conforme qual dos dois modos está em uso.
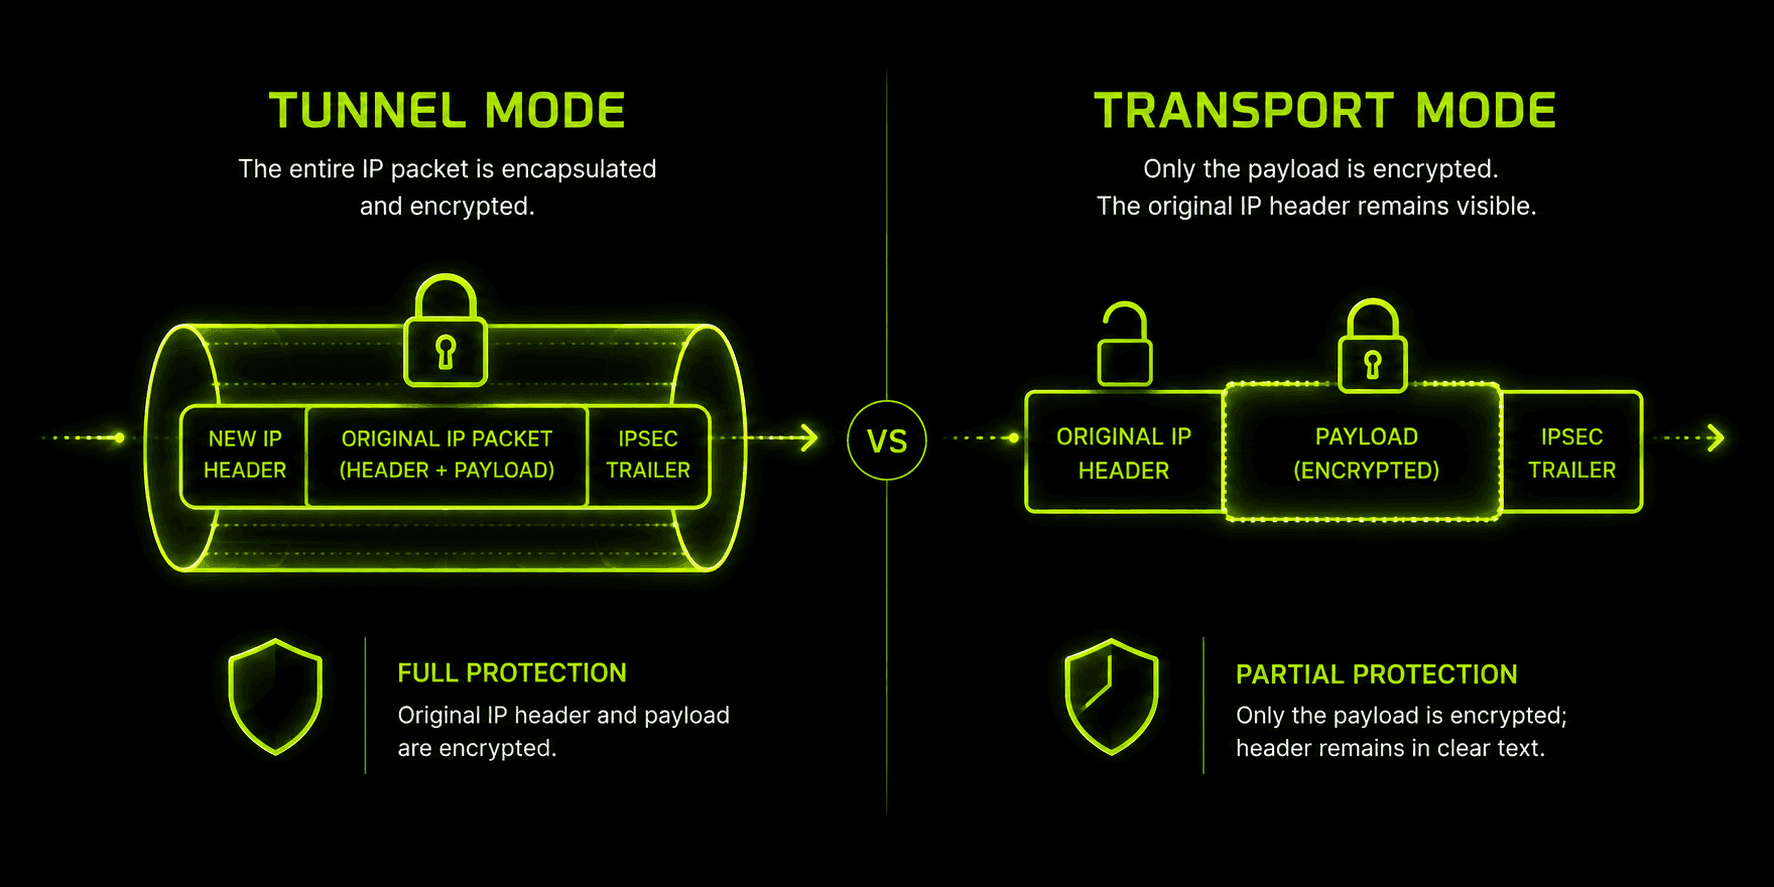
O modo túnel criptografa o pacote IP original inteiro — incluindo os cabeçalhos — e o envolve em um novo pacote, com cabeçalho próprio para o roteamento pela internet. Esse é o modo usado na maioria das conexões VPN entre locais e de acesso remoto, pois oculta por completo as informações originais de origem e destino, e não apenas a carga útil.
O modo transporte criptografa apenas a carga útil do pacote, deixando as informações originais de endereçamento visíveis para tudo o que o roteia pelo caminho. É muito menos usado em contextos de consumo e aparece principalmente em situações nas quais os dois pontos finais já estão em uma rede confiável e controlada, e apenas os dados precisam de proteção.
O IPsec faz isso com dois protocolos componentes que trabalham em conjunto: AH (Authentication Header), que verifica se o pacote não foi adulterado, e ESP (Encapsulating Security Payload), que cuida da criptografia dos dados. A maioria dos túneis VPN IPsec em uso real depende do ESP para a confidencialidade, muitas vezes combinado com uma verificação de integridade no estilo AH, incorporada ao mesmo processo de negociação. Como o modo túnel envolve e criptografa o pacote original inteiro, ele exige mais processamento do que um protocolo mais leve, como o WireGuard — uma troca pela proteção mais abrangente que oferece, especialmente em redes corporativas que conectam vários escritórios.
Túneis VPN entre locais vs. de acesso remoto
Tudo o que vimos até aqui descreve um túnel de acesso remoto — o tipo criado por um aplicativo VPN individual entre o seu dispositivo e um servidor, sob demanda, sempre que você se conecta. As empresas também usam um segundo modelo de implantação: um túnel entre locais, que conecta permanentemente duas redes inteiras em vez de conectar um único dispositivo a um servidor. Por exemplo, uma empresa com uma sede e uma filial pode manter um túnel entre locais sempre ativo entre os gateways de rede das duas unidades, para que qualquer dispositivo em uma das redes acesse recursos da outra como se compartilhassem a mesma rede local — sem exigir um aplicativo VPN individual ou um login em cada computador.
A mecânica do tunelamento é praticamente a mesma nos dois casos — encapsulamento, criptografia e um handshake negociado, muitas vezes com base no IPsec em modo túnel, justamente porque ele protege pacotes inteiros entre redes, e não apenas o tráfego de um dispositivo. O que muda é a implantação: um túnel entre locais é configurado uma única vez no nível da rede e permanece conectado continuamente, enquanto um túnel de acesso remoto, como o criado por um aplicativo VPN de consumo, é iniciado por um usuário individual, sob demanda e a partir de um único dispositivo, e encerrado quando essa pessoa se desconecta. Se você só usou um aplicativo VPN pessoal, o tipo de túnel que conhece é o de acesso remoto — os túneis entre locais são a metade menos visível da mesma tecnologia subjacente, funcionando silenciosamente entre escritórios, em vez de entre uma pessoa e um servidor.
Do que um túnel VPN privado e criptografado realmente protege você
Vale a pena especificar o que essa proteção oferece, pois “criptografia” pode parecer abstrata até nomearmos aquilo que ela impede.
Monitoramento e limitação de velocidade pelo provedor. Sem um túnel, seu provedor de internet consegue ver todos os sites que você visita e, em alguns casos, reduzir a velocidade de tipos específicos de tráfego que detecta. Um túnel VPN privado oculta completamente do seu provedor os destinos e o conteúdo do seu tráfego.
Interceptação em redes Wi-Fi públicas. Redes de cafeterias e aeroportos são alvos comuns de atacantes que realizam ataques do tipo intermediário e capturam o tráfego sem criptografia de quem compartilha a rede. Um túnel funcionando corretamente torna esse tráfego capturado inútil sem a chave de sessão.
Exposição do endereço IP. Sem um túnel, todos os sites que você visita veem seu endereço IP real, que pode revelar sua localização aproximada e ser usado para rastrear você entre sessões. Para o mundo externo, o endereço IP do servidor VPN substitui o seu.
Adulteração de dados. Alguns protocolos de tunelamento incluem verificações de integridade (como o componente AH do IPsec) que detectam se um pacote foi alterado durante o percurso, e não apenas se foi lido.
Nada disso transforma um túnel VPN em um escudo mágico — a criptografia moderna é, na prática, impossível de quebrar por força bruta, mas um túnel não protege você de um dispositivo comprometido, de um link de phishing em que você clica enquanto está conectado nem dos metadados visíveis para o próprio provedor da VPN. Ele elimina um conjunto específico e bem definido de riscos ligados à forma como os seus dados atravessam a rede. É exatamente esse o problema que foi criado para resolver.
Como verificar se o seu túnel VPN está funcionando de verdade
Acreditar que um túnel está protegendo seu tráfego não é o mesmo que confirmar isso. Vale fazer algumas verificações rápidas, principalmente depois de instalar um novo aplicativo VPN ou alterar as configurações:
- Confira seu endereço IP antes e depois de se conectar. Acesse qualquer página de “qual é o meu IP” antes de se conectar à VPN e anote o endereço. Depois, confira novamente quando estiver conectado. Se o endereço não tiver mudado, seu tráfego não está sendo encaminhado pelo túnel.
- Faça um teste de vazamento de DNS. Um site especializado em testes de vazamento de DNS verifica se suas consultas DNS passam pelos servidores da VPN ou vazam para os servidores do seu provedor de internet habitual — uma brecha que pode expor sua atividade de navegação mesmo quando o seu endereço IP está oculto.
- Se quiser ir além, use ferramentas básicas de monitoramento de rede. Um software que mostra as conexões de rede ativas do seu dispositivo pode confirmar qual interface seu tráfego está usando, oferecendo uma verificação mais direta do que apenas consultar o endereço IP.
Nenhuma dessas verificações leva mais do que alguns minutos, e vale a pena fazê-las uma vez após a configuração para ter a tranquilidade de que o túnel em que você confia está realmente funcionando, em vez de presumir isso apenas porque aparece o status “Conectado”.
Por que escolher Guru VPN
Tudo o que vimos acima descreve o que um túnel precisa fazer; o que varia entre os provedores é a consistência com que isso acontece na prática. Guru VPN estrutura cada conexão com base nessa mesma tecnologia de túnel criptografado — encapsulamento, handshake e criptografia — ativa por padrão, sem que você precise procurar essa opção nos menus.
Além do funcionamento do túnel, os aspectos práticos de uma VPN são igualmente importantes: quantas localizações de servidor você consegue acessar e quanto custa um plano em relação à frequência com que você o usa. Consulte a lista atual de localizações disponíveis na lista de servidores, e compare o que cada plano inclui na página de preços antes de escolher o plano que combina com a forma como você se conecta no dia a dia.
Perguntas frequentes
É a conexão criptografada e privada que seu dispositivo usa para enviar e receber dados por meio de um servidor VPN — pense nela como uma passagem trancada que transporta seu tráfego pela internet pública sem que outras pessoas consigam lê-lo pelo caminho.
Não exatamente. VPN é o serviço como um todo — o aplicativo, os servidores e a conta pela qual você paga. O túnel é apenas a parte do serviço que cuida do transporte criptografado dos seus dados, pacote por pacote.
É normal haver alguma sobrecarga, pois criptografar e descriptografar dados leva tempo de processamento. Mas protocolos modernos como o WireGuard mantêm esse impacto pequeno o suficiente para que a maioria das pessoas não o perceba ao navegar no dia a dia.
Com a tecnologia atual, quebrar diretamente a criptografia moderna é considerado impraticável. Os riscos reais vêm de protocolos obsoletos, servidores configurados incorretamente ou dispositivos comprometidos — não do próprio processo de tunelamento e criptografia quando implementado corretamente.
A verificação mais rápida é comparar seu endereço IP antes e depois de se conectar — ele deve mudar quando o túnel estiver ativo. Para uma verificação mais completa, um teste de vazamento de DNS confirma se suas consultas DNS estão sendo encaminhadas pela VPN, em vez de vazarem para sua rede habitual.
Conclusão
Um túnel VPN não é apenas linguagem de marketing — é o mecanismo que realmente faz o trabalho sempre que um aplicativo VPN afirma proteger seu tráfego: encapsula seus dados, criptografa-os e os transporta pela internet pública de uma forma que ninguém mais consegue ler. Seja cobrindo todo o seu tráfego ou apenas parte dele, e seja baseado em IPsec, OpenVPN ou WireGuard, o trabalho fundamental continua o mesmo. A Guru VPN mantém esse processo funcionando discretamente em segundo plano em cada conexão, para que a proteção esteja ativa por padrão, sem que você precise pensar nisso.