
 EN
 BR
 DE
 ES
 FR
 RU
 ID
 TR
 IT
 JP
 SA
 VN
 TH
 KR

Penjelasan tentang Tunnel VPN: Apa Itu dan Cara Kerjanya


 Poin-poin utama

- Tunnel VPN adalah koneksi terenkripsi dan privat antara perangkat Anda dan server VPN — mekanisme inilah yang membuat perlindungan VPN benar-benar berfungsi, bukan sekadar istilah pemasaran.
- Tunneling menggabungkan dua hal: enkapsulasi (membungkus paket data Anda) dan enkripsi (mengacak isinya agar tidak dapat dibaca saat dikirim).
- VPN dengan tunnel penuh merutekan seluruh lalu lintas perangkat Anda melalui enkripsi; VPN dengan tunnel terpisah hanya merutekan sebagian, sehingga sisanya dapat mengakses internet secara langsung.
- Tunnel VPN IPsec adalah salah satu jenis tunnel yang paling umum, menggunakan mode tunnel untuk melindungi seluruh paket antara jaringan atau perangkat.
- Pilihan protokol (OpenVPN, WireGuard, IKEv2/IPsec, dan opsi lama seperti PPTP) secara langsung memengaruhi tingkat keamanan dan kecepatan tunnel VPN.
Setiap kali Anda terhubung ke VPN, aplikasi menyebutkan bahwa koneksi akan membuat “tunnel aman” untuk lalu lintas data Anda — tetapi ungkapan itu menyembunyikan cukup banyak rekayasa teknis. Jika Anda pernah bertanya-tanya apa itu tunnel VPN secara konkret, bukan sekadar istilah pemasaran, singkatnya: tunnel VPN adalah jalur privat terenkripsi yang membawa data Anda melintasi internet publik dalam bentuk yang tidak dapat dibaca pihak lain di sepanjang jalur tersebut. Memahami makna tunnel VPN — bagaimana tunnel itu dibuat, protokol apa yang membawanya, dan apa perbedaan antara konfigurasi tunnel penuh dan terpisah — akan memudahkan Anda menilai apakah suatu VPN, termasuk Guru VPN, benar-benar melindungi hal-hal yang Anda kira dilindunginya.
Poin Penting
- Tunnel VPN adalah koneksi terenkripsi dan privat antara perangkat Anda dan server VPN — mekanisme inilah yang membuat perlindungan VPN benar-benar berfungsi, bukan sekadar istilah pemasaran.
- Tunneling menggabungkan dua hal: enkapsulasi (membungkus paket data Anda) dan enkripsi (mengacak isinya agar tidak dapat dibaca saat dikirim).
- VPN dengan tunnel penuh merutekan seluruh lalu lintas perangkat Anda melalui enkripsi; VPN dengan tunnel terpisah hanya merutekan sebagian, sehingga sisanya dapat mengakses internet secara langsung.
- Tunnel VPN IPsec adalah salah satu jenis tunnel yang paling umum, menggunakan mode tunnel untuk melindungi seluruh paket antara jaringan atau perangkat.
- Pilihan protokol (OpenVPN, WireGuard, IKEv2/IPsec, dan opsi lama seperti PPTP) secara langsung memengaruhi tingkat keamanan dan kecepatan tunnel VPN.
- Guru VPN membangun koneksinya dengan fondasi tunnel terenkripsi yang sama, sehingga perlindungan privasi aktif secara default dan tidak perlu Anda atur sendiri.
Apa Itu Tunnel VPN?
Jika istilah pemasaran disisihkan, tunnel VPN adalah koneksi logis terenkripsi yang berjalan di atas internet publik biasa. Data Anda tetap melintasi router, ISP, dan jaringan yang sama seperti biasanya — tetapi alih-alih dikirim dalam bentuk yang dapat dibaca siapa pun di sepanjang jalur itu, data dibungkus dalam lapisan terenkripsi sehingga tampak seperti derau tak bermakna bagi siapa pun selain perangkat Anda dan server VPN di ujung lainnya.
Perbedaan itu penting karena membedakan dua gagasan yang berkaitan tetapi tidak sama. VPN adalah layanan yang lebih luas — aplikasi, jaringan server, dan keseluruhan sistem yang dirancang untuk melindungi lalu lintas data Anda. Tunnel adalah mekanisme khusus di dalam layanan tersebut yang melakukan pekerjaan sebenarnya: mengambil data keluar Anda, mengenkapsulasinya, mengenkripsinya, lalu merutekannya melalui tunnel VPN privat yang hanya dapat diuraikan oleh perangkat Anda dan server. Tidak semua protokol VPN tunnel menerapkan proses itu dengan cara yang sama. Karena itulah pilihan protokol sama pentingnya dengan konsepnya — dan kita akan membahasnya sebentar lagi.
Bagaimana Cara Kerja Tunnel VPN?
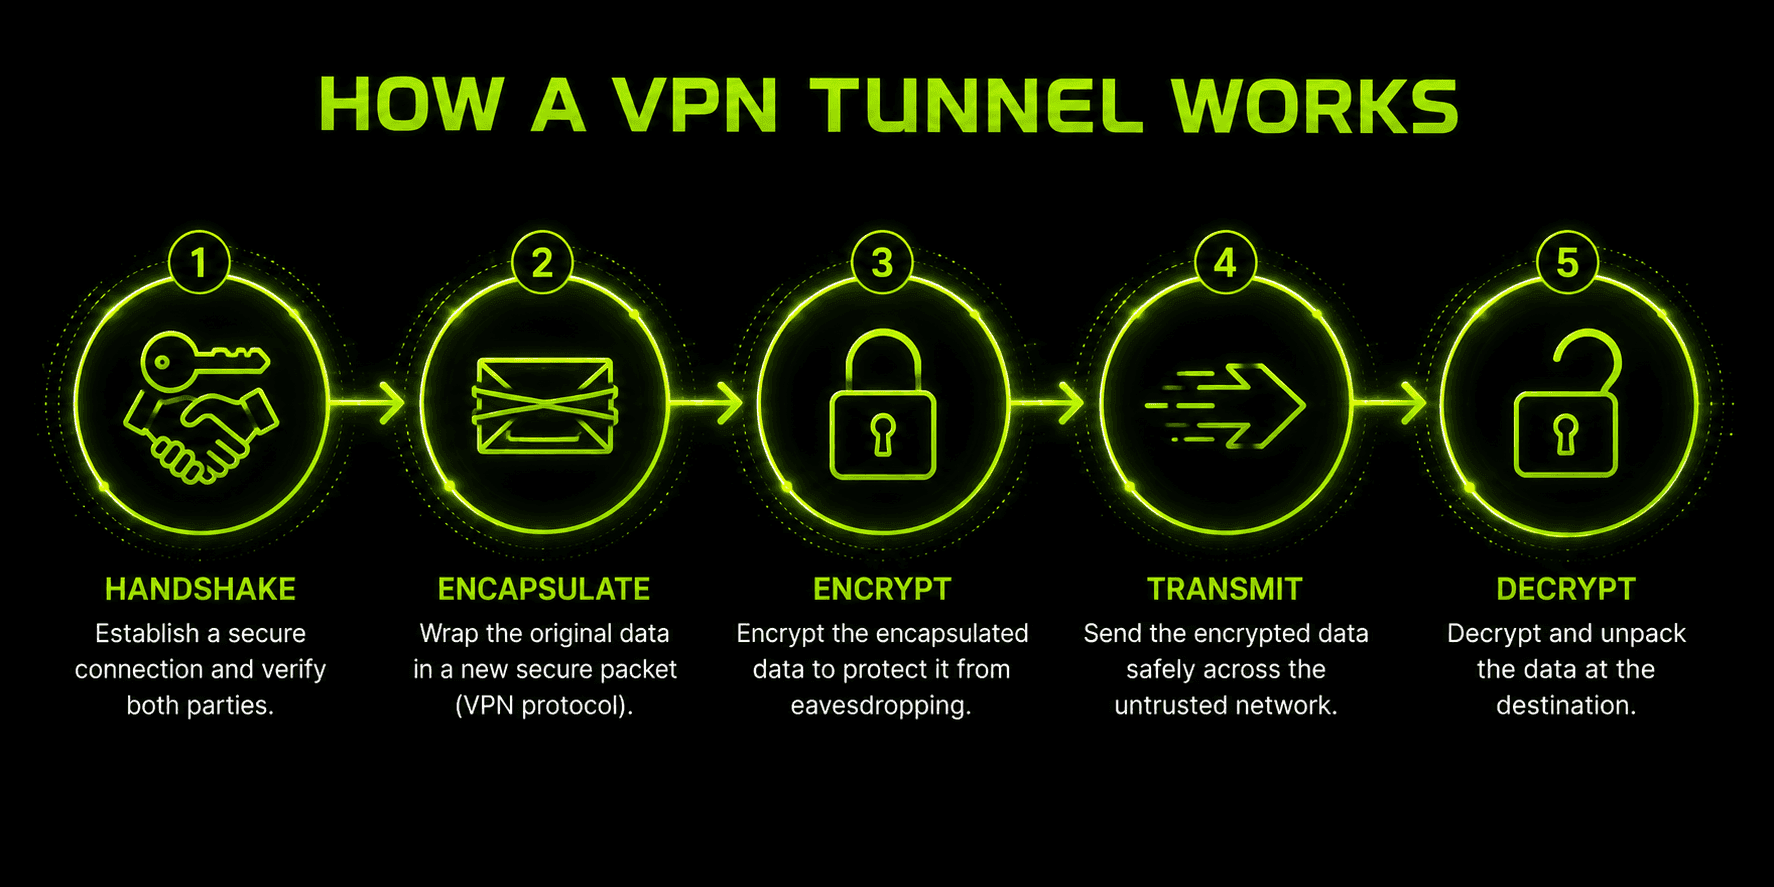
Proses di balik tunnel VPN terenkripsi kurang lebih mengikuti urutan yang sama, apa pun aplikasi atau protokol yang Anda gunakan:
- Autentikasi dan handshake — perangkat Anda dan server VPN memverifikasi identitas satu sama lain dan menyepakati parameter enkripsi, sekaligus bertukar kunci sesi yang akan digunakan untuk mengacak dan menguraikan data selama sesi berlangsung.
- Enkapsulasi — setiap paket data keluar dibungkus di dalam paket lain, memisahkan lalu lintas data Anda dari semua hal lain yang bergerak di jaringan dan memberi protokol tunneling struktur yang konsisten untuk digunakan.
- Enkripsi — isi paket yang dibungkus itu diacak menggunakan algoritma enkripsi yang telah disepakati. Jadi, sekalipun seseorang mencegatnya di tengah perjalanan, data yang tertangkap tidak dapat dibaca tanpa kunci sesi.
- Transmisi dan dekripsi — paket terenkripsi dan terenkapsulasi melintasi internet publik menuju server VPN. Server tersebut mendekripsinya, meneruskan permintaan asli, lalu mengulangi proses enkripsi yang sama secara terbalik untuk respons yang dikirim kembali kepada Anda.
- Penutupan — saat Anda memutuskan koneksi, tunnel ditutup dan kunci sesi dibuang, sehingga handshake baru dan kunci baru diperlukan saat Anda terhubung lagi.
Enkapsulasi dan enkripsi memiliki dua fungsi berbeda di sini, meskipun berlangsung hampir bersamaan. Enkapsulasilah yang membuat lalu lintas data dapat dikenali sebagai lalu lintas tunnel — enkapsulasi memberi data Anda “amplop” yang konsisten untuk dibawa. Enkripsi membuat isi amplop itu tidak dapat dibaca. Tunnel tanpa enkripsi tetap akan memisahkan lalu lintas data Anda, tetapi siapa pun yang menangkapnya dapat membaca isinya secara langsung. Risiko seperti inilah yang ditimbulkan oleh protokol tunneling lama tanpa enkripsi, seperti konfigurasi PPTP biasa. Hal itu turut menjelaskan mengapa pilihan protokol berdampak langsung pada tingkat perlindungan yang benar-benar Anda dapatkan.
Perbandingan Protokol Tunnel VPN
Semua penjelasan di atas menggambarkan tunneling secara umum, tetapi protokol khusus yang membawa tunnel sangat memengaruhi keamanan dan kecepatan. Berikut perbandingan protokol yang mungkin Anda temui di aplikasi VPN:
| Protokol | Keamanan | Kecepatan | Catatan |
|---|---|---|---|
WireGuard | Sangat tinggi | Sangat cepat | Basis kode minimal (~4,000 baris), pilihan modern default bagi sebagian besar aplikasi VPN |
OpenVPN | Sangat tinggi | Sedang | Sumber terbuka, diaudit secara menyeluruh, fleksibel tetapi lebih rumit untuk dikonfigurasi |
IKEv2/IPsec | Tinggi | Cepat | Terhubung kembali dengan cepat setelah berpindah jaringan, dukungan seluler yang kuat |
L2TP/IPsec | Sedang | Sedang | Enkapsulasi ganda menambah beban; sebagian besar telah digantikan oleh IKEv2 |
SSTP | Tinggi | Sedang | Berfokus pada Windows, dapat menyamarkan lalu lintas sebagai HTTPS biasa |
PPTP | Lemah | Sangat cepat | Usang dengan kerentanan yang diketahui; hindari untuk aktivitas sensitif apa pun |
Popularitas WireGuard berasal dari kompromi yang berhasil dicapainya, sementara kebanyakan protokol pesaing kurang berhasil: basis kode yang cukup kecil untuk diaudit secara menyeluruh, dipadukan dengan pilihan enkripsi (ChaCha20 dan Curve25519) yang dipilih khusus demi kecepatan pada perangkat seluler. OpenVPN tetap menjadi pilihan ketika kemampuan konfigurasi yang maksimal dan riwayat audit panjang lebih penting daripada kecepatan mentah, sementara PPTP kebanyakan bertahan di sistem lama yang belum diperbarui — keberadaannya dalam daftar protokol saat ini lebih merupakan tanda peringatan daripada rekomendasi. Konsep tunneling tetap sama di keenam baris tabel ini; yang berbeda adalah efisiensi dan keamanan pelaksanaannya oleh tiap protokol.
VPN Tunnel Penuh vs. VPN Tunnel Terpisah
Tidak semua koneksi VPN merutekan seluruh lalu lintas data Anda dengan cara yang sama. Perbedaan antara konfigurasi VPN dengan tunnel penuh dan tunnel terpisah memengaruhi keamanan sekaligus pengalaman Anda sehari-hari.
Sebuah VPN dengan tunnel penuh merutekan setiap bit lalu lintas yang keluar dari perangkat Anda melalui tunnel terenkripsi — penjelajahan, aplikasi, proses latar belakang, semuanya. Tidak ada data yang mencapai internet tanpa terlebih dahulu melewati enkripsi dan server VPN. Opsi ini memberikan perlindungan lebih kuat: tidak ada celah yang memungkinkan lalu lintas keluar tanpa enkripsi. Karena itulah, perilaku ini menjadi pengaturan default di sebagian besar aplikasi VPN konsumen.
Sebuah VPN dengan tunnel terpisah, sebaliknya, memungkinkan Anda memilih lalu lintas mana yang melewati tunnel terenkripsi dan mana yang langsung mencapai internet tanpa melalui VPN sama sekali. Beberapa penerapan memisahkan lalu lintas berdasarkan aplikasi (aplikasi streaming terhubung langsung sementara browser Anda tetap melalui tunnel), sementara yang lain memisahkannya berdasarkan tujuan (situs web atau rentang IP tertentu dikecualikan dari tunnel).
| Fitur | VPN dengan Tunnel Penuh | VPN dengan Tunnel Terpisah |
|---|---|---|
Cakupan lalu lintas | 100% lalu lintas perangkat dienkripsi | Hanya lalu lintas yang dipilih yang dienkripsi |
Keamanan | Lebih kuat — tidak ada celah tanpa perlindungan | Lebih lemah — lalu lintas yang dikecualikan terekspos |
Kecepatan/lebar pita | Beban sedikit lebih tinggi | Lebih cepat untuk lalu lintas di luar tunnel |
Akses jaringan lokal | Dapat memblokir perangkat LAN (printer, dll.) | Akses lebih mudah ke sumber daya jaringan lokal |
Paling sesuai untuk | Wi-Fi publik, penjelajahan sensitif, penggunaan yang mengutamakan privasi | Streaming, bermain gim, atau aplikasi yang tidak memerlukan perlindungan |
Tidak ada opsi yang selalu “benar” untuk semua situasi — semuanya bergantung pada hal yang ingin Anda lindungi dan seberapa besar pengorbanan yang bersedia Anda lakukan demi kemudahan. Yang penting, ketahui opsi mana yang sedang Anda gunakan. Konfigurasi VPN dengan tunnel terpisah tanpa pemahaman jelas tentang apa saja yang dikecualikan dapat membuat lebih banyak lalu lintas terekspos daripada yang Anda perkirakan.
Tunnel VPN IPsec: Mode Tunnel vs. Mode Transport
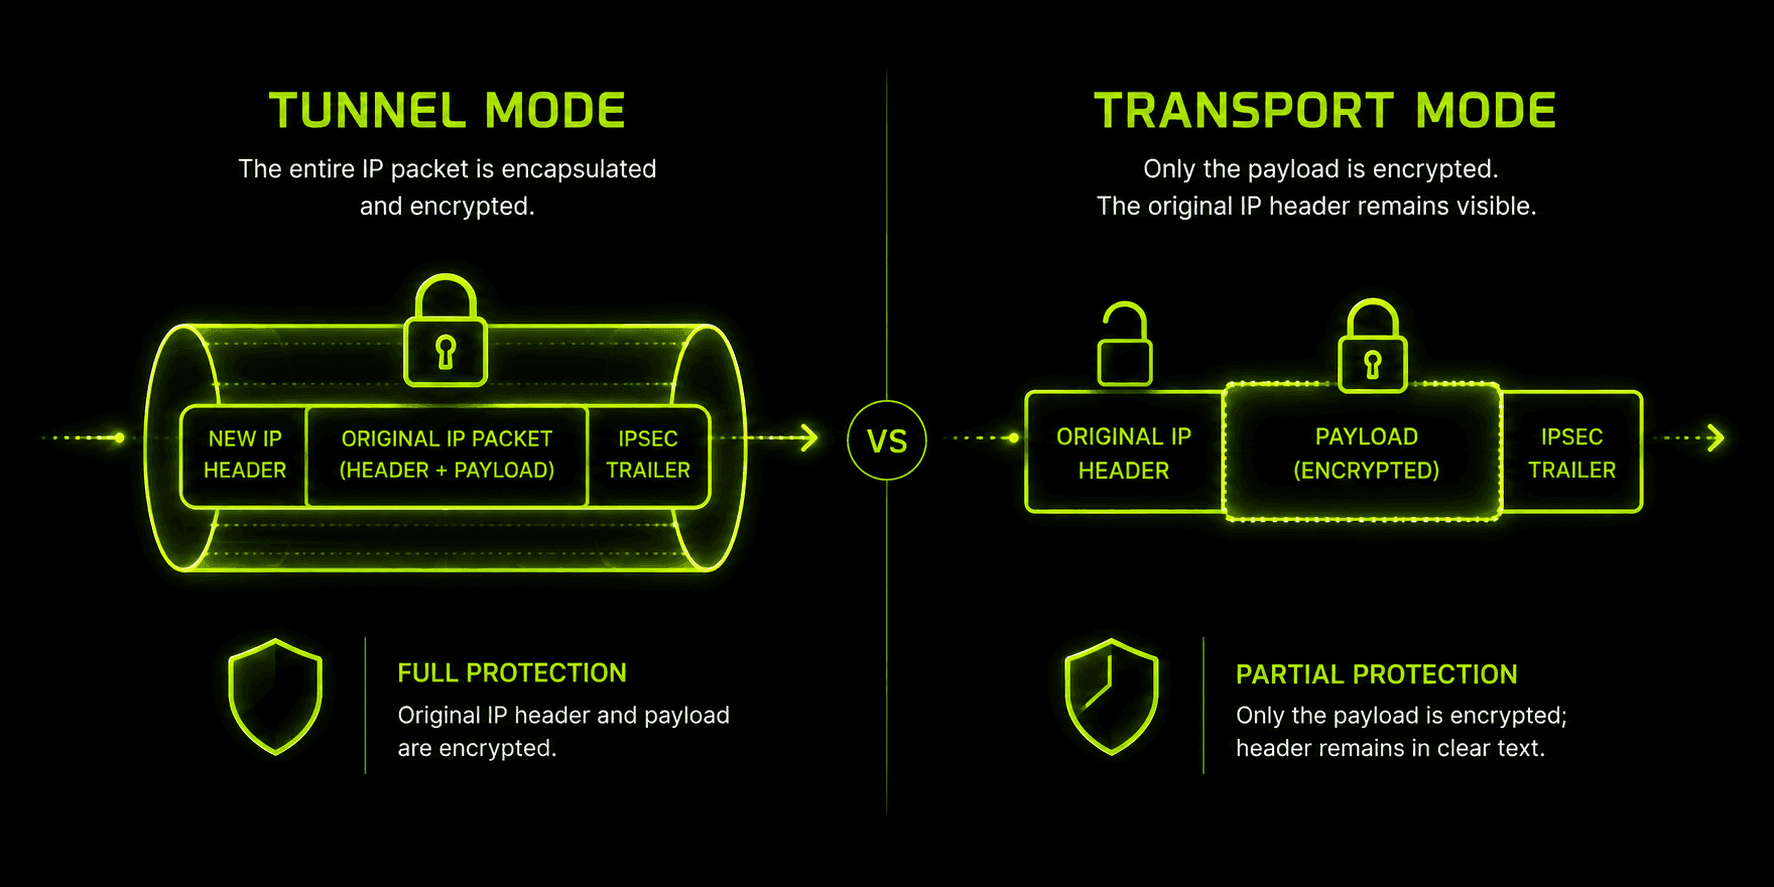
IPsec adalah salah satu standar tunneling yang paling banyak digunakan, dan cara kerja tunnel VPN IPsec sedikit berbeda bergantung pada mode yang digunakan dari dua mode yang tersedia.
Mode tunnel mengenkripsi seluruh paket IP asli — termasuk header — lalu membungkusnya di dalam paket baru dengan header tersendiri untuk perutean melalui internet. Mode ini digunakan untuk sebagian besar koneksi VPN antarsitus dan akses jarak jauh karena sepenuhnya menyamarkan informasi sumber dan tujuan asli, bukan hanya payload.
Mode transport hanya mengenkripsi payload paket, sehingga informasi pengalamatan asli tetap terlihat oleh pihak mana pun yang merutekannya. Mode ini jauh lebih jarang digunakan dalam konteks konsumen dan terutama muncul dalam situasi ketika kedua titik akhir sudah berada di jaringan tepercaya dan terkendali, dan hanya datanya yang perlu dilindungi.
IPsec melakukan ini melalui dua protokol komponen yang bekerja bersama: AH (Authentication Header), yang memverifikasi bahwa paket tidak diubah, dan ESP (Encapsulating Security Payload), yang menangani enkripsi data sebenarnya. Sebagian besar tunnel VPN IPsec dalam penggunaan nyata mengandalkan ESP untuk kerahasiaan, sering kali dipadukan dengan pemeriksaan integritas ala AH yang disertakan dalam proses negosiasi yang sama. Karena mode tunnel membungkus dan mengenkripsi seluruh paket asli, pemrosesannya menambah beban lebih besar dibandingkan protokol yang lebih ringan seperti WireGuard — sebuah kompromi untuk perlindungan yang lebih menyeluruh, terutama pada jaringan bisnis yang menghubungkan beberapa lokasi kantor.
Tunnel VPN Antarsitus vs. Akses Jarak Jauh
Semua yang dibahas sejauh ini menggambarkan tunnel akses jarak jauh — jenis tunnel yang dibuat aplikasi VPN perorangan antara perangkat Anda dan server, sesuai permintaan setiap kali Anda terhubung. Bisnis juga mengandalkan model penerapan kedua: tunnel antarsitus, yang secara permanen menghubungkan dua jaringan penuh, bukan satu perangkat dengan satu server. Misalnya, perusahaan yang memiliki kantor pusat dan kantor cabang dapat menjalankan tunnel antarsitus yang selalu aktif di antara gateway jaringan kedua lokasi tersebut. Dengan begitu, perangkat mana pun di salah satu jaringan dapat mengakses sumber daya di jaringan lainnya seolah-olah keduanya berbagi jaringan lokal yang sama — tanpa perlu aplikasi VPN atau login tersendiri di setiap komputer.
Mekanisme tunneling pada dasarnya sama untuk keduanya — enkapsulasi, enkripsi, handshake yang disepakati, dan sering kali dibangun di atas IPsec dalam mode tunnel karena mode ini melindungi seluruh paket di antara jaringan, bukan hanya lalu lintas satu perangkat. Perbedaannya terletak pada penerapan: tunnel antarsitus dikonfigurasi sekali di tingkat jaringan dan terus terhubung, sedangkan tunnel akses jarak jauh seperti yang dibuat aplikasi VPN konsumen dimulai sesuai permintaan oleh satu pengguna dari satu perangkat, lalu ditutup ketika pengguna tersebut memutuskan koneksi. Jika Anda hanya pernah menggunakan aplikasi VPN pribadi, tunnel yang Anda kenal adalah jenis akses jarak jauh — tunnel antarsitus adalah bagian yang kurang terlihat dari teknologi dasar yang sama, berjalan tanpa banyak terlihat di antara kantor, bukan antara seseorang dan server.
Tunnel VPN Privat dan Terenkripsi Sebenarnya Melindungi Anda dari Apa?
Ada baiknya menjelaskan secara konkret manfaat perlindungan ini, karena “enkripsi” bisa terdengar abstrak sampai kita menyebutkan hal-hal spesifik yang dicegahnya.
Pemantauan dan pembatasan kecepatan oleh ISP. Tanpa tunnel, penyedia internet Anda dapat melihat setiap situs yang Anda kunjungi dan, dalam beberapa kasus, memperlambat jenis lalu lintas tertentu yang terdeteksi. Tunnel VPN privat sepenuhnya menyembunyikan tujuan dan isi lalu lintas data Anda dari ISP.
Penyadapan melalui Wi-Fi publik. Jaringan kedai kopi dan bandara sering menjadi sasaran penyerang yang melancarkan serangan man-in-the-middle untuk menangkap lalu lintas tanpa enkripsi dari siapa pun yang menggunakan jaringan tersebut. Tunnel yang berfungsi dengan baik membuat lalu lintas yang tertangkap tidak berguna tanpa kunci sesi.
Paparan alamat IP. Tanpa tunnel, setiap situs yang Anda kunjungi melihat alamat IP asli Anda. Alamat itu dapat mengungkap perkiraan lokasi Anda dan digunakan untuk melacak Anda di berbagai sesi. Alamat IP server VPN menggantikan alamat IP Anda di hadapan pihak luar.
Pengubahan data. Beberapa protokol tunneling menyertakan pemeriksaan integritas (seperti komponen AH pada IPsec) yang mendeteksi apakah suatu paket telah diubah selama pengiriman, bukan hanya apakah paket itu dibaca.
Semua ini tidak menjadikan tunnel VPN sebagai perisai ajaib — enkripsi modern pada praktiknya tidak dapat ditembus dengan serangan brute force, tetapi tunnel tidak dapat melindungi Anda dari perangkat yang telah disusupi, tautan phishing yang Anda klik saat terhubung, atau metadata yang terlihat oleh penyedia VPN itu sendiri. Tunnel menutup serangkaian risiko spesifik yang terdefinisi dengan jelas terkait cara data Anda melintasi jaringan. Itulah masalah yang memang dirancang untuk diatasi.
Cara Memastikan Tunnel VPN Anda Benar-Benar Berfungsi
Memercayai bahwa tunnel melindungi lalu lintas data Anda tidak sama dengan memastikannya. Ada beberapa pemeriksaan cepat yang patut dilakukan, terutama setelah memasang aplikasi VPN baru atau mengubah pengaturan:
- Periksa alamat IP sebelum dan sesudah terhubung. Kunjungi halaman “apa IP saya” sebelum menghubungkan VPN, catat alamatnya, lalu periksa lagi setelah terhubung. Jika alamatnya tidak berubah, lalu lintas data Anda sebenarnya tidak dirutekan melalui tunnel.
- Lakukan tes kebocoran DNS. Situs khusus untuk tes kebocoran DNS memeriksa apakah kueri DNS Anda melewati server VPN atau justru bocor ke server ISP biasa Anda — celah yang dapat mengungkap aktivitas penjelajahan Anda sekalipun alamat IP Anda sendiri tersembunyi.
- Gunakan alat pemantauan jaringan dasar jika ingin memeriksa lebih lanjut. Perangkat lunak yang menampilkan koneksi jaringan aktif perangkat Anda dapat memastikan antarmuka mana yang sebenarnya digunakan untuk lalu lintas data Anda. Ini memberikan pemeriksaan yang lebih langsung daripada sekadar mencari alamat IP.
Semua pemeriksaan ini hanya memerlukan beberapa menit. Melakukannya sekali setelah penyiapan akan memberi kepastian bahwa tunnel yang Anda andalkan benar-benar berfungsi, alih-alih hanya menyimpulkannya dari label “Terhubung”.
Mengapa Memilih Guru VPN
Semua penjelasan di atas menggambarkan fungsi yang harus dijalankan tunnel; perbedaan antarpenyedia terletak pada konsistensi pelaksanaannya dalam praktik. Guru VPN membangun setiap koneksi dengan fondasi tunnel terenkripsi yang sama — enkapsulasi, handshake, dan enkripsi — yang aktif secara default, bukan sebagai pengaturan yang harus Anda cari di menu.
Selain mekanisme tunnel itu sendiri, aspek praktis VPN juga sama pentingnya: berapa banyak lokasi server yang benar-benar dapat Anda jangkau dan berapa biaya paket dibandingkan seberapa sering Anda menggunakannya. Anda dapat melihat daftar lokasi yang tersedia saat ini di daftar server, dan membandingkan layanan yang disertakan pada setiap tingkat di halaman harga sebelum memilih paket yang sesuai dengan cara Anda terhubung sehari-hari.
Pertanyaan yang Sering Diajukan
Tunnel VPN adalah koneksi privat terenkripsi yang digunakan perangkat Anda untuk mengirim dan menerima data melalui server VPN — bayangkan sebagai lorong terkunci yang membawa lalu lintas data Anda melintasi internet publik tanpa dapat dibaca pihak lain di sepanjang jalurnya.
Tidak persis. VPN adalah layanan secara keseluruhan — aplikasi, server, dan akun yang Anda bayar. Tunnel hanyalah bagian dari layanan tersebut yang menangani pengiriman data Anda secara terenkripsi, paket demi paket.
Sedikit beban tambahan adalah hal yang normal karena mengenkripsi dan mendekripsi data memerlukan waktu pemrosesan. Namun, protokol modern seperti WireGuard menjaga dampaknya tetap kecil sehingga sebagian besar pengguna tidak akan menyadarinya saat menjelajah sehari-hari.
Dengan teknologi saat ini, memecahkan enkripsi modern secara langsung dianggap tidak praktis. Risiko di dunia nyata berasal dari protokol usang, server yang salah konfigurasi, atau perangkat yang disusupi — bukan dari proses tunneling dan enkripsi itu sendiri jika diterapkan dengan benar.
Pemeriksaan tercepat adalah membandingkan alamat IP sebelum dan sesudah terhubung — alamatnya semestinya berubah setelah tunnel aktif. Untuk pemeriksaan yang lebih menyeluruh, tes kebocoran DNS memastikan kueri DNS Anda dirutekan melalui VPN, bukan bocor ke jaringan biasa Anda.
Kesimpulan
Tunnel VPN bukan sekadar istilah pemasaran — tunnel adalah mekanisme sebenarnya yang bekerja setiap kali aplikasi VPN mengklaim melindungi lalu lintas data Anda: mengenkapsulasi data, mengenkripsinya, dan membawanya melintasi internet publik dalam bentuk yang tidak dapat dibaca pihak lain. Baik tunnel itu mencakup seluruh lalu lintas data Anda maupun hanya sebagian, dan baik tunnel itu dibangun dengan IPsec, OpenVPN, maupun WireGuard, tugas dasarnya tetap sama. Guru VPN menjalankan tugas itu tanpa terlihat di latar belakang setiap koneksi, sehingga perlindungan tersedia secara default dan Anda tidak perlu memikirkannya.


