EN
 BR
 DE
 ES
 FR
 RU
 ID
 TR
 IT
 JP
 SA
 VN
 TH
 KR

Túnel VPN explicado: qué es y cómo funciona


 Puntos clave

- Un túnel VPN es la conexión cifrada y privada entre tu dispositivo y un servidor VPN: es el mecanismo que hace efectiva la protección de una VPN, no solo un término de marketing.
- La tunelización combina dos elementos: la encapsulación (envolver tus paquetes de datos) y el cifrado (alterar su contenido para que no pueda leerse durante el tránsito).
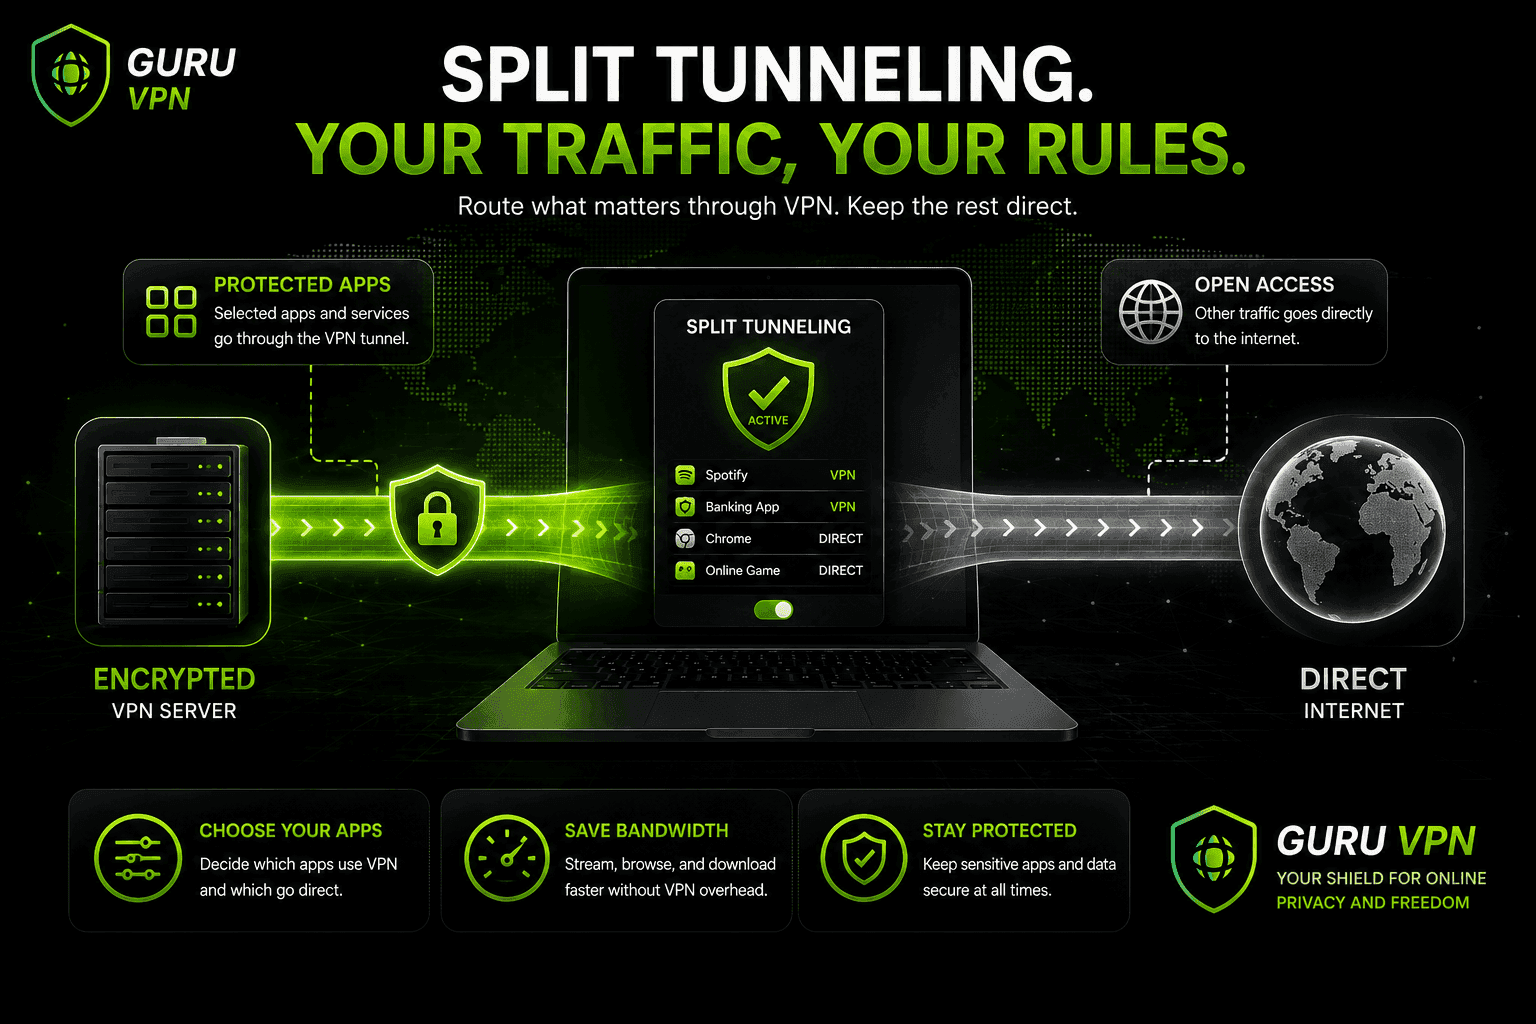
- Una VPN de túnel completo dirige todo el tráfico de tu dispositivo a través del túnel cifrado; una VPN de túnel dividido solo dirige una parte y permite que el resto llegue directamente a internet.
- Los túneles VPN IPsec son uno de los tipos más comunes y utilizan el modo túnel para proteger paquetes completos entre redes o dispositivos.
- La elección del protocolo (OpenVPN, WireGuard, IKEv2/IPsec y opciones más antiguas como PPTP) afecta directamente a la seguridad y velocidad reales de un túnel VPN.
Cada vez que te conectas a una VPN, la aplicación habla de crear un «túnel seguro» para tu tráfico, pero esa expresión oculta bastante ingeniería. Si alguna vez te has preguntado qué es un túnel VPN en términos concretos, más allá de la simplificación de marketing, la respuesta breve es esta: es una vía privada y cifrada que transporta tus datos por internet público en un formato que nadie más puede leer durante el recorrido. Entender qué significa un túnel VPN —cómo se construye, qué protocolos lo transportan y en qué se diferencian las configuraciones de túnel completo y túnel dividido— facilita mucho evaluar si una VPN determinada, incluida Guru VPN, protege realmente aquello que crees que protege.
Puntos clave
- Un túnel VPN es la conexión cifrada y privada entre tu dispositivo y un servidor VPN: es el mecanismo que hace efectiva la protección de una VPN, no solo un término de marketing.
- La tunelización combina dos elementos: la encapsulación (envolver tus paquetes de datos) y el cifrado (alterar su contenido para que no pueda leerse durante el tránsito).
- Una VPN de túnel completo dirige todo el tráfico de tu dispositivo a través del túnel cifrado; una VPN de túnel dividido solo dirige una parte y permite que el resto llegue directamente a internet.
- Los túneles VPN IPsec son uno de los tipos más comunes y utilizan el modo túnel para proteger paquetes completos entre redes o dispositivos.
- La elección del protocolo (OpenVPN, WireGuard, IKEv2/IPsec y opciones más antiguas como PPTP) afecta directamente a la seguridad y velocidad reales de un túnel VPN.
- Guru VPN basa sus conexiones en esta misma tecnología de túnel cifrado, por lo que la protección de la privacidad está activa de forma predeterminada y no tienes que configurarla.
¿Qué es un túnel VPN?
Si dejamos de lado el lenguaje de marketing, un túnel VPN es una conexión lógica y cifrada que funciona sobre la internet pública habitual. Tus datos siguen pasando por los mismos routers, proveedores de internet y redes por los que circularían normalmente; pero, en vez de transmitirse en un formato que cualquiera a lo largo de la ruta podría leer, quedan envueltos en una capa cifrada que parece ruido sin sentido para cualquiera, excepto para tu dispositivo y el servidor VPN del otro extremo.
Esta distinción importa porque separa dos ideas relacionadas, pero diferentes. Una VPN es el servicio en sentido amplio: la aplicación, la red de servidores y todo el sistema diseñado para proteger tu tráfico. El túnel es el mecanismo específico dentro de ese servicio que hace el trabajo real: toma los datos que envías, los encapsula, los cifra y los dirige a través de un túnel VPN privado que solo tu dispositivo y el servidor pueden descifrar. No todos los protocolos de túnel VPN implementan ese proceso de la misma manera; por eso la elección del protocolo importa tanto como el concepto en sí, un tema al que volveremos enseguida.
¿Cómo funciona un túnel VPN?
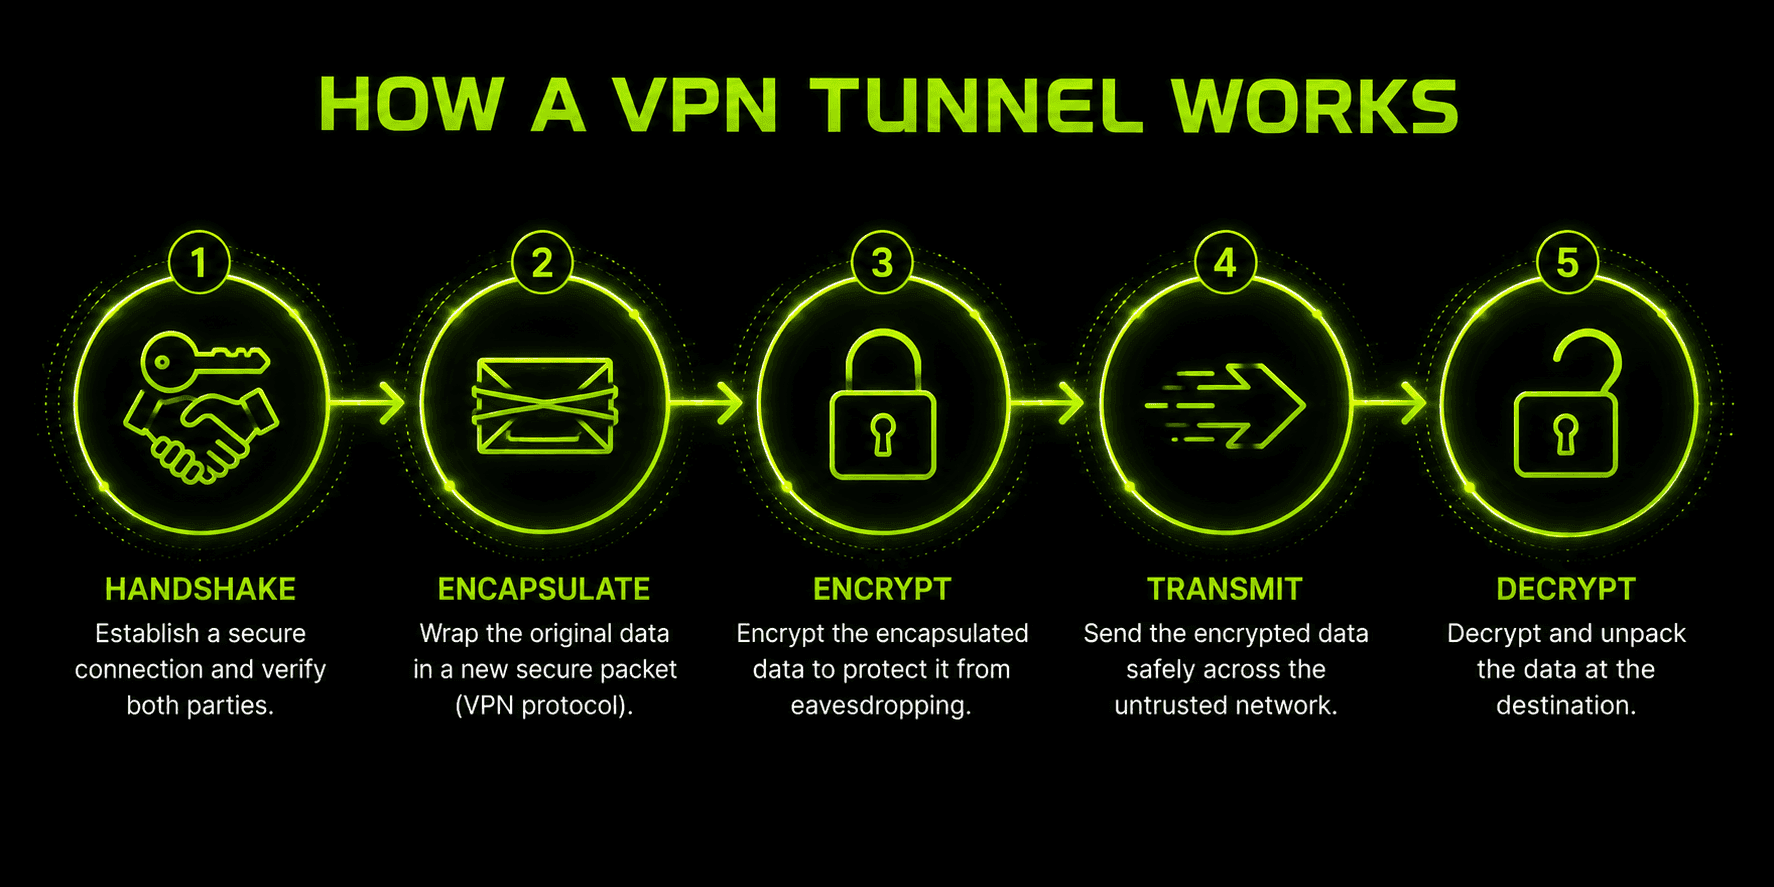
El proceso de un túnel VPN cifrado sigue más o menos la misma secuencia, independientemente de la aplicación o el protocolo que uses:
- Autenticación e intercambio inicial — tu dispositivo y el servidor VPN verifican mutuamente su identidad y acuerdan los parámetros de cifrado; para ello intercambian las claves de sesión que se usarán para cifrar y descifrar los datos durante el resto de la sesión.
- Encapsulación — cada paquete de datos saliente se envuelve dentro de otro paquete, separando tu tráfico de todo lo demás que circula por la red y dando al protocolo de tunelización una estructura uniforme con la que trabajar.
- Cifrado — el contenido de ese paquete envuelto se transforma mediante el algoritmo de cifrado acordado. Así, aunque alguien lo intercepte durante el tránsito, no podrá leer lo que capture sin la clave de sesión.
- Transmisión y descifrado — el paquete cifrado y encapsulado viaja por internet público hasta el servidor VPN, que lo descifra, reenvía la solicitud original y repite el proceso de cifrado a la inversa para la respuesta que vuelve a ti.
- Cierre — cuando te desconectas, el túnel se cierra y las claves de sesión se descartan, por lo que la próxima vez que te conectes se necesitarán un nuevo intercambio inicial y un nuevo conjunto de claves.
La encapsulación y el cifrado cumplen aquí funciones diferentes, aunque sucedan casi al mismo tiempo. La encapsulación hace que el tráfico se identifique como tráfico del túnel: da a tus datos un «sobre» uniforme en el que viajar. El cifrado vuelve ilegible el contenido de ese sobre. Un túnel sin cifrado seguiría separando tu tráfico, pero cualquiera que lo capturara podría leer el contenido directamente; ese es, en la práctica, uno de los riesgos de configuraciones antiguas de protocolos de tunelización sin cifrar, como PPTP sin más. Por eso, en parte, la elección del protocolo influye directamente en el nivel de protección que recibes.
Comparación de protocolos de túnel VPN
Todo lo anterior describe la tunelización en términos generales, pero el protocolo concreto que transporta el túnel marca una diferencia real tanto en seguridad como en velocidad. Así se comparan los protocolos que encontrarás en una aplicación VPN:
| Protocolo | Seguridad | Velocidad | Notas |
|---|---|---|---|
WireGuard | Muy alta | Muy rápida | Base de código mínima (~4,000 líneas), la opción moderna predeterminada para la mayoría de las aplicaciones VPN |
OpenVPN | Muy alta | Moderada | De código abierto, auditado exhaustivamente y flexible, pero más complejo de configurar |
IKEv2/IPsec | Alta | Rápida | Se reconecta rápidamente al cambiar de red y ofrece una sólida compatibilidad con dispositivos móviles |
L2TP/IPsec | Moderada | Moderada | La doble encapsulación añade sobrecarga; IKEv2 lo ha sustituido en gran medida |
SSTP | Alta | Moderada | Orientado a Windows; puede disfrazar el tráfico como HTTPS normal |
PPTP | Débil | Muy rápida | Obsoleto y con vulnerabilidades conocidas; evítalo para cualquier actividad sensible |
El auge de WireGuard se debe a un equilibrio que la mayoría de los protocolos competidores no consiguió alcanzar tan bien: una base de código lo bastante pequeña como para auditarla exhaustivamente y una selección de cifrados (ChaCha20 y Curve25519) pensada específicamente para ofrecer velocidad en dispositivos móviles. OpenVPN sigue siendo la opción preferida cuando la máxima configurabilidad y un largo historial de auditorías importan más que la velocidad pura, mientras que PPTP persiste sobre todo en sistemas heredados que no se han actualizado; hoy, que aparezca en una lista de protocolos es más una señal de cautela que una recomendación. El concepto de tunelización es el mismo en las seis filas de esta tabla; lo que cambia es la eficiencia y la seguridad con que cada protocolo lo lleva a cabo.
VPN de túnel completo frente a VPN de túnel dividido
No todas las conexiones VPN dirigen el tráfico de la misma manera, y la diferencia entre las configuraciones de túnel completo y túnel dividido afecta tanto a tu seguridad como a tu experiencia cotidiana.
Una VPN de túnel completo dirige todo el tráfico que sale de tu dispositivo a través del túnel cifrado: la navegación, las aplicaciones, los procesos en segundo plano, todo. Nada llega a internet sin pasar primero por el cifrado y el servidor VPN. Es la opción que ofrece más protección: no hay brechas por las que el tráfico pueda salir sin cifrar, por eso es el comportamiento predeterminado de la mayoría de las aplicaciones VPN para consumidores.
Una VPN de túnel dividido, en cambio, te permite elegir qué tráfico pasa por el túnel cifrado y cuál llega directamente a internet, sin pasar por la VPN. Algunas implementaciones dividen el tráfico por aplicación (una aplicación de streaming va directamente mientras el navegador sigue dentro del túnel); otras, por destino (ciertos sitios web o rangos de IP quedan excluidos del túnel).
| Característica | VPN de túnel completo | VPN de túnel dividido |
|---|---|---|
Cobertura del tráfico | Cifrado del 100% del tráfico del dispositivo | Solo se cifra el tráfico seleccionado |
Seguridad | Mayor: no hay brechas sin protección | Menor: el tráfico excluido queda expuesto |
Velocidad/ancho de banda | Sobrecarga ligeramente mayor | Más velocidad para el tráfico que circula fuera del túnel |
Acceso a la red local | Puede bloquear dispositivos de la red local (impresoras, etc.) | Acceso más fácil a los recursos de la red local |
Ideal para | Wi-Fi público, navegación sensible y uso centrado en la privacidad | Streaming, juegos o aplicaciones que no necesitan protección |
Ninguna de las dos opciones es universalmente «correcta»: depende de lo que quieras proteger y de cuánto estés dispuesto a sacrificar a cambio de comodidad. Lo importante es saber cuál estás usando, ya que una VPN de túnel dividido configurada sin tener claro qué se excluye puede dejar expuesto más tráfico del que esperabas.
Túnel VPN IPsec: modo túnel frente a modo transporte
IPsec es uno de los estándares de tunelización más implementados y el comportamiento de un túnel VPN IPsec varía un poco según cuál de sus dos modos se utilice.
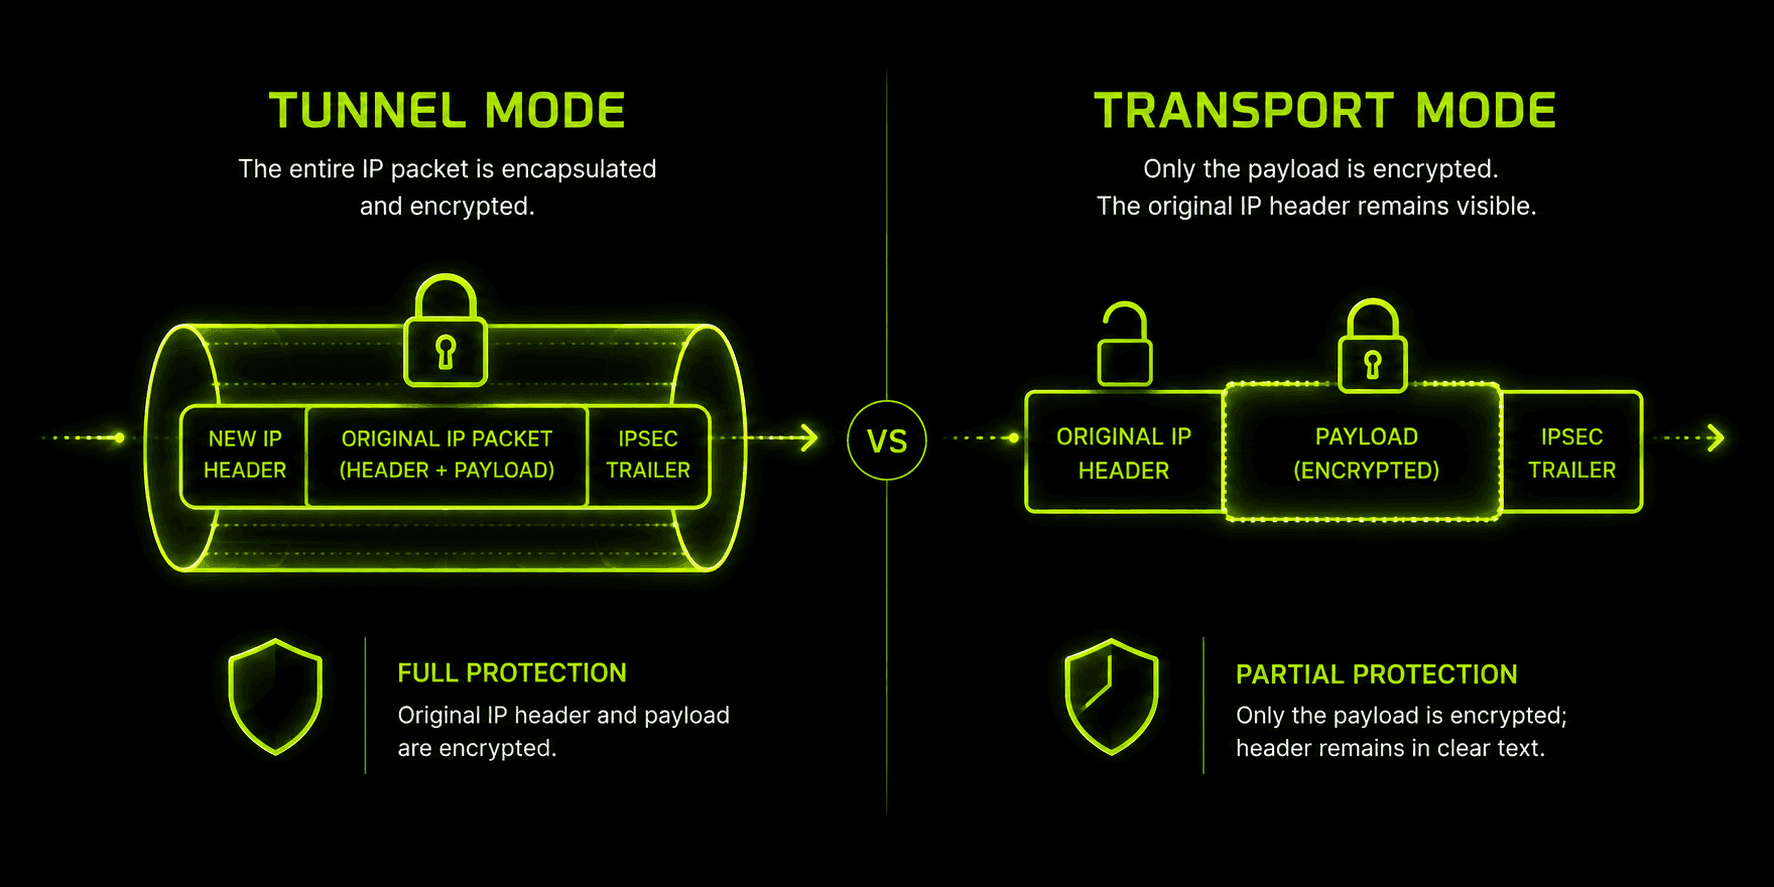
El modo túnel cifra el paquete IP original completo, incluidos los encabezados, y lo envuelve en un paquete nuevo con su propio encabezado para dirigirlo por internet. Este es el modo que se usa en la mayoría de las conexiones VPN entre sitios y de acceso remoto, porque oculta por completo la información original de origen y destino, no solo la carga útil.
El modo transporte solo cifra la carga útil del paquete y deja visible la información de direccionamiento original para cualquier elemento que la dirija durante el recorrido. Se utiliza mucho menos en contextos de consumo y aparece principalmente en situaciones en las que ambos extremos ya están en una red controlada y de confianza, y solo es necesario proteger los datos.
IPsec lo consigue mediante dos protocolos componentes que trabajan en conjunto: AH (Authentication Header), que verifica que el paquete no se haya manipulado, y ESP (Encapsulating Security Payload), que se encarga del cifrado de los datos. La mayoría de los túneles VPN IPsec reales recurren a ESP para la confidencialidad, a menudo junto con comprobaciones de integridad al estilo de AH, integradas en el mismo proceso de negociación. Como el modo túnel envuelve y cifra el paquete original completo, añade más sobrecarga de procesamiento que un protocolo más ligero como WireGuard; es una contrapartida a cambio de la protección más exhaustiva que ofrece, sobre todo en redes empresariales que conectan varias oficinas.
Túneles VPN entre sitios frente a túneles de acceso remoto
Todo lo explicado hasta ahora describe un túnel de acceso remoto —el tipo que una aplicación VPN individual crea bajo demanda entre tu dispositivo y un servidor cada vez que te conectas. Las empresas también recurren a un segundo modelo de implementación: un túnel entre sitios, que conecta permanentemente dos redes completas en vez de un solo dispositivo con un servidor. Por ejemplo, una empresa con una sede y una sucursal podría mantener un túnel entre las pasarelas de red de ambas ubicaciones, siempre activo, para que cualquier dispositivo de una de las redes pueda acceder a los recursos de la otra como si compartieran la misma red local, sin necesidad de instalar una aplicación VPN individual ni iniciar sesión en cada ordenador.
La mecánica de tunelización es prácticamente la misma en ambos casos: encapsulación, cifrado y un intercambio inicial acordado; a menudo se basa específicamente en IPsec en modo túnel, porque protege paquetes completos entre redes y no solo el tráfico de un dispositivo. Lo que cambia es la implementación: un túnel entre sitios se configura una vez en el nivel de red y permanece conectado de forma continua, mientras que un túnel de acceso remoto, como el que crea una aplicación VPN para consumidores, lo inicia un usuario individual bajo demanda desde un solo dispositivo y se cierra cuando esa persona se desconecta. Si solo has usado una aplicación VPN personal, el túnel que conoces es el de acceso remoto. Los túneles entre sitios son la parte menos visible de la misma tecnología subyacente, funcionando discretamente entre oficinas en vez de entre una persona y un servidor.
De qué te protege realmente un túnel VPN privado y cifrado
Conviene concretar qué ofrece esta protección, ya que «cifrado» puede sonar abstracto hasta que se especifica qué riesgos ayuda a evitar.
Supervisión y limitación de velocidad por parte del proveedor de internet. Sin un túnel, tu proveedor de internet puede ver todos los sitios que visitas y, en algunos casos, ralentizar determinados tipos de tráfico que detecte. Un túnel VPN privado oculta por completo a tu proveedor el destino y el contenido de tu tráfico.
Interceptación en redes Wi-Fi públicas. Las redes de cafeterías y aeropuertos son un objetivo habitual de atacantes que realizan ataques de intermediario e interceptan el tráfico sin cifrar de cualquiera que comparta la red. Si funciona correctamente, el túnel hace que el tráfico capturado sea inútil sin la clave de sesión.
Exposición de la dirección IP. Sin un túnel, todos los sitios que visitas ven tu dirección IP real, que puede revelar tu ubicación aproximada y usarse para rastrearte entre sesiones. Para el resto de internet, la dirección IP del servidor VPN sustituye a la tuya.
Manipulación de datos. Algunos protocolos de tunelización incluyen comprobaciones de integridad (como el componente AH de IPsec) que detectan si un paquete se ha alterado durante el tránsito, no solo si se ha leído.
Nada de esto convierte un túnel VPN en un escudo mágico: el cifrado moderno es, en la práctica, irrompible mediante fuerza bruta, pero un túnel no puede protegerte de un dispositivo comprometido, de un enlace de phishing que abras mientras estás conectado ni de los metadatos que el propio proveedor de VPN puede ver. Elimina un conjunto concreto y bien definido de riesgos relacionados con la forma en que tus datos atraviesan la red; ese es precisamente el problema que se diseñó para resolver.
Cómo comprobar si tu túnel VPN funciona realmente
Confiar en que un túnel protege tu tráfico no equivale a comprobarlo. Vale la pena hacer unas pruebas rápidas, especialmente después de instalar una aplicación VPN nueva o cambiar la configuración:
- Comprueba tu dirección IP antes y después de conectarte. Antes de conectarte a la VPN, visita cualquier página que muestre tu dirección IP y anótala; luego vuelve a comprobarla una vez conectado. Si no ha cambiado, tu tráfico no está pasando realmente por el túnel.
- Haz una prueba de fugas de DNS. Un sitio específico para comprobar fugas de DNS verifica si tus consultas DNS pasan por los servidores de la VPN o si, en cambio, se filtran a los servidores de tu proveedor habitual: una brecha que puede exponer tu actividad de navegación aunque tu dirección IP esté oculta.
- Si quieres ir un paso más allá, usa herramientas básicas de supervisión de red. El software que muestra las conexiones de red activas de tu dispositivo puede confirmar qué interfaz utiliza realmente tu tráfico y ofrece una comprobación más directa que consultar solo la dirección IP.
Ninguna de estas comprobaciones lleva más de un par de minutos. Hacerlas una vez después de la configuración te dará la tranquilidad de saber que el túnel en el que confías está cumpliendo su función, en vez de darlo por hecho solo porque aparece la etiqueta «Conectado».
Por qué elegir Guru VPN
Todo lo anterior explica lo que debe hacer un túnel; lo que varía entre proveedores es la regularidad con que lo consigue en la práctica. Guru VPN basa cada conexión en esta misma tecnología de túnel cifrado —la encapsulación, el intercambio inicial y el cifrado—, activa de forma predeterminada, sin tener que buscar en los menús el ajuste para habilitarla.
Además de la mecánica del túnel, la parte práctica de una VPN es igual de importante: cuántas ubicaciones de servidores puedes usar realmente y cuánto cuesta un plan en relación con la frecuencia con que lo utilizas. Puedes consultar las ubicaciones disponibles actualmente en la lista de servidores, y comparar lo que incluye cada nivel en la página de precios antes de decidirte por el plan que mejor se adapte a tu forma de conectarte en el día a día.
Preguntas frecuentes
Es la conexión cifrada y privada que tu dispositivo usa para enviar y recibir datos a través de un servidor VPN. Imagínala como un pasadizo cerrado con llave que transporta tu tráfico por internet público sin que nadie más pueda leerlo durante el trayecto.
No exactamente. La VPN es el servicio completo: la aplicación, los servidores y la cuenta por la que pagas. El túnel es solo la parte del servicio que se ocupa del transporte cifrado de tus datos, paquete por paquete.
Es normal que haya cierta sobrecarga, ya que cifrar y descifrar datos requiere tiempo de procesamiento; sin embargo, los protocolos modernos como WireGuard limitan ese efecto lo suficiente como para que la mayoría de los usuarios no lo note al navegar a diario.
Con la tecnología actual, se considera inviable romper directamente el cifrado moderno. Los riesgos reales provienen de protocolos obsoletos, servidores mal configurados o dispositivos comprometidos, no del proceso de tunelización y cifrado en sí cuando se implementa correctamente.
La comprobación más rápida es comparar tu dirección IP antes y después de conectarte: debería cambiar cuando se active el túnel. Para una comprobación más exhaustiva, una prueba de fugas de DNS confirma que tus consultas DNS se dirigen a través de la VPN y no se filtran a tu red habitual.
Conclusión
Un túnel VPN no es solo lenguaje de marketing: es el mecanismo real que trabaja cada vez que una aplicación VPN afirma proteger tu tráfico. Encapsula tus datos, los cifra y los transporta por internet público en un formato que nadie más puede leer. Tanto si ese túnel cubre todo tu tráfico como si solo cubre una parte, y tanto si se basa en IPsec, OpenVPN o WireGuard, su función fundamental es la misma. Guru VPN mantiene ese proceso funcionando discretamente en segundo plano en cada conexión, para que la protección esté activa de forma predeterminada y no tengas que preocuparte por ella.