
 EN
 BR
 DE
 ES
 FR
 RU
 ID
 TR
 IT
 JP
 SA
 VN
 TH
 KR

Раздельное туннелирование VPN: что это, как работает и когда его использовать

 Главное

- Узнайте, что такое раздельное туннелирование и чем оно отличается от стандартного VPN-подключения с полным туннелированием.
- Разберитесь в основных типах раздельного туннелирования VPN: на основе приложений, URL-адресов и инверсной конфигурации.
- Оцените реальные преимущества — от экономии пропускной способности до доступа к локальным устройствам при подключении к VPN.
- Прежде чем решать, включать ли эту функцию, ознакомьтесь с рисками для безопасности и ограничениями платформ.
- Узнайте, в каких повседневных ситуациях VPN с раздельным туннелированием действительно пригодится.
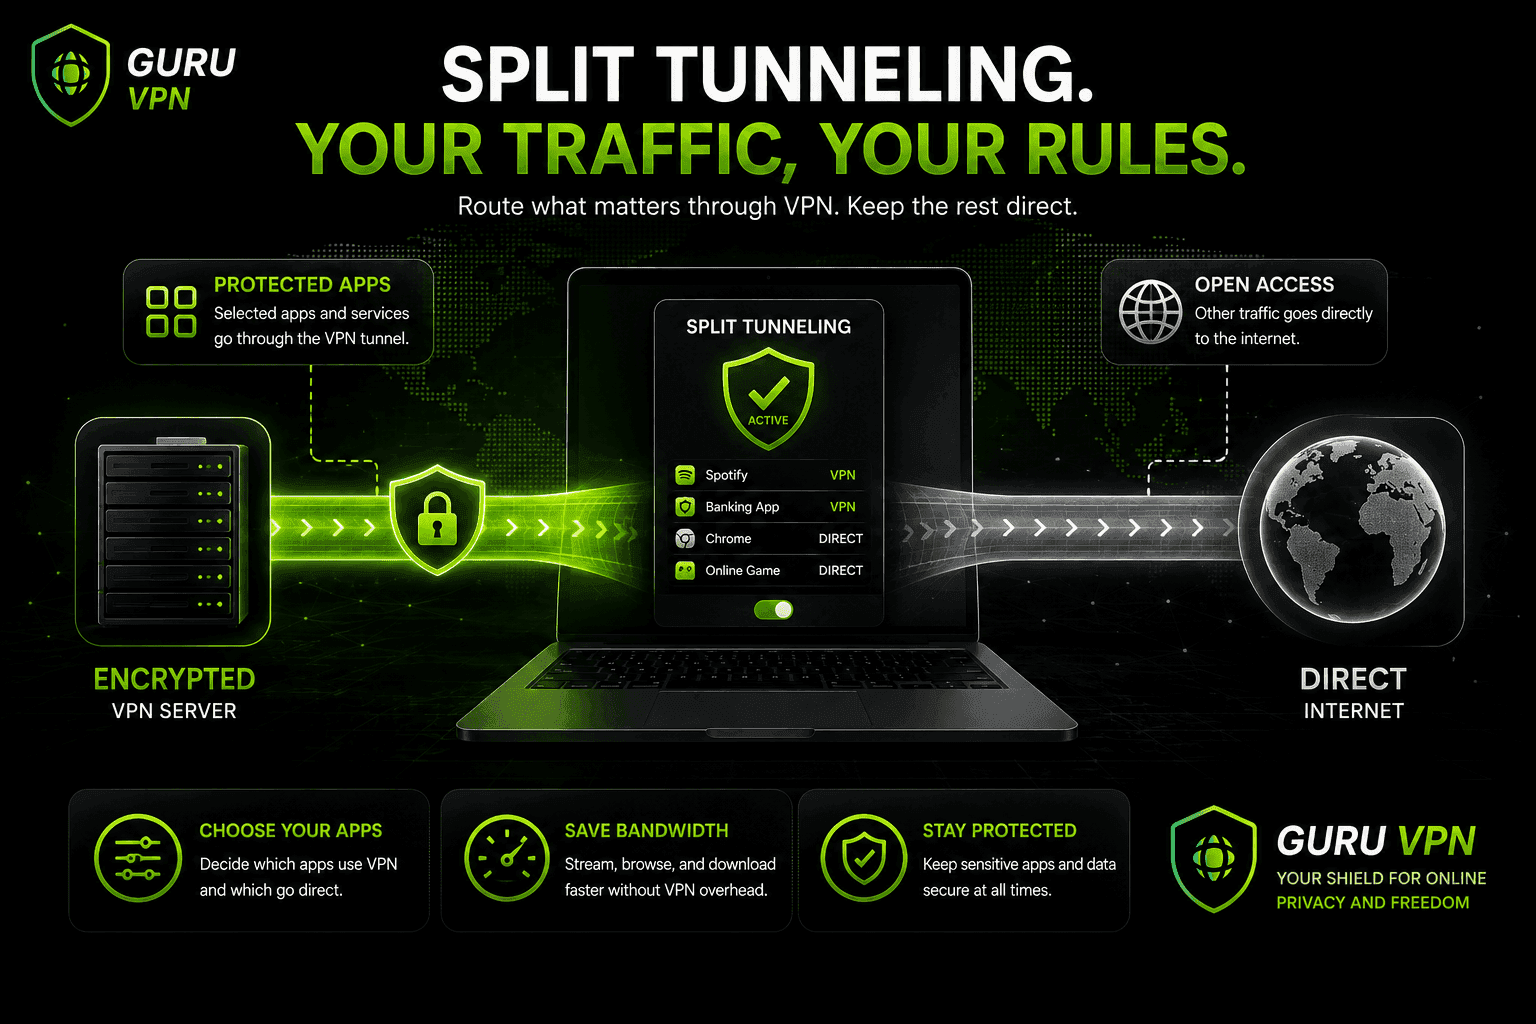
Если вы встречали термин «VPN с раздельным туннелированием», просматривая настройки приложения VPN, вы не одиноки — это одна из функций современного ПО для VPN, которые чаще других понимают неправильно. Проще говоря, раздельное туннелирование позволяет выбирать, какой интернет-трафик проходит через зашифрованное VPN-подключение, а какой направляется в интернет напрямую. Вместо подхода «всё или ничего» вы решаете, что именно защищать: для каждого приложения или даже для каждого сайта.
Многие, кто ищет ответ на вопрос, что такое раздельное туннелирование VPN, пытаются решить вполне конкретную задачу: им нужны конфиденциальность и безопасность VPN для одних действий, но они не хотят жертвовать скоростью, доступом к локальным устройствам или региональному контенту во всём остальном. Раздельное туннелирование создано именно для решения этой задачи.
Современные приложения VPN, такие как Guru VPN встраивают такую гибкость в настольные и мобильные клиенты, поэтому для настройки не нужны глубокие знания сетевых технологий. В этом руководстве мы объясним, что именно делает раздельное туннелирование, какие его виды существуют, когда оно уместно и о каких компромиссах в плане безопасности стоит знать, прежде чем включать эту функцию.
Ключевые выводы
- Узнайте, что такое раздельное туннелирование и чем оно отличается от стандартного VPN-подключения с полным туннелированием.
- Разберитесь в основных типах раздельного туннелирования VPN: на основе приложений, URL-адресов и инверсной конфигурации.
- Оцените реальные преимущества — от экономии пропускной способности до доступа к локальным устройствам при подключении к VPN.
- Прежде чем решать, включать ли эту функцию, ознакомьтесь с рисками для безопасности и ограничениями платформ.
- Узнайте, в каких повседневных ситуациях VPN с раздельным туннелированием действительно пригодится.
Что такое раздельное туннелирование?
Раздельное туннелирование — это функция VPN, которая позволяет направлять только часть интернет-трафика через зашифрованный туннель, а остальной трафик отправлять в интернет обычным способом, без шифрования. Представьте, что от вашего дома ведут две дороги: одна — частная, охраняемая, с контрольно-пропускным пунктом — VPN-сервером — на пути к месту назначения; другая — обычная общедоступная дорога, по которой можно добраться туда напрямую. Вы решаете, по какой дороге направить каждый фрагмент трафика.
По умолчанию в большинстве VPN используется так называемое полное туннелирование: каждый байт данных, которые ваше устройство отправляет или получает, проходит через зашифрованное подключение без исключений. Раздельное туннелирование намеренно отступает от этого правила, давая вам больше контроля над скоростью, доступом к локальным ресурсам и выбором данных, которые действительно нужно защищать.
Раздельное туннелирование и VPN с полным туннелированием
| Характеристика | VPN с полным туннелированием | VPN с раздельным туннелированием |
|---|---|---|
Охват трафика | Зашифрован 100% трафика | Зашифрованы только выбранные приложения или сайты |
Скорость | При высокой нагрузке скорость может снижаться | Выше для трафика вне туннеля |
Доступ к локальной сети | Часто заблокирован при подключении | Доступен для исключённого из туннеля трафика |
Безопасность | Максимальная и единообразная защита | Защищается только выбранный вами трафик |
Лучше всего подходит для | Конфиденциальной работы, общедоступного Wi-Fi | Повседневного использования и удалённой работы с разными задачами |
Как работает VPN с раздельным туннелированием?
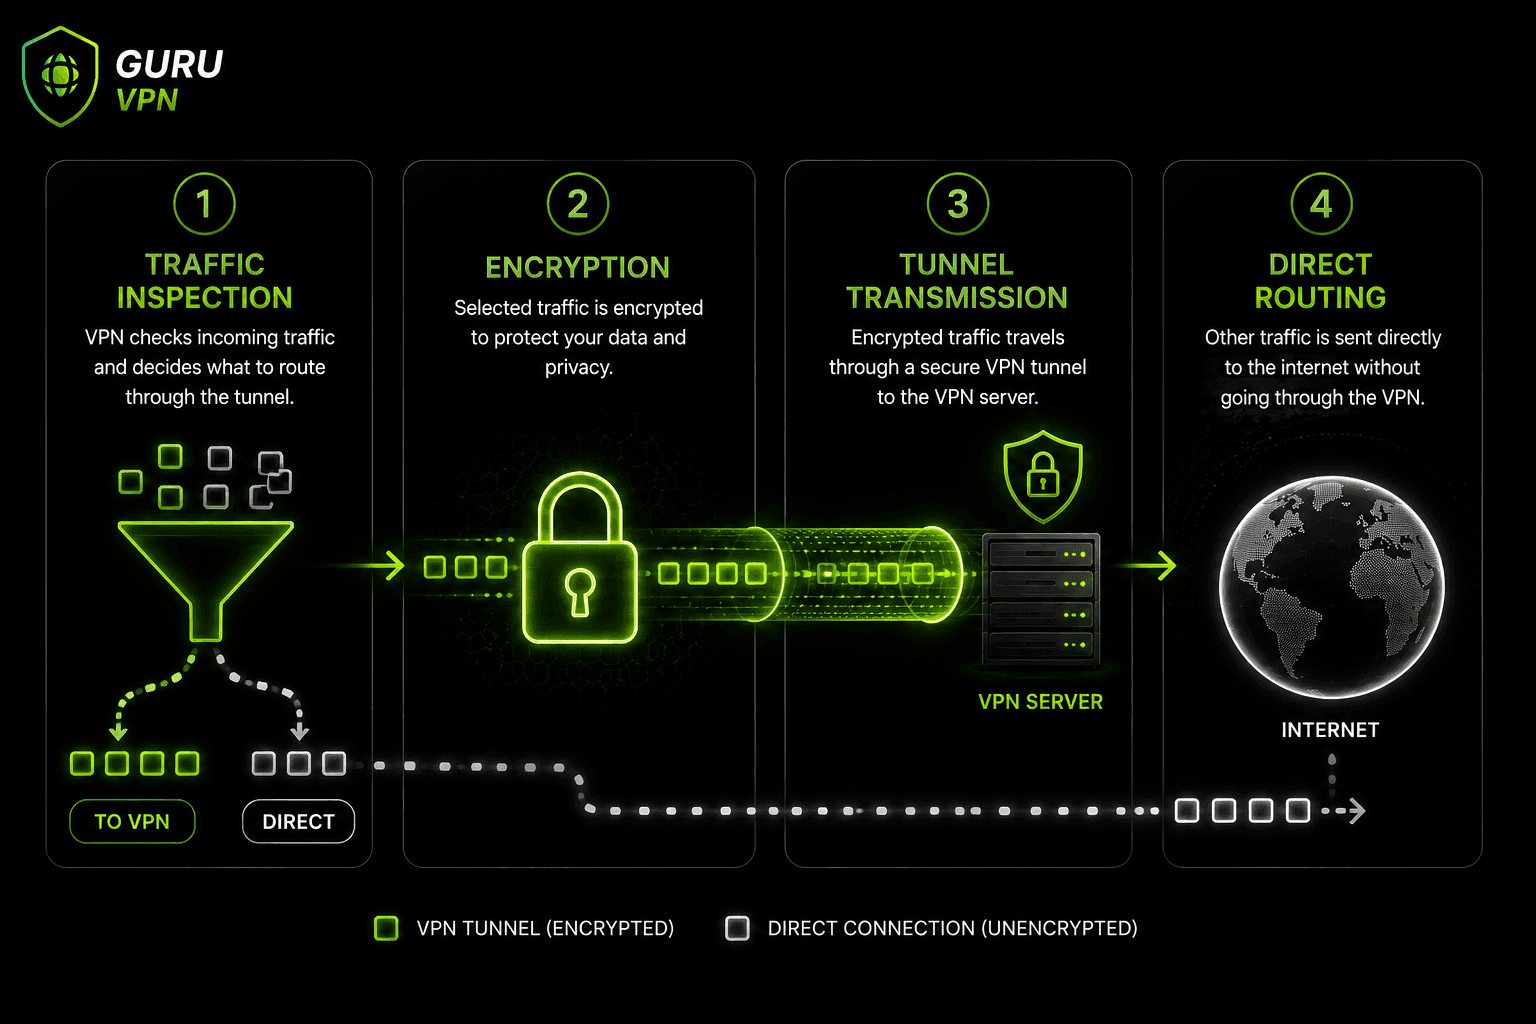
В основе VPN с раздельным туннелированием лежит набор правил, которые VPN-клиент проверяет до того, как данные покинут ваше устройство:
- Проверка трафика — VPN-клиент сверяет каждый запрос на подключение с заданными вами правилами для приложений, доменов или IP-адресов.
- Шифрование и инкапсуляция — трафик, соответствующий правилу «защищать», шифруется и получает новый заголовок пакета для безопасной передачи.
- Передача через туннель — зашифрованные данные проходят по VPN-туннелю к VPN-серверу, который расшифровывает их и пересылает по назначению.
- Прямая маршрутизация — трафик, не соответствующий ни одному правилу, полностью минует туннель и направляется напрямую через обычное интернет-подключение.
В результате одновременно работают два потока трафика: один зашифрован и направляется через VPN-сервер, другой остаётся открытым и маршрутизируется обычным способом.
Типы раздельного туннелирования VPN
Не все реализации этой функции работают одинаково. Чаще всего встречаются три подхода:
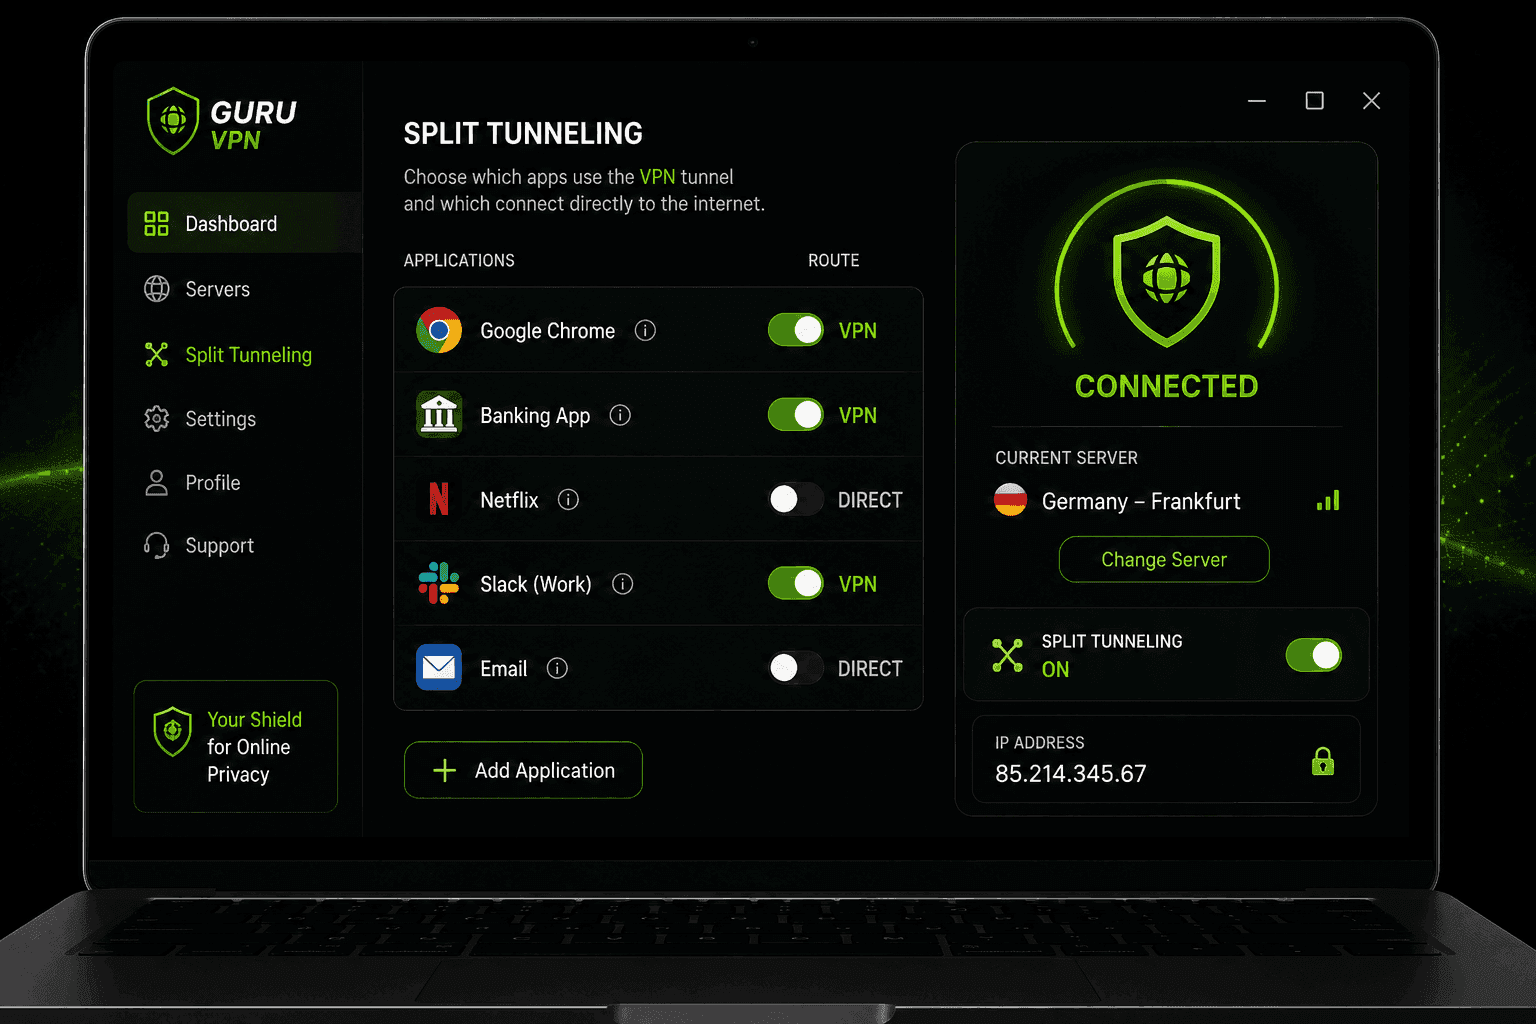
Раздельное туннелирование на основе приложений — вы выбираете конкретные приложения, которые должны использовать VPN-туннель (например, банковское приложение или рабочий клиент), а все остальные подключаются напрямую. Именно этот вариант доступен в настройках большинства приложений VPN для частных пользователей.
Раздельное туннелирование на основе URL-адресов или доменов — вместо целых приложений вы выбираете конкретные сайты или домены для маршрутизации через VPN, часто с помощью расширения для браузера. Весь остальной трафик браузера идёт через обычное подключение.
Инверсное раздельное туннелирование — здесь всё наоборот: весь трафик шифруется через VPN, кроме приложений или сайтов, которые вы явно исключили. Такой вариант обычно считают более безопасным начальным выбором, поскольку ничто не обходит защиту без вашего разрешения. Некоторые провайдеры описывают его просто как режим раздельного VPN, хотя лежащий в его основе механизм не зависит от названия.
Раздельное туннелирование на основе IP-адресов — вместо выбора приложений или доменов вы указываете отдельные IP-адреса или диапазоны IP-адресов, которые должны (или не должны) проходить через VPN. Чаще всего такой вариант встречается в корпоративных конфигурациях VPN: администраторам нужно точно определять, трафик к каким внутренним серверам или внешним сервисам направляется через туннель, не полагаясь на правила на уровне приложений, которые могут работать менее предсказуемо на разных устройствах.
| Тип | Принцип работы | Типичное применение |
|---|---|---|
На основе приложений | Выбор приложений для передачи через VPN | Защита рабочего приложения при обычном просмотре сайтов |
На основе URL-адресов или доменов | Выбор сайтов для маршрутизации через VPN | Защита отдельных сайтов с помощью расширения для браузера |
Инверсное | Шифрование всего трафика, кроме выбранных исключений | Более безопасный вариант по умолчанию с небольшим числом осознанных исключений |
На основе IP-адресов | Выбор конкретных IP-адресов или диапазонов | Точная настройка маршрутизации, распространённая в корпоративных конфигурациях |
Преимущества раздельного туннелирования
Раздельное туннелирование привлекательно тем, что даёт вам контроль. Поскольку шифруется только часть трафика, общая нагрузка на соединение ниже, а значит, скорость работы исключённых приложений и сайтов может заметно вырасти. Это полезно для крупных загрузок, видеозвонков и просмотра потокового видео, для которых защита VPN не нужна.
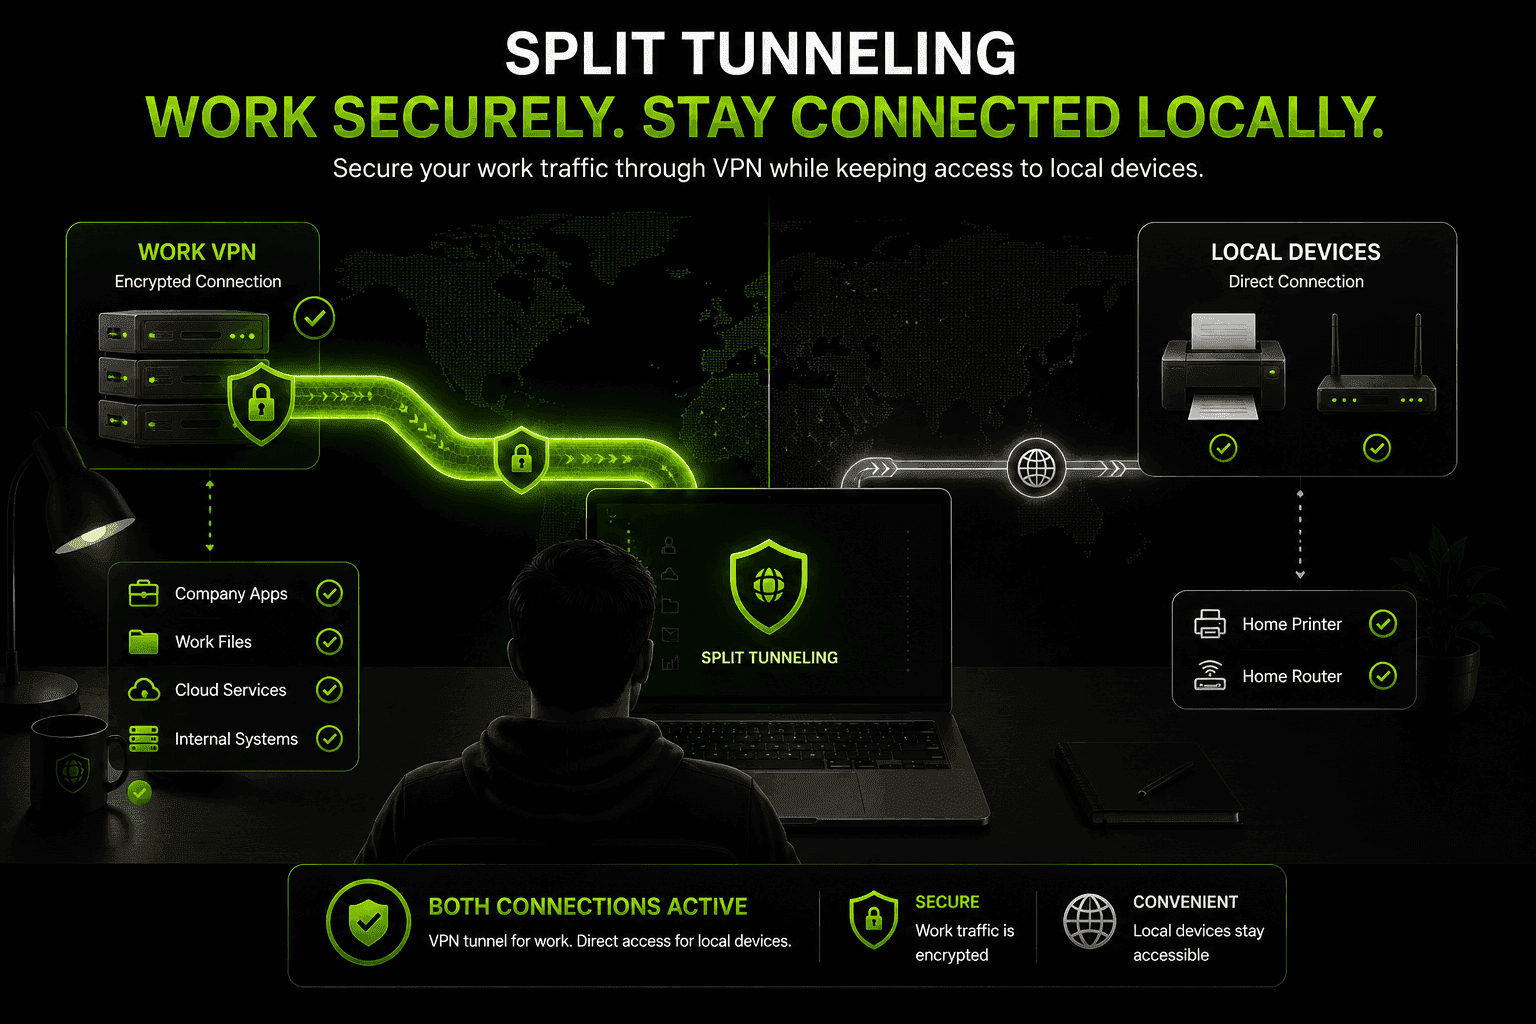
Эта функция также решает распространённую проблему: многие удалённые сотрудники настраивают раздельное туннелирование в VPN-приложении, чтобы обращаться к сетевому принтеру или домашнему NAS-накопителю, пока их рабочий трафик остаётся зашифрованным и проходит через VPN компании. При полном туннелировании доступ к устройствам в собственной локальной сети часто блокируется.
Раздельное туннелирование также позволяет одновременно пользоваться локальными сервисами и контентом для своего региона и подключаться к VPN для других задач — например, открывать местный банковский сайт со своим настоящим IP-адресом, а международный контент смотреть через VPN-сервер в другом месте. Кроме того, шифруется меньше трафика, поэтому нагрузка на сам VPN-сервер ниже, что может обеспечить более стабильное подключение в часы пик.
Риски и ограничения раздельного туннелирования VPN
У раздельного туннелирования есть и компромиссы, о которых стоит знать, прежде чем включать эту функцию для всего.
Трафик, который обходит туннель, не защищён шифрованием VPN. Это значит, что он виден вашему интернет-провайдеру и всем, кто отслеживает сеть, к которой вы подключены, в том числе общедоступную сеть Wi-Fi. Если исключённое устройство или приложение взломано, его трафик также обходит защиту DNS и фильтрацию контента, которые предоставляет VPN, и вредоносная активность может незаметно пройти мимо ваших средств защиты. Неправильно настроенные правила — ещё одна распространённая проблема: случайно исключив не то приложение, вы можете оставить конфиденциальные данные незашифрованными и не заметить этого.
Для организаций, которые предоставляют VPN удалённым сотрудникам, раздельное туннелирование создаёт риск, выходящий за рамки угроз для отдельного пользователя. Если устройство сотрудника с настроенным раздельным туннелированием будет взломано при подключении к домашней или общедоступной сети, у вредоносного ПО появится прямой путь в общедоступный интернет, минуя системы мониторинга, фильтрации через прокси и предотвращения утечек данных компании. Для корпоративного IT это заражение фактически невидимо, пока оно не проявится на защищённой стороне соединения. Именно поэтому во многих корпоративных политиках VPN использование раздельного туннелирования на управляемых компанией устройствах ограничивают или полностью отключают, хотя для личного, не связанного с корпорацией использования оно остаётся распространённым и сравнительно малорискованным.
Следует учитывать и ограничения платформ. Раздельное туннелирование хорошо поддерживается в Windows и Android, имеет более ограниченную поддержку в macOS (особенно для приложений на основе WebKit, таких как Safari) и обычно недоступно в iOS, поскольку операционная система Apple ограничивает уровень управления сетью отдельных приложений, который разрешён сторонним приложениям. Поэтому функцию раздельного туннелирования VPN следует использовать осмотрительно и включать целенаправленно, а не по умолчанию для каждого приложения.
Когда стоит использовать VPN с раздельным туннелированием?
Эта функция особенно полезна в нескольких повседневных ситуациях:
Удалённая работа, когда нужен доступ к локальным устройствам, например принтеру, смарт-телевизору или домашнему NAS, без отключения VPN. Просмотр потокового видео или сайтов для определённого региона через обычное подключение, пока другие приложения работают через VPN-сервер в другом месте. Экономия пропускной способности при использовании мобильного интернета за счёт исключения приложений, которые потребляют много данных, но не нуждаются в шифровании. Игры или видеозвонки с меньшей задержкой, если направить эти приложения в обход зашифрованного туннеля, сохранив защиту для всего остального трафика. Одновременная работа через две сети — например, через корпоративный VPN для рабочих задач и обычное домашнее подключение для личного просмотра сайтов — без необходимости постоянно отключаться и подключаться заново. Передача торрентов именно через VPN-туннель при обычном подключении для остального просмотра сайтов: шифруется только трафик торрент-клиента, а остальной трафик не замедляется из-за маршрутизации через VPN-сервер.
Как включить раздельное туннелирование на устройстве
Общий порядок действий в большинстве VPN-приложений похож, хотя точные названия пунктов меню различаются:
Windows — откройте настройки приложения VPN, найдите раздел Split Tunneling, включите функцию и добавьте приложения, которые нужно включить в туннель или исключить из него.
Android — в большинстве VPN-приложений установленные приложения перечислены в разделе «Раздельное туннелирование» или «Исключения приложений». Отметьте приложения, которые должны обходить VPN.
macOS — поддержка более ограничена, и провайдеры часто обозначают её как «экспериментальную». Обычно можно исключать приложения, но нельзя в полной мере включать и исключать их на равных условиях.
iOS — из-за ограничений Apple эта функция обычно недоступна в том же виде, что в Windows или Android, поэтому не удивляйтесь, если в версии приложения VPN для iPhone её вовсе нет.
На уровне маршрутизатора (DD-WRT, Tomato, pfSense) — если приложение VPN не имеет встроенной поддержки раздельного туннелирования или вы хотите применить правило ко всем устройствам в сети вместо настройки каждого по отдельности, альтернативная прошивка маршрутизатора, например DD-WRT, Tomato или pfSense, позволяет настроить функцию на уровне сети. Обычно для этого задают правила маршрутизации на основе политик, которые направляют трафик с определённых устройств или IP-адресов через VPN-клиент, работающий на самом маршрутизаторе, а весь остальной трафик оставляют на обычном подключении. Настроить это сложнее, чем просто включить параметр в приложении, но это единственный практичный способ применить раздельное туннелирование к устройствам, например смарт-телевизору, игровой приставке или умной колонке, которые не могут самостоятельно запускать приложение VPN.
Прежде чем менять настройки раздельного туннелирования VPN, всегда проверяйте, на каких платформах провайдер действительно поддерживает эту функцию: она может отлично работать на ноутбуке, но отсутствовать на телефоне.
Устранение проблем с раздельным туннелированием VPN
Даже правильно настроенный раздельный туннель может работать не так, как ожидается. Вот несколько распространённых проблем и способы, которые обычно помогают их решить:
Кажется, что исключённое приложение всё ещё использует VPN. Некоторые приложения отправляют трафик через фоновые процессы или общую системную службу, которую не охватывает простое правило для отдельного приложения. Попробуйте исключить процесс, фактически отвечающий за сетевое подключение, или проверьте, не использует ли приложение движок браузера, который нужно исключить отдельно.
Раздельное туннелирование перестало работать после обновления приложения или ОС. После крупного обновления операционной системы или самого исключённого приложения VPN-клиент иногда теряет правила исключения. Обычно проблему решает повторное открытие настроек раздельного туннелирования и добавление приложения заново.
Приложение, направленное через туннель, вообще не может подключиться к интернету. Часто причина в конфликте DNS: приложение может пытаться получать IP-адреса через DNS-серверы VPN, хотя его трафик направляется в обход туннеля, или наоборот. Обычно помогает выключить и снова включить раздельное туннелирование либо перезапустить приложение VPN.
Доступа к локальной сети всё ещё нет, хотя нужное приложение исключено. Некоторые маршрутизаторы и VPN-клиенты требуют отдельно исключить сам трафик локальной сети, а не только приложение, которое пытается к ней подключиться. Проверьте, есть ли в приложении VPN отдельный переключатель «Разрешить доступ к локальной сети» или «Локальная сеть» наряду с правилами для приложений.
Полное и раздельное туннелирование: что выбрать?
Если вы не уверены, подходит ли вам настройка VPN с раздельным туннелированием, начните с полного туннелирования для всего, что связано с конфиденциальными данными: банковских операций, медицинской информации, рабочих систем или общедоступного Wi-Fi. Затем постепенно исключайте только те приложения и сайты, которым доверяете и в работе которых разбираетесь. Полное туннелирование остаётся более безопасным вариантом по умолчанию; раздельное туннелирование — это осознанный обмен части защиты на удобство и скорость, и лучше всего оно работает, когда вы точно знаете, что и зачем исключаете.
Как безопаснее пользоваться раздельным туннелированием
Несколько простых привычек помогут использовать раздельное туннелирование безопасно. Направляйте конфиденциальные приложения — банковские, почтовые и рабочие — через VPN, а не исключайте их из туннеля. Время от времени проверяйте список исключённых приложений: возможно, приложения, добавленные несколько месяцев назад, больше не нужно направлять в обход туннеля. Не включайте раздельное туннелирование в общедоступных или ненадёжных сетях Wi-Fi, если не уверены, какие данные отправляет каждое исключённое приложение. Выбирайте провайдера VPN, который дополняет раздельное туннелирование надёжными базовыми средствами защиты, например аварийным отключением интернета и защитой от утечек DNS, чтобы ошибка в настройке не привела к более серьёзному раскрытию данных.
Почему стоит выбрать Guru VPN для раздельного туннелирования
Полезность функции VPN зависит от того, насколько хорошо она реализована в приложении. Здесь раздельное туннелирование на основе приложений сочетается с надёжным шифрованием, строгой политикой отсутствия журналов и глобальной сетью серверов. Вы можете точно настроить, какие приложения будут защищены, не жертвуя скоростью для всего остального трафика.
| Функция | Преимущество |
|---|---|
Раздельное туннелирование на основе приложений | Вы сами выбираете, какие приложения используют VPN-туннель |
Надёжное шифрование | Защищает трафик, который вы направляете через VPN |
Высокоскоростные серверы по всему миру | Обеспечивают стабильную работу трафика как в туннеле, так и вне его |
Строгая политика отсутствия журналов | Сохраняет конфиденциальность вашей активности независимо от маршрутизации |
Приложения для разных платформ | Единые настройки на поддерживаемых устройствах |
Неограниченная пропускная способность | Без ограничений, направляете ли вы трафик через туннель или напрямую |
Поскольку при раздельном туннелировании через VPN-сервер проходит меньше трафика, особенно важна быстрая и надёжная инфраструктура. Сравните все доступные тарифы Guru VPN, чтобы выбрать подходящий для вашей конфигурации. А благодаря серверам в 49+ странах стоит просмотреть доступные местоположения серверов, чтобы найти самый быстрый вариант поблизости, прежде чем исключать приложения из туннеля.
Часто задаваемые вопросы
Это функция VPN, которая позволяет направлять через зашифрованный VPN-туннель только часть трафика, а остальной трафик отправлять в интернет напрямую, вместо того чтобы по умолчанию шифровать всё.
В основном для баланса между конфиденциальностью и удобством: чтобы защитить приложения для работы с конфиденциальными данными, а остальной трафик — например, для доступа к локальной сети или работы приложений с высокими требованиями к пропускной способности — направлять в обход туннеля ради большей скорости.
К распространённым повседневным сценариям относятся доступ к домашнему принтеру при подключении к рабочему VPN, снижение расхода мобильного трафика и маршрутизация видеозвонков или игрового трафика в обход зашифрованного туннеля для уменьшения задержки.
На Android обычно можно исключить из VPN-туннеля отдельные приложения в настройках приложения. На iPhone поддержка ограничена или отсутствует из-за ограничений, которые Apple накладывает на сторонние сетевые приложения.
Технически это набор правил маршрутизации: VPN-клиент проверяет каждое подключение, шифрует и направляет через туннель трафик, соответствующий заданным вами правилам, а весь остальной трафик отправляет через обычное интернет-подключение без изменений.
По сути, это возможность защитить часть подключения, а не всё целиком: шифровать выбранные вами приложения или сайты, а весь остальной трафик направлять в интернет напрямую, не пропуская его через VPN-сервер.
Обычный VPN с полным туннелированием шифрует весь трафик без исключений. VPN с раздельным туннелированием шифрует только выбранный вами трафик, а остальной идёт вне туннеля.
Может быть безопасно, если внимательно выбирать, что исключать. Трафик вне туннеля не защищён VPN, поэтому конфиденциальные приложения лучше оставить зашифрованными, а исключать только те приложения, которым вы доверяете и в работе которых разбираетесь.
Да — на поддерживаемых платформах доступно раздельное туннелирование на основе приложений, и вы можете выбирать, какие приложения использовать через зашифрованный туннель. Проверьте текущие тарифы Guru VPN, чтобы узнать о доступности функции на конкретных платформах.
Заключение: управляйте трафиком VPN
Раздельное туннелирование даёт уровень контроля, недоступный при стандартном VPN-подключении по принципу «всё или ничего». При осторожном использовании оно позволяет защищать именно тот трафик, которому нужна защита, а обычный просмотр сайтов, доступ к локальной сети и работу приложений с высокими требованиями к пропускной способности оставлять на полной скорости. Если пользоваться этой функцией без должного внимания, больше данных, чем вы рассчитывали, могут остаться открытыми. Поэтому важно понимать принцип её работы и выбирать приложение VPN с понятной реализацией этой функции — не менее важно, чем просто включить её.


