
 EN
 BR
 DE
 ES
 FR
 RU
 ID
 TR
 IT
 JP
 SA
 VN
 TH
 KR

VPNトンネルとは何か、その仕組みを解説


 主なポイント

- VPNトンネルは、デバイスとVPNサーバーを結ぶ暗号化されたプライベート接続です。単なるマーケティング用語ではなく、VPNの保護を実際に機能させる仕組みです。
- トンネリングは、データパケットを包むカプセル化と、内容をかき混ぜて通信中に読み取れないようにする暗号化の二つを組み合わせます。
- フルトンネルVPNはデバイスのすべての通信を暗号化経由でルーティングします。スプリットトンネルVPNは一部の通信だけを経由させ、残りはインターネットへ直接送ります。
- IPsec VPNトンネルは最も一般的なトンネルの種類の一つで、トンネルモードを使ってネットワーク間またはデバイス間のパケット全体を保護します。
- プロトコル(OpenVPN、WireGuard、IKEv2/IPsec、PPTPなどの旧式の選択肢)の選択は、VPNトンネルの実際の安全性と速度に直接影響します。
VPNに接続するたびに、アプリは通信のために「安全なトンネル」を作ると説明します。しかし、その言葉の裏にはかなりの技術的な仕組みがあります。単なる宣伝文句としてではなく、具体的にVPNトンネルとは何かと疑問に思ったことがあるなら、簡単に言うと、公共のインターネットを通じてデータを運び、経路上の他者には読み取れない形にする、暗号化されたプライベートな通信経路です。この経路がどのように作られ、どのプロトコルで運ばれ、フルトンネルとスプリットトンネルの構成がどこで異なるのかを理解すれば、 Guru VPNを含む特定のVPNが、保護しているとあなたが考える対象を実際に保護しているかどうかを、はるかに判断しやすくなります。
要点
- VPNトンネルは、デバイスとVPNサーバーを結ぶ暗号化されたプライベート接続です。単なるマーケティング用語ではなく、VPNの保護を実際に機能させる仕組みです。
- トンネリングは、データパケットを包むカプセル化と、内容をかき混ぜて通信中に読み取れないようにする暗号化の二つを組み合わせます。
- フルトンネルVPNはデバイスのすべての通信を暗号化経由でルーティングします。スプリットトンネルVPNは一部の通信だけを経由させ、残りはインターネットへ直接送ります。
- IPsec VPNトンネルは最も一般的なトンネルの種類の一つで、トンネルモードを使ってネットワーク間またはデバイス間のパケット全体を保護します。
- プロトコル(OpenVPN、WireGuard、IKEv2/IPsec、PPTPなどの旧式の選択肢)の選択は、VPNトンネルの実際の安全性と速度に直接影響します。
- Guru VPNは同じ暗号化トンネルを基盤として接続を構築しているため、プライバシー保護は自分で設定しなくてもデフォルトで有効です。
VPNトンネルとは?
マーケティング用語を取り除いて考えると、VPNトンネルとは通常の公共インターネット上に構築される論理的な暗号化接続です。データはこれまでと同じルーター、ISP、ネットワークを通って移動します。ただし、経路上の誰もが読める形で送信される代わりに、暗号化レイヤーの内側に包まれます。そのため、通信の両端にいる自分のデバイスとVPNサーバー以外には、意味のないデータに見えます。
この違いが重要なのは、関連はしていても異なる二つの概念を区別できるからです。VPNは、アプリ、サーバーネットワーク、通信を保護するためのシステム全体を指すサービスです。トンネルはそのサービス内で実際の処理を担う具体的な仕組みです。送信データを取り込み、カプセル化して暗号化し、自分のデバイスとサーバーだけが解読できるプライベートvpnトンネルを通してルーティングします。トンネルVPNのプロトコルは、どれも同じ方法でこの処理を実装しているわけではありません。だからこそ、概念そのものと同じくらいプロトコルの選択が重要になります。この点については後ほど説明します。
VPNトンネルの仕組み
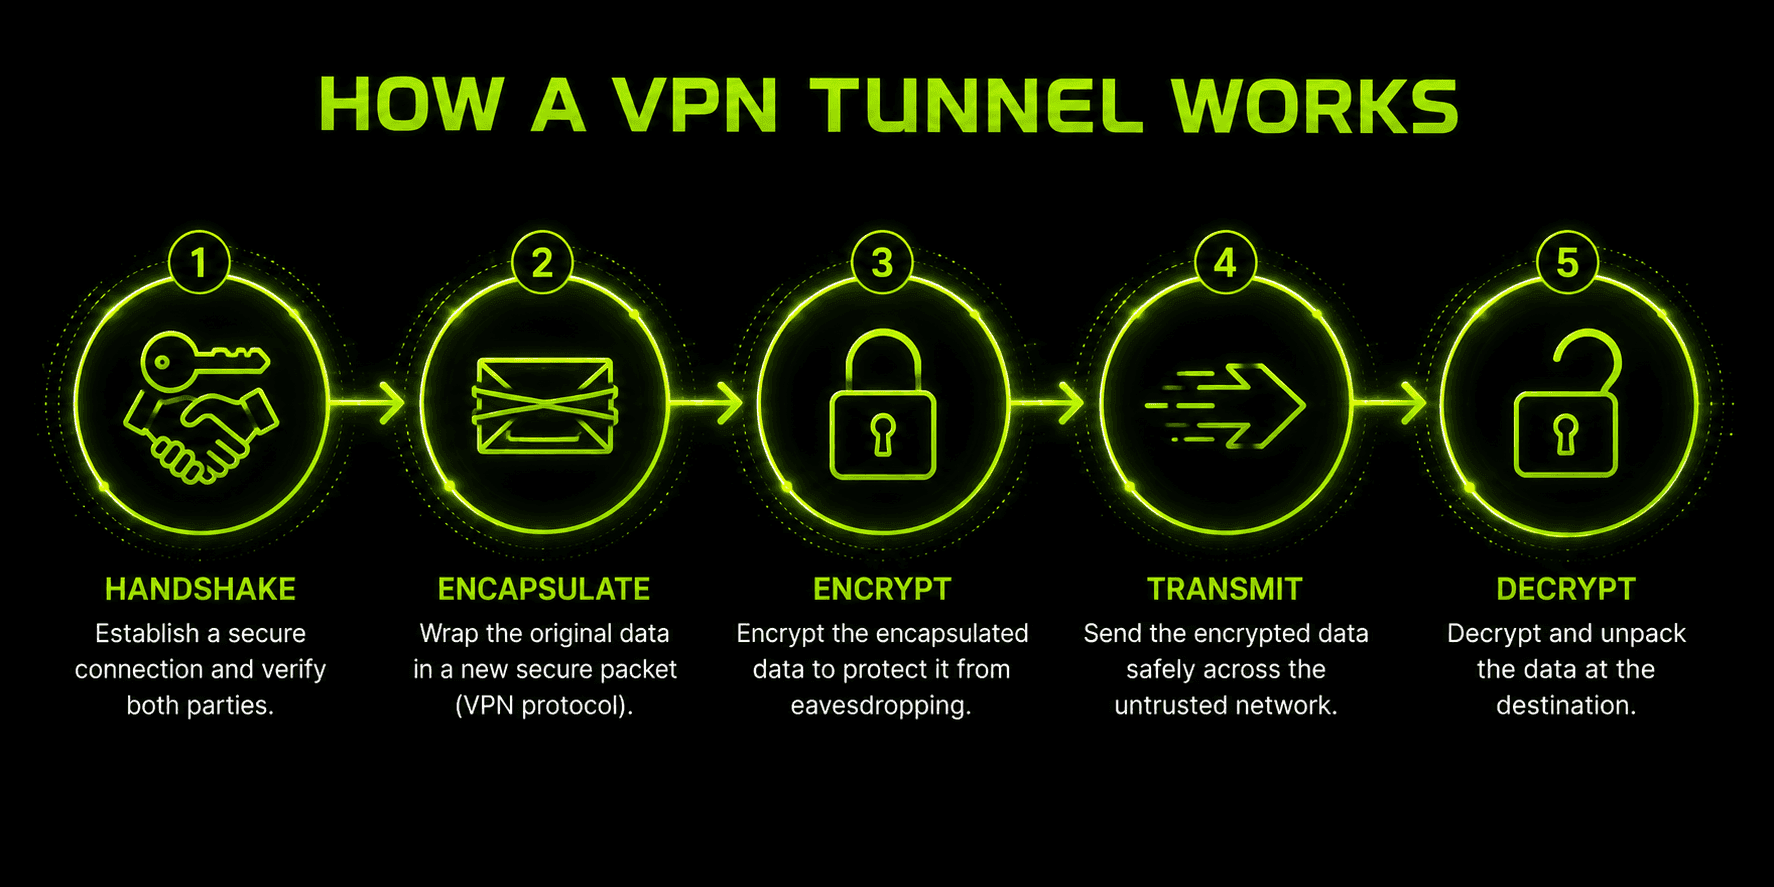
使用するアプリやプロトコルにかかわらず、暗号化vpnトンネルの処理はおおむね次の順序で進みます。
- 認証とハンドシェイク— デバイスとVPNサーバーが互いの身元を確認し、暗号化のパラメーターに合意します。その後、セッション中のデータの暗号化と復号に使うセッションキーを交換します。
- カプセル化— 送信するデータパケットを別のパケットで包みます。これにより通信をネットワーク上の他の通信から分離し、トンネリングプロトコルが扱いやすい一貫した構造にします。
- 暗号化— 包まれたパケットの内容を、合意した暗号化アルゴリズムで暗号化します。通信中に誰かに傍受されても、セッションキーがなければ読み取れません。
- 送信と復号— 暗号化されカプセル化されたパケットは公共のインターネットを通ってVPNサーバーに届きます。サーバーはこれを復号して元のリクエストを転送し、戻ってくる応答にも同じ暗号化処理を逆向きに行います。
- 終了処理— 接続を切断するとトンネルが閉じ、セッションキーは破棄されます。そのため、次回の接続時には新たなハンドシェイクと新しいキーが必要です。
カプセル化と暗号化はほぼ同時に行われますが、二つの異なる役割を担います。カプセル化は、通信をトンネル内の通信として識別できるようにし、データが移動するための一貫した「封筒」を用意します。暗号化は、その封筒の中身を読み取れないようにします。暗号化のないトンネルでも通信を分離できますが、傍受されれば内容をそのまま読まれてしまいます。旧式の暗号化されていないトンネリングプロトコル、たとえば通常のPPTP構成には、実質的にこのリスクがあります。プロトコルの選択が、実際に得られる保護の度合いに直接影響する理由の一つです。
VPNトンネルプロトコルの比較
ここまではトンネリングの一般的な仕組みを説明してきましたが、トンネルを運ぶ具体的なプロトコルは、安全性と速度の両方に大きく影響します。VPNアプリで実際に目にするプロトコルを比較してみましょう。
| プロトコル | 安全性 | 速度 | 備考 |
|---|---|---|---|
WireGuard | 非常に高い | 非常に速い | コードベースが最小限(約4,000行)。多くのVPNアプリで現代の標準として採用 |
OpenVPN | 非常に高い | 中程度 | オープンソースで、徹底した監査実績がある。柔軟だが設定はより複雑 |
IKEv2/IPsec | 高い | 速い | ネットワーク切り替え後の再接続が速く、モバイルのサポートが充実 |
L2TP/IPsec | 中程度 | 中程度 | 二重カプセル化でオーバーヘッドが増加。大部分がIKEv2に置き換えられている |
SSTP | 高い | 中程度 | Windowsを中心に設計され、通常のHTTPS通信に見せかけることが可能 |
PPTP | 弱い | 非常に速い | 既知の脆弱性がある旧式の方式。機密性が必要な用途には使用しない |
WireGuardが普及した理由は、多くの競合プロトコルでは実現が難しかったバランスにあります。徹底的な監査が可能なほど小さなコードベースと、モバイル機器での速度を重視して選ばれた暗号方式(ChaCha20とCurve25519)を組み合わせています。最高レベルの設定自由度と長い監査実績が速度より重要な場合は、今もOpenVPNが選ばれます。一方、PPTPは主に更新されていない旧式システムで使われています。現在のプロトコル一覧に含まれていても、推奨というより注意を促すものと考えられます。この表の六つの行では、いずれもトンネリングの概念は同じです。異なるのは、その実装の効率と安全性です。
フルトンネルVPNとスプリットトンネルVPNの比較
VPN接続のすべてが同じように通信をルーティングするわけではありません。フルトンネルvpnとスプリットトンネルvpnの構成の違いは、安全性と日常の使い勝手の両方に影響します。
接続方式が フルトンネルVPNの場合、デバイスから送信されるすべての通信が暗号化トンネルを通ります。ブラウジング、アプリ、バックグラウンド処理など、すべてが対象です。暗号化とVPNサーバーを経由せずにインターネットへ到達する通信はありません。通信が暗号化されずに外へ漏れる隙間がないため、より保護を重視した選択肢であり、多くの一般向けVPNアプリでデフォルトになっています。
これに対して、 スプリットトンネルVPNでは、どの通信を暗号化トンネルに通し、どの通信をVPNを完全に迂回させてインターネットへ直接送るかを選べます。アプリごとに分ける方式(ストリーミングアプリは直接接続し、ブラウザーはトンネルを通すなど)もあれば、接続先ごとに分ける方式(特定のウェブサイトやIP範囲をトンネルの対象外にするなど)もあります。
| 項目 | フルトンネルVPN | スプリットトンネルVPN |
|---|---|---|
通信の対象範囲 | デバイスの通信の100%を暗号化 | 選択した通信のみ暗号化 |
安全性 | より高い — 保護されない隙間がない | より低い — 除外した通信が露出する |
速度/帯域幅 | オーバーヘッドがやや大きい | トンネル外の通信はより高速 |
ローカルネットワークへのアクセス | LAN上のデバイス(プリンターなど)へのアクセスを妨げる場合がある | ローカルネットワークのリソースに簡単にアクセスできる |
適した用途 | 公共Wi-Fi、機密性の高いブラウジング、プライバシーを優先する利用 | ストリーミング、ゲーム、保護を必要としないアプリ |
どちらかが常に「正しい」というわけではありません。何を保護したいのか、利便性のためにどの程度のトレードオフを許容できるかによります。重要なのは、実際にどちらを使っているか把握することです。除外される通信をよく理解せずにスプリットトンネルVPNを設定すると、予想以上に多くの通信が露出するおそれがあります。
IPsec VPNトンネル:トンネルモードとトランスポートモード
IPsecは広く導入されているトンネリング標準の一つです。ipsec vpnトンネルの動作は、二つのモードのどちらを使うかによって少し異なります。
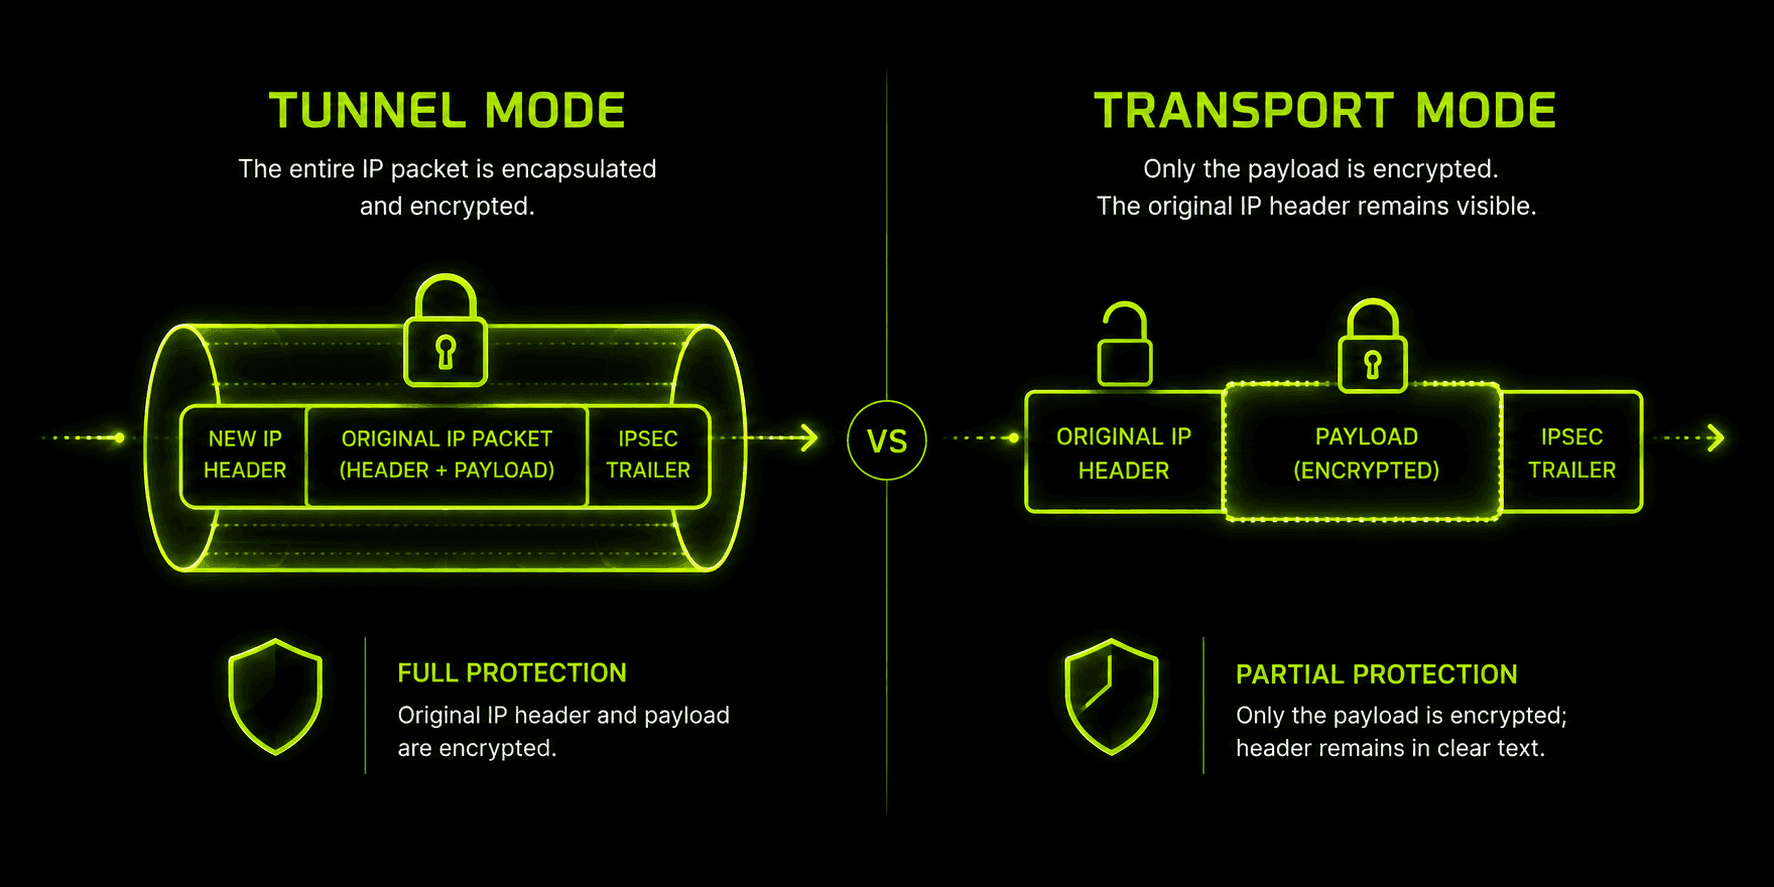
トンネルモードは元のIPパケット全体(ヘッダーを含む)を暗号化し、インターネット上でルーティングするための独自のヘッダーを持つ新しいパケットで包みます。ペイロードだけでなく、元の送信元と宛先の情報も完全に隠すため、ほとんどの拠点間VPN接続やリモートアクセスVPN接続で使われるモードです。
トランスポートモードはパケットのペイロードのみを暗号化し、元のアドレス情報は経路上でルーティングを行うものから見える状態にします。一般消費者向けの用途ではあまり使われず、両端がすでに信頼できる管理下のネットワークにあり、データ自体のみを保護すればよい状況で主に使用されます。
IPsecは、連携して動作する二つの構成プロトコルを使ってこの処理を行います。 AH(Authentication Header)はパケットが改ざんされていないことを検証し、 ESP(Encapsulating Security Payload)はデータそのものの暗号化を担います。実際のIPsec VPNトンネルの多くは機密性の確保にESPを使い、同じネゴシエーション処理に組み込まれたAH形式の整合性チェックを併用することもよくあります。トンネルモードでは元のパケット全体を包んで暗号化するため、WireGuardのような軽量なプロトコルより処理のオーバーヘッドが大きくなります。特に複数の拠点を結ぶ企業ネットワークでは、より徹底した保護と引き換えの選択です。
拠点間VPNトンネルとリモートアクセスVPNトンネルの比較
これまで説明してきたのは、 リモートアクセストンネルです。これは、個人向けVPNアプリが接続のたびに、必要に応じてデバイスとサーバーの間に構築するトンネルです。企業では二つ目の導入形態も利用されています。 拠点間トンネルは、一台のデバイスとサーバーではなく、二つのネットワーク全体を常時接続します。たとえば本社と支社がある企業では、両拠点のネットワークゲートウェイ間に常時接続の拠点間トンネルを設定できます。そうすると、どちらのネットワークにあるデバイスからも、各コンピューターで個別のVPNアプリやログインを必要とせず、同じローカルネットワーク上にあるかのように相手側のリソースへアクセスできます。
どちらの場合もトンネリングの仕組みはほぼ同じです。カプセル化、暗号化、合意されたハンドシェイクを使い、一台のデバイスの通信だけでなく、ネットワーク間のパケット全体を保護できるため、特にトンネルモードのIPsecを基盤とすることがよくあります。異なるのは導入方法です。拠点間トンネルはネットワークレベルで一度設定すると、常時接続された状態を保ちます。一方、一般向けVPNアプリが構築するリモートアクセストンネルは、個々のユーザーが一台のデバイスから必要に応じて接続を開始し、切断時に終了します。個人向けVPNアプリしか使ったことがなければ、馴染みがあるのはリモートアクセス型のトンネルでしょう。拠点間トンネルは同じ基盤技術の目立たない側面で、人とサーバーの間ではなく、オフィス間で静かに動作しています。
プライベートな暗号化VPNトンネルが実際に防ぐもの
「暗号化」は抽象的に聞こえることがあります。どのような具体的な脅威を防ぐのかを挙げると、この保護がもたらすものを理解しやすくなります。
ISPによる監視と速度制限。トンネルを使わなければ、インターネットプロバイダーはアクセスしたすべてのサイトを確認でき、検知した特定の種類の通信を遅くする場合もあります。プライベートvpnトンネルを使うと、通信の宛先と内容がISPから完全に見えなくなります。
公共Wi-Fiでの傍受。カフェや空港のネットワークは、中間者攻撃を仕掛け、同じネットワークを共有する人々の暗号化されていない通信を傍受する攻撃者に狙われやすい場所です。正常に機能するトンネルがあれば、セッションキーを持たない者にとって、傍受した通信は役に立ちません。
IPアドレスの露出。トンネルを使わない場合、アクセスしたすべてのサイトに実際のIPアドレスが知られます。これによりおおよその位置が明らかになり、複数のセッションにわたって追跡される可能性があります。外部から見えるIPアドレスはVPNサーバーのものに置き換わります。
データの改ざん。一部のトンネリングプロトコルには(IPsecのAHコンポーネントなど)整合性チェックが含まれており、パケットが読まれたかどうかだけでなく、通信中に改変されたかどうかも検知します。
ただし、VPNトンネルは万能の盾ではありません。現代の暗号を総当たり攻撃で破ることは事実上不可能ですが、トンネルではデバイスの侵害、接続中にクリックしたフィッシングリンク、VPNプロバイダー側から見えるメタデータから身を守れません。トンネルは、データがネットワークを通過する方法に伴う、明確に定義された特定のリスクを排除します。それこそが、トンネルが解決するために作られた問題です。
VPNトンネルが実際に機能しているか確認する方法
トンネルが通信を保護していると信じることと、それを確認することは別です。特に新しいVPNアプリをインストールした後や設定を変更した後は、簡単な確認をいくつか行うとよいでしょう。
- 接続前後のIPアドレスを確認する。 VPNに接続する前に、任意の「自分のIPアドレス」確認ページにアクセスしてアドレスを記録し、接続後にもう一度確認します。アドレスが変わっていなければ、通信は実際にはトンネル経由でルーティングされていません。
- DNSリークテストを実行する。専用のDNSリークテストサイトを使うと、DNSクエリがVPNのサーバーを通っているのか、それとも通常使っているISPのサーバーへ漏れているのかを確認できます。この漏れによって、IPアドレス自体が隠れていてもブラウジング活動が露出する可能性があります。
- さらに確認したい場合は、基本的なネットワーク監視ツールを使う。デバイスで有効になっているネットワーク接続を表示するソフトウェアを使えば、IPアドレスを調べるだけの場合より直接的に、実際に通信がどのインターフェースを使っているか確認できます。
これらの確認に数分以上かかることはありません。セットアップ後に一度実行しておけば、「接続済み」という表示だけを頼りにせず、利用しているトンネルが実際に機能しているという安心につながります。
Guru VPNを選ぶ理由
ここまで、トンネルに必要な機能を説明してきました。プロバイダーによって異なるのは、実際の利用時にそれらがどれだけ一貫して機能するかです。 Guru VPNは、カプセル化、ハンドシェイク、暗号化という同じ暗号化トンネルの基盤を使って、すべての接続を構築します。メニューを探して有効にする設定ではなく、デフォルトで動作します。
トンネルの仕組みに加えて、実際に利用できるサーバーの所在地や、利用頻度に対してプラン料金がどれほど妥当かといった実用面も、VPNを選ぶうえで同じくらい重要です。現在利用できる所在地は サーバー一覧で確認でき、各プランに含まれる内容は 料金ページで比較できます。日々の接続方法に合ったプランを選ぶ前にご確認ください。
よくある質問
デバイスがVPNサーバーを介してデータを送受信するために使う、暗号化されたプライベート接続です。公共のインターネットを通じて通信を運ぶ鍵のかかった通路のようなもので、経路上の他者には読み取れません。
厳密には異なります。VPNはアプリ、サーバー、料金を支払っているアカウントを含むサービス全体です。トンネルはそのサービスの一部で、データをパケットごとに暗号化して転送する役割を担います。
データの暗号化と復号には処理時間がかかるため、ある程度のオーバーヘッドは通常発生します。ただし、WireGuardのような最新のプロトコルでは影響が十分に小さく、ほとんどのユーザーは日常的なブラウジングで気づかないでしょう。
現在の技術で最新の暗号を直接破るのは現実的ではないと考えられています。実際のリスクは、旧式のプロトコル、誤った設定のサーバー、侵害されたデバイスなどから生じます。正しく実装されていれば、トンネリングと暗号化の処理自体がリスクの原因になるわけではありません。
最も手早い確認方法は、接続前後のIPアドレスを比較することです。トンネルが有効になると、アドレスが変わるはずです。さらに詳しく調べるには、DNSリークテストを実行すると、DNSクエリが通常のネットワークへ漏れず、VPN経由でルーティングされていることを確認できます。
結論
VPNトンネルは単なるマーケティング用語ではありません。VPNアプリが通信を保護すると説明するたびに、実際に機能する仕組みです。データをカプセル化して暗号化し、他者には読み取れない形で公共のインターネットを通じて運びます。トンネルがすべての通信を通すか一部だけを通すか、またIPsec、OpenVPN、WireGuardのどれを使うかにかかわらず、基本的な役割は変わりません。Guru VPNはすべての接続でこの役割をバックグラウンドで実行するため、意識して操作しなくても保護がデフォルトで有効です。


