EN
 BR
 DE
 ES
 FR
 RU
 ID
 TR
 IT
 JP
 SA
 VN
 TH
 KR

Le tunnel VPN expliqué : définition et fonctionnement


 Points clés

- Un tunnel VPN est la connexion chiffrée et privée entre votre appareil et un serveur VPN : c’est le mécanisme qui rend réellement possible la protection d’un VPN, et non un simple terme marketing.
- Le tunneling combine deux opérations : l’encapsulation (l’enveloppement de vos paquets de données) et le chiffrement (le brouillage de leur contenu pour le rendre illisible pendant le transit).
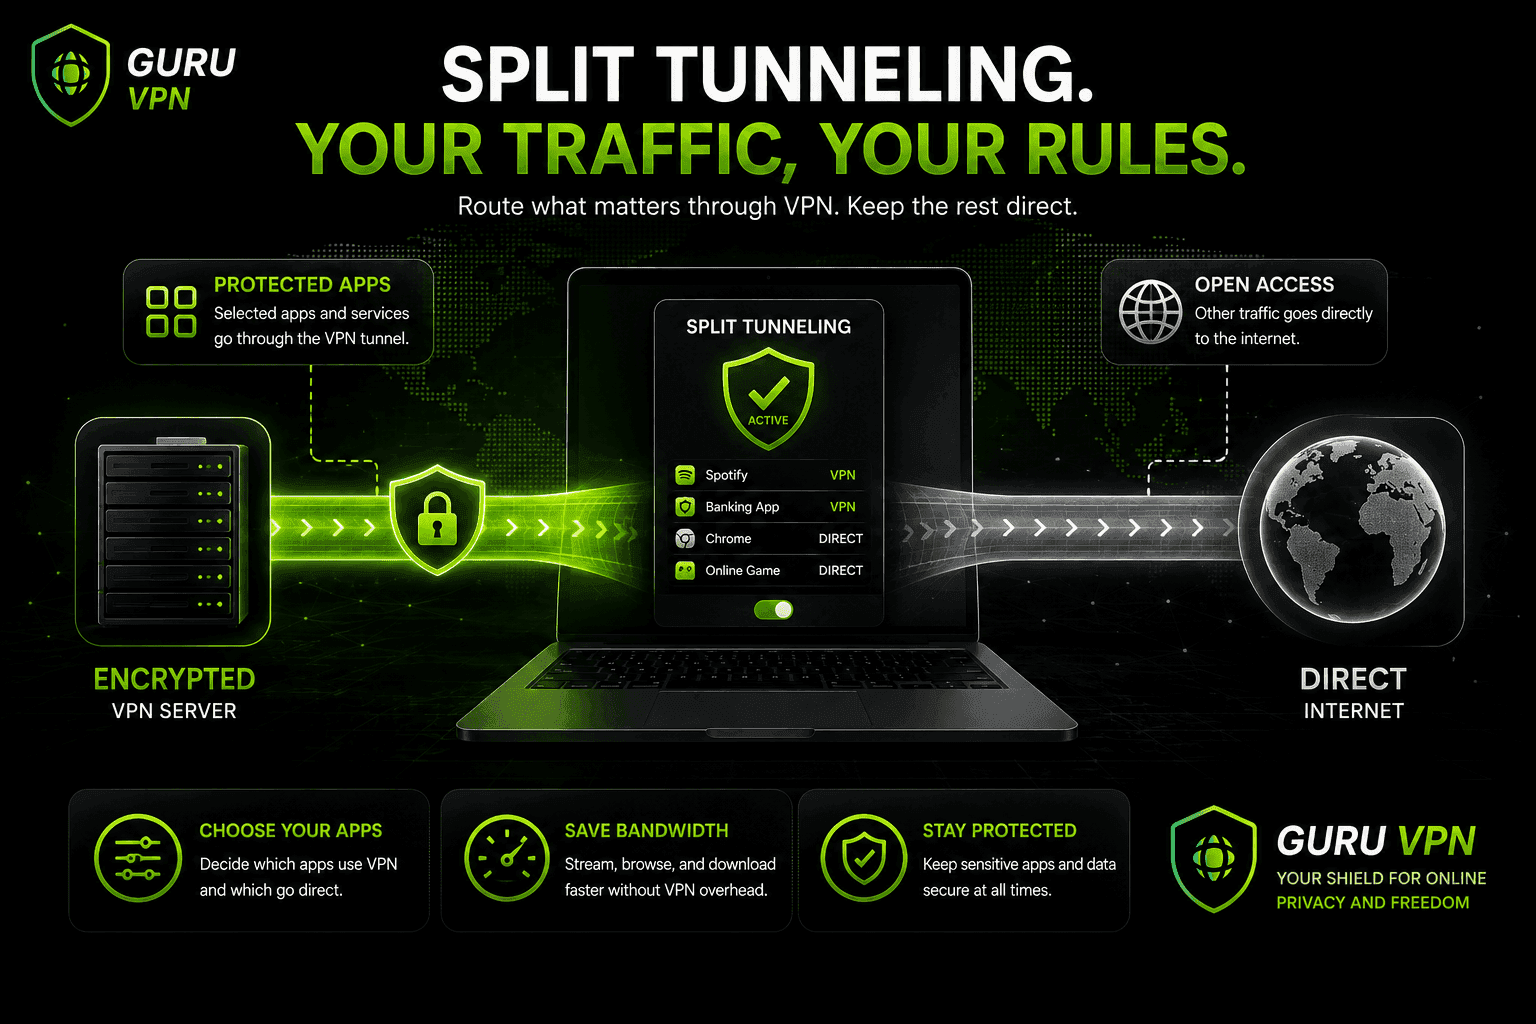
- Un VPN à tunnel complet fait passer tout le trafic de votre appareil par le chiffrement ; un VPN à tunnel fractionné n’en fait passer qu’une partie, tandis que le reste accède directement à Internet.
- Les tunnels VPN IPsec sont parmi les types de tunnels les plus courants. Ils utilisent le mode tunnel pour protéger des paquets entiers entre des réseaux ou des appareils.
- Le choix du protocole (OpenVPN, WireGuard, IKEv2/IPsec et des options plus anciennes comme PPTP) influe directement sur le niveau de sécurité et la vitesse d’un tunnel VPN.
Chaque fois que vous vous connectez à un VPN, l’application parle de créer un « tunnel sécurisé » pour votre trafic, mais cette expression recouvre une bonne dose d’ingénierie concrète. Si vous vous êtes déjà demandé ce qu’est un tunnel VPN en pratique, au-delà du raccourci marketing, voici la réponse courte : c’est un chemin privé et chiffré qui transporte vos données sur l’Internet public sous une forme illisible pour toute autre personne se trouvant sur son parcours. Comprendre ce que signifie ce tunnel VPN, comment il est créé, quels protocoles le transportent et en quoi les configurations à tunnel complet et à tunnel fractionné diffèrent permet de mieux évaluer si un VPN donné, y compris Guru VPN, protège réellement ce que vous pensez qu’il protège.
Points clés à retenir
- Un tunnel VPN est la connexion chiffrée et privée entre votre appareil et un serveur VPN : c’est le mécanisme qui rend réellement possible la protection d’un VPN, et non un simple terme marketing.
- Le tunneling combine deux opérations : l’encapsulation (l’enveloppement de vos paquets de données) et le chiffrement (le brouillage de leur contenu pour le rendre illisible pendant le transit).
- Un VPN à tunnel complet fait passer tout le trafic de votre appareil par le chiffrement ; un VPN à tunnel fractionné n’en fait passer qu’une partie, tandis que le reste accède directement à Internet.
- Les tunnels VPN IPsec sont parmi les types de tunnels les plus courants. Ils utilisent le mode tunnel pour protéger des paquets entiers entre des réseaux ou des appareils.
- Le choix du protocole (OpenVPN, WireGuard, IKEv2/IPsec et des options plus anciennes comme PPTP) influe directement sur le niveau de sécurité et la vitesse d’un tunnel VPN.
- Guru VPN fonde ses connexions sur ce même principe de tunnel chiffré : la protection de la vie privée est donc activée par défaut, sans que vous ayez à la configurer vous-même.
Qu’est-ce qu’un tunnel VPN ?
Dépouillé du langage marketing, un tunnel VPN est une connexion logique et chiffrée qui passe par l’Internet public ordinaire. Vos données continuent de transiter par les mêmes routeurs, fournisseurs d’accès à Internet et réseaux que d’habitude, mais au lieu de circuler sous une forme lisible par quiconque se trouve sur leur parcours, elles sont enveloppées dans une couche chiffrée qui ressemble à du bruit dénué de sens pour tous, sauf votre appareil et le serveur VPN à l’autre bout.
Cette distinction est importante, car elle permet de différencier deux notions liées, mais distinctes. Un VPN est le service au sens large : l’application, le réseau de serveurs et tout le système conçu pour protéger votre trafic. Le tunnel est le mécanisme précis au sein de ce service qui fait le travail : il prend les données que vous envoyez, les encapsule, les chiffre et les achemine par un tunnel VPN privé que seuls votre appareil et le serveur peuvent déchiffrer. Les protocoles VPN à tunnel n’appliquent pas tous ce processus de la même manière, ce qui explique pourquoi le choix du protocole compte autant que le concept lui-même — nous y reviendrons bientôt.
Comment fonctionne un tunnel VPN ?
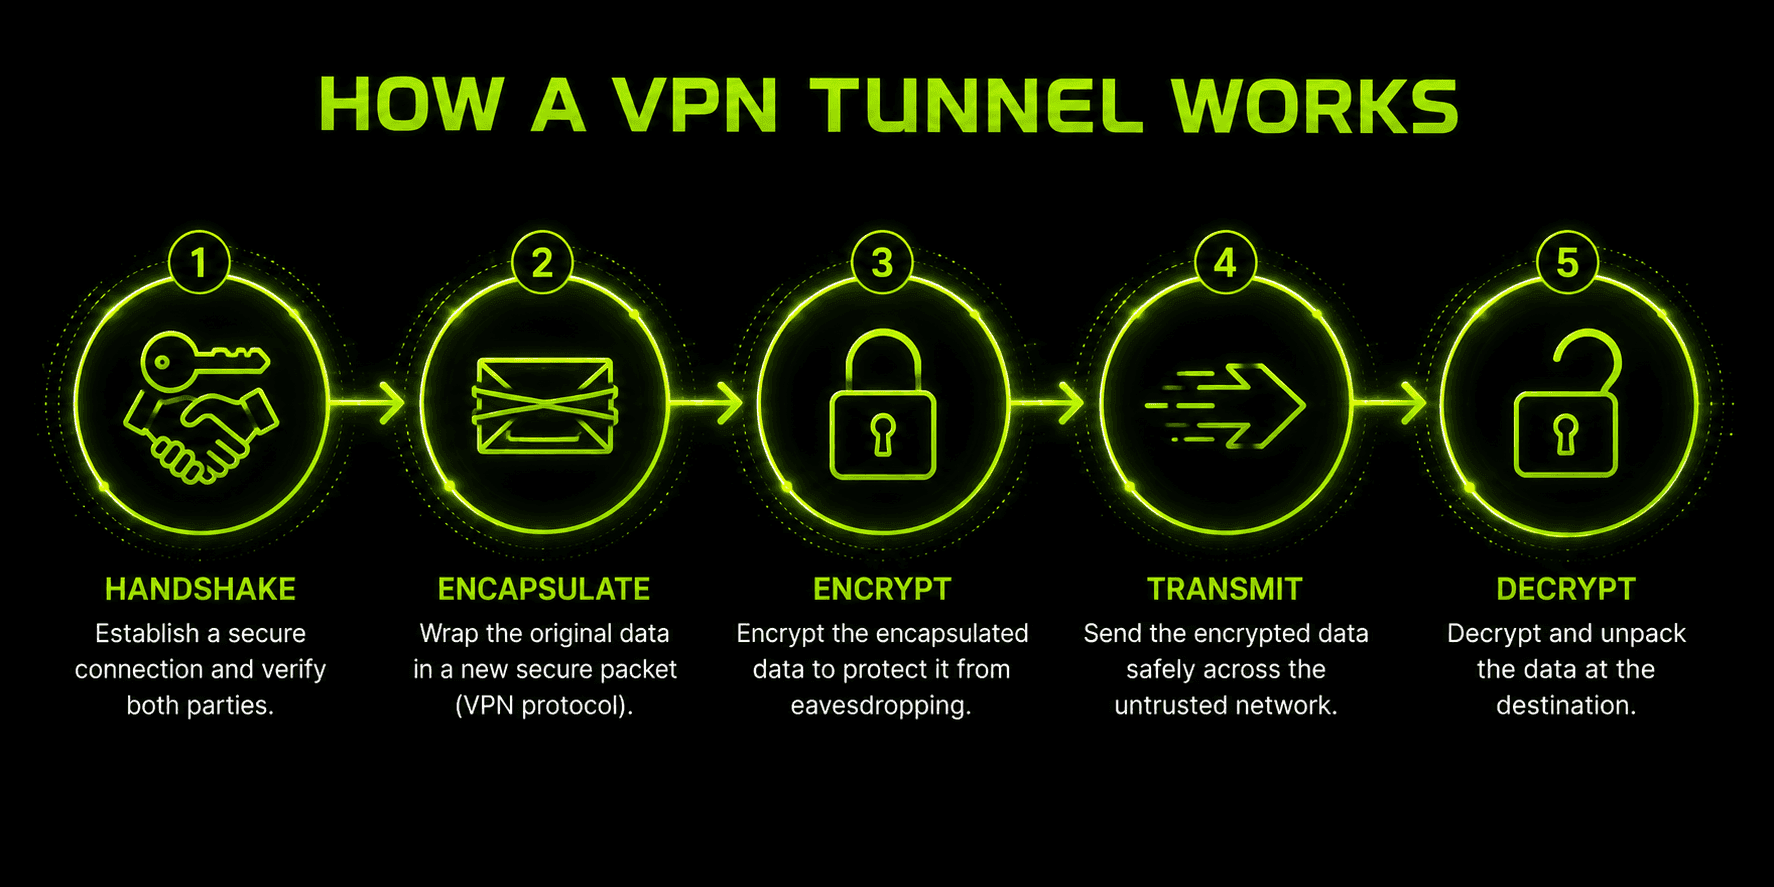
Le fonctionnement d’un tunnel VPN chiffré suit à peu près les mêmes étapes, quelle que soit l’application ou le protocole utilisé :
- Authentification et négociation — votre appareil et le serveur VPN vérifient mutuellement leur identité et s’accordent sur les paramètres de chiffrement. Ils échangent les clés de session qui serviront à chiffrer et déchiffrer les données pendant le reste de la session.
- Encapsulation — chaque paquet de données sortant est enveloppé dans un autre paquet, ce qui sépare votre trafic de tout le reste des données circulant sur le réseau et fournit une structure cohérente au protocole de tunneling.
- Chiffrement — le contenu du paquet enveloppé est brouillé au moyen de l’algorithme de chiffrement convenu. Ainsi, même si quelqu’un l’intercepte en cours de transmission, les données capturées restent illisibles sans la clé de session.
- Transmission et déchiffrement — le paquet chiffré et encapsulé traverse l’Internet public jusqu’au serveur VPN, qui le déchiffre, transmet la requête d’origine à sa destination, puis applique le même processus de chiffrement en sens inverse à la réponse qui vous est renvoyée.
- Fermeture — lorsque vous vous déconnectez, le tunnel se ferme et les clés de session sont supprimées. Une nouvelle négociation et de nouvelles clés sont donc nécessaires lors de votre prochaine connexion.
L’encapsulation et le chiffrement remplissent ici deux fonctions différentes, même s’ils se produisent presque simultanément. L’encapsulation permet d’abord d’identifier le trafic comme circulant dans un tunnel : elle donne à vos données une « enveloppe » cohérente pour leur transmission. Le chiffrement rend le contenu de cette enveloppe illisible. Sans chiffrement, un tunnel continuerait de séparer votre trafic, mais quiconque le capturerait pourrait en lire directement le contenu. C’est le risque associé, en pratique, à d’anciennes configurations de protocoles de tunneling non chiffrés comme PPTP seul ; c’est aussi l’une des raisons pour lesquelles le choix du protocole influe si directement sur le niveau de protection dont vous bénéficiez réellement.
Comparaison des protocoles de tunnel VPN
Tout ce qui précède décrit le tunneling de manière générale, mais le protocole qui transporte le tunnel fait une réelle différence en matière de sécurité et de vitesse. Voici une comparaison des protocoles que vous rencontrerez concrètement dans une application VPN :
| Protocole | Sécurité | Vitesse | Remarques |
|---|---|---|---|
WireGuard | Très élevée | Très rapide | Base de code minimale (~4,000 lignes), le choix moderne par défaut de la plupart des applications VPN |
OpenVPN | Très élevée | Modérée | Open source, minutieusement audité, flexible mais plus complexe à configurer |
IKEv2/IPsec | Élevée | Rapide | Se reconnecte rapidement après un changement de réseau, bonne prise en charge des appareils mobiles |
L2TP/IPsec | Modérée | Modérée | La double encapsulation entraîne une surcharge ; largement remplacé par IKEv2 |
SSTP | Élevée | Modérée | Principalement destiné à Windows, peut dissimuler le trafic en le faisant passer pour du HTTPS ordinaire |
PPTP | Faible | Très rapide | Obsolète et connu pour ses vulnérabilités ; à éviter pour toute activité sensible |
L’essor de WireGuard s’explique par un compromis que la plupart des protocoles concurrents ont moins bien réussi à trouver : une base de code suffisamment réduite pour être auditée minutieusement, associée à des choix de chiffrement (ChaCha20 et Curve25519) pensés spécifiquement pour offrir de la vitesse sur les appareils mobiles. OpenVPN reste le choix à privilégier lorsque des possibilités maximales de configuration et un long historique d’audits comptent davantage que la vitesse brute, tandis que PPTP persiste surtout dans des systèmes anciens qui n’ont pas été mis à jour : sa présence actuelle dans une liste de protocoles est davantage un signal de prudence qu’une recommandation. Le principe du tunneling est le même dans les six lignes de ce tableau ; ce qui change, c’est l’efficacité et la sécurité avec lesquelles chaque protocole le met en œuvre.
VPN à tunnel complet ou à tunnel fractionné
Toutes les connexions VPN n’acheminent pas votre trafic de la même manière, et la différence entre un VPN à tunnel complet et un VPN à tunnel fractionné change à la fois votre niveau de sécurité et votre expérience au quotidien.
Un VPN à tunnel complet fait passer chaque donnée sortant de votre appareil par le tunnel chiffré : navigation, applications, processus en arrière-plan, tout. Rien n’accède à Internet sans passer d’abord par le chiffrement et le serveur VPN. C’est l’option la plus protectrice : aucune brèche ne permet au trafic de sortir sans chiffrement, ce qui explique pourquoi elle est activée par défaut dans la plupart des applications VPN grand public.
Un VPN à tunnel fractionné, en revanche, vous permet de choisir quel trafic passe par le tunnel chiffré et lequel accède directement à Internet, en contournant entièrement le VPN. Certaines implémentations répartissent le trafic selon les applications (une application de streaming passe directement, tandis que votre navigateur reste dans le tunnel), d’autres selon la destination (certains sites Web ou certaines plages d’adresses IP sont exclus du tunnel).
| Caractéristique | VPN à tunnel complet | VPN à tunnel fractionné |
|---|---|---|
Couverture du trafic | 100% du trafic de l’appareil est chiffré | Seul le trafic sélectionné est chiffré |
Sécurité | Plus élevée — aucune zone non protégée | Moins élevée — le trafic exclu est exposé |
Vitesse/bande passante | Légèrement plus de surcharge | Plus rapide pour le trafic qui contourne le tunnel |
Accès au réseau local | Peut bloquer les appareils du réseau local (imprimantes, etc.) | Accès plus facile aux ressources du réseau local |
Idéal pour | Wi-Fi public, navigation sensible, utilisation axée sur la confidentialité | Streaming, jeux ou applications qui n’ont pas besoin de protection |
Aucune des deux options n’est universellement « la bonne » : tout dépend de ce que vous cherchez à protéger et de ce que vous êtes prêt à sacrifier en échange de plus de commodité. L’essentiel est de savoir laquelle vous utilisez réellement, car un VPN à tunnel fractionné configuré sans bien savoir ce qui est exclu peut exposer plus de trafic que prévu.
Tunnel VPN IPsec : mode tunnel ou mode transport
IPsec est l’une des normes de tunneling les plus largement déployées, et le fonctionnement d’un tunnel VPN IPsec varie quelque peu selon le mode utilisé parmi les deux disponibles.
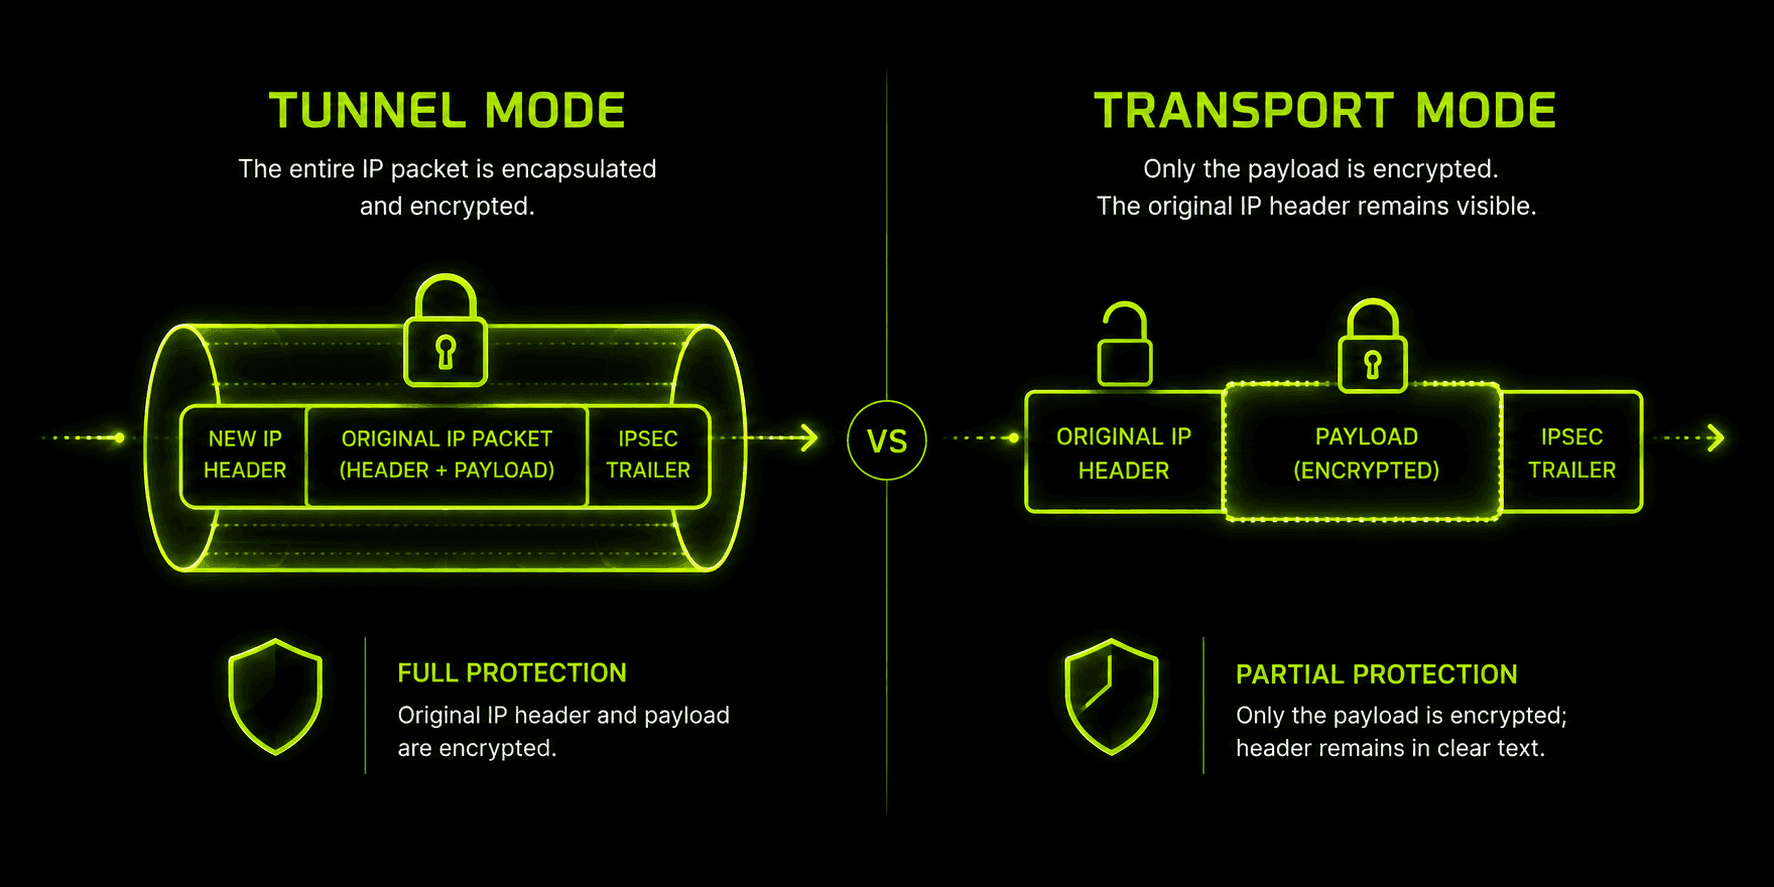
Le mode tunnel chiffre le paquet IP d’origine dans son intégralité, en-têtes compris, puis l’enveloppe dans un nouveau paquet doté de son propre en-tête pour l’acheminer sur Internet. Ce mode est utilisé pour la plupart des connexions VPN entre sites et d’accès à distance, car il masque entièrement les informations d’origine et de destination, et pas seulement la charge utile.
Le mode transport ne chiffre que la charge utile du paquet, en laissant les informations d’adressage d’origine visibles pour tous les éléments qui l’acheminent. Il est bien moins utilisé dans les contextes grand public et apparaît principalement dans des situations où les deux points de terminaison se trouvent déjà sur un réseau contrôlé et de confiance, et où seules les données elles-mêmes doivent être protégées.
IPsec y parvient grâce à deux protocoles qui fonctionnent ensemble : AH (Authentication Header), qui vérifie que le paquet n’a pas été altéré, et ESP (Encapsulating Security Payload), qui prend en charge le chiffrement proprement dit des données. La plupart des tunnels VPN IPsec utilisés en pratique s’appuient sur ESP pour la confidentialité, souvent accompagné de contrôles d’intégrité de type AH intégrés au même processus de négociation. Comme le mode tunnel enveloppe et chiffre tout le paquet d’origine, il entraîne une charge de traitement supérieure à celle d’un protocole plus léger comme WireGuard. C’est le prix d’une protection plus complète, notamment sur les réseaux d’entreprise reliant plusieurs bureaux.
Tunnels VPN entre sites ou à accès distant
Tout ce qui précède décrit un tunnel d’accès distant : le type de tunnel qu’une application VPN individuelle établit à la demande entre votre appareil et un serveur, chaque fois que vous vous connectez. Les entreprises s’appuient également sur un second modèle de déploiement : un tunnel entre sites, qui relie en permanence deux réseaux entiers plutôt qu’un seul appareil à un serveur. Une entreprise ayant un siège social et une succursale, par exemple, peut établir un tunnel permanent entre les passerelles réseau des deux sites, de sorte que tout appareil de l’un ou l’autre réseau puisse accéder aux ressources de l’autre comme s’ils partageaient le même réseau local — sans devoir installer une application VPN individuelle ni vous authentifier sur chaque ordinateur.
Les mécanismes de tunneling sont globalement les mêmes dans les deux cas : encapsulation, chiffrement et négociation, souvent avec IPsec en mode tunnel précisément parce qu’il protège des paquets entiers entre réseaux, plutôt que le seul trafic d’un appareil. Ce qui diffère, c’est le déploiement : un tunnel entre sites est configuré une seule fois au niveau du réseau et reste connecté en continu ; un tunnel d’accès distant, comme celui créé par une application VPN grand public, est lancé à la demande par un utilisateur, depuis un seul appareil, puis fermé lorsque cette personne se déconnecte. Si vous n’avez utilisé qu’une application VPN personnelle, le tunnel que vous connaissez est celui d’accès distant. Les tunnels entre sites sont l’autre facette, moins visible, de la même technologie : ils relient discrètement des bureaux plutôt qu’une personne à un serveur.
Ce contre quoi un tunnel VPN privé et chiffré vous protège réellement
Il est utile de préciser concrètement ce que cette protection vous apporte, car le terme « chiffrement » peut sembler abstrait tant qu’on ne nomme pas les risques qu’il permet d’écarter.
Surveillance et limitation du débit par le fournisseur d’accès à Internet. Sans tunnel, votre fournisseur d’accès à Internet peut voir tous les sites que vous visitez et, dans certains cas, ralentir certains types de trafic qu’il détecte. Un tunnel VPN privé masque entièrement à votre fournisseur d’accès la destination et le contenu de votre trafic.
Interception sur les réseaux Wi-Fi publics. Les réseaux des cafés et des aéroports sont souvent ciblés par des attaquants qui lancent des attaques de l’homme du milieu afin de capturer le trafic non chiffré des personnes qui partagent le réseau. Un tunnel fonctionnant correctement rend les données ainsi capturées inutilisables sans la clé de session.
Exposition de l’adresse IP. Sans tunnel, chaque site que vous visitez voit votre véritable adresse IP, qui peut révéler votre emplacement approximatif et servir à vous suivre d’une session à l’autre. Aux yeux du monde extérieur, l’adresse IP du serveur VPN remplace la vôtre.
Altération des données. Certains protocoles de tunneling incluent des contrôles d’intégrité (comme le composant AH d’IPsec) qui détectent si un paquet a été modifié pendant son transit, et pas seulement s’il a été lu.
Un tunnel VPN n’est pas un bouclier magique : le chiffrement moderne est, en pratique, incassable par force brute, mais un tunnel ne peut pas vous protéger contre un appareil compromis, un lien d’hameçonnage sur lequel vous cliquez pendant que vous êtes connecté, ni contre les métadonnées visibles par le fournisseur VPN lui-même. Il élimine un ensemble précis et bien défini de risques liés à la manière dont vos données traversent le réseau, et c’est exactement le problème qu’il a été conçu pour résoudre.
Comment vérifier que votre tunnel VPN fonctionne réellement
Faire confiance à un tunnel pour protéger votre trafic ne revient pas à le vérifier. Quelques contrôles rapides valent la peine d’être effectués, surtout après l’installation d’une nouvelle application VPN ou la modification de ses paramètres :
- Vérifiez votre adresse IP avant et après la connexion. Avant de vous connecter au VPN, consultez un site qui affiche « quelle est mon adresse IP », puis notez l’adresse. Vérifiez-la à nouveau une fois connecté. Si elle n’a pas changé, votre trafic ne passe pas réellement par le tunnel.
- Effectuez un test de fuite DNS. Un site spécialisé dans les tests de fuite DNS vérifie si vos requêtes DNS passent par les serveurs du VPN ou fuient vers ceux de votre fournisseur d’accès habituel. Cette faille peut révéler votre activité de navigation même lorsque votre adresse IP est masquée.
- Utilisez des outils de surveillance réseau de base pour approfondir le contrôle. Un logiciel qui affiche les connexions réseau actives de votre appareil peut confirmer quelle interface votre trafic utilise réellement. Il s’agit d’une vérification plus directe que la seule consultation de votre adresse IP.
Ces vérifications ne prennent que quelques minutes, et les effectuer une fois après la configuration permet de s’assurer que le tunnel sur lequel vous comptez remplit bien son rôle, au lieu de le supposer sur la seule foi de la mention « Connecté ».
Pourquoi choisir Guru VPN
Tout ce qui précède décrit ce qu’un tunnel doit faire ; ce qui varie d’un fournisseur à l’autre, c’est la constance avec laquelle il remplit ce rôle en pratique. Guru VPN fonde chaque connexion sur ce même principe de tunnel chiffré — encapsulation, négociation et chiffrement — et l’active par défaut, sans vous obliger à fouiller les menus pour trouver un paramètre à activer.
Au-delà du fonctionnement même du tunnel, les aspects pratiques d’un VPN comptent tout autant : le nombre de régions de serveurs auxquelles vous pouvez réellement accéder et le coût d’une offre par rapport à votre fréquence d’utilisation. Consultez la liste actuelle des emplacements disponibles sur la liste des serveurs, puis comparez ce qui est inclus dans chaque formule sur la page des tarifs avant de choisir l’offre qui correspond à votre manière de vous connecter au quotidien.
Foire aux questions
C’est la connexion privée et chiffrée qu’utilise votre appareil pour envoyer et recevoir des données par l’intermédiaire d’un serveur VPN. Imaginez un passage verrouillé qui transporte votre trafic sur l’Internet public sans que personne d’autre puisse le lire en chemin.
Pas exactement. Le VPN désigne le service dans son ensemble : l’application, les serveurs et le compte auquel vous êtes abonné. Le tunnel n’est que la partie de ce service qui assure le transport chiffré de vos données, paquet par paquet.
Une certaine surcharge est normale, car le chiffrement et le déchiffrement des données prennent du temps de traitement. Toutefois, les protocoles modernes comme WireGuard limitent suffisamment cet effet pour que la plupart des utilisateurs ne le remarquent pas lors de leur navigation quotidienne.
Avec la technologie actuelle, il est considéré comme impraticable de casser directement le chiffrement moderne. Les risques réels viennent de protocoles obsolètes, de serveurs mal configurés ou d’appareils compromis, et non du processus de tunneling et de chiffrement lui-même lorsqu’il est correctement mis en œuvre.
Le contrôle le plus rapide consiste à comparer votre adresse IP avant et après la connexion : elle devrait changer une fois le tunnel actif. Pour une vérification plus approfondie, un test de fuite DNS confirme que vos requêtes DNS passent par le VPN plutôt que de fuir vers votre réseau habituel.
Conclusion
Un tunnel VPN n’est pas un simple argument marketing : c’est le mécanisme qui fait le travail chaque fois qu’une application VPN affirme protéger votre trafic. Il encapsule vos données, les chiffre et les transporte sur l’Internet public sous une forme illisible pour les autres. Que ce tunnel couvre tout votre trafic ou seulement une partie, et qu’il repose sur IPsec, OpenVPN ou WireGuard, son rôle fondamental reste le même. Guru VPN assure discrètement cette fonction en arrière-plan à chaque connexion : la protection est ainsi active par défaut, sans que vous ayez à y penser.