
 EN
 BR
 DE
 ES
 FR
 RU
 ID
 TR
 IT
 JP
 SA
 VN
 TH
 KR

شرح نفق VPN: ماهيته وكيفية عمله


 أهم النقاط

- نفق VPN هو اتصال خاص ومشفّر بين جهازك وخادم VPN — وهو الآلية التي تجعل حماية VPN تعمل فعليًا، وليس مجرد مصطلح تسويقي.
- يجمع إنشاء الأنفاق بين أمرين: التغليف (إحاطة حزم بياناتك) والتشفير (تشويش محتوياتها بحيث يتعذر قراءتها أثناء النقل).
- يوجّه VPN ذو النفق الكامل كل حركة مرور جهازك عبر التشفير؛ أما VPN ذو النفق المجزأ فيوجّه جزءًا منها فقط، ويتيح للباقي الوصول إلى الإنترنت مباشرة.
- تُعد أنفاق IPsec VPN من أكثر أنواع الأنفاق شيوعًا، إذ تستخدم وضع النفق لحماية الحزم كاملةً بين الشبكات أو الأجهزة.
- يؤثر اختيار البروتوكول (OpenVPN وWireGuard وIKEv2/IPsec والخيارات الأقدم مثل PPTP) مباشرةً في مستوى أمان نفق VPN المعني وسرعته.
كلما اتصلت بخدمة VPN، يتحدث التطبيق عن إنشاء «نفق آمن» لحركة مرورك — لكن هذه العبارة تخفي وراءها قدرًا كبيرًا من العمل الهندسي الفعلي. إذا تساءلت يومًا عن ماهية نفق VPN بمعناها الملموس، لا بوصفها اختصارًا تسويقيًا، فالإجابة الموجزة هي أنه مسار خاص ومشفّر ينقل بياناتك عبر الإنترنت العام بصيغة لا يستطيع أي طرف على الطريق قراءتها. إن فهم معنى نفق VPN هذا — وكيفية إنشائه، والبروتوكولات التي تحمله، والاختلاف بين إعدادات النفق الكامل والنفق المجزأ — يسهّل كثيرًا الحكم على ما إذا كانت خدمة VPN معينة، بما فيها Guru VPN، تحمي فعلًا ما تتوقع منها حمايته.
أهم النقاط
- نفق VPN هو اتصال خاص ومشفّر بين جهازك وخادم VPN — وهو الآلية التي تجعل حماية VPN تعمل فعليًا، وليس مجرد مصطلح تسويقي.
- يجمع إنشاء الأنفاق بين أمرين: التغليف (إحاطة حزم بياناتك) والتشفير (تشويش محتوياتها بحيث يتعذر قراءتها أثناء النقل).
- يوجّه VPN ذو النفق الكامل كل حركة مرور جهازك عبر التشفير؛ أما VPN ذو النفق المجزأ فيوجّه جزءًا منها فقط، ويتيح للباقي الوصول إلى الإنترنت مباشرة.
- تُعد أنفاق IPsec VPN من أكثر أنواع الأنفاق شيوعًا، إذ تستخدم وضع النفق لحماية الحزم كاملةً بين الشبكات أو الأجهزة.
- يؤثر اختيار البروتوكول (OpenVPN وWireGuard وIKEv2/IPsec والخيارات الأقدم مثل PPTP) مباشرةً في مستوى أمان نفق VPN المعني وسرعته.
- تبني Guru VPN اتصالاتها على أساس النفق المشفّر نفسه، لذا تكون حماية الخصوصية مفعّلة افتراضيًا بدلًا من أن تضطر إلى إعدادها بنفسك.
ما نفق VPN؟
إذا جرّدنا الأمر من اللغة التسويقية، فنفق VPN هو اتصال منطقي ومشفّر يعمل فوق الإنترنت العام المعتاد. تظل بياناتك تنتقل عبر أجهزة التوجيه ومزودي خدمة الإنترنت والشبكات نفسها التي كانت ستعبرها دائمًا — لكنها بدلًا من أن تُرسل بصيغة يستطيع أي طرف على هذا المسار قراءتها، تُغلّف داخل طبقة مشفّرة تجعلها تبدو كضجيج بلا معنى لأي أحد سوى جهازك وخادم VPN في الطرف الآخر.
هذا التمييز مهم لأنه يفصل بين فكرتين مترابطتين لكنهما مختلفتان. VPN هي الخدمة الأوسع — التطبيق وشبكة الخوادم والنظام الكامل المصمم لحماية حركة مرورك. أما النفق فهو الآلية المحددة داخل تلك الخدمة التي تؤدي العمل الفعلي: تأخذ البيانات الصادرة من جهازك، وتغلّفها، وتشفّرها، ثم توجّهها عبر نفق VPN خاص لا يستطيع فك تشفيره إلا جهازك والخادم. ولا تنفّذ جميع بروتوكولات VPN النفقي هذه العملية بالطريقة نفسها، ولذلك يؤثر اختيار البروتوكول بقدر تأثير الفكرة نفسها — وسنتناول هذا الموضوع بعد قليل.
كيف يعمل نفق VPN؟
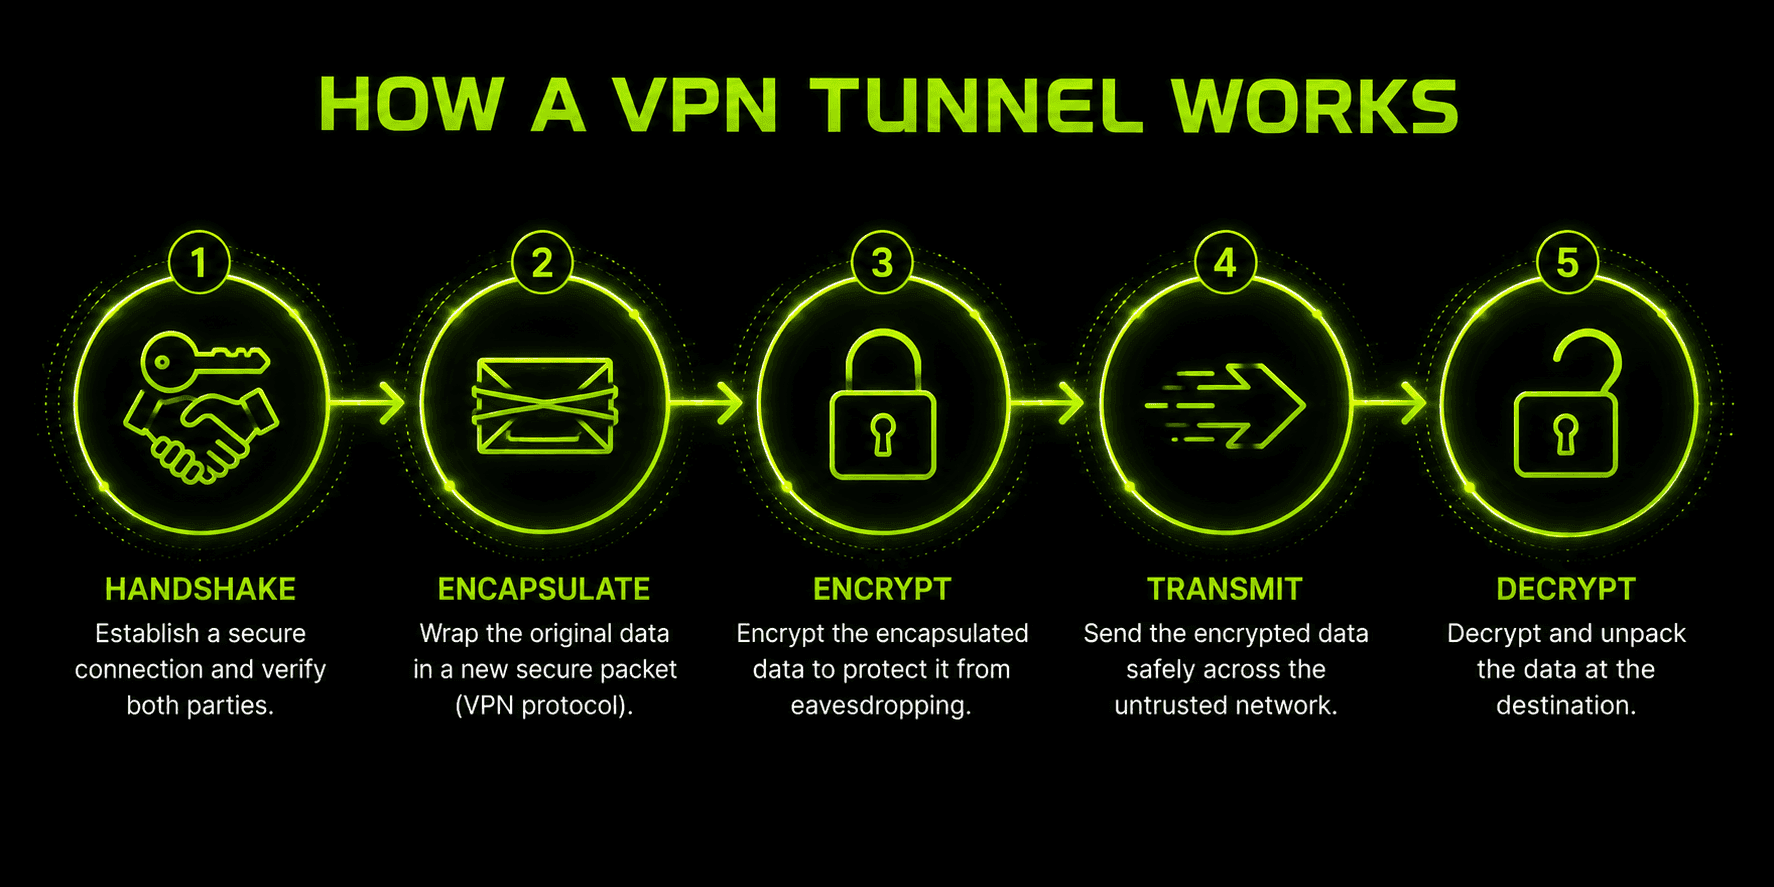
تتبع العملية وراء نفق VPN المشفّر تسلسلًا متشابهًا إلى حد كبير، أيًا كان التطبيق أو البروتوكول الذي تستخدمه:
- المصادقة والمصافحة — يتحقق جهازك وخادم VPN من هوية كل منهما، ويتفقان على معلمات التشفير، ويتبادلان مفاتيح الجلسة التي ستُستخدم لتشفير البيانات وفك تشفيرها طوال بقية الجلسة.
- التغليف — تُغلّف كل حزمة بيانات صادرة داخل حزمة أخرى، فتنفصل حركة مرورك عن بقية ما يعبر الشبكة، ويحصل بروتوكول إنشاء النفق على بنية ثابتة للعمل معها.
- التشفير — تُشوّش محتويات الحزمة المغلّفة باستخدام خوارزمية التشفير المتفق عليها، لذا حتى لو اعترضها أحد أثناء انتقالها، فلن يستطيع قراءة ما التقطه من دون مفتاح الجلسة.
- الإرسال وفك التشفير — تنتقل الحزمة المشفّرة والمغلّفة عبر الإنترنت العام إلى خادم VPN، الذي يفك تشفيرها، ويمرّر الطلب الأصلي إلى وجهته، ثم يكرر عملية التشفير نفسها بالعكس للاستجابة العائدة إليك.
- إنهاء الاتصال — عند قطع الاتصال، يُغلق النفق وتُتلف مفاتيح الجلسة، لذا تلزم مصافحة جديدة ومجموعة مفاتيح جديدة في المرة التالية التي تتصل فيها.
يؤدي التغليف والتشفير وظيفتين مختلفتين هنا، رغم حدوثهما في وقت متقارب جدًا. فالتغليف هو ما يجعل التعرف على حركة المرور بوصفها حركة مرور عبر نفق ممكنًا من الأساس — إذ يمنح بياناتك «غلافًا» ثابتًا تنتقل فيه. أما التشفير فيجعل محتويات ذلك الغلاف غير مقروءة. سيظل النفق بلا تشفير يفصل حركة مرورك، لكن أي شخص يلتقطها يستطيع قراءة محتوياتها مباشرةً؛ وهذا ما تخاطر به فعليًا عند استخدام بروتوكولات إنشاء الأنفاق الأقدم وغير المشفّرة، مثل إعدادات PPTP العادية، وهو أحد أسباب التأثير المباشر لاختيار البروتوكول في مقدار الحماية التي تحصل عليها فعلًا.
مقارنة بروتوكولات أنفاق VPN
يصف كل ما سبق إنشاء الأنفاق بوجه عام، لكن البروتوكول المحدد الذي يحمل النفق يُحدث فرقًا حقيقيًا في الأمان والسرعة. إليك مقارنة بين البروتوكولات التي قد تصادفها فعلًا في تطبيق VPN:
| البروتوكول | الأمان | السرعة | ملاحظات |
|---|---|---|---|
WireGuard | مرتفع جدًا | سريعة جدًا | قاعدة شيفرة صغيرة (نحو 4,000 سطر)، وهو الخيار الافتراضي الحديث في معظم تطبيقات VPN |
OpenVPN | مرتفع جدًا | متوسطة | مفتوح المصدر وخضع لتدقيق شامل، ومرن لكنه أعقد في الإعداد |
IKEv2/IPsec | مرتفع | سريعة | يعيد الاتصال بسرعة بعد التبديل بين الشبكات، مع دعم قوي للأجهزة المحمولة |
L2TP/IPsec | متوسط | متوسطة | يزيد التغليف المزدوج الحمل الإضافي؛ وقد حلّ IKEv2 محله إلى حد كبير |
SSTP | مرتفع | متوسطة | يركز على Windows، ويمكنه تمويه حركة المرور لتبدو كحركة HTTPS عادية |
PPTP | ضعيف | سريعة جدًا | قديم ويحتوي على ثغرات معروفة؛ تجنّبه في كل ما يتعلق ببيانات حساسة |
يرجع انتشار WireGuard إلى موازنة لم تنجح معظم البروتوكولات المنافسة في تحقيقها بالقدر نفسه: قاعدة شيفرة صغيرة بما يكفي لتدقيقها بدقة، مقترنة بخيارات تشفير (ChaCha20 وCurve25519) اختيرت خصيصًا للسرعة على الأجهزة المحمولة. يظل OpenVPN الخيار المفضل عندما تكون قابلية الضبط القصوى وسجل التدقيق الطويل أهم من السرعة الخام، بينما لا يزال PPTP موجودًا في الغالب في الأنظمة القديمة التي لم تُحدّث — وظهوره اليوم ضمن قائمة البروتوكولات علامة تحذير أكثر منه توصية. يظل مفهوم إنشاء النفق واحدًا في الصفوف الستة كلها في هذا الجدول؛ وما يتغير هو مدى كفاءة كل بروتوكول وأمانه في تنفيذه.
VPN ذو النفق الكامل مقابل VPN ذي النفق المجزأ
لا توجّه جميع اتصالات VPN حركة مرورك بالطريقة نفسها، والاختلاف بين إعدادات VPN ذي النفق الكامل وVPN ذي النفق المجزأ يغيّر مستوى أمانك وتجربتك اليومية معًا.
اتصال VPN ذو النفق الكامل يوجّه كل حركة المرور الصادرة من جهازك عبر النفق المشفّر — التصفح والتطبيقات والعمليات التي تعمل في الخلفية، كلها. لا يصل شيء إلى الإنترنت قبل مروره بالتشفير وخادم VPN. وهذا الخيار يوفر حماية أكبر: فلا توجد ثغرة تتسرب منها حركة المرور بلا تشفير، ولذلك يكون السلوك الافتراضي في معظم تطبيقات VPN الاستهلاكية.
اتصال VPN ذو النفق المجزأ، وعلى النقيض، يتيح لك اختيار حركة المرور التي تمر عبر النفق المشفّر وتلك التي تصل إلى الإنترنت مباشرةً متجاوزةً VPN تمامًا. تقسّم بعض التطبيقات حركة المرور بحسب التطبيق (فيتصل تطبيق البث مباشرةً بينما يظل متصفحك داخل النفق)، ويقسّمها بعضها الآخر بحسب الوجهة (باستثناء مواقع محددة أو نطاقات IP من النفق).
| الميزة | VPN ذو النفق الكامل | VPN ذو النفق المجزأ |
|---|---|---|
تغطية حركة المرور | تشفير 100% من حركة مرور الجهاز | تشفير حركة المرور المحددة فقط |
الأمان | أقوى — لا توجد فجوة بلا حماية | أضعف — حركة المرور المستثناة مكشوفة |
السرعة/النطاق الترددي | حمل إضافي أعلى قليلًا | أسرع لحركة المرور خارج النفق |
الوصول إلى الشبكة المحلية | قد يحظر أجهزة LAN (كالطابعات وغيرها) | وصول أسهل إلى موارد الشبكة المحلية |
الأنسب لـ | شبكات Wi-Fi العامة والتصفح الحساس والاستخدام الذي يضع الخصوصية أولًا | البث والألعاب أو التطبيقات التي لا تحتاج إلى حماية |
لا يوجد خيار «صحيح» في جميع الحالات — فالأمر يعتمد على ما تحاول حمايته ومقدار ما تقبل التنازل عنه مقابل سهولة الاستخدام. المهم أن تعرف الخيار الذي تستخدمه فعلًا، لأن إعداد VPN ذي النفق المجزأ من دون فهم واضح لما استُثني قد يترك حركة مرور مكشوفة أكثر مما تتوقع.
نفق IPsec VPN: وضع النفق مقابل وضع النقل
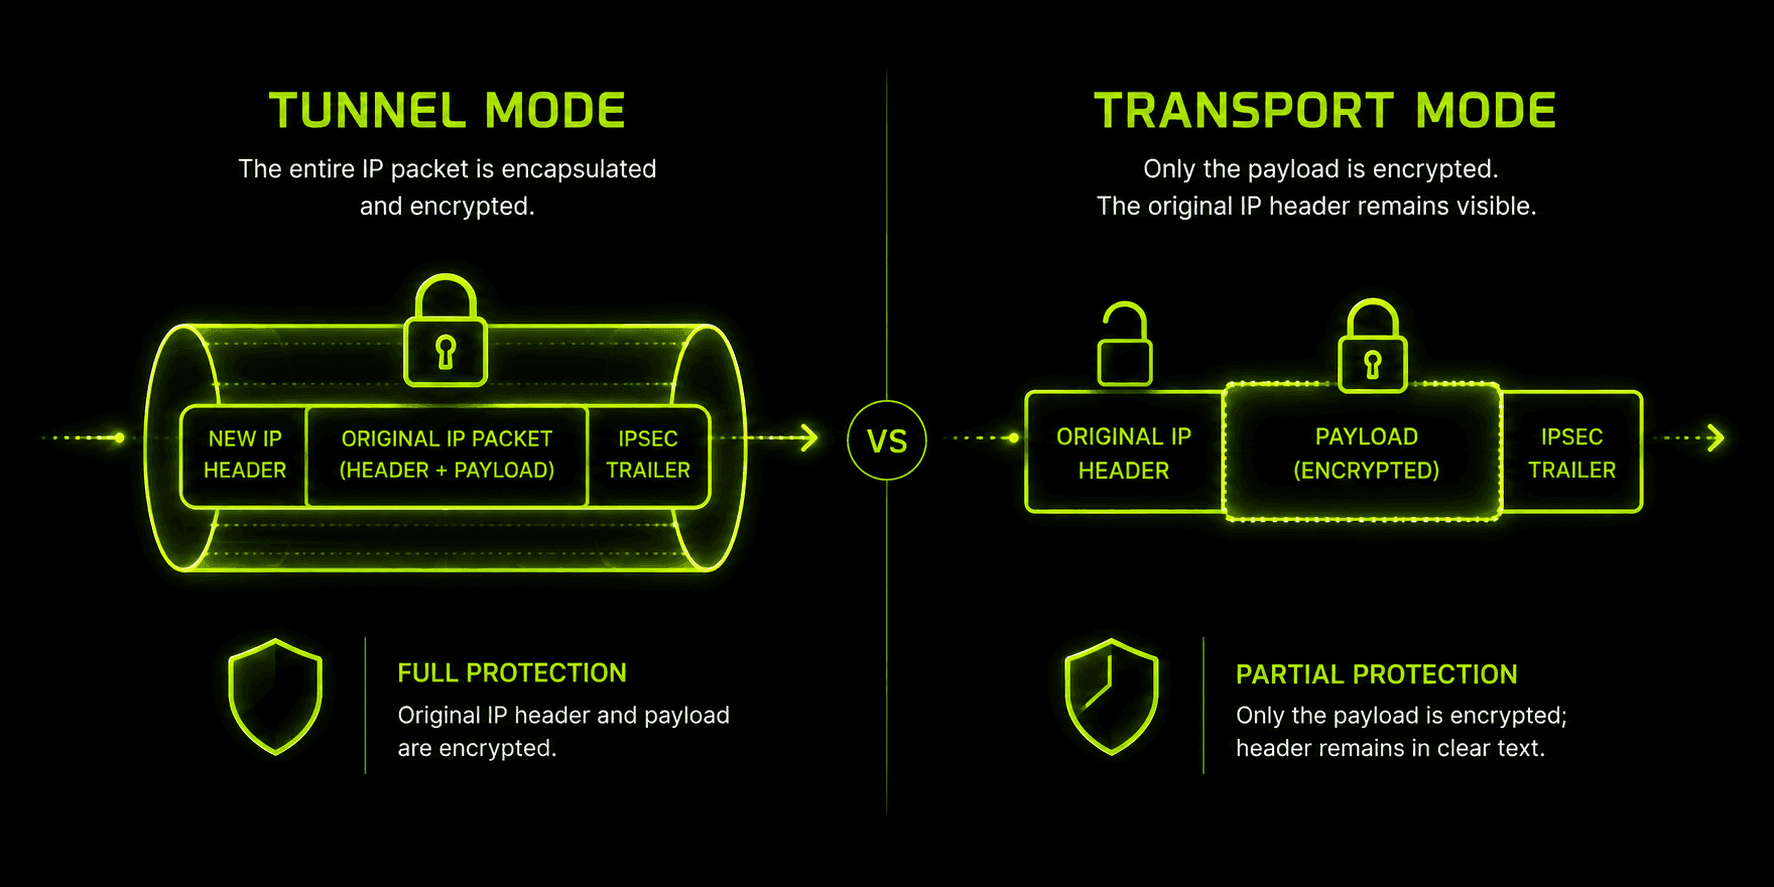
IPsec أحد معايير إنشاء الأنفاق الأكثر انتشارًا، ويختلف سلوك نفق IPsec VPN قليلًا بحسب الوضع المستخدم من الوضعين المتاحين.
وضع النفق يشفّر حزمة IP الأصلية كاملةً — بما في ذلك الترويسات — ويغلّفها داخل حزمة جديدة ذات ترويسة خاصة بها لتوجيهها عبر الإنترنت. يُستخدم هذا الوضع في معظم اتصالات VPN بين المواقع واتصالات الوصول عن بُعد، لأنه يحجب معلومات المصدر والوجهة الأصلية بالكامل، لا الحمولة وحدها.
وضع النقل يشفّر حمولة الحزمة فقط، ويترك معلومات العنونة الأصلية ظاهرة لأي جهة توجّهها على طول المسار. وهو أقل استخدامًا بكثير في سياقات المستهلكين، ويظهر أساسًا في الحالات التي تكون فيها نقطتا النهاية متصلتين أصلًا بشبكة موثوقة وخاضعة للتحكم، ولا تحتاج إلى الحماية سوى البيانات نفسها.
ينفذ IPsec ذلك عبر عمل بروتوكولين مكوّنين معًا: AH (ترويسة المصادقة)، وهو يتحقق من عدم العبث بالحزمة، و ESP (حمولة الأمان المغلّفة)، وهو يتولى التشفير الفعلي للبيانات. تعتمد معظم أنفاق IPsec VPN المستخدمة عمليًا على ESP لضمان السرية، وغالبًا ما تقترن بفحص سلامة على نمط AH مضمّن في عملية التفاوض نفسها. ولأن وضع النفق يغلّف حزمة IP الأصلية كاملةً ويشفّرها، فإنه يضيف حملًا أكبر على المعالجة مقارنةً ببروتوكول أخف مثل WireGuard — وهي مقايضة مقابل الحماية الأشمل التي يوفرها، خصوصًا في شبكات الأعمال التي تربط مواقع مكاتب متعددة.
أنفاق VPN بين المواقع مقابل أنفاق الوصول عن بُعد
يصف كل ما تناولناه حتى الآن نفق وصول عن بُعد — وهو النوع الذي ينشئه تطبيق VPN فردي بين جهازك وخادم عند الطلب، كلما اتصلت. وتعتمد الشركات أيضًا نموذج نشر آخر: نفق بين المواقع، يربط شبكتين كاملتين بصورة دائمة بدلًا من ربط جهاز واحد بخادم. فمثلًا، قد تنشئ شركة لها مقر رئيسي ومكتب فرعي نفقًا دائم التشغيل بين بوابتي الشبكة في الموقعين، بحيث يستطيع أي جهاز على أي من الشبكتين الوصول إلى موارد الأخرى كما لو كانتا تشتركان في الشبكة المحلية نفسها — من دون الحاجة إلى تطبيق VPN أو تسجيل دخول منفرد على كل حاسوب.
تتشابه آليات إنشاء النفق إلى حد كبير في الحالتين — التغليف والتشفير ومصافحة متفق عليها، وغالبًا ما تُبنى على IPsec في وضع النفق تحديدًا لأنه يحمي الحزم كاملةً بين الشبكات، لا حركة مرور جهاز واحد فحسب. لكن الاختلاف يكمن في طريقة النشر: يُضبط النفق بين المواقع مرة واحدة على مستوى الشبكة ويظل متصلًا باستمرار، بينما يبدأ المستخدم نفق الوصول عن بُعد، مثل النفق الذي ينشئه تطبيق VPN استهلاكي، عند الطلب من جهاز واحد، وينهيه عند قطع الاتصال. إذا لم تستخدم سوى تطبيق VPN شخصي، فالنفق الذي تعرفه هو من نوع الوصول عن بُعد — أما الأنفاق بين المواقع فهي الجانب الأقل ظهورًا من التقنية الأساسية نفسها، وتعمل بهدوء بين المكاتب بدلًا من الاتصال بين شخص وخادم.
ممّ يحميك نفق VPN خاص ومشفّر فعليًا؟
من المفيد توضيح ما تكسبه من هذه الحماية، لأن «التشفير» قد يبدو مفهومًا مجردًا إلى أن نذكر الأشياء المحددة التي يمنعها.
مراقبة مزود خدمة الإنترنت وتقييد السرعة. من دون نفق، يستطيع مزود خدمة الإنترنت رؤية كل موقع تزوره، وقد يبطئ في بعض الحالات أنواعًا محددة من حركة المرور التي يرصدها. يخفي نفق VPN خاص وجهة حركة مرورك ومحتواها عن مزود الخدمة بالكامل.
اعتراض حركة المرور عبر Wi-Fi العامة. تُعد شبكات المقاهي والمطارات هدفًا شائعًا لمهاجمين ينفذون هجمات الوسيط، إذ يلتقطون حركة المرور غير المشفّرة للمستخدمين المشاركين في الشبكة. يجعل النفق الذي يعمل كما ينبغي حركة المرور الملتقطة عديمة الفائدة من دون مفتاح الجلسة.
انكشاف عنوان IP. من دون نفق، يرى كل موقع تزوره عنوان IP الحقيقي الخاص بك، ما قد يكشف موقعك التقريبي ويتيح تتبعك عبر الجلسات. ويحل عنوان IP الخاص بخادم VPN محل عنوانك أمام العالم الخارجي.
العبث بالبيانات. تتضمن بعض بروتوكولات إنشاء الأنفاق فحوصات للسلامة (مثل مكوّن AH في IPsec) تكشف ما إذا كان قد جرى تعديل حزمة أثناء انتقالها، لا مجرد قراءتها.
لا يجعل أي من ذلك نفق VPN درعًا سحريًا — فالتشفير الحديث يستعصي عمليًا على الكسر بالقوة الغاشمة، لكن النفق لا يستطيع حمايتك من جهاز مخترق أو رابط تصيد تنقر عليه أثناء الاتصال أو بيانات وصفية ظاهرة لمزود VPN نفسه. إنه يغلق مجموعة محددة بوضوح من المخاطر المرتبطة بكيفية عبور بياناتك للشبكة، وهذا بالضبط ما صُمم لمعالجته.
كيفية التحقق من أن نفق VPN يعمل فعلًا
الثقة بأن النفق يحمي حركة مرورك لا تعادل التأكد من ذلك. ويستحق الأمر إجراء بضعة فحوصات سريعة، خصوصًا بعد تثبيت تطبيق VPN جديد أو تغيير الإعدادات:
- تحقق من عنوان IP قبل الاتصال وبعده. زُر أي صفحة تعرض «ما عنوان IP الخاص بي؟» قبل الاتصال بـ VPN، وسجّل العنوان، ثم تحقق منه مرة أخرى بعد الاتصال. إذا لم يتغير العنوان، فهذا يعني أن حركة مرورك لا تمر فعليًا عبر النفق.
- أجرِ اختبارًا لتسرّب DNS. يتحقق موقع مخصص لاختبار تسرّب DNS مما إذا كانت استعلامات DNS تمر عبر خوادم VPN أو تتسرّب بدلًا من ذلك إلى خوادم مزود خدمة الإنترنت المعتاد — وهي ثغرة قد تكشف نشاط تصفحك حتى عندما يكون عنوان IP نفسه مخفيًا.
- استخدم أدوات أساسية لمراقبة الشبكة إذا أردت التحقق بمزيد من التفصيل. يمكن للبرامج التي تعرض اتصالات الشبكة النشطة على جهازك تأكيد الواجهة التي تستخدمها حركة مرورك فعلًا، ما يوفر تحققًا مباشرًا أكثر مما يوفره البحث عن عنوان IP وحده.
لا يستغرق أي من هذه الفحوصات أكثر من بضع دقائق، ومن المفيد إجراؤها مرة واحدة بعد الإعداد لتطمئن إلى أن النفق الذي تعتمد عليه يؤدي وظيفته فعلًا، بدلًا من افتراض ذلك استنادًا إلى ظهور حالة «متصل» وحدها.
لماذا تختار Guru VPN؟
يوضح كل ما سبق ما ينبغي للنفق أن يفعله؛ أما ما يختلف بين المزودين فهو مدى انتظام حدوث ذلك عمليًا. Guru VPN تبني كل اتصال على أساس النفق المشفّر نفسه — التغليف والمصافحة والتشفير — وتُشغّل هذه الآليات افتراضيًا بدلًا من جعلها إعدادًا تحتاج إلى البحث في القوائم لتفعيله.
إلى جانب آليات النفق نفسها، لا يقل الجانب العملي في VPN أهمية: عدد مواقع الخوادم التي يمكنك الوصول إليها فعلًا، وتكلفة الخطة مقارنةً بمعدل استخدامك لها. يمكنك الاطلاع على المواقع المتاحة حاليًا في قائمة الخوادم، ومقارنة ما تتضمنه كل باقة في صفحة الأسعار قبل اختيار الخطة التي تناسب طريقة اتصالك اليومية.
الأسئلة الشائعة
هو اتصال خاص ومشفّر يستخدمه جهازك لإرسال البيانات واستقبالها عبر خادم VPN — تخيّله كممر مغلق ينقل حركة مرورك عبر الإنترنت العام من دون أن يتمكن أي طرف آخر من قراءتها على طول الطريق.
ليس تمامًا. VPN هي الخدمة بأكملها — التطبيق والخوادم والحساب الذي تدفع مقابله. أما النفق فهو الجزء من هذه الخدمة الذي يتولى نقل بياناتك مشفّرةً، حزمةً بعد حزمة.
من الطبيعي وجود قدر من الحمل الإضافي، لأن تشفير البيانات وفك تشفيرها يستغرقان وقتًا للمعالجة، لكن البروتوكولات الحديثة مثل WireGuard تحدّ من هذا الأثر بما يكفي كي لا يلاحظه معظم المستخدمين أثناء التصفح اليومي.
يُعد كسر التشفير الحديث مباشرةً أمرًا غير عملي باستخدام التقنيات الحالية. وتأتي المخاطر الواقعية من البروتوكولات القديمة أو الخوادم التي أُعدّت بشكل غير صحيح أو الأجهزة المخترقة — لا من عملية إنشاء النفق والتشفير نفسها عند تنفيذها على نحو صحيح.
أسرع طريقة للتحقق هي مقارنة عنوان IP قبل الاتصال وبعده — إذ ينبغي أن يتغير عند تفعيل النفق. ولتحقق أشمل، يؤكد اختبار تسرّب DNS أن استعلامات DNS تمر عبر VPN بدلًا من التسرب إلى شبكتك المعتادة.
الخلاصة
نفق VPN ليس مجرد لغة تسويقية — بل هو الآلية الفعلية التي تنفذ العمل كلما ادعى تطبيق VPN حماية حركة مرورك: تغلّف بياناتك وتشفّرها وتنقلها عبر الإنترنت العام بصيغة لا يستطيع أحد غيرك قراءتها. وسواء شمل النفق حركة مرورك كلها أو جزءًا منها فقط، وسواء بُني على IPsec أو OpenVPN أو WireGuard، تظل مهمته الأساسية واحدة. تحافظ Guru VPN على تنفيذ هذه المهمة بهدوء في خلفية كل اتصال، فتكون الحماية متاحة افتراضيًا بدلًا من أن تضطر إلى التفكير فيها.


