EN
 BR
 DE
 ES
 FR
 RU
 ID
 TR
 IT
 JP
 SA
 VN
 TH
 KR

VPN-Tunnel erklärt: Was er ist und wie er funktioniert


 Das Wichtigste auf einen Blick

- Ein VPN-Tunnel ist die verschlüsselte, private Verbindung zwischen deinem Gerät und einem VPN-Server – der Mechanismus, durch den der Schutz eines VPN tatsächlich funktioniert, und kein bloßer Marketingbegriff.
- Tunneling verbindet zwei Verfahren: Kapselung (das Verpacken deiner Datenpakete) und Verschlüsselung (das Verändern ihrer Inhalte, sodass sie während der Übertragung unlesbar sind).
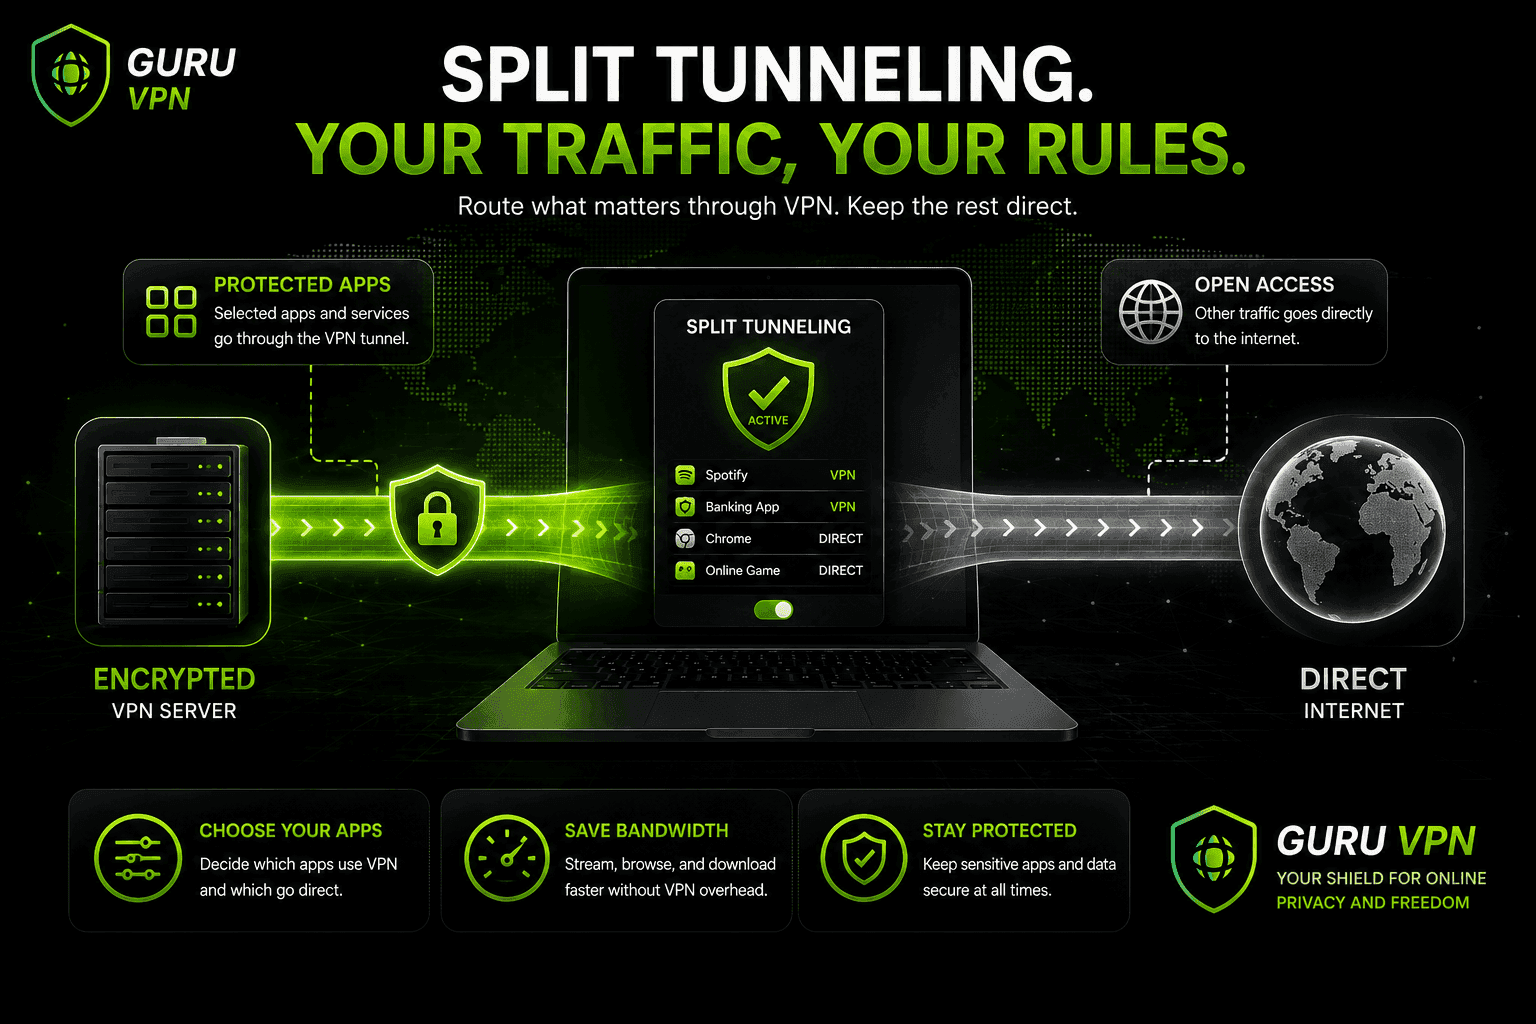
- Ein VPN mit Full-Tunnel leitet den gesamten Datenverkehr deines Geräts verschlüsselt weiter; ein VPN mit Split-Tunnel leitet nur einen Teil davon weiter, während der Rest direkt ins Internet gelangt.
- IPsec-VPN-Tunnel gehören zu den verbreitetsten Tunneltypen. Sie nutzen den Tunnelmodus, um ganze Pakete zwischen Netzwerken oder Geräten zu schützen.
- Die Wahl des Protokolls (OpenVPN, WireGuard, IKEv2/IPsec und ältere Optionen wie PPTP) wirkt sich direkt darauf aus, wie sicher und schnell ein bestimmter VPN-Tunnel tatsächlich ist.
Jedes Mal, wenn du dich mit einem VPN verbindest, spricht die App davon, einen „sicheren Tunnel“ für deinen Datenverkehr einzurichten – doch hinter dieser Formulierung steckt einiges an technischer Arbeit. Wenn du dich schon einmal gefragt hast, was ein VPN-Tunnel konkret ist und nicht nur als Marketing-Kürzel, lautet die Kurzfassung: Er ist ein verschlüsselter, privater Weg, über den deine Daten in einer Form durch das öffentliche Internet übertragen werden, die niemand sonst unterwegs lesen kann. Wenn du verstehst, was sich hinter diesem VPN-Tunnel verbirgt – wie er eingerichtet wird, welche Protokolle ihn übertragen und worin sich Full-Tunnel- und Split-Tunnel-Konfigurationen unterscheiden –, kannst du viel besser einschätzen, ob ein bestimmtes VPN, einschließlich Guru VPN, tatsächlich das schützt, was du geschützt glaubst.
Die wichtigsten Erkenntnisse
- Ein VPN-Tunnel ist die verschlüsselte, private Verbindung zwischen deinem Gerät und einem VPN-Server – der Mechanismus, durch den der Schutz eines VPN tatsächlich funktioniert, und kein bloßer Marketingbegriff.
- Tunneling verbindet zwei Verfahren: Kapselung (das Verpacken deiner Datenpakete) und Verschlüsselung (das Verändern ihrer Inhalte, sodass sie während der Übertragung unlesbar sind).
- Ein VPN mit Full-Tunnel leitet den gesamten Datenverkehr deines Geräts verschlüsselt weiter; ein VPN mit Split-Tunnel leitet nur einen Teil davon weiter, während der Rest direkt ins Internet gelangt.
- IPsec-VPN-Tunnel gehören zu den verbreitetsten Tunneltypen. Sie nutzen den Tunnelmodus, um ganze Pakete zwischen Netzwerken oder Geräten zu schützen.
- Die Wahl des Protokolls (OpenVPN, WireGuard, IKEv2/IPsec und ältere Optionen wie PPTP) wirkt sich direkt darauf aus, wie sicher und schnell ein bestimmter VPN-Tunnel tatsächlich ist.
- Guru VPN baut seine Verbindungen auf derselben Grundlage verschlüsselter Tunnel auf. So ist der Schutz der Privatsphäre standardmäßig aktiv und muss nicht erst von dir eingerichtet werden.
Was ist ein VPN-Tunnel?
Lässt man die Marketingsprache beiseite, ist ein VPN-Tunnel eine logische, verschlüsselte Verbindung, die über dem gewöhnlichen öffentlichen Internet läuft. Deine Daten werden weiterhin über dieselben Router, Internetanbieter und Netzwerke übertragen wie sonst auch – doch statt in einer Form hinauszugehen, die jeder entlang des Übertragungswegs lesen könnte, werden sie in eine verschlüsselte Schicht eingehüllt. Für alle außer deinem Gerät und dem VPN-Server am anderen Ende sieht sie wie bedeutungsloses Rauschen aus.
Diese Unterscheidung ist wichtig, denn sie trennt zwei verwandte, aber unterschiedliche Konzepte. Ein VPN ist der umfassendere Dienst – die App, das Servernetzwerk und das gesamte System zum Schutz deines Datenverkehrs. Der Tunnel ist der konkrete Mechanismus innerhalb dieses Dienstes, der die eigentliche Arbeit erledigt: Er nimmt deine ausgehenden Daten, kapselt sie, verschlüsselt sie und leitet sie durch einen privaten VPN-Tunnel, den nur dein Gerät und der Server entschlüsseln können. Nicht jedes Tunnel-VPN-Protokoll setzt diesen Vorgang auf dieselbe Weise um. Genau deshalb ist die Wahl des Protokolls ebenso wichtig wie das Konzept selbst – dazu kommen wir gleich.
Wie funktioniert ein VPN-Tunnel?
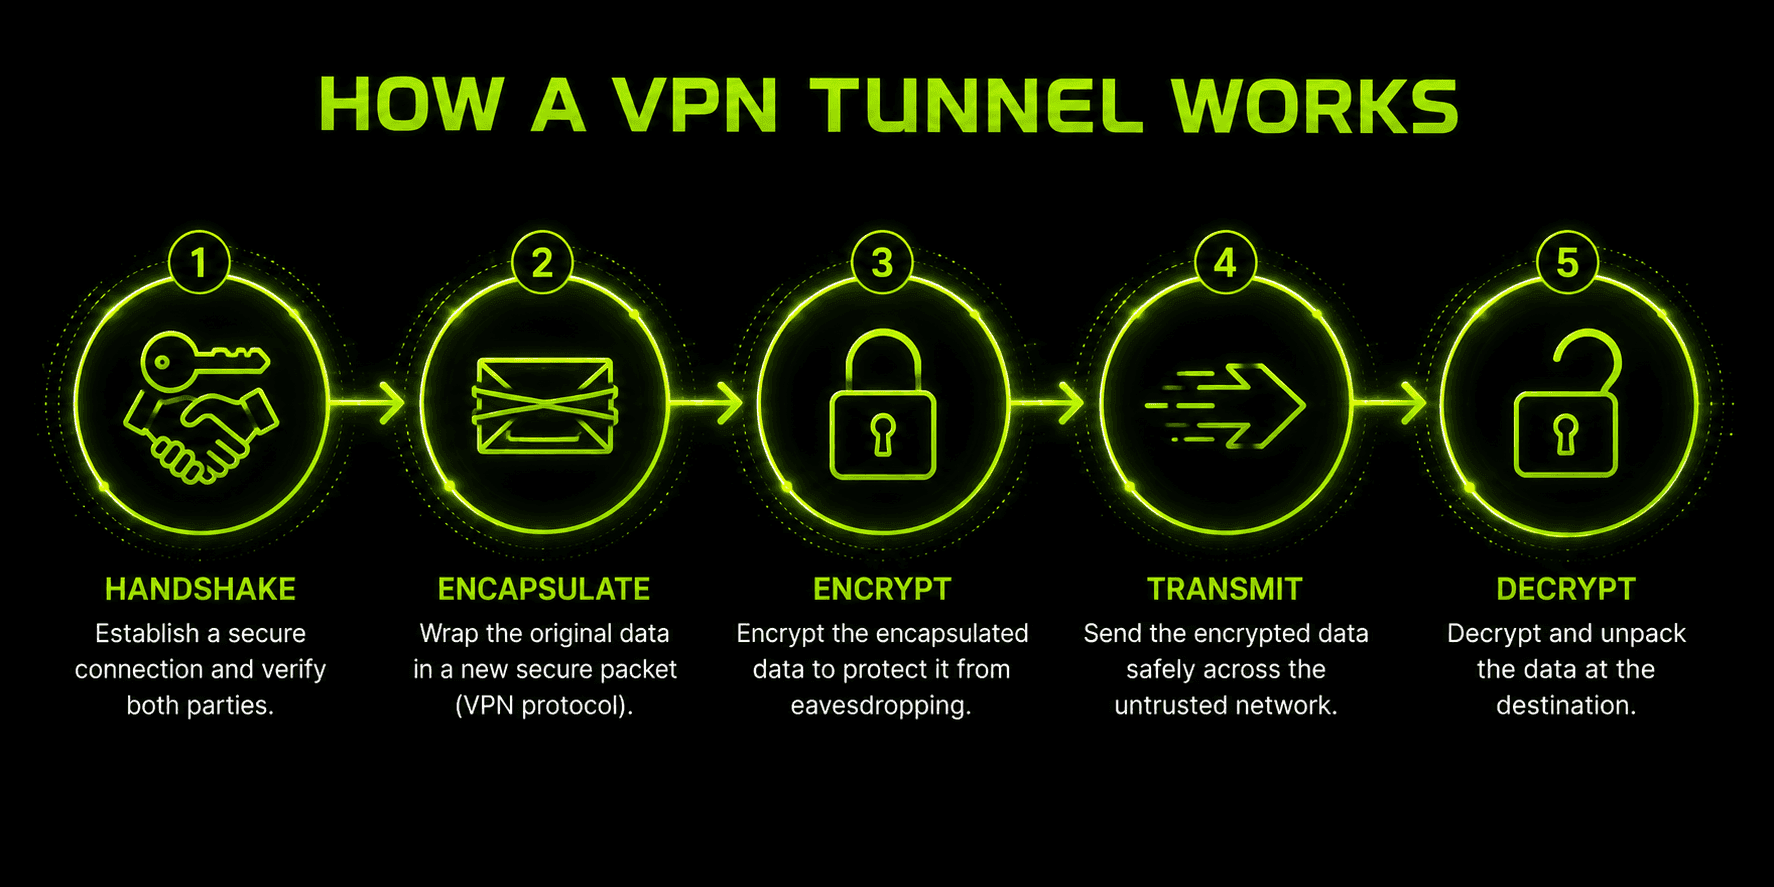
Der Vorgang hinter einem verschlüsselten VPN-Tunnel folgt ungefähr derselben Abfolge, unabhängig davon, welche App oder welches Protokoll du verwendest:
- Authentifizierung und Handshake – Dein Gerät und der VPN-Server überprüfen gegenseitig ihre Identität und vereinbaren Verschlüsselungsparameter. Dabei tauschen sie die Sitzungsschlüssel aus, mit denen die Daten für den Rest der Sitzung ver- und entschlüsselt werden.
- Kapselung – Jedes ausgehende Datenpaket wird in ein weiteres Paket eingehüllt. So wird dein Datenverkehr vom übrigen Netzwerkverkehr getrennt und erhält das einheitliche Format, mit dem das Tunneling-Protokoll arbeiten kann.
- Verschlüsselung – Die Inhalte des eingehüllten Pakets werden mit dem vereinbarten Verschlüsselungsalgorithmus unleserlich gemacht. Selbst wenn jemand es unterwegs abfängt, sind die erfassten Daten ohne Sitzungsschlüssel nicht lesbar.
- Übertragung und Entschlüsselung – Das verschlüsselte, gekapselte Paket wird über das öffentliche Internet zum VPN-Server übertragen. Dieser entschlüsselt es, leitet die ursprüngliche Anfrage weiter und wendet denselben Verschlüsselungsvorgang für die Antwort auf dem Rückweg zu dir an.
- Beenden der Verbindung – Wenn du die Verbindung trennst, wird der Tunnel geschlossen und die Sitzungsschlüssel werden verworfen. Bei der nächsten Verbindung sind daher ein neuer Handshake und neue Schlüssel erforderlich.
Kapselung und Verschlüsselung erfüllen hier zwei unterschiedliche Aufgaben, auch wenn sie fast gleichzeitig stattfinden. Durch die Kapselung wird der Datenverkehr überhaupt erst als Tunnelverkehr erkennbar – sie gibt deinen Daten einen einheitlichen „Umschlag“ für die Übertragung. Die Verschlüsselung macht den Inhalt dieses Umschlags unlesbar. Ein Tunnel ohne Verschlüsselung würde deinen Datenverkehr zwar weiterhin absondern, aber jeder, der ihn aufzeichnet, könnte die Inhalte direkt lesen. Genau dieses Risiko besteht bei älteren, unverschlüsselten Tunneling-Protokollen wie einfachen PPTP-Konfigurationen. Das ist ein Grund dafür, dass die Wahl des Protokolls direkten Einfluss darauf hat, wie viel Schutz du tatsächlich erhältst.
VPN-Tunnelprotokolle im Vergleich
Bisher ging es um Tunneling im Allgemeinen. Das konkrete Protokoll, das den Tunnel überträgt, macht jedoch einen spürbaren Unterschied bei Sicherheit und Geschwindigkeit. Hier siehst du, wie die Protokolle abschneiden, denen du in einer VPN-App tatsächlich begegnen kannst:
| Protokoll | Sicherheit | Geschwindigkeit | Hinweise |
|---|---|---|---|
WireGuard | Sehr hoch | Sehr schnell | Minimale Codebasis (~4,000 Zeilen), die moderne Standardwahl für die meisten VPN-Apps |
OpenVPN | Sehr hoch | Mittel | Open Source, umfassend geprüft, flexibel, aber komplexer zu konfigurieren |
IKEv2/IPsec | Hoch | Schnell | Verbindet sich nach einem Netzwerkwechsel schnell wieder, gute Unterstützung für Mobilgeräte |
L2TP/IPsec | Mittel | Mittel | Doppelte Kapselung verursacht zusätzlichen Aufwand; weitgehend durch IKEv2 abgelöst |
SSTP | Hoch | Mittel | Auf Windows ausgerichtet, kann Datenverkehr als gewöhnliches HTTPS tarnen |
PPTP | Schwach | Sehr schnell | Veraltet und mit bekannten Schwachstellen; für sensible Aktivitäten vermeiden |
Der Erfolg von WireGuard beruht auf einem Kompromiss, den die meisten konkurrierenden Protokolle weniger gut hinbekommen haben: eine ausreichend kleine Codebasis für gründliche Prüfungen, kombiniert mit Verschlüsselungsverfahren (ChaCha20 und Curve25519), die gezielt auf Geschwindigkeit auf Mobilgeräten ausgelegt sind. OpenVPN bleibt die erste Wahl, wenn maximale Konfigurierbarkeit und eine lange Prüfungshistorie wichtiger sind als reine Geschwindigkeit. PPTP findet sich vor allem noch in veralteten Systemen, die nicht aktualisiert wurden – seine Anwesenheit auf einer heutigen Protokollliste ist eher ein Warnzeichen als eine Empfehlung. Das Tunneling-Konzept bleibt bei allen sechs Zeilen dieser Tabelle gleich. Was sich ändert, ist, wie effizient und sicher die einzelnen Protokolle es umsetzen.
VPN mit Full-Tunnel oder Split-Tunnel
Nicht jede VPN-Verbindung leitet deinen Datenverkehr auf dieselbe Weise weiter. Der Unterschied zwischen VPN-Konfigurationen mit Full-Tunnel und Split-Tunnel wirkt sich sowohl auf deine Sicherheit als auch auf den Alltag aus.
Ein VPN mit Full-Tunnel leitet den gesamten Datenverkehr, der dein Gerät verlässt, durch den verschlüsselten Tunnel – Surfen, Apps, Hintergrundprozesse, alles. Nichts gelangt ins Internet, ohne zuvor die Verschlüsselung und den VPN-Server zu durchlaufen. Das ist die schützendere Option: Es gibt keine Lücke, durch die Daten unverschlüsselt nach außen gelangen. Deshalb ist dies das Standardverhalten der meisten VPN-Apps für Verbraucher.
Ein VPN mit Split-Tunnel lässt dich dagegen auswählen, welcher Datenverkehr durch den verschlüsselten Tunnel läuft und welcher direkt ins Internet gelangt und das VPN vollständig umgeht. Manche Umsetzungen teilen den Datenverkehr nach Apps auf (eine Streaming-App verbindet sich direkt, während dein Browser im Tunnel bleibt), andere nach Ziel (bestimmte Websites oder IP-Bereiche werden vom Tunnel ausgenommen).
| Merkmal | VPN mit Full-Tunnel | VPN mit Split-Tunnel |
|---|---|---|
Abdeckung des Datenverkehrs | 100% des Gerätedatenverkehrs verschlüsselt | Nur ausgewählter Datenverkehr verschlüsselt |
Sicherheit | Stärker – keine ungeschützte Lücke | Schwächer – ausgenommener Datenverkehr ist offengelegt |
Geschwindigkeit/Bandbreite | Etwas höherer Zusatzaufwand | Schneller für Datenverkehr außerhalb des Tunnels |
Zugriff auf das lokale Netzwerk | Kann LAN-Geräte blockieren (Drucker usw.) | Einfacherer Zugriff auf lokale Netzwerkressourcen |
Am besten für | Öffentliches WLAN, sensibles Surfen, Nutzung mit Fokus auf Privatsphäre | Streaming, Gaming oder Apps, die keinen Schutz benötigen |
Keine der beiden Optionen ist grundsätzlich „richtig“ – es hängt davon ab, was du schützen möchtest und wie viel du für mehr Komfort in Kauf nehmen möchtest. Entscheidend ist, dass du weißt, welche Option du tatsächlich verwendest. Denn ein VPN mit Split-Tunnel, bei dem nicht klar ist, welcher Datenverkehr ausgenommen ist, kann mehr davon offenlegen als erwartet.
IPsec-VPN-Tunnel: Tunnelmodus und Transportmodus
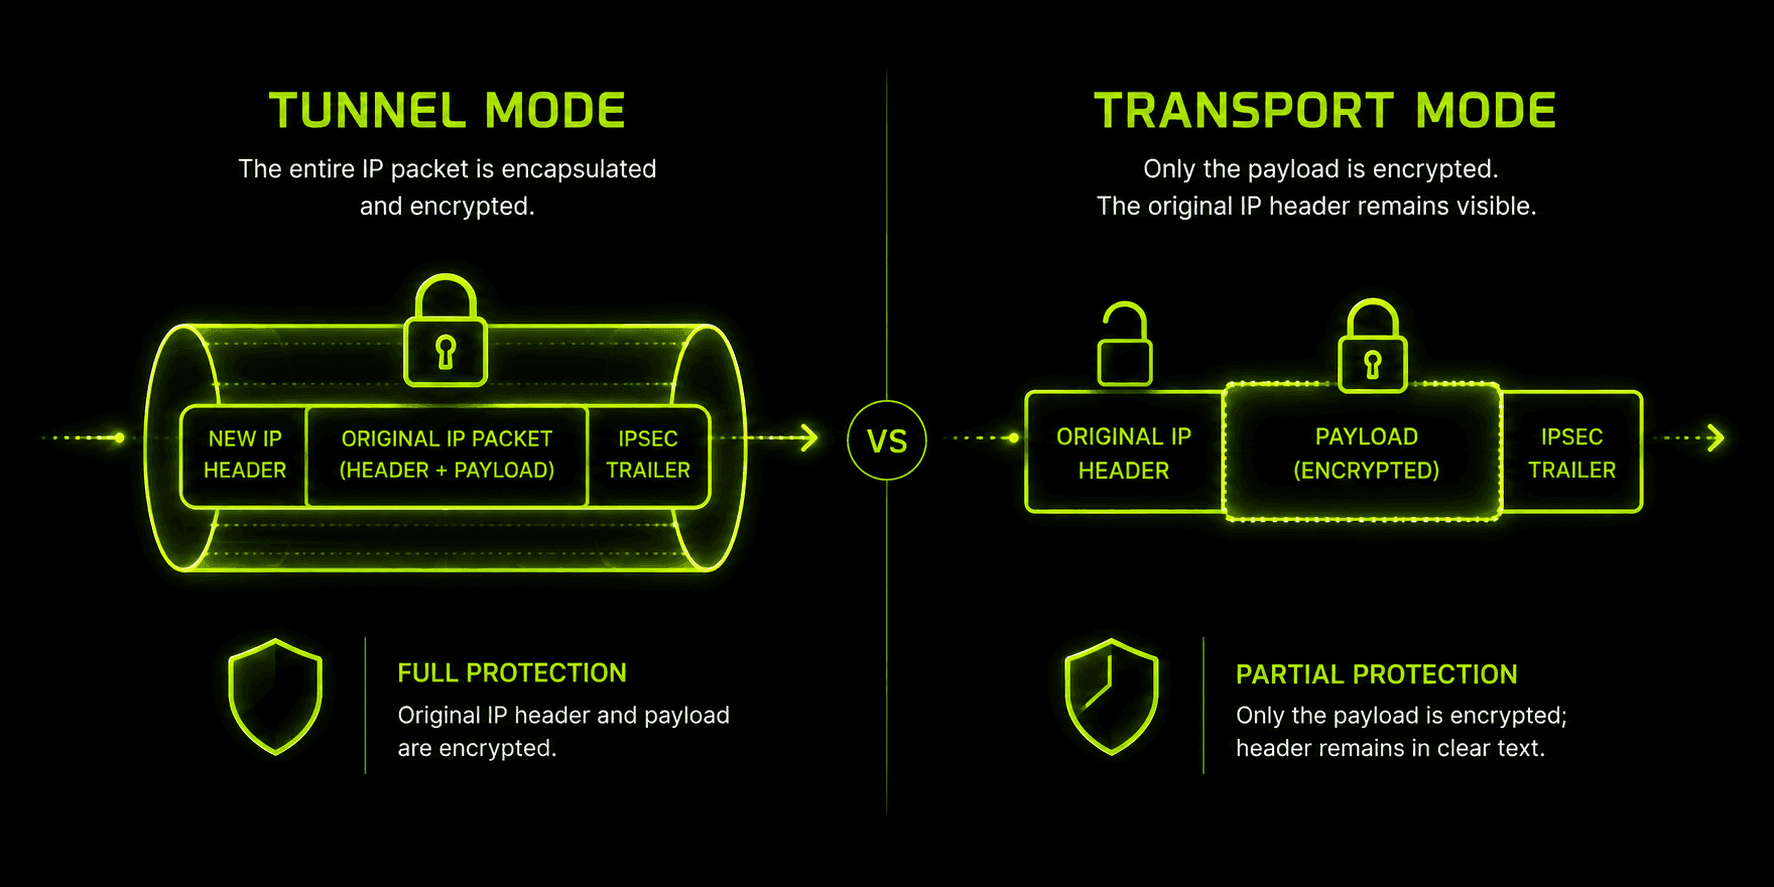
IPsec ist einer der am weitesten verbreiteten Tunneling-Standards. Je nachdem, welcher der beiden Modi verwendet wird, funktioniert ein IPsec-VPN-Tunnel etwas anders.
Tunnelmodus verschlüsselt das gesamte ursprüngliche IP-Paket – einschließlich der Header – und verpackt es in ein neues Paket mit eigenem Header für die Weiterleitung über das Internet. Dieser Modus kommt bei den meisten Site-to-Site- und Fernzugriffs-VPN-Verbindungen zum Einsatz, weil er die ursprünglichen Quell- und Zielinformationen vollständig verbirgt und nicht nur den Nutzdateninhalt.
Transportmodus verschlüsselt nur den Nutzdateninhalt des Pakets und lässt die ursprünglichen Adressinformationen für alle sichtbar, die das Paket unterwegs weiterleiten. Im Verbraucherbereich kommt er deutlich seltener vor. Er wird hauptsächlich in Szenarien eingesetzt, in denen sich beide Endpunkte bereits in einem vertrauenswürdigen, kontrollierten Netzwerk befinden und nur die Daten selbst geschützt werden müssen.
IPsec erreicht dies durch zwei zusammenarbeitende Protokollkomponenten: AH (Authentication Header), das überprüft, ob das Paket manipuliert wurde, und ESP (Encapsulating Security Payload), das die eigentliche Verschlüsselung der Daten übernimmt. Die meisten IPsec-VPN-Tunnel in der Praxis nutzen ESP für die Vertraulichkeit, oft zusammen mit einer AH-ähnlichen Integritätsprüfung, die in denselben Aushandlungsprozess eingebunden ist. Da der Tunnelmodus das gesamte ursprüngliche Paket umhüllt und verschlüsselt, verursacht er mehr Rechenaufwand als ein schlankeres Protokoll wie WireGuard – ein Kompromiss für den umfassenderen Schutz, den er bietet, besonders in Unternehmensnetzwerken, die mehrere Bürostandorte miteinander verbinden.
Site-to-Site- und Fernzugriffs-VPN-Tunnel
Bisher ging es um einen Fernzugriffstunnel – also um die Art, die eine einzelne VPN-App bei Bedarf zwischen deinem Gerät und einem Server einrichtet, sobald du eine Verbindung herstellst. Unternehmen nutzen auch ein zweites Bereitstellungsmodell: den Site-to-Site-Tunnel. Er verbindet dauerhaft zwei ganze Netzwerke statt eines einzelnen Geräts mit einem Server. Ein Unternehmen mit Hauptsitz und Zweigstelle könnte zum Beispiel einen ständig aktiven Site-to-Site-Tunnel zwischen den Netzwerk-Gateways beider Standorte einrichten. So kann jedes Gerät in einem der Netzwerke auf Ressourcen im anderen zugreifen, als befänden sich beide im selben lokalen Netzwerk – ohne dass auf jedem Computer eine VPN-App oder Anmeldung erforderlich ist.
Die Tunneling-Mechanismen sind in beiden Fällen weitgehend gleich: Kapselung, Verschlüsselung und ein ausgehandelter Handshake. Häufig kommt dabei IPsec im Tunnelmodus zum Einsatz, weil es ganze Pakete zwischen Netzwerken schützt und nicht nur den Datenverkehr eines einzelnen Geräts. Der Unterschied liegt in der Bereitstellung: Ein Site-to-Site-Tunnel wird einmal auf Netzwerkebene eingerichtet und bleibt dauerhaft verbunden. Ein Fernzugriffstunnel wie der einer VPN-App für Verbraucher wird dagegen bei Bedarf von einer einzelnen Person auf einem einzelnen Gerät aufgebaut und beim Trennen der Verbindung wieder geschlossen. Wenn du bisher nur eine persönliche VPN-App verwendet hast, kennst du den Fernzugriffstunnel – Site-to-Site-Tunnel sind die weniger sichtbare Hälfte derselben zugrunde liegenden Technologie und laufen still zwischen Büros statt zwischen einer Person und einem Server.
Wovor dich ein privater, verschlüsselter VPN-Tunnel tatsächlich schützt
Es lohnt sich, konkret zu benennen, was dir dieser Schutz bringt, denn „Verschlüsselung“ klingt abstrakt, solange man nicht sagt, was genau dadurch verhindert wird.
Überwachung und Drosselung durch den Internetanbieter. Ohne Tunnel kann dein Internetanbieter jede Website sehen, die du besuchst, und in manchen Fällen bestimmte Arten von Datenverkehr, die er erkennt, verlangsamen. Ein privater VPN-Tunnel verbirgt Ziel und Inhalt deines Datenverkehrs vollständig vor deinem Internetanbieter.
Abfangen in öffentlichen WLANs. Netzwerke in Cafés und Flughäfen sind ein häufiges Ziel für Angreifer, die Man-in-the-Middle-Angriffe durchführen und unverschlüsselten Datenverkehr von allen erfassen, die dasselbe Netzwerk nutzen. Ein ordnungsgemäß funktionierender Tunnel macht die abgefangenen Daten ohne Sitzungsschlüssel nutzlos.
Offenlegung der IP-Adresse. Ohne Tunnel sieht jede Website, die du besuchst, deine echte IP-Adresse. Sie kann deinen ungefähren Standort verraten und dazu dienen, dich über mehrere Sitzungen hinweg zu verfolgen. Für die Außenwelt ersetzt die IP-Adresse des VPN-Servers deine eigene.
Manipulation von Daten. Einige Tunneling-Protokolle enthalten Integritätsprüfungen (etwa die AH-Komponente von IPsec), die erkennen, ob ein Paket während der Übertragung verändert wurde – und nicht nur, ob es gelesen wurde.
All das macht einen VPN-Tunnel nicht zu einem magischen Schutzschild. Moderne Verschlüsselung gilt gegenüber Brute-Force-Angriffen als praktisch unknackbar, doch ein Tunnel schützt dich nicht vor einem kompromittierten Gerät, einem Phishing-Link, auf den du während der Verbindung klickst, oder Metadaten, die beim VPN-Anbieter sichtbar sind. Er schließt eine bestimmte, klar abgegrenzte Gruppe von Risiken aus, die damit zusammenhängen, wie deine Daten das Netzwerk durchqueren. Genau für dieses Problem wurde er entwickelt.
So überprüfst du, ob dein VPN-Tunnel tatsächlich funktioniert
Darauf zu vertrauen, dass ein Tunnel deinen Datenverkehr schützt, ist nicht dasselbe wie es zu überprüfen. Ein paar kurze Prüfungen lohnen sich, besonders nach der Installation einer neuen VPN-App oder nach einer Änderung der Einstellungen:
- Überprüfe deine IP-Adresse vor und nach dem Verbinden. Rufe vor der VPN-Verbindung eine beliebige Seite zur Anzeige deiner IP-Adresse auf und notiere die Adresse. Prüfe sie nach dem Verbinden erneut. Wenn sich die Adresse nicht geändert hat, wird dein Datenverkehr nicht tatsächlich durch den Tunnel geleitet.
- Führe einen DNS-Leak-Test durch. Eine spezielle Website für DNS-Leak-Tests prüft, ob deine DNS-Anfragen über die Server des VPNs laufen oder stattdessen zu den Servern deines gewöhnlichen Internetanbieters durchdringen – eine Lücke, durch die deine Surfaktivitäten sichtbar werden können, selbst wenn deine IP-Adresse verborgen ist.
- Nutze einfache Netzwerküberwachungstools, wenn du es genauer wissen möchtest. Software, die die aktiven Netzwerkverbindungen deines Geräts anzeigt, kann bestätigen, welche Schnittstelle dein Datenverkehr tatsächlich nutzt. Das ist eine direktere Prüfung als allein über die IP-Adresse.
Keine dieser Prüfungen dauert länger als ein paar Minuten. Es lohnt sich, sie nach der Einrichtung einmal durchzuführen, um sicherzugehen, dass der Tunnel, auf den du dich verlässt, tatsächlich funktioniert, statt es allein aufgrund der Anzeige „Verbunden“ anzunehmen.
Warum Guru VPN wählen?
Bisher ging es darum, was ein Tunnel leisten muss. Von Anbieter zu Anbieter unterscheidet sich, wie zuverlässig das in der Praxis geschieht. Guru VPN baut jede Verbindung auf derselben Grundlage verschlüsselter Tunnel auf – mit Kapselung, Handshake und Verschlüsselung, standardmäßig aktiv und ohne dass du erst Menüs durchsuchen musst, um eine Einstellung dafür zu finden.
Neben den technischen Abläufen des Tunnels ist die praktische Seite eines VPN ebenso wichtig: wie viele Serverstandorte du tatsächlich erreichen kannst und wie viel ein Tarif im Verhältnis dazu kostet, wie oft du ihn nutzt. Die aktuelle Auswahl verfügbarer Standorte findest du in der Serverliste, und auf der Preisseite kannst du die Leistungen der einzelnen Tarife vergleichen, bevor du dich für den Tarif entscheidest, der zu deiner täglichen Nutzung passt.
Häufig gestellte Fragen
Es ist die verschlüsselte, private Verbindung, über die dein Gerät Daten über einen VPN-Server sendet und empfängt. Du kannst es dir wie einen verschlossenen Durchgang vorstellen, der deinen Datenverkehr durch das öffentliche Internet leitet, ohne dass andere ihn unterwegs lesen können.
Nicht ganz. Das VPN ist der gesamte Dienst – die App, die Server und das Konto, für das du bezahlst. Der Tunnel ist lediglich der Teil dieses Dienstes, der deine Daten Paket für Paket verschlüsselt überträgt.
Ein gewisser Zusatzaufwand ist normal, da das Ver- und Entschlüsseln von Daten Rechenzeit kostet. Moderne Protokolle wie WireGuard halten die Auswirkungen jedoch so gering, dass die meisten Nutzer sie beim alltäglichen Surfen nicht bemerken.
Moderne Verschlüsselung direkt zu knacken gilt mit der heutigen Technologie als praktisch nicht umsetzbar. Risiken in der Praxis entstehen durch veraltete Protokolle, falsch konfigurierte Server oder kompromittierte Geräte – nicht durch den Tunneling- und Verschlüsselungsvorgang selbst, wenn dieser korrekt umgesetzt ist.
Am schnellsten vergleichst du deine IP-Adresse vor und nach dem Verbinden – sie sollte sich ändern, sobald der Tunnel aktiv ist. Für eine gründlichere Prüfung bestätigt ein DNS-Leak-Test, dass deine DNS-Anfragen über das VPN laufen und nicht zu deinem gewöhnlichen Netzwerk durchsickern.
Fazit
Ein VPN-Tunnel ist kein bloßer Marketingbegriff, sondern der tatsächliche Mechanismus, der jedes Mal arbeitet, wenn eine VPN-App angibt, deinen Datenverkehr zu schützen: Er kapselt deine Daten, verschlüsselt sie und überträgt sie in einer Form durch das öffentliche Internet, die niemand sonst lesen kann. Ob dieser Tunnel deinen gesamten Datenverkehr oder nur einen Teil davon abdeckt und ob er auf IPsec, OpenVPN oder WireGuard basiert – seine grundlegende Aufgabe bleibt dieselbe. Guru VPN führt sie bei jeder Verbindung unauffällig im Hintergrund aus, sodass der Schutz standardmäßig aktiv ist und du nicht daran denken musst.