
 EN
 BR
 DE
 ES
 FR
 RU
 ID
 TR
 IT
 JP
 SA
 VN
 TH
 KR

شرح VPN السحابي: آلية عمله، ومُجمِّعات VPN السحابية، واستخداماته في الأعمال


 أهم النقاط

- يمرّر VPN السحابي الاتصالات المشفّرة عبر بوابة مستضافة على بنية تحتية سحابية، بدلًا من جهاز VPN مادي تملكه المؤسسة وتديره في مقرها.
- تأتي خدمات VPN السحابية عادةً ضمن مستويين: إعدادات عالية التوافر مع تحويل احتياطي عند التعطل، وإعدادات «كلاسيكية» أبسط بنقطة اتصال واحدة. كما تُنشر وفق نمطين: الوصول عن بُعد (اتصال أجهزة فردية بالخدمة) والربط بين المواقع (وصل شبكات كاملة بعضها ببعض).
- مُجمِّع VPN السحابي هو النظير المستضاف على السحابة للأجهزة المادية التي كانت تتولى التعامل مع عشرات أو مئات الأنفاق المشفّرة المتزامنة في غرفة الخوادم؛ يؤدي المهمة نفسها من دون الجهاز.
- تستخدم الشركات VPN السحابي لأغراض تتجاوز كثيرًا إتاحة الوصول للموظفين عن بُعد: دعم استخدام الأجهزة الشخصية في العمل (BYOD)، وربط الأنظمة السحابية بالأنظمة المحلية، وإتاحة الوصول للشركاء والمتعاقدين، وحتى المهام المرتبطة بالموقع الجغرافي مثل التحقق من المحتوى أو الأسعار المحلية.
- خدمات VPN الشخصية مثل Guru VPN هي، من الناحية الوظيفية، شكل موجّه للمستهلكين من VPN السحابي: تتصل ببنية تحتية يشغّلها المزود ويوسّعها، من دون أن تتعامل بنفسك مع أي خادم.
أبسط تعريف لـ VPN السحابي هو VPN تتصل فيه أجهزتك ببوابة موجودة على بنية تحتية سحابية بدلًا من جهاز مادي في غرفة خوادم المكتب. بالنسبة إلى فرق تقنية المعلومات، هذا هو جوهر الفرق؛ إذ يغيّر طريقة نشر VPN وتوسيعه وصيانته. أما الأفراد الذين يبحثون عن خدمة VPN سحابية أو خدمة VPN قائمة على السحابة، فعادةً ما يعني المصطلح لهم شيئًا مألوفًا أكثر: تطبيق VPN مثل Guru VPN، يوصلك بخوادم يشغّلها مزود الخدمة ويصونها، بدلًا من أجهزة ستضطر إلى إدارتها بنفسك. كلا المعنيين صحيح، وهما أكثر ترابطًا مما قد يبدو للوهلة الأولى. يشرح هذا الدليل ماهية VPN السحابي من الناحية التقنية، وكيف تعمل مُجمِّعات VPN السحابية، وأين يُستخدم VPN السحابي للأعمال فعليًا، وصلته بأمن البيانات، وما الذي يحل محله في بنية المؤسسات الحديثة.
ما VPN السحابي؟
ما VPN السحابي تحديدًا، بخلاف كونه «VPN موجودًا على السحابة»؟ إنه بوابة VPN — المكوّن الذي يتولى التشفير وفك التشفير والمصادقة لكل جهاز يتصل — يستضيفها مزود سحابي ويشغّلها، بدلًا من تشغيل الوظيفة نفسها على جهاز مادي تشتريه المؤسسة وتثبّته في رف أجهزة وتصونه بنفسها. تقنيات التشفير وإنشاء الأنفاق الأساسية هي التقنية نفسها المستخدمة في أي VPN (غالبًا IPsec أو SSL/TLS)؛ وما يتغير هو موقع البوابة والجهة المسؤولة عن إبقائها قيد التشغيل.
هذا الفرق أهم مما قد يبدو، لأن سعة جهاز VPN المادي ثابتة؛ فلا يستطيع التعامل إلا مع عدد محدد من الاتصالات المشفّرة المتزامنة قبل أن يتراجع الأداء، ويتطلب توسيع السعة شراء أجهزة جديدة. أما سعة بوابة cloud vpn فتتوسع، على النقيض، مثل معظم البنى التحتية السحابية: يضيف المزود الموارد في الخلفية مع نمو الطلب، من دون حاجة أحد إلى التخطيط لتحديث الأجهزة.
VPN السحابي مقابل VPN التقليدي
| الميزة | VPN تقليدي (داخل المقر) | VPN سحابي |
|---|---|---|
موقع البوابة | جهاز مادي في مكتب أو مركز بيانات | مستضاف على بنية تحتية سحابية |
الإعداد | يتطلب شراء الأجهزة وتركيبها في رفوف وإعدادها | يُجهّز عبر لوحة تحكم سحابية، عادةً خلال دقائق |
توسيع السعة | يتطلب أجهزة جديدة مع نمو الطلب | تتوسع السعة عبر البنية التحتية القائمة لدى المزود |
الصيانة | تقع على عاتق فريق تقنية المعلومات الداخلي | يتولاها مزود الخدمة السحابية إلى حد كبير |
الموثوقية | نقطة فشل مادية واحدة، ما لم تُشترَ أجهزة احتياطية على حدة | يعتمد على البنية التحتية الموزعة والاحتياطية لدى المزود |
التكلفة الأولية | أعلى — فالأجهزة نفقة رأسمالية | أقل — وعادةً ما تكون نفقة تشغيلية يسهل التنبؤ بها |
والنتيجة العملية أن إعداد VPN قائم على السحابة يزيل معظم الأعباء التشغيلية لـVPN التقليدي؛ فلا يحتاج أحد إلى التخطيط لسعة الأجهزة أو تثبيت تصحيحات البرامج الثابتة على جهاز مادي أو الإسراع لاستبدال وحدة تعطلت. ويأتي ذلك مقابل الاعتماد على البنية التحتية لطرف ثالث وموثوقية خدمته بدلًا من بنية تحتية تتحكم بها المؤسسة مباشرةً.
مستويات خدمة VPN السحابي: التوافر العالي مقابل المستوى الكلاسيكي
تأتي معظم عروض VPN السحابي ضمن مستويين، والفرق بينهما هو مقدار التكرار الاحتياطي المدمج. يشغّل إعداد VPN سحابي عالي التوافر (HA) نسخًا احتياطية من البوابة، مرتبةً بحيث يمكن للنسخة الاحتياطية إما أن تتقاسم الحمل باستمرار أو أن تتولى العمل فور تعطل النسخة الأساسية؛ وبذلك لا يؤدي تعطل نسخة واحدة إلى قطع الاتصال. يستهدف هذا المستوى عادةً وقت تشغيل يقارب 99.99%. أما الإعداد الكلاسيكي (غير HA) فيشغّل نسخة واحدة من البوابة بنقطة اتصال واحدة؛ وهو أبسط وأقل تكلفة في الإعداد، لكن هدف وقت التشغيل فيه أقل، وعادةً ما يقارب 99.9%، لعدم وجود تحويل تلقائي إلى نسخة احتياطية إذا واجهت تلك النسخة مشكلة.
يتوقف اختيار المستوى المناسب بالكامل على تكلفة الانقطاع الفعلية. فعادةً لا تستطيع شركة تشغّل خدمات موجّهة للعملاء عبر النفق تحمّل التوقف الذي ينطوي عليه الإعداد الكلاسيكي، بينما قد لا يحتاج نشر أصغر، تكون تبعات توقفه أقل إلحاحًا، إلى دفع تكلفة تكرار احتياطي لن يستخدمه كثيرًا.
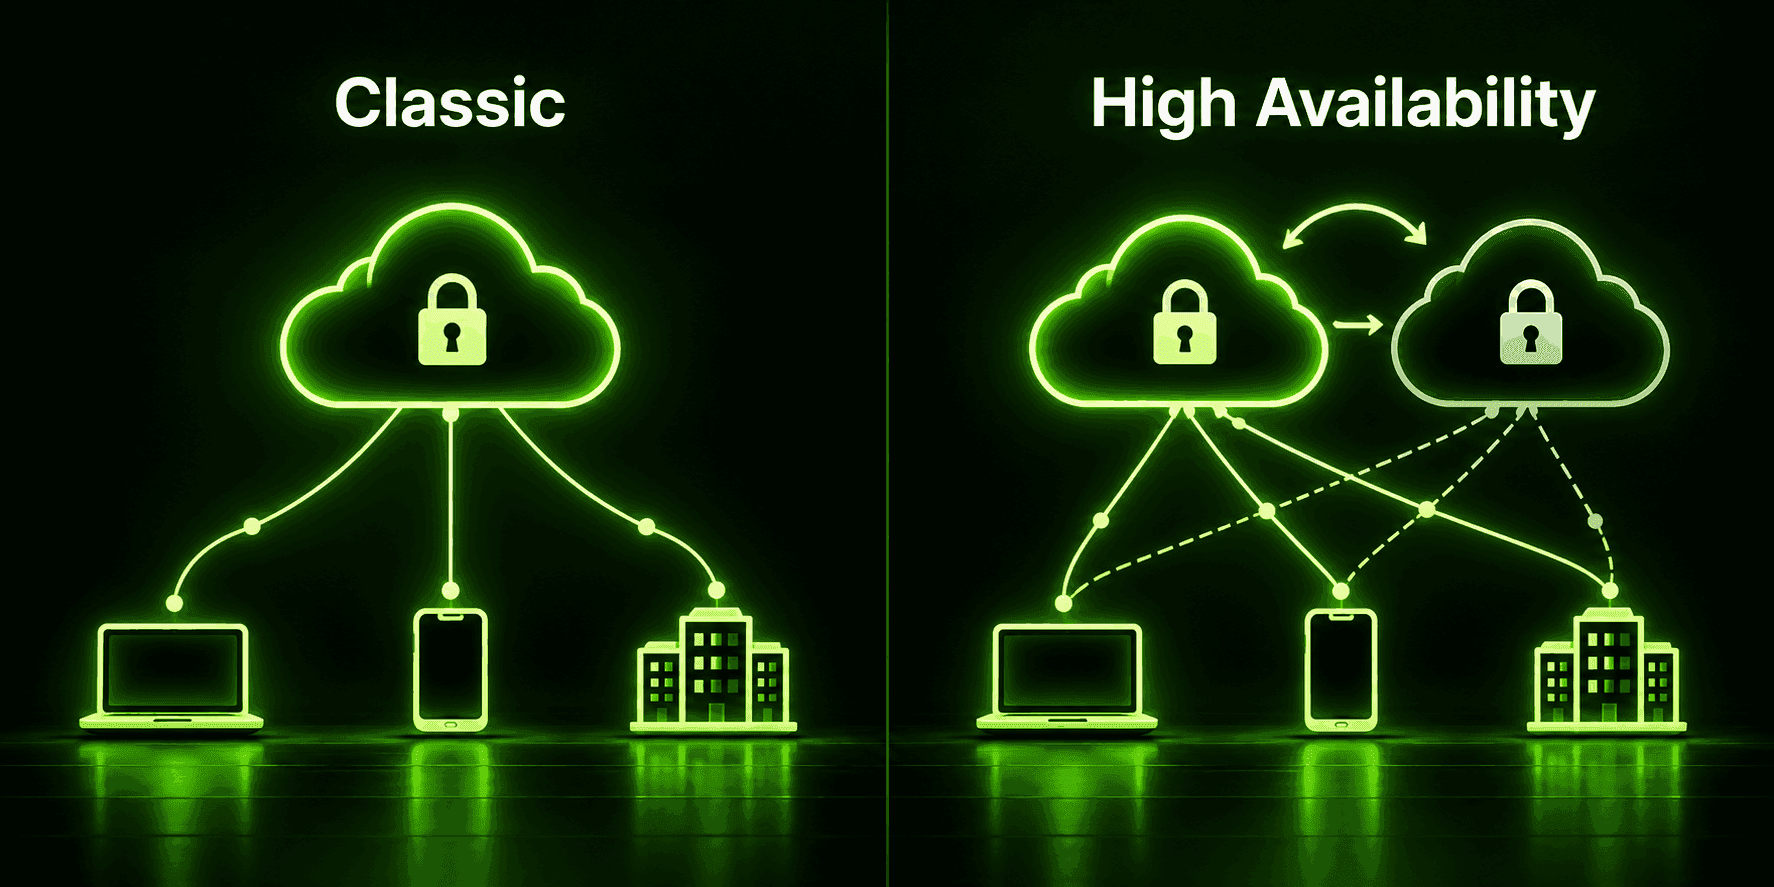
طريقتان لنشر VPN السحابي
وبصرف النظر عن مسألة المستوى، يُنشر VPN السحابي وفق أحد نمطين، بحسب ما يتصل به فعليًا. في VPN سحابي للوصول عن بُعد، يتصل جهاز فردي — مثل حاسوب محمول لموظف — بالخدمة مباشرةً. وهو مشابه من حيث الفكرة لأي VPN للوصول عن بُعد، لكن بوابته موجودة على السحابة بدلًا من الموقع المحلي. أما VPN السحابي من موقع إلى موقع (ويُسمى أحيانًا من الموقع إلى السحابة)، فيربط شبكتين كاملتين — مثل شبكة مكتب وبيئة مستضافة على السحابة — عبر نفق دائم بين البوابات، من دون الحاجة إلى برنامج عميل فردي على كل جهاز في أي من الطرفين.
تشغّل مؤسسات كثيرة النمطين معًا: نفقًا دائمًا من موقع إلى موقع يُبقي شبكة المكتب والموارد السحابية متصلتين باستمرار، إلى جانب إعداد للوصول عن بُعد يُضاف فوقه لتمكين الموظفين من الاتصال من أي مكان يعملون فيه.
ما مُجمِّع VPN السحابي؟
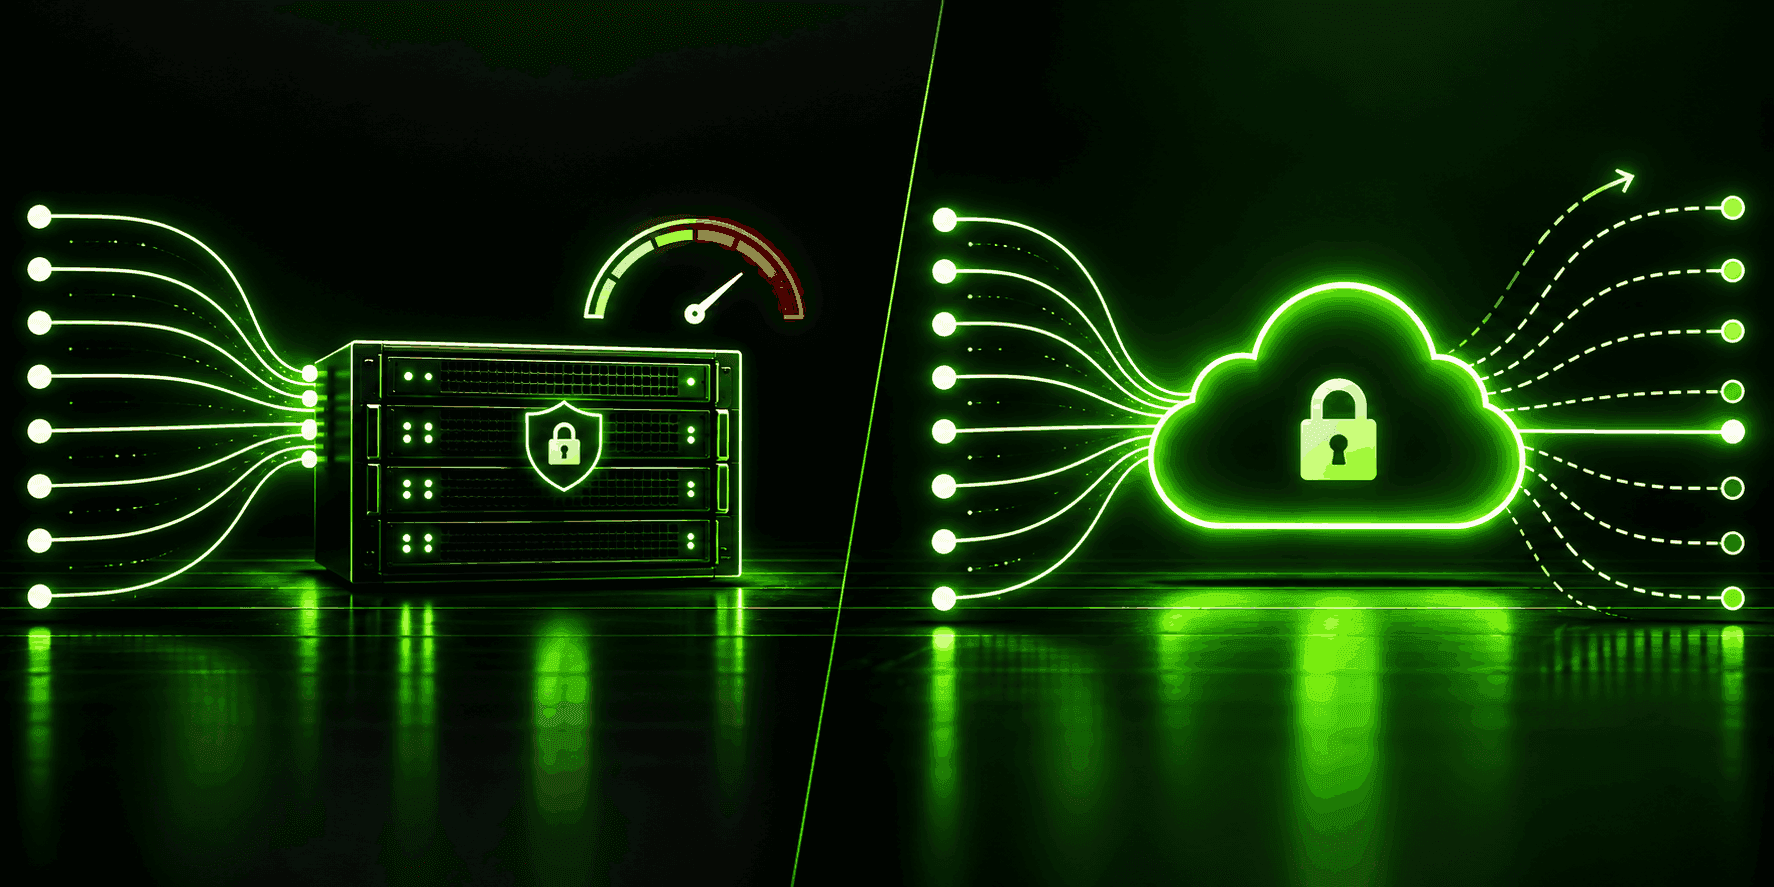
يشير مصطلح مُجمِّع VPN السحابي إلى وظيفة إنهاء عدد كبير من الأنفاق المشفّرة المتزامنة وإدارتها في آن واحد. تاريخيًا، كان ذلك يتطلب جهازًا ماديًا مخصصًا لهذه المهمة تحديدًا، لأن تشفير حركة البيانات لعشرات أو مئات الاتصالات وفك تشفيرها في الوقت نفسه يتطلب موارد كبيرة فعلًا. تتولى بوابة VPN السحابية وظيفة المُجمِّع نفسها، لكنها تعمل على بنية تحتية سحابية مشتركة بدلًا من جهاز مخصص؛ ولهذا لا تزال وثائق VPN السحابي والتقليدي تستخدم «مُجمِّع» لوصف المهمة الأساسية، حتى عندما لا يعود هناك جهاز مادي للإشارة إليه.
والفرق العملي هو أن للمُجمِّع المادي حدًا أقصى ثابتًا لعدد الأنفاق التي يستطيع التعامل معها قبل الحاجة إلى وحدة ثانية، بينما تستطيع وظيفة المُجمِّع المستضافة على السحابة عمومًا استيعاب مزيد من الاتصالات المتزامنة بالاستفادة من موارد سحابية إضافية، من دون أن يحتاج أحد إلى الانتباه إلى هذا الانتقال.
VPN السحابي للأعمال: أين يُستخدم فعليًا؟
تتجاوز حالات استخدام VPN السحابي للأعمال كثيرًا السيناريو الواضح، «دع الموظفين يعملون من المنزل»، رغم أنه غالبًا أول ما يخطر ببال الناس.
الوصول للموظفين الموزعين والعاملين عن بُعد هو الاستخدام الأساسي: يتصل الموظفون بالأنظمة الداخلية بأمان بصرف النظر عن موقعهم الجغرافي، من دون حاجة الشركة إلى جهاز VPN ذي سعة محددة وفق عدد موظفي مكتب بعينه.
دعم استخدام الأجهزة الشخصية في العمل (BYOD) حالة وثيقة الصلة: تجعل قابلية VPN السحابي للتوسع وإدارته مركزيًا توسيع الوصول الآمن ليشمل نطاقًا أوسع من الأجهزة الشخصية أسهل، من دون الحاجة إلى تخطيط السعة الذي يتطلبه جهاز ثابت.
ربط الأنظمة السحابية والأنظمة المحلية حالة تخص البنية التحتية الهجينة: يستطيع VPN سحابي من موقع إلى موقع ربط خوادم الشركة التي لا تزال تعمل في مقرها بالتطبيقات الأحدث المستضافة على السحابة، ما يتيح للبيئتين العمل كشبكة واحدة أثناء الانتقال التدريجي إلى السحابة.
وصول المتعاقدين والشركاء يستفيد من قابلية التوسع والإدارة المركزية نفسيهما؛ فمن الأسهل بكثير منح الوصول لمجموعة متغيرة من المتعاونين الخارجيين وسحبه منهم عبر بوابة تُدار سحابيًا، مقارنةً بتغيير إعدادات الأجهزة نفسها.
مهام الأعمال المعتمدة على الموقع الجغرافي حالة أقل وضوحًا لكنها شائعة فعلًا: تستخدم الفرق اتصالات VPN السحابية للتحقق من مظهر المحتوى أو الأسعار أو ترتيب نتائج البحث في مناطق مختلفة، أو لاختبار سلوك منتج في ظل افتراضات مختلفة للموقع الجغرافي، أو للوصول إلى خدمات خاصة بمناطق لا يمكن الوصول إليها من موقعهم الفعلي.
VPN السحابي وأمن البيانات السحابية
تتعامل استراتيجيات تأمين البيانات السحابية باستخدام VPN عمومًا مع VPN بوصفه طبقة واحدة ضمن منظومة أوسع، لا حلًا كاملًا بحد ذاته. يتولى VPN وظيفتين محددتين: تشفير البيانات أثناء انتقالها بين جهاز والموارد المستضافة على السحابة التي يتصل بها، والتحكم في هوية المسموح لهم بإنشاء ذلك الاتصال عبر المصادقة. وتقرن إعدادات VPN لأمن السحابة ذلك بممارسات تقع خارج النفق تمامًا: المصادقة متعددة العوامل كي لا تكفي كلمة مرور مسروقة وحدها لمنح الوصول، وتقسيم الشبكة كي لا يتمكن جهاز أو حساب مخترق من الوصول إلى ما يتجاوز حاجته، وقواعد جدار الحماية على البوابة نفسها للحد من أنواع حركة البيانات المسموح بمرورها.
من المهم توضيح ما لا يغطيه VPN بمفرده: فالبيانات المخزنة في التخزين السحابي، وأذونات السحابة التي أُعدت على نحو غير صحيح، والثغرات على مستوى التطبيقات، كلها مخاطر منفصلة لا يؤثر فيها النفق المشفّر لـVPN. يؤمّن VPN السحابي الاتصال؛ لكنه لا يؤمّن تلقائيًا كل ما على طرفيه.
بدائل حديثة لـVPN السحابي
أحد بدائل cloud vpn التي تكتسب انتشارًا فعليًا في بيئات المؤسسات هو الوصول إلى الشبكة بانعدام الثقة (ZTNA)، الذي يغيّر نموذج الثقة الأساسي بدلًا من مجرد نقل البنية التحتية إلى السحابة. ففي حين يمنح VPN عادةً — سواء استُضيف على السحابة أم لا — الجهاز المتصل وصولًا واسعًا إلى مقطع من الشبكة بعد المصادقة، يتحقق ZTNA باستمرار من المستخدم والجهاز والتطبيق المحدد المطلوب، ولا يمنح الوصول إلا إلى ذلك التطبيق بدلًا من الشبكة الأوسع. ويجمع بعض المزودين ذلك مع وظائف شبكية أوسع ضمن إطار حافة خدمة الوصول الآمن (SASE)، ليقدموا الاتصال والأمان في خدمة واحدة عبر السحابة.
لا يحل أي من هذين الخيارين محل VPN السحابي بالكامل في جميع حالات الاستخدام اليوم؛ إذ تشغّل معظم المؤسسات VPN وZTNA جنبًا إلى جنب خلال انتقال تدريجي بدلًا من التحول دفعة واحدة. لكن اتجاه بنية المؤسسات يتجه بوضوح إلى وصول أضيق نطاقًا يجري التحقق منه باستمرار، بدلًا من وصول واسع يُمنح مرة واحدة ويظل موثوقًا طوال مدة الاتصال.
هل تُعد خدمة VPN شخصية مثل Guru VPN «VPN سحابيًا»؟
عمليًا، وبالمعنى الأهم: نعم. عندما تتصل بـ Guru VPN، فأنت تتصل ببنية خوادم يشغّلها المزود ويصونها ويوسّعها؛ فلا تتعامل مع جهاز مادي أو تطلب سعة أو تدير بوابة بنفسك، وهذه هي الفكرة الأساسية نفسها وراء نموذج خدمة VPN السحابي. والفرق عن المعنى المؤسسي للمصطلح هو ببساطة النطاق: تحمي خدمة VPN شخصية قائمة على السحابة حركة بيانات فرد واحد وخصوصيته، بينما يربط VPN سحابي مؤسسي قوة العمل بالأنظمة الداخلية للشركة.
هذا التمييز مهم عمليًا: لا تمنحك VPN شخصية وصولًا إلى الشبكة الداخلية لشركة كما يفعل VPN سحابي مؤسسي للوصول عن بُعد، لأن ذلك يتطلب بوابة صاحب عملك وبيانات اعتماده وإعداداته. وما تفعله، مثل أي VPN سحابي، هو إدارة التشفير والاتصال على بنية تحتية لا تحتاج إلى التفكير فيها؛ فالتحقق من مواقع الخوادم المتاحة ومقارنة الباقات على صفحة الأسعار هو كل ما يحتاج إليه معظم الناس من أجل «الإعداد».
الأسئلة الشائعة
هو VPN تُستضاف فيه البوابة التي تتولى التشفير والاتصالات على بنية تحتية سحابية، بدلًا من جهاز مادي تملكه المؤسسة وتديره بنفسها.
تقنية التشفير الأساسية واحدة. يكمن الاختلاف في موقع البوابة والجهة التي تتولى صيانتها: يستضيف المزود بنية VPN السحابي ويوسعها، بينما توجد أجهزة VPN التقليدي في الموقع وتديرها المؤسسة داخليًا.
هو الوظيفة التي تتولى التعامل مع اتصالات VPN مشفّرة كثيرة ومتزامنة في آن واحد. تاريخيًا، كانت تنفذها أجهزة مادية مخصصة؛ أما الآن فتتولاها عادةً بوابة مستضافة على السحابة تستفيد من بنية تحتية سحابية مشتركة.
يشتركان في النموذج الأساسي نفسه، أي الاتصال ببنية تحتية يستضيفها مزود الخدمة بدلًا من إدارة بنيتك الخاصة، لكن لكل منهما غرض مختلف. تحمي VPN شخصية مثل Guru VPN حركة بيانات الفرد نفسه، بينما يربط VPN سحابي مؤسسي قوة العمل بالأنظمة الداخلية للشركة.
الوصول إلى الشبكة بانعدام الثقة (ZTNA)، الذي يُضم أحيانًا إلى إطار SASE أوسع، هو البديل الرئيسي الذي يزداد اعتماده؛ إذ يمنح وصولًا مستمر التحقق ومحددًا لكل تطبيق، بدلًا من وصول أوسع إلى الشبكة بمجرد اتصال الجهاز.
الخلاصة
يصف cloud vpn في نهاية المطاف تحولًا في موقع بوابة VPN والجهة المسؤولة عن إبقائها قيد التشغيل، لا نوعًا مختلفًا جوهريًا من التشفير أو الأمان. وبالنسبة إلى الأعمال، يعني هذا التحول التخلي عن ملكية الأجهزة والتخطيط للسعة مقابل قابلية المزود للتوسع وتوليه الصيانة، مع ضرورة المقارنة الفعلية بنماذج أحدث تمنح وصولًا أضيق مثل ZTNA. أما بالنسبة إلى الفرد، فالمعنى أبسط ومألوف بالفعل: تعمل VPN شخصية مثل Guru VPN وفق هذا النموذج المستضاف على السحابة منذ البداية، من دون الحاجة إلى وصفه بهذه المصطلحات.


