
 EN
 BR
 DE
 ES
 FR
 RU
 ID
 TR
 IT
 JP
 SA
 VN
 TH
 KR

VPN cloud expliqué : fonctionnement, concentrateurs VPN cloud et cas d’usage en entreprise


 Points clés

- Un VPN cloud fait transiter les connexions chiffrées par une passerelle hébergée sur une infrastructure cloud, plutôt que par un appareil VPN physique qu’une organisation possède et entretient sur site.
- Les VPN cloud sont généralement proposés selon deux niveaux de service — des configurations à haute disponibilité avec basculement redondant, et des configurations « classiques » plus simples avec un seul point de connexion — et deux modes de déploiement : l’accès à distance (des appareils individuels se connectent) et le site-à-site (des réseaux entiers sont reliés).
- Un concentrateur VPN cloud est l’équivalent hébergé dans le cloud du matériel physique qui gérait auparavant des dizaines ou des centaines de tunnels chiffrés simultanés dans une salle serveurs : la même fonction, sans boîtier.
- Les entreprises utilisent les VPN cloud pour bien plus que l’accès des télétravailleurs : prise en charge du BYOD, connexion de systèmes cloud et sur site, accès des partenaires et des prestataires, et même tâches liées à la géographie, comme vérifier du contenu ou des prix localisés.
- Les services VPN personnels comme Guru VPN sont, dans les faits, une forme de VPN cloud destinée aux particuliers : vous vous connectez à une infrastructure exploitée et dimensionnée par le fournisseur, sans jamais avoir à gérer un serveur vous-même.
Dans sa forme la plus simple, un VPN cloud est un VPN dont la passerelle à laquelle votre appareil se connecte se trouve sur une infrastructure cloud, plutôt que sur un appareil physique installé dans la salle serveurs d’un bureau. Pour les équipes informatiques, cette distinction est essentielle : elle change la manière dont le VPN est déployé, dimensionné et entretenu. Pour les personnes qui recherchent un service VPN cloud ou un service VPN basé sur le cloud, le terme désigne généralement quelque chose de plus familier : une application VPN, comme Guru VPN, qui vous connecte à des serveurs exploités et entretenus par un fournisseur, plutôt qu’à du matériel que vous auriez à gérer vous-même. Les deux sens sont légitimes et plus proches qu’il n’y paraît. Ce guide explique ce qu’est techniquement un vpn cloud, comment fonctionnent les concentrateurs VPN cloud, quels sont les usages concrets du vpn cloud en entreprise, quel est son lien avec la sécurité des données et ce qui le remplace dans les architectures d’entreprise modernes.
Qu’est-ce qu’un VPN cloud ?
Qu’est-ce qu’un vpn cloud, précisément, au-delà d’un « VPN qui se trouve dans le cloud » ? C’est une passerelle VPN — le composant qui gère le chiffrement, le déchiffrement et l’authentification de chaque appareil qui se connecte — hébergée et exploitée par un fournisseur cloud, au lieu que cette même fonction soit assurée par un boîtier physique qu’une organisation achète, installe en rack et entretient elle-même. Les mécanismes de chiffrement et de tunnelisation sont les mêmes que ceux utilisés par n’importe quel VPN (généralement IPsec ou SSL/TLS) ; ce qui change, c’est l’emplacement de la passerelle et la responsabilité de son fonctionnement.
C’est plus important qu’il n’y paraît, car un appareil VPN physique a une capacité fixe : il ne peut gérer qu’un nombre limité de connexions chiffrées simultanées avant que les performances ne se dégradent, et augmenter sa capacité nécessite l’achat de nouveau matériel. À l’inverse, la capacité d’une passerelle de vpn cloud évolue comme celle de la plupart des infrastructures cloud : le fournisseur ajoute des ressources en arrière-plan à mesure que la demande augmente, sans qu’il soit nécessaire de planifier le renouvellement du matériel.
VPN cloud et VPN traditionnel
| Caractéristique | VPN traditionnel (sur site) | VPN cloud |
|---|---|---|
Emplacement de la passerelle | Appareil physique dans un bureau ou un centre de données | Hébergée sur une infrastructure cloud |
Installation | Nécessite l’achat, l’installation en rack et la configuration du matériel | Mise en service depuis une console cloud, généralement en quelques minutes |
Mise à l’échelle | Nécessite du nouveau matériel lorsque la demande augmente | Évolue grâce à l’infrastructure existante du fournisseur |
Maintenance | À la charge du personnel informatique interne | En grande partie assurée par le fournisseur cloud |
Fiabilité | Un point de défaillance physique unique, sauf achat séparé de matériel redondant | Reposant sur l’infrastructure redondante et distribuée du fournisseur |
Coût initial | Plus élevé — le matériel constitue une dépense d’investissement | Plus faible — généralement une dépense d’exploitation prévisible |
En pratique, une configuration de vpn cloud élimine la majeure partie de la charge opérationnelle du VPN traditionnel : personne n’a à planifier la capacité matérielle, à appliquer des correctifs de micrologiciel à un appareil physique ni à se démener pour remplacer une unité défaillante. En contrepartie, l’organisation dépend de l’infrastructure et de la fiabilité de service d’un tiers, plutôt que d’une infrastructure qu’elle contrôle directement.
Niveaux de service des VPN cloud : haute disponibilité et configuration classique
La plupart des offres de VPN cloud sont proposées selon deux niveaux, qui se distinguent par le degré de redondance intégré. Une configuration VPN cloud à haute disponibilité (HA) exécute plusieurs instances de passerelle redondantes, organisées de sorte qu’une instance de secours puisse partager la charge en continu ou prendre le relais dès que l’instance principale tombe en panne. Ainsi, la défaillance d’une seule instance n’interrompt pas la connexion. Ce niveau vise couramment une disponibilité d’environ 99.99%. Une configuration classique (sans HA) exécute une seule instance de passerelle avec un seul point de connexion. Elle est plus simple et moins coûteuse à configurer, mais vise une disponibilité inférieure, généralement autour de 99.9%, puisqu’il n’y a pas de basculement automatique si cette instance rencontre un problème.
Le choix du niveau dépend entièrement du coût réel d’une interruption. Une entreprise qui fait transiter des services destinés à ses clients par le tunnel ne peut généralement pas tolérer le temps d’arrêt auquel l’expose une configuration classique, tandis qu’un déploiement plus modeste, où l’urgence est moindre, n’aura peut-être pas besoin de payer pour une redondance rarement utilisée.
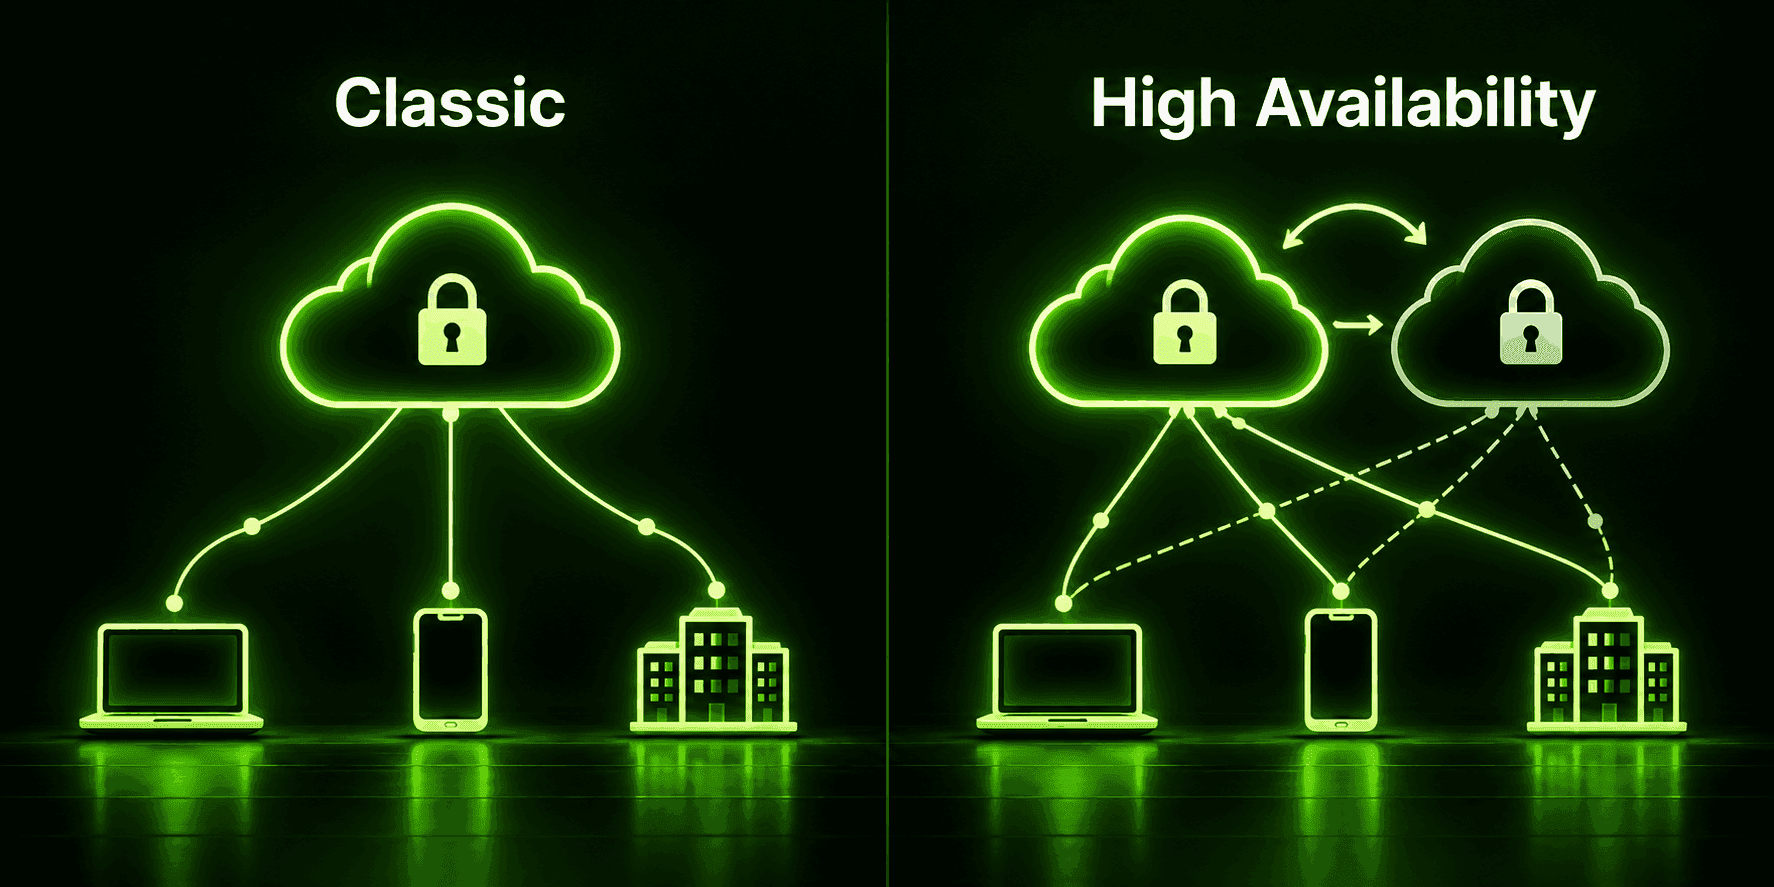
Deux modes de déploiement des VPN cloud
Indépendamment du niveau de service, un VPN cloud est déployé selon l’un de deux modes, en fonction des éléments qui s’y connectent. Un vpn cloud d’accès à distance est celui auquel se connecte directement un appareil individuel, par exemple l’ordinateur portable d’un employé. Le principe est similaire à celui de tout VPN d’accès à distance, sauf que la passerelle se trouve dans le cloud plutôt que sur site. Un VPN cloud site-à-site (parfois appelé site-vers-cloud) relie plutôt deux réseaux entiers, par exemple le réseau d’un bureau et un environnement hébergé dans le cloud, au moyen d’un tunnel permanent entre les passerelles, sans nécessiter de logiciel client individuel sur chaque appareil à l’une ou l’autre extrémité.
De nombreuses organisations utilisent les deux modes en même temps : un tunnel site-à-site permanent qui relie continuellement le réseau d’un bureau aux ressources cloud, ainsi qu’une configuration d’accès à distance pour les employés qui se connectent depuis leur lieu de travail, quel qu’il soit.
Qu’est-ce qu’un concentrateur VPN cloud ?
L’expression concentrateur VPN cloud désigne la fonction qui consiste à servir de point de terminaison à un grand nombre de tunnels chiffrés simultanés et à les gérer. Historiquement, cette tâche était confiée à un appareil physique dédié, conçu précisément à cette fin, car chiffrer et déchiffrer simultanément le trafic de dizaines ou de centaines de connexions demande réellement beaucoup de ressources. Une passerelle VPN cloud reprend cette fonction de concentrateur, mais s’exécute sur une infrastructure cloud partagée plutôt que sur un boîtier dédié. C’est pourquoi la documentation sur les VPN cloud comme celle sur les VPN traditionnels emploie encore le terme « concentrateur » pour décrire la fonction sous-jacente, même lorsqu’il n’y a plus de matériel physique à désigner.
La différence pratique est la suivante : un concentrateur physique a une limite stricte quant au nombre de tunnels qu’il peut gérer avant qu’il faille ajouter une deuxième unité, tandis qu’une fonction de concentrateur hébergée dans le cloud peut généralement absorber davantage de connexions simultanées en utilisant des ressources cloud supplémentaires, sans que personne ait besoin de remarquer la transition.
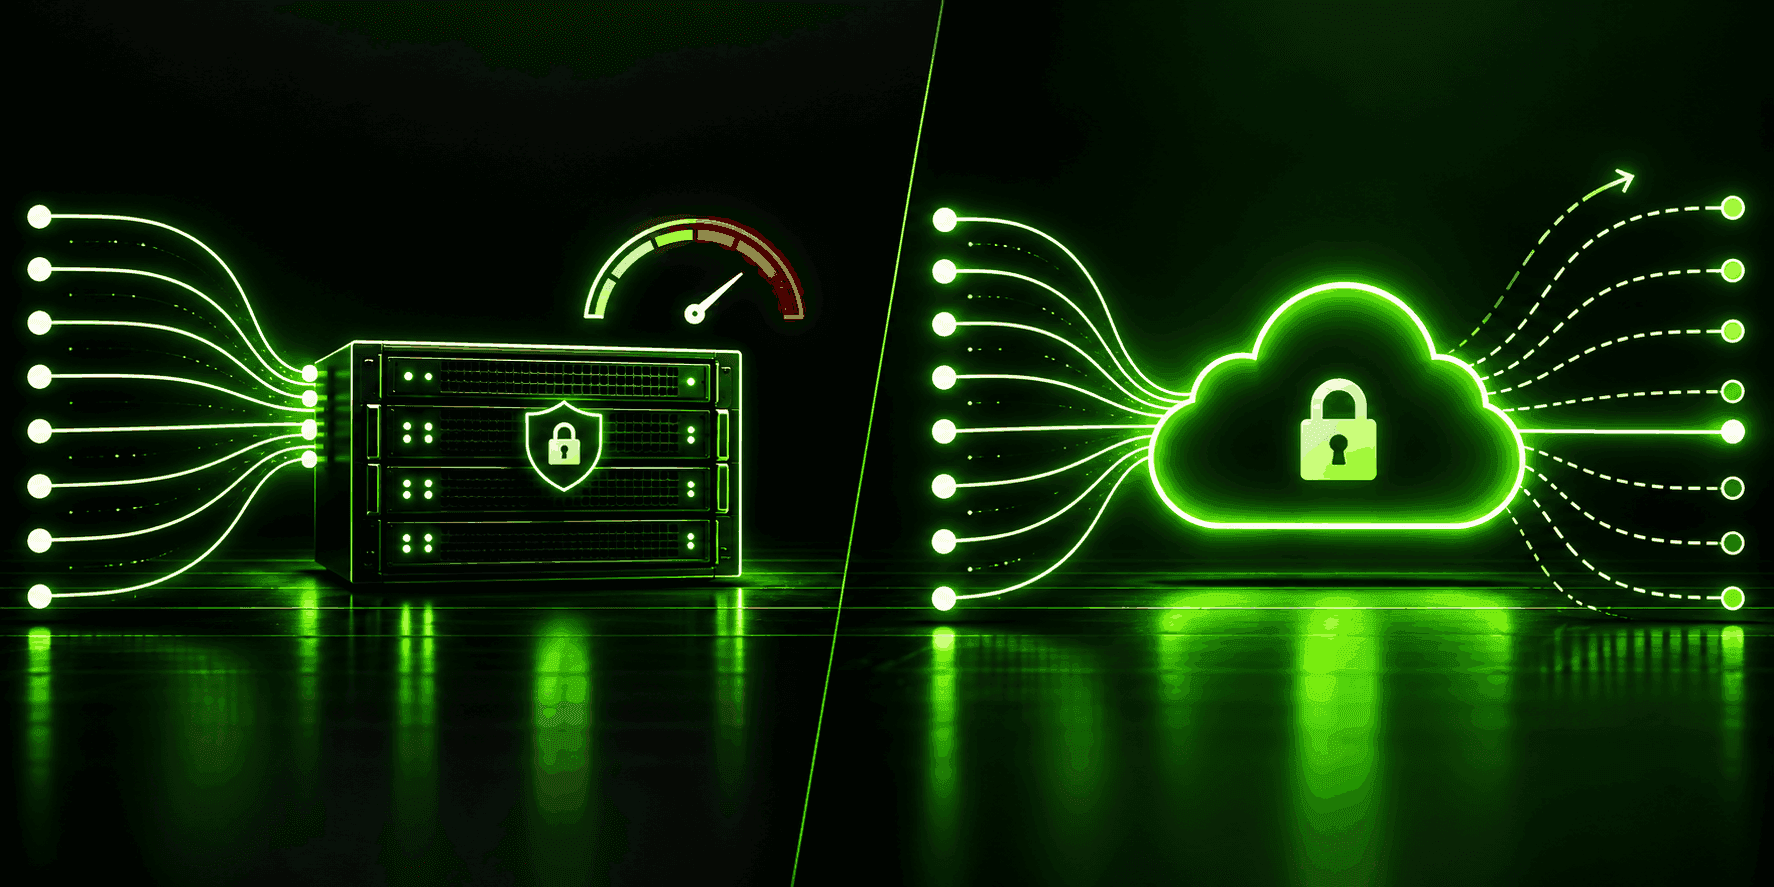
VPN cloud en entreprise : ses usages concrets
Les cas d’usage du vpn cloud en entreprise dépassent largement le scénario évident « permettre aux employés de travailler depuis chez eux », même si c’est généralement le premier auquel on pense.
L’accès des équipes réparties et des télétravailleurs est le cas d’usage de base : les employés se connectent de manière sécurisée aux systèmes internes, quel que soit leur emplacement physique, sans que l’entreprise ait besoin d’un appareil VPN dimensionné pour les effectifs d’un bureau précis.
La prise en charge du BYOD est un cas étroitement lié : l’évolutivité et la gestion centralisée d’un VPN cloud facilitent l’extension de l’accès sécurisé à une gamme plus large d’appareils personnels, sans la planification de capacité qu’exigerait un appareil à capacité fixe.
La connexion de systèmes cloud et sur site est un cas propre aux infrastructures hybrides : un VPN cloud site-à-site peut relier les serveurs sur site qu’une entreprise utilise encore à ses nouvelles applications hébergées dans le cloud, permettant aux deux environnements de fonctionner comme un seul réseau pendant une migration progressive vers le cloud.
L’accès des prestataires et des partenaires bénéficie de la même évolutivité et de la même gestion centralisée : accorder puis révoquer l’accès d’un groupe changeant de collaborateurs externes est bien plus simple au moyen d’une passerelle gérée dans le cloud qu’en modifiant la configuration de l’appareil.
Les tâches professionnelles liées à la géographie constituent un cas moins évident, mais réellement courant : les équipes utilisent des connexions VPN cloud pour vérifier l’apparence du contenu, des prix ou des classements de recherche dans différentes régions, tester le comportement d’un produit selon différentes hypothèses de géolocalisation ou accéder à des services propres à une région qui ne sont pas accessibles depuis leur emplacement réel.
VPN cloud et sécurité des données dans le cloud
Les stratégies de sécurisation des données cloud par VPN considèrent généralement le VPN comme un élément d’un ensemble plus vaste, et non comme une solution complète. Le VPN assure deux fonctions précises : chiffrer les données en transit entre un appareil et les ressources cloud auxquelles il accède, et contrôler, au moyen de l’authentification, qui est autorisé à établir cette connexion. Les configurations de sécurité VPN cloud s’accompagnent de mesures qui s’appliquent entièrement en dehors du tunnel : l’authentification multifacteur, afin qu’un mot de passe volé ne suffise pas à obtenir l’accès ; la segmentation du réseau, afin qu’un appareil ou un compte compromis ne puisse pas accéder à plus de ressources que nécessaire ; et des règles de pare-feu sur la passerelle, qui limitent les types de trafic autorisés à la traverser.
Il est utile de préciser ce qu’un VPN ne couvre pas à lui seul : les données stockées au repos dans le stockage cloud, les autorisations cloud mal configurées et les vulnérabilités au niveau des applications sont autant de risques distincts sur lesquels le tunnel chiffré d’un VPN n’a aucune incidence. Un VPN cloud sécurise la connexion ; il ne sécurise pas automatiquement tout ce qui se trouve à l’une ou l’autre de ses extrémités.
Alternatives modernes au VPN cloud
Une alternative au vpn cloud qui gagne réellement du terrain dans les environnements d’entreprise est le Zero Trust Network Access (ZTNA), qui modifie le modèle de confiance sous-jacent au lieu de simplement déplacer l’infrastructure vers le cloud. Avec un VPN, hébergé dans le cloud ou non, un appareil connecté obtient généralement un accès étendu à un segment réseau après authentification. Le ZTNA vérifie en continu l’identité de l’utilisateur, l’appareil et l’application précise demandée, puis n’accorde l’accès qu’à cette application, plutôt qu’à l’ensemble du réseau. Certains fournisseurs intègrent cette solution à des fonctionnalités réseau plus larges dans un cadre Secure Access Service Edge (SASE), qui réunit connectivité et sécurité au sein d’un service unique fourni par le cloud.
Aujourd’hui, aucune de ces solutions ne remplace complètement le VPN cloud pour tous les cas d’usage. La plupart des organisations font coexister VPN et ZTNA pendant une transition progressive, au lieu de tout basculer en une fois. L’architecture d’entreprise évolue clairement vers un accès plus restreint et vérifié en continu, plutôt qu’un accès étendu accordé une seule fois et considéré comme fiable pendant toute la durée de la connexion.
Un VPN personnel comme Guru VPN est-il un « VPN cloud » ?
En pratique, oui. Lorsque vous vous connectez à Guru VPN, vous vous connectez à une infrastructure de serveurs exploitée, entretenue et dimensionnée par le fournisseur. Vous n’avez jamais à toucher un boîtier physique, à demander de la capacité ni à gérer vous-même une passerelle. C’est précisément le principe qui sous-tend le vpn cloud en tant que modèle de service. La différence avec le terme employé dans le contexte des entreprises tient essentiellement au périmètre : un vpn cloud personnel protège le trafic et la confidentialité d’une seule personne, tandis qu’un VPN cloud d’entreprise relie des employés aux systèmes internes de leur organisation.
Cette distinction a des conséquences pratiques : un VPN personnel ne vous donnera pas accès au réseau interne d’une entreprise comme le ferait un VPN cloud d’accès à distance d’entreprise, car il faudrait pour cela utiliser la passerelle, les identifiants et la configuration propres à votre employeur. En revanche, comme tout VPN cloud, il gère le chiffrement et les connexions sur une infrastructure à laquelle vous n’avez jamais besoin de penser. Il vous suffit de consulter les emplacements de serveurs disponibles et de comparer les offres sur la page des tarifs : voilà tout ce que la plupart des gens ont à faire pour la « configuration ».
Foire aux questions
C’est un VPN dont la passerelle, qui gère le chiffrement et les connexions, est hébergée sur une infrastructure cloud plutôt que sur un appareil physique que l’organisation possède et entretient elle-même.
La technologie de chiffrement sous-jacente est la même. La différence tient à l’emplacement de la passerelle et à la personne qui l’entretient : l’infrastructure d’un VPN cloud est hébergée et dimensionnée par un fournisseur, tandis que le matériel d’un VPN traditionnel se trouve sur site et est géré en interne.
C’est la fonction qui consiste à gérer simultanément de nombreuses connexions VPN chiffrées. Elle était historiquement assurée par du matériel physique dédié et l’est aujourd’hui généralement par une passerelle hébergée dans le cloud, qui utilise une infrastructure cloud partagée.
Ils reposent sur le même principe — se connecter à une infrastructure hébergée par un fournisseur plutôt que gérer la sienne —, mais répondent à des besoins différents. Un VPN personnel comme Guru VPN protège le trafic de la personne qui l’utilise ; un VPN cloud d’entreprise relie des employés aux systèmes internes de leur organisation.
Le Zero Trust Network Access (ZTNA), parfois intégré à un cadre SASE plus large, est la principale alternative qui gagne en adoption. Il accorde un accès par application vérifié en continu, plutôt qu’un accès plus étendu au réseau dès qu’un appareil se connecte.
Conclusion
En définitive, vpn cloud décrit un changement dans l’emplacement de la passerelle VPN et dans la responsabilité de son fonctionnement, et non un type de chiffrement ou de sécurité fondamentalement différent. Pour une entreprise, cela signifie échanger la propriété du matériel et la planification de capacité contre l’évolutivité et la maintenance assurées par un fournisseur, tout en comparant sérieusement cette solution à des modèles plus récents offrant un accès plus restreint, comme le ZTNA. Pour un particulier, le principe est plus simple et déjà familier : un VPN personnel comme Guru VPN repose depuis toujours sur ce même modèle hébergé dans le cloud, sans qu’il ait jamais été nécessaire de l’expliquer en ces termes.


