
 EN
 BR
 DE
 ES
 FR
 RU
 ID
 TR
 IT
 JP
 SA
 VN
 TH
 KR

Cloud VPN Açıklaması: Nasıl Çalışır, Cloud VPN Konsantratörleri ve İşletmelerde Kullanım Alanları


 Öne çıkanlar

- Cloud VPN, kuruluşun sahip olduğu ve kendi tesislerinde bakımını yaptığı fiziksel bir VPN cihazı yerine, bulut altyapısında barındırılan bir ağ geçidi üzerinden şifrelenmiş bağlantıları yönlendirir.
- Cloud VPN'ler genellikle iki hizmet katmanıyla sunulur: yedekli devralma özellikli yüksek erişilebilirlik yapılandırmaları ve tek bağlantı noktalı daha basit “klasik” yapılandırmalar. Ayrıca iki dağıtım biçimi vardır: uzaktan erişim (tek tek cihazların bağlanması) ve siteden siteye (tüm ağların birbirine bağlanması).
- Cloud VPN konsantratörü, sunucu odasında aynı anda onlarca veya yüzlerce şifreli tüneli yönetmek için kullanılan fiziksel donanımın bulutta barındırılan karşılığıdır — cihaz olmadan aynı işi görür.
- İşletmeler Cloud VPN'leri uzaktan çalışanlara erişim sağlamanın çok ötesinde kullanır: BYOD desteği, bulut ve şirket içi sistemleri birbirine bağlama, iş ortaklarına ve yüklenicilere erişim sağlama ve yerelleştirilmiş içerik ya da fiyatları kontrol etme gibi coğrafyaya bağlı işler.
- Guru VPN gibi kişisel VPN hizmetleri, işlevsel olarak Cloud VPN'in tüketicilere yönelik bir biçimidir: sunucuya kendiniz dokunmadan, sağlayıcının işlettiği ve ölçeklendirdiği altyapıya bağlanırsınız.
En basit tanımıyla cloud vpn, cihazınızın bağlandığı ağ geçidinin bir ofis sunucu odasındaki fiziksel cihaz yerine bulut altyapısında bulunduğu VPN'dir. BT ekipleri için bu ayrım işin özüdür; VPN'in nasıl devreye alındığını, ölçeklendirildiğini ve bakımının yapıldığını değiştirir. Ancak bulut VPN hizmeti veya bulut tabanlı VPN hizmeti arayan bireyler için bu terim genellikle daha tanıdık bir şeyi ifade eder: bir VPN uygulaması. Örneğin, Guru VPN'in uygulaması sizi kendiniz yönetmeniz gereken donanıma değil, sağlayıcının işlettiği ve bakımını yaptığı sunuculara bağlar. Her iki anlam da geçerlidir ve ilk bakışta göründüğünden daha fazla ortak noktaya sahiptir. Bu kılavuzda cloud vpn'in teknik olarak ne olduğunu, cloud vpn konsantratörlerinin nasıl çalıştığını, işletmeler için cloud VPN'in kullanım alanlarını, veri güvenliğiyle ilişkisini ve modern kurumsal mimaride yerini neyin aldığını ele alıyoruz.
Cloud VPN Nedir?
“Bulutta çalışan bir VPN” olmanın ötesinde, cloud vpn tam olarak nedir? Her bağlanan cihaz için şifreleme, şifre çözme ve kimlik doğrulama işlemlerini yürüten bileşen olan VPN ağ geçidinin, bir kuruluşun satın alıp rafa monte ettiği ve kendi bakımını yaptığı fiziksel bir cihazda çalışmak yerine bulut sağlayıcısı tarafından barındırılıp işletilmesidir. Temeldeki şifreleme ve tünelleme mekanizmaları, her VPN'de kullanılan teknolojinin aynısıdır (genellikle IPsec veya SSL/TLS); değişen, ağ geçidinin nerede bulunduğu ve çalışır durumda tutulmasından kimin sorumlu olduğudur.
Bu ayrım sanıldığından daha önemlidir; çünkü fiziksel bir VPN cihazının kapasitesi sabittir. Performans düşmeden önce yalnızca belirli sayıda eşzamanlı şifreli bağlantıyı yönetebilir ve kapasiteyi artırmak yeni donanım satın almayı gerektirir. Buna karşılık cloud vpn'in ağ geçidi kapasitesi, çoğu bulut altyapısında olduğu gibi ölçeklenir: talep arttıkça sağlayıcı arka planda kaynak ekler ve kimsenin donanım yenilemesini planlaması gerekmez.
Cloud VPN ile Geleneksel VPN Karşılaştırması
| Özellik | Geleneksel (Şirket İçi) VPN | Cloud VPN |
|---|---|---|
Ağ geçidinin bulunduğu yer | Ofiste veya veri merkezinde fiziksel cihaz | Bulut altyapısında barındırılır |
Kurulum | Donanım satın almayı, rafa monte etmeyi ve yapılandırmayı gerektirir | Bulut konsolu üzerinden genellikle dakikalar içinde sağlanır |
Ölçeklendirme | Talep arttıkça yeni donanım gerektirir | Sağlayıcının mevcut altyapısı üzerinden ölçeklenir |
Bakım | Dahili BT personelinin sorumluluğundadır | Büyük ölçüde bulut sağlayıcısı tarafından yürütülür |
Güvenilirlik | Yedekli donanım ayrıca satın alınmadıkça tek bir fiziksel arıza noktası bulunur | Sağlayıcının yedekli, dağıtık altyapısı üzerine kuruludur |
Başlangıç maliyeti | Daha yüksek — donanım bir sermaye gideridir | Daha düşük — genellikle öngörülebilir bir işletme gideridir |
Pratikte bunun anlamı, bulut tabanlı VPN kurulumunun geleneksel VPN'in operasyonel yükünün çoğunu ortadan kaldırmasıdır: donanım kapasitesini planlamaya, fiziksel bir cihaza aygıt yazılımı yamaları uygulamaya veya arızalanan birimi yenilemek için telaşla harekete geçmeye gerek kalmaz. Bunun karşılığında kuruluşun doğrudan kontrol ettiği altyapı yerine üçüncü tarafın altyapısına ve hizmet güvenilirliğine bağımlı olunur.
Cloud VPN Hizmet Katmanları: Yüksek Erişilebilirlik ve Klasik
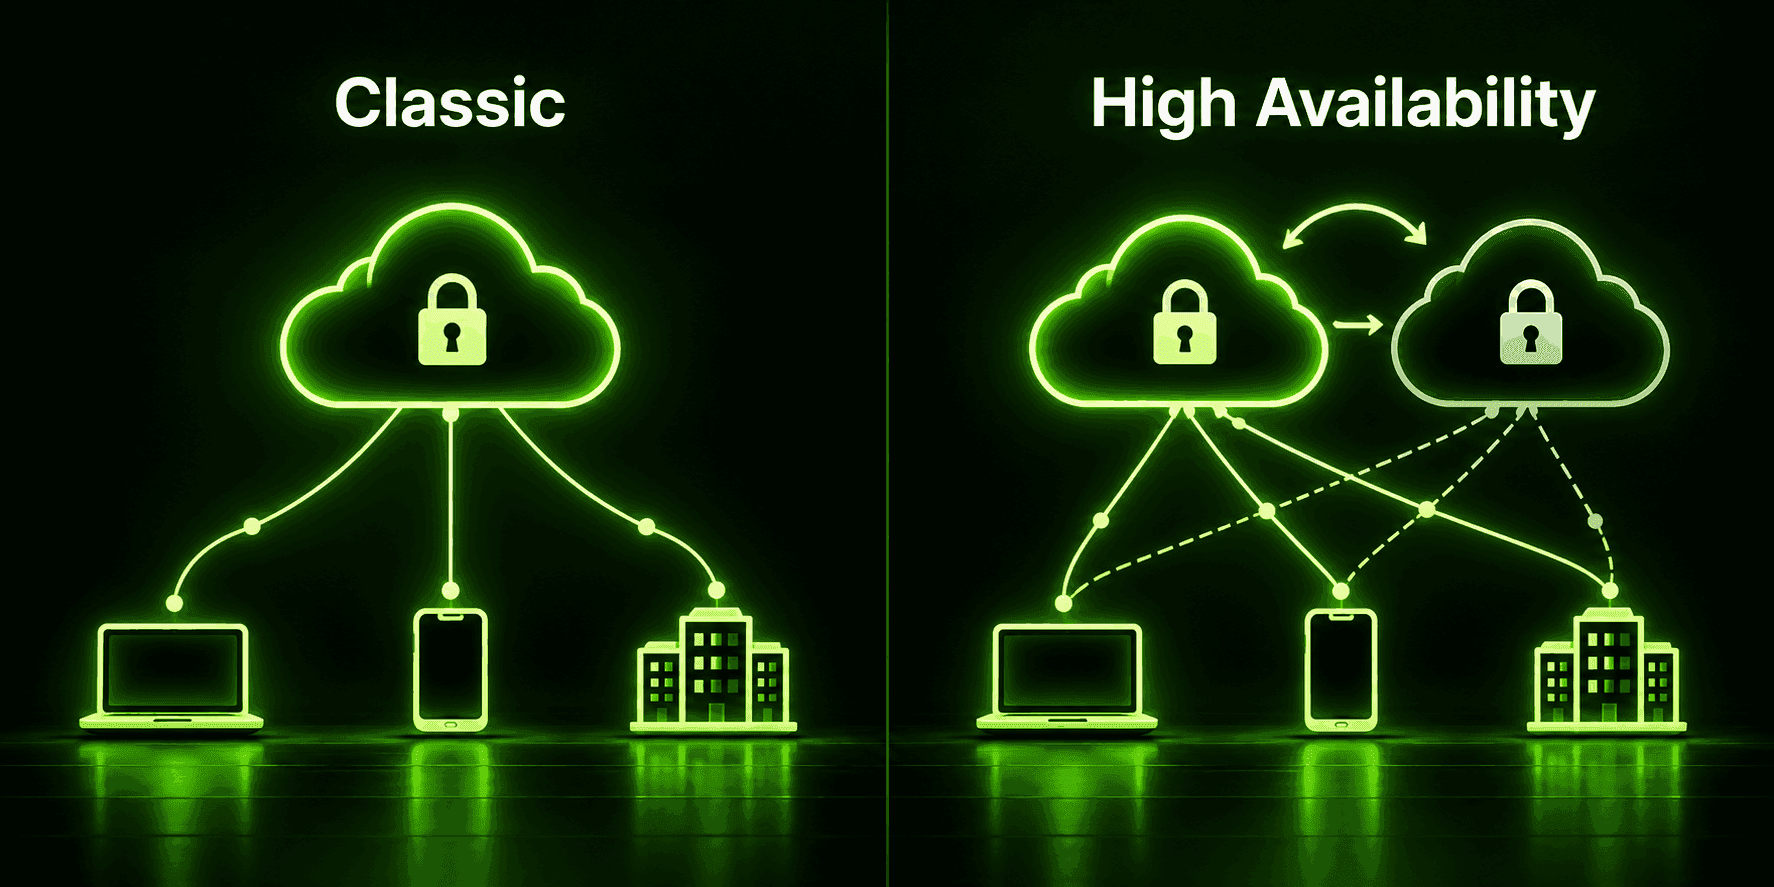
Çoğu Cloud VPN teklifi iki katmanda sunulur; aralarındaki fark, ne kadar yedeklilik bulunduğudur. Yüksek erişilebilirlik (HA) yapılandırmasında yedekli ağ geçidi örnekleri çalışır. Yedek, yükü sürekli paylaşacak ya da birincil örnek arızalandığı anda devralacak şekilde düzenlenir; böylece tek bir örneğin devre dışı kalması bağlantıyı kesmez. Bu katman genellikle yaklaşık 99.99% çalışma süresi hedefler. Klasik (HA olmayan) yapılandırmada ise tek bağlantı noktasına sahip tek bir ağ geçidi örneği çalışır. Kurulumu daha basit ve ucuzdur, ancak bu tek örnekte sorun çıkarsa otomatik devralma olmadığı için çalışma süresi hedefi genellikle yaklaşık 99.9% ile daha düşüktür.
Hangi katmanın uygun olduğu, kesintinin gerçekte ne kadara mal olacağına bağlıdır. Tünel üzerinden müşterilere yönelik hizmetler sunan bir işletme, klasik yapılandırmanın yol açabileceği kesintiyi genellikle göze alamaz. Buna karşılık, kesintinin daha az kritik olduğu küçük bir kurulum, nadiren kullanacağı yedeklilik için ödeme yapmak zorunda olmayabilir.
Cloud VPN'lerin İki Dağıtım Biçimi
Hizmet katmanı seçiminden ayrı olarak, Cloud VPN'e neyin bağlandığına göre iki dağıtım biçiminden biri kullanılır. Bulut tabanlı uzaktan erişim VPN'i, örneğin bir çalışanın dizüstü bilgisayarı gibi tek bir cihazın doğrudan bağlandığı çözümdür. Kavramsal olarak her uzaktan erişim VPN'ine benzer; tek fark, ağ geçidinin şirket içinde değil bulutta bulunmasıdır. Siteden siteye (bazen siteden buluta da denir) Cloud VPN ise iki ağ geçidi arasında kalıcı bir tünel kurarak iki ağın tamamını birbirine bağlar; örneğin bir ofis ağı ile bulutta barındırılan bir ortamı. Bu yöntemde uçlardaki her cihaza ayrı istemci yazılımı yüklemek gerekmez.
Birçok kuruluş her iki biçimi de aynı anda kullanır: ofis ağını bulut kaynaklarına sürekli bağlı tutan kalıcı bir siteden siteye tünel ve çalışanların bulundukları yerden bağlanması için bunun üzerine eklenen bir uzaktan erişim yapılandırması.
Cloud VPN Konsantratörü Nedir?
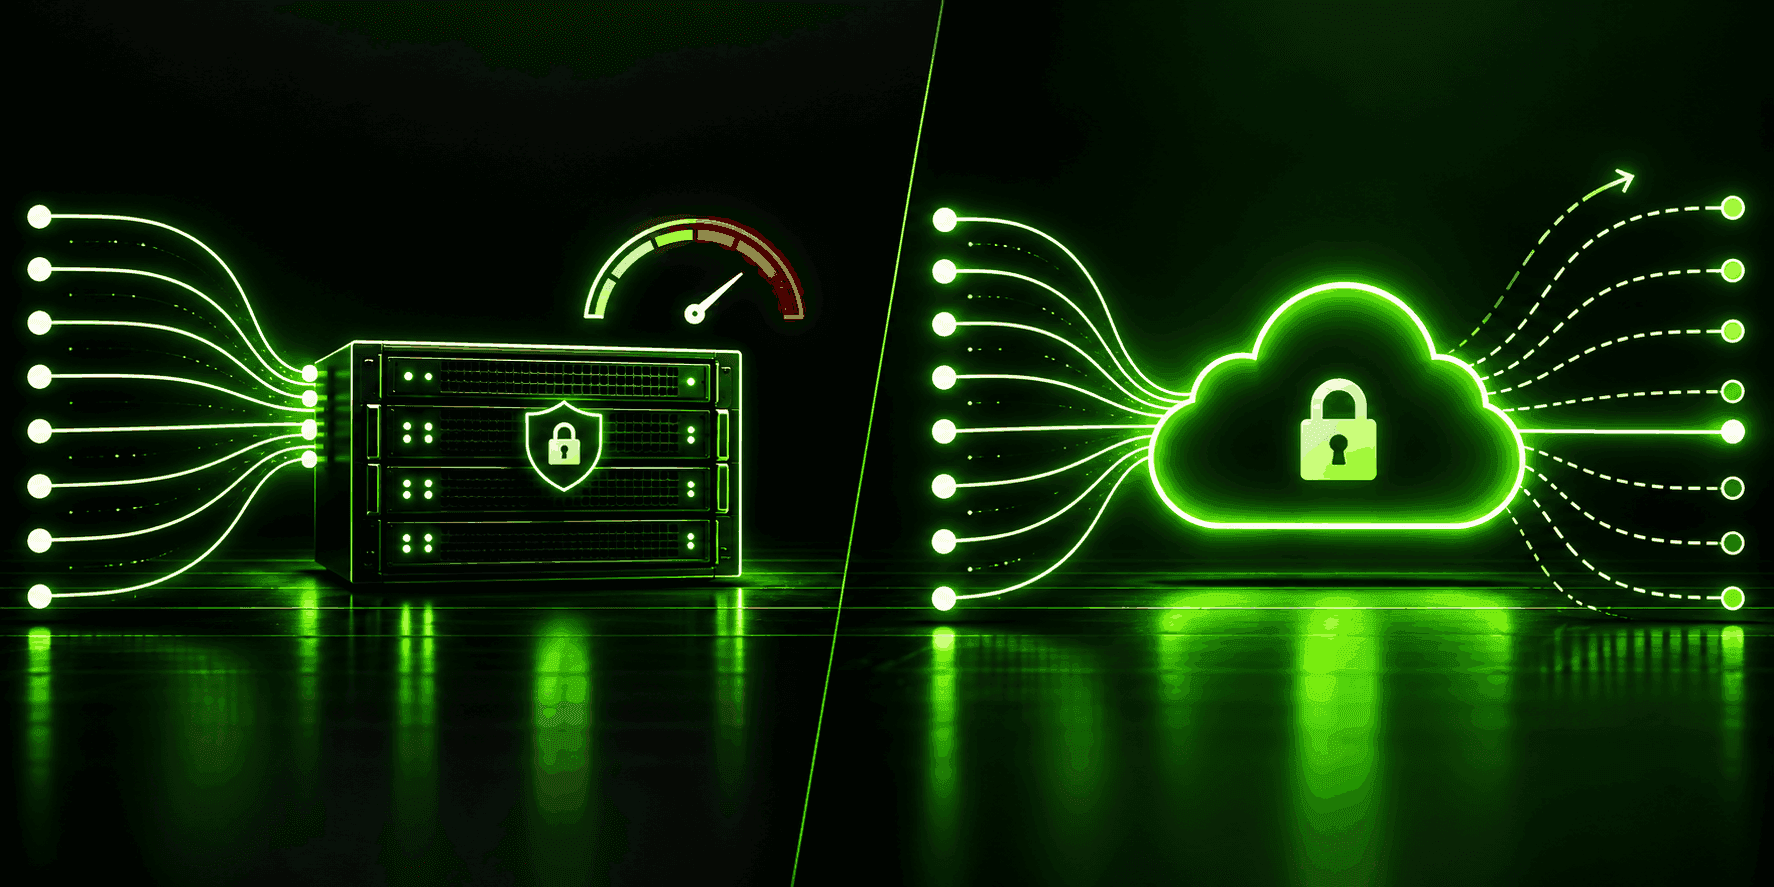
Cloud VPN konsantratörü terimi, aynı anda çok sayıda şifreli tüneli sonlandırma ve yönetme işlevini ifade eder. Geçmişte bu işi, düzinelerce veya yüzlerce bağlantının trafiğini eşzamanlı olarak şifreleyip çözmek gerçekten yoğun kaynak gerektirdiğinden, tam da bu amaçla tasarlanmış özel bir fiziksel cihaz üstlenirdi. Cloud VPN ağ geçidi, aynı konsantratör işlevini özel bir cihaz yerine paylaşımlı bulut altyapısında yerine getirir. Bu nedenle, artık işaret edilecek fiziksel bir donanım kalmasa da hem Cloud VPN belgelerinde hem de geleneksel VPN belgelerinde yapılan temel işi açıklamak için “konsantratör” terimi kullanılmaya devam eder.
Pratikteki fark şudur: fiziksel bir konsantratörün yönetebileceği tünel sayısının kesin bir üst sınırı vardır ve daha fazlası için ikinci bir birim gerekir. Bulutta barındırılan konsantratör işlevi ise ek bulut kaynaklarından yararlanarak genellikle daha fazla eşzamanlı bağlantıyı karşılayabilir; bu geçişin fark edilmesi gerekmez.
İşletmeler için Cloud VPN: Gerçek Kullanım Alanları
İşletmeler için Cloud VPN'in kullanım alanları, insanların genellikle ilk aklına gelen “çalışanların evden çalışmasını sağlama” senaryosunun çok ötesine geçer.
Dağıtık ekiplerin ve uzaktan çalışanların erişimi temel kullanım alanıdır: çalışanlar, şirketin belirli bir ofisteki çalışan sayısına göre boyutlandırılmış bir VPN cihazına ihtiyaç duymadan, fiziksel konumlarından bağımsız olarak dahili sistemlere güvenli biçimde bağlanır.
BYOD desteği yakından ilişkili bir kullanım alanıdır: Cloud VPN'in ölçeklenebilir ve merkezi olarak yönetilebilir olması, sabit kapasiteli bir cihazın gerektireceği kapasite planlaması olmadan güvenli erişimi daha geniş bir kişisel cihaz yelpazesine açmayı kolaylaştırır.
Bulut ve şirket içi sistemleri birbirine bağlama hibrit altyapıya özgü bir kullanım alanıdır: siteden siteye Cloud VPN, şirketin hâlâ kullanımda olan şirket içi sunucularını daha yeni, bulutta barındırılan uygulamalara bağlayabilir. Böylece kademeli buluta geçiş sırasında her iki ortam da tek bir ağ gibi çalışabilir.
Yüklenici ve iş ortağı erişimi aynı ölçeklenebilirlik ve merkezi yönetimden yararlanır: sürekli değişen dış iş ortaklarına erişim vermek ve erişimi kaldırmak, bulut üzerinden yönetilen bir ağ geçidiyle cihaz düzeyinde yapılandırma değişiklikleri yapmaya kıyasla çok daha kolaydır.
Coğrafyaya bağlı iş görevleri daha az belirgin ama gerçekten yaygın bir kullanım alanıdır: ekipler farklı bölgelerden içerik, fiyatlandırma veya arama sıralamalarının nasıl göründüğünü kontrol etmek, bir ürünün farklı coğrafi konum varsayımları altında nasıl davrandığını test etmek ya da bulundukları yerden erişemedikleri bölgeye özgü hizmetlere ulaşmak için Cloud VPN bağlantılarını kullanır.
Cloud VPN ve Bulut Veri Güvenliği
VPN ile bulut verilerini güvence altına alma stratejileri genellikle VPN'i çözümün tamamı olarak değil, daha büyük bir güvenlik yaklaşımının katmanı olarak ele alır. VPN'in kendisi iki belirli işi yapar: bir cihaz ile eriştiği, bulutta barındırılan kaynaklar arasındaki aktarım sırasında verileri şifrelemek ve kimlik doğrulama yoluyla bu bağlantıyı kimin kurabileceğini denetlemek. Bulut güvenliğine yönelik VPN kurulumları bunu tünelin dışında kalan uygulamalarla tamamlar: çalınmış bir parolanın tek başına erişim sağlamasını önlemek için çok faktörlü kimlik doğrulama, ele geçirilmiş bir cihaz veya hesabın gereğinden fazla kaynağa ulaşmasını önlemek için ağ segmentasyonu ve hangi tür trafiğe izin verileceğini sınırlamak için ağ geçidinde güvenlik duvarı kuralları.
VPN'in tek başına neleri kapsamadığını açıkça belirtmek gerekir: bulut depolamada bekleyen veriler, yanlış yapılandırılmış bulut izinleri ve uygulama düzeyindeki güvenlik açıkları, VPN'in şifreli tünelinin etkileyemediği ayrı risklerdir. Cloud VPN bağlantıyı güvence altına alır; bağlantının her iki ucundaki her şeyi kendiliğinden güvenli hâle getirmez.
Cloud VPN'e Modern Alternatifler
Kurumsal ortamlarda giderek yaygınlaşan cloud vpn alternatiflerinden biri, altyapıyı yalnızca buluta taşımak yerine temel güven modelini değiştiren Zero Trust Network Access'tir (ZTNA). Bulutta barındırılsın ya da barındırılmasın VPN, kimlik doğrulaması yapıldıktan sonra bağlı cihaza genellikle bir ağ segmentine geniş erişim verir. ZTNA ise kullanıcıyı, cihazı ve erişim talep edilen belirli uygulamayı sürekli doğrular ve daha geniş ağa değil, yalnızca o uygulamaya erişim izni verir. Bazı sağlayıcılar bunu daha geniş ağ işlevleriyle birlikte, bağlantı ve güvenliği bulut üzerinden sunulan tek bir hizmette birleştiren Secure Access Service Edge (SASE) çerçevesi kapsamında sunar.
Bugün bu çözümlerden hiçbiri her kullanım alanında Cloud VPN'in yerini tamamen almaz. Çoğu kuruluş, tüm sistemi bir kerede değiştirmek yerine kademeli geçiş sırasında VPN ve ZTNA'yı yan yana kullanır. Ancak kurumsal mimarinin yönü açıkça, bir kez izin verilip bağlantı süresince güvenilen geniş erişimden daha dar ve sürekli doğrulanan erişime doğrudur.
Guru VPN Gibi Kişisel Bir VPN “Cloud VPN” midir?
Pratik açıdan önemli olan anlamıyla: evet. Hizmet olarak Guru VPN'e bağlandığınızda sağlayıcının işlettiği, bakımını yaptığı ve ölçeklendirdiği sunucu altyapısına bağlanırsınız. Fiziksel bir cihaza dokunmanız, kapasite talep etmeniz veya bir ağ geçidini kendiniz yönetmeniz gerekmez. Cloud vpn'in hizmet modeli olarak temel fikri tam da budur. Terimin kurumsal kullanımından farkı esasen kapsamıdır: kişisel bulut tabanlı VPN hizmeti, tek bir kişinin trafiğini ve gizliliğini korurken kurumsal Cloud VPN, çalışanları şirketin dahili sistemlerine bağlar.
Bu ayrım uygulamada önemlidir: kişisel bir VPN, kurumsal uzaktan erişimli Cloud VPN gibi bir şirketin dahili ağına erişim sağlamaz; bunun için işvereninizin kendi ağ geçidi, kimlik bilgileri ve yapılandırması gerekir. Her Cloud VPN gibi yaptığı şey, düşünmeniz gerekmeyen bir altyapı üzerinde şifreleme ve bağlantı yönetimini sağlamaktır. Çoğu kişinin yapması gereken tek “kurulum”, kullanılabilir sunucu konumlarını kontrol etmek ve fiyatlandırma sayfasında planları karşılaştırmaktır.
Sık Sorulan Sorular
Şifreleme ve bağlantıları yöneten ağ geçidinin, kuruluşun sahip olduğu ve bakımını yaptığı fiziksel bir cihaz yerine bulut altyapısında barındırıldığı VPN'dir.
Temel şifreleme teknolojisi aynıdır. Fark, ağ geçidinin nerede bulunduğu ve bakımını kimin yaptığıdır: Cloud VPN'in altyapısı bir sağlayıcı tarafından barındırılır ve ölçeklendirilir; geleneksel VPN'in donanımı ise şirket içinde bulunur ve kurum bünyesinde yönetilir.
Aynı anda çok sayıda şifreli VPN bağlantısını yönetme işlevidir. Geçmişte bu işi özel fiziksel donanım yapardı; günümüzde ise genellikle paylaşımlı bulut altyapısından yararlanan, bulutta barındırılan bir ağ geçidi üstlenir.
Kendi altyapınızı yönetmek yerine sağlayıcının barındırdığı altyapıya bağlanmak gibi temel modeli paylaşırlar, ancak farklı amaçlara hizmet ederler. Guru VPN gibi kişisel bir VPN, bireyin kendi trafiğini korur; kurumsal Cloud VPN ise çalışanları şirketin dahili sistemlerine bağlar.
Bazen daha geniş bir SASE çerçevesine dahil edilen Zero Trust Network Access (ZTNA), yaygınlaşan başlıca alternatiftir. Cihaz bağlandıktan sonra ağa geniş erişim vermek yerine, sürekli doğrulanmış ve uygulama başına erişim sağlar.
Sonuç
Cloud vpn, temelde farklı bir şifreleme veya güvenlik türünü değil, VPN ağ geçidinin nerede bulunduğunu ve çalışır durumda tutulmasından kimin sorumlu olduğunu değiştiren bir yaklaşımı ifade eder. İşletmeler için bu değişim, donanım sahipliği ve kapasite planlaması karşılığında bir sağlayıcının ölçeklenebilirliğine ve bakımına dayanmak; ayrıca ZTNA gibi daha yeni, daha dar erişim modelleriyle gerçek bir karşılaştırma yapmak anlamına gelir. Bireyler içinse daha basit ve tanıdık bir şeyi ifade eder: Guru VPN gibi kişisel VPN'ler, bu terimlerle açıklanmalarına gerek kalmadan en başından beri aynı bulut barındırmalı model üzerinde çalışıyor.


