
 EN
 BR
 DE
 ES
 FR
 RU
 ID
 TR
 IT
 JP
 SA
 VN
 TH
 KR

Cloud-VPN erklärt: Funktionsweise, Cloud-VPN-Konzentratoren und Einsatzmöglichkeiten im Unternehmen


 Das Wichtigste auf einen Blick

- Ein Cloud-VPN leitet verschlüsselte Verbindungen über ein Gateway, das auf einer Cloud-Infrastruktur gehostet wird, statt über eine physische VPN-Appliance, die eine Organisation vor Ort besitzt und wartet.
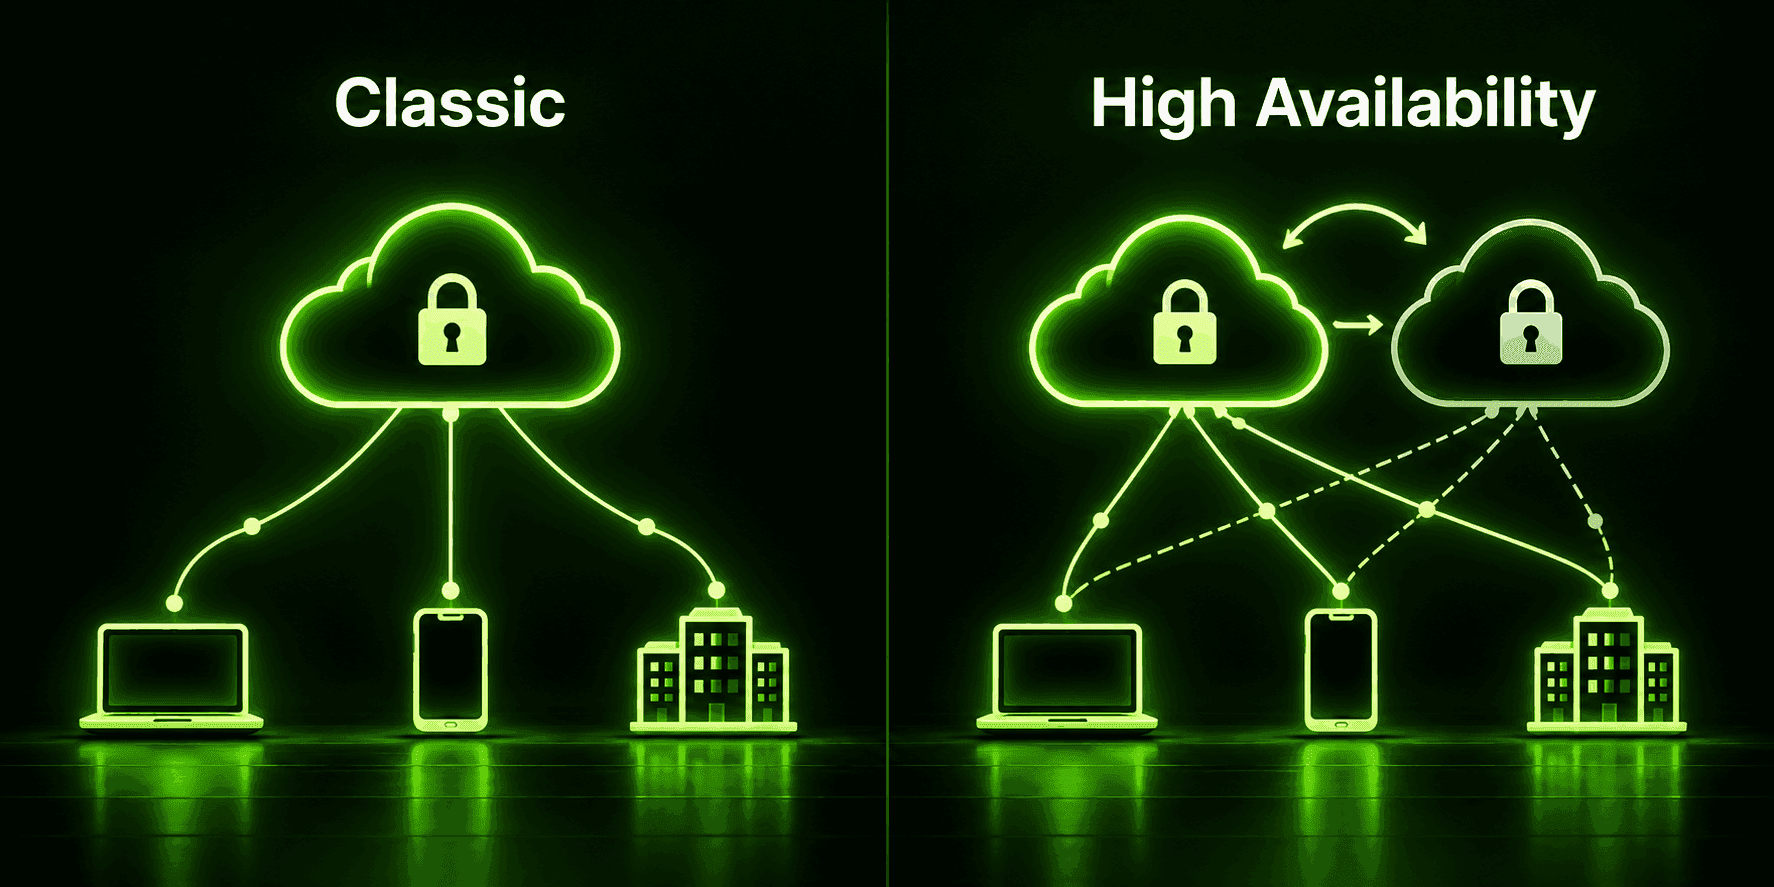
- Cloud-VPNs werden typischerweise in zwei Dienststufen angeboten: hochverfügbare Konfigurationen mit redundanter Ausfallsicherung und einfachere „Classic“-Konfigurationen mit einem einzelnen Verbindungspunkt. Außerdem gibt es zwei Bereitstellungsmuster: Remote Access (einzelne Geräte verbinden sich) und Site-to-Site (ganze Netzwerke werden miteinander verbunden).
- Ein Cloud-VPN-Konzentrator ist das in der Cloud gehostete Gegenstück zur physischen Hardware, die früher Dutzende oder Hunderte gleichzeitig aktive verschlüsselte Tunnel in einem Serverraum verwaltete – dieselbe Aufgabe, aber ohne Gerät.
- Unternehmen nutzen Cloud-VPNs für weit mehr als den Zugriff für remote arbeitende Beschäftigte: für BYOD, die Verbindung von Cloud- und lokalen Systemen, den Zugriff für Partner und Auftragnehmer sowie geografisch abhängige Aufgaben wie die Prüfung lokalisierter Inhalte oder Preise.
- Persönliche VPN-Dienste wie Guru VPN sind funktional eine an Privatpersonen gerichtete Form des Cloud-VPNs: Sie verbinden sich mit einer Infrastruktur, die der Anbieter betreibt und skaliert, ohne selbst einen Server zu berühren.
Ein Cloud-VPN ist im einfachsten Sinne ein VPN, dessen Gateway – also der Verbindungspunkt für Ihr Gerät – auf einer Cloud-Infrastruktur statt auf einer physischen Appliance in einem Büroserverraum läuft. Für IT-Teams ist genau das entscheidend: Es verändert, wie das VPN bereitgestellt, skaliert und gewartet wird. Wer dagegen nach einem VPN-Clouddienst oder einem cloudbasierten VPN-Dienst sucht, meint damit meist etwas Vertrauteres: eine VPN-App wie Guru VPN, die Sie mit Servern verbindet, die ein Anbieter betreibt und wartet, statt mit Hardware, die Sie selbst verwalten müssten. Beide Bedeutungen sind zutreffend und stärker miteinander verwandt, als es zunächst scheint. Dieser Leitfaden erklärt, was ein Cloud-VPN technisch ist, wie Cloud-VPN-Konzentratoren funktionieren, wo Cloud-VPNs in Unternehmen tatsächlich eingesetzt werden, wie sie mit Datensicherheit zusammenhängen und welche Lösungen sie in modernen Unternehmensarchitekturen ablösen.
Was ist ein Cloud-VPN?
Was genau ist ein Cloud-VPN – abgesehen von „einem VPN in der Cloud“? Es ist ein VPN-Gateway – die Komponente, die Verschlüsselung, Entschlüsselung und Authentifizierung für jedes sich verbindende Gerät übernimmt –, das ein Cloud-Anbieter hostet und betreibt. Die gleiche Funktion läuft also nicht auf einem physischen Gerät, das eine Organisation selbst kauft, in ein Rack einbaut und wartet. Die Verschlüsselungs- und Tunnelmechanismen darunter beruhen auf derselben Technologie wie bei jedem VPN (üblicherweise IPsec oder SSL/TLS). Anders ist nur, wo sich das Gateway tatsächlich befindet und wer dafür verantwortlich ist, es am Laufen zu halten.
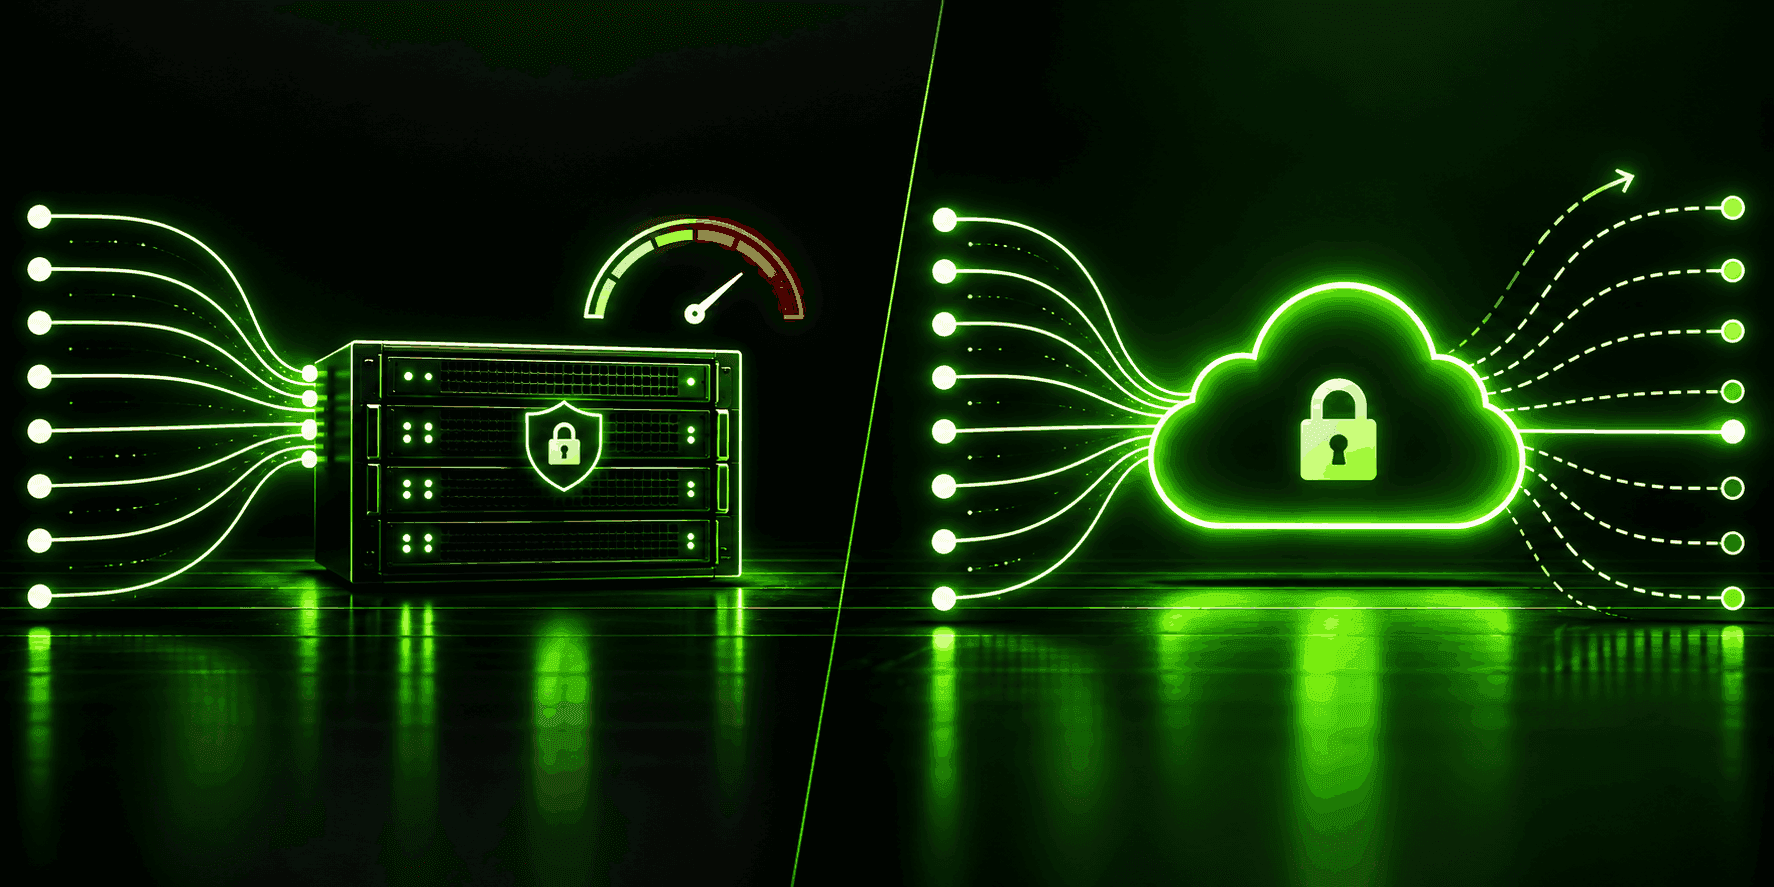
Das ist wichtiger, als es vielleicht klingt, denn die Kapazität einer physischen VPN-Appliance ist begrenzt: Sie kann nur eine bestimmte Anzahl gleichzeitiger verschlüsselter Verbindungen verarbeiten, bevor die Leistung nachlässt. Für eine Erweiterung muss neue Hardware gekauft werden. Die Gateway-Kapazität eines Cloud-VPNs lässt sich dagegen wie bei den meisten Cloud-Infrastrukturen skalieren: Wenn die Nachfrage wächst, stellt der Anbieter im Hintergrund zusätzliche Ressourcen bereit, ohne dass jemand eine Hardware-Erneuerung planen muss.
Cloud-VPN im Vergleich zum herkömmlichen VPN
| Merkmal | Herkömmliches VPN (lokal) | Cloud-VPN |
|---|---|---|
Standort des Gateways | Physische Appliance in einem Büro oder Rechenzentrum | Auf einer Cloud-Infrastruktur gehostet |
Einrichtung | Hardware muss gekauft, in ein Rack eingebaut und konfiguriert werden | Bereitstellung über eine Cloud-Konsole, meist innerhalb weniger Minuten |
Skalierung | Bei steigender Nachfrage ist neue Hardware erforderlich | Skalierung über die bestehende Infrastruktur des Anbieters |
Wartung | Obliegt der internen IT | Wird größtenteils vom Cloud-Anbieter übernommen |
Zuverlässigkeit | Ein einzelner physischer Ausfallpunkt, sofern keine zusätzliche redundante Hardware angeschafft wird | Basiert auf der redundanten, verteilten Infrastruktur des Anbieters |
Anfangskosten | Höher – Hardware ist eine Investitionsausgabe | Niedriger – meist eine kalkulierbare Betriebsausgabe |
In der Praxis entfällt mit einem cloudbasierten VPN ein Großteil des Betriebsaufwands eines herkömmlichen VPNs: Niemand muss Hardwarekapazitäten planen, Firmware-Patches auf einer physischen Appliance installieren oder nach einem Ausfall hektisch ein Ersatzgerät beschaffen. Dafür ist man auf die Infrastruktur und Dienstzuverlässigkeit eines Drittanbieters angewiesen, statt auf eine Infrastruktur, die die Organisation direkt kontrolliert.
Cloud-VPN-Dienststufen: Hochverfügbarkeit oder Classic
Die meisten Cloud-VPN-Angebote gibt es in zwei Dienststufen, die sich vor allem durch den Umfang der integrierten Redundanz unterscheiden. Eine hochverfügbare (HA) Cloud-VPN-Konfiguration betreibt redundante Gateway-Instanzen. Diese sind so angeordnet, dass ein Ersatzsystem entweder kontinuierlich einen Teil der Last übernehmen oder beim Ausfall der primären Instanz sofort einspringen kann. So wird die Verbindung nicht unterbrochen, wenn eine einzelne Instanz ausfällt. Diese Dienststufe zielt üblicherweise auf eine Verfügbarkeit von etwa 99.99% ab. Eine Classic-Konfiguration (ohne HA) betreibt eine einzelne Gateway-Instanz mit einem einzelnen Verbindungspunkt. Sie ist einfacher und günstiger einzurichten, hat jedoch ein niedrigeres Verfügbarkeitsziel, meist etwa 99.9%, da bei einem Problem mit dieser Instanz keine automatische Ausfallsicherung greift.
Welche Dienststufe sinnvoll ist, hängt ganz davon ab, welche Kosten ein Ausfall tatsächlich verursachen würde. Ein Unternehmen, dessen kundenorientierte Dienste über den Tunnel laufen, kann sich die Ausfallzeit, die eine Classic-Konfiguration mit sich bringen kann, meist nicht leisten. Bei einer kleineren Bereitstellung, bei der es weniger auf sofortige Verfügbarkeit ankommt, lohnt sich die Investition in Redundanz, die selten benötigt wird, möglicherweise nicht.
Zwei Bereitstellungsarten für Cloud-VPNs
Unabhängig von der gewählten Dienststufe wird ein Cloud-VPN je nach Art der Verbindung in einem von zwei Mustern bereitgestellt. Bei einem cloudbasierten Remote-Access-VPN verbindet sich ein einzelnes Gerät – etwa der Laptop eines Beschäftigten – direkt mit dem VPN. Das Prinzip ähnelt dem jedes Remote-Access-VPNs, nur dass sich das Gateway selbst in der Cloud statt vor Ort befindet. Ein Site-to-Site-Cloud-VPN (manchmal auch Site-to-Cloud-VPN genannt) verbindet dagegen zwei vollständige Netzwerke miteinander – zum Beispiel ein Büronetzwerk und eine in der Cloud gehostete Umgebung. Dazu dient ein dauerhafter Tunnel zwischen den Gateways; eine Client-Software auf jedem einzelnen Gerät an beiden Enden ist nicht erforderlich.
Viele Organisationen nutzen beide Muster gleichzeitig: Ein dauerhafter Site-to-Site-Tunnel hält das Büronetzwerk kontinuierlich mit den Cloud-Ressourcen verbunden. Zusätzlich ermöglicht eine Remote-Access-Konfiguration einzelnen Beschäftigten die Verbindung von überall, wo sie gerade arbeiten.
Was ist ein Cloud-VPN-Konzentrator?
Der Begriff Cloud-VPN-Konzentrator bezeichnet die konkrete Aufgabe, als Endpunkt für eine große Zahl gleichzeitig aktiver verschlüsselter Tunnel zu dienen und diese zu verwalten. Früher übernahm das eine eigens dafür ausgelegte physische Appliance, denn den Datenverkehr Dutzender oder Hunderter Verbindungen gleichzeitig zu verschlüsseln und zu entschlüsseln, beansprucht tatsächlich viele Ressourcen. Ein Cloud-VPN-Gateway übernimmt dieselbe Konzentratorfunktion, läuft aber auf einer gemeinsam genutzten Cloud-Infrastruktur statt auf einem dedizierten Gerät. Deshalb verwenden sowohl Dokumentationen zu Cloud-VPNs als auch zu herkömmlichen VPNs weiterhin den Begriff „Konzentrator“, um die zugrunde liegende Aufgabe zu beschreiben – selbst wenn es keine physische Hardware mehr gibt, auf die sich der Begriff beziehen könnte.
Der praktische Unterschied: Die Zahl der Tunnel, die ein physischer Konzentrator bewältigen kann, ist begrenzt. Für weitere Tunnel wird ein zweites Gerät benötigt. Eine in der Cloud gehostete Konzentratorfunktion kann dagegen im Allgemeinen mehr gleichzeitige Verbindungen aufnehmen, indem sie zusätzliche Cloud-Ressourcen nutzt – ohne dass jemand den Übergang bemerken muss.
Cloud-VPNs in Unternehmen: Anwendungsfälle aus der Praxis
Die geschäftlichen Anwendungsfälle von Cloud-VPNs gehen weit über das naheliegende Szenario „Beschäftigte können im Homeoffice arbeiten“ hinaus, auch wenn viele zuerst daran denken.
Zugriff für verteilte und remote arbeitende Teams ist der grundlegende Anwendungsfall: Beschäftigte verbinden sich unabhängig von ihrem Aufenthaltsort sicher mit internen Systemen, ohne dass das Unternehmen eine VPN-Appliance für die Mitarbeiterzahl eines bestimmten Büros dimensionieren muss.
BYOD-Unterstützung ist ein eng verwandter Anwendungsfall: Dank der Skalierbarkeit und zentralen Verwaltung eines Cloud-VPNs lässt sich der sichere Zugriff leichter auf eine breitere Palette persönlicher Geräte ausweiten, ohne die Kapazität einer Appliance mit fester Kapazität planen zu müssen.
Verbindung von Cloud- und lokalen Systemen ist ein Anwendungsfall, der nur bei hybriden Infrastrukturen auftritt: Ein Site-to-Site-Cloud-VPN kann die weiterhin vor Ort betriebenen Server eines Unternehmens mit neueren, in der Cloud gehosteten Anwendungen verbinden. So funktionieren beide Umgebungen während einer schrittweisen Cloud-Migration als ein Netzwerk.
Zugriff für Auftragnehmer und Partner profitiert von derselben Skalierbarkeit und zentralen Verwaltung: Der Zugriff für wechselnde externe Mitarbeitende lässt sich über ein cloudverwaltetes Gateway viel einfacher gewähren und entziehen als durch Änderungen an der Konfiguration einzelner Appliances.
Geografisch abhängige geschäftliche Aufgaben sind ein weniger offensichtlicher, aber tatsächlich häufiger Anwendungsfall: Teams nutzen Cloud-VPN-Verbindungen, um zu prüfen, wie Inhalte, Preise oder Platzierungen in den Suchergebnissen in verschiedenen Regionen angezeigt werden, das Verhalten eines Produkts unter unterschiedlichen Geolokalisierungsannahmen zu testen oder regionsspezifische Dienste aufzurufen, die an ihrem tatsächlichen Standort nicht verfügbar sind.
Cloud-VPN und Cloud-Datensicherheit
Strategien, die Cloud-Daten mit einem VPN schützen, betrachten das VPN üblicherweise als eine Ebene eines umfassenderen Sicherheitskonzepts, nicht als vollständige Lösung. Das VPN übernimmt zwei konkrete Aufgaben: Es verschlüsselt Daten, die zwischen einem Gerät und den aufgerufenen Cloud-Ressourcen übertragen werden, und kontrolliert über die Authentifizierung, wer überhaupt eine Verbindung herstellen darf. Cloud-Sicherheitskonzepte mit VPN ergänzen das um Maßnahmen außerhalb des Tunnels: Mehr-Faktor-Authentifizierung, damit ein gestohlenes Passwort allein keinen Zugriff ermöglicht; Netzwerksegmentierung, damit ein kompromittiertes Gerät oder Konto nicht auf mehr als nötig zugreifen kann; und Firewall-Regeln am Gateway, die festlegen, welche Arten von Datenverkehr überhaupt durchgelassen werden.
Es ist wichtig, klar zu sagen, was ein VPN allein nicht abdeckt: ruhende Daten im Cloud-Speicher, falsch konfigurierte Cloud-Berechtigungen und Schwachstellen auf Anwendungsebene sind eigenständige Risiken, auf die der verschlüsselte Tunnel eines VPNs keinen Einfluss hat. Ein Cloud-VPN sichert die Verbindung; es sichert nicht automatisch alles an deren beiden Enden.
Moderne Alternativen zum Cloud-VPN
Eine Cloud-VPN-Alternative, die in Unternehmen zunehmend an Bedeutung gewinnt, ist Zero Trust Network Access (ZTNA). Dabei wird das zugrunde liegende Vertrauensmodell verändert, statt die Infrastruktur lediglich in die Cloud zu verlagern. Ein VPN – ob in der Cloud gehostet oder nicht – gewährt einem verbundenen Gerät nach der Authentifizierung üblicherweise weitreichenden Zugriff auf ein Netzwerksegment. ZTNA prüft dagegen fortlaufend den Benutzer, das Gerät und die konkret angeforderte Anwendung und gewährt nur für diese eine Anwendung Zugriff, statt auf das gesamte Netzwerk. Einige Anbieter bündeln dies mit umfassenderen Netzwerkfunktionen in einem Secure Access Service Edge (SASE)-Framework, das Konnektivität und Sicherheit zu einem einzigen cloudbasierten Dienst zusammenführt.
Heute ersetzt keine dieser Lösungen das Cloud-VPN vollständig für alle Anwendungsfälle. Die meisten Organisationen betreiben VPN und ZTNA während eines schrittweisen Übergangs parallel, statt alles auf einmal umzustellen. Die Unternehmensarchitektur bewegt sich jedoch eindeutig hin zu enger begrenztem, kontinuierlich überprüftem Zugriff – statt zu weitreichendem Zugriff, der einmal gewährt und für die Dauer der Verbindung als vertrauenswürdig behandelt wird.
Ist ein persönliches VPN wie Guru VPN ein „Cloud-VPN“?
Im praktischen Sinne: ja. Wenn Sie sich mit Guru VPN verbinden, nutzen Sie eine Serverinfrastruktur, die der Anbieter betreibt, wartet und skaliert. Sie müssen nie ein physisches Gerät berühren, Kapazität anfordern oder selbst ein Gateway verwalten. Genau das ist der Grundgedanke des Cloud-VPNs als Dienstmodell. Der Unterschied zum Begriff im Unternehmenskontext liegt vor allem im Umfang: Ein persönlicher Cloud-VPN-Dienst schützt den Datenverkehr und die Privatsphäre einer einzelnen Person, während ein Cloud-VPN für Unternehmen eine Belegschaft mit internen Firmensystemen verbindet.
Dieser Unterschied ist in der Praxis wichtig: Ein persönliches VPN verschafft Ihnen keinen Zugriff auf das interne Netzwerk eines Unternehmens, wie es ein Cloud-VPN mit Remote Access für Unternehmen täte. Dafür wären das eigene Gateway, die Zugangsdaten und die Konfiguration Ihres Arbeitgebers erforderlich. Was ein persönliches VPN genauso wie jedes Cloud-VPN übernimmt, ist die Verschlüsselung und Verwaltung der Verbindung auf einer Infrastruktur, um die Sie sich nicht kümmern müssen. Die verfügbaren Serverstandorte anzusehen und Tarife auf der Preisseite zu vergleichen, ist alles, was die meisten Menschen für die „Einrichtung“ tun müssen.
Häufig gestellte Fragen
Es ist ein VPN, dessen Gateway für Verschlüsselung und Verbindungen auf einer Cloud-Infrastruktur gehostet wird, statt auf einer physischen Appliance, die eine Organisation selbst besitzt und wartet.
Die zugrunde liegende Verschlüsselungstechnologie ist dieselbe. Der Unterschied liegt im Standort des Gateways und darin, wer es wartet: Die Infrastruktur eines Cloud-VPNs wird von einem Anbieter gehostet und skaliert, während die Hardware eines herkömmlichen VPNs vor Ort steht und intern verwaltet wird.
Damit ist die Funktion gemeint, viele gleichzeitig aktive verschlüsselte VPN-Verbindungen zu verwalten. Früher übernahm dedizierte physische Hardware diese Aufgabe; heute wird sie meist von einem in der Cloud gehosteten Gateway erledigt, das auf gemeinsam genutzte Cloud-Infrastruktur zurückgreift.
Beide beruhen auf demselben Grundmodell: Man verbindet sich mit einer vom Anbieter gehosteten Infrastruktur, statt eine eigene zu verwalten. Sie erfüllen jedoch unterschiedliche Zwecke. Ein persönliches VPN wie Guru VPN schützt den Datenverkehr einer einzelnen Person; ein Cloud-VPN für Unternehmen verbindet eine Belegschaft mit internen Firmensystemen.
Zero Trust Network Access (ZTNA), mitunter in ein umfassenderes SASE-Framework eingebunden, ist die wichtigste Alternative, die zunehmend eingesetzt wird. Sie gewährt fortlaufend überprüften Zugriff auf einzelne Anwendungen statt weiterreichenden Netzwerkzugriff, sobald sich ein Gerät verbunden hat.
Fazit
Cloud-VPN beschreibt letztlich einen Wandel darin, wo sich das VPN-Gateway befindet und wer dafür verantwortlich ist, es am Laufen zu halten – keine grundsätzlich andere Art der Verschlüsselung oder Sicherheit. Für ein Unternehmen bedeutet dieser Wandel, den Besitz von Hardware und die Kapazitätsplanung gegen die Skalierbarkeit und Wartung durch einen Anbieter einzutauschen. Zugleich gilt es, Cloud-VPNs mit neueren Modellen mit enger begrenztem Zugriff wie ZTNA zu vergleichen. Für Einzelpersonen bedeutet es etwas Einfacheres und bereits Vertrautes: Ein persönliches VPN wie Guru VPN nutzt schon immer dasselbe cloudbasierte Modell – ohne dass man es je so nennen musste.


