
 EN
 BR
 DE
 ES
 FR
 RU
 ID
 TR
 IT
 JP
 SA
 VN
 TH
 KR

VPN cloud spiegata: come funziona, concentratori VPN cloud e casi d’uso aziendali


 Punti chiave

- Una VPN cloud instrada le connessioni crittografate attraverso un gateway ospitato su un’infrastruttura cloud, anziché tramite un dispositivo VPN fisico di proprietà dell’organizzazione e gestito presso la sua sede.
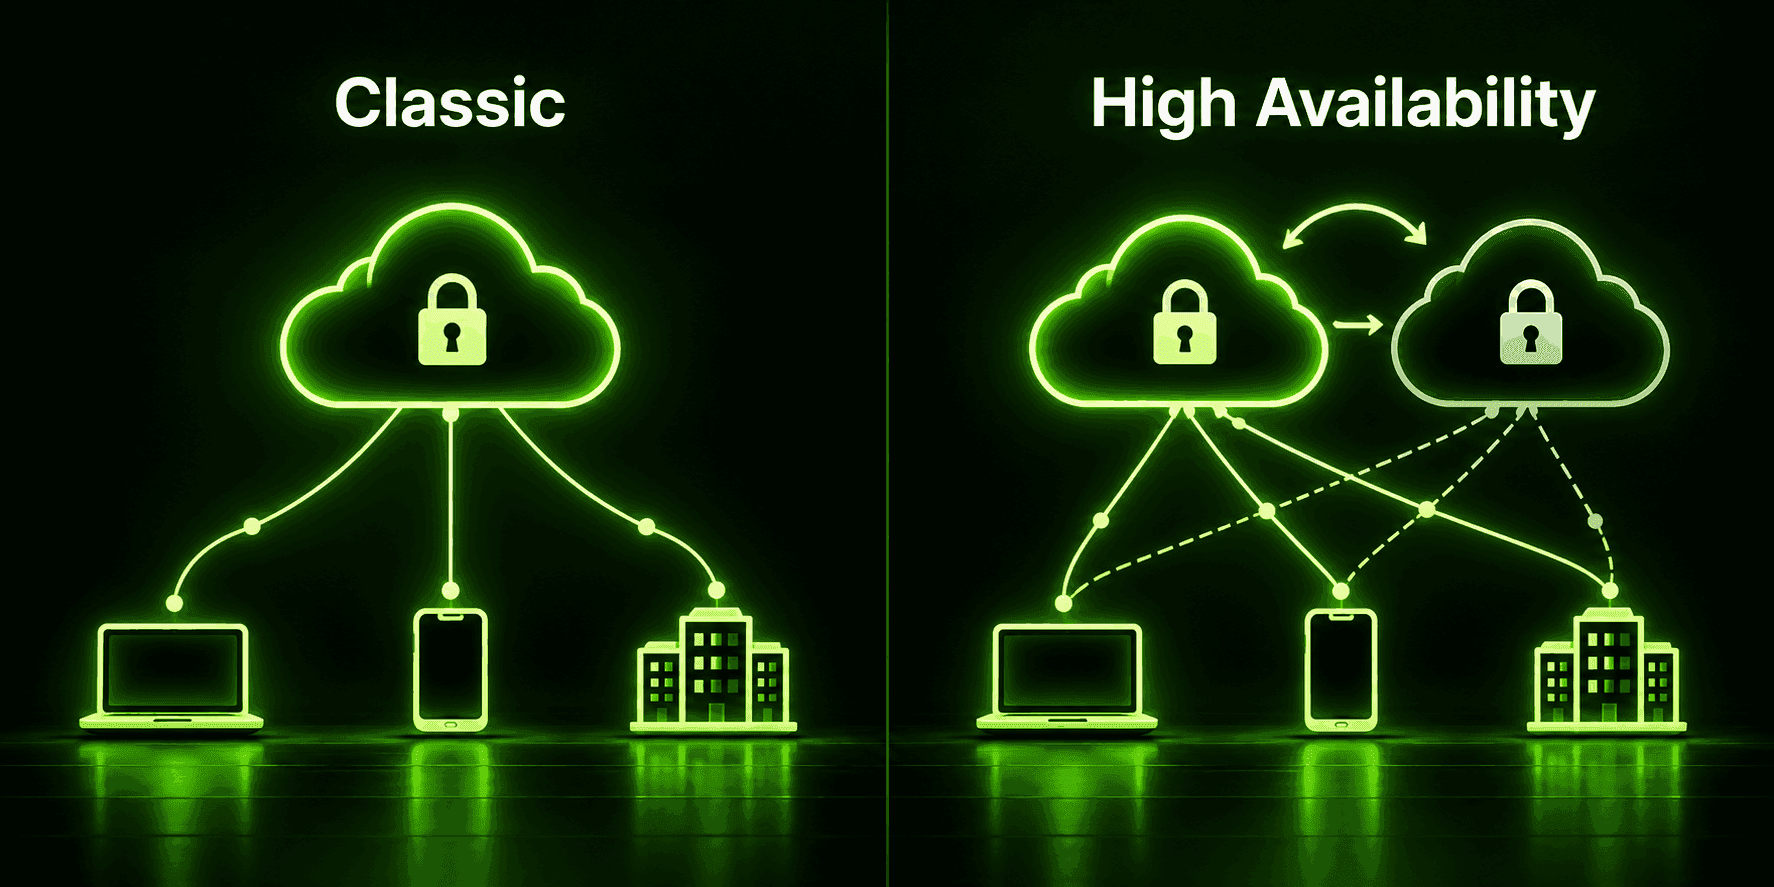
- Le VPN cloud sono generalmente disponibili in due livelli di servizio — configurazioni ad alta disponibilità con failover ridondante e configurazioni «classiche» più semplici con un unico punto di connessione — e in due modalità di distribuzione: accesso remoto (singoli dispositivi che si connettono) e da sito a sito (collegamento di intere reti).
- Un concentratore VPN cloud è l’equivalente ospitato nel cloud dell’hardware fisico che gestiva decine o centinaia di tunnel crittografati simultanei in una sala server: svolge lo stesso compito, senza il dispositivo fisico.
- Le aziende usano le VPN cloud per molto più che consentire l’accesso ai lavoratori da remoto: supporto BYOD, collegamento di sistemi cloud e locali, accesso per partner e collaboratori esterni e persino attività legate alla geografia, come verificare contenuti o prezzi localizzati.
- I servizi VPN personali come Guru VPN sono, di fatto, una forma di VPN cloud destinata ai consumatori: ci si connette all’infrastruttura gestita e scalata dal provider senza dover mai intervenire direttamente su un server.
Nel senso più semplice, una VPN cloud è una VPN il cui gateway, quello a cui si connette il dispositivo, si trova su un’infrastruttura cloud anziché su un dispositivo fisico collocato nella sala server di un ufficio. Per i team IT, questa distinzione è fondamentale: cambia il modo in cui la VPN viene distribuita, scalata e gestita. Per chi cerca un servizio VPN cloud o un servizio VPN basato sul cloud, invece, il termine indica di solito qualcosa di più familiare: un’app VPN, come Guru VPN, che connette l’utente ai server gestiti e mantenuti da un provider, anziché a un hardware di cui dovrebbe occuparsi personalmente. Entrambi i significati sono validi e sono più legati di quanto sembri a prima vista. Questa guida spiega che cos’è tecnicamente una VPN cloud, come funzionano i concentratori VPN cloud, quali sono gli usi effettivi delle VPN cloud in ambito aziendale, come si collegano alla sicurezza dei dati e cosa le sta sostituendo nelle architetture aziendali moderne.
Che cos’è una VPN cloud?
Che cos’è esattamente una VPN cloud, oltre a essere «una VPN che si trova nel cloud»? È un gateway VPN — il componente che gestisce la crittografia, la decrittografia e l’autenticazione per ogni dispositivo che si connette — ospitato e gestito da un provider cloud. La stessa funzione, quindi, non viene eseguita su un dispositivo fisico che l’organizzazione acquista, installa in rack e mantiene autonomamente. I meccanismi di crittografia e tunneling sottostanti sono gli stessi usati da qualsiasi VPN (comunemente IPsec o SSL/TLS); ciò che cambia è dove si trova il gateway e chi è responsabile del suo funzionamento.
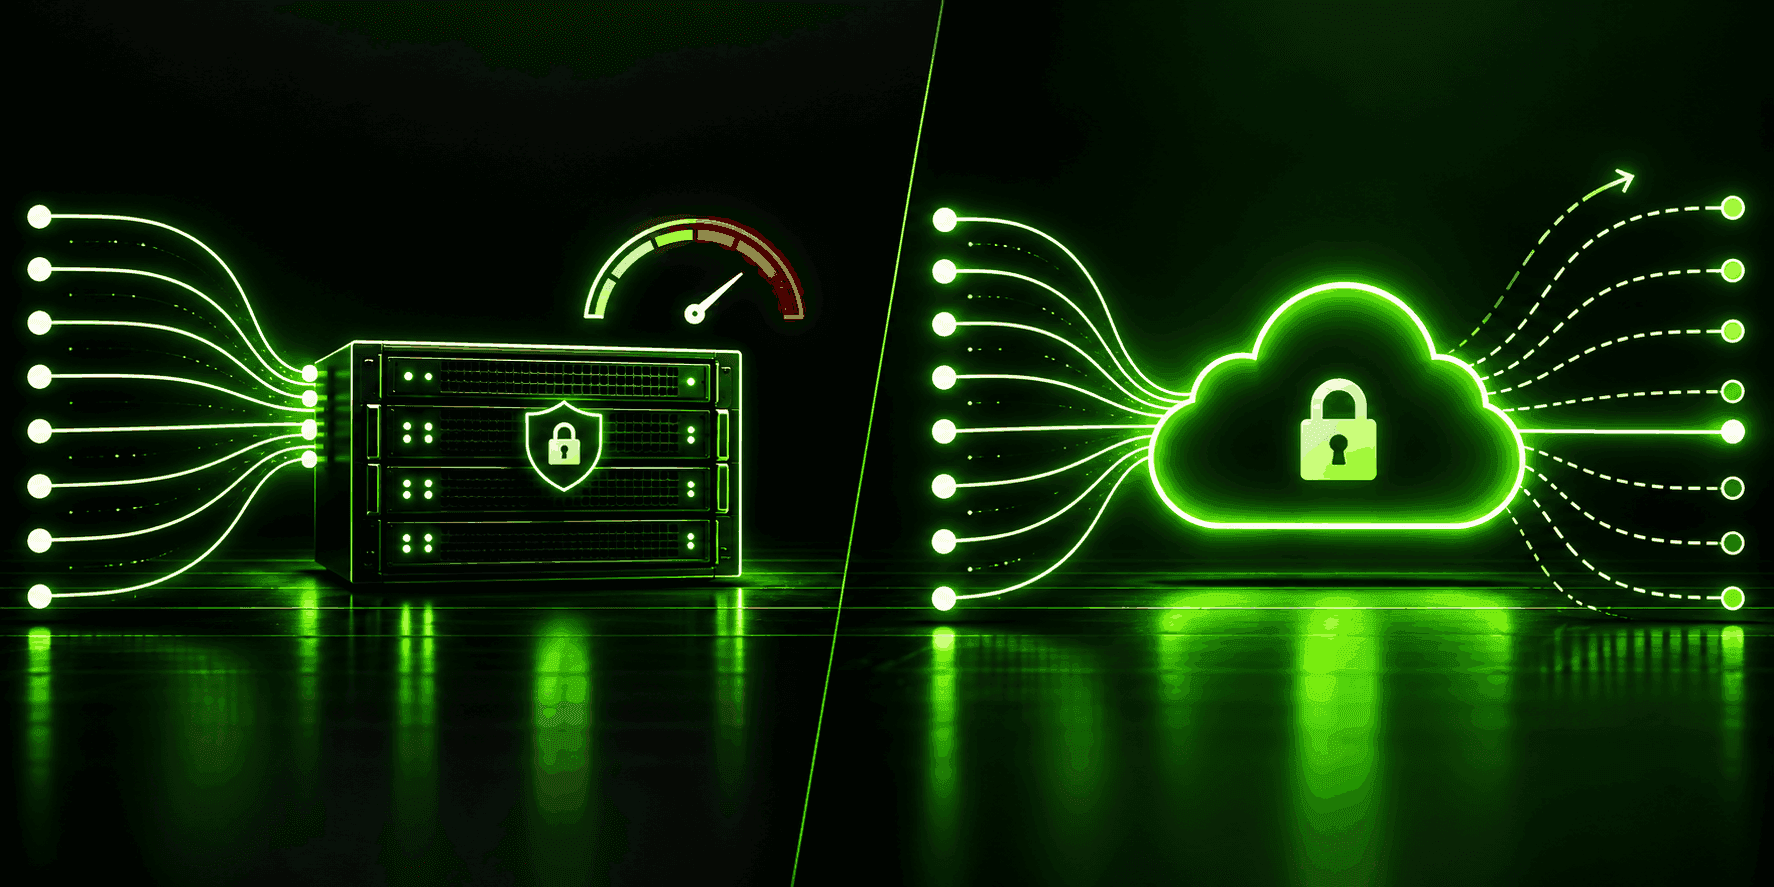
La differenza conta più di quanto possa sembrare, perché un dispositivo VPN fisico ha una capacità fissa: può gestire solo un certo numero di connessioni crittografate simultanee prima che le prestazioni peggiorino, e per aumentare la capacità occorre acquistare nuovo hardware. La capacità del gateway di una VPN cloud, invece, cresce come quella della maggior parte delle infrastrutture cloud: il provider aggiunge risorse dietro le quinte quando aumenta la domanda, senza che nessuno debba pianificare un aggiornamento dell’hardware.
VPN cloud a confronto con VPN tradizionale
| Caratteristica | VPN tradizionale (on-premises) | VPN cloud |
|---|---|---|
Posizione del gateway | Dispositivo fisico in un ufficio o in un data center | Ospitato su un’infrastruttura cloud |
Configurazione | Richiede l’acquisto, l’installazione in rack e la configurazione dell’hardware | Provisioning tramite una console cloud, in genere in pochi minuti |
Scalabilità | Richiede nuovo hardware quando aumenta la domanda | Scala attraverso l’infrastruttura esistente del provider |
Manutenzione | A carico del personale IT interno | Gestita in gran parte dal provider cloud |
Affidabilità | Un singolo punto fisico di guasto, a meno che non si acquisti separatamente hardware ridondante | Basata sull’infrastruttura ridondante e distribuita del provider |
Costo iniziale | Più alto: l’hardware è una spesa in conto capitale | Più basso: in genere una spesa operativa prevedibile |
In pratica, una configurazione VPN basata sul cloud elimina gran parte dell’onere operativo della VPN tradizionale: non occorre pianificare la capacità dell’hardware, applicare patch firmware a un dispositivo fisico o affrettarsi a sostituire un’unità guasta. In cambio, però, si dipende dall’infrastruttura e dall’affidabilità del servizio di terzi, anziché da un’infrastruttura controllata direttamente dall’organizzazione.
Livelli di servizio delle VPN cloud: alta disponibilità e configurazione classica
La maggior parte delle offerte VPN cloud prevede due livelli, che si distinguono per il grado di ridondanza integrato. Una configurazione VPN cloud ad alta disponibilità (HA) esegue istanze gateway ridondanti, disposte in modo che una istanza di riserva possa condividere continuamente il carico oppure subentrare non appena si guasta l’istanza principale. In questo modo, il guasto di una singola istanza non interrompe la connessione. Questo livello mira comunemente a un tempo di attività di circa 99.99%. Una configurazione classica (non HA) esegue una singola istanza gateway con un unico punto di connessione. È più semplice e meno costosa da configurare, ma ha un obiettivo di disponibilità inferiore, in genere intorno a 99.9%, perché, se l’istanza ha un problema, non è previsto un failover automatico.
La scelta del livello dipende interamente dal costo effettivo di un’interruzione. Un’azienda che gestisce tramite il tunnel servizi rivolti ai clienti di solito non può tollerare i tempi di inattività a cui espone una configurazione classica; una distribuzione più piccola, in cui l’urgenza è minore, potrebbe invece non aver bisogno di pagare per una ridondanza che userà di rado.
Due modalità di distribuzione delle VPN cloud
Indipendentemente dal livello di servizio, una VPN cloud viene distribuita secondo una di due modalità, a seconda di cosa si connette. Una VPN cloud per l’accesso remoto è quella a cui si connette direttamente un singolo dispositivo, per esempio il portatile di un dipendente. Il concetto è simile a quello di qualsiasi VPN per l’accesso remoto, ma il gateway si trova nel cloud anziché presso la sede. Una VPN cloud da sito a sito (talvolta detta da sito a cloud) collega invece due reti intere — per esempio la rete di un ufficio e un ambiente ospitato nel cloud — tramite un tunnel persistente tra i gateway, senza richiedere software client individuale su ogni dispositivo alle due estremità.
Molte organizzazioni usano entrambe le modalità contemporaneamente: un tunnel persistente da sito a sito mantiene sempre collegati una rete aziendale e le risorse cloud, mentre una configurazione di accesso remoto si aggiunge a quella esistente per i singoli dipendenti che si connettono da qualsiasi luogo di lavoro.
Che cos’è un concentratore VPN cloud?
L’espressione «concentratore VPN cloud» indica la funzione specifica di terminare e gestire molti tunnel crittografati simultanei. Storicamente, questo compito era affidato a un dispositivo fisico dedicato, costruito appositamente, perché crittografare e decrittografare il traffico di decine o centinaia di connessioni contemporaneamente richiede davvero molte risorse. Un gateway VPN cloud assume la stessa funzione di concentratore, ma opera su un’infrastruttura cloud condivisa anziché su un dispositivo dedicato. Ecco perché la documentazione sulle VPN cloud e quella sulle VPN tradizionali usano ancora entrambe il termine «concentratore» per descrivere la funzione sottostante, anche quando non c’è più un hardware fisico a cui riferirsi.
La differenza pratica è questa: un concentratore fisico ha un limite rigido al numero di tunnel che può gestire, superato il quale serve una seconda unità. Una funzione di concentratore ospitata nel cloud può invece in genere gestire più connessioni simultanee attingendo a risorse cloud aggiuntive, senza che nessuno debba accorgersi del passaggio.
VPN cloud per le aziende: gli usi effettivi
Gli usi delle VPN cloud in ambito aziendale vanno ben oltre il prevedibile scenario del «consentire ai dipendenti di lavorare da casa», anche se di solito è il primo che viene in mente.
L’accesso per personale distribuito e remoto è il caso di base: i dipendenti si connettono in modo sicuro ai sistemi interni da qualsiasi luogo, senza che l’azienda debba disporre di un dispositivo VPN dimensionato per il numero di persone di un ufficio specifico.
Il supporto BYOD è un caso strettamente correlato: la scalabilità e la gestione centralizzata di una VPN cloud facilitano l’estensione dell’accesso sicuro a una gamma più ampia di dispositivi personali, senza la pianificazione della capacità richiesta da un dispositivo con capacità fissa.
Il collegamento di sistemi cloud e on-premises è un caso tipico di un’infrastruttura ibrida: una VPN cloud da sito a sito può collegare i server locali ancora esistenti di un’azienda alle applicazioni più recenti ospitate nel cloud, consentendo ai due ambienti di funzionare come un’unica rete durante una migrazione graduale al cloud.
L’accesso per collaboratori esterni e partner beneficia della stessa scalabilità e gestione centralizzata: concedere e revocare l’accesso a un gruppo variabile di collaboratori esterni è molto più semplice tramite un gateway gestito nel cloud che modificando la configurazione dei dispositivi.
Le attività aziendali legate alla geografia sono un caso meno ovvio ma davvero comune: i team usano connessioni VPN cloud per verificare come appaiono contenuti, prezzi o posizioni nei risultati di ricerca in diverse regioni, testare il comportamento di un prodotto in base a diverse ipotesi di geolocalizzazione o raggiungere servizi specifici di una regione che non sono accessibili dalla loro posizione effettiva.
VPN cloud e sicurezza dei dati nel cloud
Le strategie per proteggere i dati nel cloud con una VPN considerano in genere la VPN come un livello di un quadro più ampio, non come la soluzione completa. La VPN svolge due compiti specifici: crittografa i dati in transito tra un dispositivo e le risorse cloud che sta raggiungendo e, tramite l’autenticazione, controlla chi è autorizzato a stabilire la connessione. Le configurazioni di sicurezza cloud con VPN affiancano a queste funzioni pratiche che operano al di fuori del tunnel: autenticazione a più fattori, affinché una password rubata da sola non basti a concedere l’accesso; segmentazione della rete, affinché un dispositivo o un account compromesso non possa raggiungere più risorse del necessario; e regole firewall sul gateway, che limitano i tipi di traffico ammessi.
È importante chiarire cosa non copre una VPN da sola: i dati archiviati nel cloud, le autorizzazioni cloud configurate male e le vulnerabilità a livello di applicazione sono rischi distinti su cui il tunnel crittografato della VPN non ha alcun effetto. Una VPN cloud protegge la connessione, ma non protegge automaticamente tutto ciò che si trova alle sue estremità.
Alternative moderne alla VPN cloud
Un’alternativa alla VPN cloud che sta guadagnando terreno negli ambienti aziendali è Zero Trust Network Access (ZTNA), che modifica il modello di fiducia sottostante invece di limitarsi a spostare l’infrastruttura nel cloud. In genere, una VPN — ospitata nel cloud oppure no — concede a un dispositivo connesso un ampio accesso a un segmento di rete una volta autenticato. ZTNA verifica invece in modo continuo l’utente, il dispositivo e l’applicazione specifica richiesta, concedendo l’accesso solo a quell’applicazione e non all’intera rete. Alcuni fornitori integrano questa soluzione con funzionalità di rete più ampie in un framework Secure Access Service Edge (SASE), che combina connettività e sicurezza in un unico servizio erogato dal cloud.
Oggi nessuna delle due soluzioni sostituisce completamente la VPN cloud in tutti i casi d’uso: la maggior parte delle organizzazioni usa VPN e ZTNA affiancate durante una transizione graduale, anziché passare dall’una all’altra in una volta sola. L’architettura aziendale si sta chiaramente orientando verso un accesso più limitato e verificato in modo continuo, anziché verso un ampio accesso concesso una volta sola e considerato attendibile per tutta la durata della connessione.
Una VPN personale come Guru VPN è una «VPN cloud»?
In termini pratici, sì. Quando ti connetti a Guru VPN, ti connetti all’infrastruttura server gestita, mantenuta e scalata dal provider: non devi mai intervenire su un dispositivo fisico, richiedere capacità o gestire un gateway. È proprio questo il concetto alla base del modello di servizio della VPN cloud. La differenza rispetto al termine usato in ambito aziendale riguarda solo l’ambito: un servizio VPN personale basato sul cloud protegge il traffico e la privacy di una singola persona, mentre una VPN cloud aziendale connette il personale ai sistemi interni dell’azienda.
La distinzione conta nella pratica: una VPN personale non ti darà accesso alla rete interna di un’azienda come farebbe una VPN cloud aziendale per l’accesso remoto, perché servono il gateway, le credenziali e la configurazione del tuo datore di lavoro. Come qualsiasi VPN cloud, gestisce la crittografia e la connessione su un’infrastruttura a cui non devi pensare: consultare le posizioni dei server disponibili e confrontare i piani nella pagina dei prezzi è tutto ciò che la maggior parte delle persone deve fare per la «configurazione».
Domande frequenti
È una VPN il cui gateway, che gestisce la crittografia e le connessioni, è ospitato su un’infrastruttura cloud anziché su un dispositivo fisico di proprietà dell’organizzazione e gestito da essa.
La tecnologia di crittografia sottostante è la stessa. La differenza sta nella posizione del gateway e in chi lo gestisce: l’infrastruttura di una VPN cloud è ospitata e scalata da un provider, mentre l’hardware di una VPN tradizionale si trova presso la sede ed è gestito internamente.
È la funzione che gestisce contemporaneamente molte connessioni VPN crittografate. Storicamente era svolta da hardware fisico dedicato; oggi è in genere affidata a un gateway ospitato nel cloud che attinge all’infrastruttura cloud condivisa.
Condividono lo stesso modello di base — connettersi a un’infrastruttura ospitata da un provider anziché gestirne una propria — ma hanno scopi diversi. Una VPN personale come Guru VPN protegge il traffico di un singolo utente; una VPN cloud aziendale connette il personale ai sistemi interni dell’azienda.
Zero Trust Network Access (ZTNA), talvolta integrato in un framework SASE più ampio, è la principale alternativa che sta guadagnando diffusione: concede un accesso per singola applicazione verificato continuamente, anziché un accesso più ampio alla rete quando un dispositivo si connette.
Conclusione
In definitiva, VPN cloud descrive un cambiamento nella posizione del gateway VPN e in chi è responsabile del suo funzionamento, non un tipo di crittografia o di sicurezza fondamentalmente diverso. Per un’azienda, questo cambiamento significa rinunciare alla proprietà dell’hardware e alla pianificazione della capacità in favore della scalabilità e della manutenzione offerte da un provider, valutandole concretamente rispetto a modelli più recenti che concedono un accesso più limitato, come ZTNA. Per una singola persona, significa qualcosa di più semplice e già familiare: una VPN personale come Guru VPN usa da sempre questo stesso modello ospitato nel cloud, senza bisogno di spiegarlo in questi termini.


