
 EN
 BR
 DE
 ES
 FR
 RU
 ID
 TR
 IT
 JP
 SA
 VN
 TH
 KR

Penjelasan Cloud VPN: Cara Kerjanya, Konsentrator Cloud VPN, dan Penggunaannya untuk Bisnis


 Poin-poin utama

- Cloud VPN merutekan koneksi terenkripsi melalui gateway yang dihosting di infrastruktur cloud, bukan melalui perangkat VPN fisik yang dimiliki dan dikelola organisasi di lokasi sendiri.
- Cloud VPN biasanya hadir dalam dua tingkat layanan — konfigurasi ketersediaan tinggi dengan failover redundan, serta konfigurasi “klasik” yang lebih sederhana dengan satu titik koneksi — dan dua pola penerapan: akses jarak jauh (perangkat individual yang terhubung) dan site-to-site (menghubungkan seluruh jaringan).
- Konsentrator cloud VPN adalah padanan yang dihosting di cloud untuk perangkat keras fisik yang dahulu menangani puluhan atau ratusan terowongan terenkripsi secara bersamaan di ruang server — menjalankan fungsi yang sama tanpa perangkat fisik.
- Bisnis menggunakan cloud VPN untuk lebih dari sekadar akses bagi pekerja jarak jauh: mendukung BYOD, menghubungkan sistem cloud dan lokal, memberi akses kepada mitra dan kontraktor, serta menangani tugas yang bergantung pada geografi, seperti memeriksa konten atau harga yang dilokalkan.
- Layanan VPN pribadi seperti Guru VPN secara fungsional merupakan bentuk cloud VPN untuk konsumen — Anda terhubung ke infrastruktur yang dijalankan dan diskalakan oleh penyedia, tanpa perlu menyentuh server sendiri.
Secara sederhana, cloud vpn adalah VPN yang gateway-nya — tempat perangkat Anda terhubung — berada di infrastruktur cloud, bukan di perangkat fisik dalam ruang server kantor. Bagi tim TI, perbedaan inilah inti utamanya — hal ini mengubah cara VPN diterapkan, diskalakan, dan dikelola. Namun, bagi individu yang mencari layanan VPN cloud atau layanan VPN berbasis cloud, istilah ini biasanya merujuk pada sesuatu yang lebih akrab: aplikasi VPN seperti Guru VPN, yang menghubungkan Anda ke server yang dijalankan dan dikelola penyedia, bukan ke perangkat keras yang harus Anda kelola sendiri. Kedua makna ini sah, dan hubungannya lebih erat daripada yang terlihat sekilas. Panduan ini membahas apa itu cloud vpn secara teknis, cara kerja konsentrator cloud vpn, penggunaan cloud VPN untuk bisnis, kaitannya dengan keamanan data, serta teknologi yang menggantikannya dalam arsitektur perusahaan modern.
Apa Itu Cloud VPN?
Apa sebenarnya cloud vpn selain “VPN yang berada di cloud”? Cloud VPN adalah gateway VPN — komponen yang menangani enkripsi, dekripsi, dan autentikasi untuk setiap perangkat yang terhubung — yang dihosting dan dioperasikan penyedia cloud, alih-alih menjalankan fungsi yang sama pada perangkat fisik yang dibeli, dipasang di rak, dan dikelola sendiri oleh organisasi. Mekanisme enkripsi dan tunneling yang mendasarinya menggunakan teknologi yang sama seperti VPN lainnya (umumnya IPsec atau SSL/TLS); yang berubah adalah lokasi gateway dan pihak yang bertanggung jawab menjaga agar gateway tetap beroperasi.
Perbedaan ini lebih penting daripada yang mungkin terdengar, karena perangkat VPN fisik memiliki kapasitas tetap — perangkat itu hanya dapat menangani sejumlah koneksi terenkripsi secara bersamaan sebelum kinerjanya menurun, dan peningkatan kapasitas berarti membeli perangkat keras baru. Sebaliknya, kapasitas gateway cloud vpn diskalakan seperti kebanyakan infrastruktur cloud: penyedia menambahkan sumber daya di balik layar saat permintaan meningkat, tanpa perlu merencanakan penggantian perangkat keras.
Cloud VPN vs. VPN Tradisional
| Fitur | VPN Tradisional (Lokal) | Cloud VPN |
|---|---|---|
Lokasi gateway | Perangkat fisik di kantor atau pusat data | Dihosting di infrastruktur cloud |
Penyiapan | Memerlukan pembelian, pemasangan di rak, dan konfigurasi perangkat keras | Disediakan melalui konsol cloud, biasanya dalam hitungan menit |
Penskalaan | Memerlukan perangkat keras baru saat permintaan meningkat | Diskalakan melalui infrastruktur penyedia yang sudah ada |
Pemeliharaan | Menjadi tanggung jawab staf TI internal | Sebagian besar ditangani oleh penyedia cloud |
Keandalan | Satu titik kegagalan fisik, kecuali jika perangkat keras redundan dibeli secara terpisah | Dibangun di atas infrastruktur penyedia yang redundan dan terdistribusi |
Biaya awal | Lebih tinggi — perangkat keras merupakan belanja modal | Lebih rendah — biasanya berupa biaya operasional yang dapat diperkirakan |
Secara praktis, penyiapan VPN berbasis cloud mengurangi sebagian besar beban operasional VPN tradisional — tidak ada yang perlu merencanakan kapasitas perangkat keras, memasang patch firmware pada perangkat fisik, atau buru-buru mengganti unit yang rusak — dengan konsekuensi bergantung pada infrastruktur dan keandalan layanan pihak ketiga, alih-alih infrastruktur yang dikendalikan langsung oleh organisasi.
Tingkat Layanan Cloud VPN: Ketersediaan Tinggi vs. Klasik
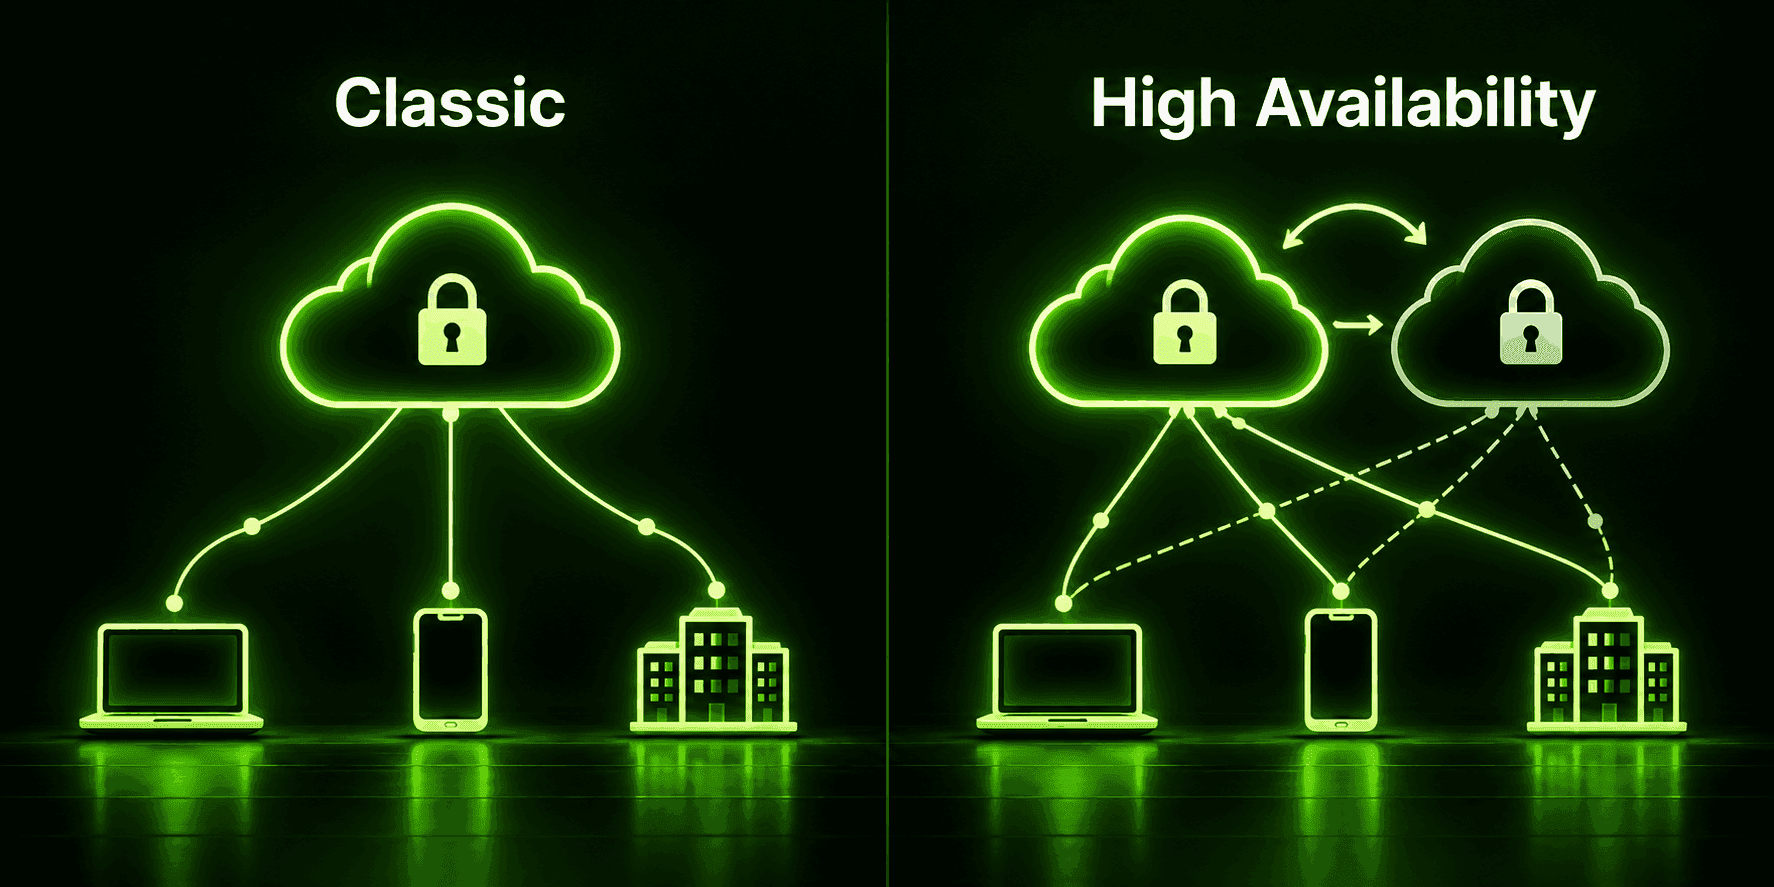
Sebagian besar layanan cloud VPN hadir dalam dua tingkat, dengan perbedaan pada seberapa banyak redundansi yang disertakan. Konfigurasi cloud VPN ketersediaan tinggi (HA) menjalankan beberapa instans gateway redundan, yang diatur agar instans cadangan dapat terus berbagi beban atau langsung mengambil alih saat instans utama gagal. Dengan begitu, kegagalan satu instans tidak memutus koneksi — tingkat ini biasanya menargetkan waktu aktif sekitar 99.99%. Konfigurasi klasik (non-HA) menjalankan satu instans gateway dengan satu titik koneksi. Konfigurasi ini lebih sederhana dan murah untuk disiapkan, tetapi memiliki target waktu aktif yang lebih rendah, biasanya sekitar 99.9%, karena tidak ada failover otomatis jika instans tersebut bermasalah.
Tingkat yang tepat sepenuhnya bergantung pada besarnya dampak gangguan. Bisnis yang menjalankan layanan untuk pelanggan melalui terowongan biasanya tidak dapat menoleransi waktu henti yang berisiko terjadi pada konfigurasi klasik, sementara penerapan yang lebih kecil dengan urgensi lebih rendah mungkin tidak perlu membayar redundansi yang jarang digunakan.
Dua Cara Penerapan Cloud VPN
Terlepas dari pilihan tingkat layanan, cloud VPN diterapkan dengan salah satu dari dua pola, bergantung pada apa yang terhubung ke sana. VPN akses jarak jauh berbasis cloud adalah VPN yang dihubungi langsung oleh perangkat individual — misalnya laptop karyawan — dengan konsep serupa VPN akses jarak jauh lainnya, hanya saja gateway-nya berada di cloud, bukan di lokasi perusahaan. Sebaliknya, cloud VPN site-to-site (kadang disebut site-to-cloud) menghubungkan dua jaringan secara utuh — misalnya jaringan kantor dan lingkungan yang dihosting di cloud — melalui terowongan persisten antargateway, tanpa perlu memasang perangkat lunak klien di setiap perangkat pada kedua jaringan.
Banyak organisasi menjalankan kedua pola tersebut secara bersamaan: terowongan site-to-site persisten yang terus menghubungkan jaringan kantor dan sumber daya cloud, ditambah konfigurasi akses jarak jauh bagi karyawan yang terhubung dari mana pun mereka bekerja.
Apa Itu Konsentrator Cloud VPN?
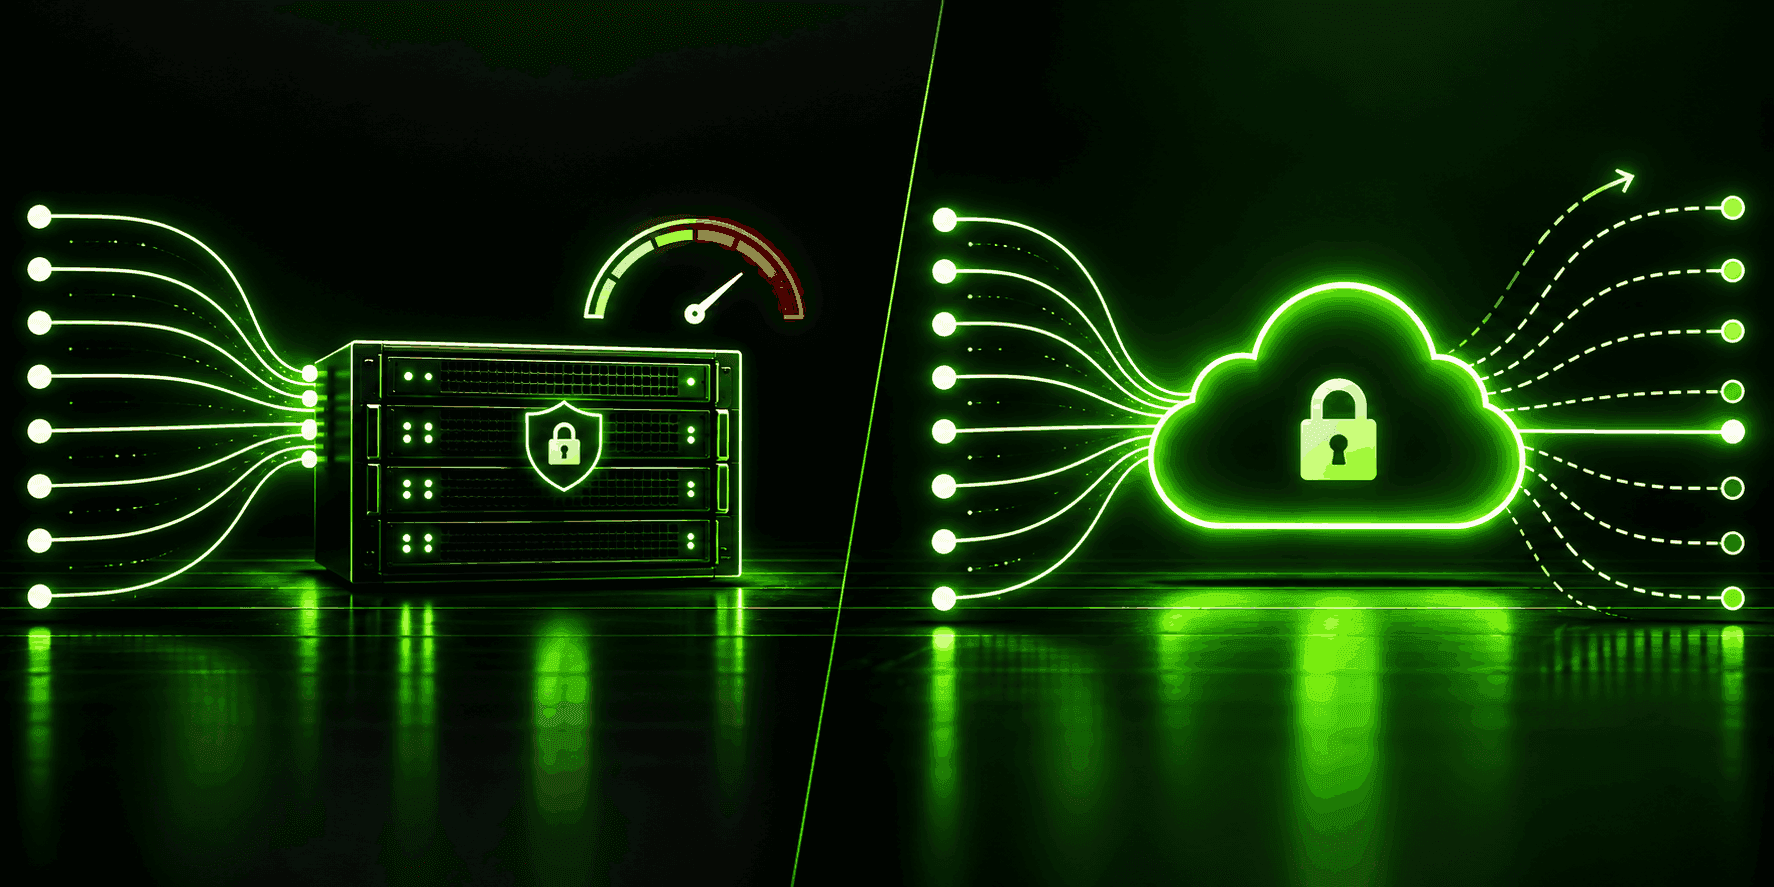
Istilah konsentrator cloud VPN merujuk pada fungsi khusus untuk menjadi titik terminasi dan mengelola banyak terowongan terenkripsi secara bersamaan — dahulu, fungsi ini ditangani perangkat fisik khusus yang dibuat untuk tugas tersebut, karena mengenkripsi dan mendekripsi lalu lintas puluhan atau ratusan koneksi sekaligus memang membutuhkan banyak sumber daya. Gateway cloud VPN mengambil alih fungsi konsentrator yang sama, tetapi berjalan di infrastruktur cloud bersama, bukan pada perangkat khusus. Karena itulah dokumentasi cloud VPN maupun VPN tradisional masih menggunakan istilah “konsentrator” untuk menjelaskan fungsi yang dijalankan, meski perangkat keras fisiknya sudah tidak ada.
Dampak praktisnya: konsentrator fisik memiliki batas tegas pada jumlah terowongan yang dapat ditangani sebelum Anda memerlukan unit kedua. Sementara itu, fungsi konsentrator yang dihosting di cloud umumnya dapat menangani lebih banyak koneksi secara bersamaan dengan memanfaatkan sumber daya cloud tambahan, tanpa perlu ada yang menyadari proses peralihan tersebut.
Cloud VPN untuk Bisnis: Penggunaan Nyatanya
Penggunaan cloud VPN untuk bisnis jauh melampaui skenario yang sudah jelas, “memungkinkan karyawan bekerja dari rumah”, meskipun biasanya itulah hal pertama yang terpikirkan.
Akses bagi tenaga kerja yang tersebar dan bekerja jarak jauh merupakan penggunaan dasarnya — karyawan terhubung dengan aman ke sistem internal dari mana pun mereka berada, tanpa perusahaan perlu memiliki perangkat VPN dengan kapasitas yang dirancang untuk jumlah pegawai di kantor tertentu.
Dukungan BYOD merupakan penggunaan yang berkaitan erat: sifat cloud VPN yang dapat diskalakan dan dikelola secara terpusat memudahkan perluasan akses aman ke beragam perangkat pribadi tanpa perencanaan kapasitas yang diperlukan oleh perangkat dengan kapasitas tetap.
Menghubungkan sistem cloud dan lokal merupakan penggunaan khusus untuk infrastruktur hibrida — cloud VPN site-to-site dapat menghubungkan server lokal perusahaan yang masih digunakan dengan aplikasi baru yang dihosting di cloud, sehingga kedua lingkungan berfungsi sebagai satu jaringan selama migrasi cloud bertahap.
Akses kontraktor dan mitra juga mendapat manfaat dari skalabilitas dan pengelolaan terpusat yang sama — memberikan dan mencabut akses bagi kelompok kolaborator eksternal yang terus berganti jauh lebih mudah melalui gateway yang dikelola di cloud daripada dengan mengubah konfigurasi perangkat.
Tugas bisnis yang bergantung pada lokasi geografis merupakan penggunaan yang tidak terlalu jelas, tetapi cukup umum: tim menggunakan koneksi cloud VPN untuk memeriksa tampilan konten, harga, atau peringkat pencarian dari berbagai wilayah, menguji perilaku produk berdasarkan asumsi geolokasi yang berbeda, atau mengakses layanan khusus wilayah yang tidak tersedia dari lokasi mereka sebenarnya.
Cloud VPN dan Keamanan Data Cloud
Strategi untuk mengamankan data cloud dengan VPN umumnya menempatkan VPN sebagai satu lapisan dari solusi yang lebih luas, bukan sebagai solusi keseluruhan. VPN itu sendiri menangani dua tugas khusus: mengenkripsi data yang dikirim antara perangkat dan sumber daya cloud yang diaksesnya, serta membatasi siapa yang boleh membuat koneksi tersebut melalui autentikasi. Konfigurasi VPN untuk keamanan cloud memadukan fungsi ini dengan praktik yang sepenuhnya berada di luar terowongan — autentikasi multifaktor agar kata sandi yang dicuri saja tidak cukup untuk memperoleh akses, segmentasi jaringan agar perangkat atau akun yang disusupi tidak dapat menjangkau lebih dari yang diperlukan, serta aturan firewall di gateway untuk membatasi jenis lalu lintas yang boleh lewat.
Perlu dipahami dengan jelas hal-hal yang tidak dilindungi VPN dengan sendirinya: data yang tersimpan di penyimpanan cloud, izin cloud yang salah konfigurasi, dan kerentanan pada tingkat aplikasi merupakan risiko terpisah yang tidak ditangani oleh terowongan terenkripsi VPN. Cloud VPN mengamankan koneksi; VPN tidak otomatis mengamankan semua hal di kedua ujung koneksi.
Alternatif Modern untuk Cloud VPN
Alternatif cloud vpn yang semakin banyak digunakan di lingkungan perusahaan adalah Zero Trust Network Access (ZTNA), yang mengubah model kepercayaan yang mendasarinya, alih-alih sekadar memindahkan infrastruktur ke cloud. VPN — baik yang dihosting di cloud maupun tidak — biasanya memberikan perangkat yang sudah diautentikasi akses luas ke suatu segmen jaringan. ZTNA terus memverifikasi pengguna, perangkat, dan aplikasi tertentu yang diminta, lalu hanya memberikan akses ke aplikasi tersebut, bukan ke jaringan yang lebih luas. Sejumlah vendor menggabungkan kemampuan ini dengan fungsi jaringan yang lebih luas dalam kerangka Secure Access Service Edge (SASE), yang memadukan konektivitas dan keamanan menjadi satu layanan yang disediakan melalui cloud.
Saat ini, keduanya belum sepenuhnya menggantikan cloud VPN untuk semua penggunaan — sebagian besar organisasi menjalankan VPN dan ZTNA berdampingan selama peralihan bertahap, alih-alih beralih sekaligus — tetapi arah arsitektur perusahaan jelas menuju akses yang lebih terbatas dan diverifikasi secara berkelanjutan, bukan akses luas yang diberikan sekali lalu dipercaya selama koneksi berlangsung.
Apakah VPN Pribadi seperti Guru VPN Termasuk “Cloud VPN”?
Dalam pengertian yang relevan secara praktis: ya. Saat Anda terhubung ke Guru VPN, Anda terhubung ke infrastruktur server yang dijalankan, dikelola, dan diskalakan oleh penyedia — Anda tidak perlu menyentuh perangkat fisik, meminta kapasitas, atau mengelola gateway sendiri. Inilah tepatnya gagasan dasar cloud vpn sebagai model layanan. Perbedaannya dengan istilah untuk versi perusahaan pada dasarnya hanya cakupannya: layanan VPN pribadi berbasis cloud melindungi lalu lintas dan privasi satu individu, sedangkan cloud VPN perusahaan menghubungkan tenaga kerja ke sistem internal perusahaan.
Perbedaan itu penting dalam praktik: VPN pribadi tidak akan memberi Anda akses ke jaringan internal perusahaan seperti halnya cloud VPN akses jarak jauh perusahaan, karena akses tersebut memerlukan gateway, kredensial, dan konfigurasi milik perusahaan Anda sendiri. Seperti cloud VPN lainnya, VPN pribadi menangani enkripsi dan pengelolaan koneksi pada infrastruktur yang tidak perlu Anda pikirkan — memeriksa lokasi server yang tersedia dan membandingkan paket di halaman harga adalah seluruh “penyiapan” yang biasanya perlu dilakukan kebanyakan orang.
Pertanyaan yang Sering Diajukan
Cloud VPN adalah VPN yang gateway-nya, yang menangani enkripsi dan koneksi, dihosting di infrastruktur cloud, bukan pada perangkat fisik yang dimiliki dan dikelola sendiri oleh organisasi.
Teknologi enkripsi yang mendasarinya sama. Perbedaannya terletak pada lokasi gateway dan pihak yang mengelolanya — infrastruktur cloud VPN dihosting dan diskalakan oleh penyedia, sedangkan perangkat keras VPN tradisional berada di lokasi perusahaan dan dikelola secara internal.
Konsentrator cloud VPN adalah fungsi untuk menangani banyak koneksi VPN terenkripsi secara bersamaan — dahulu dilakukan oleh perangkat keras fisik khusus, sedangkan kini biasanya ditangani gateway yang dihosting di cloud dan memanfaatkan infrastruktur cloud bersama.
Keduanya menggunakan model dasar yang sama — terhubung ke infrastruktur yang dihosting penyedia alih-alih mengelola infrastruktur sendiri — tetapi tujuannya berbeda. VPN pribadi seperti Guru VPN melindungi lalu lintas milik individu, sedangkan cloud VPN perusahaan menghubungkan tenaga kerja ke sistem internal perusahaan.
Zero Trust Network Access (ZTNA), yang terkadang digabungkan dalam kerangka SASE yang lebih luas, adalah alternatif utama yang semakin banyak digunakan — ZTNA memberikan akses per aplikasi yang diverifikasi secara berkelanjutan, bukan akses yang lebih luas ke jaringan setelah perangkat terhubung.
Kesimpulan
Pada akhirnya, cloud vpn menggambarkan pergeseran lokasi gateway VPN dan pihak yang bertanggung jawab menjaga agar gateway tetap beroperasi, bukan jenis enkripsi atau keamanan yang secara mendasar berbeda. Bagi bisnis, pergeseran ini berarti menukar kepemilikan perangkat keras dan perencanaan kapasitas dengan skalabilitas serta pemeliharaan dari penyedia, sembari mempertimbangkan model akses yang lebih baru dan terbatas seperti ZTNA. Bagi individu, maknanya lebih sederhana dan sudah akrab: VPN pribadi seperti Guru VPN sejak awal telah berjalan dengan model yang sama-sama dihosting di cloud ini, hanya saja tidak perlu dijelaskan dengan istilah tersebut.


