
 EN
 BR
 DE
 ES
 FR
 RU
 ID
 TR
 IT
 JP
 SA
 VN
 TH
 KR

VPN na nuvem explicado: como funciona, concentradores de VPN na nuvem e casos de uso empresariais


 Principais pontos

- Uma VPN na nuvem encaminha conexões criptografadas por meio de um gateway hospedado em uma infraestrutura de nuvem, em vez de um equipamento VPN físico que a organização possui e mantém no local.
- As VPNs na nuvem costumam ser oferecidas em dois níveis de serviço — configurações de alta disponibilidade com redundância e failover, e configurações “clássicas” mais simples, com um único ponto de conexão — e em dois padrões de implantação: acesso remoto (dispositivos individuais que se conectam) e site a site (conexão entre redes inteiras).
- Um concentrador de VPN na nuvem é o equivalente, hospedado na nuvem, do equipamento físico que antes gerenciava dezenas ou centenas de túneis criptografados simultâneos em uma sala de servidores — a mesma função, sem o equipamento.
- As empresas usam VPNs na nuvem para muito mais do que dar acesso a trabalhadores remotos: suporte a BYOD, conexão entre sistemas na nuvem e locais, acesso para parceiros e prestadores de serviço e até tarefas que dependem da localização geográfica, como verificar conteúdo ou preços localizados.
- Serviços de VPN pessoais como Guru VPN são, em termos funcionais, uma forma de VPN na nuvem voltada ao consumidor: você se conecta à infraestrutura que o provedor opera e dimensiona, sem precisar interagir com nenhum servidor.
Em sua forma mais simples, uma VPN na nuvem é uma VPN cujo gateway de conexão do dispositivo fica em uma infraestrutura de nuvem, em vez de em um equipamento físico instalado na sala de servidores de um escritório. Para as equipes de TI, essa distinção é o ponto central — ela muda a forma como a VPN é implantada, dimensionada e mantida. Já para quem pesquisa “serviço de VPN na nuvem” ou “serviço de VPN baseado na nuvem”, o termo costuma significar algo mais familiar: um aplicativo de VPN, como Guru VPN, que conecta você a servidores operados e mantidos por um provedor, em vez de um equipamento que você teria de gerenciar. Os dois sentidos são legítimos e têm mais em comum do que parece à primeira vista. Este guia explica tecnicamente o que é uma VPN na nuvem, como funcionam os concentradores de VPN na nuvem, onde as VPNs na nuvem são usadas por empresas, como se relacionam com a segurança de dados e o que as está substituindo na arquitetura empresarial moderna.
O que é uma VPN na nuvem?
O que é exatamente uma VPN na nuvem, além de “uma VPN que fica na nuvem”? É um gateway de VPN — o componente que gerencia a criptografia, a descriptografia e a autenticação de cada dispositivo que se conecta — hospedado e operado por um provedor de nuvem, em vez de executar essa mesma função em um equipamento físico que a organização compra, instala em um rack e mantém por conta própria. A criptografia e os mecanismos de tunelamento são os mesmos usados em qualquer VPN (comumente IPsec ou SSL/TLS); o que muda é onde esse gateway fica e quem é responsável por mantê-lo em funcionamento.
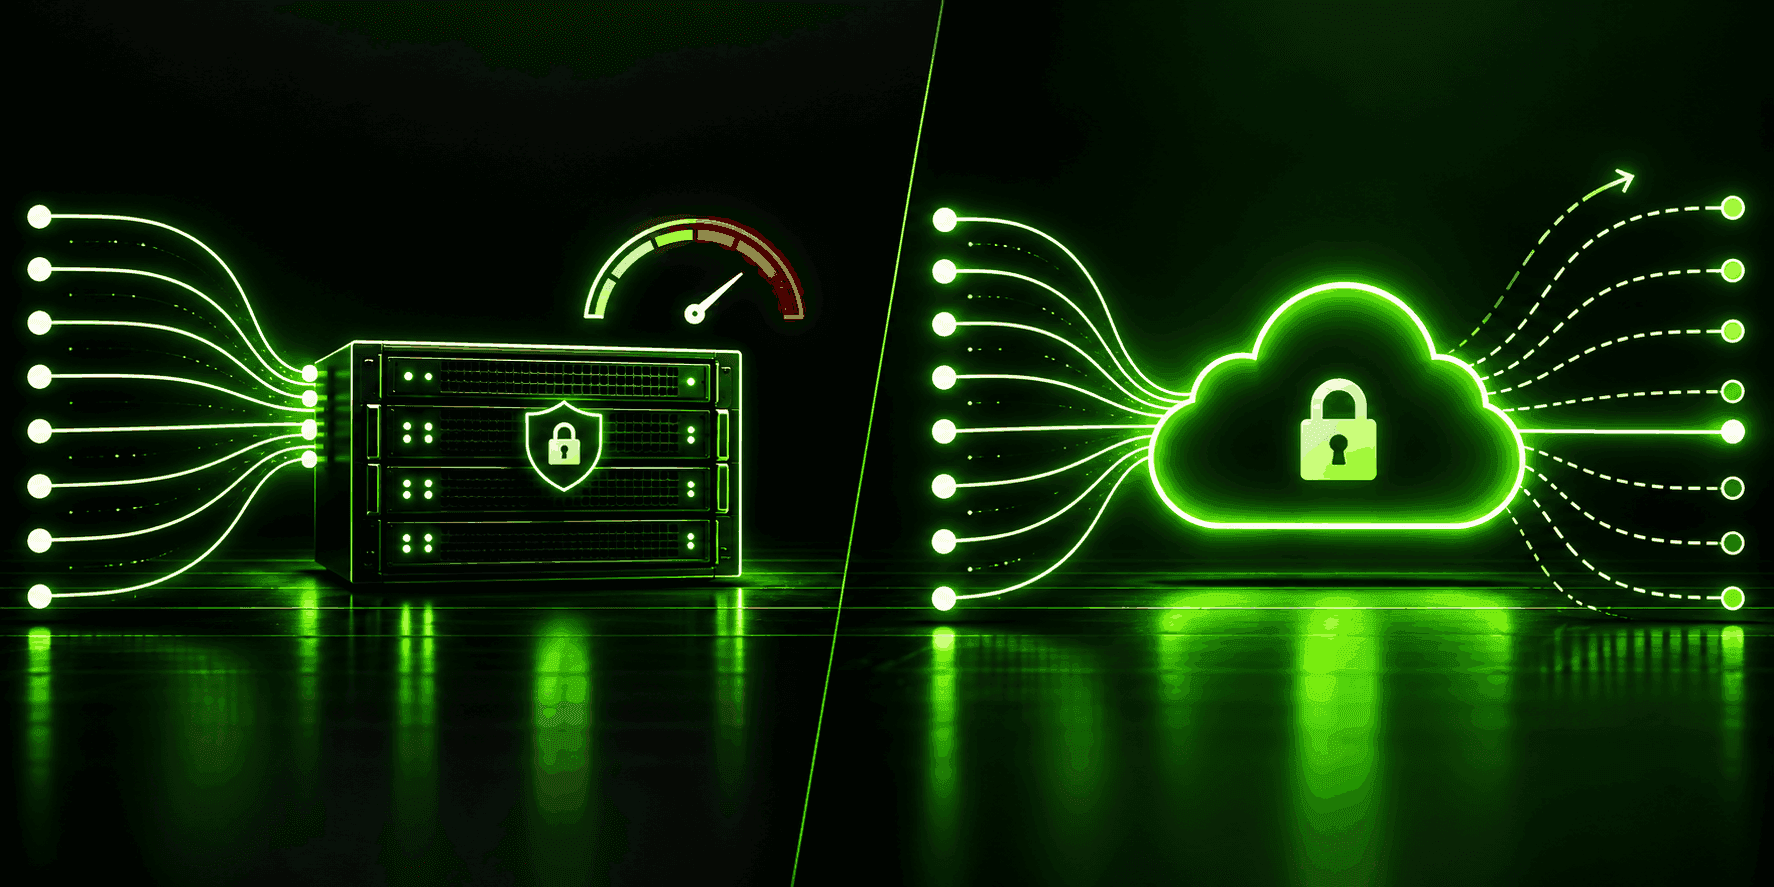
Isso é mais relevante do que pode parecer, porque um equipamento VPN físico tem capacidade fixa — só consegue lidar com determinado número de conexões criptografadas simultâneas antes que o desempenho se degrade, e ampliar a capacidade exige comprar novos equipamentos. Em contrapartida, a capacidade do gateway de uma VPN na nuvem aumenta como a da maioria das infraestruturas de nuvem: o provedor adiciona recursos nos bastidores conforme a demanda cresce, sem que ninguém precise planejar uma atualização de hardware.
VPN na nuvem vs. VPN tradicional
| Recurso | VPN tradicional (local) | VPN na nuvem |
|---|---|---|
Onde fica o gateway | Equipamento físico em um escritório ou centro de dados | Hospedado em uma infraestrutura de nuvem |
Configuração | Exige comprar, instalar em um rack e configurar o hardware | Provisionada por meio de um console de nuvem, geralmente em poucos minutos |
Dimensionamento | Exige novos equipamentos conforme a demanda cresce | Aumenta por meio da infraestrutura já existente do provedor |
Manutenção | Fica a cargo da equipe interna de TI | É feita, em grande parte, pelo provedor de nuvem |
Confiabilidade | Um único ponto físico de falha, a menos que sejam comprados equipamentos redundantes à parte | Baseada na infraestrutura redundante e distribuída do provedor |
Custo inicial | Mais alto — o hardware é uma despesa de capital | Mais baixo — geralmente uma despesa operacional previsível |
Na prática, uma configuração de VPN baseada na nuvem elimina a maior parte da carga operacional de uma VPN tradicional — ninguém precisa planejar a capacidade do hardware, aplicar correções de firmware a um equipamento físico nem correr para substituir uma unidade com defeito —, em troca da dependência da infraestrutura e da confiabilidade do serviço de terceiros, em vez de uma infraestrutura sob controle direto da organização.
Níveis de serviço de VPN na nuvem: alta disponibilidade vs. clássico
A maioria das ofertas de VPN na nuvem tem dois níveis, cuja diferença está no grau de redundância integrada. Uma configuração de VPN na nuvem de alta disponibilidade (HA) executa instâncias redundantes de gateway, organizadas para que uma instância de reserva possa compartilhar a carga continuamente ou assumir assim que a instância principal falhar. Assim, a falha de uma única instância não interrompe a conexão — esse nível costuma ter como meta um tempo de atividade em torno de 99.99%. Uma configuração clássica (sem HA) executa uma única instância de gateway com um único ponto de conexão. É mais simples e barata de configurar, mas tem uma meta de tempo de atividade menor, geralmente em torno de 99.9%, pois não há failover automático se essa instância apresentar um problema.
A escolha do nível depende inteiramente do custo real de uma interrupção. Uma empresa que executa serviços voltados a clientes pelo túnel geralmente não pode tolerar o tempo de inatividade que uma configuração clássica pode acarretar, enquanto uma implantação menor, com menos urgência e menor impacto potencial, talvez não precise pagar por uma redundância que raramente usará.
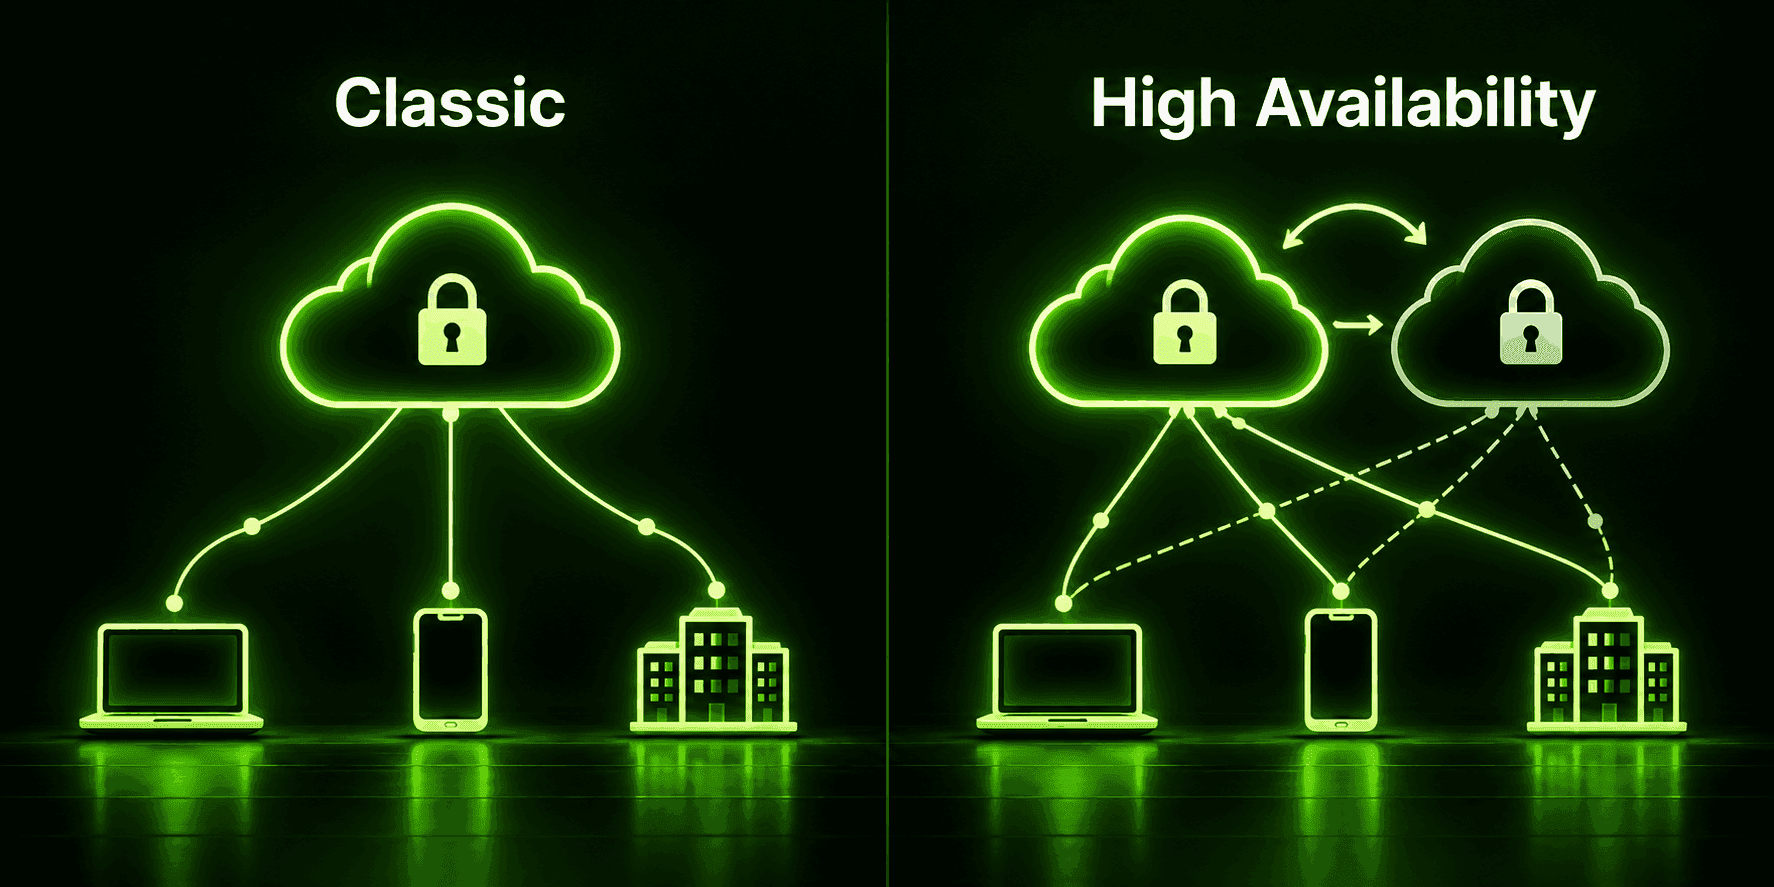
Duas formas de implantar VPNs na nuvem
Independentemente do nível de serviço, uma VPN na nuvem é implantada em um de dois padrões, conforme o que se conecta a ela. Uma VPN de acesso remoto baseada na nuvem é aquela à qual um dispositivo individual — por exemplo, o laptop de um funcionário — se conecta diretamente. É semelhante, em conceito, a qualquer VPN de acesso remoto, mas com o próprio gateway na nuvem, em vez de no local. Já uma VPN na nuvem site a site (às vezes chamada de site à nuvem) conecta duas redes inteiras — por exemplo, a rede de um escritório e um ambiente hospedado na nuvem — por meio de um túnel persistente entre gateways, sem exigir um software cliente individual em cada dispositivo de qualquer uma das pontas.
Muitas organizações usam os dois padrões ao mesmo tempo: um túnel site a site persistente que mantém a rede do escritório e os recursos na nuvem continuamente conectados, além de uma configuração de acesso remoto para funcionários que se conectam de onde quer que estejam trabalhando.
O que é um concentrador de VPN na nuvem?
O termo concentrador de VPN na nuvem se refere à função específica de atuar como ponto de terminação de muitos túneis criptografados simultâneos e gerenciá-los — historicamente, realizada por um equipamento físico dedicado a essa tarefa, já que criptografar e descriptografar o tráfego de dezenas ou centenas de conexões ao mesmo tempo exige muitos recursos. Um gateway de VPN na nuvem assume essa mesma função de concentrador, mas é executado em uma infraestrutura de nuvem compartilhada, em vez de em um equipamento dedicado. Por isso, a documentação de VPNs na nuvem e a de VPNs tradicionais ainda usam “concentrador” para descrever a função subjacente, mesmo quando já não há um equipamento físico correspondente.
Na prática, a diferença é esta: um concentrador físico tem um limite rígido para o número de túneis que consegue gerenciar antes que seja necessário instalar uma segunda unidade. Já a função de concentrador hospedada na nuvem geralmente consegue absorver mais conexões simultâneas usando recursos adicionais da nuvem, sem que ninguém precise perceber essa transição.
VPN na nuvem para empresas: onde ela é usada na prática
Os casos de uso de VPN na nuvem para empresas vão muito além do cenário óbvio de “deixar os funcionários trabalharem de casa”, embora esse costume ser o primeiro que vem à mente.
O acesso para equipes distribuídas e remotas é o caso básico — funcionários se conectam com segurança aos sistemas internos, independentemente de onde estejam, sem que a empresa precise de um equipamento VPN dimensionado para o número de pessoas em um escritório específico.
O suporte a BYOD é um caso estreitamente relacionado: a capacidade de dimensionamento e o gerenciamento centralizado de uma VPN na nuvem facilitam a ampliação do acesso seguro a uma variedade maior de dispositivos pessoais, sem o planejamento de capacidade que um equipamento de capacidade fixa exigiria.
A conexão entre sistemas na nuvem e locais é um caso próprio de uma infraestrutura híbrida — uma VPN na nuvem site a site pode conectar os servidores locais que uma empresa ainda mantém a aplicativos mais recentes hospedados na nuvem, permitindo que os dois ambientes funcionem como uma só rede durante uma migração gradual para a nuvem.
O acesso para prestadores de serviço e parceiros se beneficia do mesmo dimensionamento e gerenciamento centralizado — conceder e revogar acesso para um grupo rotativo de colaboradores externos é muito mais simples por meio de um gateway gerenciado na nuvem do que por meio de alterações na configuração do equipamento.
As tarefas empresariais que dependem da localização geográfica são um caso menos óbvio, mas realmente comum: equipes usam conexões de VPN na nuvem para verificar como conteúdo, preços ou classificações em resultados de busca aparecem em diferentes regiões, testar o comportamento de um produto sob diferentes pressupostos de geolocalização ou acessar serviços específicos de certas regiões que não estão disponíveis em sua localização real.
VPN na nuvem e segurança de dados na nuvem
As estratégias para proteger dados na nuvem com VPN geralmente tratam a VPN como uma camada de uma solução mais ampla, não como a solução inteira. A VPN em si realiza duas tarefas específicas: criptografa os dados em trânsito entre um dispositivo e os recursos na nuvem que ele está acessando e controla, por meio de autenticação, quem pode estabelecer essa conexão. As configurações de segurança de VPN na nuvem são combinadas com práticas que ficam inteiramente fora do túnel — autenticação multifator, para que uma senha roubada por si só não conceda acesso; segmentação de rede, para que um dispositivo ou uma conta comprometidos não alcancem mais do que o necessário; e regras de firewall no próprio gateway, que limitam os tipos de tráfego permitidos.
É importante deixar claro o que uma VPN não cobre por si só: dados armazenados na nuvem, permissões de nuvem configuradas incorretamente e vulnerabilidades no nível dos aplicativos são riscos distintos que não são afetados pelo túnel criptografado de uma VPN. Uma VPN na nuvem protege a conexão; ela não protege automaticamente tudo o que está em cada uma das pontas.
Alternativas modernas à VPN na nuvem
Uma alternativa à VPN na nuvem que está ganhando espaço de verdade em ambientes empresariais é o Zero Trust Network Access (ZTNA), que muda o modelo de confiança subjacente, em vez de apenas transferir a infraestrutura para a nuvem. Em geral, uma VPN — hospedada na nuvem ou não — concede a um dispositivo conectado amplo acesso a um segmento da rede assim que ele é autenticado. O ZTNA verifica continuamente o usuário, o dispositivo e o aplicativo específico solicitado e concede acesso somente a esse aplicativo, em vez de à rede mais ampla. Alguns fornecedores combinam esses recursos com funcionalidades de rede mais abrangentes em uma estrutura de Secure Access Service Edge (SASE), reunindo conectividade e segurança em um único serviço fornecido pela nuvem.
Hoje, nenhum dos dois substitui por completo a VPN na nuvem em todos os casos de uso — a maioria das organizações usa VPN e ZTNA lado a lado durante uma transição gradual, em vez de mudar tudo de uma vez —, mas a arquitetura empresarial está claramente caminhando para um acesso mais restrito e verificado continuamente, em vez de um acesso amplo concedido uma vez e considerado confiável durante toda a conexão.
Uma VPN pessoal como Guru VPN é uma “VPN na nuvem”?
No sentido prático: sim. Quando você se conecta ao Guru VPN, você se conecta à infraestrutura de servidores que o provedor opera, mantém e dimensiona — sem nunca tocar em um equipamento físico, solicitar capacidade ou gerenciar um gateway por conta própria. Essa é exatamente a ideia subjacente à VPN na nuvem como modelo de serviço. A diferença em relação ao uso empresarial do termo está essencialmente no escopo: um serviço de VPN pessoal baseado na nuvem protege o tráfego e a privacidade de uma pessoa, enquanto uma VPN empresarial na nuvem conecta uma força de trabalho aos sistemas internos da empresa.
Essa distinção importa na prática: uma VPN pessoal não dará a você acesso à rede interna de uma empresa como faria uma VPN empresarial de acesso remoto na nuvem, pois isso exige o gateway, as credenciais e a configuração da própria empresa. O que ela faz, como qualquer VPN na nuvem, é gerenciar a criptografia e as conexões em uma infraestrutura na qual você não precisa pensar — conferir as localizações de servidores disponíveis e comparar planos na página de preços é tudo o que a maioria das pessoas precisa fazer como “configuração”.
Perguntas frequentes
É uma VPN cujo gateway, responsável pela criptografia e pelas conexões, fica hospedado em uma infraestrutura de nuvem, em vez de em um equipamento físico que a própria organização possui e mantém.
A tecnologia de criptografia subjacente é a mesma. A diferença está em onde fica o gateway e quem o mantém: a infraestrutura de uma VPN na nuvem é hospedada e dimensionada por um provedor, enquanto o equipamento de uma VPN tradicional fica no local e é gerenciado internamente.
É a função de gerenciar muitas conexões VPN criptografadas simultâneas de uma só vez — historicamente realizada por equipamentos físicos dedicados e, hoje, geralmente assumida por um gateway hospedado na nuvem, que utiliza uma infraestrutura de nuvem compartilhada.
Eles compartilham o mesmo modelo subjacente — conexão a uma infraestrutura hospedada por um provedor, em vez de gerenciar a própria infraestrutura —, mas têm finalidades diferentes. Uma VPN pessoal como Guru VPN protege o tráfego de uma pessoa; uma VPN empresarial na nuvem conecta uma força de trabalho aos sistemas internos da empresa.
O Zero Trust Network Access (ZTNA), às vezes integrado a uma estrutura SASE mais ampla, é a principal alternativa que está ganhando adoção: ele concede acesso continuamente verificado por aplicativo, em vez de acesso mais amplo à rede após a conexão de um dispositivo.
Conclusão
Em última análise, VPN na nuvem descreve uma mudança no local onde fica o gateway da VPN e em quem é responsável por mantê-lo em funcionamento, não um tipo fundamentalmente diferente de criptografia ou segurança. Para uma empresa, essa mudança significa trocar a propriedade do hardware e o planejamento de capacidade pela capacidade de dimensionamento e manutenção de um provedor, além de avaliar a comparação com modelos mais recentes de acesso restrito, como o ZTNA. Para uma pessoa, significa algo mais simples e já familiar: uma VPN pessoal como Guru VPN sempre funcionou nesse mesmo modelo hospedado na nuvem, sem que fosse necessário explicar isso nesses termos.


