
 EN
 BR
 DE
 ES
 FR
 RU
 ID
 TR
 IT
 JP
 SA
 VN
 TH
 KR

クラウドVPNとは?仕組み、クラウドVPNコンセントレーター、ビジネスでの活用例


 主なポイント

- クラウドVPNは、組織が所有してオンサイトで保守する物理VPNアプライアンスではなく、クラウドインフラ上のゲートウェイを経由して暗号化された接続をルーティングします。
- クラウドVPNには通常、冗長化とフェイルオーバーを備えた高可用性構成と、単一の接続ポイントを持つシンプルな「クラシック」構成という二つのサービス階層があります。また、個々の端末が接続するリモートアクセスと、ネットワーク全体を相互接続するサイト間接続という二つの導入パターンがあります。
- クラウドVPNコンセントレーターは、かつてサーバールームで数十本から数百本の暗号化トンネルを同時に処理していた物理ハードウェアに相当するクラウドホスト型の機能です。装置はなくても、担う役割は同じです。
- 企業によるクラウドVPNの利用は、リモートワーカーの接続だけにとどまりません。BYODへの対応、クラウドシステムとオンプレミスシステムの接続、パートナーや請負業者のアクセス、地域ごとのコンテンツや価格の確認といった地理的条件に左右される業務にも使われます。
- Guru VPNのような個人向けVPNサービスも、機能面では消費者向けのクラウドVPNです。利用者はプロバイダーが運用し、拡張するインフラに接続するため、自分でサーバーに触れる必要はありません。
クラウドVPNとは、オフィスのサーバールームに置かれた物理アプライアンスではなく、クラウドインフラ上にデバイスの接続先となるゲートウェイを設置するVPNです。ITチームにとって、この違いこそが重要です。VPNの導入、拡張、保守の方法が変わるからです。一方、「クラウドVPNサービス」や「クラウドベースのVPNサービス」を探している個人にとって、この言葉はもっと身近なものを指す場合が一般的です。たとえば、 Guru VPNのようなVPNアプリを使い、プロバイダーが運用・保守するサーバーに接続することです。自分でハードウェアを管理する必要はありません。どちらの意味も正しく、一見するより密接に関係しています。このガイドでは、技術的な意味でのクラウドVPN、クラウドVPNコンセントレーターの仕組み、ビジネスでの活用例、データセキュリティとの関係、そして現代のエンタープライズアーキテクチャで何に置き換えられつつあるのかを解説します。
クラウドVPNとは?
「クラウド上にあるVPN」以上に、クラウドVPNとは具体的に何を指すのでしょうか。接続する各デバイスの暗号化、復号、認証を担うVPNゲートウェイを、組織が購入してラックに設置し、自ら保守する物理装置ではなく、クラウドプロバイダーがホストして運用する形態です。その基盤となる暗号化やトンネリングの仕組みは、一般的なVPNで使われるもの(通常はIPsecまたはSSL/TLS)と同じです。異なるのは、ゲートウェイが実際にどこにあり、稼働を維持する責任を誰が負うかです。
この違いは、見た目以上に重要です。物理VPNアプライアンスの処理能力には上限があり、パフォーマンスが低下する前に処理できる同時接続数が決まっています。容量を増やすには新しいハードウェアの購入が必要です。一方、クラウドVPNのゲートウェイ容量は、一般的なクラウドインフラと同様に拡張されます。需要の増加に応じてプロバイダーがバックグラウンドでリソースを追加するため、ハードウェア更新を計画する必要はありません。
クラウドVPNと従来型VPNの比較
| 機能 | 従来型(オンプレミス)VPN | クラウドVPN |
|---|---|---|
ゲートウェイの設置場所 | オフィスまたはデータセンター内の物理アプライアンス | クラウドインフラ上でホスト |
セットアップ | ハードウェアの購入、ラックへの設置、設定が必要 | クラウドコンソールからプロビジョニング。通常は数分で完了 |
拡張性 | 需要の増加に応じて新しいハードウェアが必要 | プロバイダーの既存インフラを通じて拡張 |
保守 | 社内のITスタッフが担当 | 大部分をクラウドプロバイダーが担当 |
信頼性 | 冗長ハードウェアを別途購入しない限り、単一の物理障害点がある | プロバイダーの冗長化された分散インフラを基盤とする |
初期費用 | 高い — ハードウェアは資本的支出 | 低い — 通常、予測しやすい運用費用 |
実務上、クラウドベースのVPN構成では、従来型VPNの運用負担の大部分がなくなります。ハードウェア容量の計画、物理アプライアンスへのファームウェアパッチ適用、故障した装置の緊急交換は不要になります。その代わりに、組織が直接管理するインフラではなく、第三者のインフラとサービスの信頼性に依存することになります。
クラウドVPNのサービス階層:高可用性とクラシック
多くのクラウドVPNサービスには二つの階層があり、その違いは組み込まれた冗長性の程度にあります。高可用性(HA)構成では、冗長化されたゲートウェイインスタンスを稼働させます。バックアップが継続的に負荷を分担するか、プライマリインスタンスの障害時にただちに引き継ぐよう配置するため、一つのインスタンスが停止しても接続が切断されません。この階層では、一般に99.99%前後の稼働率が目標とされます。クラシック(非HA)構成では、単一の接続ポイントを持つゲートウェイインスタンスを一つ稼働させます。設定がより簡単で安価ですが、そのインスタンスに問題が起きても自動フェイルオーバーがないため、稼働率の目標は通常99.9%前後と低くなります。
どちらの階層が適切かは、中断によって実際にどれほどの損失が生じるかによります。トンネル経由で顧客向けサービスを運用する企業は、通常、クラシック構成で起こり得るダウンタイムを許容できません。一方、影響の大きさや緊急性が比較的小さい小規模な導入では、ほとんど使わない冗長性に費用をかける必要がない場合があります。
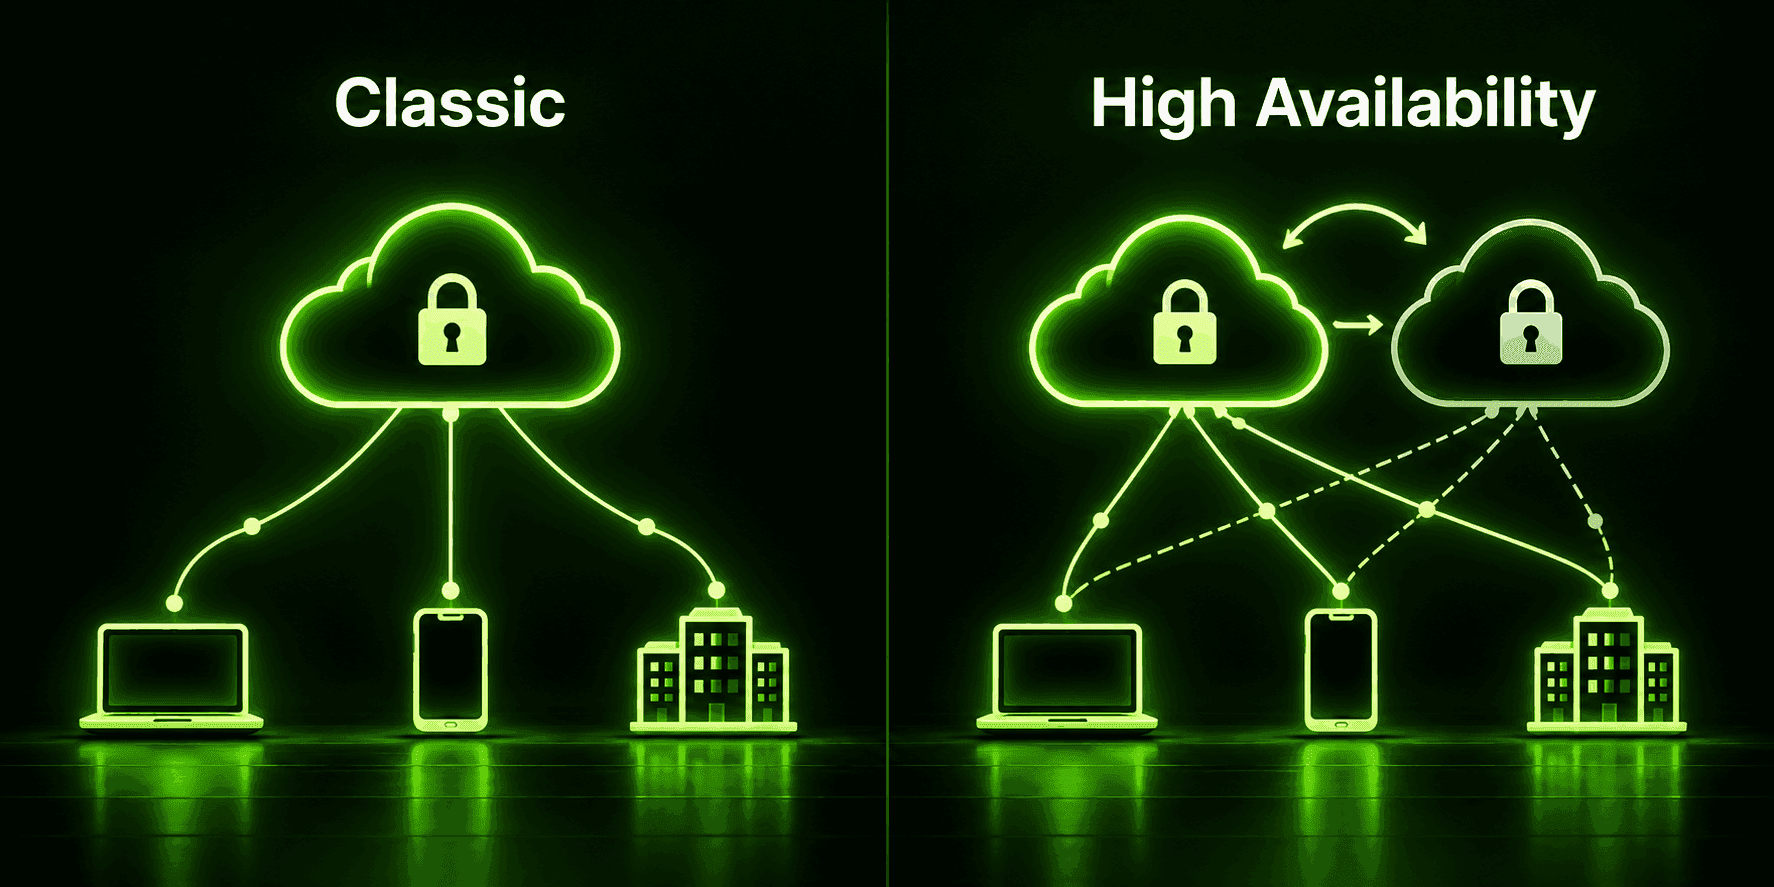
クラウドVPNの二つの導入方法
サービス階層とは別に、実際に何が接続するかに応じて、クラウドVPNには二つの導入パターンがあります。クラウドベースのリモートアクセスVPNは、従業員のノートパソコンなど、個々のデバイスが直接接続するものです。リモートアクセスVPNとしての基本的な考え方は同じですが、ゲートウェイ自体がオンサイトではなくクラウド上にあります。一方、サイト間接続(拠点とクラウド間の接続とも呼ばれる)型のクラウドVPNは、たとえばオフィスネットワークとクラウドホスト型環境のように、二つのネットワーク全体をゲートウェイ間の常時接続トンネルでつなぎます。両端の各デバイスに個別のクライアントソフトウェアを入れる必要はありません。
多くの組織では、両方のパターンを同時に利用しています。サイト間の常時接続トンネルでオフィスネットワークとクラウドリソースを継続的につなぎ、その上にリモートアクセス構成を追加して、従業員が勤務場所を問わず個別に接続できるようにします。
クラウドVPNコンセントレーターとは?
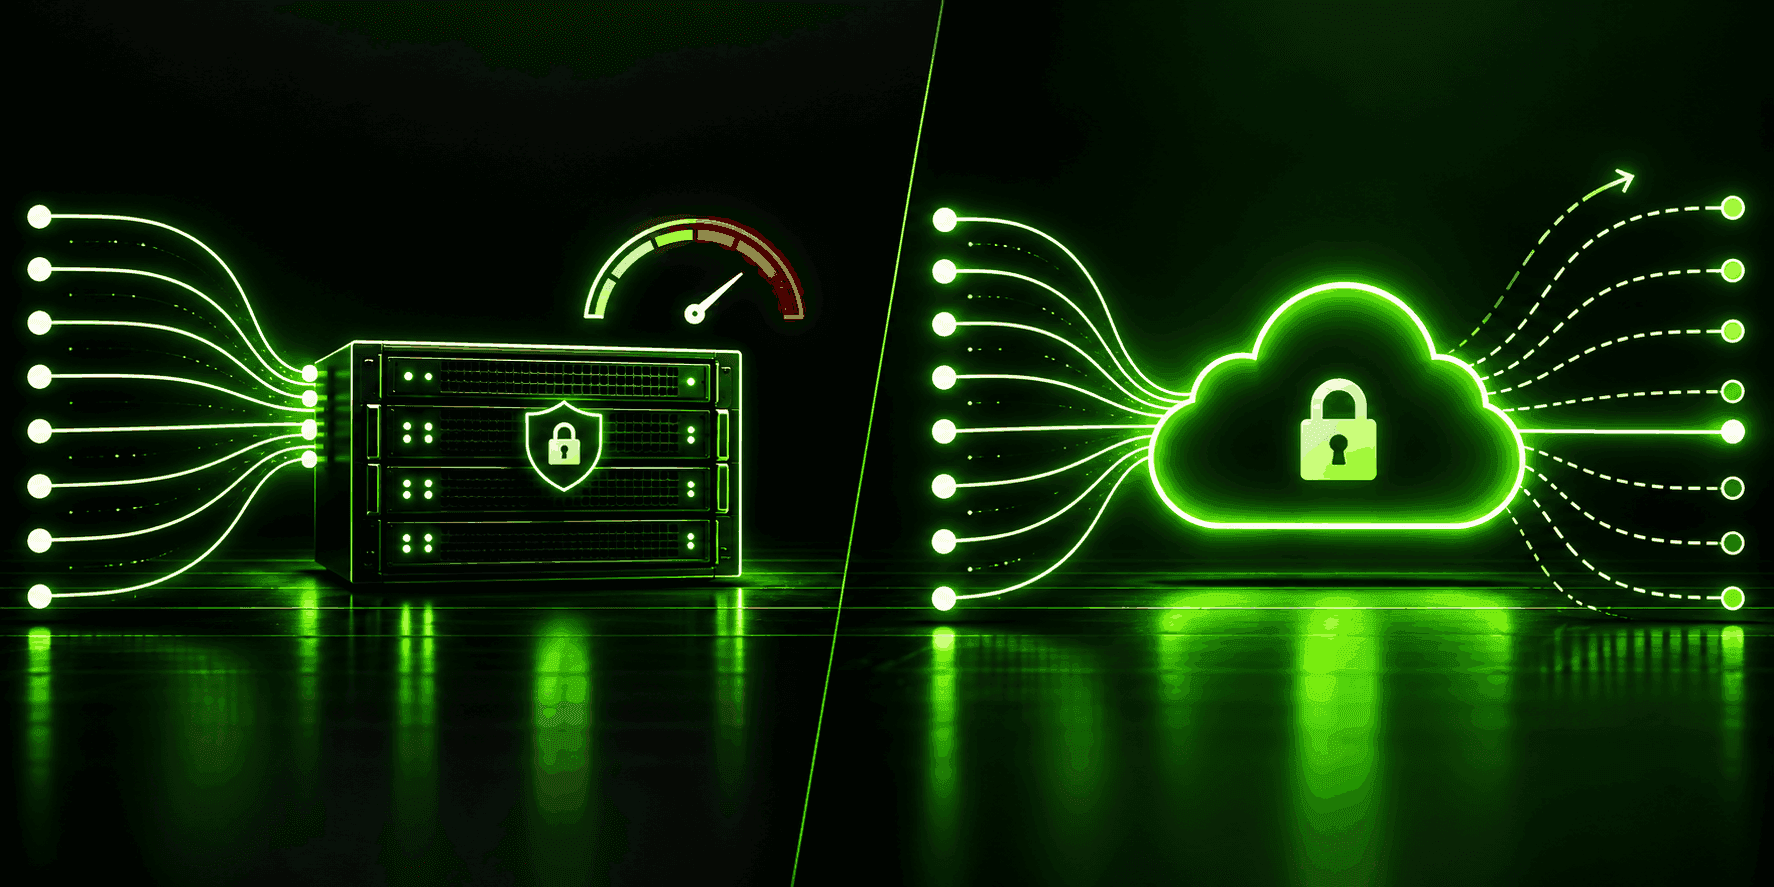
クラウドVPNコンセントレーターとは、多数の暗号化トンネルを同時に終端し、管理する機能を指します。かつては、まさにその役割を担う専用の物理アプライアンスが使われていました。数十から数百の接続のトラフィックを同時に暗号化・復号するには、実際に多くのリソースが必要だからです。クラウドVPNゲートウェイは、専用装置ではなく共有クラウドインフラ上で稼働しながら、同じコンセントレーター機能を担います。そのため、物理ハードウェアがなくなった後も、クラウドVPNの文書と従来型VPNの文書では、実行されている基盤の機能を表す言葉として「コンセントレーター」が使われています。
実務上の違いは、物理コンセントレーターでは処理できるトンネル数に明確な上限があり、それを超えるには二台目が必要になることです。一方、クラウドホスト型のコンセントレーター機能は、通常、追加のクラウドリソースを利用して同時接続数を増やせるため、その切り替えを利用者が意識する必要はありません。
ビジネス向けクラウドVPN:実際の活用例
ビジネスでのクラウドVPNの活用例は、「従業員が自宅で仕事をできるようにする」という分かりやすい用途だけではありません。多くの人がまず思い浮かべるのはこの用途ですが、実際の活用範囲はさらに広いものです。
分散型・リモートワーク環境からのアクセスが基本的な活用例です。従業員は物理的な場所を問わず社内システムへ安全に接続でき、会社は特定のオフィスの従業員数に合わせたVPNアプライアンスを用意する必要がありません。
BYODへの対応も関連する活用例です。クラウドVPNは拡張しやすく、集中管理できるため、固定容量のアプライアンスでは必要となる容量計画をせずに、より幅広い個人所有デバイスへ安全なアクセスを提供しやすくなります。
クラウドシステムとオンプレミスシステムの接続は、ハイブリッドインフラならではの活用例です。サイト間接続型のクラウドVPNで、引き続き稼働している社内サーバーと新しいクラウドホスト型アプリケーションをつなぎ、段階的なクラウド移行の間、両方の環境を一つのネットワークとして機能させられます。
請負業者やパートナーのアクセスにも、同じ拡張性と集中管理の利点があります。入れ替わる外部協力者へのアクセス権の付与や取り消しは、アプライアンスの設定変更を通じて行うより、クラウド管理型ゲートウェイを通じて行うほうがはるかに簡単です。
地域に左右されるビジネス業務は、あまり目立たないものの実際にはよくある活用例です。チームはクラウドVPN接続を使い、各地域でコンテンツ、価格、検索順位がどのように表示されるかを確認したり、異なる位置情報の条件下で製品がどのように動作するかをテストしたり、実際の所在地からはアクセスできない地域限定サービスを利用したりします。
クラウドVPNとクラウドデータセキュリティ
VPNでクラウドデータを保護するセキュリティ戦略では、通常、VPNを全体的な対策の一層として扱い、解決策のすべてとは考えません。VPN自体が担うのは、デバイスと接続先のクラウドホスト型リソース間で転送中のデータを暗号化することと、認証によって誰が接続を確立できるかを制限することの二つです。クラウドセキュリティのVPN構成では、トンネルの外側にある対策も組み合わせます。盗まれたパスワードだけではアクセスを許可しない多要素認証、侵害されたデバイスやアカウントが必要以上のリソースにアクセスできないようにするネットワーク分割、そしてゲートウェイで許可するトラフィックの種類を制限するファイアウォールルールなどです。
VPNだけでは保護されないものも明確にしておく必要があります。クラウドストレージに保存されたデータ、誤って設定されたクラウド権限、アプリケーションレベルの脆弱性は、VPNの暗号化トンネルでは対処できない別個のリスクです。クラウドVPNが保護するのは接続であり、接続の両端にあるすべてのものを自動的に保護するわけではありません。
クラウドVPNに代わる現代的な選択肢
エンタープライズ環境で普及が進むクラウドVPNの代替手段が、Zero Trust Network Access(ZTNA)です。インフラをクラウドに移すだけでなく、基盤となる信頼モデルを変える仕組みです。クラウドホスト型かどうかにかかわらず、VPNでは通常、認証後に接続デバイスへネットワークセグメントへの幅広いアクセスを許可します。これに対しZTNAは、利用者、デバイス、要求された特定のアプリケーションを継続的に検証し、より広いネットワークではなく、そのアプリケーションだけへのアクセスを許可します。ベンダーによっては、これをより広範なネットワーク機能と組み合わせてSecure Access Service Edge(SASE)フレームワークとして提供し、接続性とセキュリティを一つのクラウド提供型サービスに統合しています。
現時点では、どちらもすべての用途でクラウドVPNを完全に置き換えるものではありません。ほとんどの組織は一度に切り替えるのではなく、段階的な移行中にVPNとZTNAを並行して運用しています。しかし、エンタープライズアーキテクチャは、一度許可されて接続中ずっと信頼される広範なアクセスから、より限定的で継続的に検証されるアクセスへと明確に向かっています。
Guru VPNのような個人向けVPNも「クラウドVPN」?
実用的な意味では、そうです。 Guru VPNに接続すると、プロバイダーが運用・保守し、拡張するサーバーインフラに接続されます。物理装置に触れたり、容量を申請したり、自分でゲートウェイを管理したりする必要はありません。これが、サービスモデルとしてのクラウドVPNの基本的な考え方です。企業向けの用語との違いは、実質的には対象範囲です。個人向けクラウドVPNサービスは個人の通信とプライバシーを保護し、企業向けクラウドVPNは従業員を社内システムに接続します。
この違いは実務上重要です。個人向けVPNでは、企業向けリモートアクセスクラウドVPNのように会社の内部ネットワークへアクセスすることはできません。そうするには、勤務先独自のゲートウェイ、認証情報、設定が必要です。個人向けVPNも他のクラウドVPNと同様に、利用者が意識する必要のないインフラ上で暗号化と接続管理を行います。必要な「設定」は、 利用可能なサーバーのロケーションを確認し、 料金ページでプランを比較する程度です。多くの人にとって、それが必要な作業のすべてです。
よくある質問
暗号化と接続を処理するゲートウェイを、組織が所有・保守する物理アプライアンスではなく、クラウドインフラ上でホストするVPNです。
基盤となる暗号化技術は同じです。違いはゲートウェイの設置場所と保守担当者です。クラウドVPNのインフラはプロバイダーがホストして拡張する一方、従来型VPNのハードウェアはオンサイトに設置され、社内で管理されます。
多数の暗号化VPN接続を同時に処理する機能です。以前は専用の物理ハードウェアが担っていましたが、現在は通常、共有クラウドインフラを利用するクラウドホスト型ゲートウェイが担います。
自分でインフラを管理する代わりに、プロバイダーがホストするインフラへ接続するという基盤モデルは共通していますが、目的は異なります。Guru VPNのような個人向けVPNは個人自身の通信を保護し、企業向けクラウドVPNは従業員を社内システムに接続します。
Zero Trust Network Access(ZTNA)は、より広範なSASEフレームワークに組み込まれる場合もあり、導入が進む主な代替手段です。デバイスの接続後にネットワーク全体への広範なアクセスを許可するのではなく、継続的に検証したうえで、アプリケーションごとにアクセスを許可します。
まとめ
クラウドVPNが意味するのは、VPNゲートウェイの設置場所と稼働を維持する責任者の変化であり、暗号化やセキュリティが根本的に異なるものになることではありません。企業にとっては、ハードウェアの所有や容量計画の代わりに、プロバイダーによる拡張性と保守を利用することを意味します。同時に、ZTNAのような、より新しくアクセス範囲を限定するモデルとの比較も必要です。個人にとっては、もっとシンプルで身近な話です。Guru VPNのような個人向けVPNは、これまでも同じクラウドホスト型モデルで動いてきました。ただ、その仕組みをそうした用語で説明する必要がなかっただけです。


