
 EN
 BR
 DE
 ES
 FR
 RU
 ID
 TR
 IT
 JP
 SA
 VN
 TH
 KR

VPN en la nube: cómo funciona, concentradores de VPN en la nube y casos de uso empresarial


 Puntos clave

- Una VPN en la nube dirige conexiones cifradas a través de una puerta de enlace alojada en infraestructura de nube, en lugar de un dispositivo VPN físico que una organización posea y mantenga en sus instalaciones.
- Las VPN en la nube suelen ofrecerse en dos niveles de servicio —configuraciones de alta disponibilidad con conmutación por error redundante y configuraciones «clásicas» más sencillas con un único punto de conexión— y en dos patrones de implementación: acceso remoto (dispositivos individuales que se conectan) y de sitio a sitio (redes completas conectadas entre sí).
- Un concentrador de VPN en la nube es el equivalente alojado en la nube del hardware físico que antes gestionaba decenas o cientos de túneles cifrados simultáneos en una sala de servidores: la misma función, sin el dispositivo.
- Las empresas usan VPN en la nube para mucho más que dar acceso a trabajadores remotos: compatibilidad con BYOD, conexión de sistemas en la nube y en las instalaciones, acceso para socios y contratistas, e incluso tareas que dependen de la ubicación geográfica, como comprobar contenido o precios localizados.
- Los servicios de VPN personales como Guru VPN son, en la práctica, una modalidad de VPN en la nube dirigida al consumidor: te conectas a una infraestructura que el proveedor gestiona y amplía, sin tener que tocar un servidor.
En su forma más sencilla, una VPN en la nube es una VPN cuya puerta de enlace —a la que se conecta tu dispositivo— está en una infraestructura de nube, en lugar de ser un dispositivo físico instalado en la sala de servidores de una oficina. Para los equipos de TI, esa diferencia es fundamental: cambia cómo se implementa, amplía y mantiene la VPN. Sin embargo, para quienes buscan un servicio de VPN en la nube o un servicio de VPN basado en la nube, el término suele significar algo más conocido: una aplicación de VPN, como Guru VPN, que te conecta con servidores que un proveedor opera y mantiene, en lugar de con hardware que tendrías que gestionar. Ambos significados son válidos y están más relacionados de lo que parece a primera vista. Esta guía explica qué es técnicamente una VPN en la nube, cómo funcionan sus concentradores, para qué se usa realmente en las empresas, cómo se relaciona con la seguridad de los datos y qué la está sustituyendo en la arquitectura empresarial moderna.
¿Qué es una VPN en la nube?
¿Qué es exactamente una VPN en la nube, más allá de ser «una VPN que está en la nube»? Es una puerta de enlace VPN —el componente que gestiona el cifrado, el descifrado y la autenticación de cada dispositivo que se conecta— alojada y operada por un proveedor de nube, en vez de ejecutar esa misma función en un equipo físico que la organización compra, instala en un bastidor y mantiene por su cuenta. Los mecanismos subyacentes de cifrado y tunelización son los mismos que se usan en cualquier VPN (normalmente IPsec o SSL/TLS); lo que cambia es dónde está la puerta de enlace y quién se encarga de mantenerla en funcionamiento.
Esto importa más de lo que podría parecer, porque un dispositivo VPN físico tiene una capacidad fija: solo puede gestionar cierto número de conexiones cifradas simultáneas antes de que el rendimiento se degrade, y ampliarla exige comprar nuevo hardware. En cambio, la capacidad de la puerta de enlace de una VPN en la nube se amplía como la mayoría de los recursos de nube: el proveedor añade recursos entre bastidores a medida que aumenta la demanda, sin que nadie tenga que planificar una renovación del hardware.
VPN en la nube frente a VPN tradicional
| Característica | VPN tradicional (en las instalaciones) | VPN en la nube |
|---|---|---|
Ubicación de la puerta de enlace | Dispositivo físico en una oficina o centro de datos | Alojada en una infraestructura de nube |
Configuración | Requiere comprar, instalar en un bastidor y configurar el hardware | Se aprovisiona desde una consola de nube, normalmente en cuestión de minutos |
Escalabilidad | A medida que crece la demanda, requiere nuevo hardware | Se amplía mediante la infraestructura existente del proveedor |
Mantenimiento | Recae en el personal interno de TI | Corre en gran medida a cargo del proveedor de nube |
Fiabilidad | Un único punto físico de fallo, salvo que se compre hardware redundante por separado | Se basa en la infraestructura redundante y distribuida del proveedor |
Coste inicial | Más alto: el hardware es un gasto de capital | Más bajo: normalmente es un gasto operativo predecible |
En la práctica, una configuración de VPN basada en la nube elimina gran parte de la carga operativa de una VPN tradicional: nadie tiene que planificar la capacidad del hardware, aplicar parches de firmware a un dispositivo físico ni apresurarse a reemplazar una unidad averiada. A cambio, se depende de la infraestructura y la fiabilidad del servicio de un tercero, en lugar de una infraestructura que la organización controla directamente.
Niveles de servicio de VPN en la nube: alta disponibilidad frente a clásico
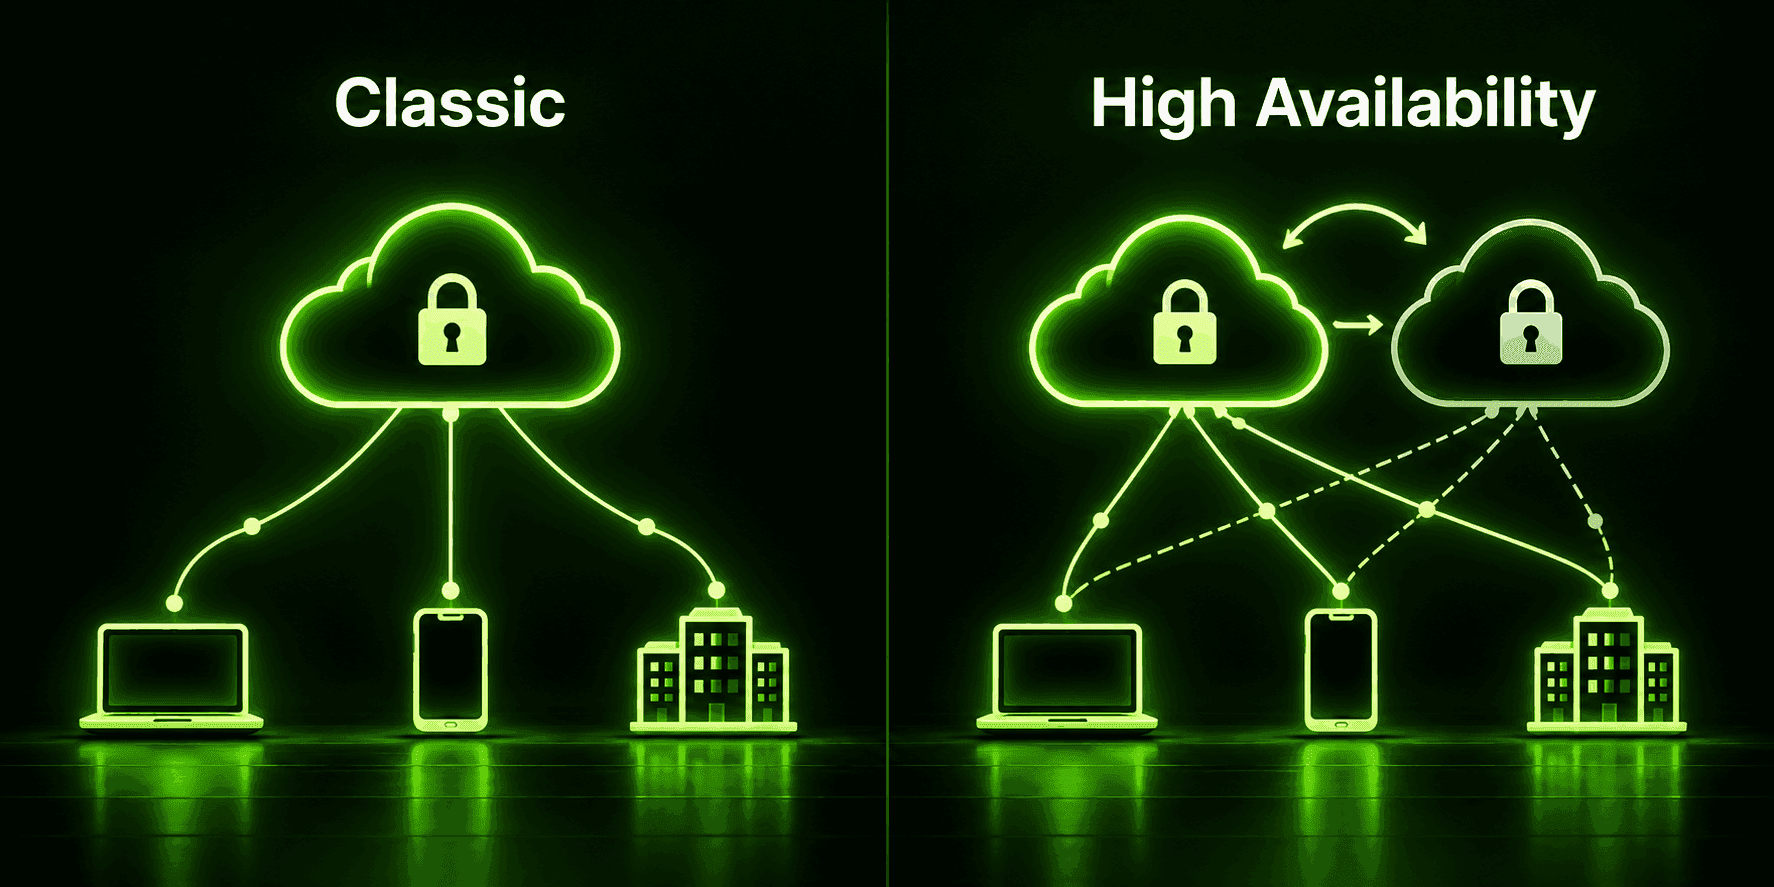
La mayoría de las ofertas de VPN en la nube tienen dos niveles, cuya diferencia depende de la redundancia incorporada. Una configuración de VPN en la nube de alta disponibilidad (HA) ejecuta instancias redundantes de la puerta de enlace, organizadas para que una instancia de respaldo pueda compartir la carga de forma continua o hacerse cargo en cuanto falle la instancia principal; así, la caída de una instancia no interrumpe la conexión. Este nivel suele aspirar a un tiempo de actividad de alrededor del 99.99%. Una configuración clásica (sin HA) ejecuta una sola instancia de la puerta de enlace con un único punto de conexión. Es más sencilla y barata de configurar, pero su objetivo de tiempo de actividad suele ser menor, normalmente de alrededor del 99.9%, ya que no hay conmutación por error automática si esa instancia tiene un problema.
El nivel adecuado depende por completo de cuánto costaría realmente una interrupción. Una empresa que ofrece servicios a sus clientes a través del túnel normalmente no puede tolerar el tiempo de inactividad que implica el riesgo de una configuración clásica, mientras que una implementación más pequeña y menos urgente quizá no necesite pagar por una redundancia que apenas usaría.
Dos formas de implementar las VPN en la nube
Aparte de la elección del nivel, una VPN en la nube se implementa siguiendo uno de dos patrones, según qué se conecte a ella. Una VPN de acceso remoto basada en la nube es aquella a la que se conecta directamente un dispositivo individual —por ejemplo, el portátil de un empleado—, de forma similar a cualquier VPN de acceso remoto, pero con la puerta de enlace en la nube en lugar de en las instalaciones. En cambio, una VPN en la nube de sitio a sitio (a veces llamada de sitio a nube) conecta dos redes completas —por ejemplo, una red de oficina y un entorno alojado en la nube— mediante un túnel persistente entre puertas de enlace, sin exigir que cada dispositivo de ninguno de los extremos tenga instalado un software cliente.
Muchas organizaciones usan ambos patrones a la vez: un túnel persistente de sitio a sitio mantiene conectadas continuamente una red de oficina y los recursos en la nube, mientras que una configuración de acceso remoto permite que los empleados se conecten desde donde estén trabajando.
¿Qué es un concentrador de VPN en la nube?
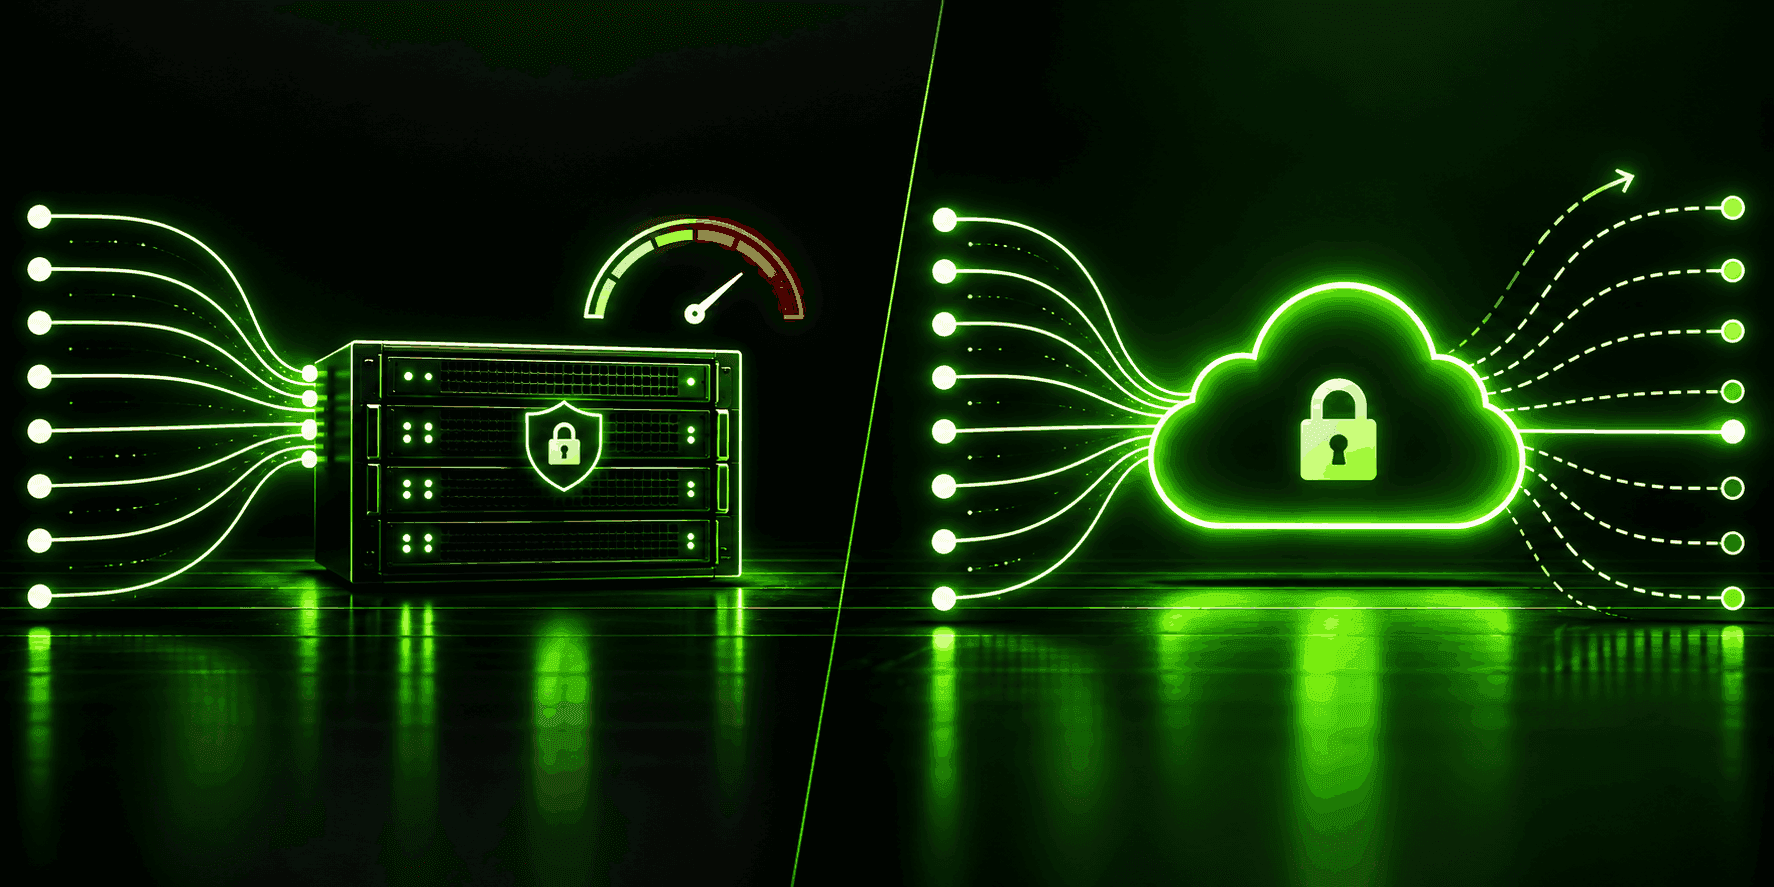
El término concentrador de VPN en la nube se refiere a la función específica de actuar como extremo de un gran número de túneles cifrados simultáneos y gestionarlos: históricamente, la realizaba un dispositivo físico dedicado, diseñado precisamente para esa tarea, ya que cifrar y descifrar el tráfico de decenas o cientos de conexiones a la vez consume muchos recursos. Una puerta de enlace de VPN en la nube asume esa misma función de concentrador, pero se ejecuta en una infraestructura de nube compartida en vez de en un equipo dedicado. Por eso, tanto la documentación sobre VPN en la nube como la de VPN tradicional siguen usando «concentrador» para describir la función subyacente, aunque ya no haya hardware físico al que señalar.
La diferencia práctica es que un concentrador físico tiene un límite máximo de túneles que puede gestionar antes de que haga falta una segunda unidad, mientras que una función de concentrador alojada en la nube generalmente puede admitir más conexiones simultáneas utilizando recursos de nube adicionales, sin que nadie tenga que percatarse del cambio.
VPN en la nube para empresas: usos reales
Los casos de uso empresarial de las VPN en la nube van mucho más allá del obvio «permitir que los empleados trabajen desde casa», aunque ese suele ser el primero que se le ocurre a la gente.
El acceso para equipos distribuidos y trabajadores remotos es el caso básico: los empleados se conectan de forma segura a los sistemas internos desde cualquier ubicación física, sin que la empresa tenga que dimensionar un dispositivo VPN para el número de personas de una oficina concreta.
La compatibilidad con BYOD es un caso estrechamente relacionado: la escalabilidad y gestión centralizada de una VPN en la nube facilitan ampliar el acceso seguro a una variedad mayor de dispositivos personales, sin la planificación de capacidad que exigiría un dispositivo con capacidad fija.
La conexión de sistemas en la nube y en las instalaciones es un caso propio de la infraestructura híbrida: una VPN de sitio a sitio en la nube puede conectar los servidores locales que una empresa aún conserva con aplicaciones más recientes alojadas en la nube, para que ambos entornos funcionen como una sola red durante una migración gradual a la nube.
El acceso para contratistas y socios se beneficia de la misma escalabilidad y gestión centralizada: conceder y revocar acceso a un grupo rotativo de colaboradores externos es mucho más sencillo mediante una puerta de enlace gestionada en la nube que con cambios de configuración en el propio dispositivo.
Las tareas empresariales que dependen de la ubicación geográfica son un caso menos evidente, pero realmente habitual: los equipos usan conexiones VPN en la nube para comprobar cómo se ven el contenido, los precios o las posiciones en los resultados de búsqueda desde distintas regiones, probar el comportamiento de un producto según distintas ubicaciones geográficas o acceder a servicios específicos de una región que no están disponibles desde su ubicación real.
VPN en la nube y seguridad de los datos en la nube
Las estrategias para proteger los datos en la nube con una VPN suelen considerar la VPN como una capa de un conjunto más amplio, no como la solución completa. La VPN se encarga de dos tareas concretas: cifrar los datos en tránsito entre un dispositivo y los recursos en la nube a los que accede, y controlar mediante autenticación quién puede establecer esa conexión. Las configuraciones de seguridad en la nube con VPN se complementan con prácticas ajenas al túnel: autenticación multifactor para que una contraseña robada por sí sola no dé acceso, segmentación de red para que un dispositivo o una cuenta comprometidos no puedan acceder a más recursos de los necesarios, y reglas de firewall en la propia puerta de enlace que limitan los tipos de tráfico permitidos.
Conviene tener claro qué aspectos no cubre por sí sola una VPN: los datos almacenados en la nube, los permisos de nube mal configurados y las vulnerabilidades a nivel de aplicación son riesgos independientes que no se ven afectados por el túnel cifrado de una VPN. Una VPN en la nube protege la conexión; no protege automáticamente todo lo que hay en sus extremos.
Alternativas modernas a las VPN en la nube
Una alternativa a las VPN en la nube que está ganando terreno en entornos empresariales es Zero Trust Network Access (ZTNA), que modifica el modelo de confianza subyacente en vez de limitarse a trasladar la infraestructura a la nube. Una VPN —alojada en la nube o no— suele conceder a un dispositivo conectado un acceso amplio a un segmento de red una vez autenticado. ZTNA verifica continuamente al usuario, el dispositivo y la aplicación concreta solicitada, y concede acceso solo a esa aplicación, en lugar de a toda la red. Algunos proveedores agrupan esta solución con funciones de red más amplias dentro de un marco Secure Access Service Edge (SASE), que combina conectividad y seguridad en un único servicio ofrecido desde la nube.
Hoy ninguna de estas opciones sustituye por completo a las VPN en la nube en todos los casos de uso: la mayoría de las organizaciones utilizan VPN y ZTNA en paralelo durante una transición gradual, en vez de cambiarlo todo de una vez. Sin embargo, la arquitectura empresarial avanza claramente hacia un acceso más limitado y verificado continuamente, en lugar de conceder un acceso amplio una sola vez y confiar en él durante toda la conexión.
¿Una VPN personal como Guru VPN es una «VPN en la nube»?
En el sentido práctico: sí. Cuando te conectas a Guru VPN, te conectas a una infraestructura de servidores que el proveedor opera, mantiene y amplía. Nunca tienes que tocar un equipo físico, solicitar capacidad ni gestionar una puerta de enlace; esa es precisamente la idea subyacente del modelo de servicio de VPN en la nube. La diferencia con el uso empresarial del término es básicamente el alcance: un servicio personal de VPN basado en la nube protege el tráfico y la privacidad de una persona, mientras que una VPN empresarial en la nube conecta a los trabajadores con los sistemas internos de la empresa.
Esa diferencia importa en la práctica: una VPN personal no te dará acceso a la red interna de una empresa como lo haría una VPN empresarial de acceso remoto en la nube, ya que para ello se necesitan la puerta de enlace, las credenciales y la configuración de tu empleador. Lo que sí hace, como cualquier VPN en la nube, es gestionar el cifrado y la conexión mediante una infraestructura en la que no tienes que pensar. Consultar las ubicaciones de servidores disponibles y comparar planes en la página de precios es todo lo que la mayoría de la gente necesita hacer para «configurarla».
Preguntas frecuentes
Es una VPN cuya puerta de enlace, que gestiona el cifrado y las conexiones, está alojada en una infraestructura de nube en vez de en un dispositivo físico que una organización posea y mantenga por su cuenta.
La tecnología de cifrado subyacente es la misma. La diferencia está en dónde se encuentra la puerta de enlace y quién la mantiene: la infraestructura de una VPN en la nube está alojada y se amplía a cargo de un proveedor, mientras que el hardware de una VPN tradicional está en las instalaciones y lo gestiona el equipo interno.
Es la función que gestiona muchas conexiones VPN cifradas simultáneas: antes la realizaba hardware físico dedicado y ahora suele encargarse de ella una puerta de enlace alojada en la nube que utiliza infraestructura de nube compartida.
Comparten el mismo modelo básico —conectarse a una infraestructura alojada por un proveedor en vez de gestionar la propia—, pero tienen propósitos distintos. Una VPN personal como Guru VPN protege el tráfico de una persona; una VPN empresarial en la nube conecta a los trabajadores con los sistemas internos de la empresa.
Zero Trust Network Access (ZTNA), a veces integrado en un marco SASE más amplio, es la principal alternativa que está ganando adopción: concede acceso por aplicación, verificado continuamente, en vez de un acceso más amplio a la red tras conectar un dispositivo.
Conclusión
En última instancia, VPN en la nube describe un cambio en la ubicación de la puerta de enlace de la VPN y en quién se encarga de mantenerla en funcionamiento, no un tipo de cifrado o seguridad fundamentalmente distinto. Para una empresa, ese cambio implica sustituir la propiedad del hardware y la planificación de capacidad por la escalabilidad y el mantenimiento de un proveedor, y comparar esta opción con modelos más recientes de acceso limitado, como ZTNA. Para una persona, significa algo más sencillo y conocido: una VPN personal como Guru VPN siempre ha funcionado con este mismo modelo alojado en la nube, aunque nunca haya sido necesario explicarlo con esos términos.


