
 EN
 BR
 DE
 ES
 FR
 RU
 ID
 TR
 IT
 JP
 SA
 VN
 TH
 KR

อธิบาย Cloud VPN: วิธีทำงาน เกตเวย์รวมการเชื่อมต่อ Cloud VPN และกรณีใช้งานทางธุรกิจ


 ประเด็นสำคัญ

- Cloud VPN กำหนดเส้นทางการเชื่อมต่อที่เข้ารหัสผ่านเกตเวย์บนโครงสร้างพื้นฐานคลาวด์ แทนการใช้อุปกรณ์ VPN จริงที่องค์กรเป็นเจ้าของและดูแลในสถานที่
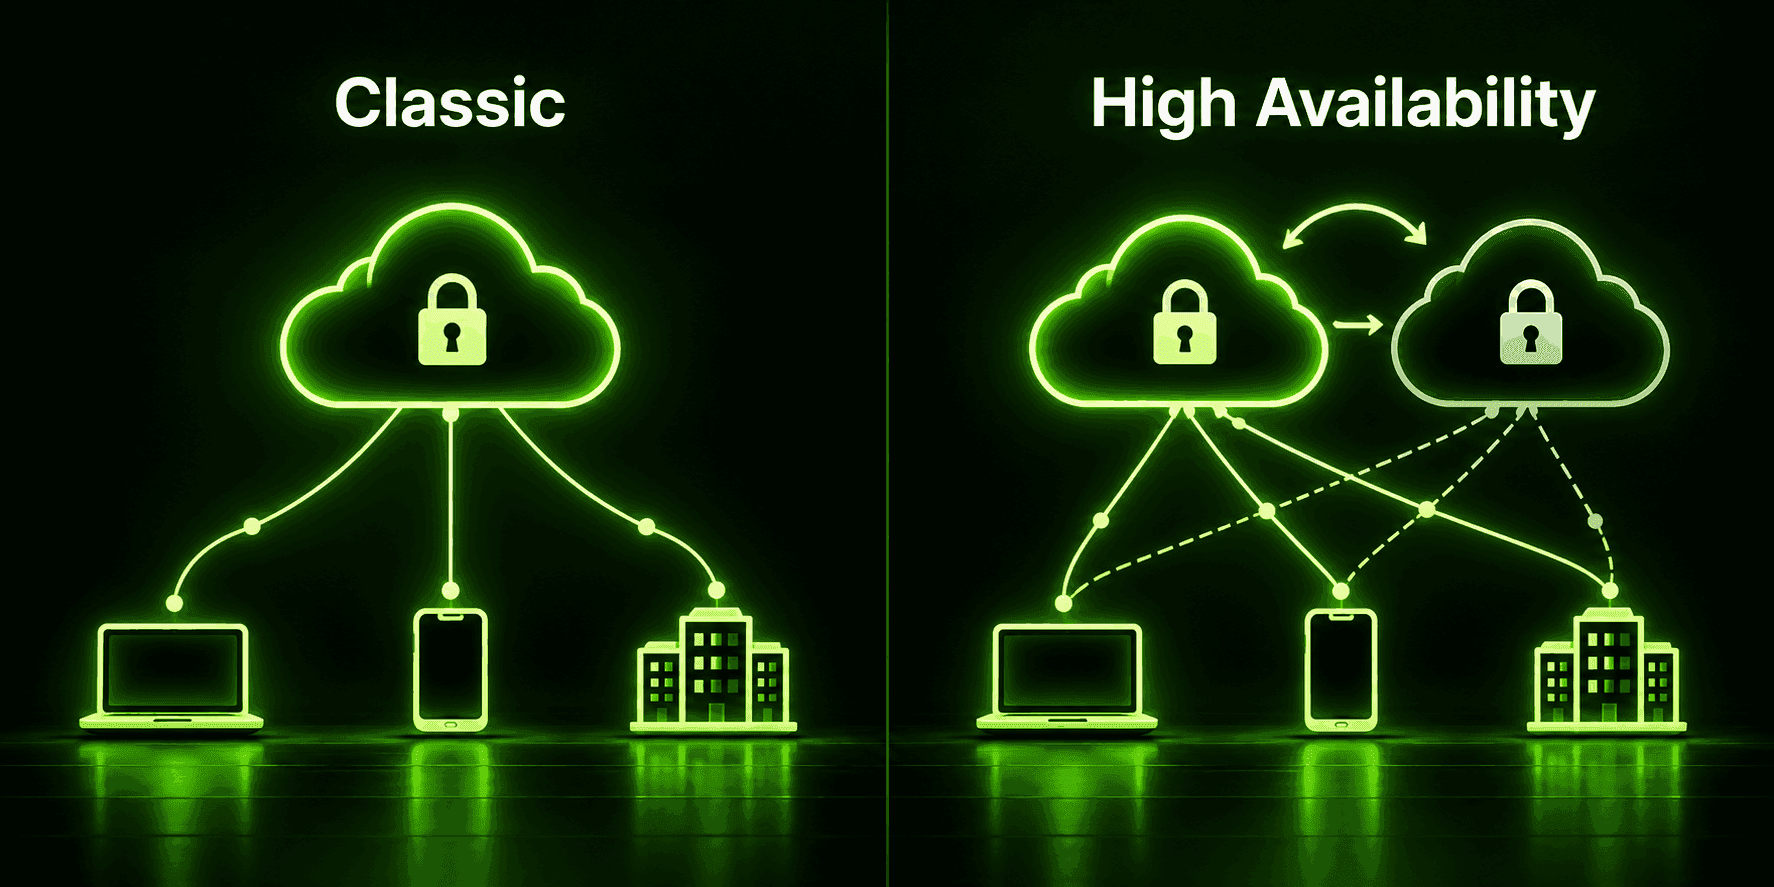
- โดยทั่วไป Cloud VPN มีบริการสองระดับ ได้แก่ การกำหนดค่าแบบพร้อมใช้งานสูงที่มีระบบสำรองและสลับการทำงานเมื่อขัดข้อง และการกำหนดค่า “classic” ที่เรียบง่ายกว่าและมีจุดเชื่อมต่อเดียว นอกจากนี้ยังมีรูปแบบการติดตั้งใช้งานสองแบบ ได้แก่ การเข้าถึงระยะไกล (อุปกรณ์แต่ละเครื่องเชื่อมต่อเข้ามา) และ site-to-site (เชื่อมโยงเครือข่ายทั้งเครือข่ายเข้าด้วยกัน)
- เกตเวย์รวมการเชื่อมต่อ Cloud VPN คือสิ่งที่เทียบเท่าบนคลาวด์กับฮาร์ดแวร์จริงซึ่งเคยจัดการอุโมงค์เชื่อมต่อที่เข้ารหัสพร้อมกันหลายสิบหรือหลายร้อยรายการในห้องเซิร์ฟเวอร์ ทำหน้าที่เดิมโดยไม่ต้องมีอุปกรณ์กล่องจริง
- ธุรกิจใช้ Cloud VPN มากกว่าการให้พนักงานที่ทำงานจากระยะไกลเข้าถึงระบบ ไม่ว่าจะเป็นการรองรับ BYOD การเชื่อมต่อระบบคลาวด์กับระบบภายในองค์กร การให้คู่ค้าและผู้รับเหมาเข้าถึง รวมถึงงานที่ขึ้นอยู่กับภูมิภาค เช่น ตรวจสอบเนื้อหาหรือราคาเฉพาะพื้นที่
- ในเชิงหน้าที่ บริการ VPN สำหรับบุคคลทั่วไปอย่าง Guru VPN เป็นรูปแบบหนึ่งของ Cloud VPN สำหรับผู้บริโภค กล่าวคือ คุณเชื่อมต่อกับโครงสร้างพื้นฐานที่ผู้ให้บริการดำเนินงานและขยายขนาด โดยไม่ต้องจัดการเซิร์ฟเวอร์ด้วยตนเอง
Cloud VPN หากอธิบายอย่างง่ายที่สุด ก็คือ VPN ที่เกตเวย์ซึ่งอุปกรณ์ของคุณเชื่อมต่อด้วยอยู่บนโครงสร้างพื้นฐานคลาวด์ แทนที่จะเป็นอุปกรณ์จริงในห้องเซิร์ฟเวอร์ของสำนักงาน สำหรับทีมไอที ความแตกต่างนี้คือหัวใจสำคัญ เพราะเปลี่ยนวิธีติดตั้ง ปรับขนาด และดูแล VPN สำหรับผู้ใช้ทั่วไปที่ค้นหาบริการ VPN บนคลาวด์หรือบริการ VPN ที่ใช้คลาวด์ คำนี้มักหมายถึงสิ่งที่คุ้นเคยกว่า นั่นคือแอป VPN อย่าง Guru VPNซึ่งเชื่อมต่อคุณกับเซิร์ฟเวอร์ที่ผู้ให้บริการดำเนินงานและดูแล แทนการใช้ฮาร์ดแวร์ที่คุณต้องจัดการเอง ทั้งสองความหมายถูกต้อง และมีความเกี่ยวข้องกันมากกว่าที่เห็นในตอนแรก คู่มือนี้จะอธิบายว่า cloud vpn คืออะไรในเชิงเทคนิค เกตเวย์รวมการเชื่อมต่อ cloud vpn ทำงานอย่างไร มีการใช้ cloud VPN สำหรับธุรกิจในกรณีใดบ้าง เกี่ยวข้องกับความปลอดภัยของข้อมูลอย่างไร และมีอะไรเข้ามาแทนที่ในสถาปัตยกรรมองค์กรสมัยใหม่
Cloud VPN คืออะไร?
นอกเหนือจากคำอธิบายว่า “VPN ที่อยู่บนคลาวด์” แล้ว cloud vpn คืออะไรกันแน่? มันคือเกตเวย์ VPN ซึ่งเป็นส่วนประกอบที่จัดการการเข้ารหัส การถอดรหัส และการยืนยันตัวตนให้กับอุปกรณ์ทุกเครื่องที่เชื่อมต่อ โดยผู้ให้บริการคลาวด์เป็นผู้โฮสต์และดำเนินงาน แทนที่จะให้ฟังก์ชันเดียวกันนี้ทำงานบนอุปกรณ์จริงที่องค์กรซื้อ ติดตั้งในแร็ก และดูแลเอง กลไกการเข้ารหัสและการสร้างอุโมงค์เชื่อมต่อที่อยู่เบื้องหลังเป็นเทคโนโลยีเดียวกับ VPN ทั่วไป (โดยมากคือ IPsec หรือ SSL/TLS) สิ่งที่เปลี่ยนไปคือที่ตั้งของเกตเวย์และผู้รับผิดชอบดูแลให้ทำงานต่อเนื่อง
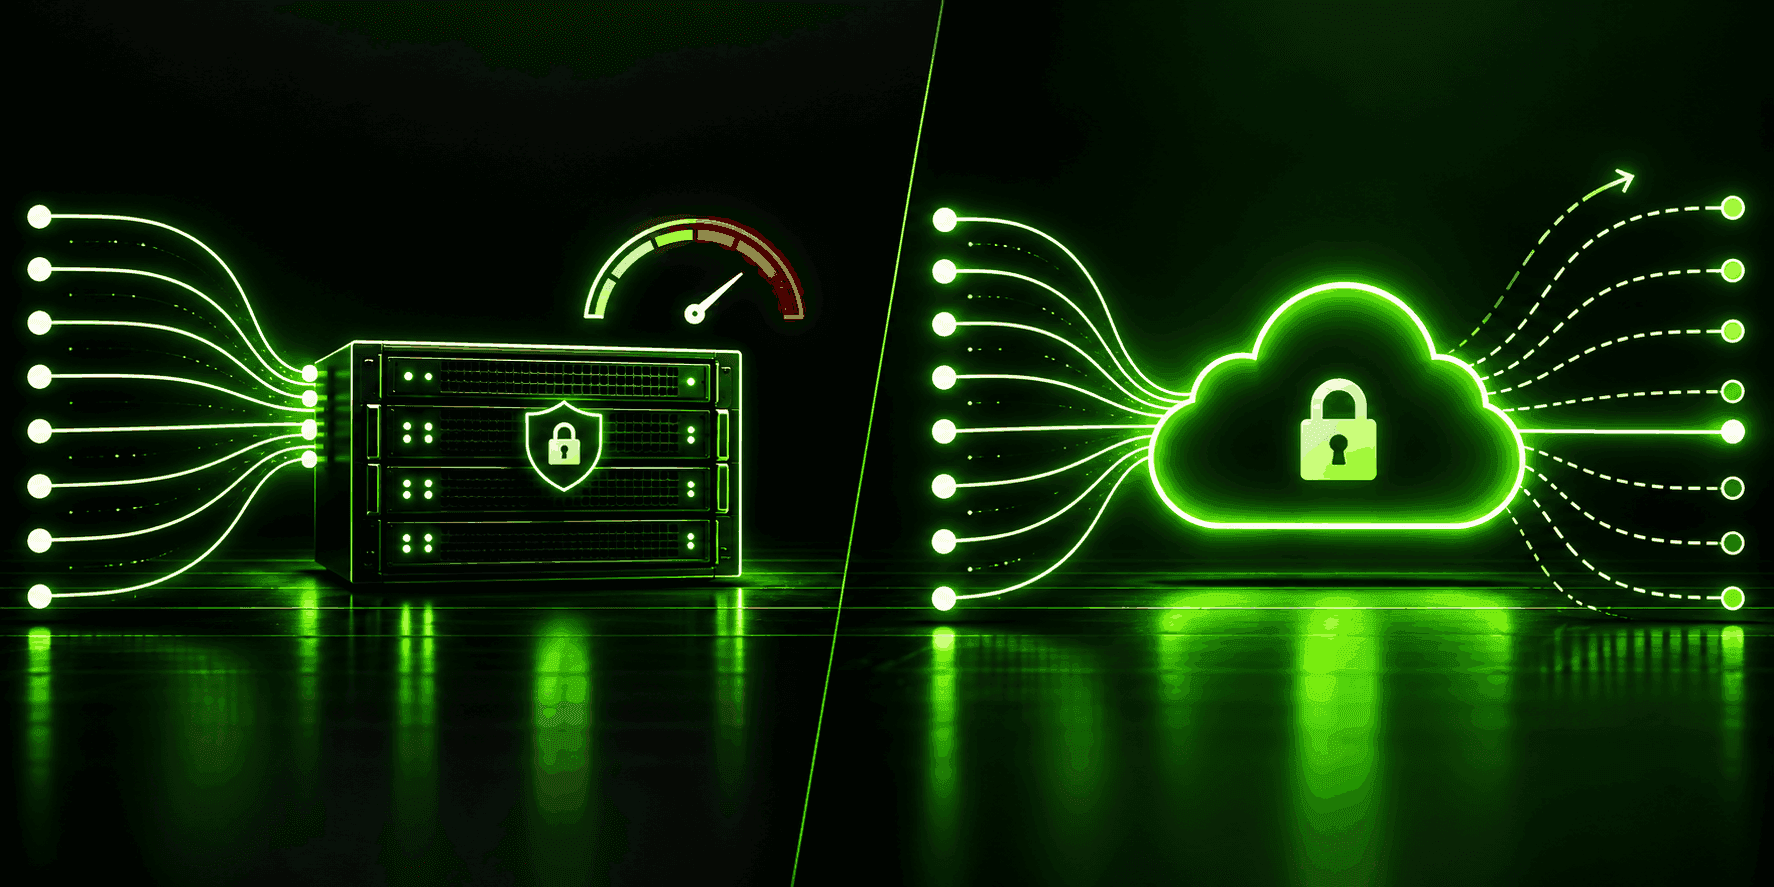
เรื่องนี้สำคัญกว่าที่อาจคิด เพราะอุปกรณ์ VPN จริงมีขีดความสามารถคงที่ กล่าวคือรองรับการเชื่อมต่อที่เข้ารหัสพร้อมกันได้จำนวนหนึ่งเท่านั้น ก่อนที่ประสิทธิภาพจะลดลง และหากต้องการเพิ่มขีดความสามารถก็ต้องซื้อฮาร์ดแวร์ใหม่ ในทางกลับกัน ความจุของเกตเวย์ cloud vpn จะขยายตามแนวทางของโครงสร้างพื้นฐานคลาวด์ส่วนใหญ่ ผู้ให้บริการเพิ่มทรัพยากรเบื้องหลังเมื่อความต้องการเพิ่มขึ้น โดยไม่ต้องมีใครวางแผนเปลี่ยนฮาร์ดแวร์
Cloud VPN เทียบกับ VPN แบบดั้งเดิม
| คุณสมบัติ | VPN แบบดั้งเดิม (ติดตั้งภายในองค์กร) | Cloud VPN |
|---|---|---|
ที่ตั้งของเกตเวย์ | อุปกรณ์จริงในสำนักงานหรือศูนย์ข้อมูล | โฮสต์บนโครงสร้างพื้นฐานคลาวด์ |
การติดตั้ง | ต้องซื้อ ติดตั้งในแร็ก และกำหนดค่าฮาร์ดแวร์ | จัดเตรียมผ่านคอนโซลคลาวด์ โดยทั่วไปใช้เวลาไม่กี่นาที |
การขยายขนาด | ต้องใช้ฮาร์ดแวร์ใหม่เมื่อความต้องการเพิ่มขึ้น | ขยายขนาดผ่านโครงสร้างพื้นฐานที่ผู้ให้บริการมีอยู่แล้ว |
การบำรุงรักษา | เป็นหน้าที่ของเจ้าหน้าที่ไอทีภายในองค์กร | ผู้ให้บริการคลาวด์จัดการให้เป็นส่วนใหญ่ |
ความน่าเชื่อถือ | มีจุดขัดข้องจุดเดียวที่เป็นอุปกรณ์จริง เว้นแต่จะซื้อฮาร์ดแวร์สำรองแยกต่างหาก | สร้างบนโครงสร้างพื้นฐานแบบกระจายและมีระบบสำรองของผู้ให้บริการ |
ค่าใช้จ่ายเริ่มต้น | สูงกว่า — ฮาร์ดแวร์เป็นค่าใช้จ่ายลงทุน | ต่ำกว่า — โดยทั่วไปเป็นค่าใช้จ่ายดำเนินงานที่คาดการณ์ได้ |
ผลในทางปฏิบัติคือ การตั้งค่า VPN ที่ใช้คลาวด์ช่วยลดภาระการดำเนินงานส่วนใหญ่ของ VPN แบบดั้งเดิม ไม่ว่าจะเป็นการวางแผนความจุฮาร์ดแวร์ การติดตั้งแพตช์เฟิร์มแวร์ให้กับอุปกรณ์จริง หรือการเร่งเปลี่ยนอุปกรณ์ที่ขัดข้อง โดยแลกกับการพึ่งพาโครงสร้างพื้นฐานและความน่าเชื่อถือของบริการจากบุคคลที่สาม แทนโครงสร้างพื้นฐานที่องค์กรควบคุมโดยตรง
ระดับบริการ Cloud VPN: พร้อมใช้งานสูงเทียบกับ Classic
บริการ Cloud VPN ส่วนใหญ่มีสองระดับ ซึ่งแตกต่างกันที่ระดับความซ้ำซ้อนของระบบ การกำหนดค่า Cloud VPN แบบพร้อมใช้งานสูง (HA) ใช้อินสแตนซ์เกตเวย์สำรอง โดยจัดให้ระบบสำรองแบ่งรับภาระงานอย่างต่อเนื่อง หรือเข้ารับช่วงทันทีเมื่ออินสแตนซ์หลักขัดข้อง เพื่อไม่ให้การเชื่อมต่อหลุดเมื่ออินสแตนซ์ใดอินสแตนซ์หนึ่งหยุดทำงาน โดยทั่วไประดับนี้ตั้งเป้าเวลาพร้อมใช้งานไว้ที่ประมาณ 99.99% ส่วนการกำหนดค่าแบบ classic (ไม่ใช่ HA) ใช้อินสแตนซ์เกตเวย์เดียวและจุดเชื่อมต่อเดียว ซึ่งกำหนดค่าได้ง่ายกว่าและมีค่าใช้จ่ายต่ำกว่า แต่ตั้งเป้าเวลาพร้อมใช้งานไว้ต่ำกว่า โดยทั่วไปประมาณ 99.9% เนื่องจากไม่มีการสลับไปใช้ระบบสำรองโดยอัตโนมัติหากอินสแตนซ์นั้นมีปัญหา
ระดับที่เหมาะสมขึ้นอยู่กับต้นทุนที่เกิดขึ้นจริงเมื่อการทำงานหยุดชะงัก ธุรกิจที่ให้บริการลูกค้าผ่านอุโมงค์เชื่อมต่อมักยอมรับช่วงเวลาหยุดทำงานที่การกำหนดค่าแบบ classic เสี่ยงทำให้เกิดขึ้นไม่ได้ ขณะที่การติดตั้งใช้งานขนาดเล็กกว่าซึ่งไม่มีความเร่งด่วนสูง อาจไม่จำเป็นต้องจ่ายค่าระบบสำรองที่แทบไม่ได้ใช้
Cloud VPN ติดตั้งใช้งานได้สองรูปแบบ
นอกเหนือจากเรื่องระดับบริการแล้ว Cloud VPN ยังติดตั้งใช้งานได้สองรูปแบบ ขึ้นอยู่กับสิ่งที่เชื่อมต่อเข้ามา VPN สำหรับการเข้าถึงระยะไกลที่ใช้คลาวด์คือ VPN ที่อุปกรณ์แต่ละเครื่อง เช่น แล็ปท็อปของพนักงาน เชื่อมต่อเข้าไปโดยตรง แนวคิดคล้ายกับ VPN สำหรับเข้าถึงจากระยะไกลทั่วไป เพียงแต่ตัวเกตเวย์อยู่บนคลาวด์แทนที่จะอยู่ในสถานที่ ส่วน Cloud VPN แบบ site-to-site (บางครั้งเรียกว่า site-to-cloud) เชื่อมเครือข่ายทั้งเครือข่ายสองแห่งเข้าด้วยกัน เช่น เครือข่ายสำนักงานกับสภาพแวดล้อมที่โฮสต์บนคลาวด์ ผ่านอุโมงค์เชื่อมต่อถาวรระหว่างเกตเวย์ โดยไม่ต้องติดตั้งซอฟต์แวร์ไคลเอนต์แยกบนอุปกรณ์ทุกเครื่องที่ปลายทางทั้งสองฝั่ง
หลายองค์กรใช้งานทั้งสองรูปแบบพร้อมกัน โดยมีอุโมงค์ site-to-site แบบถาวรเชื่อมเครือข่ายสำนักงานกับทรัพยากรบนคลาวด์อย่างต่อเนื่อง และเพิ่มการกำหนดค่าแบบเข้าถึงระยะไกลสำหรับพนักงานแต่ละคนที่เชื่อมต่อจากสถานที่ทำงานของตน
Cloud VPN Concentrator คืออะไร?
คำว่าเกตเวย์รวมการเชื่อมต่อ cloud VPN หมายถึงหน้าที่เฉพาะในการเป็นจุดปลายทางและจัดการอุโมงค์เชื่อมต่อที่เข้ารหัสจำนวนมากพร้อมกัน ในอดีตมีอุปกรณ์จริงโดยเฉพาะที่สร้างขึ้นเพื่อทำหน้าที่นี้ เพราะการเข้ารหัสและถอดรหัสข้อมูลสำหรับการเชื่อมต่อหลายสิบหรือหลายร้อยรายการพร้อมกันต้องใช้ทรัพยากรการประมวลผลสูง เกตเวย์ Cloud VPN เข้ามารับหน้าที่รวมการเชื่อมต่อแบบเดียวกัน แต่ทำงานบนโครงสร้างพื้นฐานคลาวด์ที่ใช้ร่วมกัน แทนที่จะอยู่บนอุปกรณ์เฉพาะ นี่จึงเป็นเหตุผลที่เอกสาร Cloud VPN และเอกสาร VPN แบบดั้งเดิมยังใช้คำว่า “เกตเวย์รวมการเชื่อมต่อ” เพื่ออธิบายหน้าที่เบื้องหลัง แม้จะไม่มีฮาร์ดแวร์จริงให้ชี้ถึงแล้วก็ตาม
ความแตกต่างในทางปฏิบัติคือ concentrator จริงมีขีดจำกัดตายตัวว่ารองรับอุโมงค์เชื่อมต่อได้กี่รายการ ก่อนที่คุณจะต้องใช้อุปกรณ์เครื่องที่สอง ส่วนฟังก์ชัน concentrator ที่โฮสต์บนคลาวด์โดยทั่วไปสามารถรองรับการเชื่อมต่อพร้อมกันได้มากขึ้นโดยใช้ทรัพยากรคลาวด์เพิ่มเติม และไม่มีใครจำเป็นต้องสังเกตเห็นการเปลี่ยนแปลงนั้น
Cloud VPN สำหรับธุรกิจ: ใช้จริงในกรณีใดบ้าง
กรณีใช้งาน cloud VPN สำหรับธุรกิจมีมากกว่าสถานการณ์ที่เห็นได้ชัดอย่าง “ให้พนักงานทำงานจากที่บ้าน” แม้ว่านั่นมักเป็นกรณีแรกที่ผู้คนนึกถึง
การเข้าถึงระบบสำหรับพนักงานที่กระจายตัวและทำงานจากระยะไกลเป็นกรณีใช้งานพื้นฐาน โดยพนักงานเชื่อมต่อกับระบบภายในอย่างปลอดภัยได้ไม่ว่าจะอยู่ที่ใด โดยบริษัทไม่ต้องจัดหาอุปกรณ์ VPN ที่มีขนาดรองรับจำนวนพนักงานในสำนักงานแห่งใดแห่งหนึ่งโดยเฉพาะ
การรองรับ BYOD เป็นกรณีที่เกี่ยวข้องกันอย่างใกล้ชิด ลักษณะที่ขยายขนาดได้และการจัดการจากส่วนกลางของ Cloud VPN ช่วยให้ขยายการเข้าถึงอย่างปลอดภัยไปยังอุปกรณ์ส่วนตัวได้หลากหลายขึ้น โดยไม่ต้องวางแผนความจุอย่างที่อุปกรณ์ซึ่งมีขีดจำกัดตายตัวจำเป็นต้องทำ
การเชื่อมต่อระบบคลาวด์กับระบบภายในองค์กรเป็นกรณีใช้งานเฉพาะของโครงสร้างพื้นฐานแบบไฮบริด Cloud VPN แบบ site-to-site สามารถเชื่อมเซิร์ฟเวอร์ในสถานที่ซึ่งบริษัทยังคงใช้งานอยู่กับแอปพลิเคชันใหม่ที่โฮสต์บนคลาวด์ ทำให้ทั้งสองสภาพแวดล้อมทำงานเป็นเครือข่ายเดียวกันได้ระหว่างการย้ายระบบขึ้นคลาวด์อย่างค่อยเป็นค่อยไป
การให้ผู้รับเหมาและคู่ค้าเข้าถึงระบบได้รับประโยชน์จากความสามารถในการขยายขนาดและการจัดการจากส่วนกลางเช่นเดียวกัน การอนุญาตและเพิกถอนสิทธิ์ให้กับผู้ร่วมงานภายนอกที่เปลี่ยนหมุนเวียนกันทำได้ง่ายกว่ามากผ่านเกตเวย์ที่จัดการบนคลาวด์ เมื่อเทียบกับการเปลี่ยนการกำหนดค่าระดับอุปกรณ์
งานธุรกิจที่ขึ้นอยู่กับภูมิภาคเป็นกรณีใช้งานที่อาจไม่ชัดเจนนัก แต่พบได้จริงและบ่อยครั้ง ทีมงานใช้การเชื่อมต่อ Cloud VPN เพื่อตรวจสอบว่าเนื้อหา ราคา หรืออันดับการค้นหาปรากฏอย่างไรในภูมิภาคต่าง ๆ ทดสอบผลิตภัณฑ์ภายใต้การกำหนดตำแหน่งทางภูมิศาสตร์ที่แตกต่างกัน หรือเข้าถึงบริการเฉพาะภูมิภาคที่ไม่สามารถใช้ได้จากตำแหน่งจริงของตน
Cloud VPN กับความปลอดภัยของข้อมูลบนคลาวด์
แนวทางรักษาความปลอดภัยข้อมูลบนคลาวด์ด้วย VPN โดยทั่วไปมอง VPN เป็นเพียงชั้นหนึ่งของการป้องกันโดยรวม ไม่ใช่ทางแก้ทั้งหมด ตัว VPN เองทำหน้าที่เฉพาะสองอย่าง ได้แก่ เข้ารหัสข้อมูลขณะส่งระหว่างอุปกรณ์กับทรัพยากรบนคลาวด์ที่อุปกรณ์กำลังเข้าถึง และควบคุมว่าใครได้รับอนุญาตให้สร้างการเชื่อมต่อตั้งแต่แรกผ่านการยืนยันตัวตน การตั้งค่า VPN เพื่อรักษาความปลอดภัยบนคลาวด์ใช้แนวทางนี้ร่วมกับมาตรการที่อยู่นอกอุโมงค์เชื่อมต่อโดยสิ้นเชิง เช่น การยืนยันตัวตนหลายปัจจัยเพื่อไม่ให้รหัสผ่านที่ถูกขโมยเพียงอย่างเดียวใช้เข้าถึงระบบได้ การแบ่งส่วนเครือข่ายเพื่อไม่ให้อุปกรณ์หรือบัญชีที่ถูกบุกรุกเข้าถึงสิ่งต่าง ๆ เกินความจำเป็น และกฎไฟร์วอลล์ที่เกตเวย์เพื่อจำกัดประเภทการรับส่งข้อมูลที่อนุญาตให้ผ่าน
ควรเข้าใจให้ชัดว่า VPN ไม่ได้ปกป้องอะไรด้วยตัวเองบ้าง ได้แก่ ข้อมูลที่จัดเก็บอยู่ในคลาวด์ สิทธิ์บนคลาวด์ที่กำหนดค่าไม่ถูกต้อง และช่องโหว่ระดับแอปพลิเคชัน ซึ่งล้วนเป็นความเสี่ยงแยกต่างหากที่อุโมงค์เข้ารหัสของ VPN ไม่ได้ช่วยจัดการ Cloud VPN ช่วยรักษาความปลอดภัยของการเชื่อมต่อ แต่ไม่ได้ทำให้ทุกสิ่งที่อยู่ปลายทางทั้งสองด้านปลอดภัยโดยอัตโนมัติ
ทางเลือกสมัยใหม่แทน Cloud VPN
ทางเลือก cloud vpn ที่กำลังได้รับความนิยมเพิ่มขึ้นอย่างชัดเจนในสภาพแวดล้อมองค์กรคือ Zero Trust Network Access (ZTNA) ซึ่งเปลี่ยนรูปแบบความเชื่อถือที่อยู่เบื้องหลัง แทนที่จะเพียงย้ายโครงสร้างพื้นฐานไปไว้บนคลาวด์ โดยทั่วไป VPN ไม่ว่าจะโฮสต์บนคลาวด์หรือไม่ เมื่อยืนยันตัวตนแล้วจะให้สิทธิ์อุปกรณ์ที่เชื่อมต่อเข้าถึงส่วนเครือข่ายได้อย่างกว้างขวาง ส่วน ZTNA จะตรวจสอบผู้ใช้ อุปกรณ์ และแอปพลิเคชันเฉพาะที่ร้องขออย่างต่อเนื่อง และให้สิทธิ์เข้าถึงเฉพาะแอปพลิเคชันนั้นแทนการเข้าถึงเครือข่ายที่กว้างกว่า ผู้ให้บริการบางรายรวมบริการนี้เข้ากับความสามารถด้านเครือข่ายที่ครอบคลุมกว่าในกรอบการทำงาน Secure Access Service Edge (SASE) ซึ่งรวมการเชื่อมต่อและความปลอดภัยเป็นบริการเดียวที่ส่งมอบผ่านคลาวด์
ปัจจุบันยังไม่มีทางเลือกใดในสองแบบนี้ที่ใช้แทน Cloud VPN ได้ทั้งหมดในทุกกรณีใช้งาน องค์กรส่วนใหญ่ใช้งาน VPN และ ZTNA ควบคู่กันระหว่างการเปลี่ยนผ่านอย่างค่อยเป็นค่อยไป แทนที่จะเปลี่ยนทั้งหมดในคราวเดียว อย่างไรก็ตาม ทิศทางของสถาปัตยกรรมองค์กรกำลังมุ่งสู่การให้สิทธิ์เข้าถึงที่แคบลงและตรวจสอบอย่างต่อเนื่อง แทนการให้สิทธิ์เข้าถึงอย่างกว้างขวางเพียงครั้งเดียวแล้วเชื่อถือไปตลอดระยะเวลาที่เชื่อมต่อ
VPN สำหรับบุคคลทั่วไปอย่าง Guru VPN ถือเป็น “Cloud VPN” หรือไม่?
หากพิจารณาจากความหมายในทางปฏิบัติ คำตอบคือใช่ เมื่อคุณเชื่อมต่อกับ Guru VPNก็เท่ากับว่าคุณกำลังเชื่อมต่อกับโครงสร้างพื้นฐานเซิร์ฟเวอร์ที่ผู้ให้บริการดำเนินงาน ดูแล และขยายขนาด คุณไม่ต้องสัมผัสอุปกรณ์จริง ขอเพิ่มความจุ หรือจัดการเกตเวย์ด้วยตนเอง ซึ่งเป็นแนวคิดหลักของ cloud vpn ในฐานะรูปแบบบริการ ความแตกต่างจากคำนี้ในบริบทองค์กรมีเพียงขอบเขตการใช้งาน บริการ VPN ที่ใช้คลาวด์สำหรับบุคคลทั่วไปช่วยปกป้องข้อมูลการรับส่งและความเป็นส่วนตัวของคนคนเดียว ขณะที่ Cloud VPN สำหรับองค์กรเชื่อมต่อพนักงานกับระบบภายในของบริษัท
ความแตกต่างนี้มีผลในทางปฏิบัติ VPN สำหรับบุคคลทั่วไปไม่สามารถให้สิทธิ์คุณเข้าถึงเครือข่ายภายในของบริษัทได้เหมือน Cloud VPN สำหรับการเข้าถึงระยะไกลขององค์กร เพราะต้องใช้เกตเวย์ ข้อมูลรับรอง และการกำหนดค่าของนายจ้างเอง สิ่งที่ VPN ประเภทนี้ทำเหมือนกับ Cloud VPN ทั่วไปคือจัดการการเข้ารหัสและการเชื่อมต่อบนโครงสร้างพื้นฐานที่คุณไม่ต้องคอยกังวล การตรวจสอบตำแหน่งเซิร์ฟเวอร์ที่พร้อมใช้งาน รวมถึงเปรียบเทียบแพ็กเกจในหน้าราคาคือทั้งหมดที่คนส่วนใหญ่ต้องทำเพื่อ “ตั้งค่า”
คำถามที่พบบ่อย
คือ VPN ที่เกตเวย์ซึ่งจัดการการเข้ารหัสและการเชื่อมต่อโฮสต์อยู่บนโครงสร้างพื้นฐานคลาวด์ แทนที่จะเป็นอุปกรณ์จริงที่องค์กรเป็นเจ้าของและดูแลเอง
เทคโนโลยีการเข้ารหัสเบื้องหลังเหมือนกัน ความแตกต่างอยู่ที่ตำแหน่งของเกตเวย์และผู้ดูแล โครงสร้างพื้นฐานของ Cloud VPN โฮสต์และขยายขนาดโดยผู้ให้บริการ ส่วนฮาร์ดแวร์ของ VPN แบบดั้งเดิมติดตั้งอยู่ในสถานที่และบริหารจัดการภายในองค์กร
คือหน้าที่ในการจัดการการเชื่อมต่อ VPN ที่เข้ารหัสจำนวนมากพร้อมกัน ในอดีตทำโดยฮาร์ดแวร์จริงโดยเฉพาะ แต่ปัจจุบันโดยทั่วไปเกตเวย์ที่โฮสต์บนคลาวด์จะทำหน้าที่นี้โดยใช้โครงสร้างพื้นฐานคลาวด์ที่ใช้ร่วมกัน
ทั้งสองใช้รูปแบบพื้นฐานเดียวกัน คือเชื่อมต่อกับโครงสร้างพื้นฐานที่ผู้ให้บริการโฮสต์ แทนการจัดการเอง แต่มีวัตถุประสงค์ต่างกัน VPN สำหรับบุคคลทั่วไปอย่าง Guru VPN ช่วยปกป้องข้อมูลการรับส่งของแต่ละคน ส่วน Cloud VPN สำหรับองค์กรเชื่อมต่อพนักงานกับระบบภายในของบริษัท
Zero Trust Network Access (ZTNA) ซึ่งบางครั้งรวมอยู่ในกรอบการทำงาน SASE ที่ครอบคลุมกว่า เป็นทางเลือกหลักที่กำลังได้รับความนิยม โดยให้สิทธิ์เข้าถึงแยกตามแอปพลิเคชันและตรวจสอบอย่างต่อเนื่อง แทนการให้สิทธิ์เข้าถึงเครือข่ายในวงกว้างเมื่ออุปกรณ์เชื่อมต่อแล้ว
สรุป
ท้ายที่สุดแล้ว Cloud VPN อธิบายถึงการเปลี่ยนตำแหน่งที่ตั้งของเกตเวย์ VPN และผู้รับผิดชอบดูแลให้ทำงานต่อเนื่อง ไม่ได้หมายถึงการเข้ารหัสหรือความปลอดภัยที่แตกต่างไปโดยพื้นฐาน สำหรับธุรกิจ การเปลี่ยนแปลงนี้หมายถึงการแลกการเป็นเจ้าของฮาร์ดแวร์และการวางแผนความจุ กับความสามารถในการขยายขนาดและการบำรุงรักษาของผู้ให้บริการ พร้อมพิจารณาเปรียบเทียบกับโมเดลใหม่ที่ให้สิทธิ์เข้าถึงแคบกว่าอย่าง ZTNA สำหรับบุคคลทั่วไป ความหมายเรียบง่ายและคุ้นเคยกว่า นั่นคือ VPN ส่วนบุคคลอย่าง Guru VPN ใช้โมเดลโฮสต์บนคลาวด์แบบเดียวกันนี้มาตลอด โดยไม่จำเป็นต้องอธิบายด้วยคำเหล่านี้


