
 EN
 BR
 DE
 ES
 RU

Types d’adresses IP : guide complet pour comprendre leur fonctionnement


 Points clés

- Découvrez la différence entre les adresses IP publiques et privées, ainsi que statiques et dynamiques.
- Comprenez IPv4 et IPv6, et pourquoi les deux coexistent encore sur l’internet actuel.
- Découvrez clairement les classes IP, le sous-réseautage et la notation CIDR, sans calculs.
- Voyez pourquoi les IP partagées offrent plus d’anonymat que les IP dédiées à la plupart des utilisateurs de VPN.
- Découvrez comment Guru VPN gère les pools d’IP et les sous-réseaux pour vous.
Dans notre article, nous avons déjà expliqué ce qu’est une adresse IP et évoqué ses différents types. Ces bases sont importantes, mais comprendre les adresses IP plus en profondeur permet de voir comment internet organise les appareils, achemine le trafic et applique des règles d’accès ou des restrictions.
Dans cet article, nous dépasserons les notions de base pour explorer les différents types d’adresses IP, leur structure et l’importance que ces distinctions conservent aujourd’hui. Que vous soyez curieux des fondamentaux des réseaux ou que vous cherchiez à comprendre le lien entre les IP et des outils de confidentialité comme les VPN, ce guide vous aidera à voir les choses dans leur ensemble.
Qu’est-ce qu’une adresse IP ?
Imaginez une adresse IP comme l’adresse en ligne de votre appareil lorsqu’il est connecté à un réseau. C’est un numéro particulier qui permet aux données d’arriver au bon endroit.
Ainsi, lorsque vous consultez un site web ou envoyez un message, les adresses IP travaillent en arrière-plan. Elles indiquent à internet où votre requête a été lancée et où renvoyer la réponse.
Maintenant que nous avons vu les bases, découvrons les différents types d’adresses IP et leur rôle.
Adresses IP publiques et privées
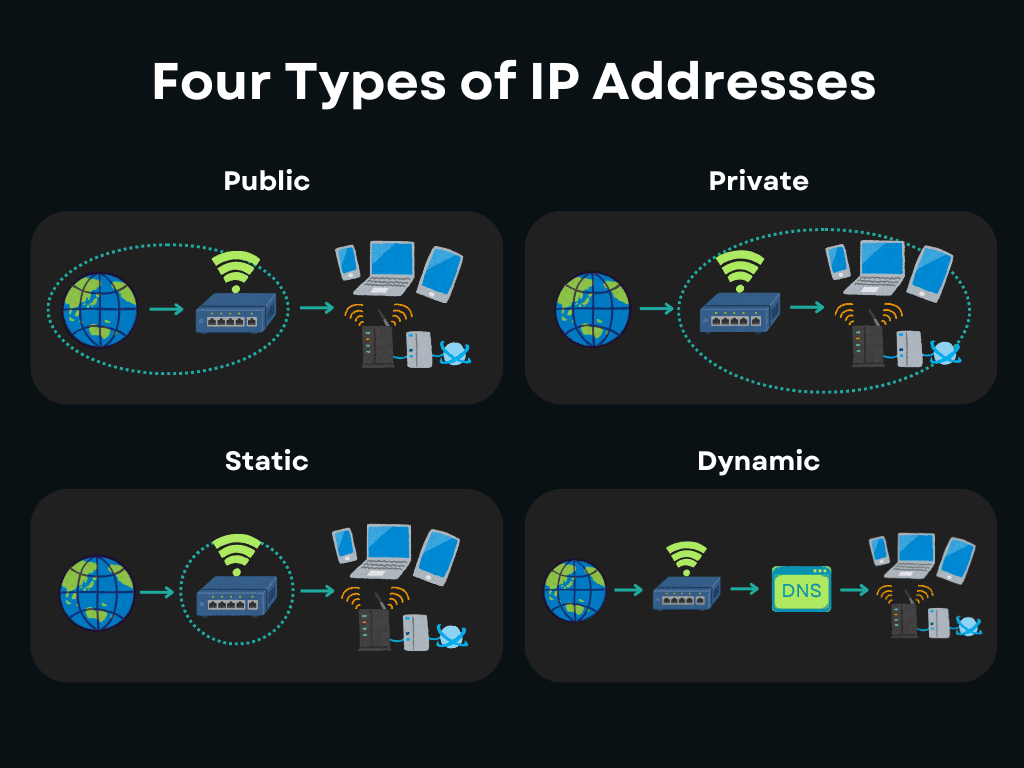
Il existe deux grands types d’adresses IP : publiques et privées. Elles remplissent des fonctions différentes et interviennent dans différentes parties d’un réseau.
Adresses IP publiques
Votre fournisseur d’accès à internet vous attribue une adresse IP publique, celle sous laquelle internet vous voit. C’est l’adresse utilisée par les sites web et les services en ligne lorsque vous vous y connectez.
Les IP publiques peuvent servir à :
- rendre votre réseau identifiable sur internet ;
- envoyer des données à votre appareil ;
- restreindre l’accès à des contenus selon la zone géographique ou les autorisations.
En général, tous les appareils d’un domicile ou d’un bureau partagent une seule IP publique par l’intermédiaire d’un routeur.
Adresses IP privées
Une adresse IP privée permet aux appareils connectés à votre Wi-Fi de communiquer entre eux, par exemple à votre ordinateur de communiquer avec votre imprimante. Personne à l’extérieur de votre domicile ne peut voir ces adresses.
Les adresses IP privées les plus courantes ressemblent à ceci : 192.168.x.x or 10.x.x.x, ou 172.16.x.x – 172.31.x.x.
Votre IP publique indique comment internet vous voit, tandis que votre IP privée sert à gérer les échanges au sein de votre réseau. Comprendre cette différence est essentiel pour saisir le fonctionnement du routage, de la sécurité et de la confidentialité, notamment lorsque vous commencez à utiliser des outils comme les VPN.
Adresses IP statiques et dynamiques
Une autre différence importante entre les adresses IP tient à leur stabilité dans le temps : restent-elles identiques ou changent-elles automatiquement ? C’est là que les adresses IP statiques, ainsi que les dynamiques, interviennent.
Adresses IP statiques
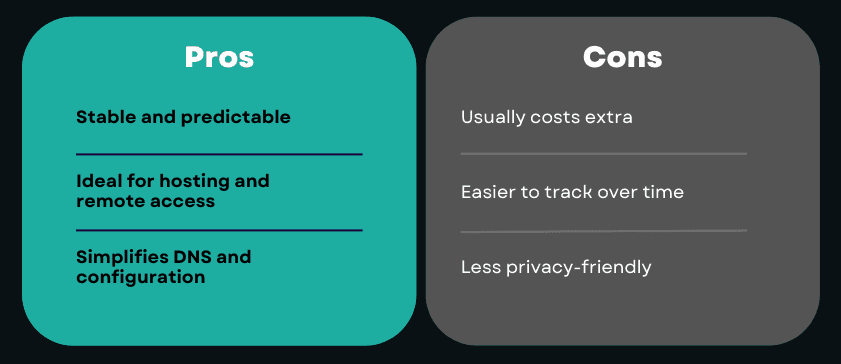
Une adresse IP statique reste constante. Une fois attribuée, elle ne change pas, sauf reconfiguration manuelle.
Les IP statiques sont couramment utilisées pour :
- les serveurs et les environnements d’hébergement ;
- l’accès à distance aux réseaux ;
les services qui nécessitent une adresse fixe connue.
Adresses IP dynamiques
Une adresse IP dynamique change donc de temps à autre. Si vous faites partie de la majorité des personnes qui utilisent internet à domicile, votre fournisseur d’accès vous attribue probablement une IP dynamique. Il la modifie automatiquement pour vous !
C’est plus facile à gérer pour le fournisseur et cela lui évite de consacrer autant de temps aux opérations manuelles. De plus, cela apporte un peu de confidentialité, puisque votre IP change de temps en temps.
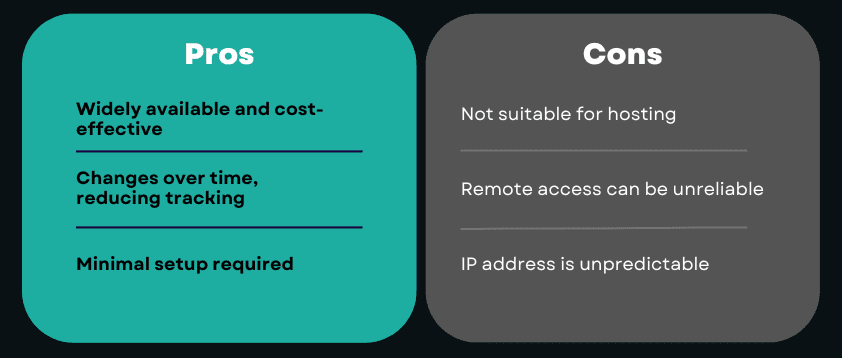
Le caractère statique ou dynamique d’une IP a une incidence sur la stabilité, l’accessibilité et la confidentialité. Pour naviguer au quotidien, les IP dynamiques sont généralement suffisantes. Pour l’infrastructure et l’accès à distance, les IP statiques sont souvent nécessaires.
IPv4 et IPv6
Les adresses IP se distinguent également par la version du protocole Internet qu’elles utilisent. Aujourd’hui, deux versions coexistent : IPv4 et IPv6.
Adresses IPv4
IPv4 est la version d’origine et reste la plus utilisée pour l’adressage IP. Elle utilise un format de 32 bits et s’écrit sous la forme de quatre nombres séparés par des points.
Exemple : 192.168.1.1
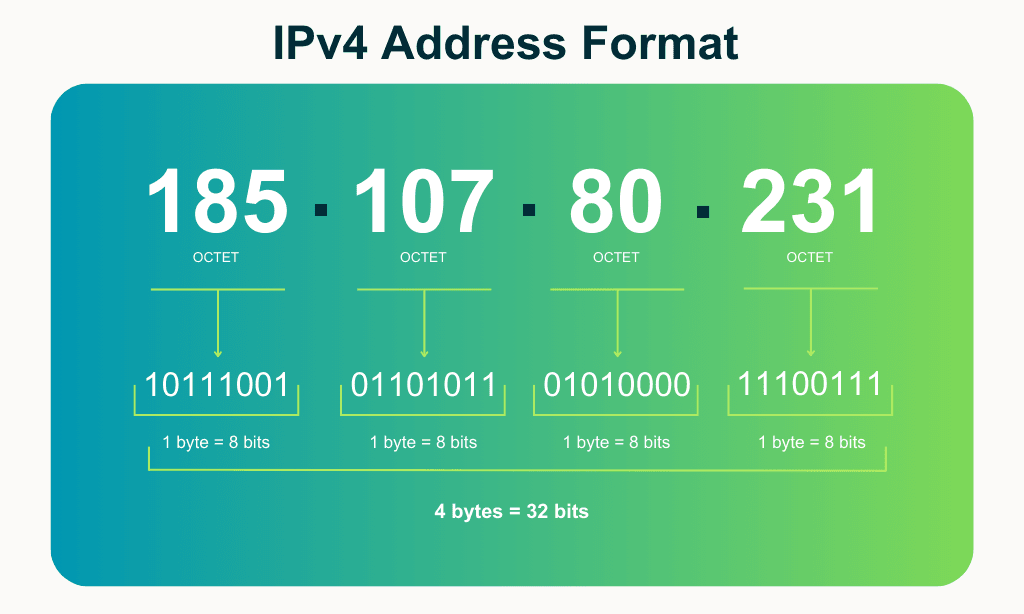
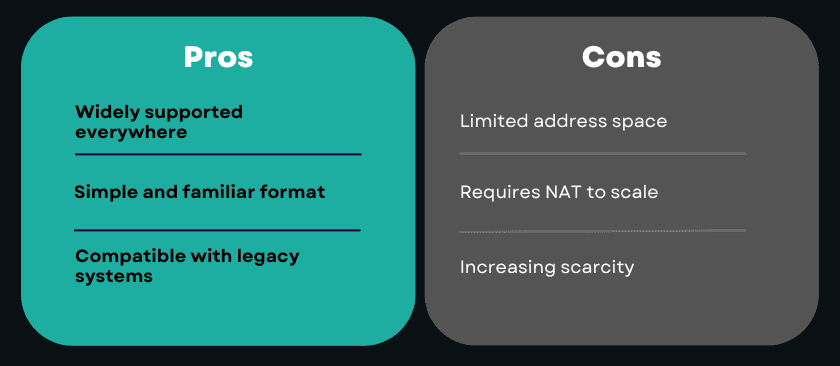
IPv4 constitue l’épine dorsale d’internet depuis des décennies, mais présente une limite majeure : le nombre d’adresses disponibles est fini.
Adresses IPv6
IPv6 a été introduit pour résoudre le problème de la pénurie d’adresses. Il utilise un format de 128 bits et s’écrit en hexadécimal, ce qui permet de disposer d’un nombre presque illimité d’adresses uniques.
Exemple : 2001:0db8:85a3::8a2e:0370:7334
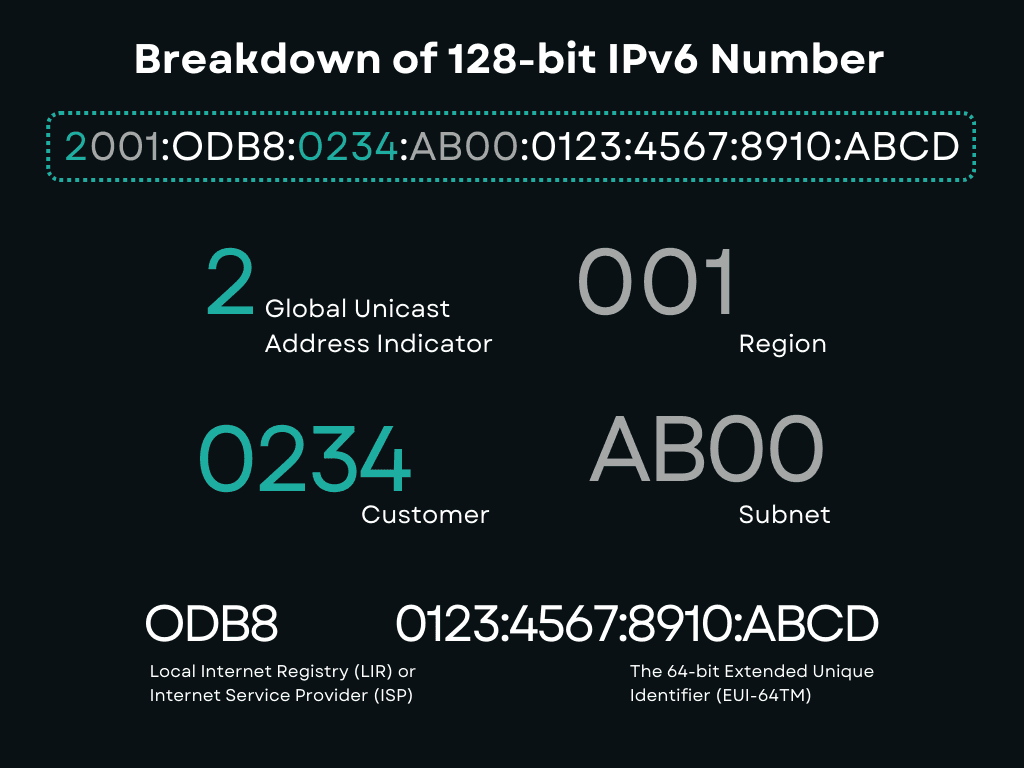
IPv6 améliore également l’efficacité du routage et réduit le besoin de NAT, mais son adoption est toujours en cours.
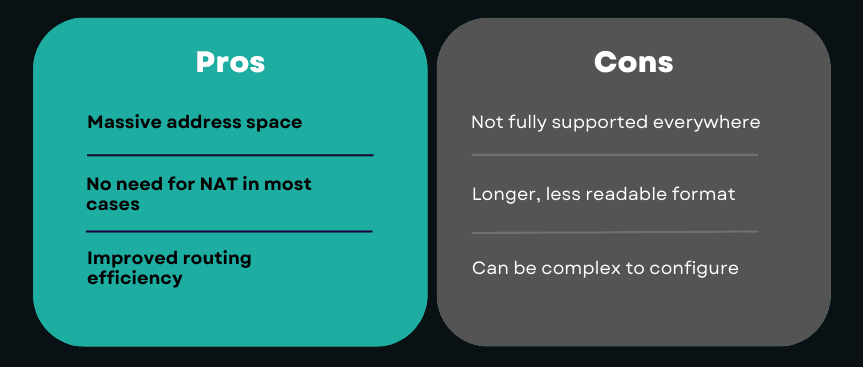
IPv4 et IPv6 coexistent actuellement, car internet ne peut pas effectuer une transition du jour au lendemain. De nombreux réseaux, appareils et services dépendent encore d’IPv4, tandis que l’adoption d’IPv6 continue de progresser graduellement.
Il est important de comprendre ces deux versions, en particulier pour les réseaux modernes, les services cloud et les outils de confidentialité comme les VPN.
Classes d’adresses IP (adressage par classes)
Avant l’apparition des méthodes modernes d’attribution des IP, les adresses IP étaient divisées en classes. Ce système, appelé adressage par classes, visait à simplifier le routage aux débuts d’internet.
Chaque classe définissait la part de l’adresse IP qui identifiait le réseau et celle qui identifiait l’hôte au sein de ce réseau.
Les principales classes d’adresses IP
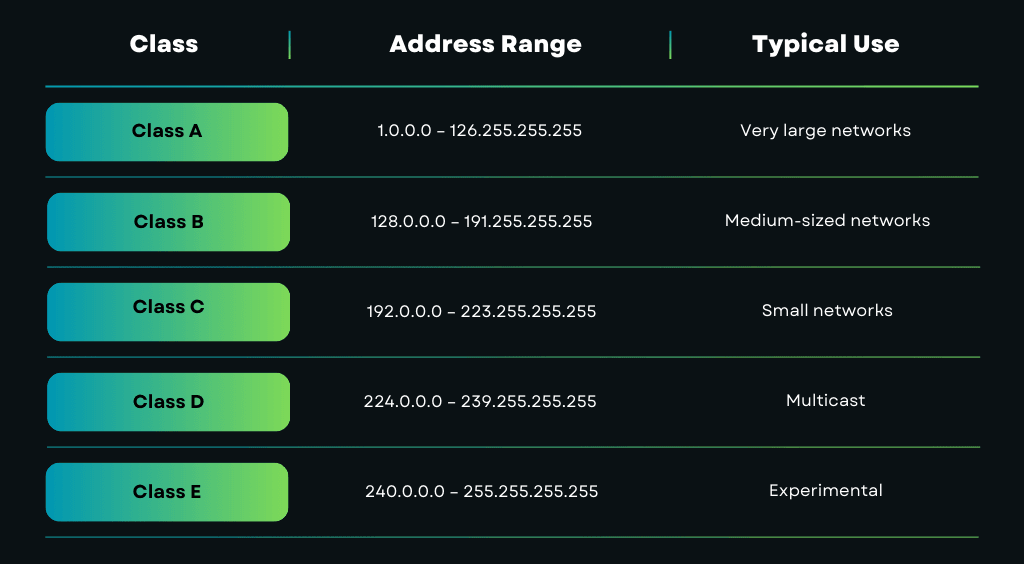
Par exemple :
- les réseaux de classe A pouvaient prendre en charge des millions d’appareils ;
- les réseaux de classe C n’en prenaient en charge que quelques centaines.
Pourquoi les classes IP sont devenues problématiques
Bien que simple, l’adressage par classes était inefficace. Les organisations recevaient souvent bien plus d’adresses IP que nécessaire, ce qui entraînait un gaspillage considérable de l’espace d’adressage, surtout avec la croissance rapide d’internet.
Cette inefficacité est l’une des principales raisons de la raréfaction des adresses IPv4.
Bien que l’adressage par classes ne soit plus utilisé aujourd’hui pour attribuer des IP, ce concept apparaît encore dans :
- la formation aux réseaux ;
- la documentation ;
- les systèmes anciens ;
- les explications générales de la structure des IP.
Pour remédier aux limites des classes IP, un système plus souple a été introduit : le sous-réseautage.
Le sous-réseautage : diviser les réseaux en segments plus petits
Avec l’agrandissement des réseaux, il est devenu évident qu’un réseau unique devait souvent être divisé en segments plus petits et plus faciles à gérer. C’est là que le sous-réseautage intervient.
Le sous-réseautage consiste à diviser un grand réseau IP en réseaux plus petits, appelés sous-réseaux. Chaque sous-réseau fonctionne comme un réseau logique indépendant tout en faisant partie d’un réseau plus vaste.
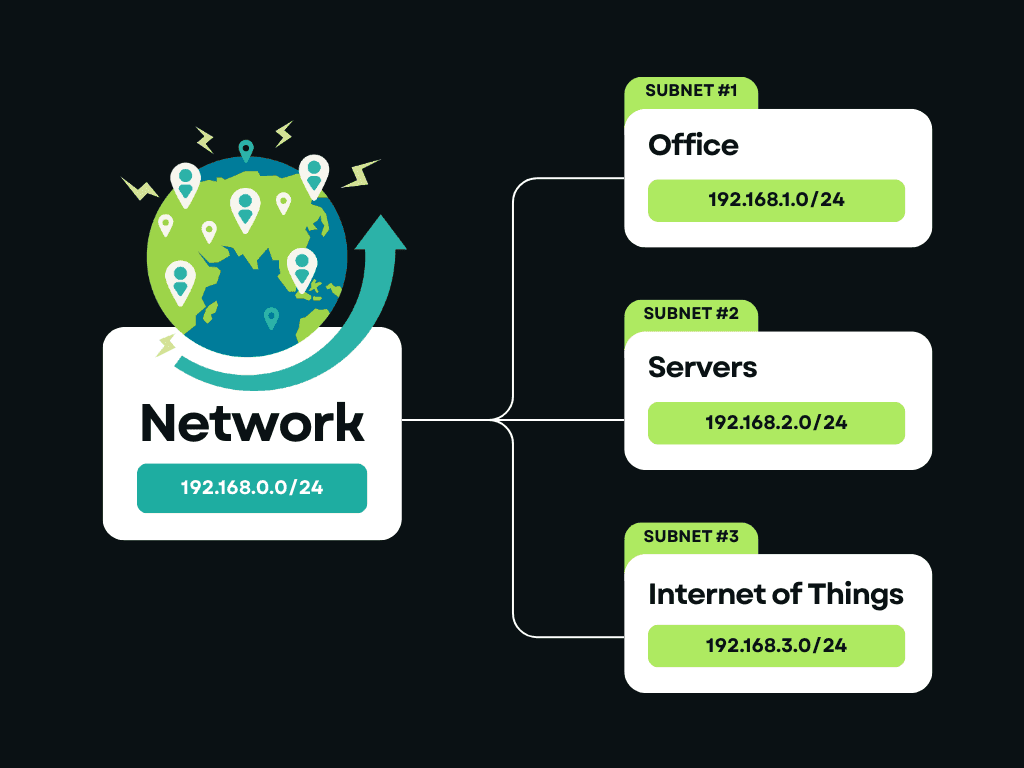
Le sous-réseautage permet de :
- réduire la congestion du réseau ;
- améliorer les performances ;
- renforcer la sécurité en isolant le trafic ;
- gérer les adresses IP plus efficacement.
Par exemple, une entreprise peut séparer ses systèmes internes, son Wi-Fi invité et ses serveurs dans différents sous-réseaux, même s’ils partagent le même réseau principal. Prenons, par exemple, un réseau dont la plage d’adresses IP est :
192.168.1.0
Au lieu de placer tous les appareils dans un seul grand groupe, le sous-réseautage permet de diviser cette plage en sections plus petites, chacune disposant de son propre ensemble d’adresses IP utilisables.
Il n’est pas nécessaire de calculer les sous-réseaux manuellement pour comprendre le concept : l’idée essentielle est que le sous-réseautage détermine comment le trafic est regroupé et acheminé au sein d’un réseau. Même si vous ne configurez jamais vous-même de sous-réseaux, ils jouent un rôle essentiel dans l’organisation et la sécurité des réseaux.
Explication du CIDR (Classless Inter-Domain Routing)
À mesure qu’internet continuait de se développer, l’adressage par classes et les limites rigides des sous-réseaux sont devenus contraignants. Pour remédier à cela, le CIDR (Classless Inter-Domain Routing) a été introduit.
Le CIDR permet d’attribuer et d’acheminer les adresses IP sans recourir à des classes fixes. Au lieu d’utiliser des tailles de réseau prédéfinies, le CIDR emploie des préfixes flexibles qui définissent le nombre de bits d’une adresse IP appartenant au réseau.
La notation CIDR utilise une barre oblique suivie d’un nombre, par exemple :
192.168.1.0/24
Le nombre après la barre oblique indique combien de bits identifient la partie réseau de l’adresse.
- /24 signifie que 24 bits sont utilisés pour le réseau
- Les bits restants sont utilisés pour les appareils au sein de ce réseau
Vous pouvez également voir :
- /16 pour les réseaux plus vastes
- /32 pour une seule adresse IP
Le CIDR rend l’attribution des adresses IP bien plus efficace. Il permet de dimensionner les réseaux précisément selon les besoins réels, de maintenir des tables de routage plus petites et plus rapides, et aux fournisseurs d’accès et de services cloud de gérer efficacement l’espace d’adressage IP.
Cette souplesse est l’une des principales raisons pour lesquelles internet continue de se développer malgré les limites d’IPv4.
Lorsque vous voyez une plage d’IP ou un bloc de serveurs VPN indiqué avec /24 ou /20, c’est le CIDR à l’œuvre. Comprendre le CIDR aide à expliquer le fonctionnement des grands réseaux et la manière dont le trafic est acheminé efficacement sur internet.
Adresses IP partagées et dédiées
Une autre distinction importante entre les adresses IP consiste à savoir si elles sont partagées ou dédiées. Cette différence joue un rôle majeur pour la confidentialité et concerne tout particulièrement les VPN.
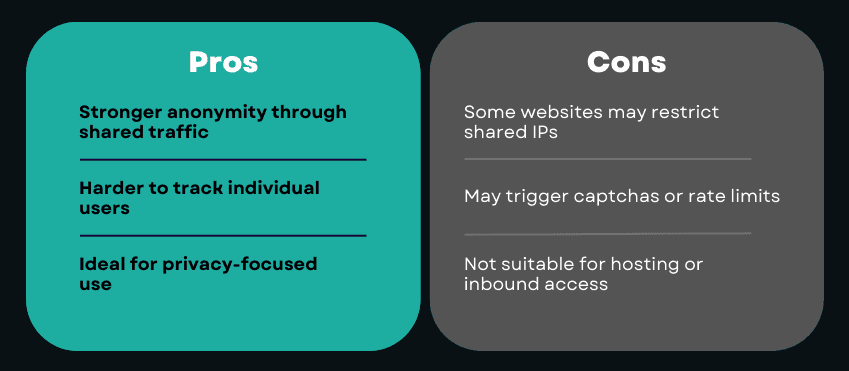
Adresses IP partagées
Une adresse IP partagée est utilisée par plusieurs utilisateurs en même temps. De l’extérieur, tout leur trafic semble provenir de la même IP. C’est le type d’adresse IP le plus couramment utilisé par les services VPN.
Les fournisseurs de VPN privilégient les IP partagées parce qu’elles :
- mélangent le trafic de nombreux utilisateurs ;
- rendent plus difficile l’association de l’activité individuelle à une seule personne ;
renforcent l’anonymat en permettant de « se fondre dans la foule ».
Adresses IP dédiées
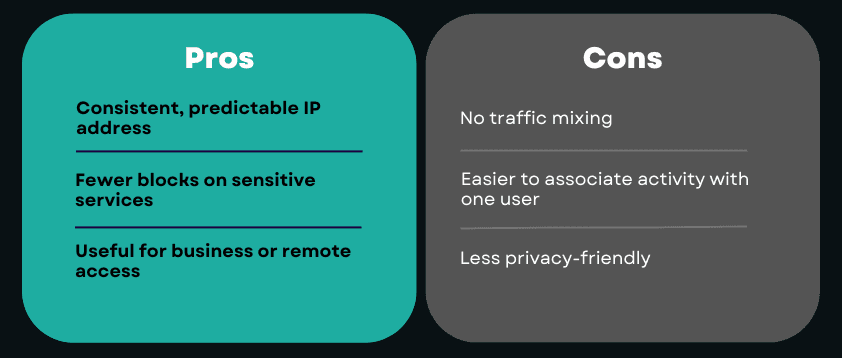
Une adresse IP dédiée est attribuée à un seul utilisateur, ne change pas et n’est pas partagée avec d’autres. Certains fournisseurs de VPN proposent des IP dédiées en option, généralement pour des besoins spécifiques.
Les IP dédiées sont utiles si vous avez besoin :
- d’un accès constant aux services ;
- d’une liste d’autorisation d’adresses IP ;
- de voir moins de CAPTCHA sur certains sites web.
Toutefois, elles offrent moins d’anonymat que les IP partagées.
Pour la plupart des personnes qui utilisent un VPN pour préserver leur confidentialité, les adresses IP partagées constituent un meilleur choix. Elles correspondent à l’objectif fondamental d’un VPN : réduire la traçabilité et l’exposition.
Les IP dédiées ne sont pas « meilleures » : elles sont simplement différentes, optimisées pour la stabilité et l’accès plutôt que pour l’anonymat.
Comment les VPN interagissent avec les classes IP, les sous-réseaux et le CIDR
Lorsque vous vous connectez à un VPN, vous ne changez pas seulement votre adresse IP publique : vous rejoignez un environnement réseau différent avec sa propre structure, ses règles de routage et sa logique d’attribution des IP.
Les adresses IP des VPN proviennent de sous-réseaux de centres de données
La plupart des fournisseurs de VPN hébergent leurs serveurs dans des centres de données. Cela signifie que les adresses IP des VPN appartiennent généralement à des plages d’adresses IP de centres de données, attribuées par blocs selon la notation CIDR. Par exemple, au lieu d’une seule IP, un serveur VPN peut fonctionner dans une plage telle que :
203.0.113.0/24
Ce bloc CIDR définit un sous-réseau d’adresses IP que le fournisseur VPN contrôle et attribue dynamiquement aux utilisateurs connectés.
Pools d’IP partagées et plages CIDR
Les VPN attribuent généralement aux utilisateurs des IP issues de pools d’IP partagées. Ces pools :
- comprennent plusieurs IP d’un même sous-réseau ;
- sont répartis à tour de rôle entre les utilisateurs ;
- permettent de mêler le trafic de nombreux utilisateurs.
Le CIDR rend cette gestion efficace et permet aux fournisseurs de VPN de :
- gérer de grands pools d’IP ;
- déployer rapidement des serveurs à plus grande échelle ;
- acheminer le trafic de manière prévisible.
Du point de vue de la confidentialité, cette structure est délibérée : les sous-réseaux partagés rendent plus difficile l’association d’une activité à un utilisateur en particulier.
Classes IP : surtout historiques, mais toujours utiles pour comprendre
Les VPN modernes ne s’appuient pas sur les classes IP (A, B, C) pour l’attribution, mais le concept s’applique encore à un niveau général.
Par exemple :
- de nombreuses adresses IPv4 de VPN appartiennent à des plages qui ressemblaient historiquement à des réseaux de taille classe C ;
- la distinction entre la partie réseau et la partie hôte existe toujours, mais elle est exprimée au moyen du CIDR plutôt que des classes.
Le CIDR a, de fait, remplacé le raisonnement par classes tout en préservant la logique sous-jacente.
Pourquoi c’est important pour la confidentialité et la connectivité
Comme les IP des VPN proviennent de sous-réseaux et de plages de centres de données connus :
- certains sites web appliquent des règles plus strictes ;
- les CDN peuvent acheminer le trafic différemment ;
- la réputation de l’IP entre en jeu.
Les fournisseurs de VPN qui gèrent bien leurs services surveillent activement les plages d’IP et les font tourner afin de réduire ces problèmes et de maintenir une connexion stable.
Parallèlement, cette approche basée sur les sous-réseaux permet aux VPN de :
- masquer votre véritable IP résidentielle ;
- protéger la structure de votre réseau local ;
- réduire l’exposition directe de votre appareil réel.
Lorsque vous utilisez un VPN, votre trafic :
- quitte votre réseau privé local ;
- entre dans un sous-réseau VPN partagé ;
- est acheminé à l’aide de blocs d’IP gérés par le CIDR ;
et apparaît en ligne sous une identité réseau complètement différente.
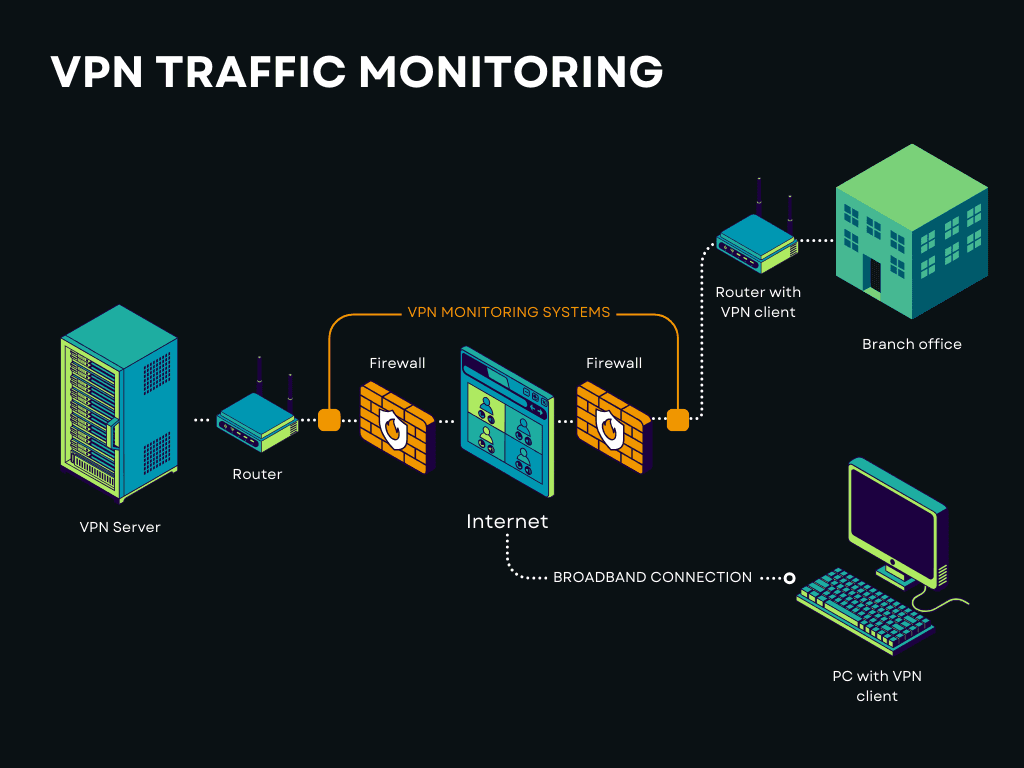
Cette couche d’abstraction est ce qui rend les VPN efficaces et explique pourquoi comprendre la structure des IP aide à mieux saisir la façon dont les VPN protègent la confidentialité.
Choisir le bon type d’IP et comprendre comment un VPN facilite les choses
Comprendre les différents types d’adresses IP aide à voir comment internet achemine le trafic, applique des restrictions et identifie les appareils. Les IP publiques et privées ont des fonctions différentes ; les IP statiques et dynamiques influent sur la stabilité et la traçabilité ; et les IP partagées, dédiées, résidentielles et de centres de données ont chacune leurs avantages et leurs inconvénients.
L’idée essentielle est simple : il n’existe pas d’adresse IP « idéale » pour tout le monde. Le bon choix dépend de votre objectif.
- Pour naviguer au quotidien et préserver sa confidentialité, les IP partagées et dynamiques suffisent généralement.
- Pour l’accès à distance ou les besoins professionnels, des IP statiques ou dédiées peuvent être nécessaires.
- Pour préserver l’anonymat et réduire le suivi, les pools d’IP partagées offrent des avantages évidents.
En pratique, gérer manuellement ces différences n’est pas réaliste pour la plupart des utilisateurs. Les fournisseurs d’accès attribuent les IP automatiquement, les structures réseau restent invisibles et il est rarement possible de passer d’un type d’IP à un autre à la demande sans outils supplémentaires.
C’est là qu’un VPN devient particulièrement utile.
Comment Guru VPN vous aide à gérer votre exposition IP
Guru VPN simplifie le fonctionnement des adresses IP dans la pratique en masquant leur complexité. Au lieu de vous préoccuper des sous-réseaux, des plages CIDR ou de la réputation des IP, vous vous connectez à un réseau géré et conçu en tenant compte de la confidentialité et de la stabilité.
Avec Guru VPN :
- votre véritable IP publique est remplacée par une IP VPN issue d’un pool partagé ;
- le trafic est acheminé à travers des sous-réseaux soigneusement gérés ;
- le DNS et le routage sont gérés de manière cohérente ;
- et la rotation des IP réduit la traçabilité à long terme.
Cette approche permet aux utilisateurs de profiter de l’anonymat des IP partagées, d’un accès mondial et d’un fonctionnement prévisible, sans avoir à comprendre ni configurer eux-mêmes les détails du réseau. Avec Guru VPN, cette complexité reste en coulisses, pour que vous puissiez vous concentrer sur la navigation, le travail et la préservation de votre confidentialité.


