EN
 BR
 DE
 ES
 FR
 RU
 ID
 TR
 IT
 JP
 SA
 VN
 TH
 KR

Что такое шифрование VPN? Как оно работает, какие бывают виды и какой протокол самый безопасный

 Главное

- Узнайте, что именно делает шифрование VPN и почему оно — лишь часть защищённого VPN-соединения.
- Разберитесь, чем симметричное шифрование (AES, ChaCha20) отличается от асимметричного (RSA), используемого при рукопожатии.
- Сравните протоколы шифрования VPN-соединений — OpenVPN, WireGuard, IKEv2 и более старые варианты — по надёжности и скорости.
- Узнайте, что на практике делает одну конфигурацию шифрования VPN безопаснее другой.
- Получите чёткий ответ на вопрос, какой протокол шифрования VPN лучше всего подходит для повседневного использования.
Каждый раз, когда кто-то рекомендует VPN, шифрование называют причиной его безопасности. Но объяснения редко идут дальше фразы «оно преобразует ваши данные в нечитаемый вид». Чтобы понять, что такое шифрование VPN на практике, нужно разобраться, что происходит с вашим трафиком: какой алгоритм его преобразует, как ваше устройство и VPN-сервер изначально согласуют секретный ключ и почему одни протоколы считаются надёжнее других.
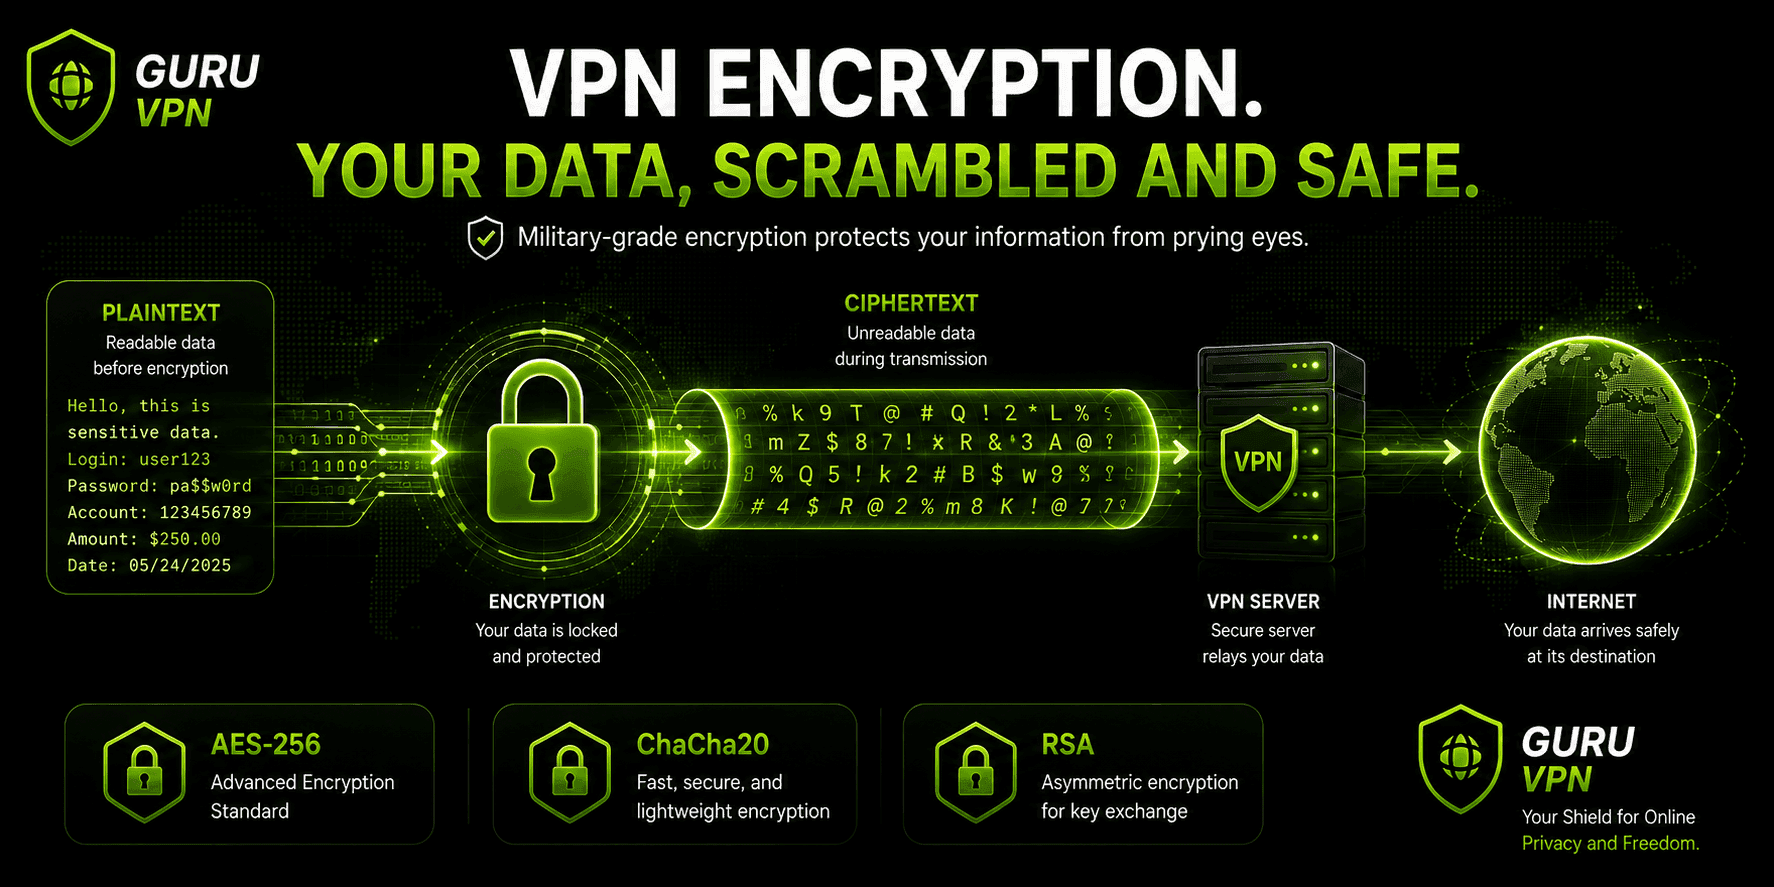
В основе шифрования VPN лежит преобразование читаемых данных в шифротекст — набор символов, похожий на случайный шум для любого, кто его перехватит: интернет-провайдера, пользователя той же общедоступной сети Wi-Fi или злоумышленника, анализирующего сетевые пакеты. Только у вашего устройства и VPN-сервера есть ключ, необходимый, чтобы превратить этот шум обратно в читаемые данные.
Современные приложения, например Guru VPN, делают всё это автоматически в фоновом режиме. Но знание основ значительно упрощает оценку того, действительно ли обоснованы заявления VPN-сервиса о безопасности.
Главное
- Узнайте, что именно делает шифрование VPN и почему оно — лишь часть защищённого VPN-соединения.
- Разберитесь, чем симметричное шифрование (AES, ChaCha20) отличается от асимметричного (RSA), используемого при рукопожатии.
- Сравните протоколы шифрования VPN-соединений — OpenVPN, WireGuard, IKEv2 и более старые варианты — по надёжности и скорости.
- Узнайте, что на практике делает одну конфигурацию шифрования VPN безопаснее другой.
- Получите чёткий ответ на вопрос, какой протокол шифрования VPN лучше всего подходит для повседневного использования.
Как работает шифрование VPN?
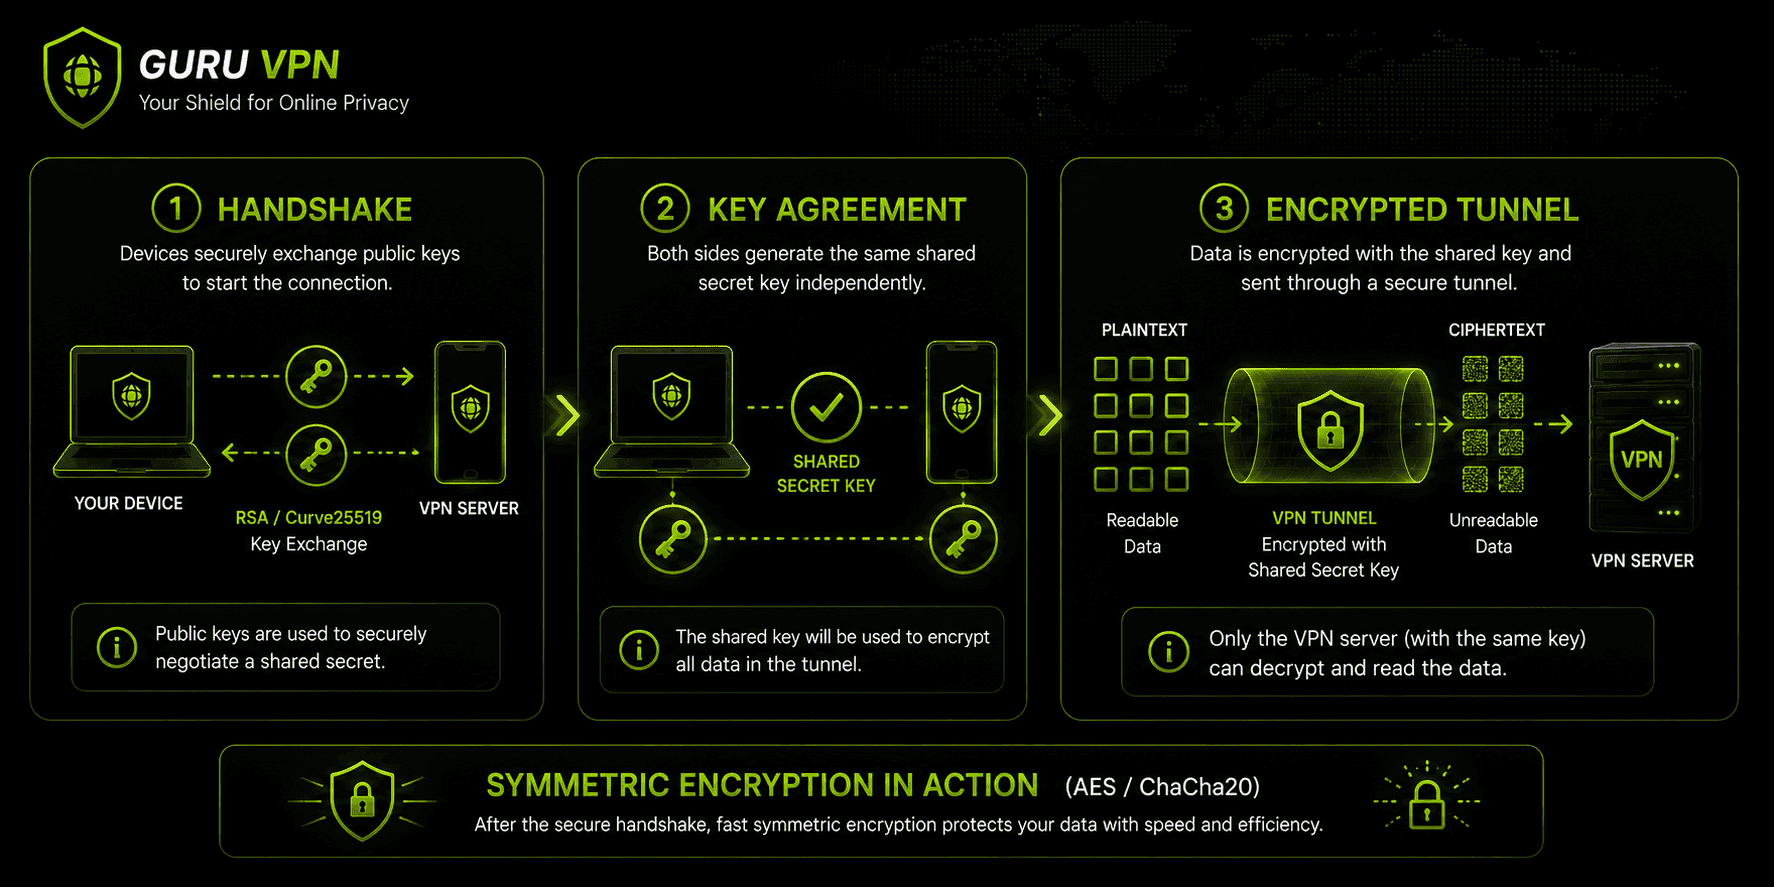
Шифрование в VPN-туннеле основано на совместной работе двух разных типов криптографии, каждый из которых решает свою задачу.
Симметричное шифрование использует один общий ключ и для шифрования, и для расшифровки данных. Оно быстрое и эффективное, поэтому после установки соединения именно им шифруется основная часть вашего трафика. Чаще всего вы встретите два алгоритма: AES (Advanced Encryption Standard) и ChaCha20. Оба считаются одними из самых надёжных доступных сегодня алгоритмов шифрования VPN-трафика.
Асимметричное шифрование использует пару ключей — открытый и закрытый. Оно работает медленнее, поэтому VPN не применяют его для шифрования самого трафика при просмотре сайтов. Вместо этого оно используется при рукопожатии — начальном процессе, в ходе которого ваше устройство и VPN-сервер безопасно согласуют общий симметричный ключ, ни разу не передавая его в виде, доступном для перехвата злоумышленником. Чаще всего здесь применяется RSA, хотя современные протоколы всё чаще выбирают Curve25519: он решает ту же задачу эффективнее.
В итоге типичное соединение работает так: ваше устройство связывается с VPN-сервером, и они взаимно подтверждают свою подлинность; затем стороны выполняют обмен ключами с помощью асимметричной криптографии, чтобы согласовать сеансовый ключ; после этого каждый пакет данных шифруется этим ключом с помощью быстрого симметричного алгоритма ещё до того, как попадёт в туннель. На VPN-сервере данные расшифровываются и перенаправляются к месту назначения. Для данных, которые идут обратно, процесс происходит в обратном порядке.
Третий подход, обмен ключами по протоколу Diffie-Hellman, позволяет добиться того же результата другим способом: вместо того чтобы зашифровать ключ и отправить его по сети, обе стороны независимо генерируют секретное число, обмениваются математически вычисленным открытым значением и самостоятельно вычисляют один и тот же общий секрет. Сам секрет при этом ни разу не передаётся — ни в зашифрованном, ни в каком-либо ином виде. Это одна из причин, почему Diffie-Hellman часто используют вместе с RSA в реализациях IKEv2/IPsec, чтобы обеспечить дополнительную защиту при рукопожатии.
Виды шифрования и протоколы VPN
Протоколы VPN по-разному шифруют трафик, и разные протоколы шифрования VPN предлагают совсем разный баланс скорости и безопасности. Сегодня чаще всего для VPN-соединений используют следующие протоколы шифрования:
OpenVPN — исторически его часто называют золотым стандартом. Обычно OpenVPN использует AES-256-GCM для канала передачи данных и отдельный надёжный механизм рукопожатия (как правило, RSA-4096). Это протокол с открытым исходным кодом, прошедший тщательный аудит и считающийся чрезвычайно безопасным, хотя он не самый быстрый из доступных вариантов.
WireGuard — более новый и компактный вариант. Для шифрования он использует ChaCha20, а для обмена ключами — Curve25519. Такое сочетание специально выбрано для высокой скорости на мобильных устройствах без ущерба для криптографической надёжности. Поэтому большинство современных VPN-приложений, включая Guru VPN, используют WireGuard по умолчанию.
IKEv2/IPSec — хорошо подходит для мобильных устройств, поскольку быстро восстанавливает соединение при смене сети, например при переходе с Wi-Fi на мобильный интернет. Обычно для шифрования используется AES.
L2TP/IPSec — более старое сочетание протоколов, которое шифрует и данные, и заголовки пакетов. Обычно оно считается безопасным, но из-за двойной инкапсуляции работает медленнее.
SSTP — проприетарный протокол Microsoft на основе AES. Он полезен главным образом в Windows и для обхода сетевых ограничений, поскольку маскирует трафик под обычный HTTPS.
PPTP — самый старый протокол в этом списке, использующий слабое и устаревшее шифрование. Он работает быстро, но его не следует применять, если важна реальная безопасность.
| Протокол | Шифрование | Обмен ключами | Типичное применение |
|---|---|---|---|
WireGuard | ChaCha20 | Curve25519 | Высокая скорость и надёжная защита для повседневного использования |
OpenVPN | AES-256-GCM | RSA-4096 | Максимальная безопасность, прошедшая аудит |
IKEv2/IPSec | AES | Diffie-Hellman | Мобильные устройства, смена сети |
L2TP/IPSec | AES (двойная инкапсуляция) | Заранее согласованный общий ключ | Совместимость со старыми системами |
SSTP | AES | RSA | Windows, обход ограничений |
PPTP | Слабое, устаревшее | Н/Д | Не использовать для конфиденциальных задач |
AES и ChaCha20: какой алгоритм шифрования надёжнее?
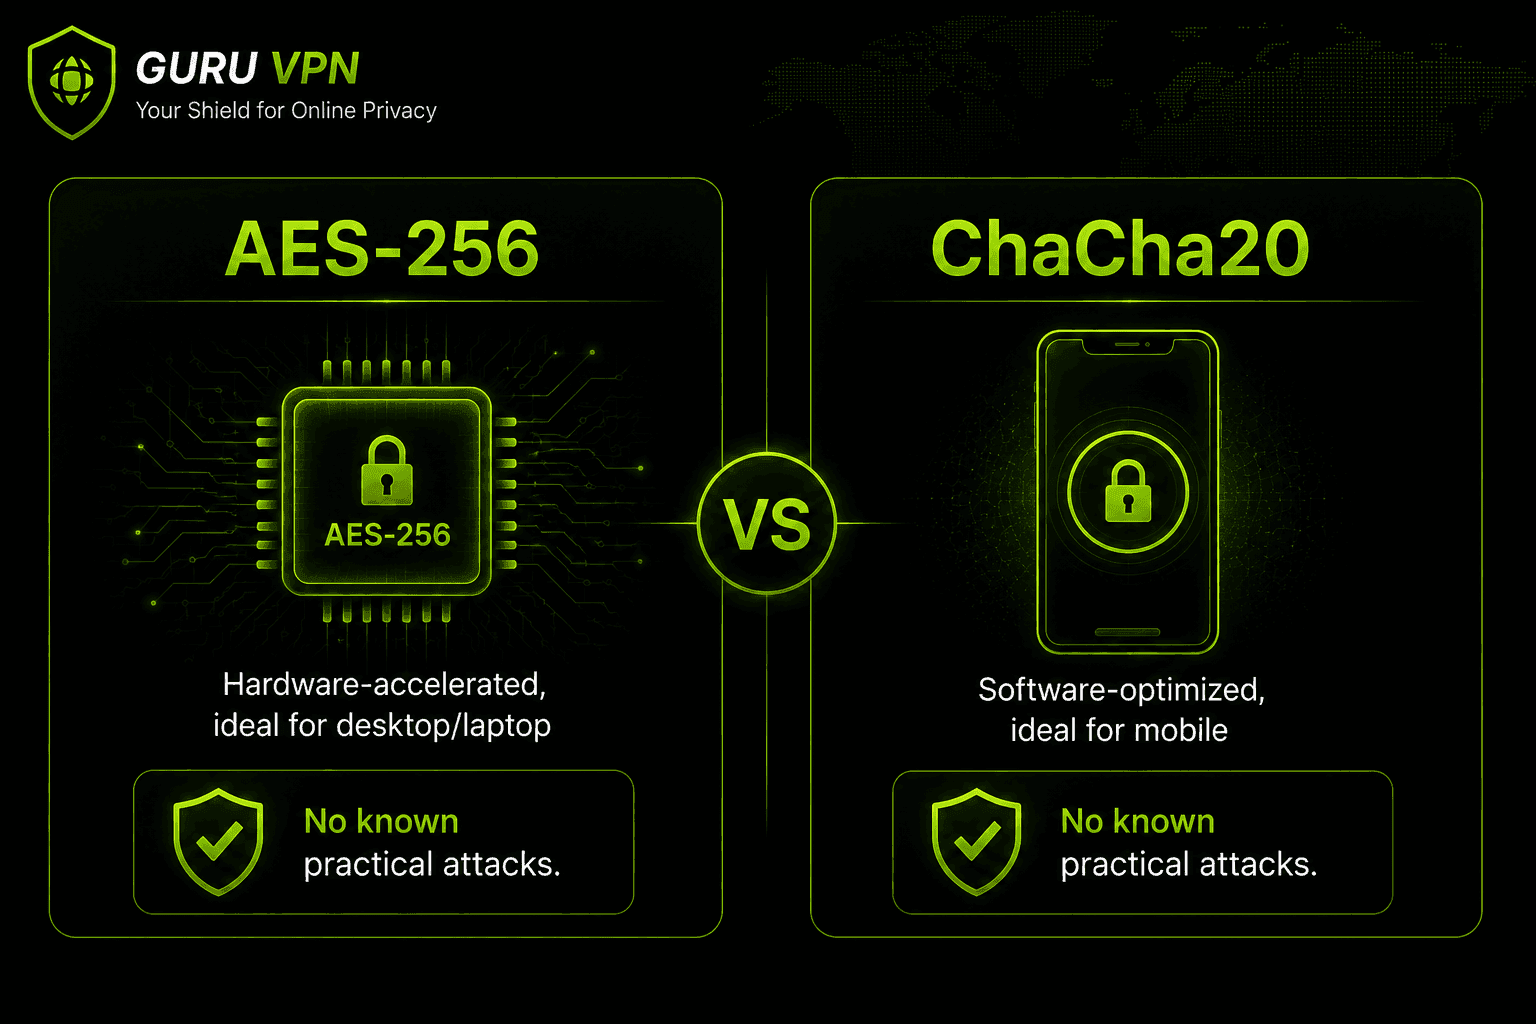
Эти два алгоритма чаще всего упоминаются в серьёзных сравнениях шифрования VPN. Честный ответ таков: при использовании с полной длиной ключа оба считаются чрезвычайно надёжными — на сегодняшний день нет известных практически осуществимых атак ни на один из них.
AES-256 — стандарт шифрования правительства США с 256-битным ключом. Большинство современных процессоров поддерживают аппаратное ускорение AES (AES-NI), благодаря которому алгоритм работает очень быстро на настольных компьютерах и ноутбуках. ChaCha20 разработан для эффективной работы без специального аппаратного ускорения. Поэтому WireGuard использует его на устройствах с ограниченными ресурсами, например смартфонах: на них он часто работает быстрее, чем AES.
На практике выбор между ними больше зависит от используемых протокола и устройства, чем от реальной разницы в уровне защиты. Для ключа длиной 256 бит существует примерно 2^256 возможных комбинаций — настолько много, что перебор не представляет реальной угрозы при любых вычислительных мощностях, доступных сегодня или в обозримом будущем.
Для понимания того, почему стандартом стали именно 256 бит: AES также существует в варианте с 128-битным ключом, который по-прежнему считается безопасным и был вариантом по умолчанию во многих старых системах. Пространство 128-битного ключа — примерно 2^128 комбинаций — уже астрономически велико, но оно несравнимо меньше пространства из 2^256 вариантов, которое даёт 256-битный ключ. Поэтому VPN-сервисы, уделяющие особое внимание безопасности, по умолчанию выбирают AES-256 вместо AES-128, хотя перебором не взломан ни один из этих вариантов: благодаря аппаратному ускорению дополнительная защита почти ничего не стоит в практическом смысле, и нет особых причин от неё отказываться.
Стоит сказать прямо: ни AES-256, ни ChaCha20 никогда не удавалось взломать на практике. Сбои шифрования в реальных условиях, на которые обычно указывают, почти всегда связаны со старыми и более слабыми протоколами вроде PPTP либо с атаками на уязвимые реализации и управление ключами, а не на сам алгоритм. Если VPN-сервис оказывается скомпрометирован, причина обычно заключается в ошибке конфигурации, утечке ключа или уязвимости в сопутствующем программном обеспечении, а не в том, что базовый алгоритм AES или ChaCha20 не выдержал прямой атаки.
Что делает шифрование VPN наиболее надёжным?
Несколько факторов важнее, чем название алгоритма:
Длина ключа — чем длиннее ключ, тем больше возможных комбинаций, причём их число растёт экспоненциально. Поэтому AES-256 обычно предпочтительнее AES-128 для защиты чувствительных данных, хотя на практике не взломан ни один из этих вариантов.
Совершенная прямая секретность (Perfect Forward Secrecy) — для каждого соединения создаётся новый временный сеансовый ключ. Поэтому даже если какой-либо ключ каким-то образом окажется скомпрометирован, прошлые и будущие сеансы не будут раскрыты. Например, представьте, что через год злоумышленник каким-то образом получил долгосрочный закрытый ключ VPN-сервера. Без Perfect Forward Secrecy он теоретически мог бы использовать этот ключ, чтобы расшифровать любой ваш трафик, который он записал и сохранил к тому моменту. При её наличии сохранённый трафик останется нечитаемым: использованный для его шифрования сеансовый ключ был уникальным для этого соединения и изначально нигде не сохранялся. Большинство заслуживающих доверия современных VPN-сервисов включают эту функцию по умолчанию.
Отказ от устаревших протоколов — надёжность шифрования не имеет значения, если оно используется в таком протоколе, как PPTP, с известными уязвимостями, которые можно использовать на практике независимо от длины ключа.
Независимые аудиты — открытый исходный код и независимые аудиты безопасности подтверждают, что шифрование реализовано правильно, а не только обещано в рекламе. Ошибки в реализации надёжных алгоритмов — распространённая причина реальных уязвимостей VPN.
Нарушат ли квантовые компьютеры шифрование VPN?
Вопрос вполне закономерен: квантовые вычисления обсуждают почти в каждой современной беседе о шифровании. Честный ответ на сегодня: пока нет, и с помощью технологий, которые существуют сейчас, этого сделать нельзя. Достаточно мощный квантовый компьютер, использующий алгоритм Гровера, теоретически мог бы снизить эффективный уровень защиты AES-256 примерно до уровня AES-128. Но и такое пространство вариантов остаётся огромным, а его перебор с помощью любого оборудования, появление которого ожидается в обозримом будущем, всё ещё практически недостижим. Более серьёзная квантовая угроза касается асимметричных алгоритмов, например RSA: достаточно развитый квантовый компьютер теоретически мог бы взломать их гораздо непосредственнее с помощью алгоритма Шора. Это одна из причин, почему отрасль уже изучает и внедряет методы постквантового обмена ключами. Однако пока это перспектива, которую нужно учитывать при разработке, а не причина сомневаться в шифровании, используемом сегодня качественно разработанными VPN-сервисами.
Риски слабого или отсутствующего шифрования VPN
Без надёжного шифрования интернет-провайдер может видеть каждый посещённый вами сайт, а другие пользователи общедоступной сети Wi-Fi потенциально могут перехватывать незашифрованный трафик. Устаревшие протоколы вроде PPTP можно взломать с помощью инструментов, которые широко доступны уже сегодня. Именно здесь бесплатные VPN-сервисы часто идут на компромиссы: заявляют о шифровании, но не уточняют алгоритм и протокол и не сообщают, проходили ли они независимую проверку. Если VPN-сервис не указывает ясно стандарт шифрования и протокол, это стоит считать тревожным сигналом, а не простой недоработкой. При выборе VPN-сервиса для шифрования важна прозрачность в отношении протокола не меньше, чем сам алгоритм.
Почему стоит выбрать Guru VPN для надёжного шифрования по умолчанию
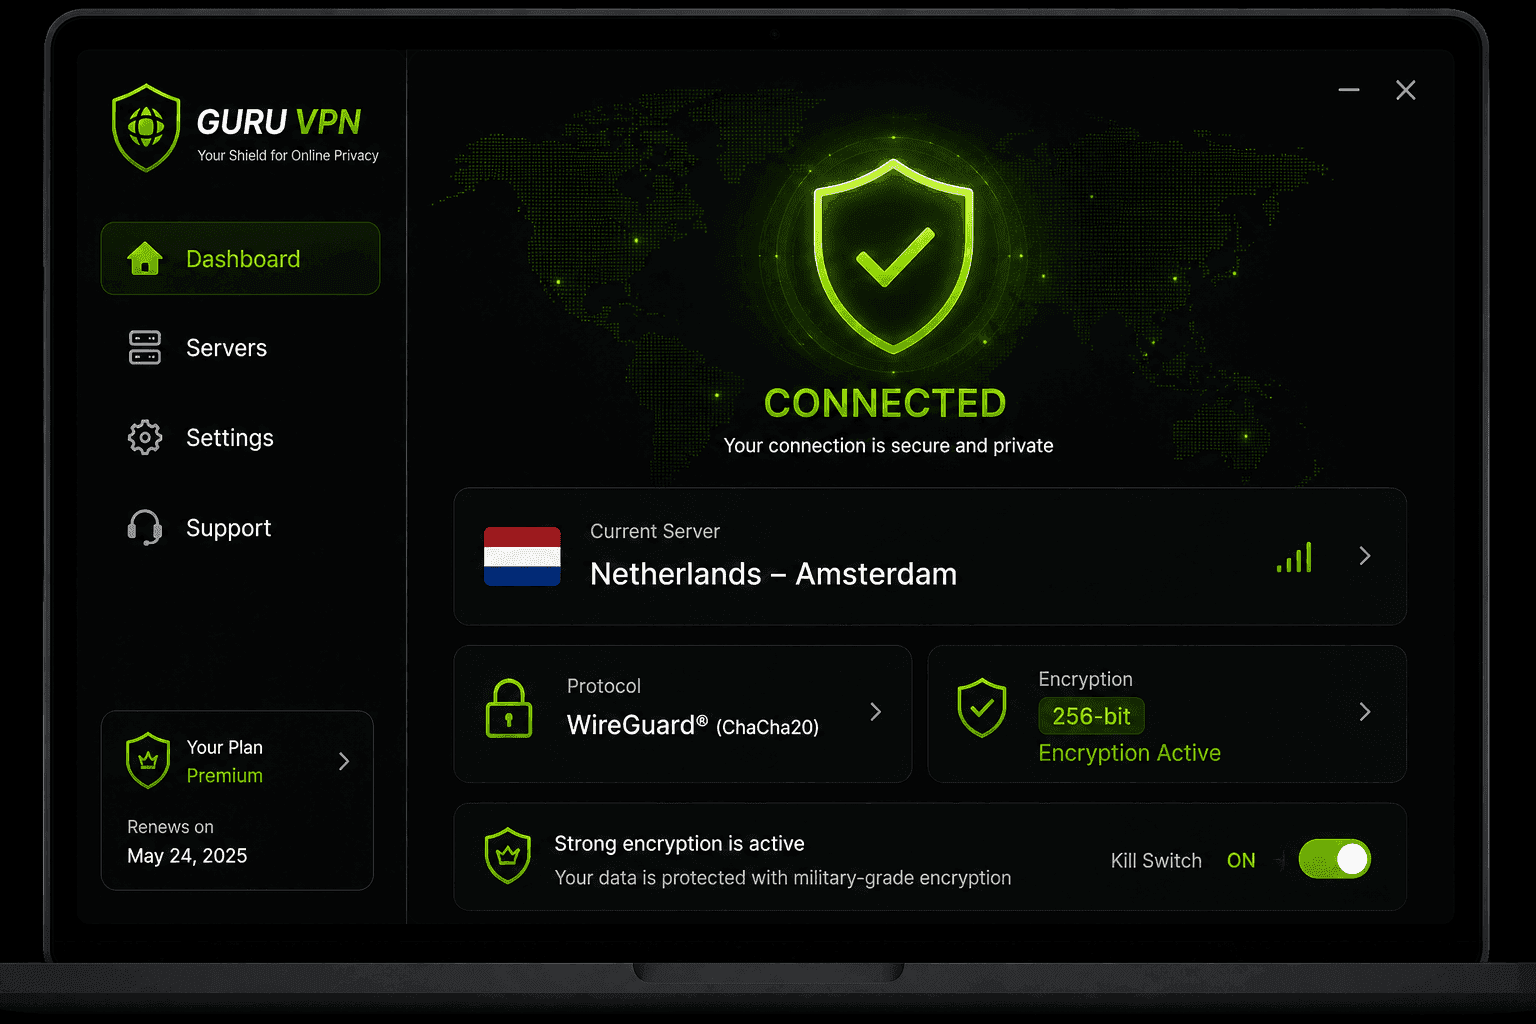
Полезно понимать, как работает шифрование, но большинство людей хотят, чтобы всё было настроено правильно и не требовало внимания. По умолчанию Guru VPN использует WireGuard® с шифрованием ChaCha20 и обменом ключами Curve25519. Это даёт вам современную криптографию, которая признана надёжной независимыми сторонами, без необходимости вручную выбирать протоколы и алгоритмы шифрования.
| Функция | Преимущество |
|---|---|
WireGuard® с ChaCha20 | Быстрое современное шифрование без известных практически осуществимых атак |
Надёжный обмен ключами | Безопасное рукопожатие без раскрытия сеансовых ключей |
Строгая политика отсутствия логов | Шифрование защищает ваш трафик, а отсутствие логов — историю ваших действий |
Быстрые серверы по всему миру | Надёжное шифрование без заметного снижения скорости |
Приложения для разных платформ | Единообразная защита на компьютерах и мобильных устройствах |
Часто задаваемые вопросы
Это процесс преобразования интернет-трафика в нечитаемый шифротекст, который могут расшифровать только ваше устройство и VPN-сервер. Он защищает ваши данные от интернет-провайдеров, злоумышленников в общедоступных сетях и других третьих лиц.
Сначала ваше устройство и VPN-сервер проводят рукопожатие с использованием асимметричного шифрования и согласуют общий ключ. Затем на протяжении сеанса они используют его вместе с быстрым симметричным алгоритмом — обычно AES или ChaCha20 — для шифрования и расшифровки вашего трафика.
Для большинства пользователей WireGuard обеспечивает лучший общий баланс надёжного шифрования и скорости. OpenVPN остаётся отличной альтернативой, прошедшей тщательный аудит, если максимальная гибкость настройки важнее скорости самой по себе.
В практическом применении AES-256 и ChaCha20 считаются наиболее надёжными вариантами шифрования VPN. Для обоих алгоритмов с ключом полной длины неизвестно ни одной осуществимой атаки. На практике безопасность больше зависит от выбора протокола и его реализации, чем от выбора между этими двумя алгоритмами.
В целом различают симметричное шифрование (AES, ChaCha20), которым шифруется основная часть трафика, и асимметричное (RSA, Curve25519), используемое при рукопожатии для безопасного обмена ключами.
Нет. Шифрование VPN-трафика защищает сами данные, но общая безопасность также зависит от политики отсутствия логов, защиты от утечек и аварийного выключателя. Все эти функции стоит проверить наряду с шифрованием при выборе VPN-сервиса.
Нет, они защищают разные участки передачи данных. Шифрование VPN защищает трафик между вашим устройством и VPN-сервером. Когда данные покидают сервер и направляются к конечному получателю, их защита ограничена уровнем защиты соединения на стороне получателя. Например, этот уровень зависит от того, использует ли сам сайт HTTPS. Сквозное шифрование, применяемое в мессенджерах, защищает данные на всём пути от отправителя до получателя независимо от сети, через которую они передаются. VPN не заменяет сквозное шифрование, а сквозное шифрование не заменяет VPN: они решают разные задачи, и часто имеет смысл использовать их вместе.