EN
 BR
 DE
 ES
 FR
 RU
 ID
 TR
 IT
 JP
 SA
 VN
 TH
 KR

การเข้ารหัส VPN คืออะไร? วิธีทำงาน ประเภทต่าง ๆ และโปรโตคอลใดปลอดภัยที่สุด

 ประเด็นสำคัญ

- ทำความเข้าใจว่าการเข้ารหัส VPN ทำอะไรจริง ๆ และเหตุใดจึงเป็นเพียงส่วนหนึ่งของการเชื่อมต่อ VPN ที่ปลอดภัย
- เรียนรู้ความแตกต่างระหว่างการเข้ารหัสแบบสมมาตร (AES, ChaCha20) และแบบอสมมาตร (RSA) ที่ใช้ในขั้นตอน handshake
- ดูว่าโปรโตคอลเข้ารหัสสำหรับการเชื่อมต่อ VPN — OpenVPN, WireGuard, IKEv2 และตัวเลือกเก่ากว่า — มีความแข็งแกร่งและความเร็วแตกต่างกันอย่างไร
- ค้นหาว่าอะไรทำให้การตั้งค่าการเข้ารหัส VPN แบบหนึ่งปลอดภัยกว่าอีกแบบจริง ๆ
- รับคำตอบที่ชัดเจนว่าโปรโตคอลเข้ารหัส VPN ใดเหมาะที่สุดสำหรับการใช้งานทั่วไป
ทุกครั้งที่มีคนแนะนำ VPN มักพูดถึงการเข้ารหัสว่าเป็นเหตุผลที่ทำให้ปลอดภัย แต่คำอธิบายส่วนใหญ่มักไม่ไปไกลกว่า “มันทำให้ข้อมูลของคุณอ่านไม่ออก” การทำความเข้าใจว่าในทางปฏิบัติการเข้ารหัส VPN คืออะไร หมายถึงการดูว่าเกิดอะไรขึ้นกับทราฟฟิกของคุณจริง ๆ: อัลกอริทึมใดทำหน้าที่เข้ารหัส อุปกรณ์ของคุณกับเซิร์ฟเวอร์ VPN ตกลงใช้คีย์ลับร่วมกันได้อย่างไรตั้งแต่แรก และเหตุใดโปรโตคอลบางชนิดจึงถือว่าแข็งแกร่งกว่าชนิดอื่น
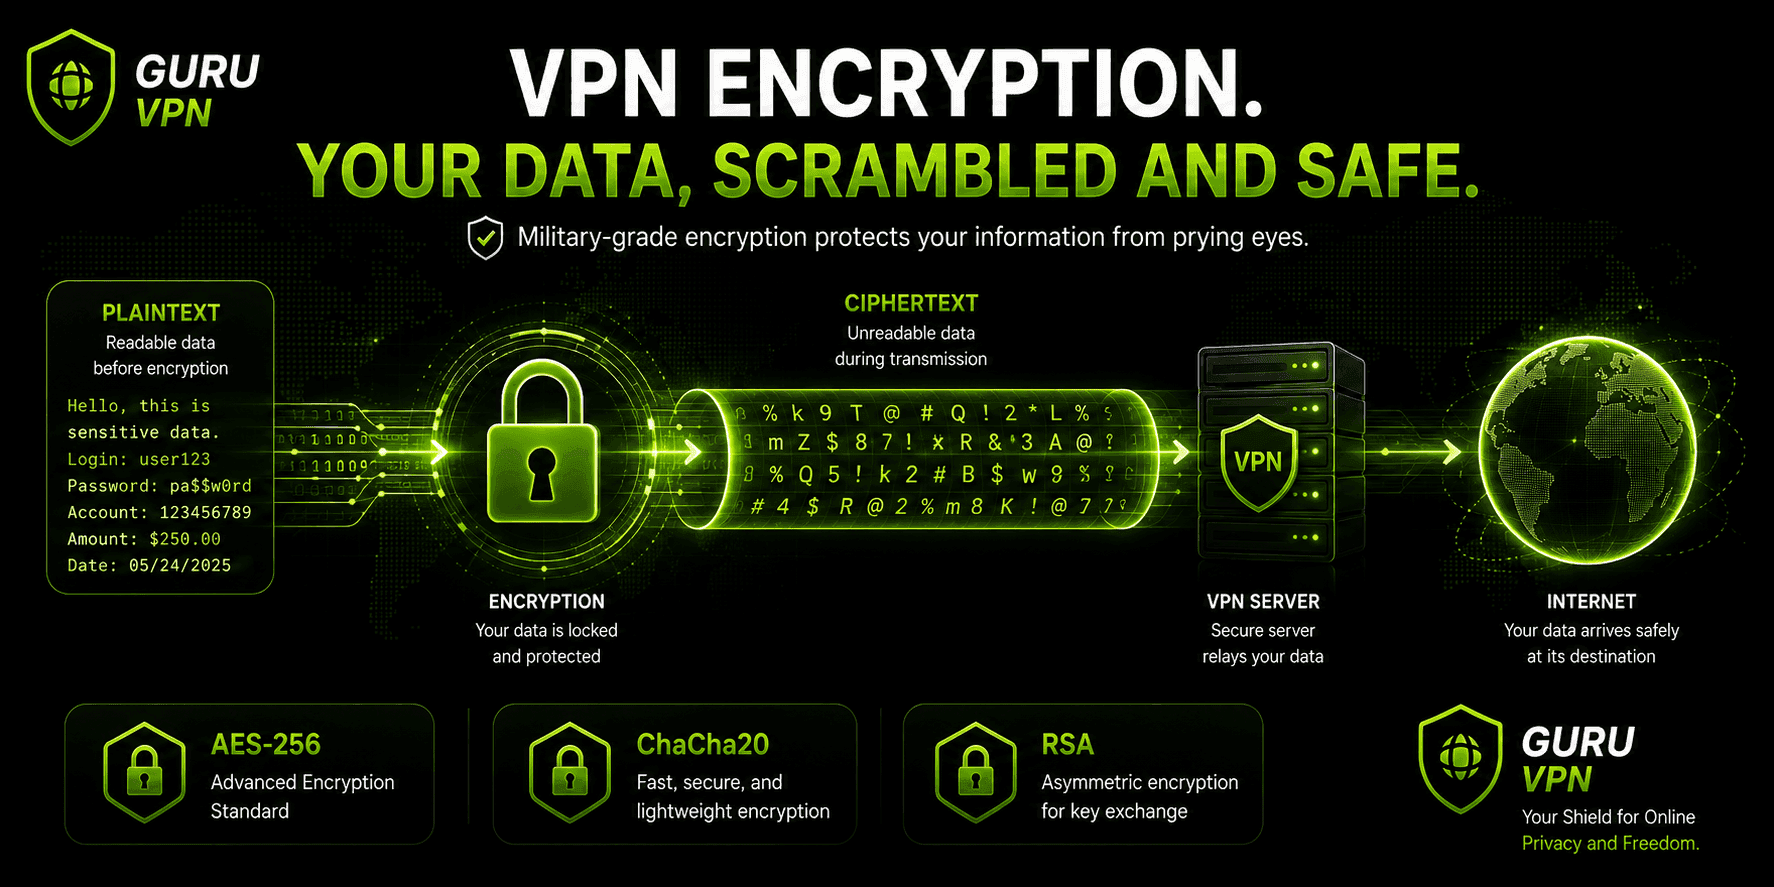
โดยพื้นฐานแล้ว การเข้ารหัส VPN จะนำข้อมูลที่อ่านได้มาแปลงเป็น ciphertext ซึ่งมีลักษณะคล้ายสัญญาณรบกวนแบบสุ่มสำหรับผู้ที่ดักจับข้อมูล ไม่ว่าจะเป็นผู้ให้บริการอินเทอร์เน็ตของคุณ คนที่ใช้เครือข่าย Wi-Fi สาธารณะเดียวกัน หรือผู้โจมตีที่ใช้เครื่องมือดักจับแพ็กเก็ต มีเพียงอุปกรณ์ของคุณและเซิร์ฟเวอร์ VPN เท่านั้นที่ถือคีย์สำหรับแปลงสัญญาณรบกวนนั้นกลับเป็นข้อมูลที่อ่านได้
แอปสมัยใหม่อย่าง Guru VPN จัดการเรื่องทั้งหมดนี้โดยอัตโนมัติอยู่เบื้องหลัง แต่การรู้พื้นฐานจะช่วยให้คุณประเมินได้ง่ายขึ้นว่าคำกล่าวอ้างด้านความปลอดภัยของ VPN นั้นน่าเชื่อถือจริงหรือไม่
ประเด็นสำคัญ
- ทำความเข้าใจว่าการเข้ารหัส VPN ทำอะไรจริง ๆ และเหตุใดจึงเป็นเพียงส่วนหนึ่งของการเชื่อมต่อ VPN ที่ปลอดภัย
- เรียนรู้ความแตกต่างระหว่างการเข้ารหัสแบบสมมาตร (AES, ChaCha20) และแบบอสมมาตร (RSA) ที่ใช้ในขั้นตอน handshake
- ดูว่าโปรโตคอลเข้ารหัสสำหรับการเชื่อมต่อ VPN — OpenVPN, WireGuard, IKEv2 และตัวเลือกเก่ากว่า — มีความแข็งแกร่งและความเร็วแตกต่างกันอย่างไร
- ค้นหาว่าอะไรทำให้การตั้งค่าการเข้ารหัส VPN แบบหนึ่งปลอดภัยกว่าอีกแบบจริง ๆ
- รับคำตอบที่ชัดเจนว่าโปรโตคอลเข้ารหัส VPN ใดเหมาะที่สุดสำหรับการใช้งานทั่วไป
การเข้ารหัส VPN ทำงานอย่างไร?
การเข้ารหัสอุโมงค์ VPN อาศัยการทำงานร่วมกันของวิทยาการเข้ารหัสลับสองประเภท ซึ่งแต่ละประเภทแก้ปัญหาคนละด้าน
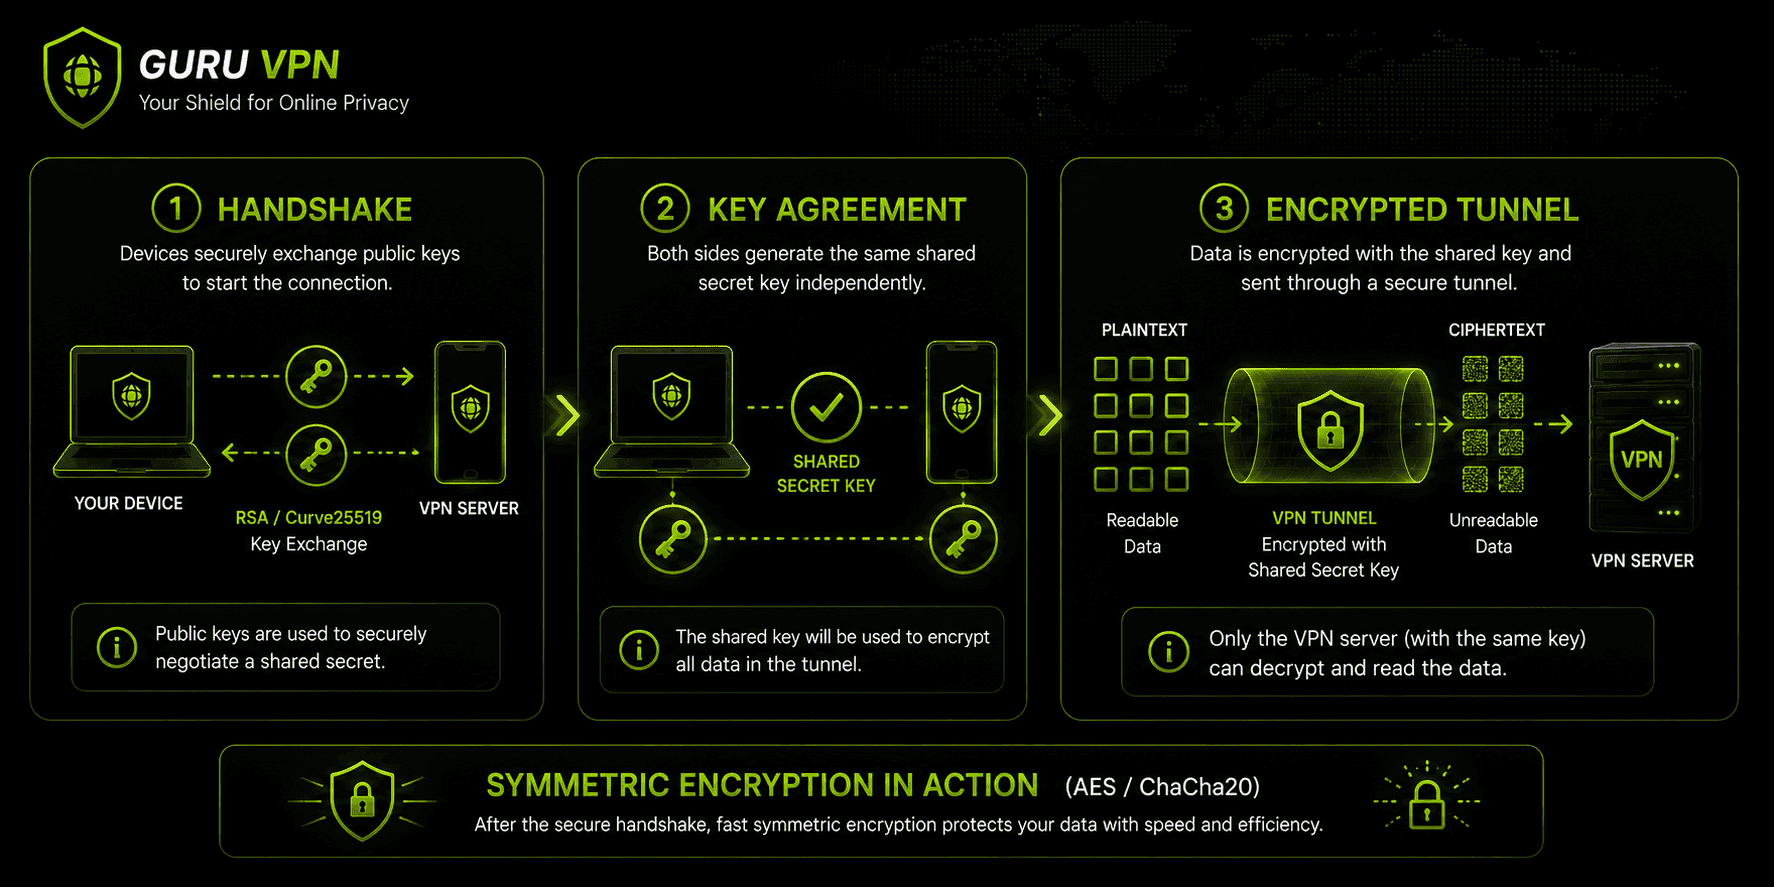
การเข้ารหัสแบบสมมาตรใช้คีย์ร่วมเพียงชุดเดียวทั้งในการเข้ารหัสและถอดรหัสข้อมูล วิธีนี้รวดเร็วและมีประสิทธิภาพ จึงใช้จัดการทราฟฟิกส่วนใหญ่เมื่อสร้างการเชื่อมต่อแล้ว อัลกอริทึมสองชนิดที่คุณจะพบได้บ่อยที่สุดคือ AES (Advanced Encryption Standard) และ ChaCha20 ซึ่งทั้งคู่ถือเป็นหนึ่งในวิธีเข้ารหัสทราฟฟิก VPN ที่แข็งแกร่งที่สุดในปัจจุบัน
การเข้ารหัสแบบอสมมาตรใช้คีย์เป็นคู่ — หนึ่งคีย์สาธารณะและหนึ่งคีย์ส่วนตัว วิธีนี้ช้ากว่า ดังนั้น VPN จึงไม่ใช้เข้ารหัสทราฟฟิกการท่องเว็บของคุณโดยตรง แต่ใช้จัดการขั้นตอน handshake ซึ่งเป็นกระบวนการเริ่มต้นที่อุปกรณ์ของคุณและเซิร์ฟเวอร์ VPN ตกลงใช้คีย์สมมาตรร่วมกันอย่างปลอดภัย โดยไม่ส่งคีย์ในรูปแบบที่ผู้โจมตีดักจับได้ RSA เป็นอัลกอริทึมที่ใช้กันทั่วไปที่สุดในขั้นตอนนี้ แม้ว่าโปรโตคอลสมัยใหม่จะหันมาใช้ Curve25519 มากขึ้นเพื่อทำงานเดียวกันด้วยประสิทธิภาพที่ดีกว่า
เมื่อนำทุกอย่างมารวมกัน การเชื่อมต่อทั่วไปจะทำงานดังนี้: อุปกรณ์ของคุณติดต่อเซิร์ฟเวอร์ VPN แล้วทั้งสองฝ่ายตรวจสอบยืนยันตัวตนซึ่งกันและกัน จากนั้นแลกเปลี่ยนคีย์โดยใช้วิทยาการเข้ารหัสลับแบบอสมมาตรเพื่อตกลงใช้คีย์เซสชันร่วมกัน หลังจากนั้น แพ็กเก็ตข้อมูลทุกชุดของคุณจะถูกเข้ารหัสด้วยคีย์ดังกล่าวโดยใช้รหัสลับแบบสมมาตรที่รวดเร็ว ก่อนเข้าสู่อุโมงค์ เมื่อข้อมูลไปถึงเซิร์ฟเวอร์ VPN ระบบจะถอดรหัสและส่งต่อไปยังปลายทาง — ส่วนข้อมูลที่ส่งกลับมาก็ผ่านกระบวนการเดียวกันในทิศทางย้อนกลับ
แนวทางที่สามคือการแลกเปลี่ยนคีย์แบบ Diffie-Hellman ซึ่งให้ผลลัพธ์เดียวกันด้วยวิธีที่ต่างออกไป: แทนที่จะเข้ารหัสคีย์แล้วส่งข้ามเครือข่าย ทั้งสองฝ่ายจะสร้างตัวเลขส่วนตัวขึ้นคนละชุด แลกเปลี่ยนค่าสาธารณะที่ได้มาจากการคำนวณทางคณิตศาสตร์ และคำนวณความลับร่วมชุดเดียวกันอย่างอิสระ — ความลับนี้ไม่เคยถูกส่งผ่านเครือข่ายในรูปแบบใดเลย ไม่ว่าจะเข้ารหัสหรือไม่ก็ตาม นี่เป็นเหตุผลส่วนหนึ่งที่มักใช้ Diffie-Hellman ร่วมกับ RSA ในการติดตั้ง IKEv2/IPsec เพื่อเพิ่มความมั่นใจในขั้นตอน handshake
ประเภทและโปรโตคอลการเข้ารหัส VPN
โปรโตคอล VPN แต่ละชนิดไม่ได้ใช้การเข้ารหัสทราฟฟิก VPN ในแบบเดียวกัน และโปรโตคอลเข้ารหัส VPN แต่ละแบบก็สร้างสมดุลระหว่างความเร็วกับความปลอดภัยแตกต่างกันมาก โปรโตคอลเข้ารหัสสำหรับการเชื่อมต่อ VPN ที่ใช้กันทั่วไปในปัจจุบัน ได้แก่:
OpenVPN — ในอดีตมักเรียกว่าเป็นมาตรฐานทองคำ โดยทั่วไป OpenVPN ใช้ AES-256-GCM สำหรับช่องทางข้อมูล พร้อมขั้นตอน handshake ที่แข็งแกร่งแยกต่างหาก (โดยทั่วไปคือ RSA-4096) เป็นซอฟต์แวร์โอเพนซอร์ส ผ่านการตรวจสอบอย่างละเอียด และถือว่าปลอดภัยอย่างยิ่ง แม้จะไม่ใช่ตัวเลือกที่เร็วที่สุด
WireGuard — ทางเลือกใหม่ที่มีโครงสร้างกระชับกว่า ใช้ ChaCha20 สำหรับการเข้ารหัส และ Curve25519 สำหรับการแลกเปลี่ยนคีย์ ซึ่งจับคู่กันเพื่อให้ทำงานบนอุปกรณ์พกพาได้รวดเร็วโดยไม่ลดทอนความแข็งแกร่งทางการเข้ารหัส ด้วยเหตุนี้ แอป VPN สมัยใหม่ส่วนใหญ่ รวมถึง Guru VPN จึงเลือก WireGuard เป็นค่าเริ่มต้น
IKEv2/IPSec — เหมาะกับการใช้งานบนอุปกรณ์พกพา เพราะเชื่อมต่อใหม่ได้รวดเร็วหลังเครือข่ายเปลี่ยน (เช่น เปลี่ยนจาก Wi-Fi ไปใช้เครือข่ายมือถือ) โดยทั่วไปใช้ AES ในการเข้ารหัส
L2TP/IPSec — การจับคู่โปรโตคอลรุ่นเก่าที่เข้ารหัสทั้งข้อมูลแพ็กเก็ตและส่วนหัว โดยทั่วไปถือว่าปลอดภัย แต่ทำงานช้ากว่าเนื่องจากมีการห่อหุ้มซ้อนกันสองชั้น
SSTP — โปรโตคอลกรรมสิทธิ์ของ Microsoft ซึ่งใช้ AES เป็นหลัก มีประโยชน์โดยเฉพาะบน Windows และเมื่อต้องการหลีกเลี่ยงข้อจำกัดของเครือข่าย เพราะพรางทราฟฟิกให้ดูเหมือน HTTPS ทั่วไป
PPTP — โปรโตคอลที่เก่าที่สุดในรายการนี้ ใช้การเข้ารหัสที่อ่อนแอและล้าสมัย แม้จะรวดเร็ว แต่ไม่ควรใช้ในกรณีที่ต้องการความปลอดภัยอย่างจริงจัง
| โปรโตคอล | การเข้ารหัส | การแลกเปลี่ยนคีย์ | การใช้งานทั่วไป |
|---|---|---|---|
WireGuard | ChaCha20 | Curve25519 | ความเร็วและความปลอดภัยที่แข็งแกร่ง สำหรับการใช้งานทั่วไป |
OpenVPN | AES-256-GCM | RSA-4096 | ความปลอดภัยสูงสุดที่ผ่านการตรวจสอบ |
IKEv2/IPSec | AES | Diffie-Hellman | อุปกรณ์พกพา การสลับเครือข่าย |
L2TP/IPSec | AES (การห่อหุ้มซ้อนกันสองชั้น) | คีย์ที่แชร์ไว้ล่วงหน้า | รองรับระบบเดิม |
SSTP | AES | RSA | Windows, การหลีกเลี่ยงข้อจำกัด |
PPTP | อ่อนแอ ล้าสมัย | N/A | หลีกเลี่ยงหากเกี่ยวข้องกับข้อมูลที่ละเอียดอ่อน |
AES กับ ChaCha20: การเข้ารหัสใดแข็งแกร่งกว่า?
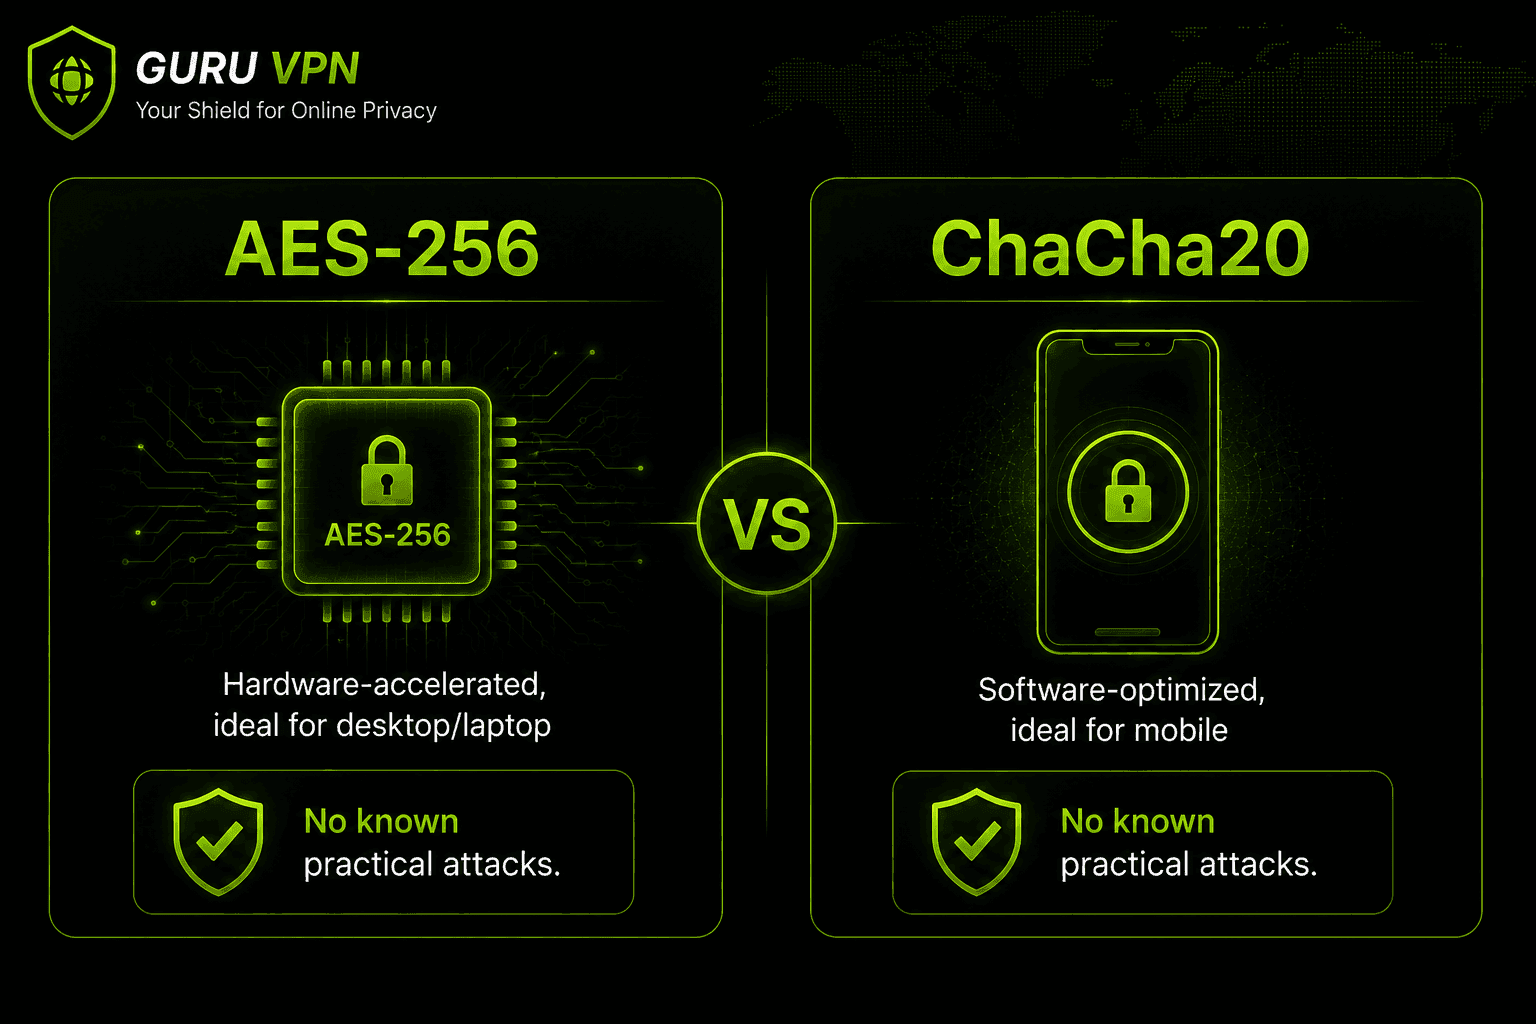
นี่คือรหัสลับสองชนิดที่มักกล่าวถึงมากที่สุดในการเปรียบเทียบการเข้ารหัส VPN อย่างจริงจัง และคำตอบตามตรงคือ ทั้งคู่ถือว่าปลอดภัยอย่างยิ่งเมื่อใช้ด้วยความแข็งแกร่งเต็มที่ — ปัจจุบันยังไม่มีการโจมตีที่ใช้ได้จริงซึ่งเป็นที่รู้จักต่อรหัสลับทั้งสองชนิด
AES-256 เป็นมาตรฐานการเข้ารหัสของรัฐบาลสหรัฐฯ เอง ใช้คีย์ขนาด 256 บิต และได้ประโยชน์จากการเร่งความเร็วด้วยฮาร์ดแวร์ (AES-NI) ที่ติดตั้งอยู่ในโปรเซสเซอร์สมัยใหม่ส่วนใหญ่ ทำให้ทำงานได้รวดเร็วมากบนคอมพิวเตอร์ตั้งโต๊ะและแล็ปท็อป ChaCha20 ได้รับการออกแบบให้ทำงานได้ดีโดยไม่ต้องพึ่งฮาร์ดแวร์เฉพาะทาง ด้วยเหตุนี้ WireGuard จึงใช้อัลกอริทึมนี้กับอุปกรณ์ที่มีทรัพยากรจำกัดอย่างโทรศัพท์ โดยอัลกอริทึมนี้มักทำงานได้เร็วกว่า AES บนอุปกรณ์เหล่านั้น
ในทางปฏิบัติ การเลือกระหว่างสองชนิดนี้บอกเกี่ยวกับโปรโตคอลและอุปกรณ์ที่คุณใช้มากกว่าความแตกต่างด้านการปกป้องที่แท้จริง พื้นที่คีย์ขนาด 256 บิตหมายถึงชุดค่าผสมที่เป็นไปได้ประมาณ 2^256 แบบ ซึ่งมีจำนวนมากพอที่การลองไล่ทุกชุดจะไม่ใช่ภัยคุกคามที่เกิดขึ้นได้จริงด้วยกำลังประมวลผลใด ๆ ที่มีอยู่ในปัจจุบันหรือที่คาดว่าจะมีในอนาคตอันใกล้
เพื่อให้เห็นภาพว่าเหตุใด 256 บิตจึงกลายเป็นมาตรฐาน: AES ยังมีรูปแบบคีย์ขนาด 128 บิต ซึ่งยังถือว่าปลอดภัยและเคยเป็นค่าเริ่มต้นในระบบรุ่นเก่าหลายระบบ พื้นที่คีย์ 128 บิต — มีชุดค่าผสมประมาณ 2^128 แบบ — ก็ใหญ่เกินจินตนาการอยู่แล้ว แต่ยังเล็กกว่าพื้นที่ 2^256 แบบที่คีย์ 256 บิตมีอยู่อย่างมาก ช่องว่างนี้เป็นเหตุผลที่ VPN ซึ่งให้ความสำคัญกับความปลอดภัยเลือกใช้ AES-256 เป็นค่าเริ่มต้นแทน AES-128 แม้ปัจจุบันทั้งคู่ยังไม่ถูกเจาะด้วยการลองไล่รหัส: การเพิ่มระยะเผื่อด้านความปลอดภัยแทบไม่มีต้นทุนในทางปฏิบัติเนื่องจากการเร่งความเร็วด้วยฮาร์ดแวร์ จึงแทบไม่มีเหตุผลที่จะไม่เลือกใช้
ควรอธิบายให้ชัดด้วยว่า AES-256 และ ChaCha20 ไม่เคยถูกเจาะได้จริงในทางปฏิบัติ ความล้มเหลวด้านการเข้ารหัสในโลกจริงที่ผู้คนยกขึ้นมาพูดถึงแทบทั้งหมดเกี่ยวข้องกับโปรโตคอลเก่าที่อ่อนแอกว่า เช่น PPTP หรือการโจมตีที่มุ่งเป้าไปยังการติดตั้งใช้งานที่มีข้อบกพร่องและการจัดการคีย์ มากกว่าตัวรหัสลับเอง เมื่อบริการ VPN ถูกเจาะ สาเหตุมักเป็นข้อผิดพลาดในการกำหนดค่า คีย์รั่วไหล หรือช่องโหว่ในซอฟต์แวร์ที่เกี่ยวข้อง ไม่ใช่อัลกอริทึม AES หรือ ChaCha20 พื้นฐานล้มเหลวจากการโจมตีโดยตรง
อะไรทำให้การเข้ารหัส VPN ปลอดภัยที่สุด?
มีปัจจัยอยู่หลายข้อที่สำคัญกว่าชื่ออัลกอริทึมที่ระบุไว้:
ความยาวคีย์ — คีย์ที่ยาวขึ้นหมายถึงชุดค่าผสมที่เป็นไปได้เพิ่มขึ้นแบบทวีคูณ จึงมักเลือกใช้ AES-256 มากกว่า AES-128 กับข้อมูลที่ละเอียดอ่อน แม้ทั้งคู่ยังไม่ถูกเจาะได้จริงในทางปฏิบัติก็ตาม
Perfect Forward Secrecy — ระบบนี้สร้างคีย์เซสชันชั่วคราวชุดใหม่สำหรับการเชื่อมต่อแต่ละครั้ง ดังนั้นแม้คีย์หนึ่งชุดจะถูกเจาะได้ไม่ว่าด้วยวิธีใด ก็จะไม่ทำให้เซสชันก่อนหน้าหรือในอนาคตถูกเปิดเผย ตัวอย่างที่ชัดเจน: ลองนึกภาพว่าผู้โจมตีได้คีย์ส่วนตัวระยะยาวของเซิร์ฟเวอร์ VPN มาไม่ว่าด้วยวิธีใดก็ตามในอีกหนึ่งปีข้างหน้า หากไม่มี Perfect Forward Secrecy ผู้โจมตีอาจใช้คีย์นั้นถอดรหัสทราฟฟิกใด ๆ ของคุณที่บันทึกและเก็บไว้ระหว่างนั้นได้ในทางทฤษฎี แต่เมื่อมีระบบนี้ ทราฟฟิกที่บันทึกไว้ก็ยังอ่านไม่ได้ เพราะคีย์เซสชันที่ใช้เข้ารหัสนั้นเป็นคีย์เฉพาะสำหรับการเชื่อมต่อครั้งนั้น และไม่เคยถูกเก็บไว้ที่ใดตั้งแต่แรก VPN สมัยใหม่ที่มีชื่อเสียงส่วนใหญ่เปิดใช้ระบบนี้เป็นค่าเริ่มต้น
หลีกเลี่ยงโปรโตคอลที่ล้าสมัย — ความแข็งแกร่งของการเข้ารหัสไม่มีความหมาย หากนำไปใช้ร่วมกับโปรโตคอลอย่าง PPTP ซึ่งมีช่องโหว่ที่ทราบกันและใช้โจมตีได้จริง ไม่ว่าคีย์จะยาวเพียงใดก็ตาม
การตรวจสอบอิสระ — โค้ดโอเพนซอร์สและการตรวจสอบความปลอดภัยโดยบุคคลที่สามยืนยันว่ามีการติดตั้งใช้งานการเข้ารหัสอย่างถูกต้อง ไม่ใช่แค่กล่าวอ้างในคำโฆษณา การติดตั้งอัลกอริทึมที่แข็งแกร่งอย่างไม่ถูกต้องเป็นสาเหตุที่พบบ่อยของจุดอ่อนใน VPN ที่พบได้จริง
คอมพิวเตอร์ควอนตัมจะทำลายการเข้ารหัส VPN ได้หรือไม่?
เป็นคำถามที่สมเหตุสมผล เพราะคอมพิวเตอร์ควอนตัมเป็นประเด็นที่มักถูกพูดถึงในการอภิปรายเรื่องการเข้ารหัสสมัยใหม่แทบทุกครั้ง คำตอบที่ตรงไปตรงมาและเป็นปัจจุบันคือ: ยังไม่ใช่ตอนนี้ และเทคโนโลยีที่มีอยู่ในปัจจุบันก็ยังทำไม่ได้ คอมพิวเตอร์ควอนตัมที่มีพลังมากพอและใช้อัลกอริทึมของ Grover อาจลดระดับความปลอดภัยที่มีประสิทธิผลของ AES-256 ให้ใกล้เคียงกับระดับที่ AES-128 ให้ได้ในทางทฤษฎี — แต่พื้นที่ให้ค้นหาก็ยังมหาศาล และยังห่างไกลจากสิ่งที่ฮาร์ดแวร์ที่คาดว่าจะมีในอนาคตจะทำได้จริงมาก ความกังวลเรื่องควอนตัมที่สำคัญกว่ามุ่งไปที่อัลกอริทึมแบบอสมมาตรอย่าง RSA ซึ่งคอมพิวเตอร์ควอนตัมที่พัฒนาเต็มที่แล้วอาจเจาะได้โดยตรงกว่ามากในทางทฤษฎีด้วยอัลกอริทึมของ Shor นี่เป็นเหตุผลส่วนหนึ่งที่อุตสาหกรรมกำลังวิจัยและเริ่มนำวิธีแลกเปลี่ยนคีย์หลังยุคควอนตัมมาใช้ แต่ในตอนนี้ เรื่องนี้ยังเป็นข้อกังวลด้านวิศวกรรมที่มองไปข้างหน้า มากกว่าจะเป็นเหตุให้ไม่ไว้วางใจการเข้ารหัสที่ VPN ซึ่งสร้างมาอย่างดีใช้ในปัจจุบัน
ความเสี่ยงจากการเข้ารหัส VPN ที่อ่อนแอหรือไม่มีการเข้ารหัส
หากไม่มีการเข้ารหัสที่แข็งแกร่ง ผู้ให้บริการอินเทอร์เน็ตของคุณจะเห็นทุกเว็บไซต์ที่คุณเข้าชม ผู้ที่ใช้เครือข่าย Wi-Fi สาธารณะเดียวกันกับคุณอาจดักจับทราฟฟิกที่ไม่ได้เข้ารหัสได้ และโปรโตคอลที่ล้าสมัยอย่าง PPTP ก็อาจถูกเจาะด้วยเครื่องมือที่หาใช้ได้ทั่วไปในปัจจุบัน บริการ “VPN ฟรี” มักลดทอนมาตรฐานในเรื่องนี้ โดยโฆษณาว่ามีการเข้ารหัสแต่ไม่ระบุอัลกอริทึมหรือโปรโตคอล หรือไม่บอกว่าผ่านการตรวจสอบโดยอิสระหรือไม่ เมื่อใดก็ตามที่ VPN ไม่ระบุมาตรฐานและโปรโตคอลการเข้ารหัสอย่างชัดเจน ควรมองว่าเป็นสัญญาณเตือนมากกว่าจะคิดว่าเป็นเพียงการตกหล่น การเลือกผู้ให้บริการ VPN ที่มีการเข้ารหัสนั้นขึ้นอยู่กับความโปร่งใสเรื่องโปรโตคอลพอ ๆ กับตัวอัลกอริทึมเอง
เหตุใดจึงเลือก Guru VPN เพื่อใช้การเข้ารหัสที่แข็งแกร่งเป็นค่าเริ่มต้น
การรู้ว่าการเข้ารหัสทำงานอย่างไรเป็นประโยชน์ แต่คนส่วนใหญ่ต้องการเพียงให้ระบบจัดการทุกอย่างอย่างถูกต้องโดยไม่ต้องคิดถึงมัน Guru VPN ใช้ WireGuard® พร้อมการเข้ารหัส ChaCha20 และการแลกเปลี่ยนคีย์ Curve25519 เป็นค่าเริ่มต้น จึงมอบเทคโนโลยีการเข้ารหัสลับสมัยใหม่ที่ได้รับความเชื่อถือจากแหล่งอิสระ โดยคุณไม่ต้องเลือกโปรโตคอลหรือรหัสลับเอง
| คุณสมบัติ | ประโยชน์ |
|---|---|
WireGuard® พร้อม ChaCha20 | การเข้ารหัสสมัยใหม่ที่รวดเร็ว โดยยังไม่มีการโจมตีที่ใช้ได้จริงซึ่งเป็นที่รู้จัก |
การแลกเปลี่ยนคีย์ที่แข็งแกร่ง | ขั้นตอน handshake ที่ปลอดภัยโดยไม่เปิดเผยคีย์เซสชัน |
นโยบายไม่บันทึกข้อมูลการใช้งานอย่างเคร่งครัด | การเข้ารหัสปกป้องทราฟฟิกของคุณ ส่วนนโยบายไม่บันทึกข้อมูลช่วยปกป้องประวัติการใช้งานของคุณ |
เซิร์ฟเวอร์ความเร็วสูงทั่วโลก | การเข้ารหัสที่แข็งแกร่งโดยไม่ลดความเร็วอย่างเห็นได้ชัด |
แอปที่ใช้งานได้ข้ามแพลตฟอร์ม | การปกป้องที่สม่ำเสมอบนคอมพิวเตอร์และอุปกรณ์พกพา |
คำถามที่พบบ่อย
เป็นกระบวนการแปลงทราฟฟิกอินเทอร์เน็ตของคุณให้เป็น ciphertext ที่อ่านไม่ออก เพื่อให้อ่านได้เฉพาะอุปกรณ์ของคุณและเซิร์ฟเวอร์ VPN ช่วยปกป้องข้อมูลจากผู้ให้บริการอินเทอร์เน็ต ผู้โจมตีบนเครือข่ายสาธารณะ และบุคคลที่สามอื่น ๆ
อุปกรณ์ของคุณและเซิร์ฟเวอร์ VPN จะเริ่มต้นด้วยการทำ handshake โดยใช้การเข้ารหัสแบบอสมมาตรเพื่อตกลงใช้คีย์ร่วมกัน จากนั้นจึงใช้คีย์นั้นร่วมกับรหัสลับแบบสมมาตรที่รวดเร็ว — โดยทั่วไปคือ AES หรือ ChaCha20 — เพื่อเข้ารหัสและถอดรหัสทราฟฟิกจริงของคุณตลอดช่วงเวลาที่เชื่อมต่อ
สำหรับผู้ใช้ส่วนใหญ่ WireGuard ให้ความสมดุลโดยรวมที่ดีที่สุดระหว่างการเข้ารหัสที่แข็งแกร่งกับความเร็ว ส่วน OpenVPN ยังคงเป็นทางเลือกที่ยอดเยี่ยมและผ่านการตรวจสอบอย่างละเอียด เมื่อความสามารถในการปรับแต่งได้สูงสุดมีความสำคัญกว่าความเร็วเพียงอย่างเดียว
AES-256 และ ChaCha20 ต่างก็ถือเป็นการเข้ารหัส VPN ที่ปลอดภัยที่สุดสำหรับการใช้งานจริง โดยยังไม่มีการโจมตีที่ทำได้จริงซึ่งเป็นที่รู้จักต่อทั้งคู่เมื่อใช้คีย์เต็มความยาว ในทางปฏิบัติ ความปลอดภัยขึ้นอยู่กับการเลือกโปรโตคอลและการติดตั้งใช้งานมากกว่าการเลือกระหว่างสองชนิดนี้
โดยทั่วไปแบ่งเป็นการเข้ารหัสแบบสมมาตร (AES, ChaCha20) ซึ่งใช้กับทราฟฟิกส่วนใหญ่ของคุณ และการเข้ารหัสแบบอสมมาตร (RSA, Curve25519) ซึ่งใช้ระหว่างขั้นตอน handshake เพื่อแลกเปลี่ยนคีย์อย่างปลอดภัย
ไม่ การเข้ารหัสทราฟฟิก VPN ช่วยปกป้องตัวข้อมูล แต่การประเมินความปลอดภัยโดยรวมยังขึ้นอยู่กับนโยบายไม่บันทึกข้อมูลการใช้งาน การป้องกันข้อมูลรั่วไหล และ kill switch ด้วย คุณควรตรวจสอบเรื่องเหล่านี้ควบคู่ไปกับผู้ให้บริการ VPN ที่มีการเข้ารหัสซึ่งคุณเลือก
ไม่ ทั้งสองแบบปกป้องข้อมูลคนละช่วงของการเดินทาง การเข้ารหัส VPN ปกป้องทราฟฟิกระหว่างอุปกรณ์ของคุณกับเซิร์ฟเวอร์ VPN เมื่อข้อมูลออกจากเซิร์ฟเวอร์เพื่อไปยังปลายทางแล้ว ระดับการปกป้องจะขึ้นอยู่กับการเชื่อมต่อของปลายทางนั้น เช่น เว็บไซต์ใช้ HTTPS เองหรือไม่ ส่วนการเข้ารหัสแบบต้นทางถึงปลายทาง ซึ่งเป็นรูปแบบที่แอปส่งข้อความใช้ จะปกป้องข้อมูลตั้งแต่ผู้ส่งไปจนถึงผู้รับ ไม่ว่าเครือข่ายใดจะเป็นตัวนำส่งระหว่างทาง VPN ไม่ได้ทดแทนการเข้ารหัสแบบต้นทางถึงปลายทาง และการเข้ารหัสแบบต้นทางถึงปลายทางก็ไม่ได้ทดแทน VPN ทั้งสองแบบแก้ปัญหาคนละอย่าง และมักควรใช้ร่วมกัน