EN
 BR
 DE
 ES
 FR
 RU
 ID
 TR
 IT
 JP
 SA
 VN
 TH
 KR

¿Qué es el cifrado VPN? Cómo funciona, tipos y cuál es el protocolo más seguro

 Puntos clave

- Comprende qué hace realmente el cifrado VPN y por qué es solo una parte de una conexión VPN segura.
- Aprende la diferencia entre el cifrado simétrico (AES, ChaCha20) y el asimétrico (RSA) que se usa en el handshake.
- Compara la solidez y velocidad de los protocolos de cifrado para conexiones VPN: OpenVPN, WireGuard, IKEv2 y opciones antiguas.
- Descubre qué hace que una configuración de cifrado VPN sea realmente más segura que otra.
- Averigua cuál es el mejor protocolo de cifrado VPN para el uso diario.
Cada vez que alguien recomienda una VPN, menciona el cifrado como motivo de seguridad, pero pocas explicaciones van más allá de «vuelve tus datos ilegibles». Para entender qué es el cifrado VPN en la práctica, hay que ver qué ocurre realmente con tu tráfico: qué algoritmo lo transforma, cómo acuerdan tu dispositivo y el servidor VPN una clave secreta y por qué algunos protocolos se consideran más sólidos que otros.
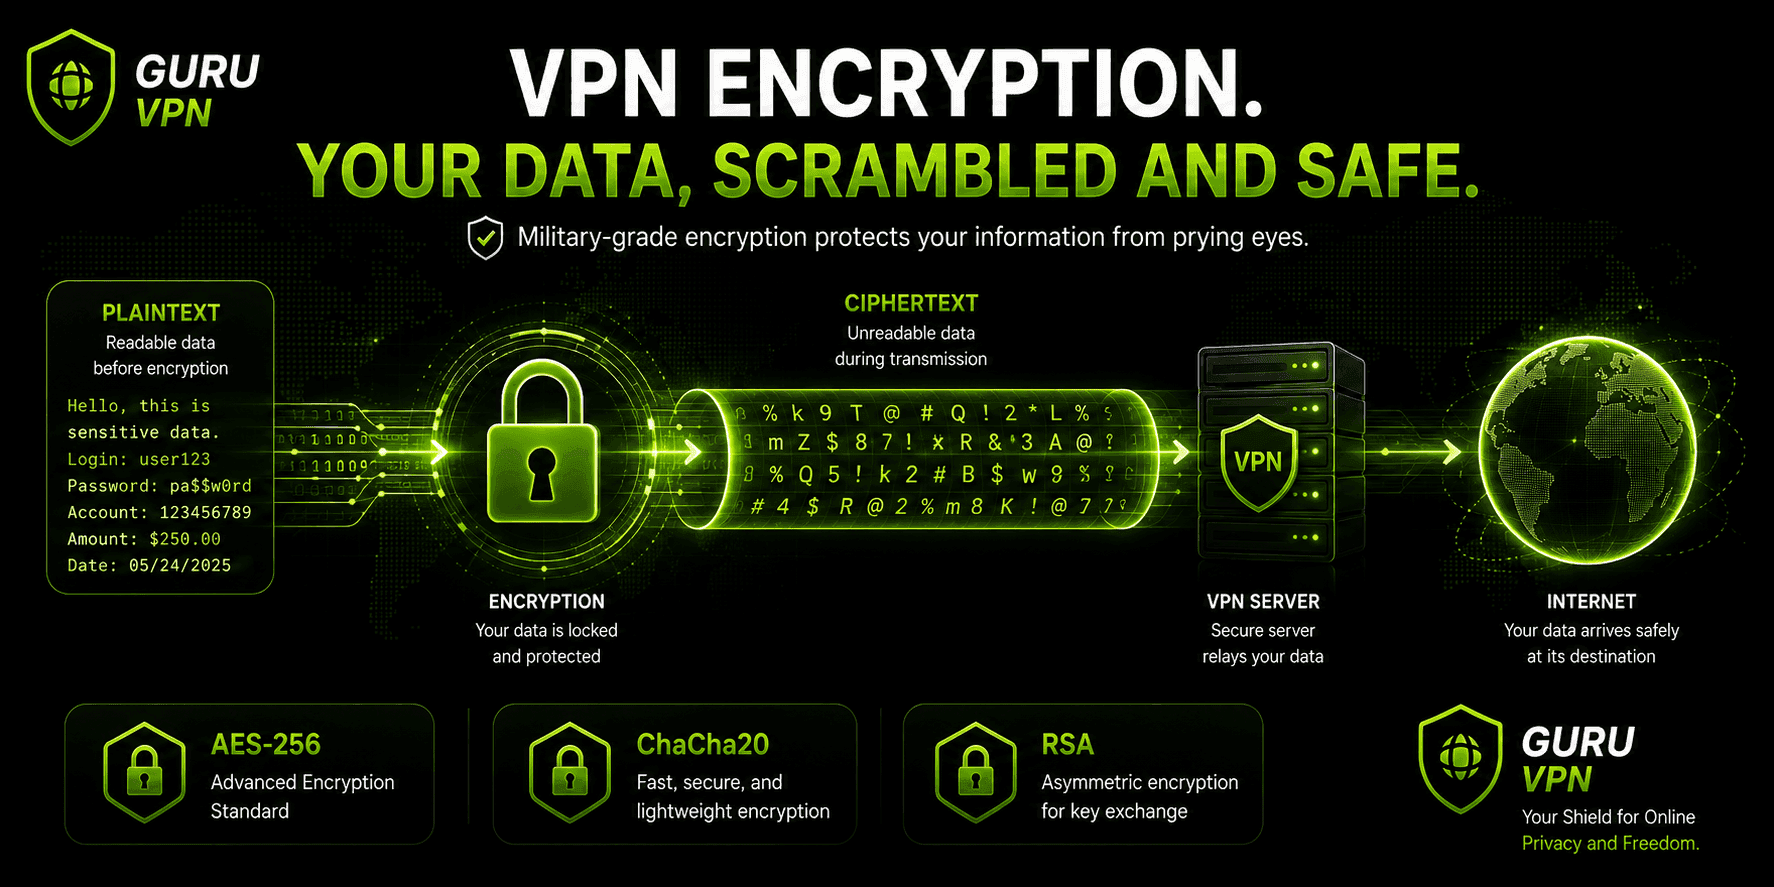
En esencia, el cifrado VPN toma datos legibles y los transforma en texto cifrado: algo que parece ruido aleatorio para cualquiera que lo intercepte, ya sea tu proveedor de internet, alguien conectado a la misma red wifi pública o un atacante que use un analizador de paquetes. Solo tu dispositivo y el servidor VPN tienen la clave necesaria para convertir ese ruido de nuevo en datos legibles.
Las aplicaciones modernas, como Guru VPN se encargan de todo esto automáticamente en segundo plano, pero conocer los conceptos básicos facilita mucho evaluar si las afirmaciones de seguridad de una VPN se sostienen.
Puntos clave
- Comprende qué hace realmente el cifrado VPN y por qué es solo una parte de una conexión VPN segura.
- Aprende la diferencia entre el cifrado simétrico (AES, ChaCha20) y el asimétrico (RSA) que se usa en el handshake.
- Compara la solidez y velocidad de los protocolos de cifrado para conexiones VPN: OpenVPN, WireGuard, IKEv2 y opciones antiguas.
- Descubre qué hace que una configuración de cifrado VPN sea realmente más segura que otra.
- Averigua cuál es el mejor protocolo de cifrado VPN para el uso diario.
¿Cómo funciona el cifrado VPN?
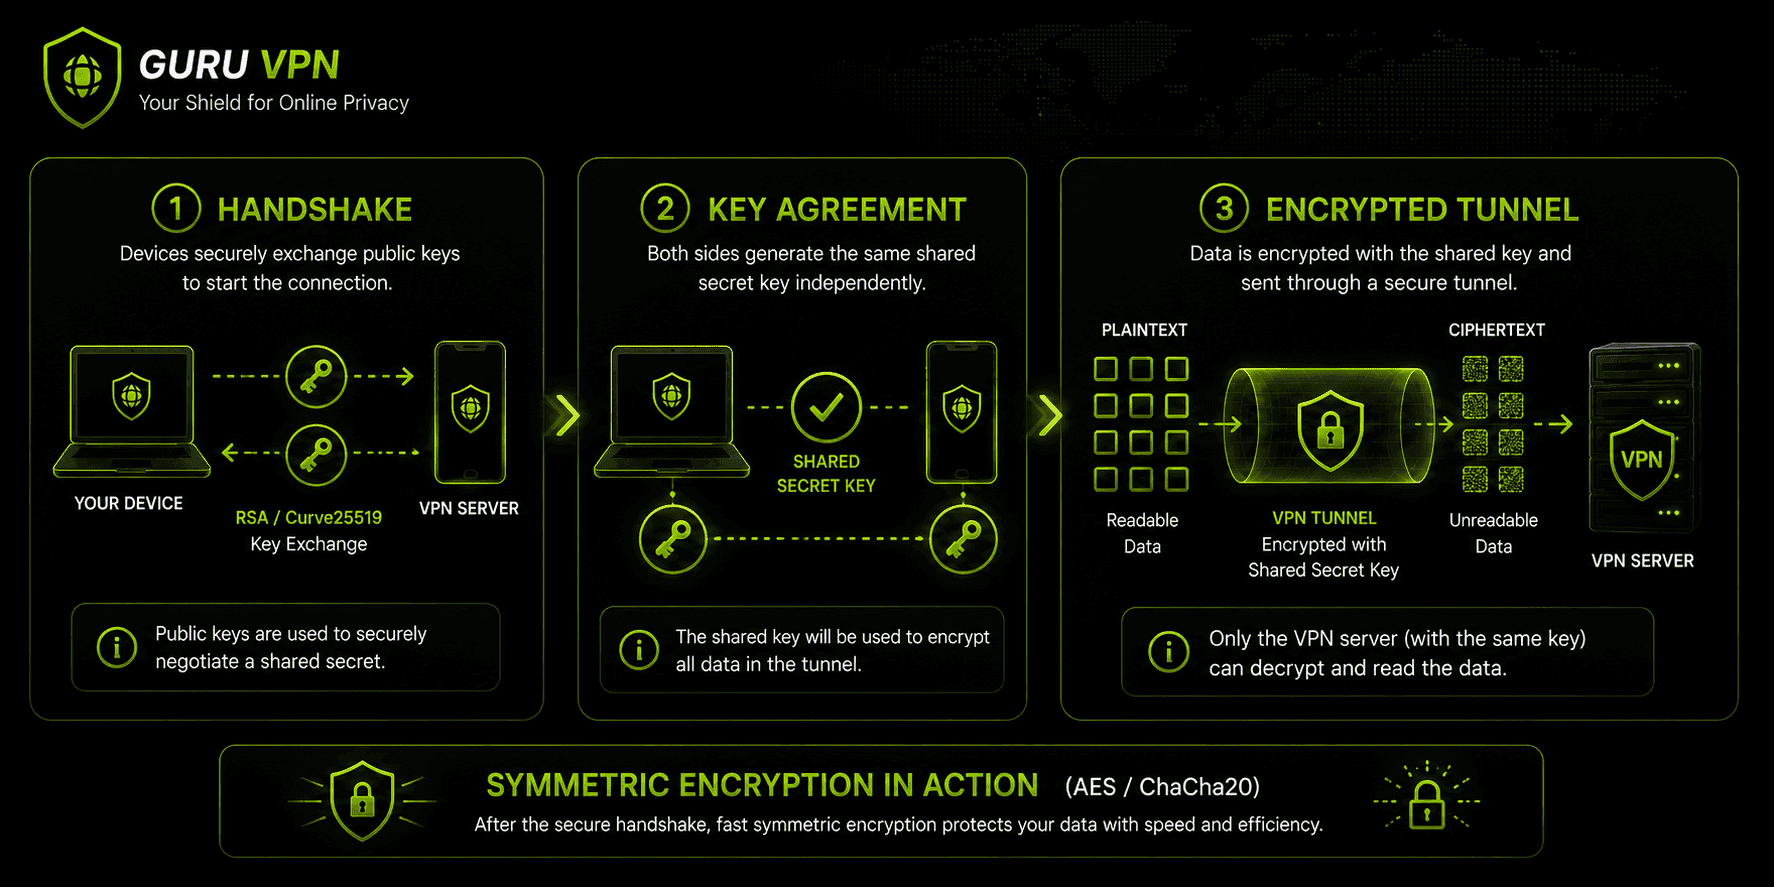
El cifrado del túnel VPN se basa en dos tipos distintos de criptografía que trabajan juntos; cada uno resuelve un problema diferente.
Cifrado simétrico usa una única clave compartida tanto para cifrar como para descifrar datos. Es rápido y eficiente, por eso se encarga de la mayor parte de tu tráfico una vez establecida la conexión. AES (Advanced Encryption Standard) y ChaCha20 son los dos algoritmos más habituales, y ambos se consideran parte de los métodos de cifrado más sólidos disponibles hoy para el tráfico VPN.
El cifrado asimétrico usa un par de claves: una pública y otra privada. Es más lento, así que las VPN no lo usan para cifrar el tráfico de navegación. En cambio, se ocupa del handshake: el proceso inicial en el que tu dispositivo y el servidor VPN acuerdan de forma segura una clave simétrica compartida sin transmitirla nunca en un formato que un atacante pudiera interceptar. RSA es el algoritmo más común para esto, aunque los protocolos modernos recurren cada vez más a Curve25519 para la misma tarea y con mejor rendimiento.
En conjunto, una conexión típica funciona así: tu dispositivo se comunica con el servidor VPN y ambos se autentican mutuamente; luego realizan un intercambio de claves mediante criptografía asimétrica para acordar una clave de sesión; a partir de ese momento, cada paquete de tus datos se cifra con esa clave mediante un cifrado simétrico rápido antes de entrar en el túnel. Al llegar al servidor VPN, se descifra y se reenvía a su destino. El proceso se invierte para los datos que vuelven.
Un tercer método, el intercambio de claves Diffie-Hellman, llega al mismo resultado de otra manera: en vez de cifrar una clave y enviarla, cada parte genera un número privado, intercambia un valor público obtenido matemáticamente y calcula por separado el mismo secreto compartido: un secreto que nunca se transmitió en forma alguna, cifrada o no. Esta es una de las razones por las que Diffie-Hellman suele combinarse con RSA en implementaciones de IKEv2/IPsec para ofrecer garantías adicionales durante el handshake.
Tipos y protocolos de cifrado VPN
No todos los protocolos VPN cifran el tráfico de la misma manera, y los distintos protocolos de cifrado VPN ofrecen equilibrios muy diferentes entre velocidad y seguridad. Los protocolos de cifrado más comunes para conexiones VPN hoy son:
OpenVPN — históricamente considerado el estándar de oro, OpenVPN suele usar AES-256-GCM para el canal de datos, junto con un handshake independiente y sólido (normalmente RSA-4096). Es de código abierto, se ha auditado exhaustivamente y se considera extremadamente seguro, aunque no es la opción más rápida disponible.
WireGuard — la alternativa más reciente y ligera. Usa ChaCha20 para el cifrado y Curve25519 para el intercambio de claves, una combinación elegida específicamente por su velocidad en dispositivos móviles sin renunciar a la solidez criptográfica. Por esta razón, la mayoría de las aplicaciones VPN modernas, incluida Guru VPN, usan WireGuard como opción predeterminada.
IKEv2/IPSec — funciona bien en dispositivos móviles, ya que vuelve a conectarse rápidamente tras cambios de red (como pasar de wifi a datos móviles) y suele usar AES para el cifrado.
L2TP/IPSec — una combinación más antigua que cifra tanto los datos de los paquetes como sus encabezados. Por lo general, se considera segura, pero es más lenta debido a la doble encapsulación.
SSTP — el protocolo propietario de Microsoft, basado en AES. Resulta útil principalmente en Windows y para sortear restricciones de red, ya que disfraza el tráfico como HTTPS normal.
PPTP — el protocolo más antiguo de esta lista, con un cifrado débil y obsoleto. Es rápido, pero no debería usarse cuando importa contar con una seguridad real.
| Protocolo | Cifrado | Intercambio de claves | Uso habitual |
|---|---|---|---|
WireGuard | ChaCha20 | Curve25519 | Velocidad y seguridad sólida, uso diario |
OpenVPN | AES-256-GCM | RSA-4096 | Máxima seguridad auditada |
IKEv2/IPSec | AES | Diffie-Hellman | Dispositivos móviles, cambios de red |
L2TP/IPSec | AES (doble encapsulación) | Clave precompartida | Compatibilidad con sistemas antiguos |
SSTP | AES | RSA | Windows, sortear restricciones |
PPTP | Débil, obsoleto | N/A | Evítalo para cualquier actividad sensible |
AES vs. ChaCha20: ¿qué cifrado es más sólido?
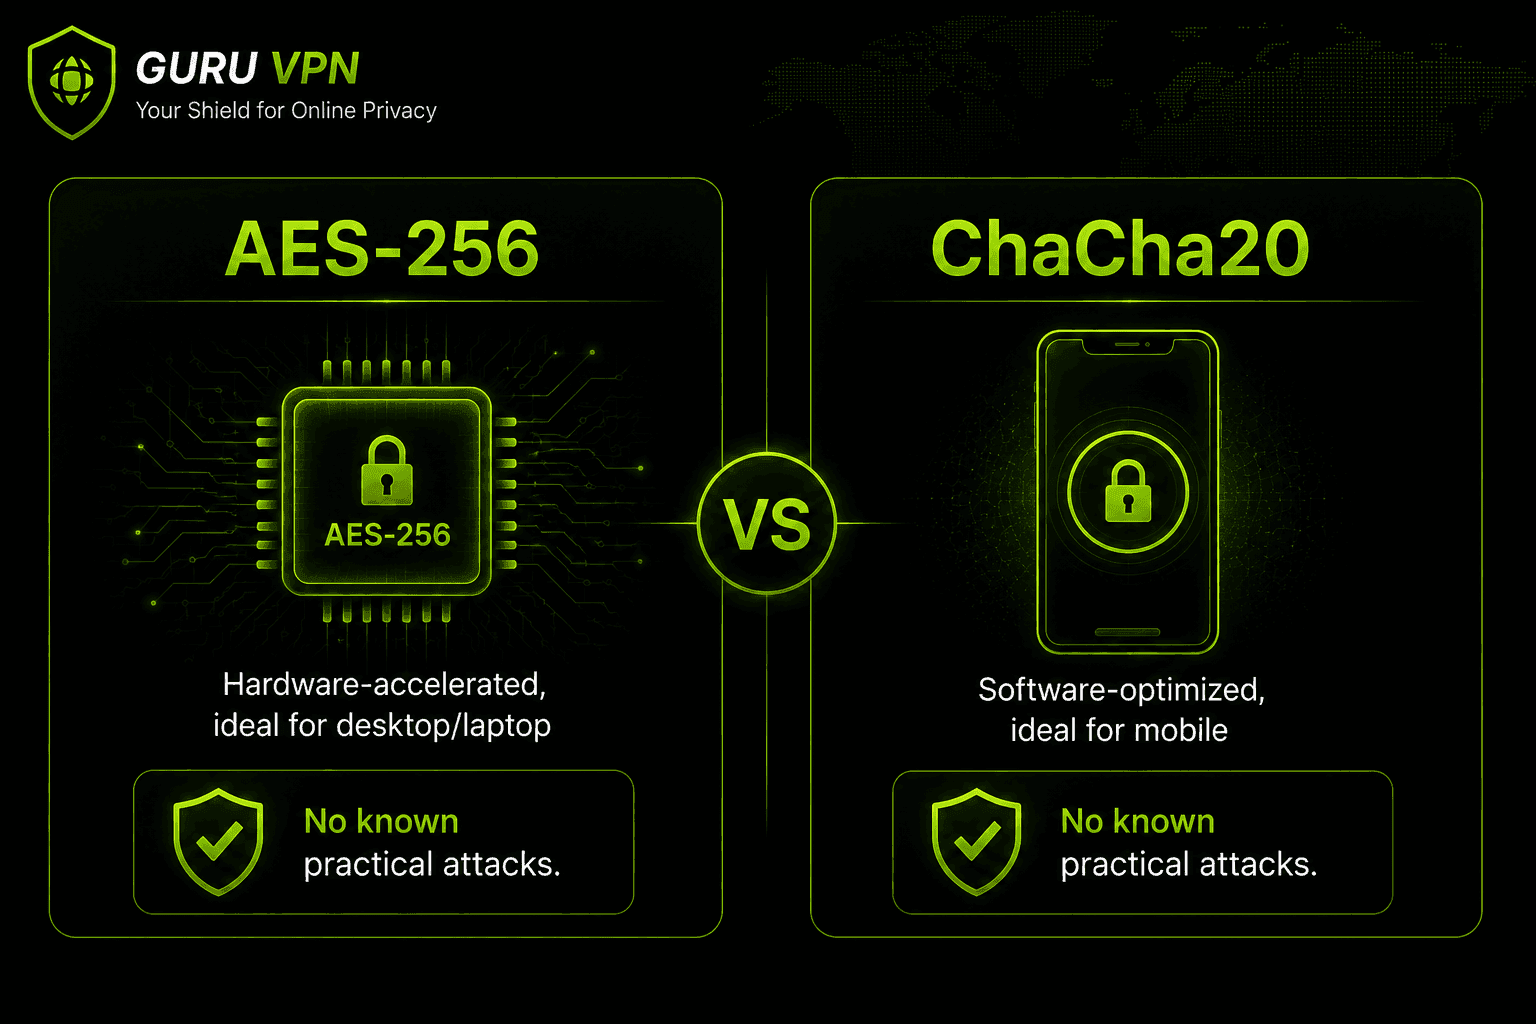
Estos son los dos cifrados que más se mencionan en cualquier comparación seria del cifrado VPN, y la respuesta honesta es que ambos se consideran extremadamente seguros con su máxima longitud de clave: hoy no se conoce ningún ataque práctico contra ninguno de ellos.
AES-256 es el estándar de cifrado del propio gobierno de EE. UU., usa una clave de 256 bits y se beneficia de la aceleración por hardware (AES-NI) integrada en la mayoría de los procesadores modernos, lo que lo hace muy rápido en computadoras de escritorio y portátiles. ChaCha20 se diseñó para ofrecer un buen rendimiento sin ese hardware especializado, por eso WireGuard lo combina con dispositivos más ligeros, como los teléfonos: allí suele funcionar más rápido que AES.
En la práctica, la elección entre ambos dice más sobre el protocolo y el dispositivo que usas que sobre una diferencia real en la protección. Un espacio de claves de 256 bits ofrece aproximadamente 2^256 combinaciones posibles: una cantidad tan grande que probarlas todas por fuerza bruta no es una amenaza realista con la capacidad informática disponible hoy ni en el futuro previsible.
Para entender por qué 256 bits se convirtió en el estándar: AES también está disponible con una clave de 128 bits, que aún se considera segura y era la opción predeterminada en muchos sistemas antiguos. Un espacio de claves de 128 bits —aproximadamente 2^128 combinaciones— ya es astronómicamente grande por sí solo, pero queda muy por debajo del espacio de 2^256 que ofrece una clave de 256 bits. Por eso las VPN que priorizan la seguridad usan AES-256 como opción predeterminada en lugar de AES-128, aunque hoy ninguno de los dos se haya vulnerado mediante fuerza bruta: gracias a la aceleración por hardware, ese margen adicional cuesta muy poco en la práctica, así que hay pocas razones para no aprovecharlo.
También conviene decirlo claramente: AES-256 y ChaCha20 nunca se han vulnerado de forma práctica. Los fallos de cifrado en situaciones reales que suelen citarse casi siempre tienen que ver con protocolos más antiguos y débiles, como PPTP, o con ataques dirigidos a implementaciones defectuosas y a la gestión de claves, no al cifrado en sí. Cuando un servicio VPN se ve comprometido, la causa suele ser un error de configuración, una clave filtrada o una vulnerabilidad en el software que lo rodea, no un ataque directo que haya hecho fallar el algoritmo AES o ChaCha20.
¿Qué hace que el cifrado VPN alcance la máxima seguridad?
Algunos factores importan más que el nombre del algoritmo que aparece en la descripción:
Longitud de la clave — las claves más largas permiten exponencialmente más combinaciones posibles. Por eso, en general, se prefiere AES-256 sobre AES-128 para cualquier dato sensible, aunque ninguno de los dos se haya vulnerado en la práctica.
Secreto perfecto hacia adelante — genera una clave de sesión temporal nueva para cada conexión, así que, incluso si de algún modo se comprometiera una clave, no quedarán expuestas las sesiones anteriores ni las futuras. Un ejemplo concreto: imagina que, de algún modo, un atacante obtiene dentro de un año la clave privada de larga duración de un servidor VPN. Sin el secreto perfecto hacia adelante, en teoría podría usarla para descifrar cualquier tráfico que hubiera grabado y almacenado mientras tanto. Con esta función, ese tráfico almacenado sigue siendo ilegible, porque la clave de sesión usada para cifrarlo era exclusiva de esa conexión y nunca se almacenó en ningún lugar. La mayoría de las VPN modernas de buena reputación lo implementan de forma predeterminada.
Evitar protocolos obsoletos — no importa la solidez del cifrado si se usa dentro de un protocolo como PPTP, que tiene vulnerabilidades conocidas y prácticas, sin importar la longitud de la clave.
Auditorías independientes — el código abierto y las auditorías de seguridad de terceros confirman que el cifrado está implementado correctamente y no solo se afirma en el material de marketing. Una implementación deficiente de algoritmos sólidos es una fuente común de vulnerabilidades reales en las VPN.
¿La computación cuántica romperá el cifrado VPN?
Es una pregunta razonable, ya que la computación cuántica aparece en casi todas las conversaciones actuales sobre cifrado. La respuesta honesta, por ahora, es: todavía no, y no con la tecnología que existe hoy. Una computadora cuántica lo bastante potente que ejecutara el algoritmo de Grover podría reducir teóricamente la seguridad efectiva de AES-256 a algo más parecido a lo que ofrece AES-128 actualmente: sigue siendo un espacio enorme que habría que explorar y aún está muy lejos de lo que puede lograrse en la práctica con cualquier hardware previsible. La mayor preocupación cuántica se dirige en realidad a algoritmos asimétricos como RSA, que una computadora cuántica suficientemente desarrollada podría romper de forma mucho más directa mediante el algoritmo de Shor. Esta es una de las razones por las que el sector ya está investigando e implementando métodos de intercambio de claves poscuánticos, pero por ahora se trata de un reto de ingeniería a futuro, no de un motivo para desconfiar del cifrado que usa hoy una VPN bien diseñada.
Riesgos del cifrado VPN débil o inexistente
Sin un cifrado sólido, tu proveedor de internet puede ver todos los sitios que visitas; cualquiera que comparta contigo una red wifi pública podría interceptar el tráfico sin cifrar, y los protocolos obsoletos, como PPTP, pueden descifrarse con herramientas que hoy están ampliamente disponibles. También es en este aspecto donde los servicios de «VPN gratis» suelen recortar gastos: anuncian que ofrecen cifrado sin especificar el algoritmo ni el protocolo, ni aclarar si se ha verificado de forma independiente. Si una VPN no indica claramente su estándar de cifrado y protocolo, conviene considerarlo una señal de alerta, no un simple descuido. Para elegir un proveedor de VPN con cifrado, la transparencia sobre los protocolos importa tanto como el algoritmo en sí.
Por qué elegir Guru VPN para tener un cifrado sólido de forma predeterminada
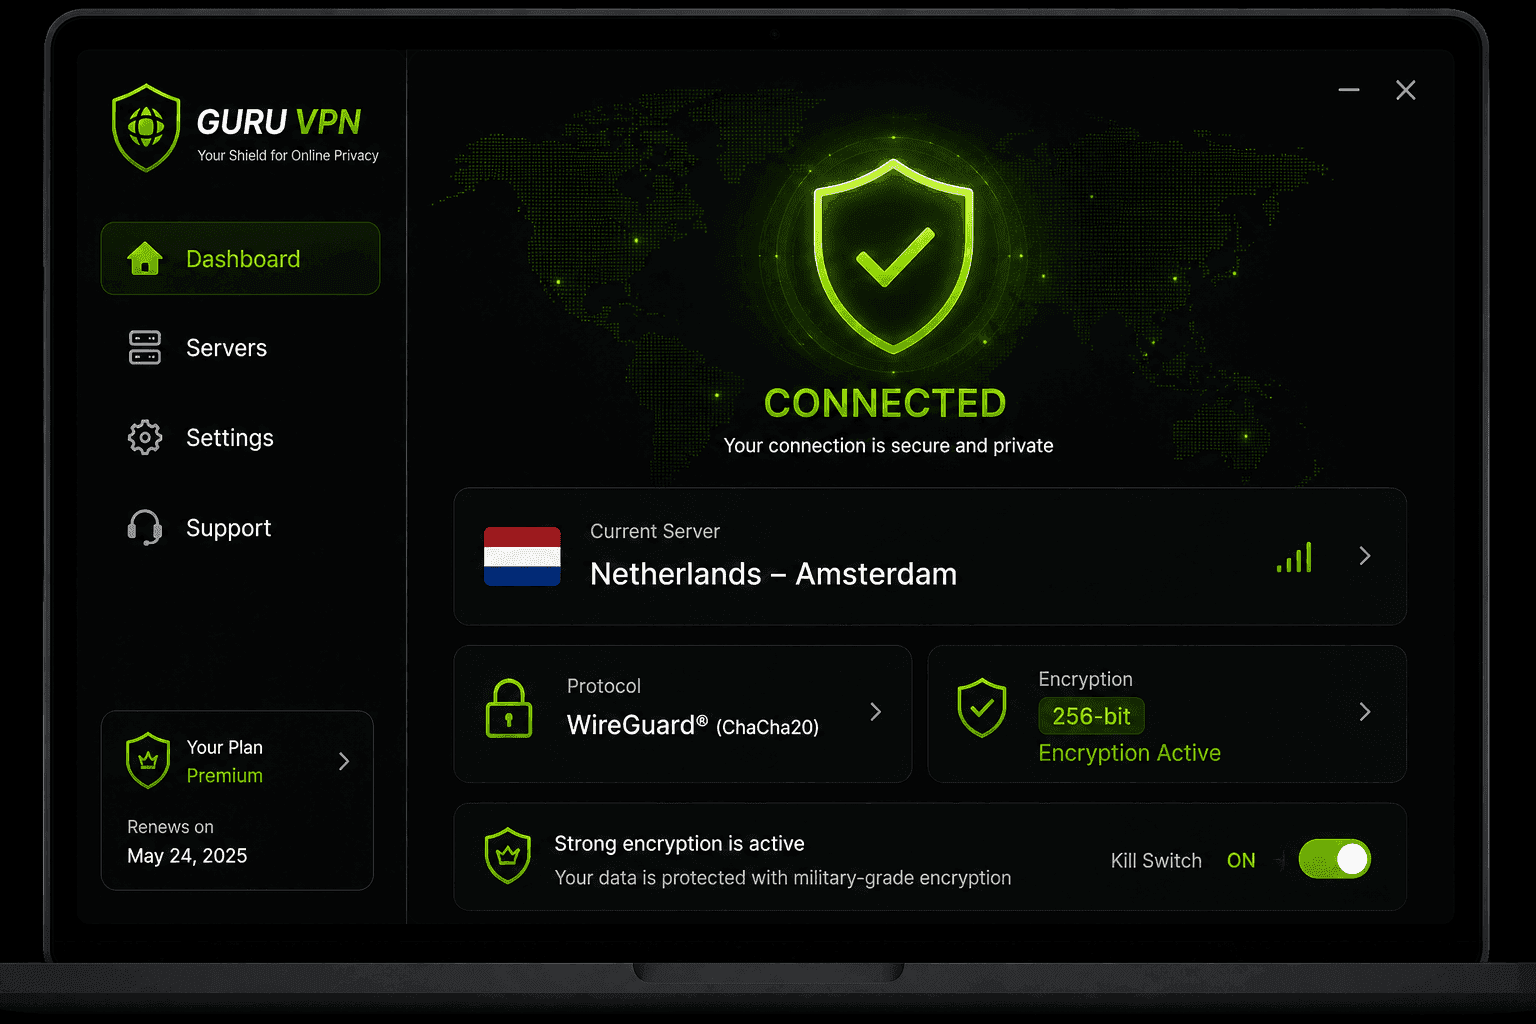
Es útil saber cómo funciona el cifrado, pero la mayoría de la gente solo quiere que se gestione correctamente sin tener que pensar en ello. Guru VPN usa WireGuard® con cifrado ChaCha20 e intercambio de claves Curve25519 de forma predeterminada, para ofrecerte criptografía moderna y reconocida de manera independiente, sin tener que elegir protocolos ni cifrados manualmente.
| Función | Ventaja |
|---|---|
WireGuard® con ChaCha20 | Cifrado rápido y moderno, sin ataques prácticos conocidos |
Intercambio seguro de claves | Handshake seguro sin exponer las claves de sesión |
Política estricta de cero registros | El cifrado protege tu tráfico; la política de cero registros protege tu historial |
Servidores globales de alta velocidad | Cifrado sólido sin una pérdida de velocidad perceptible |
Aplicaciones multiplataforma | Protección uniforme en computadoras de escritorio y dispositivos móviles |
Preguntas frecuentes
Es el proceso de convertir tu tráfico de internet en texto cifrado ilegible para que solo tu dispositivo y el servidor VPN puedan leerlo. Así protege tus datos de los proveedores de internet, los atacantes en redes públicas y otros terceros.
Primero, tu dispositivo y el servidor VPN realizan un handshake mediante cifrado asimétrico para acordar una clave compartida. Después usan esa clave con un cifrado simétrico rápido —normalmente AES o ChaCha20— para cifrar y descifrar tu tráfico durante el resto de la sesión.
Para la mayoría de los usuarios, WireGuard ofrece el mejor equilibrio general entre un cifrado sólido y la velocidad. OpenVPN sigue siendo una excelente alternativa, auditada exhaustivamente, cuando la máxima capacidad de configuración importa más que la velocidad pura.
AES-256 y ChaCha20 se consideran los métodos de cifrado VPN más seguros en la práctica, y no se conoce ningún ataque viable contra ninguno de ellos cuando se usa la longitud de clave completa. En la práctica, la seguridad depende más de la elección del protocolo y de su implementación que de elegir entre estos dos.
A grandes rasgos, existe el cifrado simétrico (AES, ChaCha20), que se usa para la mayor parte del tráfico, y el cifrado asimétrico (RSA, Curve25519), que se usa durante el handshake para intercambiar claves de forma segura.
No. El cifrado del tráfico VPN protege los datos, pero la seguridad general también depende de una política de cero registros, protección contra fugas y un interruptor de corte. Conviene comprobar todos estos aspectos al elegir un proveedor de VPN con cifrado.
No: protegen distintas partes del recorrido. El cifrado VPN protege tu tráfico entre tu dispositivo y el servidor VPN. Cuando tus datos salen del servidor rumbo a su destino final, solo cuentan con la protección de la conexión de ese destino; por ejemplo, que el propio sitio web use HTTPS. El cifrado de extremo a extremo, como el que usan las aplicaciones de mensajería, protege los datos desde quien los envía hasta quien los recibe, independientemente de la red por la que pasan. Una VPN no sustituye al cifrado de extremo a extremo, ni este sustituye a una VPN: resuelven problemas distintos y suele valer la pena usarlos juntos.