EN
 BR
 DE
 ES
 FR
 RU
 ID
 TR
 IT
 JP
 SA
 VN
 TH
 KR

Was ist VPN-Verschlüsselung? Funktionsweise, Arten und das sicherste Protokoll

 Das Wichtigste auf einen Blick

- Verstehen Sie, was VPN-Verschlüsselung tatsächlich leistet und warum sie nur ein Teil einer sicheren VPN-Verbindung ist.
- Lernen Sie den Unterschied zwischen symmetrischer Verschlüsselung (AES, ChaCha20) und asymmetrischer Verschlüsselung (RSA) beim Handshake kennen.
- Erfahren Sie, wie sich Verschlüsselungsprotokolle für VPN-Verbindungen – OpenVPN, WireGuard, IKEv2 und ältere Optionen – in puncto Stärke und Geschwindigkeit unterscheiden.
- Finden Sie heraus, was eine VPN-Verschlüsselung tatsächlich sicherer macht als eine andere.
- Erhalten Sie eine klare Antwort darauf, welches VPN-Verschlüsselungsprotokoll sich am besten für den Alltag eignet.
Jedes Mal, wenn jemand ein VPN empfiehlt, wird Verschlüsselung als Grund für dessen Sicherheit genannt – doch nur wenige Erklärungen gehen über „Sie macht Ihre Daten unlesbar“ hinaus. Um zu verstehen, was VPN-Verschlüsselung in der Praxis bedeutet, muss man sich ansehen, was tatsächlich mit Ihrem Datenverkehr geschieht: welcher Algorithmus ihn verschlüsselt, wie sich Ihr Gerät und der VPN-Server überhaupt auf einen geheimen Schlüssel einigen und warum manche Protokolle als sicherer gelten als andere.
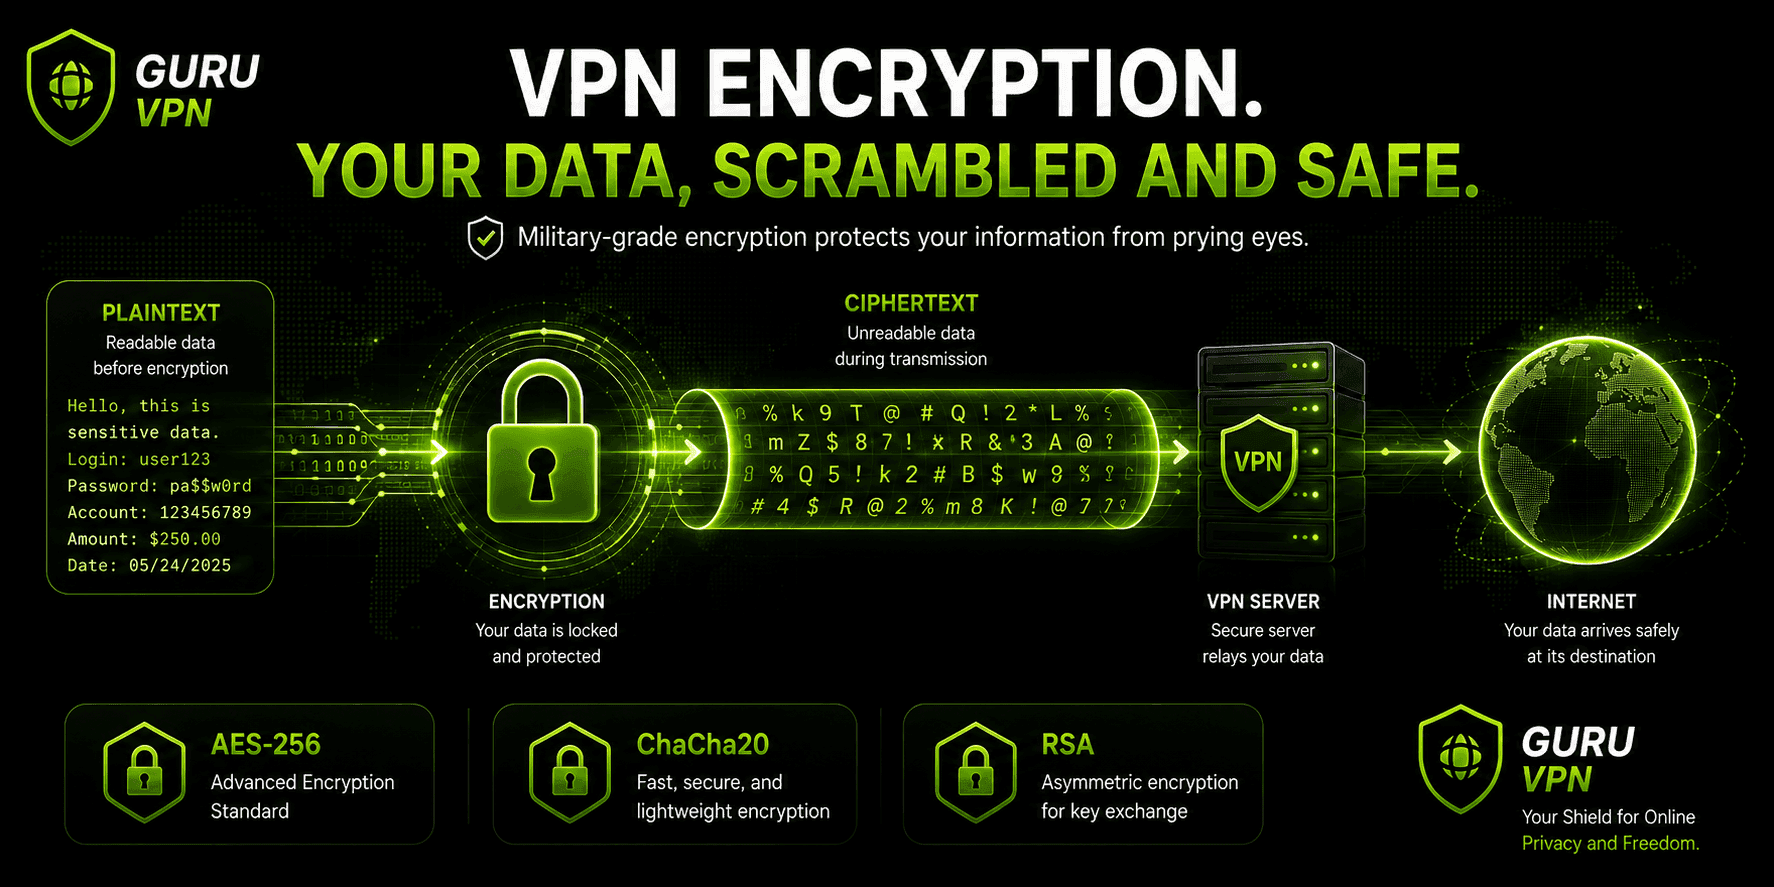
Im Kern wandelt die VPN-Verschlüsselung lesbare Daten in Chiffretext um – etwas, das für jeden, der sie abfängt, wie zufälliges Rauschen aussieht. Dazu zählen Ihr Internetanbieter, andere Personen im selben öffentlichen WLAN oder Angreifer, die einen Paket-Sniffer einsetzen. Nur Ihr Gerät und der VPN-Server verfügen über den Schlüssel, mit dem sich dieses Rauschen wieder in lesbare Daten umwandeln lässt.
Moderne Apps wie Guru VPN erledigen all das automatisch im Hintergrund. Wenn Sie die Grundlagen kennen, können Sie jedoch viel leichter beurteilen, ob die Sicherheitsversprechen eines VPN tatsächlich standhalten.
Die wichtigsten Erkenntnisse
- Verstehen Sie, was VPN-Verschlüsselung tatsächlich leistet und warum sie nur ein Teil einer sicheren VPN-Verbindung ist.
- Lernen Sie den Unterschied zwischen symmetrischer Verschlüsselung (AES, ChaCha20) und asymmetrischer Verschlüsselung (RSA) beim Handshake kennen.
- Erfahren Sie, wie sich Verschlüsselungsprotokolle für VPN-Verbindungen – OpenVPN, WireGuard, IKEv2 und ältere Optionen – in puncto Stärke und Geschwindigkeit unterscheiden.
- Finden Sie heraus, was eine VPN-Verschlüsselung tatsächlich sicherer macht als eine andere.
- Erhalten Sie eine klare Antwort darauf, welches VPN-Verschlüsselungsprotokoll sich am besten für den Alltag eignet.
Wie funktioniert VPN-Verschlüsselung?
Die Verschlüsselung des VPN-Tunnels beruht auf zwei unterschiedlichen Arten der Kryptografie, die zusammenarbeiten und jeweils ein anderes Problem lösen.
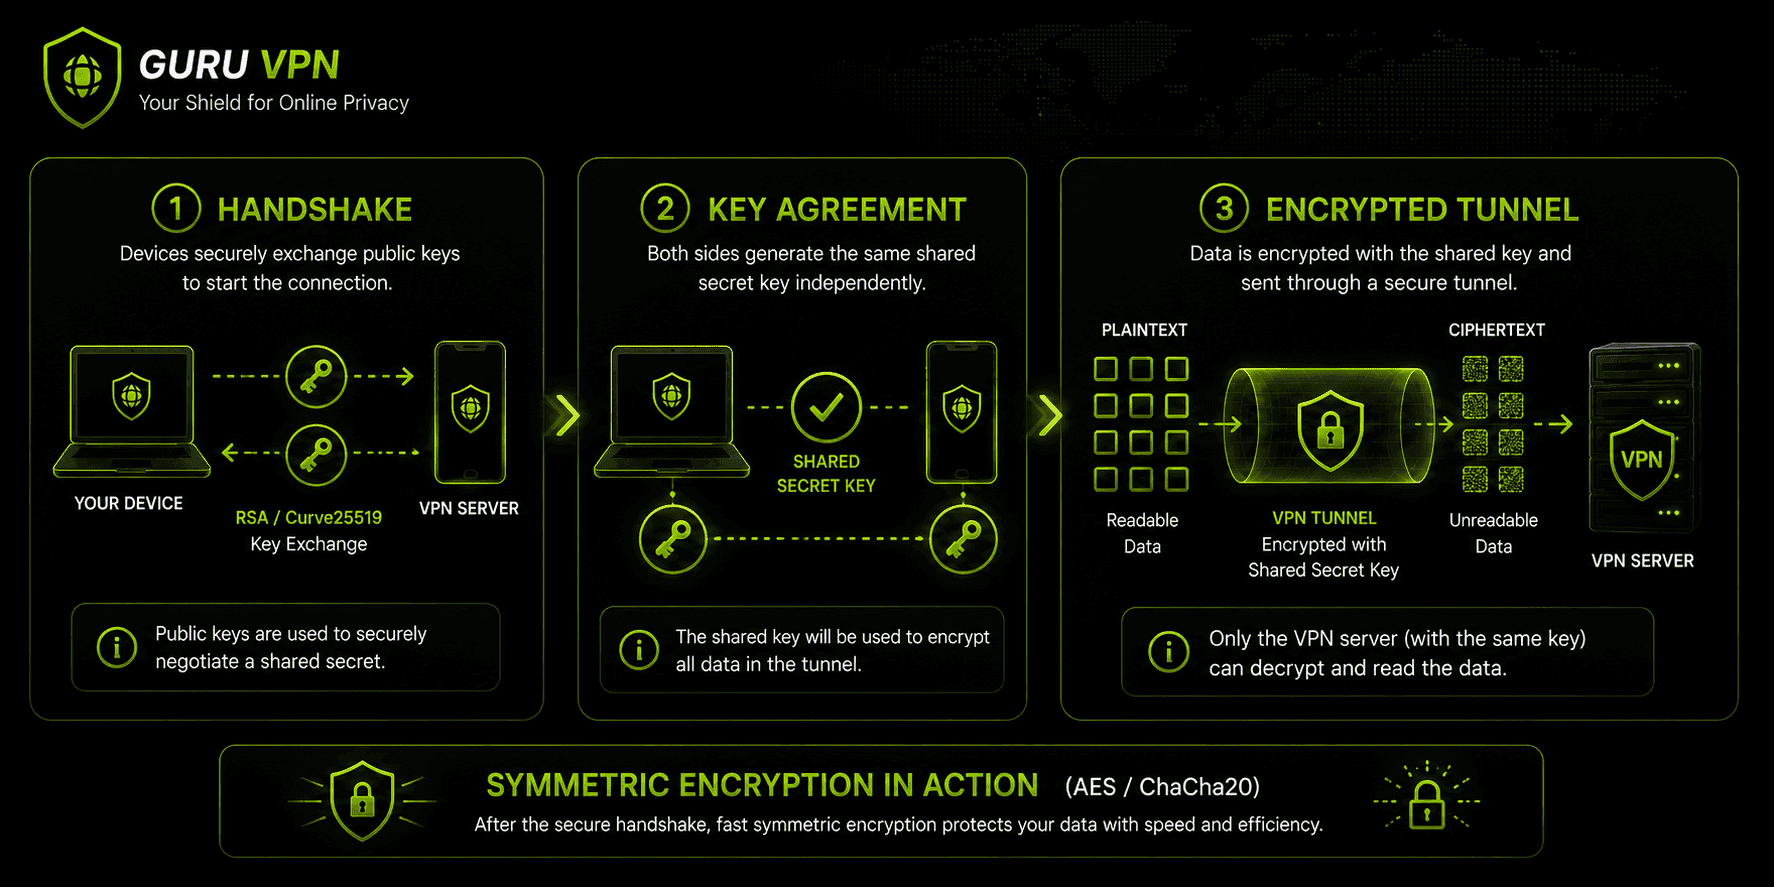
Symmetrische Verschlüsselung verwendet einen einzigen gemeinsamen Schlüssel, um Daten zu verschlüsseln und zu entschlüsseln. Sie ist schnell und effizient und übernimmt deshalb den Großteil Ihres Datenverkehrs, sobald die Verbindung hergestellt ist. AES (Advanced Encryption Standard) und ChaCha20 sind die beiden Algorithmen, denen Sie am häufigsten begegnen. Beide gelten heute als Teil der stärksten verfügbaren Verschlüsselungsverfahren für VPN-Datenverkehr.
Asymmetrische Verschlüsselung verwendet ein Schlüsselpaar – einen öffentlichen und einen privaten Schlüssel. Sie ist langsamer und wird daher von VPNs nicht zur Verschlüsselung Ihres tatsächlichen Surfverkehrs eingesetzt. Stattdessen kommt sie beim Handshake zum Einsatz: dem anfänglichen Prozess, bei dem sich Ihr Gerät und der VPN-Server sicher auf einen gemeinsamen symmetrischen Schlüssel einigen, ohne ihn jemals in einer Form zu übertragen, die ein Angreifer abfangen könnte. Der am häufigsten verwendete Algorithmus dafür ist RSA. Moderne Protokolle setzen für dieselbe Aufgabe jedoch zunehmend auf Curve25519, das eine bessere Leistung bietet.
Zusammengefasst läuft eine typische Verbindung so ab: Ihr Gerät nimmt Kontakt mit dem VPN-Server auf, und beide authentifizieren sich gegenseitig. Anschließend führen sie mithilfe asymmetrischer Kryptografie einen Schlüsselaustausch durch, um sich auf einen Sitzungsschlüssel zu einigen. Von da an wird jedes Datenpaket vor dem Eintritt in den Tunnel mit diesem Schlüssel und einer schnellen symmetrischen Verschlüsselung verschlüsselt. Am VPN-Server wird es entschlüsselt und an sein Ziel weitergeleitet – für Daten, die zurückkommen, läuft der gesamte Prozess umgekehrt ab.
Ein dritter Ansatz, der Diffie-Hellman-Schlüsselaustausch, führt auf andere Weise zum selben Ergebnis: Statt einen Schlüssel zu verschlüsseln und zu übertragen, erzeugen beide Seiten jeweils eine private Zahl, tauschen einen mathematisch abgeleiteten öffentlichen Wert aus und berechnen unabhängig voneinander dasselbe gemeinsame Geheimnis. Dieses Geheimnis wurde nie in irgendeiner Form übertragen, weder verschlüsselt noch unverschlüsselt. Das ist einer der Gründe dafür, dass Diffie-Hellman bei IKEv2/IPsec-Implementierungen oft zusätzlich zu RSA eingesetzt wird, um beim Handshake noch mehr Sicherheit zu bieten.
Arten der VPN-Verschlüsselung und Protokolle
Nicht jedes VPN-Protokoll verschlüsselt VPN-Datenverkehr auf dieselbe Weise, und die verschiedenen VPN-Verschlüsselungsprotokolle finden sehr unterschiedliche Kompromisse zwischen Geschwindigkeit und Sicherheit. Zu den heute gängigsten Verschlüsselungsprotokollen für VPN-Verbindungen zählen:
OpenVPN – historisch oft als Goldstandard bezeichnet. OpenVPN verwendet für den Datenkanal typischerweise AES-256-GCM sowie einen separaten, starken Handshake (häufig RSA-4096). Es ist quelloffen, wurde gründlich auditiert und gilt als äußerst sicher, ist jedoch nicht die schnellste verfügbare Option.
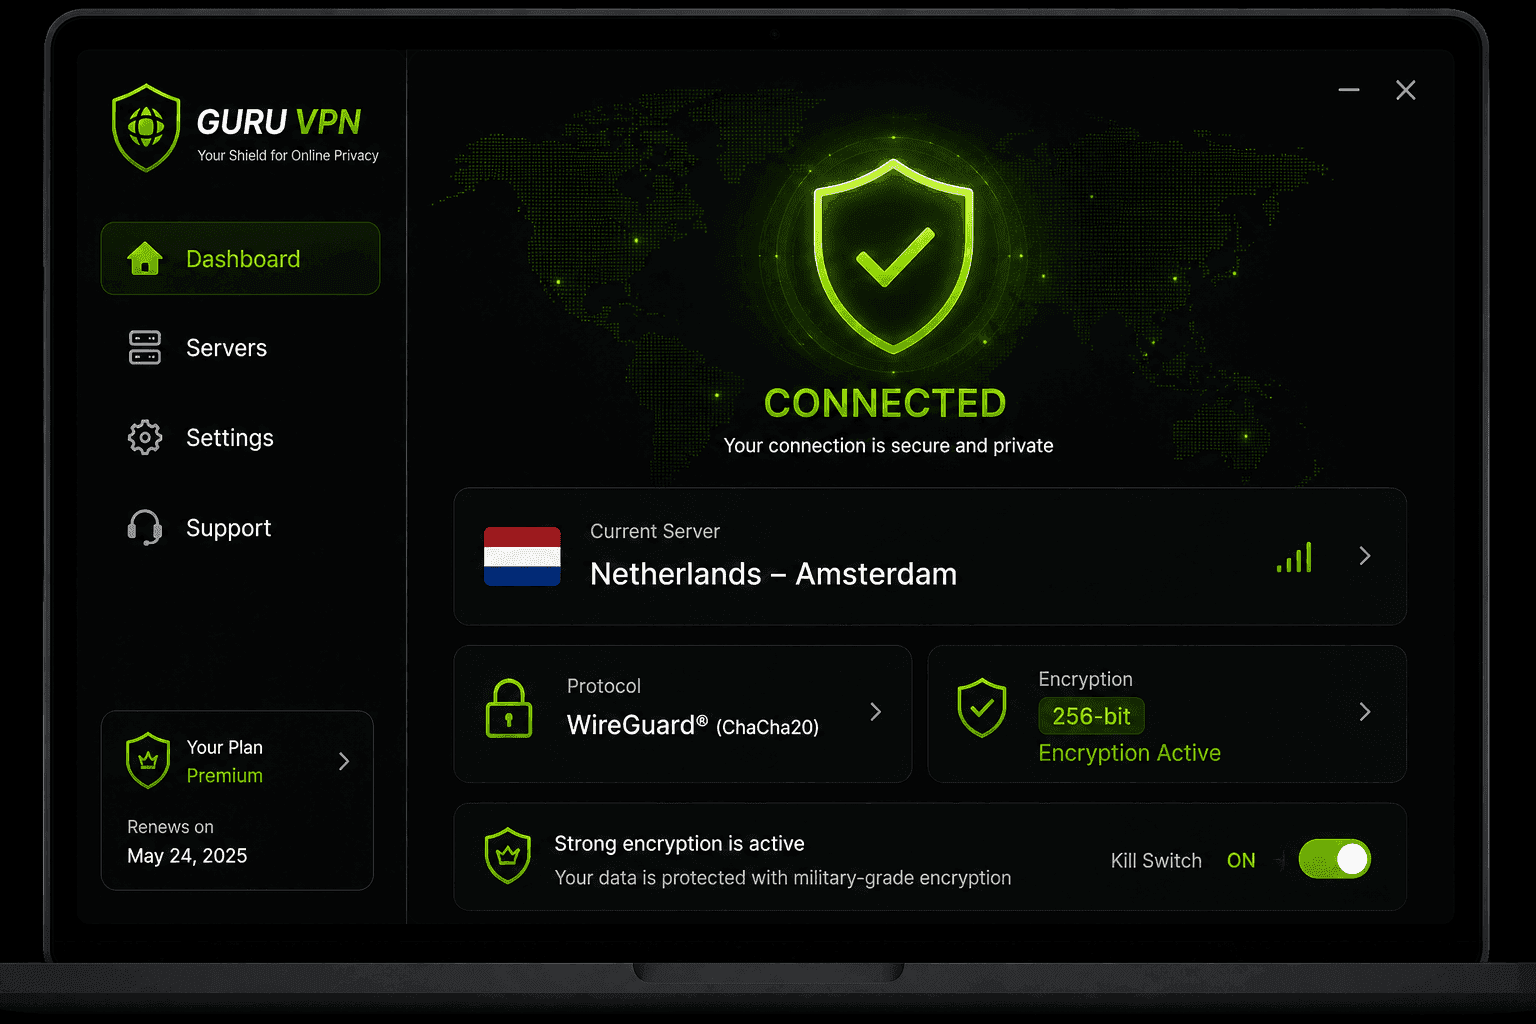
WireGuard – die neuere, schlankere Alternative. WireGuard verwendet ChaCha20 zur Verschlüsselung und Curve25519 für den Schlüsselaustausch. Diese Kombination wurde gezielt für hohe Geschwindigkeit auf Mobilgeräten gewählt, ohne Abstriche bei der kryptografischen Stärke zu machen. Die meisten modernen VPN-Apps, darunter Guru VPN, setzen aus diesem Grund standardmäßig auf WireGuard.
IKEv2/IPSec – eignet sich gut für die mobile Nutzung, da es nach einem Netzwerkwechsel (etwa vom WLAN zum Mobilfunk) schnell erneut eine Verbindung herstellt. Zur Verschlüsselung wird dabei typischerweise AES verwendet.
L2TP/IPSec – eine ältere Kombination, die sowohl Paketdaten als auch Header verschlüsselt. Sie gilt allgemein als sicher, ist aufgrund der doppelten Kapselung jedoch langsamer.
SSTP – Microsofts proprietäres, auf AES basierendes Protokoll. Es ist vor allem unter Windows und zur Umgehung von Netzwerkbeschränkungen nützlich, da es Datenverkehr als normalen HTTPS-Verkehr tarnt.
PPTP – das älteste Protokoll auf dieser Liste, mit schwacher, veralteter Verschlüsselung. Es ist schnell, sollte jedoch nicht verwendet werden, wenn echte Sicherheit wichtig ist.
| Protokoll | Verschlüsselung | Schlüsselaustausch | Typische Nutzung |
|---|---|---|---|
WireGuard | ChaCha20 | Curve25519 | Geschwindigkeit und starke Sicherheit, alltägliche Nutzung |
OpenVPN | AES-256-GCM | RSA-4096 | Maximale, auditierte Sicherheit |
IKEv2/IPSec | AES | Diffie-Hellman | Mobilgeräte, Netzwerkwechsel |
L2TP/IPSec | AES (doppelte Kapselung) | Vorab ausgetauschter Schlüssel | Kompatibilität mit älteren Systemen |
SSTP | AES | RSA | Windows, Umgehung von Beschränkungen |
PPTP | Schwach, veraltet | N/A | Bei sensiblen Anwendungen vermeiden |
AES vs. ChaCha20: Welche Verschlüsselung ist stärker?
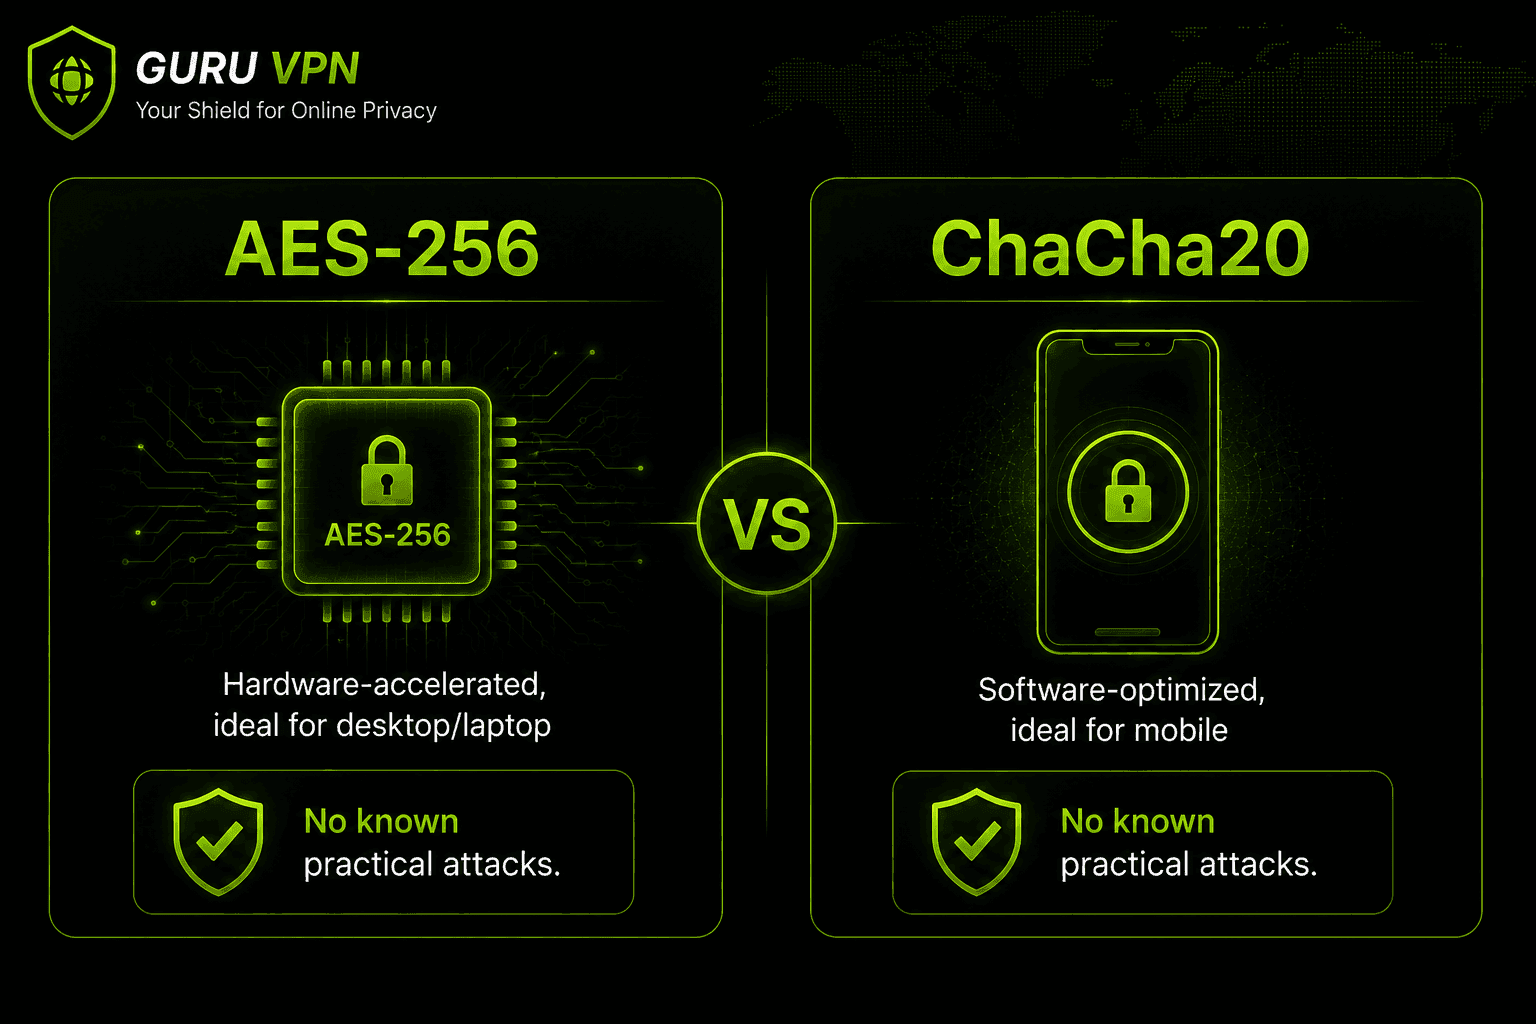
Diese beiden Verschlüsselungsverfahren werden in ernsthaften Vergleichen von VPN-Verschlüsselung am häufigsten genannt. Die ehrliche Antwort lautet: Beide gelten in voller Stärke als äußerst sicher – derzeit ist kein praktischer Angriff auf eines von beiden bekannt.
AES-256 ist der Verschlüsselungsstandard der US-Regierung, verwendet einen 256-Bit-Schlüssel und profitiert von der Hardwarebeschleunigung (AES-NI), die in den meisten modernen Prozessoren integriert ist. Dadurch ist das Verfahren auf Desktop-Computern und Laptops sehr schnell. ChaCha20 wurde so entwickelt, dass es auch ohne dedizierte Hardware gute Leistung bietet. Deshalb kombiniert WireGuard es mit leistungsschwächeren Geräten wie Smartphones – dort läuft es oft schneller als AES.
In der Praxis sagt die Wahl zwischen diesen Verfahren mehr darüber aus, welches Protokoll und Gerät Sie verwenden, als über einen tatsächlichen Schutzunterschied. Ein Schlüsselraum von 256 Bit umfasst etwa 2^256 mögliche Kombinationen – so viele, dass ein Durchprobieren mit der heute oder in absehbarer Zukunft verfügbaren Rechenleistung keine realistische Bedrohung darstellt.
Zur Einordnung, warum sich gerade 256 Bit als Standard etabliert haben: AES gibt es auch mit 128-Bit-Schlüssel. Diese Variante gilt weiterhin als sicher und war bei vielen älteren Systemen der Standard. Ein Schlüsselraum von 128 Bit – etwa 2^128 Kombinationen – ist bereits astronomisch groß, wird aber vom 2^256 großen Schlüsselraum eines 256-Bit-Schlüssels noch weit übertroffen. Deshalb verwenden sicherheitsbewusste VPNs standardmäßig AES-256 statt AES-128, obwohl beide bisher nicht durch Brute-Force-Angriffe gebrochen wurden: Dank Hardwarebeschleunigung kostet der zusätzliche Sicherheitsabstand in der Praxis fast nichts, sodass wenig dagegen spricht, ihn zu nutzen.
Auch das sollte klar gesagt werden: Weder AES-256 noch ChaCha20 wurde jemals in der Praxis gebrochen. Reale Verschlüsselungspannen, auf die häufig verwiesen wird, gehen fast immer auf ältere, schwächere Protokolle wie PPTP zurück oder auf Angriffe, die fehlerhafte Implementierungen und Schlüsselverwaltung statt der Verschlüsselung selbst ins Visier nehmen. Wird ein VPN-Dienst kompromittiert, liegt die Ursache meist in einer Fehlkonfiguration, einem offengelegten Schlüssel oder einer Schwachstelle in der umgebenden Software – nicht darin, dass der AES- oder ChaCha20-Algorithmus einem direkten Angriff nicht standhält.
Was macht VPN-Verschlüsselung maximal sicher?
Einige Faktoren sind wichtiger als der Name des Algorithmus:
Schlüssellänge – längere Schlüssel ermöglichen exponentiell mehr Kombinationen. Deshalb wird AES-256 für sensible Daten im Allgemeinen AES-128 vorgezogen, obwohl beide in der Praxis bisher nicht gebrochen wurden.
Perfect Forward Secrecy – dabei wird für jede Verbindung ein neuer, temporärer Sitzungsschlüssel erzeugt. Selbst wenn ein Schlüssel irgendwie kompromittiert würde, wären dadurch frühere oder zukünftige Sitzungen nicht offengelegt. Ein konkretes Beispiel: Stellen Sie sich vor, ein Angreifer würde in einem Jahr irgendwie den langfristigen privaten Schlüssel eines VPN-Servers erlangen. Ohne Perfect Forward Secrecy könnte er damit theoretisch sämtlichen Datenverkehr entschlüsseln, den er in der Zwischenzeit aufgezeichnet und gespeichert hätte. Mit Perfect Forward Secrecy bleiben diese gespeicherten Daten unlesbar, weil der zu ihrer Verschlüsselung verwendete Sitzungsschlüssel nur für diese eine Verbindung galt und von Anfang an nirgendwo gespeichert wurde. Die meisten modernen VPNs mit gutem Ruf setzen dies standardmäßig um.
Veraltete Protokolle vermeiden – keine Verschlüsselungsstärke hilft, wenn sie in ein Protokoll wie PPTP eingebettet ist, das unabhängig von der Schlüssellänge bekannte, praktisch ausnutzbare Schwachstellen aufweist.
Unabhängige Audits – quelloffener Code und Sicherheitsaudits durch Dritte bestätigen, dass die Verschlüsselung korrekt implementiert ist und nicht nur in Marketingtexten versprochen wird. Schwachstellen in der Praxis entstehen häufig dadurch, dass starke Algorithmen schlecht implementiert werden.
Wird Quantencomputing die VPN-Verschlüsselung brechen?
Das ist eine berechtigte Frage, denn Quantencomputing kommt in fast jeder modernen Diskussion über Verschlüsselung zur Sprache. Die ehrliche Antwort zum heutigen Stand lautet: noch nicht, und nicht mit der Technologie, die derzeit existiert. Ein ausreichend leistungsfähiger Quantencomputer, auf dem der Grover-Algorithmus läuft, könnte die effektive Sicherheit von AES-256 theoretisch auf ein Niveau senken, das eher dem heutigen AES-128 entspricht – der zu durchsuchende Schlüsselraum wäre aber weiterhin enorm und mit der absehbaren Hardware praktisch nicht zu bewältigen. Die größere Quantenbedrohung betrifft asymmetrische Algorithmen wie RSA, die ein ausreichend ausgereifter Quantencomputer mit dem Shor-Algorithmus theoretisch viel direkter brechen könnte. Das ist einer der Gründe dafür, dass die Branche bereits quantenresistente Schlüsselaustauschverfahren erforscht und einführt. Vorerst ist das jedoch eine vorausschauende technische Herausforderung und kein Grund, der Verschlüsselung eines heute gut entwickelten VPN zu misstrauen.
Risiken schwacher oder fehlender VPN-Verschlüsselung
Ohne solide Verschlüsselung kann Ihr Internetanbieter jede von Ihnen besuchte Website sehen. Andere Personen im selben öffentlichen WLAN können möglicherweise unverschlüsselten Datenverkehr abfangen, und veraltete Protokolle wie PPTP lassen sich mit heute weithin verfügbaren Tools knacken. Auch hier sparen „kostenlose VPN“-Dienste häufig an der falschen Stelle: Sie werben mit Verschlüsselung, ohne den Algorithmus oder das Protokoll zu nennen oder anzugeben, ob die Verschlüsselung überhaupt unabhängig überprüft wurde. Wenn ein VPN seinen Verschlüsselungsstandard und sein Protokoll nicht klar angibt, sollten Sie das als Warnsignal und nicht als Versehen betrachten. Bei der Wahl eines VPN-Anbieters mit Verschlüsselung ist die Transparenz beim Protokoll genauso wichtig wie der Algorithmus selbst.
Warum Sie Guru VPN für standardmäßig starke Verschlüsselung wählen sollten
Es ist nützlich, zu wissen, wie Verschlüsselung funktioniert. Die meisten möchten jedoch, dass sie korrekt eingerichtet ist, ohne sich selbst darum kümmern zu müssen. Guru VPN verwendet standardmäßig WireGuard® mit ChaCha20-Verschlüsselung und Curve25519-Schlüsselaustausch. So erhalten Sie moderne, unabhängig als vertrauenswürdig eingestufte Kryptografie, ohne Protokolle oder Verschlüsselungsverfahren manuell auswählen zu müssen.
| Funktion | Vorteil |
|---|---|
WireGuard® mit ChaCha20 | Schnelle, moderne Verschlüsselung ohne bekannte praktische Angriffe |
Starker Schlüsselaustausch | Sicherer Handshake, bei dem Sitzungsschlüssel nicht offengelegt werden |
Strikte No-Logs-Richtlinie | Verschlüsselung schützt Ihren Datenverkehr; No-Logs schützt Ihren Verlauf |
Schnelle Server weltweit | Starke Verschlüsselung ohne spürbare Geschwindigkeitseinbußen |
Plattformübergreifende Apps | Einheitlicher Schutz auf Desktop- und Mobilgeräten |
Häufig gestellte Fragen
Dabei wird Ihr Internetverkehr in unlesbaren Chiffretext umgewandelt, sodass nur Ihr Gerät und der VPN-Server ihn lesen können. So werden Ihre Daten vor Internetanbietern, Angreifern in öffentlichen Netzwerken und anderen Dritten geschützt.
Ihr Gerät und der VPN-Server führen zunächst einen Handshake mit asymmetrischer Verschlüsselung durch, um sich auf einen gemeinsamen Schlüssel zu einigen. Anschließend verwenden sie diesen Schlüssel mit einer schnellen symmetrischen Verschlüsselung – üblicherweise AES oder ChaCha20 –, um Ihren tatsächlichen Datenverkehr während der restlichen Sitzung zu ver- und entschlüsseln.
Für die meisten Nutzer bietet WireGuard insgesamt die beste Kombination aus starker Verschlüsselung und Geschwindigkeit. OpenVPN ist eine hervorragende, gründlich auditierte Alternative, wenn maximale Konfigurierbarkeit wichtiger ist als reine Geschwindigkeit.
AES-256 und ChaCha20 gelten in der praktischen Anwendung beide als die sichersten VPN-Verschlüsselungsverfahren. Bei voller Schlüsselstärke ist kein praktikabler Angriff auf eines der beiden bekannt. Die Sicherheit in der Praxis hängt stärker von der Protokollwahl und der Implementierung ab als davon, welches dieser beiden Verfahren Sie wählen.
Grundsätzlich gibt es symmetrische Verschlüsselung (AES, ChaCha20), die für den Großteil Ihres Datenverkehrs verwendet wird, und asymmetrische Verschlüsselung (RSA, Curve25519), die beim Handshake dem sicheren Schlüsselaustausch dient.
Nein. Die Verschlüsselung des VPN-Datenverkehrs schützt die Daten selbst. Für ein vollständiges Bild der Sicherheit sind aber auch eine No-Logs-Richtlinie, Schutz vor Datenlecks und ein Kill Switch wichtig – all das sollten Sie neben der Verschlüsselung bei Ihrem VPN-Anbieter prüfen.
Nein – sie schützen unterschiedliche Abschnitte des Übertragungswegs. VPN-Verschlüsselung schützt Ihren Datenverkehr zwischen Ihrem Gerät und dem VPN-Server. Sobald Ihre Daten den Server verlassen und zu ihrem endgültigen Ziel unterwegs sind, sind sie nur so gut geschützt wie die dortige Verbindung – beispielsweise abhängig davon, ob die Website selbst HTTPS verwendet. Ende-zu-Ende-Verschlüsselung, wie sie eine Messaging-App einsetzt, schützt Daten vom Absender bis zum Empfänger, unabhängig davon, welches Netzwerk sie dazwischen überträgt. Ein VPN ersetzt keine Ende-zu-Ende-Verschlüsselung, und Ende-zu-Ende-Verschlüsselung ersetzt kein VPN – beide lösen unterschiedliche Probleme und lassen sich oft sinnvoll gemeinsam nutzen.