EN
 BR
 DE
 ES
 FR
 RU
 ID
 TR
 IT
 JP
 SA
 VN
 TH
 KR

Che cos’è la crittografia VPN? Come funziona, quali tipi esistono e qual è il protocollo più sicuro

 Punti chiave

- Scopri cosa fa davvero la crittografia VPN e perché è solo una parte di una connessione VPN sicura.
- Impara la differenza tra crittografia simmetrica (AES, ChaCha20) e asimmetrica (RSA), usata nell’handshake.
- Scopri come si confrontano per robustezza e velocità i protocolli di crittografia per le connessioni VPN: OpenVPN, WireGuard, IKEv2 e le opzioni più datate.
- Scopri cosa rende davvero una configurazione di crittografia VPN più sicura di un’altra.
- Trova una risposta chiara su quale sia il miglior protocollo di crittografia VPN per l’uso quotidiano.
Ogni volta che qualcuno consiglia una VPN, cita la crittografia come motivo per cui è sicura, ma poche spiegazioni vanno oltre «rende i tuoi dati illeggibili». Per capire in pratica che cos’è la crittografia VPN, bisogna guardare cosa succede davvero al tuo traffico: quale algoritmo lo rende illeggibile, come il tuo dispositivo e il server VPN concordano una chiave segreta e perché alcuni protocolli sono considerati più robusti di altri.
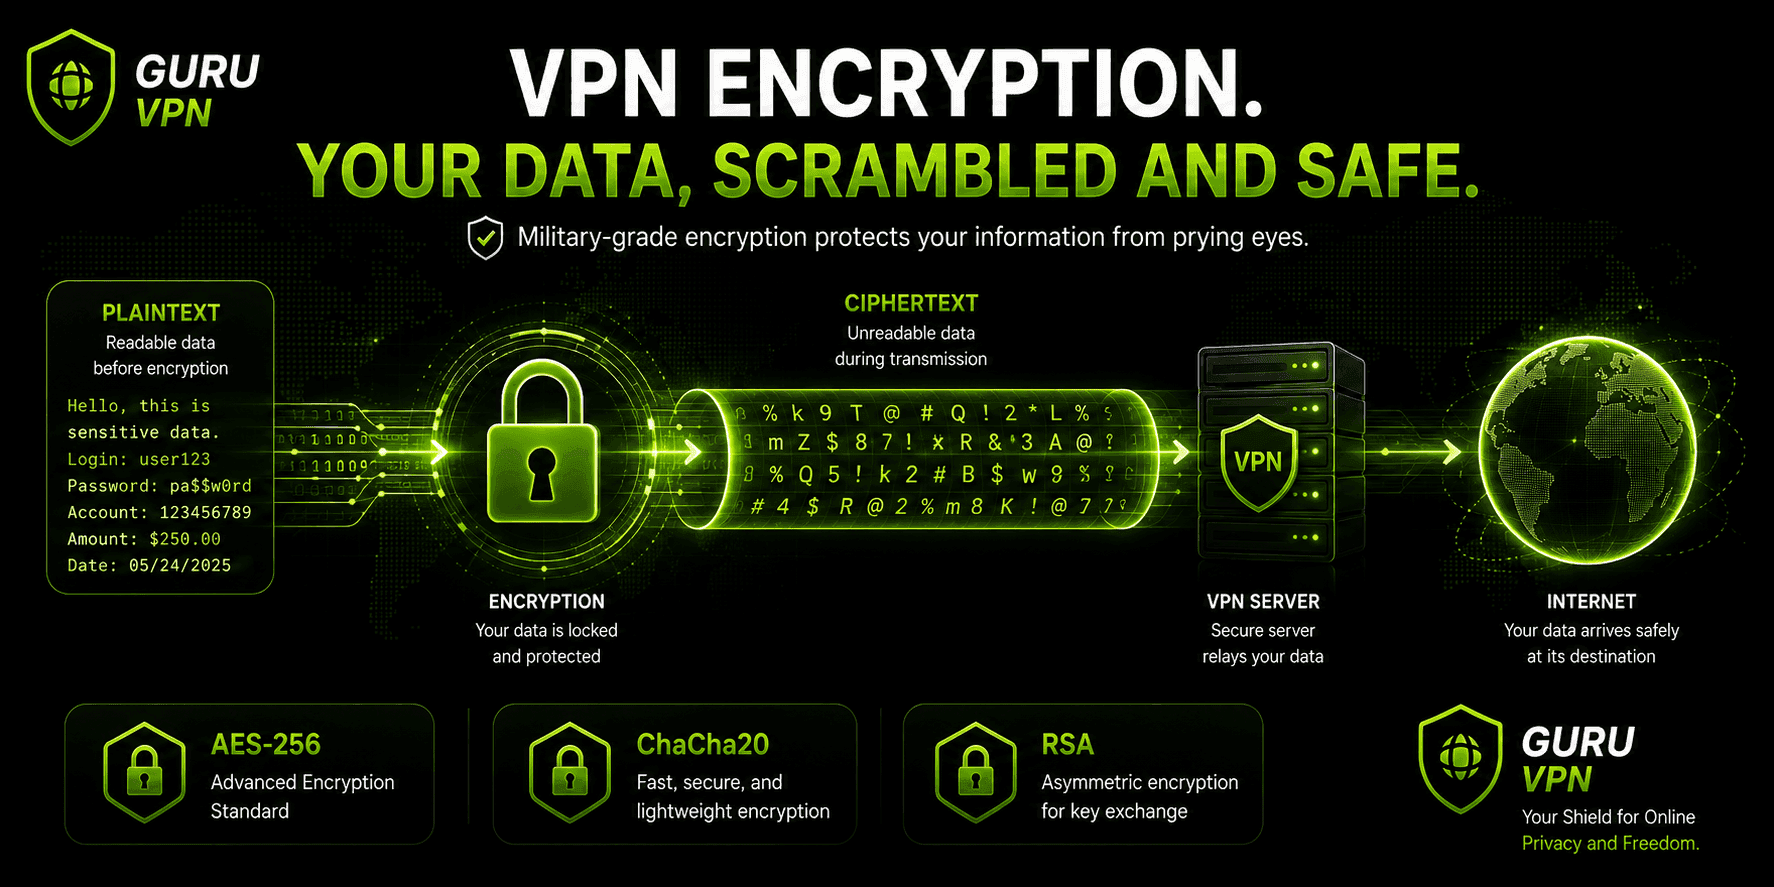
In sostanza, la crittografia VPN trasforma i dati leggibili in testo cifrato, che a chiunque li intercetti appare come rumore casuale: che si tratti del tuo provider Internet, di qualcuno collegato alla stessa rete Wi-Fi pubblica o di un aggressore che usa uno sniffer di pacchetti. Solo il tuo dispositivo e il server VPN possiedono la chiave necessaria per trasformare quel rumore di nuovo in dati leggibili.
Le app moderne come Guru VPN gestiscono tutto questo automaticamente in background, ma conoscere le nozioni di base rende molto più facile valutare se le promesse di sicurezza di una VPN siano davvero fondate.
Punti chiave
- Scopri cosa fa davvero la crittografia VPN e perché è solo una parte di una connessione VPN sicura.
- Impara la differenza tra crittografia simmetrica (AES, ChaCha20) e asimmetrica (RSA), usata nell’handshake.
- Scopri come si confrontano per robustezza e velocità i protocolli di crittografia per le connessioni VPN: OpenVPN, WireGuard, IKEv2 e le opzioni più datate.
- Scopri cosa rende davvero una configurazione di crittografia VPN più sicura di un’altra.
- Trova una risposta chiara su quale sia il miglior protocollo di crittografia VPN per l’uso quotidiano.
Come funziona la crittografia VPN?
La crittografia del tunnel VPN si basa sulla collaborazione di due diversi tipi di crittografia, ciascuno pensato per risolvere un problema specifico.
La crittografia simmetrica usa un’unica chiave condivisa sia per cifrare sia per decifrare i dati. È veloce ed efficiente, perciò gestisce la maggior parte del traffico una volta stabilita la connessione. AES (Advanced Encryption Standard) e ChaCha20 sono i due algoritmi che incontrerai più spesso, ed entrambi sono considerati tra le opzioni di crittografia più robuste oggi disponibili per il traffico VPN.
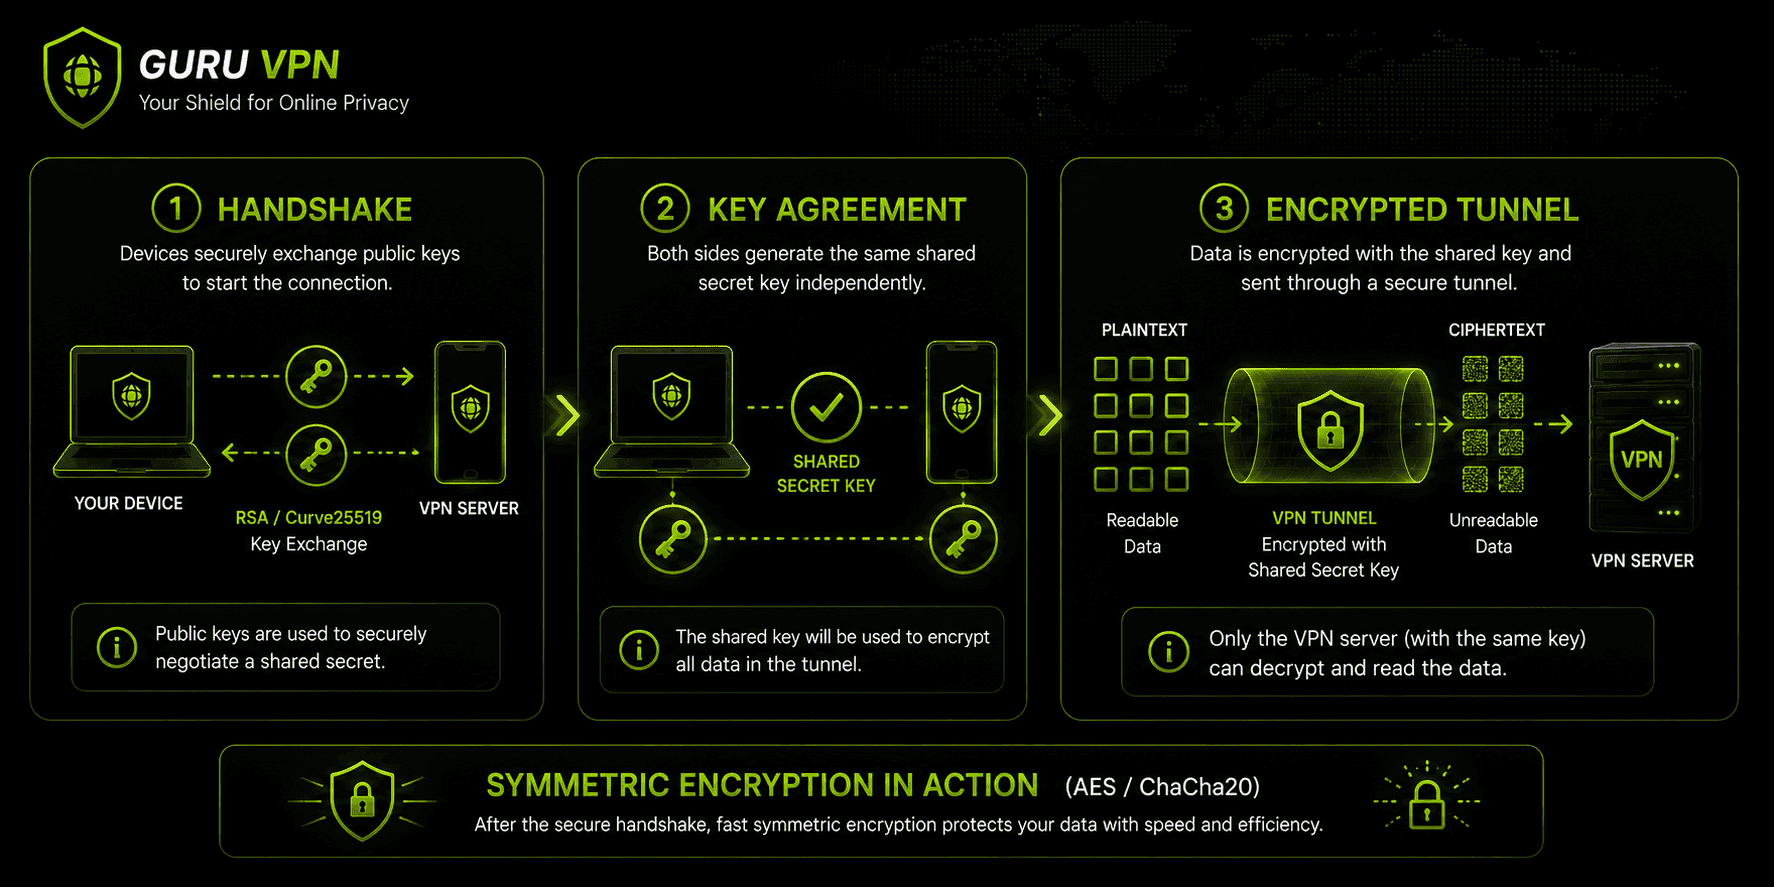
La crittografia asimmetrica usa una coppia di chiavi: una pubblica e una privata. È più lenta, quindi le VPN non la usano per cifrare il traffico di navigazione vero e proprio. Serve invece per l’handshake, il processo iniziale durante il quale il tuo dispositivo e il server VPN concordano in sicurezza una chiave simmetrica condivisa, senza mai trasmetterla in una forma che un aggressore potrebbe intercettare. RSA è l’algoritmo più comune a questo scopo, anche se i protocolli moderni scelgono sempre più spesso Curve25519 per svolgere lo stesso compito con prestazioni migliori.
In genere, una connessione funziona così: il tuo dispositivo contatta il server VPN e i due si autenticano a vicenda; poi eseguono uno scambio di chiavi tramite crittografia asimmetrica per concordare una chiave di sessione. Da quel momento, ogni pacchetto dei tuoi dati viene cifrato con quella chiave usando un cifrario simmetrico veloce prima di entrare nel tunnel. Una volta raggiunto il server VPN, viene decifrato e inoltrato alla destinazione; il processo si svolge al contrario per i dati che tornano indietro.
Un terzo approccio, lo scambio di chiavi Diffie-Hellman, raggiunge lo stesso risultato in modo diverso: invece di cifrare una chiave e inviarla, entrambe le parti generano un numero privato, si scambiano un valore pubblico derivato matematicamente e calcolano separatamente lo stesso identico segreto condiviso. Questo segreto non viene mai trasmesso, in nessuna forma, cifrata o meno. È anche per questo che Diffie-Hellman viene spesso abbinato a RSA nelle implementazioni IKEv2/IPsec, per offrire ulteriori garanzie durante l’handshake.
Tipi di crittografia e protocolli VPN
Non tutti i protocolli VPN implementano la crittografia del traffico VPN allo stesso modo, e i diversi protocolli di crittografia VPN trovano equilibri molto diversi tra velocità e sicurezza. I protocolli di crittografia più comuni per le connessioni VPN di oggi sono:
OpenVPN — spesso definito storicamente il punto di riferimento, OpenVPN usa in genere AES-256-GCM per il canale dati, insieme a un handshake separato e robusto (comunemente RSA-4096). È open source, sottoposto ad audit approfonditi e considerato estremamente sicuro, anche se non è l’opzione più veloce disponibile.
WireGuard — l’alternativa più recente e leggera. Usa ChaCha20 per la crittografia e Curve25519 per lo scambio di chiavi: una combinazione scelta appositamente per garantire velocità sui dispositivi mobili senza rinunciare alla robustezza crittografica. Per questo motivo, la maggior parte delle app VPN moderne, inclusa Guru VPN, lo preferisce come impostazione predefinita.
IKEv2/IPSec — è adatto all’uso mobile perché si riconnette rapidamente dopo i cambi di rete, ad esempio quando si passa dal Wi-Fi alla rete cellulare. In genere usa AES per la crittografia.
L2TP/IPSec — una combinazione più datata che cifra sia i dati sia le intestazioni dei pacchetti. È generalmente considerata sicura, ma più lenta per via del doppio incapsulamento.
SSTP — il protocollo proprietario di Microsoft, basato su AES. È utile soprattutto su Windows e per aggirare le restrizioni di rete, perché maschera il traffico facendolo apparire come normale HTTPS.
PPTP — il protocollo più datato di questo elenco, con una crittografia debole e obsoleta. È veloce, ma non dovrebbe essere usato quando la sicurezza è importante.
| Protocollo | Crittografia | Scambio di chiavi | Uso tipico |
|---|---|---|---|
WireGuard | ChaCha20 | Curve25519 | Velocità e sicurezza elevata, uso quotidiano |
OpenVPN | AES-256-GCM | RSA-4096 | Massima sicurezza sottoposta ad audit |
IKEv2/IPSec | AES | Diffie-Hellman | Dispositivi mobili, passaggio da una rete all’altra |
L2TP/IPSec | AES (doppio incapsulamento) | Chiave precondivisa | Compatibilità con sistemi legacy |
SSTP | AES | RSA | Windows, aggiramento delle restrizioni |
PPTP | Debole, obsoleta | N/A | Da evitare per qualsiasi attività sensibile |
AES e ChaCha20: quale crittografia è più robusta?
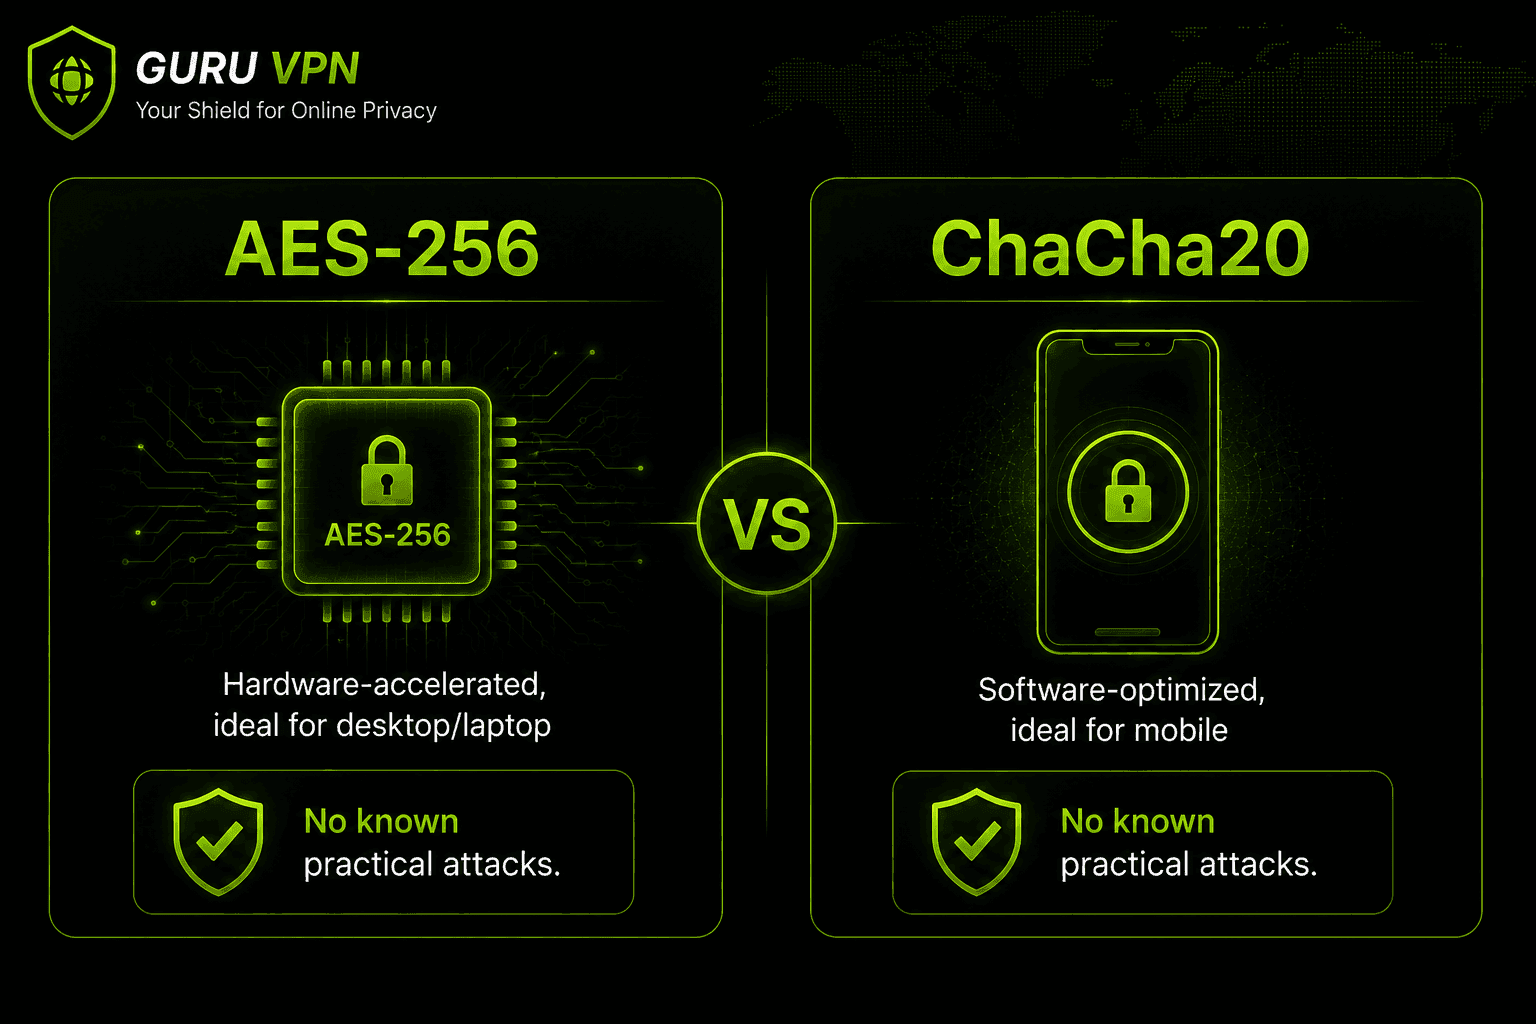
Questi sono i due cifrari che compaiono più spesso nei confronti seri sulla crittografia VPN. La risposta sincera è che, con la loro piena robustezza, entrambi sono considerati estremamente sicuri: oggi non è noto alcun attacco pratico contro nessuno dei due.
AES-256 è lo standard di crittografia adottato dal governo degli Stati Uniti, usa una chiave a 256 bit e sfrutta l’accelerazione hardware (AES-NI) integrata nella maggior parte dei processori moderni, che lo rende molto veloce su computer desktop e portatili. ChaCha20 è stato progettato per offrire buone prestazioni senza hardware dedicato. Per questo WireGuard lo abbina a dispositivi meno potenti, come i telefoni: su questi spesso è più veloce di AES.
In pratica, la scelta tra i due dipende più dal protocollo e dal dispositivo che usi che da una reale differenza nel livello di protezione. Uno spazio di chiavi a 256 bit corrisponde a circa 2^256 combinazioni possibili: un numero così grande che un attacco a forza bruta non rappresenta una minaccia realistica con la potenza di calcolo disponibile oggi o nel prossimo futuro.
Per capire perché proprio 256 bit siano diventati lo standard: AES è disponibile anche con una chiave a 128 bit, ancora considerata sicura e usata come impostazione predefinita in molti sistemi più datati. Uno spazio di chiavi a 128 bit, pari a circa 2^128 combinazioni, è già astronomicamente grande di per sé, ma impallidisce rispetto allo spazio 2^256 offerto da una chiave a 256 bit. Ecco perché le VPN attente alla sicurezza scelgono AES-256 invece di AES-128, anche se oggi nessuno dei due è stato violato con un attacco a forza bruta: grazie all’accelerazione hardware, il margine aggiuntivo ha un costo praticamente nullo, quindi c’è ben poco motivo per rinunciarvi.
È bene chiarire anche questo: né AES-256 né ChaCha20 sono mai stati violati con successo in un attacco pratico. I casi di compromissione della crittografia nel mondo reale riguardano quasi sempre protocolli più vecchi e deboli, come PPTP, oppure attacchi che sfruttano implementazioni difettose e problemi di gestione delle chiavi, anziché il cifrario stesso. Quando un servizio VPN viene compromesso, la causa è in genere un errore di configurazione, una chiave finita nelle mani sbagliate o una vulnerabilità nel software circostante, non un attacco diretto che abbia messo fuori uso l’algoritmo AES o ChaCha20 sottostante.
Cosa rende più sicura la crittografia VPN?
Alcuni fattori contano più del nome dell’algoritmo riportato sulla confezione:
Lunghezza della chiave — chiavi più lunghe comportano un numero esponenzialmente maggiore di combinazioni possibili. Per questo AES-256 è in genere preferito ad AES-128 per tutto ciò che è sensibile, anche se nessuno dei due è stato violato nella pratica.
Perfect Forward Secrecy — genera una nuova chiave di sessione temporanea per ogni connessione, così anche se una chiave venisse in qualche modo compromessa, le sessioni passate o future non verrebbero esposte. Per fare un esempio concreto, immagina che un aggressore riesca in qualche modo a ottenere la chiave privata di lunga durata di un server VPN tra un anno. Senza Perfect Forward Secrecy, potrebbe teoricamente usarla per decifrare il traffico che nel frattempo avesse registrato e conservato. Con questa protezione, quel traffico archiviato resta illeggibile, perché la chiave di sessione usata per cifrarlo era unica per quella connessione e non è mai stata conservata da nessuna parte. La maggior parte delle VPN moderne e affidabili implementa questa protezione per impostazione predefinita.
Evitare i protocolli obsoleti — la robustezza della crittografia non conta se viene usata con un protocollo come PPTP, che presenta vulnerabilità note e sfruttabili nella pratica, a prescindere dalla dimensione della chiave.
Audit indipendenti — il codice open source e gli audit di sicurezza di terze parti verificano che la crittografia sia implementata correttamente e non soltanto dichiarata nei testi di marketing. Gli algoritmi robusti implementati male sono una fonte comune di vulnerabilità VPN nel mondo reale.
Il calcolo quantistico romperà la crittografia VPN?
È una domanda legittima, perché il calcolo quantistico ricorre in quasi ogni discussione moderna sulla crittografia. La risposta sincera, allo stato attuale, è: non ancora, e non con la tecnologia oggi disponibile. Un computer quantistico sufficientemente potente che esegua l’algoritmo di Grover potrebbe teoricamente ridurre la sicurezza effettiva di AES-256 a un livello più simile a quello offerto oggi da AES-128: resterebbe comunque uno spazio enorme da esplorare, ben oltre ciò che è concretamente realizzabile con qualsiasi hardware prevedibile. La preoccupazione maggiore legata al calcolo quantistico riguarda in realtà gli algoritmi asimmetrici come RSA, che un computer quantistico sufficientemente maturo potrebbe teoricamente violare in modo molto più diretto usando l’algoritmo di Shor. Per questo il settore sta già studiando e introducendo metodi di scambio delle chiavi post-quantistici. Per ora, però, si tratta di una sfida ingegneristica futura, non di un motivo per diffidare della crittografia usata oggi da una VPN ben realizzata.
Rischi di una crittografia VPN debole o assente
Senza una crittografia solida, il tuo provider Internet può vedere ogni sito che visiti, chiunque condivida con te una rete Wi-Fi pubblica può potenzialmente intercettare il traffico non cifrato e i protocolli obsoleti come PPTP possono essere violati con strumenti oggi ampiamente disponibili. È anche in questo ambito che i servizi «VPN gratuite» spesso prendono scorciatoie: pubblicizzano la crittografia senza specificare l’algoritmo o il protocollo, né chiarire se siano stati verificati in modo indipendente. Se una VPN non dichiara chiaramente il proprio standard di crittografia e protocollo, è meglio considerarlo un campanello d’allarme, non una semplice svista. Per scegliere un provider VPN che offre crittografia, la trasparenza sui protocolli conta quanto l’algoritmo in sé.
Perché scegliere Guru VPN per avere una crittografia robusta per impostazione predefinita
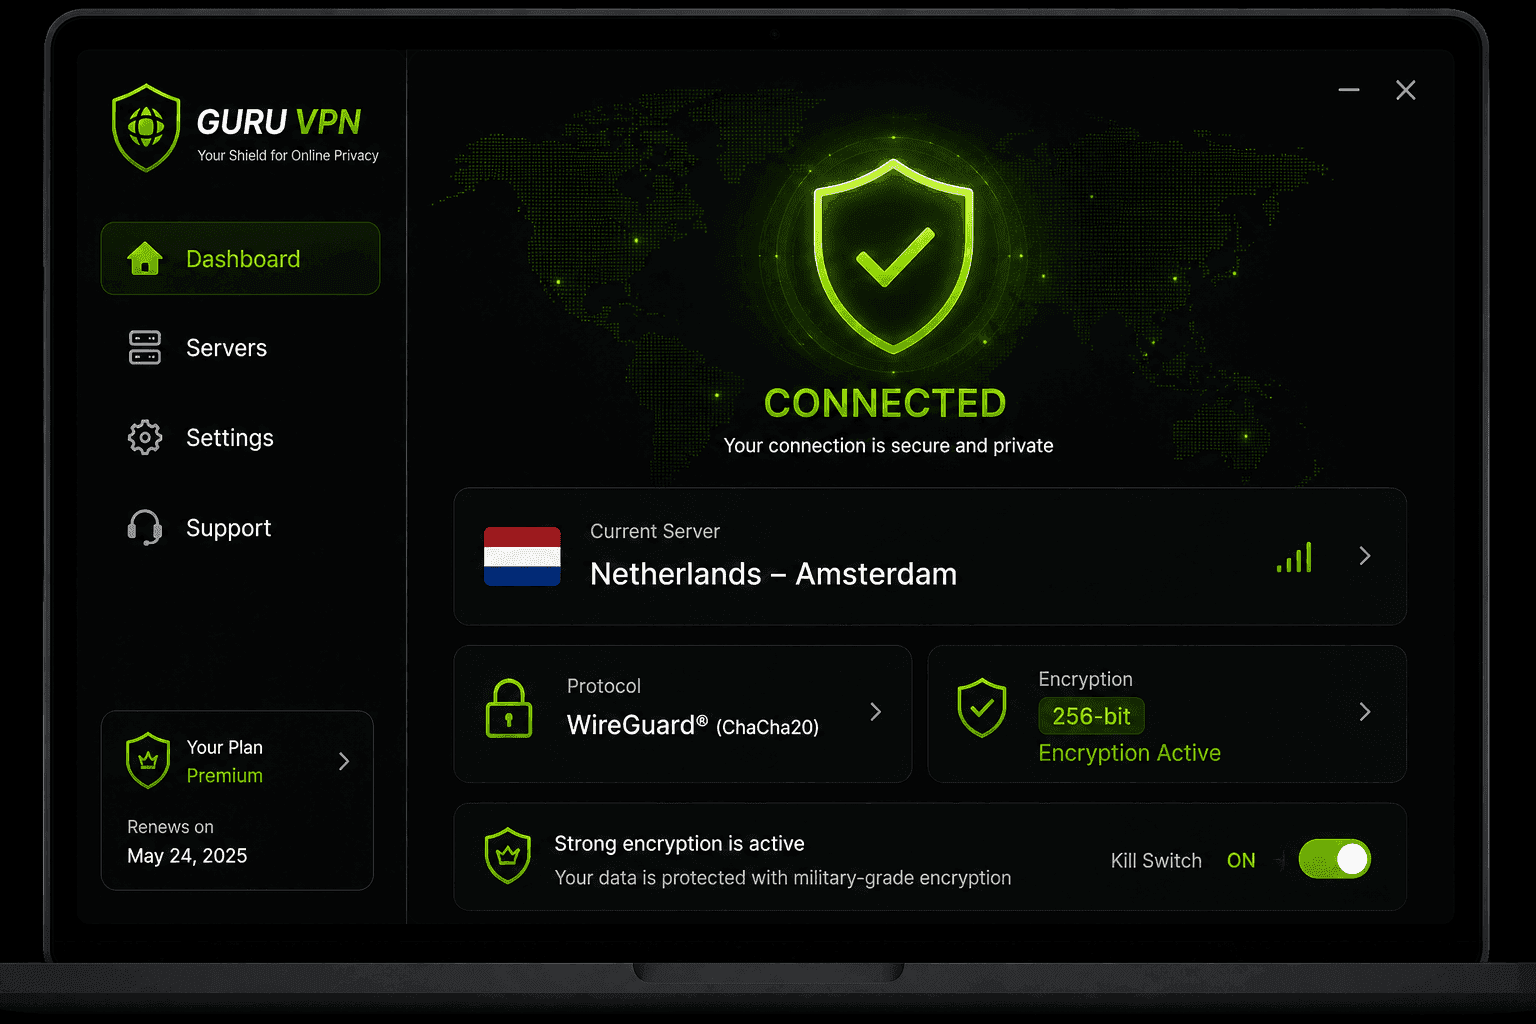
Sapere come funziona la crittografia è utile, ma la maggior parte delle persone vuole semplicemente che sia gestita correttamente senza doverci pensare. Guru VPN usa WireGuard® con crittografia ChaCha20 e scambio di chiavi Curve25519 come impostazione predefinita, offrendo una crittografia moderna e riconosciuta in modo indipendente, senza dover scegliere manualmente protocolli o cifrari.
| Funzionalità | Vantaggio |
|---|---|
WireGuard® con ChaCha20 | Crittografia moderna e veloce, senza attacchi pratici noti |
Scambio di chiavi robusto | Handshake sicuro, senza esporre le chiavi di sessione |
Politica rigorosa di assenza di log | La crittografia protegge il tuo traffico; l’assenza di log protegge la tua cronologia |
Server globali veloci | Crittografia robusta senza una riduzione percepibile della velocità |
App multipiattaforma | Protezione uniforme su computer desktop e dispositivi mobili |
Domande frequenti
È il processo che trasforma il tuo traffico Internet in testo cifrato illeggibile, così che solo il tuo dispositivo e il server VPN possano leggerlo. Protegge i tuoi dati dai provider Internet, dagli aggressori sulle reti pubbliche e da altre terze parti.
Il tuo dispositivo e il server VPN eseguono prima un handshake usando la crittografia asimmetrica per concordare una chiave condivisa. Poi usano quella chiave con un cifrario simmetrico veloce, in genere AES o ChaCha20, per cifrare e decifrare il traffico vero e proprio per il resto della sessione.
Per la maggior parte degli utenti, WireGuard offre il miglior equilibrio complessivo tra crittografia robusta e velocità. OpenVPN resta un’ottima alternativa, sottoposta ad audit approfonditi, quando la massima configurabilità conta più della velocità pura.
AES-256 e ChaCha20 sono entrambi considerati tra le opzioni di crittografia VPN più sicure nell’uso pratico: non sono noti attacchi realizzabili contro nessuno dei due quando si usa la piena lunghezza della chiave. Nella pratica, la sicurezza dipende più dalla scelta e dall’implementazione del protocollo che dalla scelta tra questi due algoritmi.
In linea generale, esiste la crittografia simmetrica (AES, ChaCha20), usata per la maggior parte del traffico, e quella asimmetrica (RSA, Curve25519), usata durante l’handshake per scambiare le chiavi in sicurezza.
No. La crittografia del traffico VPN protegge i dati in sé, ma la sicurezza nel suo complesso dipende anche da una politica di assenza di log, dalla protezione dalle fughe di dati e da un kill switch. Sono tutti aspetti da verificare, qualunque sia il provider VPN con crittografia che scegli.
No: proteggono parti diverse del percorso. La crittografia VPN protegge il traffico tra il tuo dispositivo e il server VPN; una volta che i dati lasciano il server e si dirigono verso la destinazione finale, sono protetti solo quanto la connessione di quella destinazione, ad esempio a seconda che il sito web usi HTTPS. La crittografia end-to-end, quella usata dalle app di messaggistica, protegge i dati dal mittente al destinatario indipendentemente dalla rete che li trasporta. Una VPN non sostituisce la crittografia end-to-end e la crittografia end-to-end non sostituisce una VPN: risolvono problemi diversi e spesso conviene usarle insieme.