EN
 BR
 DE
 ES
 FR
 RU
 ID
 TR
 IT
 JP
 SA
 VN
 TH
 KR

O que é criptografia de VPN? Como funciona, tipos e qual protocolo é o mais seguro

 Principais pontos

- Entenda o que a criptografia de VPN realmente faz e por que é apenas uma parte de uma conexão VPN segura.
- Saiba a diferença entre criptografia simétrica (AES, ChaCha20) e assimétrica (RSA), usada no handshake.
- Veja como os protocolos de criptografia para conexões VPN — OpenVPN, WireGuard, IKEv2 e opções mais antigas — se comparam em força e velocidade.
- Descubra o que realmente torna uma configuração de criptografia de VPN mais segura do que outra.
- Saiba com clareza qual é o melhor protocolo de criptografia de VPN para o uso diário.
Sempre que alguém recomenda uma VPN, a criptografia é mencionada como o motivo de ela ser segura — mas poucas explicações vão além de “ela embaralha seus dados”. Entender o que é criptografia de VPN na prática significa observar o que realmente acontece com seu tráfego: qual algoritmo faz esse embaralhamento, como seu dispositivo e o servidor VPN chegam a um acordo sobre uma chave secreta e por que alguns protocolos são considerados mais fortes do que outros.
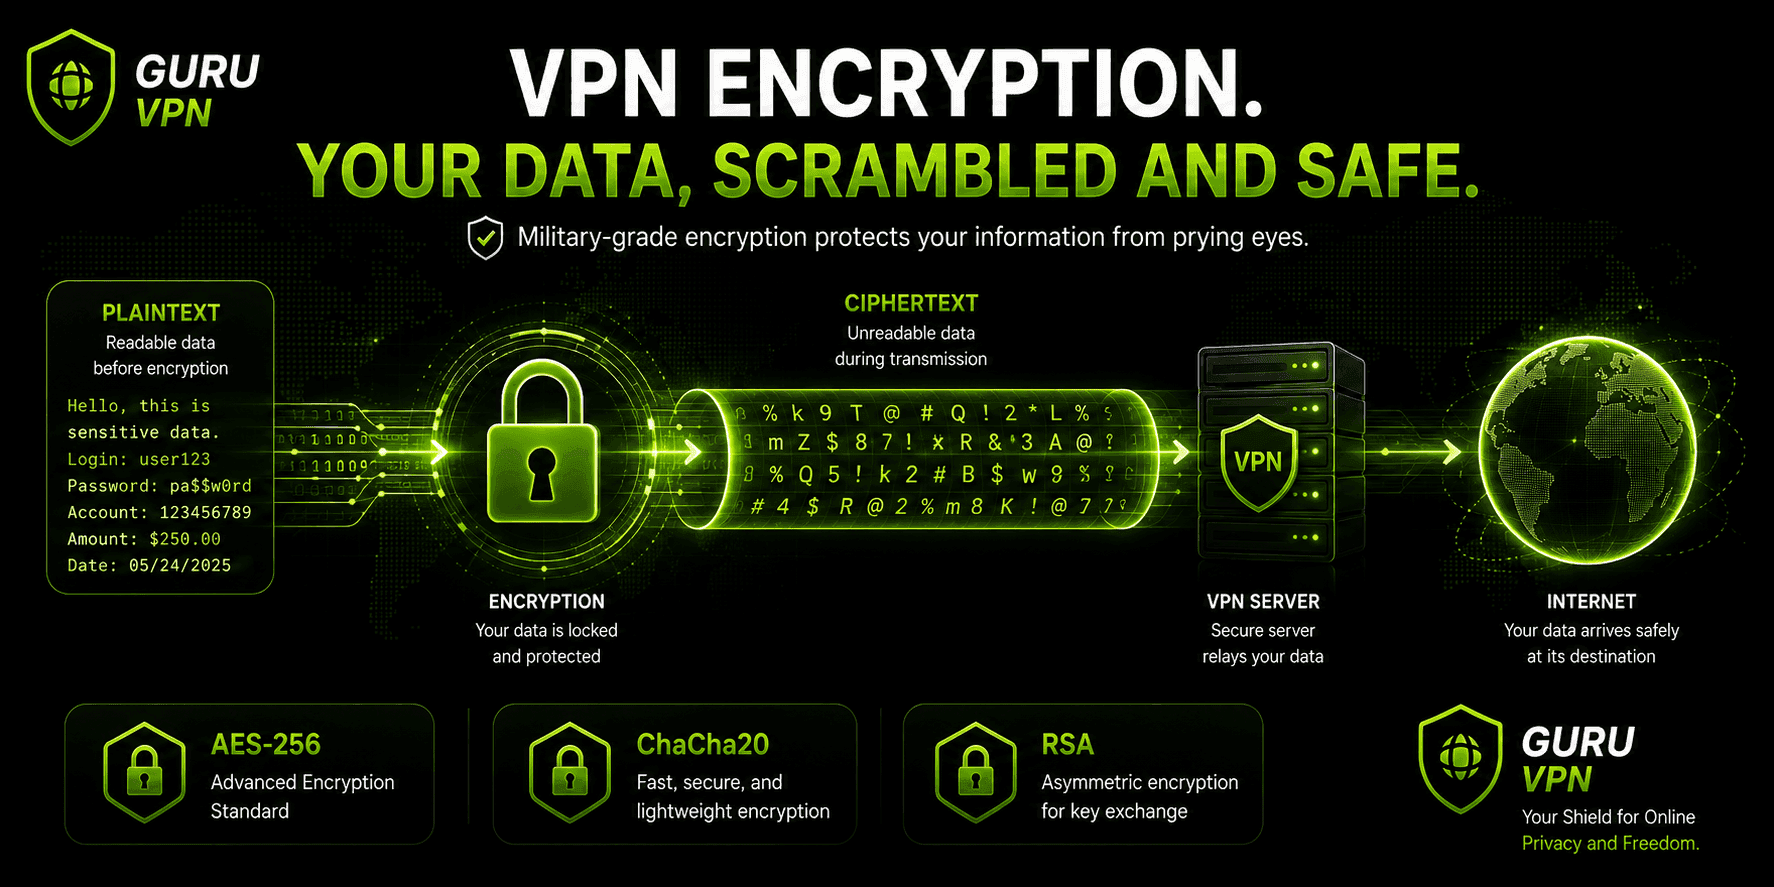
Em essência, a criptografia de VPN pega dados legíveis e os transforma em texto cifrado — algo que parece ruído aleatório para qualquer pessoa que os intercepte, seja seu provedor de internet, alguém na mesma rede Wi-Fi pública ou um invasor usando um analisador de pacotes. Só seu dispositivo e o servidor VPN têm a chave necessária para transformar esse ruído novamente em dados legíveis.
Aplicativos modernos como Guru VPN cuidam de tudo isso automaticamente em segundo plano, mas conhecer o básico facilita muito avaliar se as alegações de segurança de uma VPN realmente se sustentam.
Principais conclusões
- Entenda o que a criptografia de VPN realmente faz e por que é apenas uma parte de uma conexão VPN segura.
- Saiba a diferença entre criptografia simétrica (AES, ChaCha20) e assimétrica (RSA), usada no handshake.
- Veja como os protocolos de criptografia para conexões VPN — OpenVPN, WireGuard, IKEv2 e opções mais antigas — se comparam em força e velocidade.
- Descubra o que realmente torna uma configuração de criptografia de VPN mais segura do que outra.
- Saiba com clareza qual é o melhor protocolo de criptografia de VPN para o uso diário.
Como funciona a criptografia de VPN?
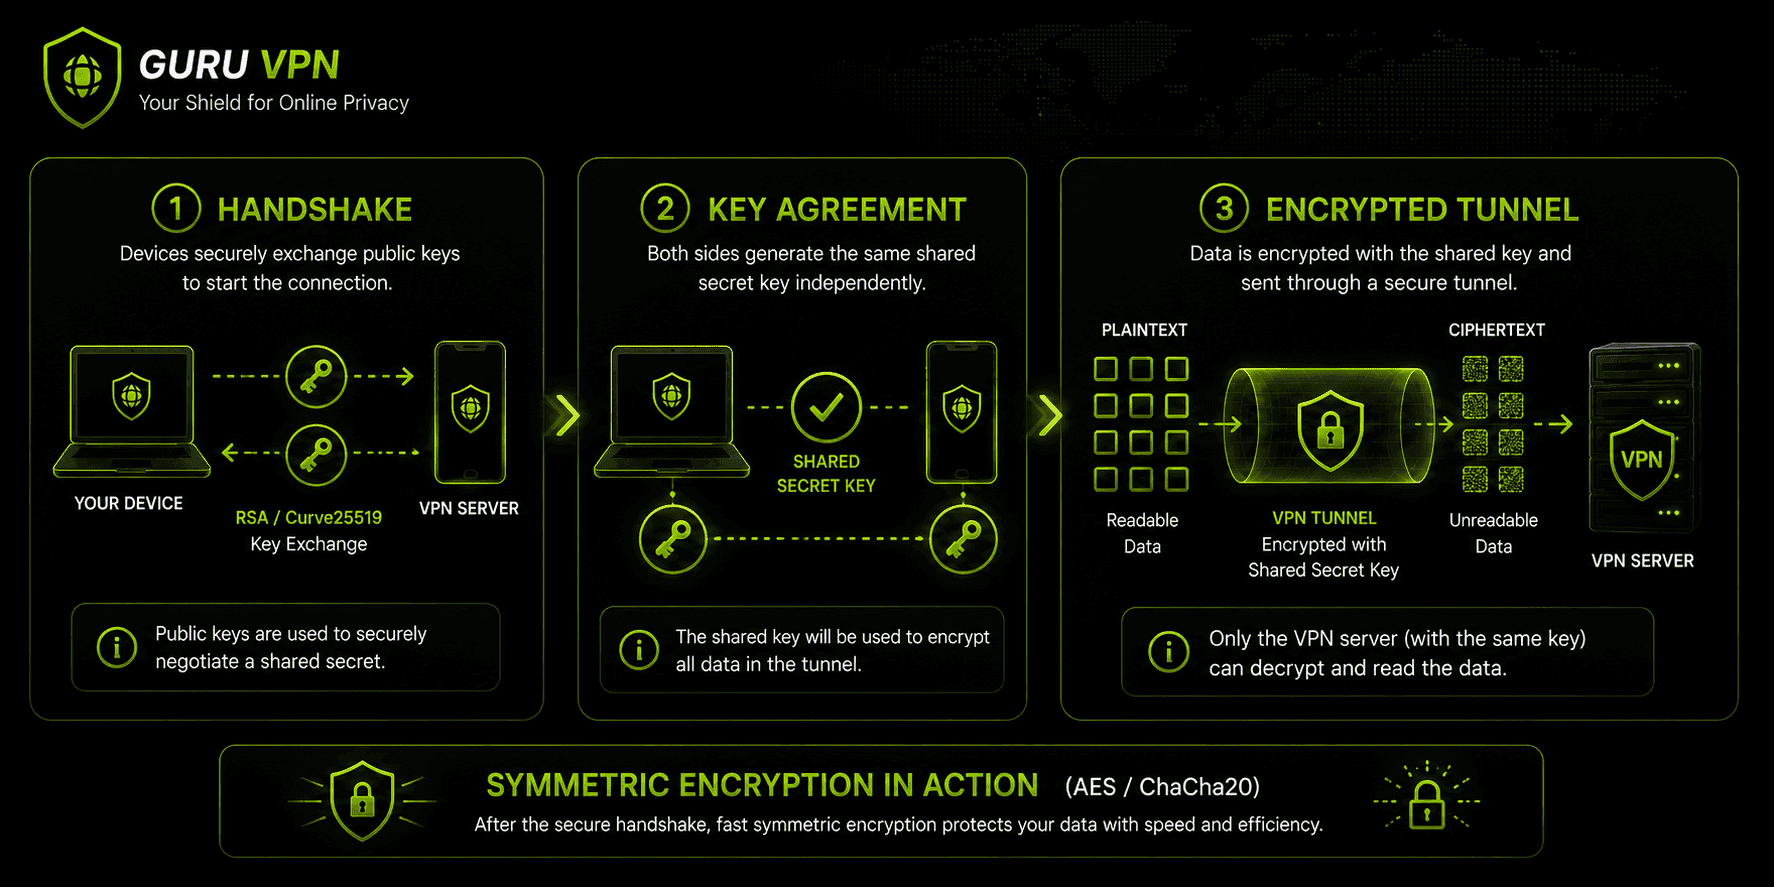
A criptografia do túnel VPN depende de dois tipos diferentes de criptografia que trabalham em conjunto, cada um resolvendo um problema distinto.
A criptografia simétrica usa uma única chave compartilhada tanto para criptografar quanto para descriptografar os dados. Ela é rápida e eficiente, por isso processa a maior parte do seu tráfego depois que a conexão é estabelecida. AES (Advanced Encryption Standard) e ChaCha20 são os dois algoritmos que você encontrará com mais frequência, e ambos são considerados parte da criptografia mais forte disponível hoje para o tráfego de VPN.
A criptografia assimétrica usa um par de chaves — uma pública e outra privada. Ela é mais lenta, então as VPNs não a usam para criptografar o tráfego de navegação propriamente dito. Em vez disso, ela é usada no handshake: o processo inicial em que seu dispositivo e o servidor VPN concordam com segurança sobre uma chave simétrica compartilhada, sem nunca transmitir essa chave de uma forma que um invasor pudesse interceptar. RSA é o algoritmo mais comum nesse processo, embora os protocolos modernos usem cada vez mais Curve25519 para a mesma finalidade, com melhor desempenho.
Juntando tudo, uma conexão típica funciona assim: seu dispositivo entra em contato com o servidor VPN e ambos se autenticam mutuamente; eles realizam uma troca de chaves usando criptografia assimétrica para definir uma chave de sessão; a partir daí, cada pacote dos seus dados é criptografado com essa chave usando uma cifra simétrica rápida antes de entrar no túnel. Ao chegar ao servidor VPN, os dados são descriptografados e encaminhados ao destino — e o processo inteiro se inverte para os dados que retornam.
Uma terceira abordagem, a troca de chaves Diffie-Hellman, chega ao mesmo resultado de outra maneira: em vez de criptografar uma chave e enviá-la, cada lado gera um número privado, troca um valor público derivado matematicamente e calcula separadamente o mesmo segredo compartilhado — um segredo que nunca foi transmitido de forma alguma, criptografado ou não. Essa é uma das razões pelas quais Diffie-Hellman costuma ser combinado com RSA em implementações IKEv2/IPsec, para oferecer garantias adicionais durante o handshake.
Tipos de criptografia e protocolos de VPN
Nem todo protocolo VPN implementa a criptografia do tráfego VPN da mesma maneira, e diferentes protocolos de criptografia de VPN equilibram velocidade e segurança de formas bem distintas. Hoje, os protocolos de criptografia mais comuns para conexões VPN são:
OpenVPN — historicamente chamado de padrão-ouro, o OpenVPN costuma usar AES-256-GCM para o canal de dados, além de um handshake separado e robusto (comumente RSA-4096). É de código aberto, foi auditado minuciosamente e é considerado extremamente seguro, embora não seja a opção mais rápida disponível.
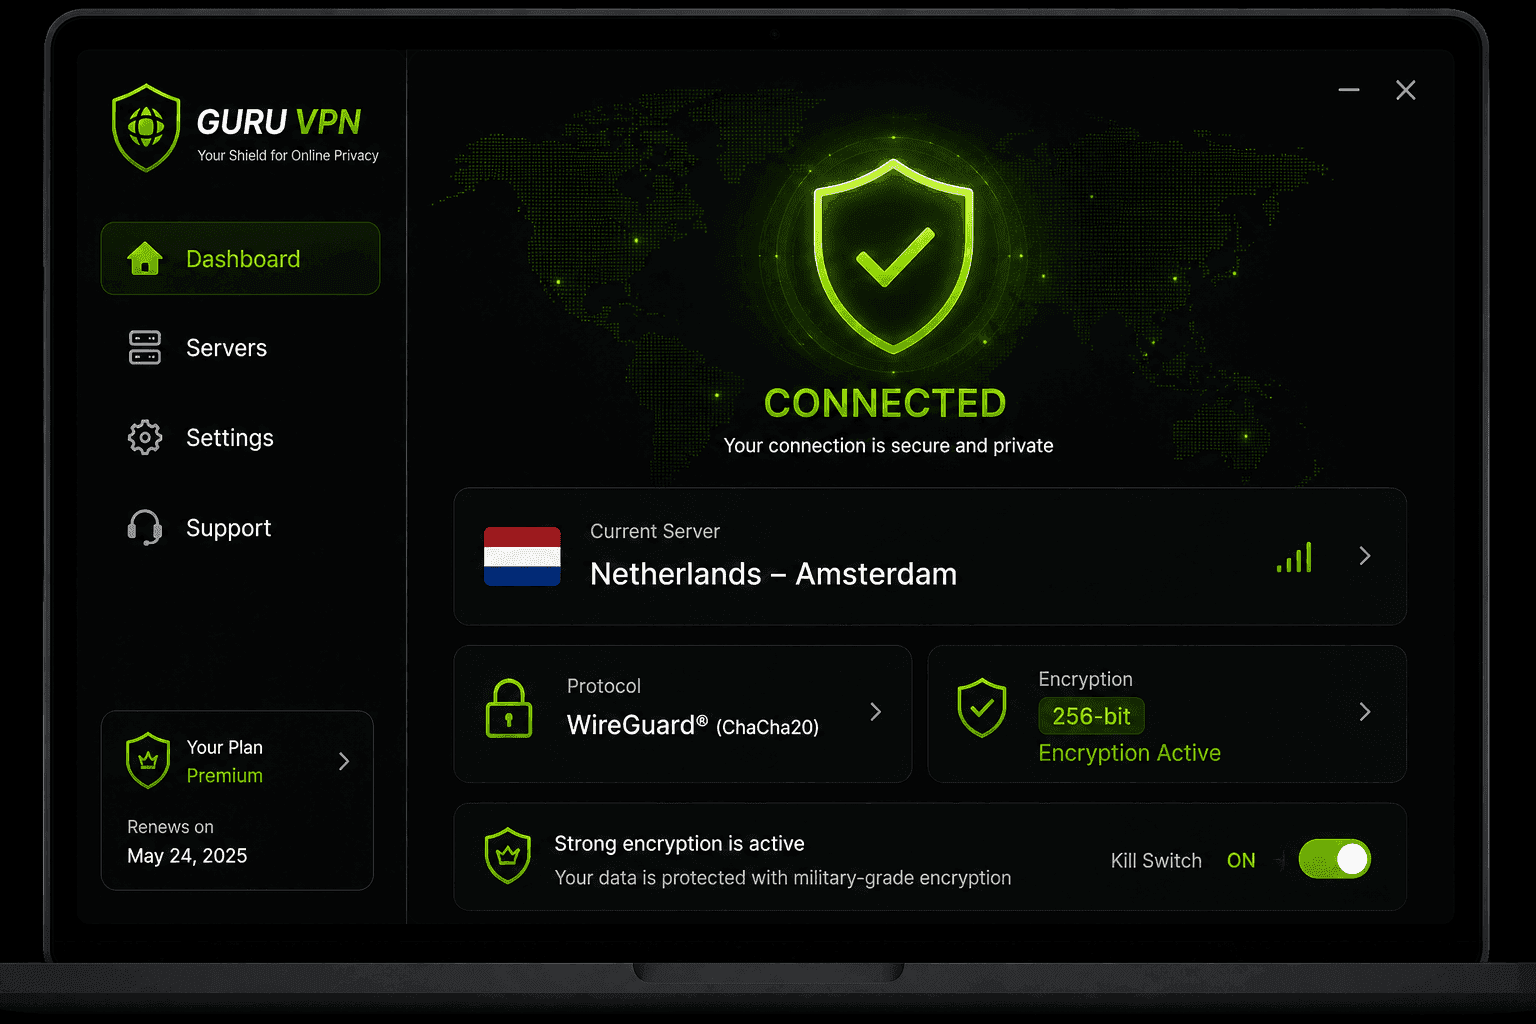
WireGuard — a alternativa mais recente e enxuta. Usa ChaCha20 para criptografia e Curve25519 para troca de chaves, uma combinação escolhida especificamente por sua velocidade em dispositivos móveis sem comprometer a força criptográfica. Por esse motivo, a maioria dos aplicativos de VPN modernos, incluindo Guru VPN, prefere o WireGuard como opção padrão.
IKEv2/IPSec — é uma boa opção para dispositivos móveis, pois se reconecta rapidamente após mudanças de rede (como a troca do Wi-Fi para a rede celular), geralmente usando AES para criptografia.
L2TP/IPSec — uma combinação mais antiga que criptografa os dados e os cabeçalhos dos pacotes; geralmente é considerada segura, mas mais lenta devido ao encapsulamento duplo.
SSTP — protocolo proprietário da Microsoft, baseado em AES, útil principalmente no Windows e para contornar restrições de rede, pois disfarça o tráfego como HTTPS comum.
PPTP — o protocolo mais antigo desta lista, com criptografia fraca e desatualizada. É rápido, mas não deve ser usado quando há necessidade de segurança real.
| Protocolo | Criptografia | Troca de chaves | Uso típico |
|---|---|---|---|
WireGuard | ChaCha20 | Curve25519 | Velocidade + segurança forte, uso diário |
OpenVPN | AES-256-GCM | RSA-4096 | Segurança máxima, auditada |
IKEv2/IPSec | AES | Diffie-Hellman | Dispositivos móveis, troca de rede |
L2TP/IPSec | AES (encapsulamento duplo) | Chave pré-compartilhada | Compatibilidade legada |
SSTP | AES | RSA | Windows, contorno de restrições |
PPTP | Fraca, desatualizada | N/A | Evite para qualquer atividade sensível |
AES vs. ChaCha20: qual criptografia é mais forte?
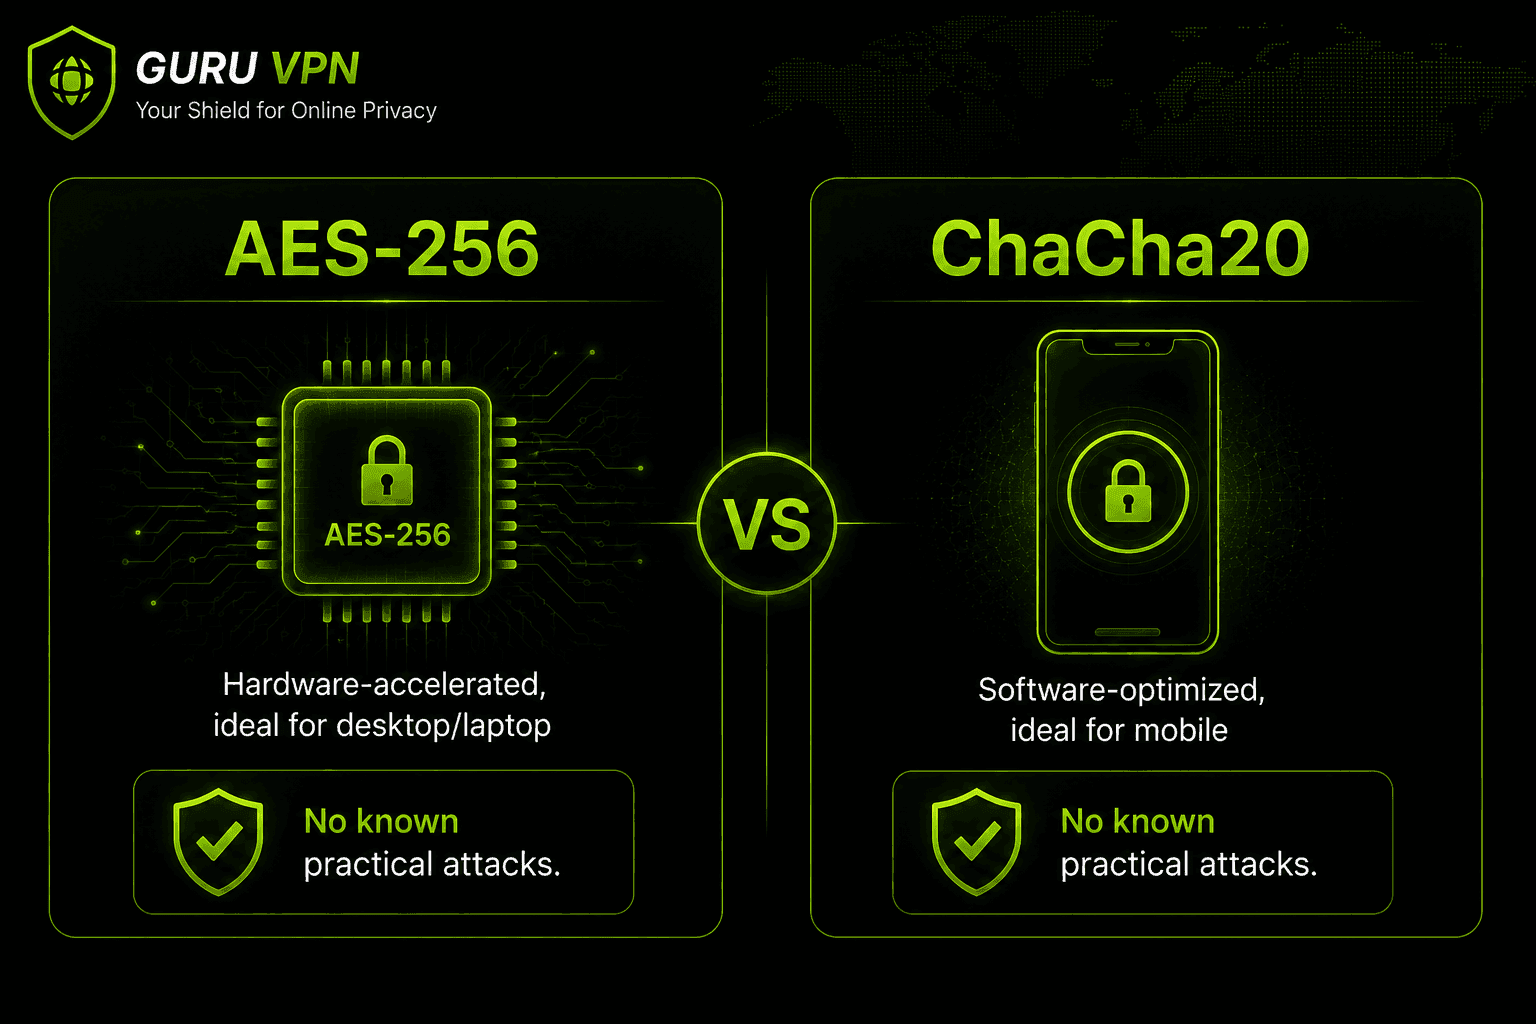
Essas são as duas cifras mais mencionadas em qualquer comparação séria de criptografia de VPN, e a resposta honesta é que ambas são consideradas extremamente seguras quando usadas em sua força máxima — hoje, não há nenhum ataque prático conhecido contra nenhuma delas.
AES-256 é o padrão de criptografia do próprio governo dos EUA, usa uma chave de 256 bits e conta com aceleração por hardware (AES-NI) integrada à maioria dos processadores modernos, o que o torna muito rápido em computadores de mesa e laptops. ChaCha20 foi projetado para ter bom desempenho sem esse hardware dedicado, razão pela qual o WireGuard o combina com dispositivos mais leves, como celulares — neles, muitas vezes é mais rápido do que o AES.
Na prática, a escolha entre os dois diz mais sobre o protocolo e o dispositivo que você usa do que sobre uma diferença real de proteção. Um espaço de chaves de 256 bits significa aproximadamente 2^256 combinações possíveis — um número tão grande que tentar todas elas não é uma ameaça realista com qualquer capacidade computacional disponível hoje ou no futuro previsível.
Para entender por que 256 bits se tornou o padrão: o AES também tem uma variante com chave de 128 bits, que ainda é considerada segura e era o padrão em muitos sistemas antigos. Um espaço de chaves de 128 bits — aproximadamente 2^128 combinações — já é astronomicamente grande por si só, mas ainda é minúsculo diante do espaço de 2^256 combinações que uma chave de 256 bits oferece. Essa diferença explica por que VPNs que priorizam a segurança adotam AES-256 por padrão em vez de AES-128, embora ambos continuem inviolados por força bruta: na prática, a margem extra quase não tem custo graças à aceleração por hardware, então há poucos motivos para não adotá-la.
Também vale esclarecer diretamente: nem AES-256 nem ChaCha20 jamais foram quebrados na prática. As falhas de criptografia no mundo real que as pessoas apontam quase sempre envolvem protocolos mais antigos e fracos, como PPTP, ou ataques que exploram implementações defeituosas e o gerenciamento de chaves, em vez da própria cifra. Quando um serviço de VPN é comprometido, a causa geralmente é um erro de configuração, uma chave exposta ou uma vulnerabilidade em um software relacionado — e não uma falha do algoritmo AES ou ChaCha20 diante de um ataque direto.
O que faz a criptografia de VPN oferecer a máxima segurança?
Alguns fatores importam mais do que o nome do algoritmo informado:
Tamanho da chave — chaves mais longas significam exponencialmente mais combinações possíveis, razão pela qual o AES-256 costuma ser preferido ao AES-128 para qualquer dado sensível, embora ambos continuem inviolados na prática.
Perfect Forward Secrecy — gera uma chave de sessão temporária nova para cada conexão; assim, mesmo que uma chave fosse comprometida de alguma forma, isso não exporia sessões passadas ou futuras. Como exemplo concreto: imagine que um invasor obtivesse de alguma forma a chave privada de longo prazo de um servidor VPN daqui a um ano. Sem Perfect Forward Secrecy, ele poderia, em teoria, usá-la para descriptografar todo o tráfego seu que tivesse registrado e armazenado nesse meio-tempo. Com esse recurso, esse tráfego armazenado continua ilegível, pois a chave de sessão usada para criptografá-lo era exclusiva daquela conexão e nunca foi armazenada em lugar algum. A maioria das VPNs modernas e confiáveis implementa esse recurso por padrão.
Evitar protocolos desatualizados — a força da criptografia não importa se ela estiver envolvida em um protocolo como o PPTP, que tem vulnerabilidades práticas conhecidas, independentemente do tamanho da chave.
Auditorias independentes — o código aberto e as auditorias de segurança realizadas por terceiros confirmam que a criptografia foi implementada corretamente, e não apenas anunciada no material de marketing. Algoritmos fortes mal implementados são uma fonte comum de vulnerabilidades reais em VPNs.
A computação quântica vai quebrar a criptografia de VPN?
É uma pergunta válida, já que a computação quântica aparece em quase toda discussão moderna sobre criptografia. A resposta honesta e atual é: ainda não, e não com a tecnologia existente hoje. Um computador quântico suficientemente potente executando o algoritmo de Grover poderia, em teoria, reduzir a segurança efetiva do AES-256 a algo mais próximo do que o AES-128 oferece atualmente — ainda um espaço enorme a ser pesquisado e algo muito além do que qualquer hardware no horizonte pode realizar na prática. A preocupação quântica maior se volta, na verdade, para algoritmos assimétricos como RSA, que um computador quântico suficientemente desenvolvido poderia, em teoria, quebrar de forma muito mais direta usando o algoritmo de Shor. Essa é uma das razões pelas quais o setor já pesquisa e implementa métodos de troca de chaves pós-quânticos; por enquanto, porém, essa é uma preocupação de engenharia voltada ao futuro, e não um motivo para desconfiar da criptografia usada hoje por uma VPN bem construída.
Riscos da criptografia de VPN fraca ou inexistente
Sem uma criptografia sólida, seu provedor de internet pode ver todos os sites que você visita, qualquer pessoa que compartilhe uma rede Wi-Fi pública com você pode potencialmente interceptar tráfego não criptografado, e protocolos desatualizados como PPTP podem ser quebrados com ferramentas amplamente disponíveis hoje. É também nesse ponto que serviços de “VPN grátis” costumam economizar: anunciam criptografia sem especificar o algoritmo ou o protocolo, nem informar se houve alguma verificação independente. Sempre que uma VPN não informa claramente seu padrão e protocolo de criptografia, vale considerar isso um sinal de alerta, não um simples descuido. Escolher um provedor de VPN com criptografia depende tanto da transparência sobre os protocolos quanto do próprio algoritmo.
Por que escolher Guru VPN para ter criptografia forte por padrão
Saber como a criptografia funciona é útil, mas a maioria das pessoas só quer que ela seja implementada corretamente sem precisar pensar nisso. Guru VPN usa WireGuard® com criptografia ChaCha20 e troca de chaves Curve25519 como configuração padrão, oferecendo criptografia moderna e considerada confiável de forma independente, sem que você precise escolher protocolos ou cifras manualmente.
| Recurso | Benefício |
|---|---|
WireGuard® com ChaCha20 | Criptografia rápida e moderna, sem ataques práticos conhecidos |
Troca de chaves robusta | Handshake seguro sem expor as chaves de sessão |
Política rigorosa de zero logs | A criptografia protege seu tráfego; a política de zero logs protege seu histórico |
Servidores globais rápidos | Criptografia forte sem perda perceptível de velocidade |
Aplicativos multiplataforma | Proteção consistente em computadores e dispositivos móveis |
Perguntas frequentes
É o processo de converter seu tráfego de internet em texto cifrado ilegível, para que somente seu dispositivo e o servidor VPN possam lê-lo, protegendo seus dados de provedores de internet, invasores em redes públicas e outros terceiros.
Primeiro, seu dispositivo e o servidor VPN realizam um handshake usando criptografia assimétrica para acordar uma chave compartilhada. Depois, usam essa chave com uma cifra simétrica rápida — geralmente AES ou ChaCha20 — para criptografar e descriptografar seu tráfego durante o restante da sessão.
Para a maioria dos usuários, o WireGuard oferece o melhor equilíbrio geral entre criptografia forte e velocidade. O OpenVPN continua sendo uma excelente alternativa, auditada minuciosamente, quando a possibilidade de configuração máxima importa mais do que a velocidade bruta.
AES-256 e ChaCha20 são ambos considerados as opções de criptografia de VPN mais seguras em uso prático, sem nenhum ataque viável conhecido contra eles quando usados com a força máxima das chaves. Na prática, a segurança depende mais da escolha e da implementação do protocolo do que da escolha entre esses dois.
Em linhas gerais, há a criptografia simétrica (AES, ChaCha20), usada para a maior parte do tráfego, e a criptografia assimétrica (RSA, Curve25519), usada durante o handshake para trocar chaves com segurança.
Não. A criptografia do tráfego VPN protege os próprios dados, mas uma visão completa da segurança também depende de uma política de zero logs, proteção contra vazamentos e um kill switch — aspectos que vale conferir junto com a criptografia do provedor de VPN que você escolher.
Não — elas protegem partes diferentes do percurso. A criptografia de VPN protege seu tráfego entre o dispositivo e o servidor VPN; quando seus dados saem do servidor rumo ao destino final, a proteção dos dados se limita à proteção da conexão desse destino, por exemplo, se o próprio site usa HTTPS. A criptografia de ponta a ponta, como a usada por aplicativos de mensagens, protege os dados de quem envia até quem recebe, independentemente da rede que os transporta. Uma VPN não substitui a criptografia de ponta a ponta, e a criptografia de ponta a ponta não substitui uma VPN — elas resolvem problemas diferentes e muitas vezes vale a pena usar ambas.