EN
 BR
 DE
 ES
 FR
 RU
 ID
 TR
 IT
 JP
 SA
 VN
 TH
 KR

Apa Itu Enkripsi VPN? Cara Kerjanya, Jenis-Jenisnya, dan Protokol Mana yang Paling Aman

 Poin-poin utama

- Pahami fungsi sebenarnya enkripsi VPN dan mengapa enkripsi hanya salah satu bagian dari koneksi VPN yang aman.
- Pelajari perbedaan enkripsi simetris (AES, ChaCha20) dan enkripsi asimetris (RSA) yang digunakan saat handshake.
- Lihat perbandingan kekuatan dan kecepatan protokol enkripsi untuk koneksi VPN — OpenVPN, WireGuard, IKEv2, dan opsi yang lebih lama.
- Ketahui faktor yang sebenarnya membuat satu konfigurasi enkripsi VPN lebih aman daripada yang lain.
- Dapatkan jawaban yang jelas tentang protokol enkripsi VPN terbaik untuk penggunaan sehari-hari.
Setiap kali seseorang merekomendasikan VPN, enkripsi disebut sebagai alasan VPN itu aman — tetapi penjelasannya jarang lebih jauh dari “data Anda diacak.” Untuk memahami apa itu enkripsi VPN dalam praktiknya, kita perlu melihat apa yang sebenarnya terjadi pada lalu lintas Anda: algoritma apa yang mengacaknya, bagaimana perangkat Anda dan server VPN menyepakati kunci rahasia sejak awal, serta mengapa beberapa protokol dianggap lebih kuat daripada yang lain.
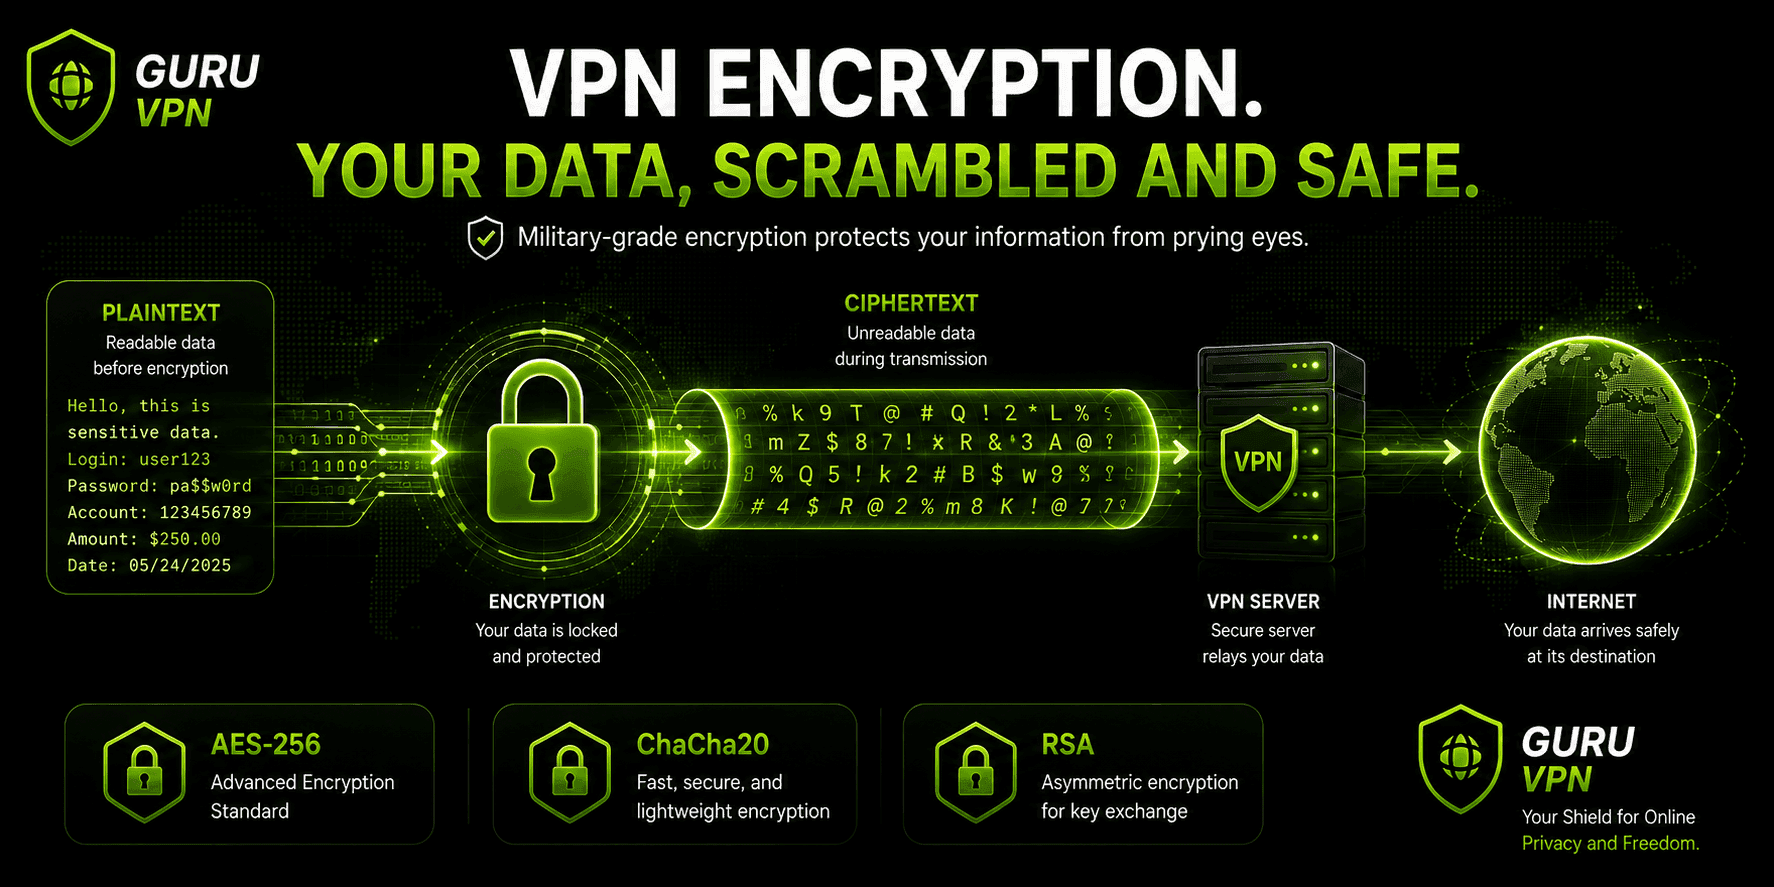
Pada dasarnya, enkripsi VPN mengubah data yang dapat dibaca menjadi ciphertext — sesuatu yang tampak seperti derau acak bagi siapa pun yang mencegatnya, baik penyedia internet Anda, seseorang di jaringan Wi-Fi publik yang sama, maupun penyerang yang menjalankan packet sniffer. Hanya perangkat Anda dan server VPN yang memiliki kunci untuk mengubah derau itu kembali menjadi data yang dapat dibaca.
Aplikasi modern seperti Guru VPN menangani semua ini secara otomatis di latar belakang, tetapi memahami dasarnya akan jauh memudahkan Anda menilai apakah klaim keamanan suatu VPN benar-benar dapat dipercaya.
Intisari
- Pahami fungsi sebenarnya enkripsi VPN dan mengapa enkripsi hanya salah satu bagian dari koneksi VPN yang aman.
- Pelajari perbedaan enkripsi simetris (AES, ChaCha20) dan enkripsi asimetris (RSA) yang digunakan saat handshake.
- Lihat perbandingan kekuatan dan kecepatan protokol enkripsi untuk koneksi VPN — OpenVPN, WireGuard, IKEv2, dan opsi yang lebih lama.
- Ketahui faktor yang sebenarnya membuat satu konfigurasi enkripsi VPN lebih aman daripada yang lain.
- Dapatkan jawaban yang jelas tentang protokol enkripsi VPN terbaik untuk penggunaan sehari-hari.
Bagaimana Cara Kerja Enkripsi VPN?
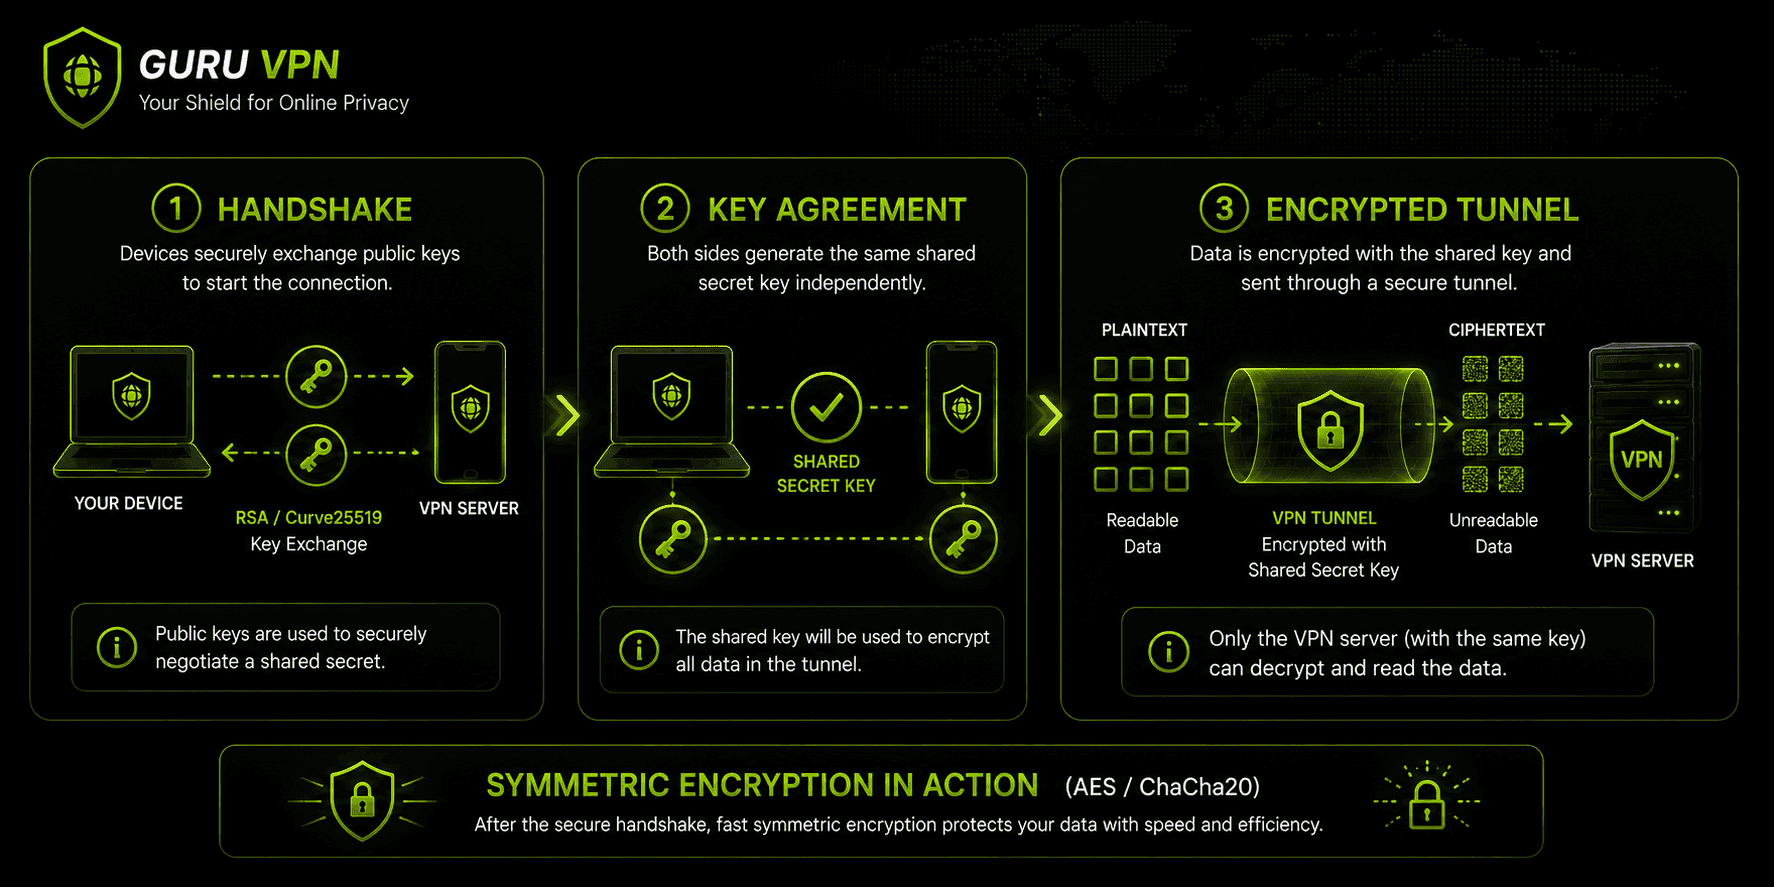
Enkripsi terowongan VPN mengandalkan dua jenis kriptografi yang bekerja bersama, masing-masing untuk menyelesaikan masalah yang berbeda.
Enkripsi simetris menggunakan satu kunci bersama untuk mengenkripsi dan mendekripsi data. Cara ini cepat dan efisien, sehingga digunakan untuk menangani sebagian besar lalu lintas Anda setelah koneksi terbentuk. AES (Advanced Encryption Standard) dan ChaCha20 adalah dua algoritma yang paling sering Anda temui, dan keduanya dianggap sebagai bagian dari enkripsi lalu lintas VPN terkuat yang tersedia saat ini.
Enkripsi asimetris menggunakan sepasang kunci — satu publik dan satu privat. Proses ini lebih lambat, jadi VPN tidak menggunakannya untuk mengenkripsi lalu lintas penjelajahan Anda. Sebaliknya, enkripsi ini menangani handshake: proses awal ketika perangkat Anda dan server VPN menyepakati kunci simetris bersama dengan aman tanpa pernah mengirimkan kunci tersebut dalam bentuk yang dapat dicegat penyerang. RSA adalah algoritma yang paling umum digunakan di sini, meskipun protokol modern semakin memilih Curve25519 untuk tugas yang sama dengan kinerja lebih baik.
Jika dirangkai, koneksi yang umum berjalan seperti ini: perangkat Anda menghubungi server VPN dan keduanya saling mengautentikasi, lalu melakukan pertukaran kunci menggunakan kriptografi asimetris untuk menyepakati kunci sesi. Setelah itu, setiap paket data Anda dienkripsi dengan kunci tersebut menggunakan cipher simetris yang cepat sebelum masuk ke terowongan. Saat tiba di server VPN, data didekripsi dan diteruskan ke tujuannya — dan seluruh proses berbalik untuk data yang dikirim kembali.
Pendekatan ketiga, pertukaran kunci Diffie-Hellman, mencapai hasil yang sama dengan cara berbeda: alih-alih mengenkripsi kunci lalu mengirimkannya, kedua pihak masing-masing membuat angka privat, bertukar nilai publik yang diturunkan secara matematis, lalu secara terpisah menghitung rahasia bersama yang persis sama — rahasia yang tidak pernah benar-benar dikirim dalam bentuk apa pun, baik terenkripsi maupun tidak. Inilah salah satu alasan Diffie-Hellman sering dipasangkan dengan RSA dalam implementasi IKEv2/IPsec untuk menambah jaminan keamanan saat handshake.
Jenis dan Protokol Enkripsi VPN
Tidak semua protokol VPN menerapkan enkripsi lalu lintas VPN dengan cara yang sama, dan protokol enkripsi VPN yang berbeda menyeimbangkan kecepatan dan keamanan dengan cara yang sangat beragam. Protokol enkripsi yang paling umum untuk koneksi VPN saat ini adalah:
OpenVPN — dahulu sering disebut sebagai standar emas, OpenVPN biasanya menggunakan AES-256-GCM untuk saluran data bersama handshake terpisah yang kuat (umumnya RSA-4096). Protokol ini bersifat sumber terbuka, telah diaudit secara menyeluruh, dan dianggap sangat aman, meskipun bukan pilihan tercepat yang tersedia.
WireGuard — alternatif yang lebih baru dan ringan. Protokol ini menggunakan ChaCha20 untuk enkripsi dan Curve25519 untuk pertukaran kunci, pasangan yang dipilih khusus agar cepat pada perangkat seluler tanpa mengorbankan kekuatan kriptografi. Karena alasan ini, sebagian besar aplikasi VPN modern, termasuk Guru VPN, memilih WireGuard sebagai protokol bawaan.
IKEv2/IPSec — cocok untuk penggunaan seluler karena dapat tersambung kembali dengan cepat setelah jaringan berubah (seperti saat beralih dari Wi-Fi ke jaringan seluler), dan biasanya menggunakan AES untuk enkripsi.
L2TP/IPSec — pasangan protokol yang lebih lama ini mengenkripsi data paket dan header. Umumnya dianggap aman, tetapi lebih lambat karena enkapsulasi ganda.
SSTP — protokol proprieter Microsoft berbasis AES, terutama berguna di Windows dan untuk melewati pembatasan jaringan karena menyamarkan lalu lintas sebagai HTTPS biasa.
PPTP — protokol tertua dalam daftar ini, dengan enkripsi yang lemah dan usang. Protokol ini cepat, tetapi sebaiknya tidak digunakan jika keamanan yang sesungguhnya diperlukan.
| Protokol | Enkripsi | Pertukaran Kunci | Penggunaan Umum |
|---|---|---|---|
WireGuard | ChaCha20 | Curve25519 | Kecepatan + keamanan kuat, penggunaan sehari-hari |
OpenVPN | AES-256-GCM | RSA-4096 | Keamanan maksimal yang telah diaudit |
IKEv2/IPSec | AES | Diffie-Hellman | Perangkat seluler, pergantian jaringan |
L2TP/IPSec | AES (enkapsulasi ganda) | Kunci yang telah dibagikan sebelumnya | Kompatibilitas dengan sistem lama |
SSTP | AES | RSA | Windows, melewati pembatasan |
PPTP | Lemah, usang | N/A | Hindari untuk hal sensitif |
AES vs. ChaCha20: Enkripsi Mana yang Lebih Kuat?
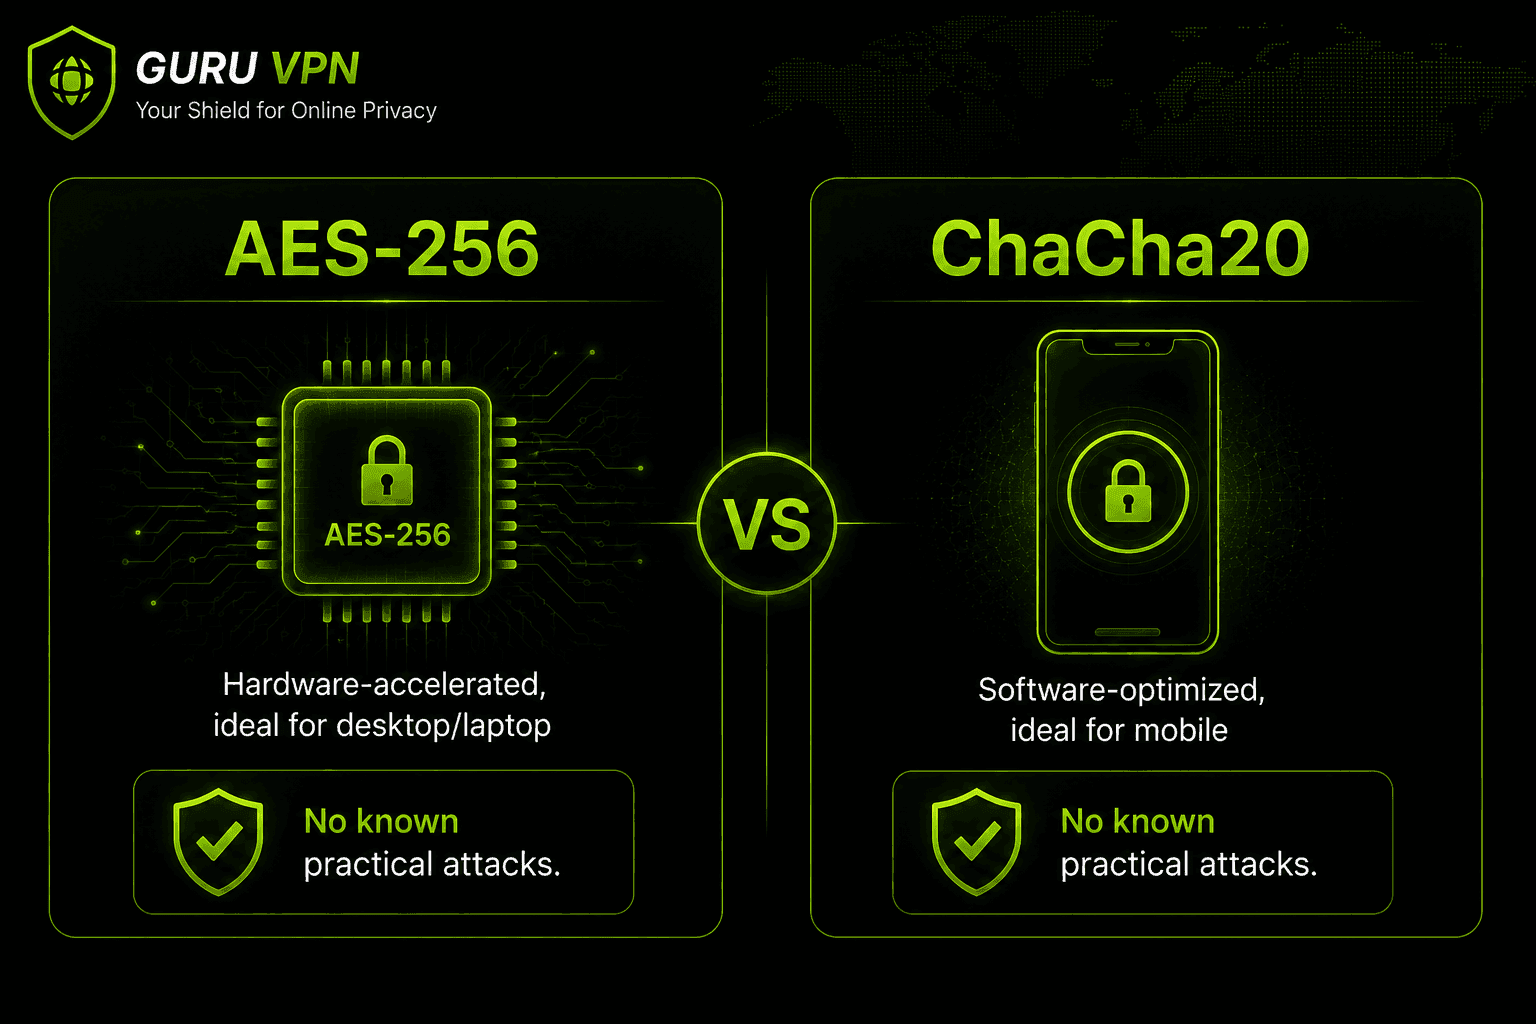
Inilah dua cipher yang paling sering disebut dalam perbandingan enkripsi VPN yang serius. Jawaban jujurnya, keduanya dianggap sangat aman jika digunakan dengan kekuatan penuh — saat ini tidak ada serangan praktis yang diketahui terhadap keduanya.
AES-256 adalah standar enkripsi pemerintah AS, menggunakan kunci 256-bit, dan memanfaatkan akselerasi perangkat keras (AES-NI) yang tertanam pada sebagian besar prosesor modern, sehingga sangat cepat pada komputer desktop dan laptop. ChaCha20 dirancang agar bekerja dengan baik tanpa perangkat keras khusus tersebut. Karena itu, WireGuard memasangkannya dengan perangkat yang lebih ringan seperti ponsel — di perangkat tersebut, algoritma ini sering berjalan lebih cepat daripada AES.
Dalam praktiknya, pilihan antara keduanya lebih mencerminkan protokol dan perangkat yang Anda gunakan daripada perbedaan perlindungan yang nyata. Ruang kunci 256-bit berarti kira-kira 2^256 kemungkinan kombinasi — jumlah yang begitu besar sehingga menebak kunci dengan brute force bukanlah ancaman realistis dengan daya komputasi apa pun yang tersedia saat ini atau yang dapat diperkirakan dalam waktu dekat.
Sebagai konteks mengapa 256-bit secara khusus menjadi standar: AES juga tersedia dalam varian kunci 128-bit, yang masih dianggap aman dan menjadi pilihan bawaan di banyak sistem lama. Ruang kunci 128-bit — kira-kira 2^128 kombinasi — sudah sangat besar, tetapi tetap jauh lebih kecil dibandingkan ruang 2^256 yang ditawarkan kunci 256-bit. Selisih inilah yang membuat VPN yang mengutamakan keamanan memilih AES-256 sebagai bawaan alih-alih AES-128, meskipun keduanya belum dapat ditembus dengan brute force saat ini: berkat akselerasi perangkat keras, tambahan margin keamanan itu nyaris tidak menimbulkan biaya dalam praktik, sehingga hampir tidak ada alasan untuk tidak menggunakannya.
Perlu ditegaskan juga: AES-256 maupun ChaCha20 tidak pernah berhasil ditembus secara praktis. Kegagalan enkripsi di dunia nyata yang sering disebut hampir selalu melibatkan protokol lama yang lebih lemah seperti PPTP, atau serangan yang menargetkan implementasi dan pengelolaan kunci yang cacat, bukan cipher itu sendiri. Ketika layanan VPN dibobol, penyebabnya biasanya kesalahan konfigurasi, kunci yang bocor, atau kerentanan pada perangkat lunak terkait — bukan algoritma AES atau ChaCha20 yang mendasarinya gagal menghadapi serangan langsung.
Apa yang Membuat Enkripsi VPN Paling Aman?
Ada beberapa faktor yang lebih penting daripada nama algoritma yang tercantum:
Panjang kunci — kunci yang lebih panjang berarti jumlah kombinasi yang mungkin bertambah secara eksponensial. Karena itu, AES-256 umumnya lebih dipilih daripada AES-128 untuk hal sensitif, meskipun keduanya belum berhasil ditembus dalam praktik.
Perfect Forward Secrecy — fitur ini membuat kunci sesi sementara yang baru untuk setiap koneksi. Jadi, sekalipun satu kunci entah bagaimana berhasil dibobol, sesi sebelumnya atau berikutnya tidak akan terekspos. Sebagai contoh konkret: bayangkan seorang penyerang entah bagaimana memperoleh kunci privat jangka panjang milik server VPN setahun dari sekarang. Tanpa Perfect Forward Secrecy, secara teori mereka dapat menggunakannya untuk mendekripsi lalu lintas Anda yang telah direkam dan disimpan selama itu. Dengan fitur ini, lalu lintas yang tersimpan tetap tidak dapat dibaca karena kunci sesi yang sebenarnya digunakan untuk mengenkripsinya hanya berlaku untuk koneksi tersebut dan sejak awal tidak pernah disimpan di mana pun. Sebagian besar VPN modern yang bereputasi baik menerapkan fitur ini secara bawaan.
Menghindari protokol usang — kekuatan enkripsi apa pun tidak akan berarti jika digunakan dalam protokol seperti PPTP, yang memiliki kerentanan praktis yang diketahui, terlepas dari ukuran kuncinya.
Audit independen — kode sumber terbuka dan audit keamanan pihak ketiga memastikan bahwa enkripsi diterapkan dengan benar, bukan sekadar diklaim dalam materi pemasaran. Algoritma yang kuat tetapi diterapkan dengan buruk merupakan sumber umum kelemahan VPN di dunia nyata.
Apakah Komputasi Kuantum Akan Membobol Enkripsi VPN?
Pertanyaan ini wajar, karena komputasi kuantum muncul dalam hampir setiap pembahasan enkripsi modern. Jawaban jujur berdasarkan kondisi saat ini: belum, dan belum dengan teknologi yang tersedia sekarang. Komputer kuantum yang cukup kuat dan menjalankan algoritma Grover secara teori dapat mengurangi keamanan efektif AES-256 menjadi mendekati tingkat yang ditawarkan AES-128 saat ini — ruang pencarian yang tetap sangat besar dan masih jauh dari kemampuan praktis perangkat keras apa pun yang dapat diperkirakan. Kekhawatiran kuantum yang lebih besar sebenarnya menyasar algoritma asimetris seperti RSA, yang secara teori dapat dibobol jauh lebih langsung oleh komputer kuantum yang cukup matang menggunakan algoritma Shor. Inilah salah satu alasan industri sudah meneliti dan mulai menerapkan metode pertukaran kunci pascakuantum. Namun, untuk saat ini, hal tersebut merupakan tantangan rekayasa untuk masa depan, bukan alasan untuk meragukan enkripsi yang digunakan VPN dengan rancangan baik saat ini.
Risiko Enkripsi VPN yang Lemah atau Tidak Ada
Tanpa enkripsi yang kuat, penyedia internet Anda dapat melihat setiap situs yang Anda kunjungi, siapa pun yang berbagi jaringan Wi-Fi publik dengan Anda berpotensi mencegat lalu lintas yang tidak terenkripsi, dan protokol usang seperti PPTP dapat dibobol dengan alat yang tersedia luas saat ini. Layanan “VPN gratis” juga sering mengambil jalan pintas di sini — mengiklankan enkripsi tanpa menyebutkan algoritma atau protokolnya, atau apakah klaim tersebut telah diverifikasi secara independen. Jika suatu VPN tidak menyatakan dengan jelas standar enkripsi dan protokolnya, anggap itu sebagai tanda bahaya, bukan sekadar kelalaian. Memilih penyedia VPN dengan enkripsi yang baik bergantung pada transparansi protokol sama besarnya dengan algoritma yang digunakan.
Mengapa Memilih Guru VPN untuk Enkripsi Kuat sebagai Pengaturan Bawaan
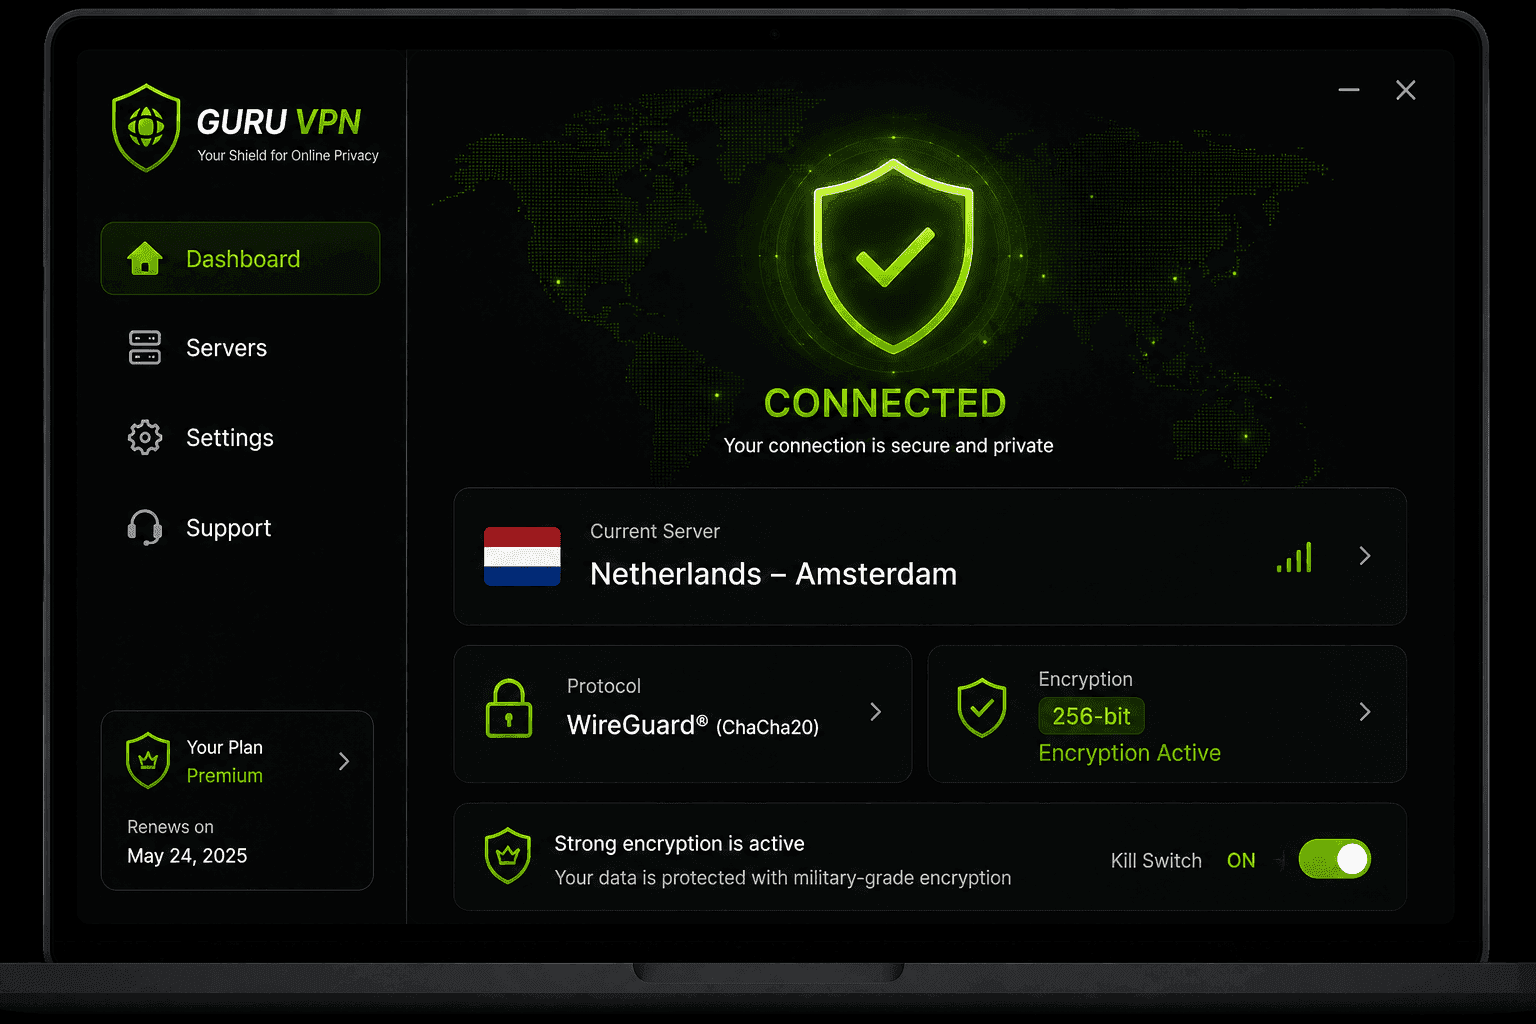
Memahami cara kerja enkripsi itu berguna, tetapi kebanyakan orang hanya ingin enkripsi ditangani dengan benar tanpa perlu memikirkannya. Guru VPN menggunakan WireGuard® dengan enkripsi ChaCha20 dan pertukaran kunci Curve25519 sebagai pengaturan bawaan, sehingga Anda mendapatkan kriptografi modern yang dipercaya secara independen tanpa perlu memilih protokol atau cipher secara manual.
| Fitur | Manfaat |
|---|---|
WireGuard® dengan ChaCha20 | Enkripsi modern yang cepat tanpa serangan praktis yang diketahui |
Pertukaran kunci yang kuat | Handshake aman tanpa mengekspos kunci sesi |
Kebijakan tanpa pencatatan yang ketat | Enkripsi melindungi lalu lintas Anda; kebijakan tanpa pencatatan melindungi riwayat aktivitas Anda |
Server global yang cepat | Enkripsi kuat tanpa penurunan kecepatan yang terasa |
Aplikasi lintas platform | Perlindungan konsisten di komputer desktop dan perangkat seluler |
Pertanyaan yang Sering Diajukan
Enkripsi VPN adalah proses mengubah lalu lintas internet Anda menjadi ciphertext yang tidak dapat dibaca, sehingga hanya perangkat Anda dan server VPN yang dapat membacanya. Proses ini melindungi data Anda dari penyedia layanan internet, penyerang di jaringan publik, dan pihak ketiga lainnya.
Perangkat Anda dan server VPN terlebih dahulu melakukan handshake menggunakan enkripsi asimetris untuk menyepakati kunci bersama. Kemudian, keduanya menggunakan kunci itu dengan cipher simetris yang cepat — biasanya AES atau ChaCha20 — untuk mengenkripsi dan mendekripsi lalu lintas Anda selama sisa sesi.
Bagi sebagian besar pengguna, WireGuard menawarkan keseimbangan terbaik secara keseluruhan antara enkripsi yang kuat dan kecepatan. OpenVPN tetap menjadi alternatif unggul yang telah diaudit secara menyeluruh ketika fleksibilitas konfigurasi maksimum lebih penting daripada kecepatan mentah.
AES-256 dan ChaCha20 sama-sama dianggap sebagai enkripsi VPN paling aman untuk penggunaan praktis. Jika keduanya digunakan dengan kekuatan kunci penuh, tidak ada serangan yang diketahui dapat dilakukan secara praktis terhadap salah satunya. Dalam praktiknya, keamanan lebih bergantung pada pilihan protokol dan penerapannya daripada memilih di antara kedua algoritma ini.
Secara umum, ada enkripsi simetris (AES, ChaCha20), yang digunakan untuk sebagian besar lalu lintas Anda, dan enkripsi asimetris (RSA, Curve25519), yang digunakan saat handshake untuk bertukar kunci dengan aman.
Tidak. Enkripsi lalu lintas VPN melindungi datanya, tetapi keamanan secara menyeluruh juga bergantung pada kebijakan tanpa pencatatan, perlindungan kebocoran, dan kill switch — semuanya patut diperiksa saat memilih penyedia VPN dengan enkripsi yang sesuai.
Tidak — keduanya melindungi bagian perjalanan yang berbeda. Enkripsi VPN melindungi lalu lintas antara perangkat Anda dan server VPN. Setelah data meninggalkan server menuju tujuan akhirnya, perlindungannya bergantung pada koneksi tujuan tersebut, misalnya apakah situs web itu sendiri menggunakan HTTPS. Enkripsi end-to-end, seperti yang digunakan aplikasi pesan, melindungi data dari pengirim hingga penerima, apa pun jaringan yang dilaluinya. VPN tidak menggantikan enkripsi end-to-end, dan enkripsi end-to-end tidak menggantikan VPN — keduanya menyelesaikan masalah yang berbeda dan sering kali layak digunakan bersama.