EN
 BR
 DE
 ES
 FR
 RU
 ID
 TR
 IT
 JP
 SA
 VN
 TH
 KR

Qu’est-ce que le chiffrement VPN ? Fonctionnement, types et protocole le plus sûr

 Points clés

- Comprenez ce que fait réellement le chiffrement VPN et pourquoi il ne constitue qu’une partie d’une connexion VPN sécurisée.
- Découvrez la différence entre le chiffrement symétrique (AES, ChaCha20) et le chiffrement asymétrique (RSA) utilisé lors de la négociation.
- Comparez la robustesse et la vitesse des protocoles de chiffrement des connexions VPN — OpenVPN, WireGuard, IKEv2 et des options plus anciennes.
- Découvrez ce qui rend réellement une configuration de chiffrement VPN plus sûre qu’une autre.
- Obtenez une réponse claire sur le meilleur protocole de chiffrement VPN pour un usage quotidien.
Chaque fois que quelqu’un recommande un VPN, le chiffrement est cité comme la raison de sa sécurité — mais rares sont les explications qui vont au-delà de « il brouille vos données ». Comprendre concrètement ce qu’est le chiffrement VPN implique d’examiner ce qui arrive réellement à votre trafic : quel algorithme le brouille, comment votre appareil et le serveur VPN se mettent d’accord sur une clé secrète, et pourquoi certains protocoles sont considérés comme plus robustes que d’autres.
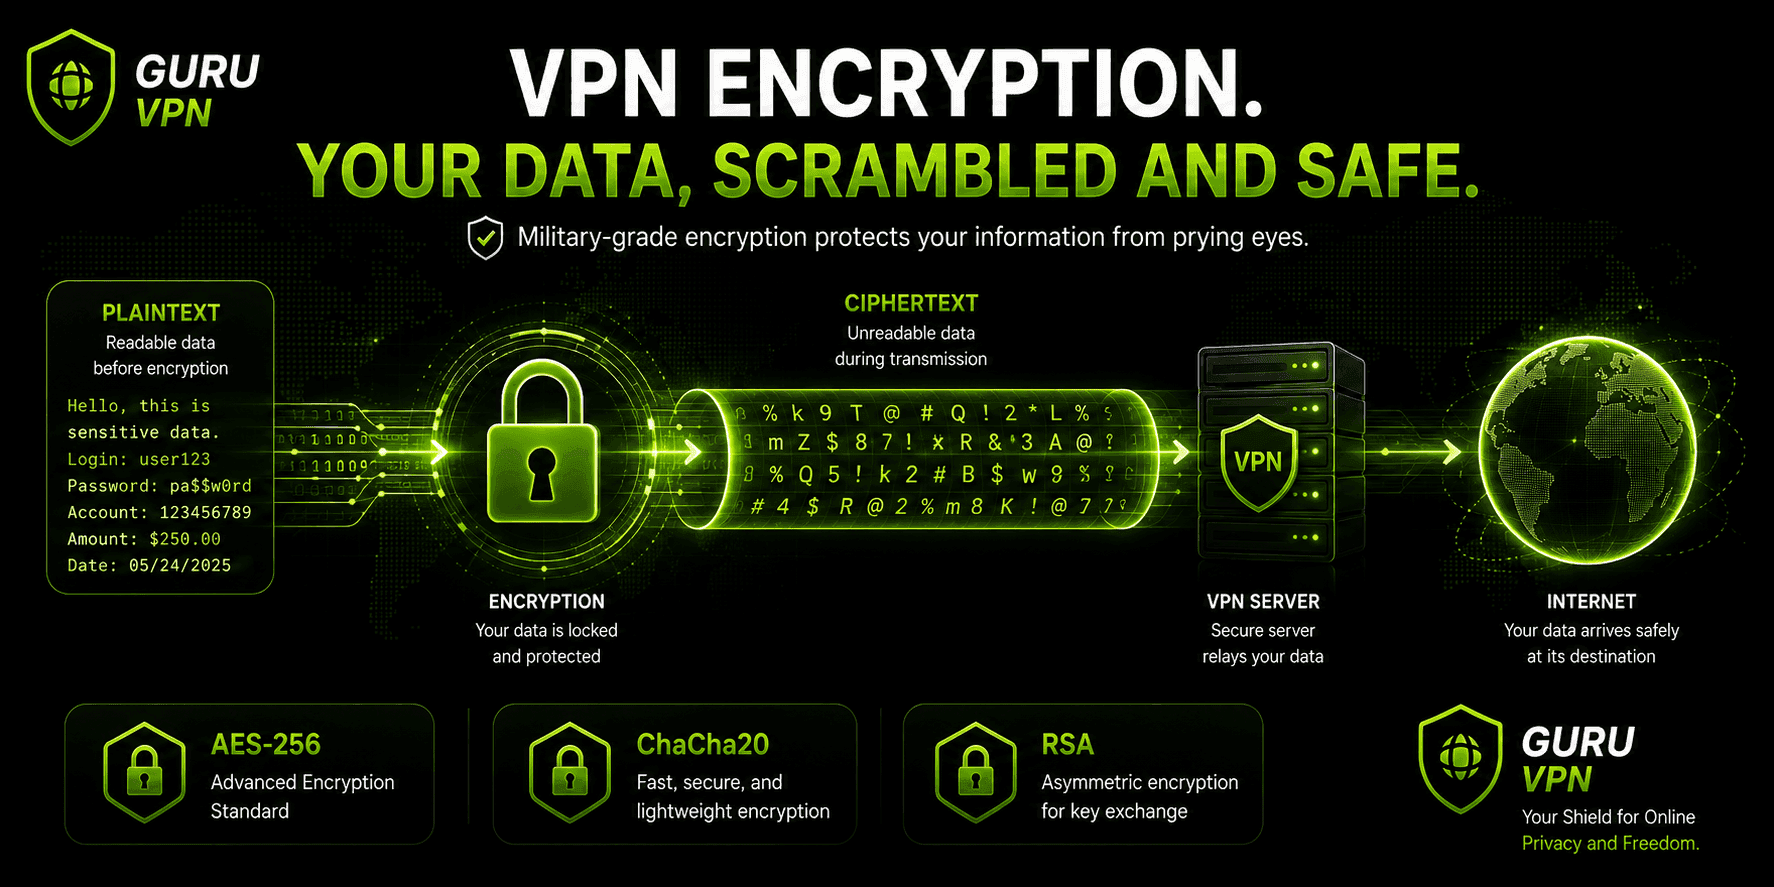
À la base, le chiffrement VPN transforme des données lisibles en texte chiffré — un contenu qui ressemble à du bruit aléatoire pour quiconque l’intercepte, qu’il s’agisse de votre fournisseur d’accès à Internet, d’une personne sur le même réseau Wi-Fi public ou d’un attaquant utilisant un analyseur de paquets. Seuls votre appareil et le serveur VPN possèdent la clé permettant de transformer ce bruit en données lisibles.
Les applications modernes comme Guru VPN gèrent tout cela automatiquement en arrière-plan, mais connaître les principes de base permet d’évaluer beaucoup plus facilement si les affirmations d’un VPN en matière de sécurité sont réellement fondées.
Points essentiels à retenir
- Comprenez ce que fait réellement le chiffrement VPN et pourquoi il ne constitue qu’une partie d’une connexion VPN sécurisée.
- Découvrez la différence entre le chiffrement symétrique (AES, ChaCha20) et le chiffrement asymétrique (RSA) utilisé lors de la négociation.
- Comparez la robustesse et la vitesse des protocoles de chiffrement des connexions VPN — OpenVPN, WireGuard, IKEv2 et des options plus anciennes.
- Découvrez ce qui rend réellement une configuration de chiffrement VPN plus sûre qu’une autre.
- Obtenez une réponse claire sur le meilleur protocole de chiffrement VPN pour un usage quotidien.
Comment fonctionne le chiffrement VPN ?
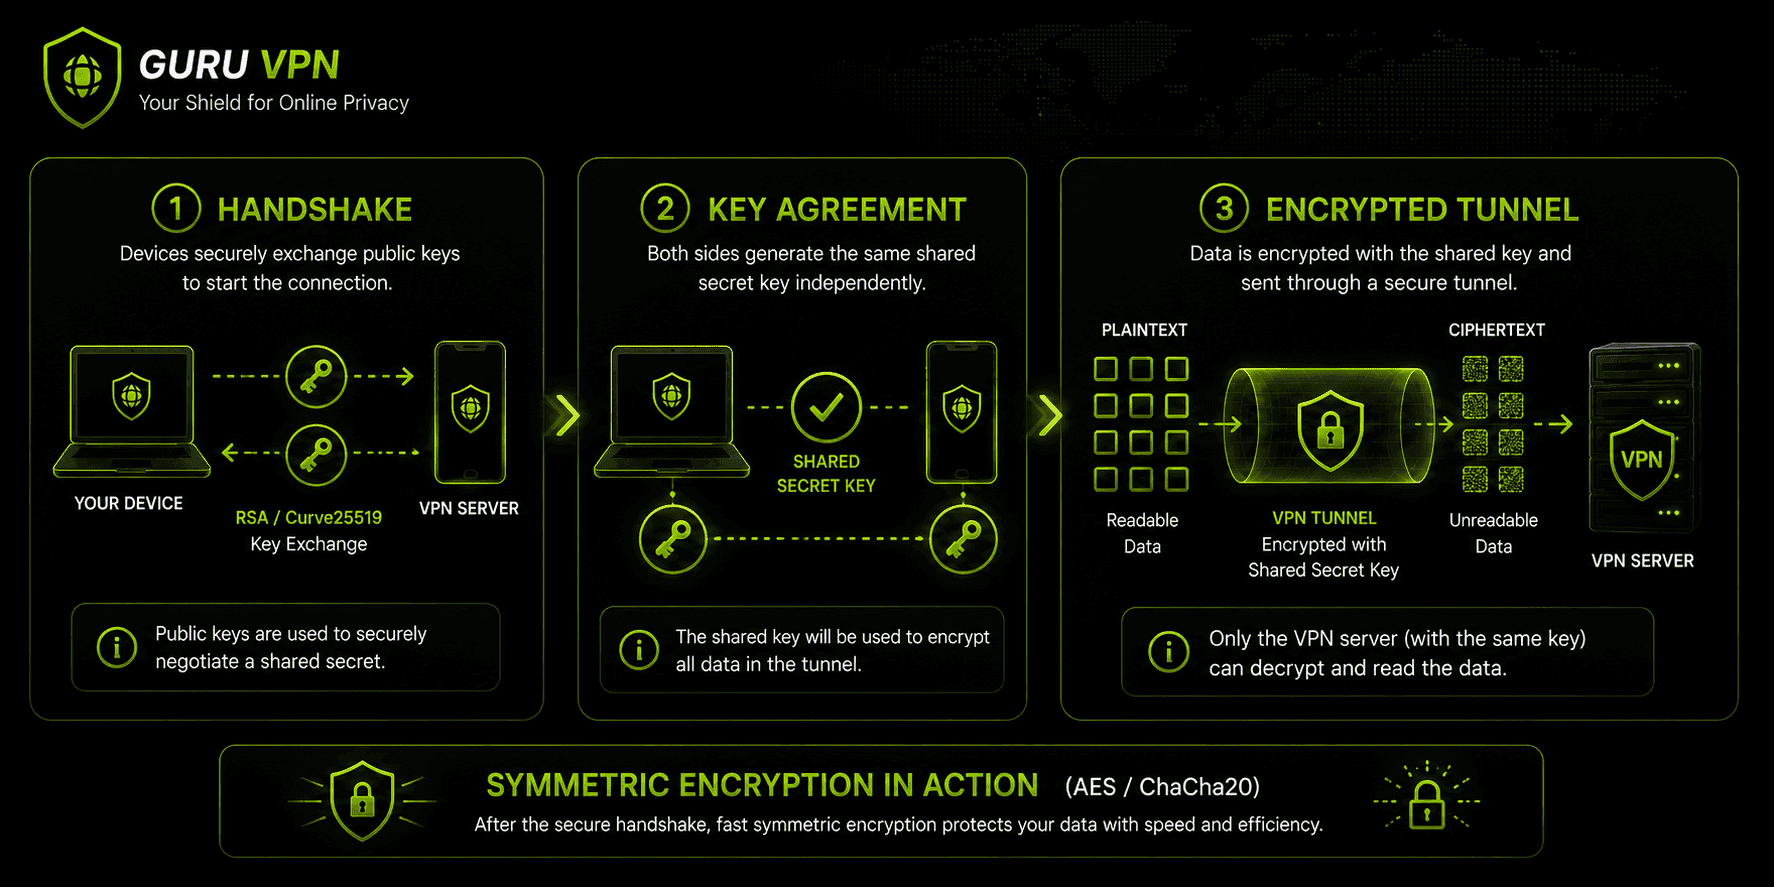
Le chiffrement du tunnel VPN repose sur deux types de cryptographie différents qui fonctionnent ensemble, chacun répondant à un problème distinct.
Chiffrement symétrique utilise une seule clé partagée pour chiffrer et déchiffrer les données. Il est rapide et efficace, ce qui explique pourquoi il traite l’essentiel de votre trafic une fois la connexion établie. AES (Advanced Encryption Standard) et ChaCha20 sont les deux algorithmes que vous rencontrerez le plus souvent, et tous deux sont considérés comme faisant partie des méthodes de chiffrement les plus robustes disponibles aujourd’hui pour le trafic VPN.
Le chiffrement asymétrique utilise une paire de clés — une publique et une privée. Il est plus lent, c’est pourquoi les VPN ne l’emploient pas pour chiffrer votre trafic de navigation proprement dit. Il sert plutôt à la négociation : le processus initial par lequel votre appareil et le serveur VPN se mettent d’accord en toute sécurité sur une clé symétrique partagée, sans jamais transmettre cette clé sous une forme qu’un attaquant pourrait intercepter. RSA est l’algorithme le plus couramment utilisé à cette fin, même si les protocoles modernes privilégient de plus en plus Curve25519 pour la même tâche, avec de meilleures performances.
En pratique, une connexion classique se déroule ainsi : votre appareil contacte le serveur VPN et ils s’authentifient mutuellement ; ils effectuent un échange de clés à l’aide de la cryptographie asymétrique pour convenir d’une clé de session ; à partir de là, chaque paquet de vos données est chiffré avec cette clé par un algorithme symétrique rapide avant d’entrer dans le tunnel. À son arrivée sur le serveur VPN, il est déchiffré puis transmis à sa destination — et le processus s’inverse pour les données reçues en retour.
Une troisième approche, l’échange de clés Diffie-Hellman, aboutit au même résultat d’une autre manière : au lieu de chiffrer une clé et de l’envoyer, les deux parties génèrent chacune un nombre privé, échangent une valeur publique dérivée mathématiquement, puis calculent séparément exactement le même secret partagé — un secret qui n’a jamais été transmis sous quelque forme que ce soit, chiffré ou non. C’est notamment pour cette raison que Diffie-Hellman est souvent associé à RSA dans les implémentations IKEv2/IPsec afin d’offrir des garanties supplémentaires pendant la négociation.
Types et protocoles de chiffrement VPN
Tous les protocoles VPN ne mettent pas en œuvre le chiffrement du trafic VPN de la même façon, et les différents protocoles de chiffrement VPN établissent des compromis très différents entre vitesse et sécurité. Aujourd’hui, les protocoles de chiffrement les plus courants pour les connexions VPN sont :
OpenVPN — souvent qualifié de référence absolue par le passé, OpenVPN utilise généralement AES-256-GCM pour le canal de données, associé à une négociation distincte et robuste (souvent RSA-4096). Il est open source, a fait l’objet d’audits approfondis et est considéré comme extrêmement sûr, même s’il ne s’agit pas de l’option la plus rapide.
WireGuard — une alternative plus récente et plus légère. Il utilise ChaCha20 pour le chiffrement et Curve25519 pour l’échange de clés, une combinaison choisie spécifiquement pour offrir une vitesse élevée sur les appareils mobiles sans compromettre la robustesse cryptographique. La plupart des applications VPN modernes, dont Guru VPN, privilégient WireGuard comme protocole par défaut pour cette raison.
IKEv2/IPSec — convient bien aux appareils mobiles, car il se reconnecte rapidement après un changement de réseau (par exemple, lors du passage du Wi-Fi au réseau mobile) et utilise généralement AES pour le chiffrement.
L2TP/IPSec — une association plus ancienne qui chiffre les données et les en-têtes des paquets ; elle est généralement considérée comme sûre, mais plus lente en raison de la double encapsulation.
SSTP — le protocole propriétaire de Microsoft, basé sur AES et principalement utile sous Windows ainsi que pour contourner les restrictions réseau, car il dissimule le trafic en le faisant passer pour du HTTPS ordinaire.
PPTP — le protocole le plus ancien de cette liste, avec un chiffrement faible et obsolète. Il est rapide, mais ne doit pas être utilisé lorsque la sécurité compte réellement.
| Protocole | Chiffrement | Échange de clés | Utilisation typique |
|---|---|---|---|
WireGuard | ChaCha20 | Curve25519 | Vitesse et sécurité robuste, usage quotidien |
OpenVPN | AES-256-GCM | RSA-4096 | Sécurité maximale, ayant fait l’objet d’audits |
IKEv2/IPSec | AES | Diffie-Hellman | Appareils mobiles, changement de réseau |
L2TP/IPSec | AES (double encapsulation) | Clé prépartagée | Compatibilité avec les anciens systèmes |
SSTP | AES | RSA | Windows, contournement des restrictions |
PPTP | Faible, obsolète | N/A | À éviter pour toute activité sensible |
AES ou ChaCha20 : quel chiffrement est le plus robuste ?
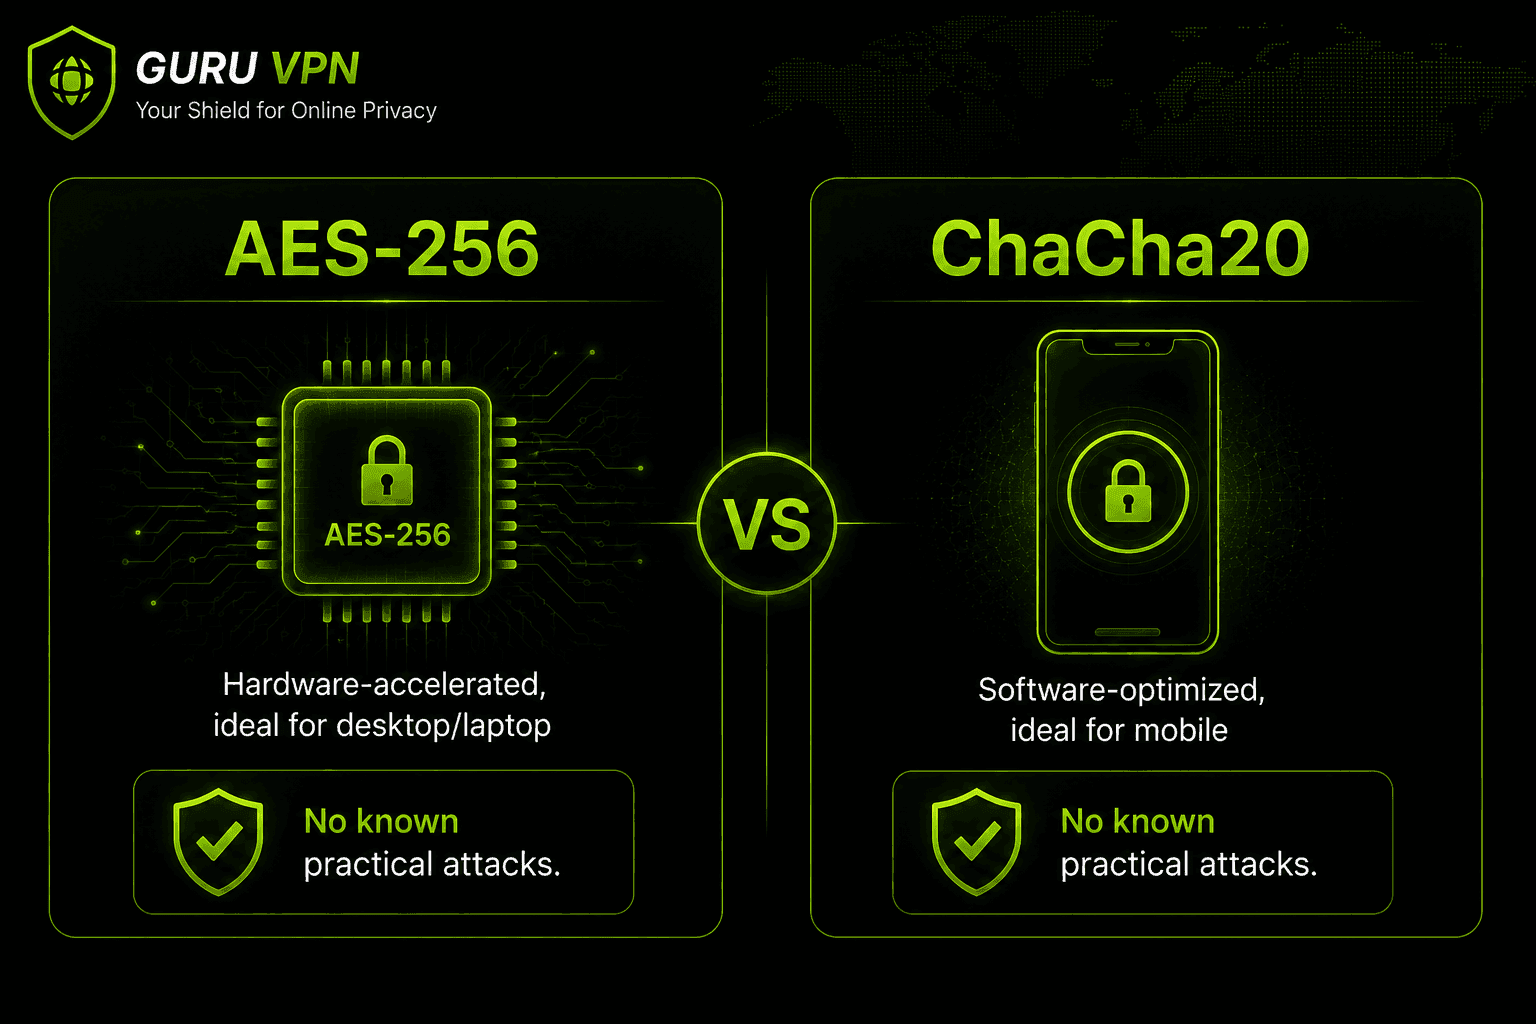
Ce sont les deux algorithmes de chiffrement que vous verrez le plus souvent dans toute comparaison sérieuse du chiffrement VPN, et la réponse honnête est qu’ils sont tous deux considérés comme extrêmement sûrs lorsqu’ils sont utilisés à leur pleine capacité — aucune attaque pratique contre l’un ou l’autre n’est connue à ce jour.
AES-256 est la norme de chiffrement du gouvernement américain ; il utilise une clé de 256 bits et bénéficie de l’accélération matérielle (AES-NI) intégrée à la plupart des processeurs modernes, ce qui le rend très rapide sur les ordinateurs de bureau et les ordinateurs portables. ChaCha20 a été conçu pour offrir de bonnes performances sans matériel dédié, raison pour laquelle WireGuard l’associe à des appareils plus légers comme les téléphones : il y fonctionne souvent plus rapidement qu’AES.
En pratique, le choix entre les deux en dit davantage sur le protocole et l’appareil que vous utilisez que sur une réelle différence de protection. Un espace de clés de 256 bits représente environ 2^256 combinaisons possibles — un nombre si élevé que tester toutes ces combinaisons par force brute ne constitue pas une menace réaliste avec la puissance de calcul disponible aujourd’hui ou dans un avenir prévisible.
Pour comprendre pourquoi la clé de 256 bits est devenue la norme : AES existe aussi en version à clé de 128 bits, toujours considérée comme sûre et utilisée par défaut dans de nombreux systèmes plus anciens. Un espace de clés de 128 bits — environ 2^128 combinaisons — est déjà astronomiquement grand, mais il est largement dépassé par l’espace de 2^256 qu’offre une clé de 256 bits. C’est pourquoi les VPN soucieux de la sécurité utilisent AES-256 par défaut plutôt qu’AES-128, même si aucune des deux versions n’a été cassée par force brute à ce jour : grâce à l’accélération matérielle, cette marge de sécurité supplémentaire ne coûte presque rien en pratique ; il y a donc peu de raisons de s’en priver.
Il convient aussi de le préciser clairement : ni AES-256 ni ChaCha20 n’a jamais été cassé en pratique. Les défaillances du chiffrement dans le monde réel que l’on cite impliquent presque toujours des protocoles plus anciens et plus faibles comme PPTP, ou des attaques visant des implémentations défectueuses et la gestion des clés plutôt que l’algorithme lui-même. Lorsqu’un service VPN est compromis, la cause est généralement une erreur de configuration, une clé divulguée ou une vulnérabilité dans un logiciel périphérique — et non l’échec de l’algorithme AES ou ChaCha20 face à une attaque directe.
Qu’est-ce qui rend le chiffrement VPN le plus sûr ?
Quelques facteurs comptent davantage que le nom de l’algorithme indiqué sur l’emballage :
Longueur de clé — plus les clés sont longues, plus le nombre de combinaisons possibles augmente de façon exponentielle. C’est pourquoi AES-256 est généralement préféré à AES-128 pour toute donnée sensible, même si aucun des deux n’a été cassé en pratique.
Confidentialité persistante (Perfect Forward Secrecy) — cette propriété génère une nouvelle clé de session temporaire pour chaque connexion, de sorte que même si une clé était compromise d’une manière ou d’une autre, les sessions passées ou futures ne seraient pas exposées. Prenons un exemple concret : imaginons qu’un attaquant obtienne d’une manière ou d’une autre la clé privée à long terme d’un serveur VPN dans un an. Sans confidentialité persistante, il pourrait théoriquement s’en servir pour déchiffrer tout votre trafic qu’il aurait enregistré et conservé entre-temps. Avec cette propriété, ce trafic stocké reste illisible, car la clé de session utilisée pour le chiffrer était propre à cette connexion et n’a jamais été stockée où que ce soit. La plupart des VPN modernes réputés l’activent par défaut.
Éviter les protocoles obsolètes — la robustesse du chiffrement ne sert à rien s’il est intégré à un protocole comme PPTP, qui présente des vulnérabilités pratiques connues, quelle que soit la taille de la clé.
Audits indépendants — le code source ouvert et les audits de sécurité réalisés par des tiers confirment que le chiffrement est correctement mis en œuvre, et pas seulement vanté dans les arguments marketing. Une mise en œuvre défectueuse d’algorithmes robustes est une source fréquente de faiblesses réelles des VPN.
L’informatique quantique va-t-elle briser le chiffrement VPN ?
La question est légitime, car l’informatique quantique revient dans presque toutes les discussions modernes sur le chiffrement. La réponse honnête à l’heure actuelle est la suivante : pas encore, et pas avec les technologies qui existent aujourd’hui. Un ordinateur quantique suffisamment puissant exécutant l’algorithme de Grover pourrait théoriquement ramener la sécurité effective d’AES-256 à un niveau plus proche de celui qu’offre AES-128 aujourd’hui — un espace de recherche qui reste immense et qui demeure hors de portée pratique de tout matériel envisageable. La principale inquiétude liée au quantique concerne en réalité les algorithmes asymétriques comme RSA, qu’un ordinateur quantique suffisamment évolué pourrait théoriquement casser beaucoup plus directement à l’aide de l’algorithme de Shor. C’est notamment pourquoi le secteur étudie déjà et déploie des méthodes d’échange de clés post-quantiques ; pour l’instant, il s’agit toutefois d’un enjeu d’ingénierie tourné vers l’avenir, et non d’une raison de se méfier du chiffrement qu’utilise aujourd’hui un VPN bien conçu.
Risques liés à un chiffrement VPN faible ou absent
Sans chiffrement robuste, votre fournisseur d’accès à Internet peut voir tous les sites que vous visitez, toute personne partageant un réseau Wi-Fi public avec vous peut potentiellement intercepter le trafic non chiffré, et les protocoles obsolètes comme PPTP peuvent être cassés à l’aide d’outils largement disponibles aujourd’hui. C’est aussi là que les services « VPN gratuits » font souvent des économies : ils annoncent un chiffrement sans préciser l’algorithme ou le protocole, ni indiquer s’il a fait l’objet d’une vérification indépendante. Chaque fois qu’un VPN ne précise pas clairement sa norme et son protocole de chiffrement, il vaut mieux y voir un signal d’alerte qu’un simple oubli. Choisir un fournisseur de VPN doté d’un chiffrement repose autant sur la transparence concernant les protocoles que sur l’algorithme lui-même.
Pourquoi choisir Guru VPN pour bénéficier par défaut d’un chiffrement robuste
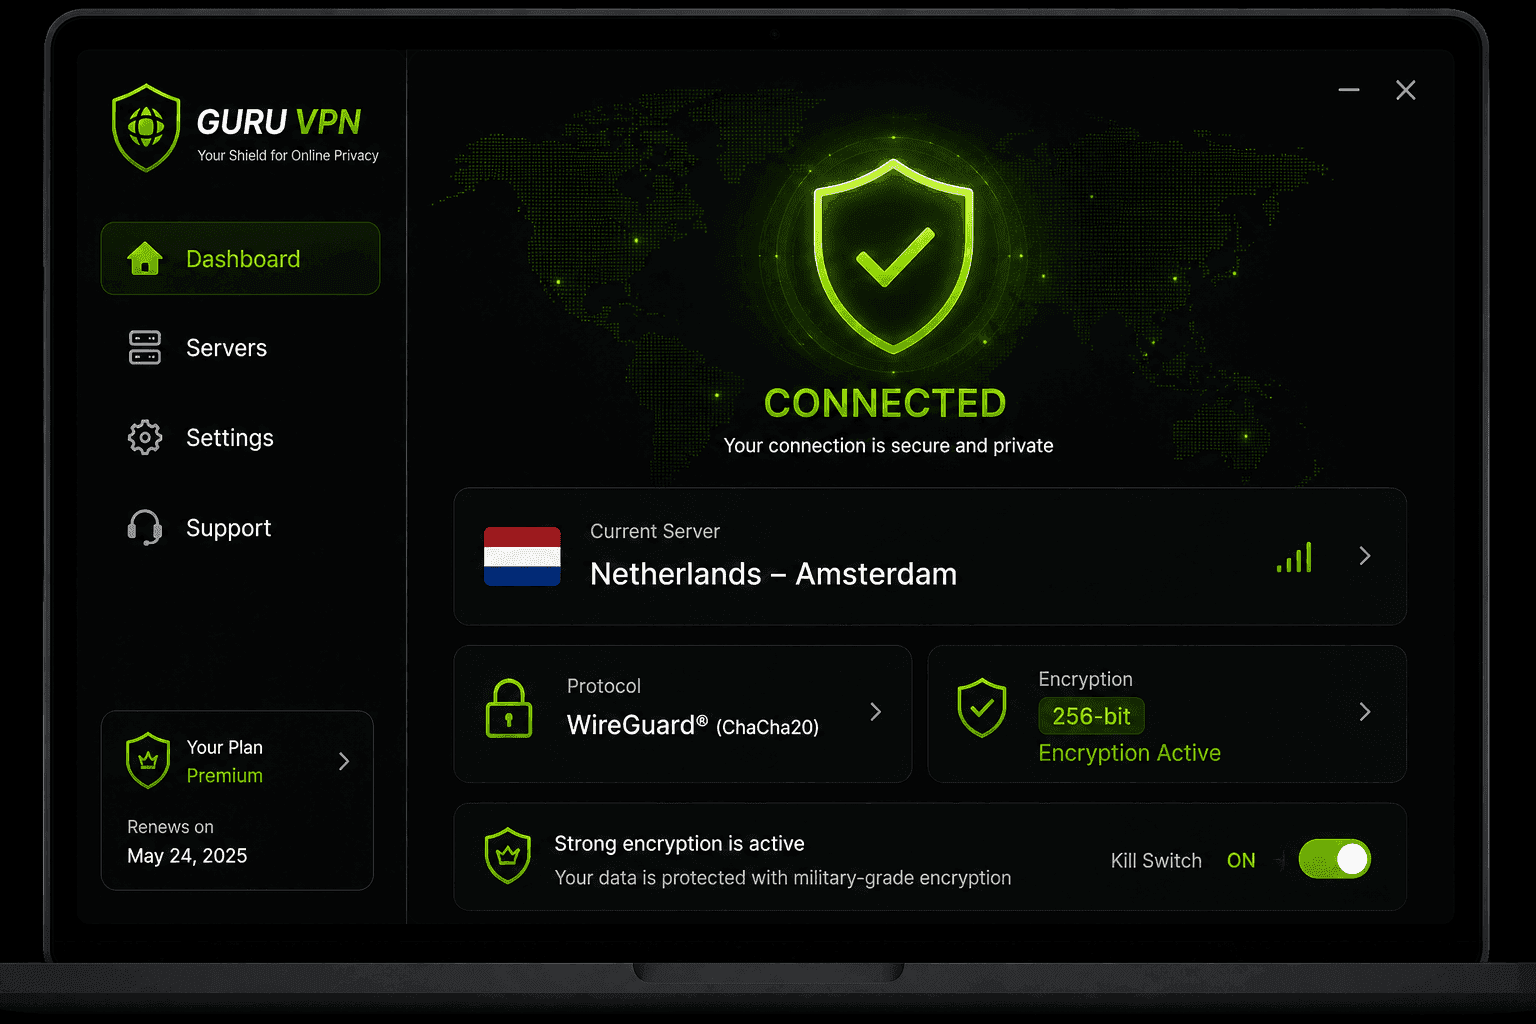
Comprendre le fonctionnement du chiffrement est utile, mais la plupart des gens veulent simplement qu’il soit correctement géré sans avoir à y penser. Par défaut, Guru VPN utilise WireGuard® avec le chiffrement ChaCha20 et l’échange de clés Curve25519. Vous bénéficiez ainsi d’une cryptographie moderne et reconnue de manière indépendante, sans avoir à choisir manuellement les protocoles ou les algorithmes de chiffrement.
| Fonctionnalité | Avantage |
|---|---|
WireGuard® avec ChaCha20 | Un chiffrement rapide et moderne, sans attaque pratique connue |
Échange de clés robuste | Négociation sécurisée sans exposer les clés de session |
Politique stricte sans journaux | Le chiffrement protège votre trafic ; l’absence de journaux protège votre historique |
Serveurs rapides dans le monde entier | Un chiffrement robuste sans baisse de vitesse perceptible |
Applications multiplateformes | Une protection cohérente sur ordinateur et appareil mobile |
Foire aux questions
C’est le processus qui transforme votre trafic Internet en texte chiffré illisible afin que seuls votre appareil et le serveur VPN puissent le lire, protégeant ainsi vos données contre les fournisseurs d’accès à Internet, les attaquants sur les réseaux publics et d’autres tiers.
Votre appareil et le serveur VPN effectuent d’abord une négociation à l’aide du chiffrement asymétrique pour convenir d’une clé partagée, puis utilisent cette clé avec un algorithme symétrique rapide — généralement AES ou ChaCha20 — pour chiffrer et déchiffrer votre trafic proprement dit pendant le reste de la session.
Pour la plupart des utilisateurs, WireGuard offre le meilleur équilibre général entre robustesse du chiffrement et vitesse. OpenVPN reste une excellente alternative, ayant fait l’objet d’audits approfondis, lorsque la configurabilité maximale compte davantage que la vitesse brute.
AES-256 et ChaCha20 sont tous deux considérés comme les méthodes de chiffrement VPN les plus sûres en pratique ; aucune attaque réalisable contre l’un ou l’autre à pleine longueur de clé n’est connue. En pratique, la sécurité dépend davantage du choix du protocole et de sa mise en œuvre que du choix entre ces deux algorithmes.
Dans les grandes lignes, il existe le chiffrement symétrique (AES, ChaCha20), utilisé pour l’essentiel de votre trafic, et le chiffrement asymétrique (RSA, Curve25519), utilisé pendant la négociation pour échanger les clés en toute sécurité.
Non. Le chiffrement du trafic VPN protège les données elles-mêmes, mais une sécurité complète dépend aussi d’une politique sans journaux, d’une protection contre les fuites et d’un coupe-circuit — autant d’éléments à vérifier en plus du chiffrement proposé par le fournisseur VPN que vous choisissez.
Non — ils protègent des portions différentes du trajet. Le chiffrement VPN protège votre trafic entre votre appareil et le serveur VPN ; une fois vos données parties du serveur vers leur destination finale, elles ne sont protégées que dans la mesure où la connexion de cette destination l’est, par exemple selon que le site Web utilise ou non HTTPS. Le chiffrement de bout en bout, comme celui qu’utilise une application de messagerie, protège les données de l’expéditeur jusqu’au destinataire, quel que soit le réseau qui les transporte. Un VPN ne remplace pas le chiffrement de bout en bout, et le chiffrement de bout en bout ne remplace pas un VPN : ils répondent à des problèmes différents et il est souvent utile de les utiliser ensemble.