EN
 BR
 DE
 ES
 FR
 RU
 ID
 TR
 IT
 JP
 SA
 VN
 TH
 KR

VPN Şifrelemesi Nedir? Nasıl Çalışır, Türleri Nelerdir ve En Güvenli Protokol Hangisidir?

 Öne çıkanlar

- VPN şifrelemesinin gerçekte ne yaptığını ve güvenli bir VPN bağlantısının neden yalnızca bir parçası olduğunu anlayın.
- Simetrik şifreleme (AES, ChaCha20) ile el sıkışma sırasında kullanılan asimetrik şifreleme (RSA) arasındaki farkı öğrenin.
- VPN bağlantılarında kullanılan şifreleme protokollerinin — OpenVPN, WireGuard, IKEv2 ve daha eski seçeneklerin — güç ve hız açısından nasıl karşılaştırıldığını görün.
- Bir VPN şifreleme kurulumunu diğerinden daha güvenli yapan etkenleri öğrenin.
- Günlük kullanım için en iyi VPN şifreleme protokolünün hangisi olduğuna dair net bir yanıt alın.
Birisi VPN önerdiğinde, güvenli olmasının nedeni olarak genellikle şifrelemeden söz edilir; ancak açıklamalar çoğu zaman “verilerinizi şifreler” demenin ötesine geçmez. VPN şifrelemesinin pratikte ne olduğunu anlamak için trafiğinize gerçekte ne olduğuna bakmak gerekir: hangi algoritmanın şifreleme yaptığına, cihazınızla VPN sunucusunun başlangıçta gizli bir anahtar üzerinde nasıl uzlaştığına ve bazı protokollerin neden diğerlerinden daha güçlü kabul edildiğine.
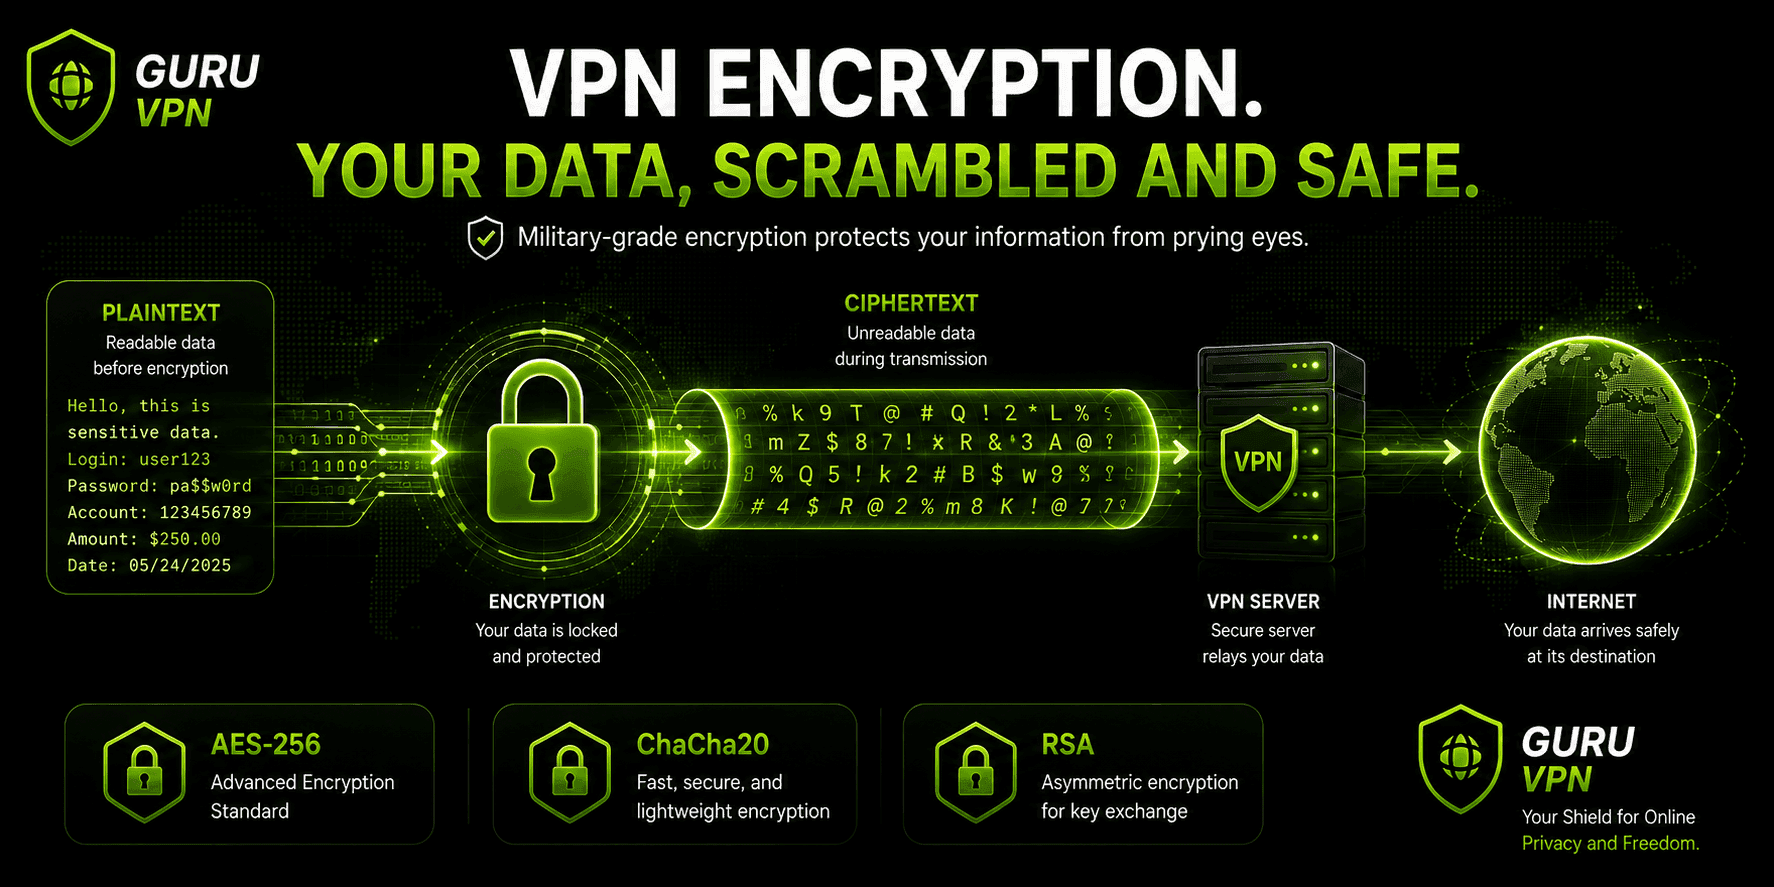
VPN şifrelemesi, okunabilir verileri şifreli metne dönüştürür. Bu metin, internet sağlayıcınız, sizinle aynı halka açık Wi-Fi ağını kullanan biri ya da paket dinleme aracı çalıştıran bir saldırgan olsun, verileri ele geçiren herkese rastgele gürültü gibi görünür. Bu gürültüyü yeniden okunabilir verilere dönüştürmek için gereken anahtar yalnızca cihazınızda ve VPN sunucusunda bulunur.
Örneğin, Guru VPN gibi modern uygulamalar tüm bunları arka planda otomatik olarak halleder. Ancak temel bilgileri bilmek, bir VPN'in güvenlik iddialarının gerçekten geçerli olup olmadığını değerlendirmeyi çok kolaylaştırır.
Önemli Noktalar
- VPN şifrelemesinin gerçekte ne yaptığını ve güvenli bir VPN bağlantısının neden yalnızca bir parçası olduğunu anlayın.
- Simetrik şifreleme (AES, ChaCha20) ile el sıkışma sırasında kullanılan asimetrik şifreleme (RSA) arasındaki farkı öğrenin.
- VPN bağlantılarında kullanılan şifreleme protokollerinin — OpenVPN, WireGuard, IKEv2 ve daha eski seçeneklerin — güç ve hız açısından nasıl karşılaştırıldığını görün.
- Bir VPN şifreleme kurulumunu diğerinden daha güvenli yapan etkenleri öğrenin.
- Günlük kullanım için en iyi VPN şifreleme protokolünün hangisi olduğuna dair net bir yanıt alın.
VPN Şifrelemesi Nasıl Çalışır?
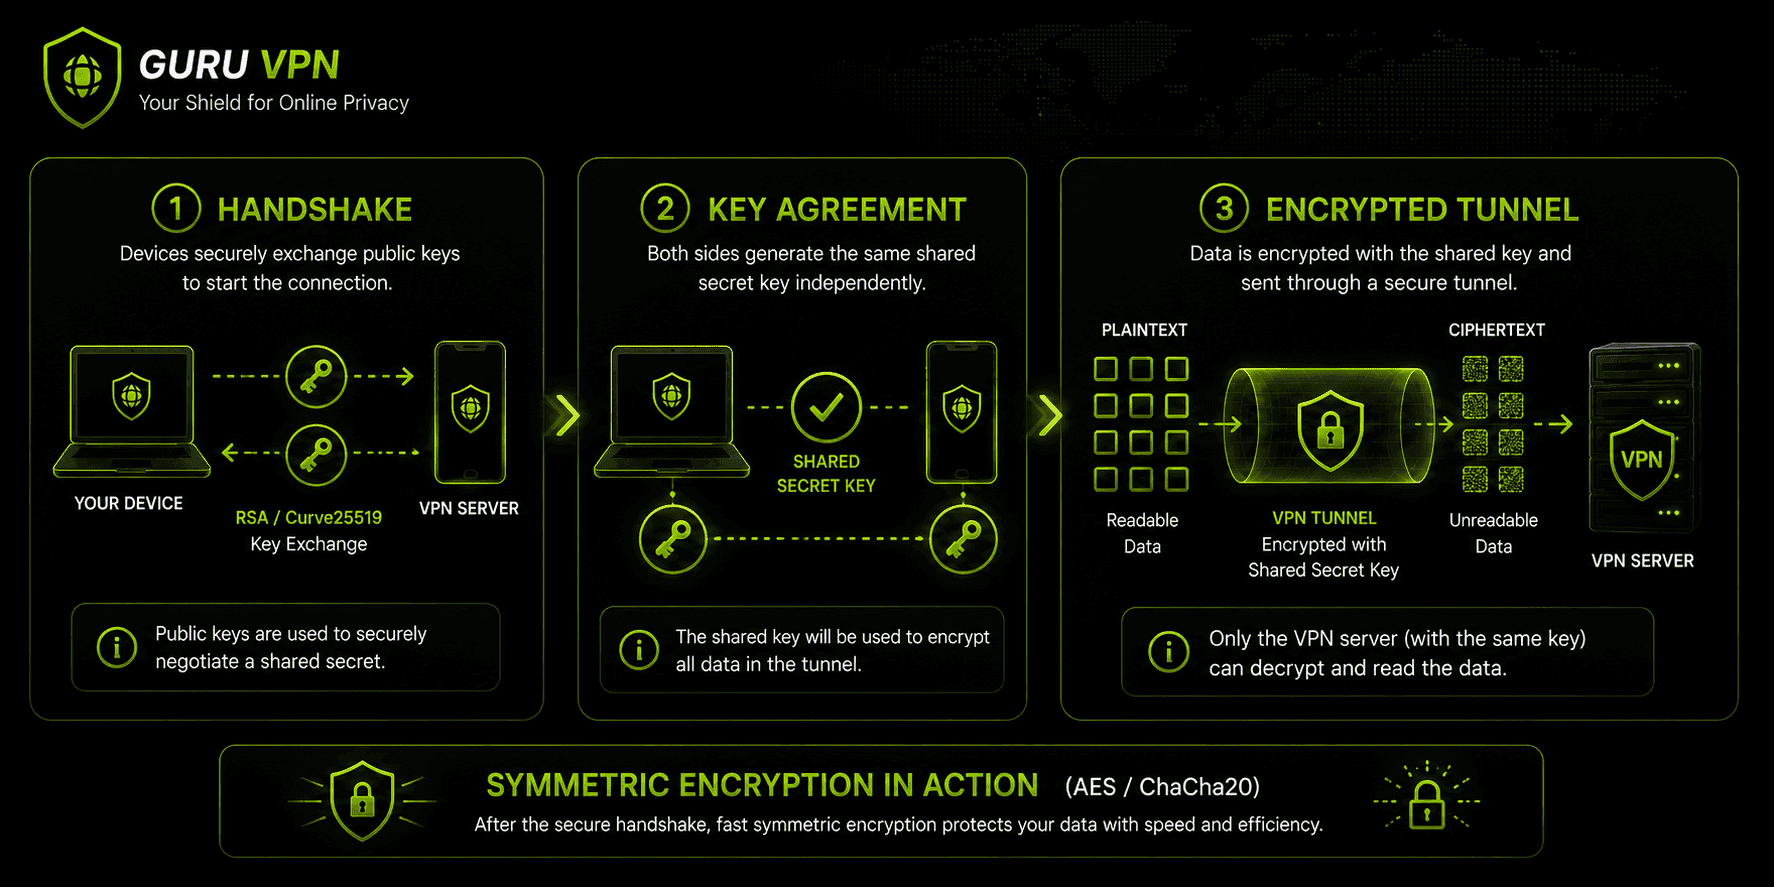
VPN tüneli şifrelemesi, her biri farklı bir sorunu çözen iki kriptografi türünün birlikte çalışmasına dayanır.
Simetrik şifreleme verileri hem şifrelemek hem de şifrelerini çözmek için tek bir ortak anahtar kullanır. Hızlı ve verimlidir; bu nedenle bağlantı kurulduktan sonra trafiğinizin büyük bölümünü işler. En sık karşılaşacağınız iki algoritma AES (Gelişmiş Şifreleme Standardı) ve ChaCha20'dir. Her ikisi de bugün VPN trafiği için kullanılabilen en güçlü şifreleme yöntemleri arasında kabul edilir.
Asimetrik şifreleme biri açık, diğeri özel olmak üzere bir anahtar çifti kullanır. Daha yavaştır; bu yüzden VPN'ler gerçek gezinme trafiğinizi şifrelemek için bunu kullanmaz. Bunun yerine el sıkışma sürecini yürütür: cihazınızla VPN sunucusunun, bir saldırganın ele geçirebileceği biçimde anahtarı hiçbir zaman iletmeden ortak bir simetrik anahtar üzerinde güvenle uzlaştığı ilk süreç. Burada en yaygın kullanılan algoritma RSA'dır; ancak modern protokoller aynı işi daha yüksek performansla yapmak için giderek daha fazla Curve25519'u tercih ediyor.
Bunları bir araya getirdiğimizde tipik bir bağlantı şöyle işler: cihazınız VPN sunucusuyla iletişim kurar ve taraflar birbirlerinin kimliğini doğrular; ardından asimetrik kriptografi kullanarak bir anahtar değişimi gerçekleştirir ve oturum anahtarı üzerinde anlaşır. Bu noktadan sonra verilerinizin her paketi tünele girmeden önce hızlı bir simetrik şifreyle bu anahtar kullanılarak şifrelenir. VPN sunucusuna ulaştığında şifresi çözülür ve hedefine iletilir; geri gelen veriler için de aynı süreç ters yönde işler.
Üçüncü bir yaklaşım olan Diffie-Hellman anahtar değişimi de aynı sonuca farklı biçimde ulaşır: Bir anahtarı şifreleyip karşıya göndermek yerine, iki taraf da kendi özel sayılarını üretir, matematiksel olarak türetilmiş birer açık değeri değiş tokuş eder ve birbirinden bağımsız olarak aynı ortak gizli değeri hesaplar. Bu gizli değer, şifreli ya da başka herhangi bir biçimde hiçbir zaman iletilmemiştir. El sıkışma sırasında ek güvence sağlamak amacıyla Diffie-Hellman'ın IKEv2/IPsec uygulamalarında çoğu zaman RSA ile birlikte kullanılmasının nedenlerinden biri budur.
VPN Şifreleme Türleri ve Protokolleri
Her VPN protokolü VPN trafiği şifrelemesini aynı şekilde uygulamaz ve farklı VPN şifreleme protokolleri hız ile güvenlik arasında çok farklı dengeler kurar. Bugün VPN bağlantılarında en sık kullanılan şifreleme protokolleri şunlardır:
OpenVPN — Tarihsel olarak çoğu zaman altın standart olarak anılan OpenVPN, veri kanalı için genellikle ayrı ve güçlü bir el sıkışma süreciyle (çoğunlukla RSA-4096) birlikte AES-256-GCM kullanır. Açık kaynaklıdır, kapsamlı biçimde denetlenmiştir ve son derece güvenli kabul edilir; ancak mevcut seçeneklerin en hızlısı değildir.
WireGuard — Daha yeni ve yalın bir alternatiftir. Şifreleme için ChaCha20'yi, anahtar değişimi için Curve25519'u kullanır. Bu ikili, kriptografik güçten ödün vermeden özellikle mobil cihazlarda hız sağlamak üzere seçilmiştir. Guru VPN dahil çoğu modern VPN uygulaması bu nedenle varsayılan olarak WireGuard'ı tercih eder.
IKEv2/IPSec — Ağ değişikliklerinden (örneğin Wi-Fi'den hücresel ağa geçişten) sonra hızla yeniden bağlandığı için mobil kullanımda avantaj sağlar ve şifreleme için genellikle AES kullanır.
L2TP/IPSec — Hem paket verilerini hem de başlıkları şifreleyen daha eski bir eşleşmedir. Genellikle güvenli kabul edilir, ancak çift kapsülleme nedeniyle daha yavaştır.
SSTP — Microsoft'un özel mülkiyetindeki bu protokol AES tabanlıdır. Trafiği normal HTTPS gibi göstererek ağ kısıtlamalarını aşmaya yardımcı olmasının yanı sıra, esas olarak Windows'ta kullanışlıdır.
PPTP — Listedeki en eski protokoldür ve zayıf, güncelliğini yitirmiş şifreleme kullanır. Hızlıdır, ancak gerçek güvenliğin önemli olduğu durumlarda kullanılmamalıdır.
| Protokol | Şifreleme | Anahtar Değişimi | Tipik Kullanım |
|---|---|---|---|
WireGuard | ChaCha20 | Curve25519 | Hız + güçlü güvenlik, günlük kullanım |
OpenVPN | AES-256-GCM | RSA-4096 | Denetimlerle doğrulanmış en yüksek güvenlik |
IKEv2/IPSec | AES | Diffie-Hellman | Mobil cihazlar, ağ değişimi |
L2TP/IPSec | AES (çift kapsülleme) | Önceden paylaşılan anahtar | Eski sistemlerle uyumluluk |
SSTP | AES | RSA | Windows, kısıtlamaları aşma |
PPTP | Zayıf, güncelliğini yitirmiş | Uygulanamaz | Hassas veriler için kullanmayın |
AES ve ChaCha20: Hangi Şifreleme Daha Güçlü?
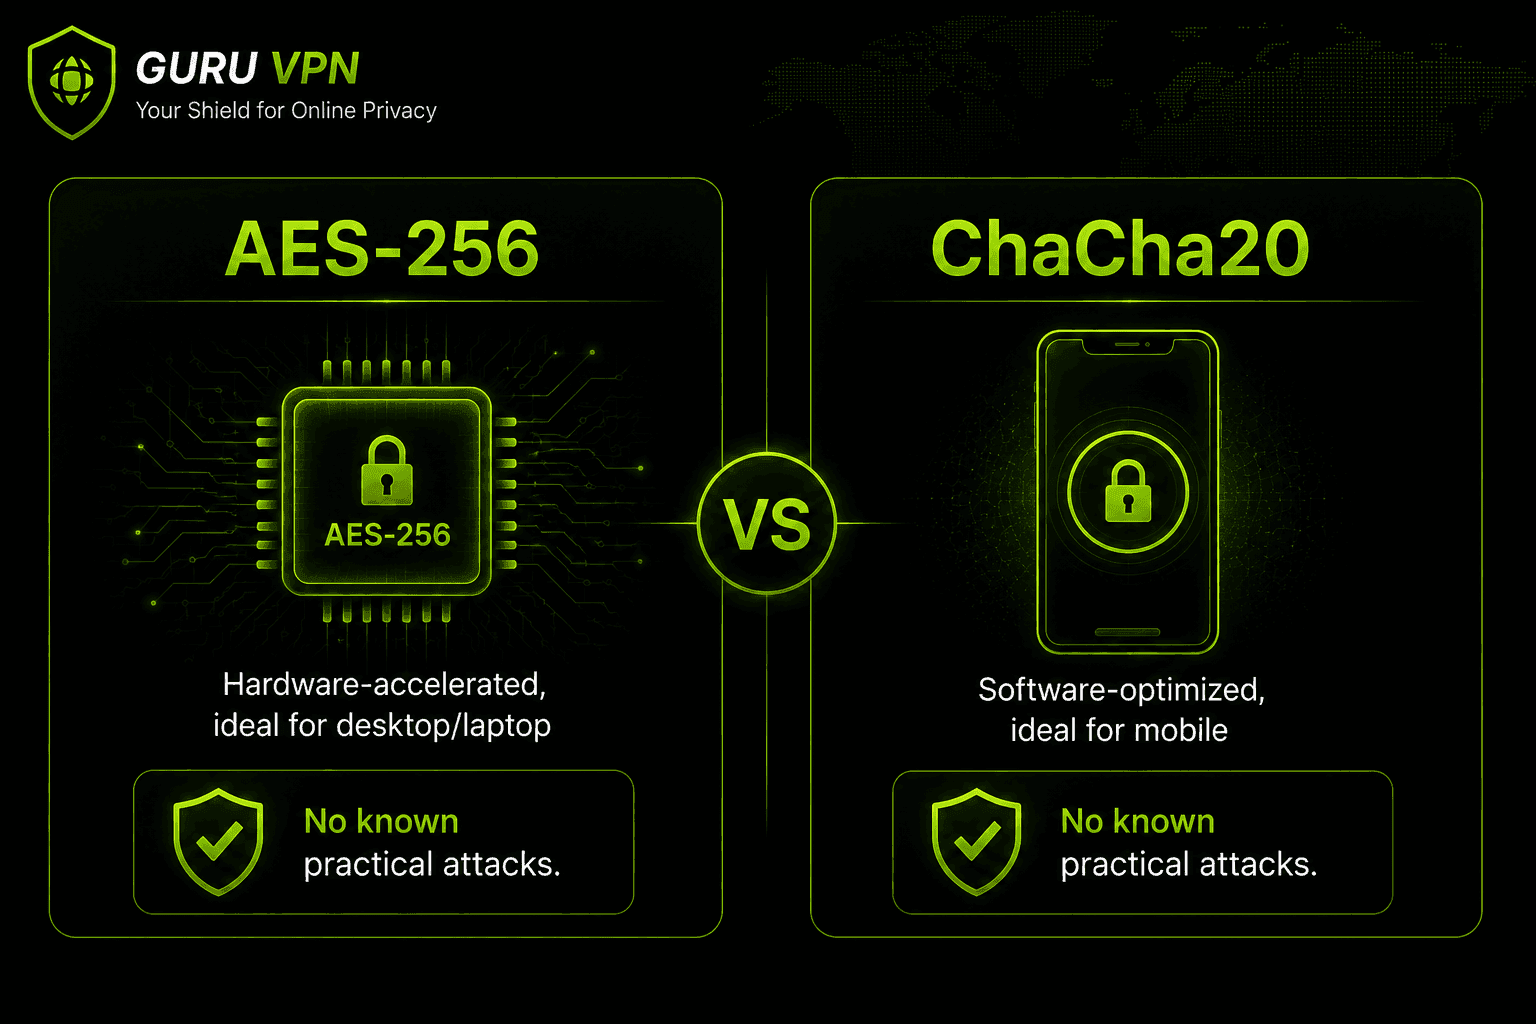
VPN şifrelemesine ilişkin ciddi bir karşılaştırmada en sık adı geçen iki şifre budur. Dürüst yanıt şu: Her ikisi de tam güçte son derece güvenli kabul ediliyor ve bugün ikisine karşı da bilinen, pratikte uygulanabilir bir saldırı yok.
AES-256 ABD hükümetinin kendi şifreleme standardıdır, 256 bitlik bir anahtar kullanır ve çoğu modern işlemcide yerleşik donanım hızlandırmasından (AES-NI) yararlanır; bu sayede masaüstü ve dizüstü bilgisayarlarda çok hızlı çalışır. ChaCha20 bu özel donanım olmadan da iyi performans gösterecek şekilde tasarlanmıştır. WireGuard'ın bunu telefon gibi daha düşük güçlü cihazlarla eşleştirmesinin nedeni de budur; bu cihazlarda çoğu zaman AES'ten daha hızlı çalışır.
Pratikte aralarındaki seçim, koruma düzeyindeki gerçek bir farktan çok hangi protokolü ve cihazı kullandığınızla ilgilidir. 256 bitlik bir anahtar alanı yaklaşık 2^256 olası kombinasyon anlamına gelir. Bu sayı o kadar büyüktür ki, bugün veya öngörülebilir gelecekte mevcut herhangi bir işlem gücüyle kaba kuvvet saldırısı gerçekçi bir tehdit oluşturmaz.
256 bitin neden standart hâline geldiğini anlamak için şu bağlamı da göz önünde bulundurun: AES'in hâlâ güvenli kabul edilen ve birçok eski sistemde varsayılan olan 128 bitlik anahtar seçeneği de vardır. 128 bitlik bir anahtar alanı — yaklaşık 2^128 kombinasyon — kendi başına astronomik ölçüde büyüktür; ancak 256 bitlik anahtarın sunduğu 2^256 alanının yanında çok küçük kalır. Her ikisi de bugün kaba kuvvetle kırılamamış olsa da, güvenliğe önem veren VPN'lerin AES-128 yerine varsayılan olarak AES-256'yı seçmesinin nedeni bu farktır: Donanım hızlandırması sayesinde bu ek güvenlik payının pratikte maliyeti yok denecek kadar azdır, dolayısıyla bundan yararlanmamak için pek neden yoktur.
Şunu da doğrudan belirtmek gerekir: Ne AES-256 ne de ChaCha20 pratikte şimdiye kadar kırılmıştır. Gerçek dünyada öne sürülen şifreleme ihlalleri neredeyse her zaman PPTP gibi daha eski ve daha zayıf protokolleri ya da şifrenin kendisini değil, kusurlu uygulamaları ve anahtar yönetimini hedef alan saldırıları içerir. Bir VPN hizmeti ele geçirildiğinde bunun nedeni genellikle bir yapılandırma hatası, sızdırılmış bir anahtar veya çevresindeki yazılımlarda bulunan bir güvenlik açığıdır; temel AES ya da ChaCha20 algoritmasının doğrudan saldırı karşısında başarısız olması değildir.
VPN Şifrelemesini En Güvenli Yapan Nedir?
Kutuda yazan algoritma adından daha önemli birkaç etken vardır:
Anahtar uzunluğu — Daha uzun anahtarlar, üstel olarak daha fazla olası kombinasyon anlamına gelir. Bu nedenle her ikisi de pratikte kırılamamış olsa da hassas veriler için genellikle AES-128 yerine AES-256 tercih edilir.
İleriye Dönük Gizlilik — Her bağlantı için yeni ve geçici bir oturum anahtarı üretir. Böylece bir anahtar bir şekilde ele geçirilse bile geçmiş veya gelecekteki oturumlar açığa çıkmaz. Somut bir örnek verelim: Bir saldırganın bir yıl sonra VPN sunucusunun uzun vadeli özel anahtarını bir şekilde ele geçirdiğini düşünün. İleriye Dönük Gizlilik olmasaydı, o anahtarı kullanarak bu süre içinde kaydedip sakladığı trafiğinizin şifresini teorik olarak çözebilirdi. Bu özellik varken kaydedilmiş trafik okunamaz durumda kalır; çünkü onu şifrelemek için kullanılan oturum anahtarı yalnızca söz konusu bağlantıya özgüdür ve zaten hiçbir yerde saklanmamıştır. Güvenilir modern VPN'lerin çoğu bunu varsayılan olarak uygular.
Güncelliğini yitirmiş protokollerden kaçınma — PPTP gibi, anahtar boyutundan bağımsız olarak bilinen ve pratikte istismar edilebilen güvenlik açıkları barındıran bir protokolün içine yerleştirilmişse şifrelemenin gücü önem taşımaz.
Bağımsız denetimler — Açık kaynak kodu ve üçüncü taraf güvenlik denetimleri, şifrelemenin yalnızca pazarlama metinlerinde iddia edilmediğini, doğru biçimde uygulandığını da doğrular. Güçlü algoritmaların kötü uygulanması, gerçek dünyadaki VPN güvenlik açıklarının yaygın nedenlerindendir.
Kuantum Bilgisayarlar VPN Şifrelemesini Kırar mı?
Kuantum hesaplama neredeyse her modern şifreleme tartışmasında gündeme geldiği için bu soruyu sormak yerindedir. Bugün için dürüst yanıt şu: Henüz değil ve mevcut teknolojiyle de değil. Grover algoritmasını çalıştıran yeterince güçlü bir kuantum bilgisayar, AES-256'nın etkin güvenliğini teorik olarak AES-128'in bugün sunduğuna daha yakın bir düzeye indirebilir. Bu yine de aranması gereken devasa bir alan olur ve ufukta görünen herhangi bir donanımla pratikte başarılabileceklerin çok ötesindedir. Kuantumla ilgili daha büyük kaygı aslında RSA gibi asimetrik algoritmalara yöneliktir; yeterince gelişmiş bir kuantum bilgisayar bunları Shor algoritmasını kullanarak teorik olarak çok daha doğrudan kırabilir. Sektörün kuantum sonrası anahtar değişim yöntemlerini şimdiden araştırıp kullanıma sunmasının nedenlerinden biri budur. Ancak şimdilik bu, günümüzde iyi geliştirilmiş bir VPN'in kullandığı şifrelemeye güvenmemek için bir neden değil, geleceğe dönük bir mühendislik meselesidir.
Zayıf veya Bulunmayan VPN Şifrelemesinin Riskleri
Güçlü bir şifreleme yoksa internet sağlayıcınız ziyaret ettiğiniz her siteyi görebilir, sizinle aynı halka açık Wi-Fi ağını paylaşan kişiler şifrelenmemiş trafiği ele geçirebilir ve PPTP gibi güncelliğini yitirmiş protokoller bugün yaygın olarak bulunan araçlarla kırılabilir. “Ücretsiz VPN” hizmetleri de bu noktada sık sık gereken özeni göstermez: Algoritmayı, protokolü veya şifrelemenin bağımsız olarak doğrulanıp doğrulanmadığını belirtmeden şifreleme sunduklarını ilan ederler. Bir VPN şifreleme standardını ve protokolünü açıkça belirtmiyorsa, bunu bir gözden kaçırma değil, bir uyarı işareti olarak değerlendirin. Şifreleme sunan bir VPN sağlayıcısı seçerken protokolün şeffaflığı, algoritmanın kendisi kadar önemlidir.
Varsayılan Olarak Güçlü Şifreleme İçin Guru VPN Neden Tercih Edilmeli?
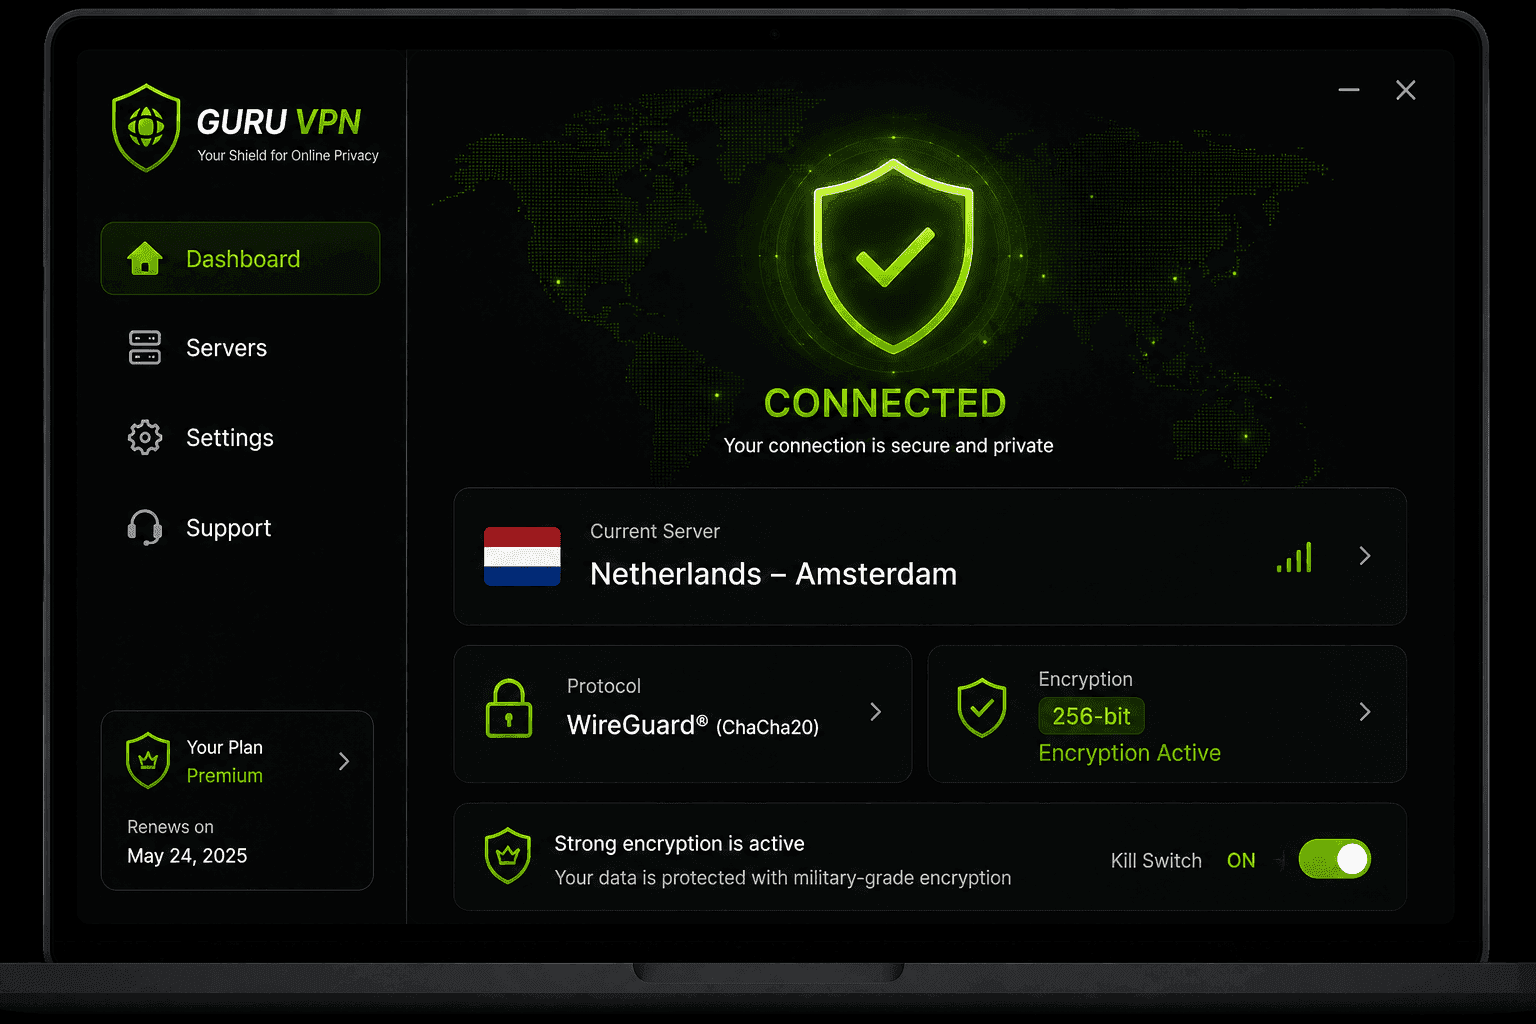
Şifrelemenin nasıl çalıştığını bilmek yararlıdır; ancak çoğu kişi bunun üzerinde düşünmek zorunda kalmadan doğru şekilde halledilmesini ister. Guru VPN, varsayılan olarak ChaCha20 şifrelemeli WireGuard® ve Curve25519 anahtar değişimini kullanır. Böylece protokolleri veya şifreleri elle seçmeniz gerekmeden modern ve bağımsız uzmanların güvendiği kriptografiden yararlanırsınız.
| Özellik | Avantaj |
|---|---|
ChaCha20 ile WireGuard® | Bilinen, pratikte uygulanabilir bir saldırının bulunmadığı hızlı ve modern şifreleme |
Güçlü anahtar değişimi | Oturum anahtarlarını açığa çıkarmadan güvenli el sıkışma |
Katı kayıt tutmama politikası | Şifreleme trafiğinizi, kayıt tutmama politikası ise geçmişinizi korur |
Hızlı küresel sunucular | Hissedilir bir hız kaybı olmadan güçlü şifreleme |
Birden çok platform için uygulamalar | Masaüstü ve mobil cihazlarda tutarlı koruma |
Sıkça Sorulan Sorular
İnternet trafiğinizi yalnızca cihazınızın ve VPN sunucusunun okuyabileceği, okunamayan şifreli metne dönüştürme işlemidir. Verilerinizi internet servis sağlayıcılarından, halka açık ağlardaki saldırganlardan ve diğer üçüncü taraflardan korur.
Cihazınızla VPN sunucusu önce asimetrik şifreleme kullanarak bir el sıkışma gerçekleştirir ve ortak bir anahtar üzerinde anlaşır. Ardından oturumun geri kalanında gerçek trafiğinizi şifreleyip çözmek için bu anahtarı hızlı bir simetrik şifreyle (genellikle AES veya ChaCha20) kullanır.
Çoğu kullanıcı için WireGuard, güçlü şifreleme ile hız arasında genel olarak en iyi dengeyi sunar. Ham hızdan çok en yüksek yapılandırılabilirlik gerektiğinde OpenVPN, kapsamlı biçimde denetlenmiş mükemmel bir alternatif olmayı sürdürür.
AES-256 ve ChaCha20, tam anahtar güçlerinde ikisine karşı da uygulanabilir olduğu bilinen bir saldırı bulunmadığından, pratik kullanımda en güvenli VPN şifreleme yöntemleri arasında kabul edilir. Pratikte güvenlik, bu ikisinden birini seçmekten çok protokol seçimine ve uygulama biçimine bağlıdır.
Genel olarak, trafiğinizin büyük bölümünde kullanılan simetrik şifreleme (AES, ChaCha20) ve anahtarları güvenle değiştirmek için el sıkışma sırasında kullanılan asimetrik şifreleme (RSA, Curve25519) vardır.
Hayır. VPN trafiği için şifreleme verilerin kendisini korur; ancak kapsamlı bir güvenlik için kayıt tutmama politikası, sızıntı koruması ve acil bağlantı kesme anahtarı da gerekir. Şifreleme için hangi VPN sağlayıcısını seçerseniz seçin bunları da kontrol etmenizde fayda var.
Hayır — yolculuğun farklı bölümlerini korurlar. VPN şifrelemesi, cihazınız ile VPN sunucusu arasındaki trafiğinizi korur. Verileriniz sunucudan çıkıp nihai hedefine doğru ilerlediğinde ise yalnızca hedefin kendi bağlantısı kadar korunur; örneğin web sitesinin HTTPS kullanıp kullanmadığına bağlıdır. Bir mesajlaşma uygulamasının kullandığı türden uçtan uca şifreleme, arada verileri hangi ağın taşıdığından bağımsız olarak verileri göndericiden alıcıya kadar korur. VPN, uçtan uca şifrelemenin yerini tutmaz; uçtan uca şifreleme de VPN'in yerini tutmaz. Farklı sorunları çözerler ve çoğu zaman birlikte kullanılmaları yararlıdır.