EN
 BR
 DE
 ES
 FR
 RU
 ID
 TR
 IT
 JP
 SA
 VN
 TH
 KR

ما هو تشفير VPN؟ كيف يعمل، وما أنواعه، وأي البروتوكولات أكثر أمانًا؟

 أهم النقاط

- تعرّف على ما يفعله تشفير VPN فعلًا، ولماذا لا يشكّل سوى جزء واحد من اتصال VPN آمن.
- تعلّم الفرق بين التشفير المتماثل (AES وChaCha20) والتشفير غير المتماثل (RSA) المستخدم في المصافحة.
- تعرّف على كيفية مقارنة بروتوكولات تشفير اتصالات VPN — OpenVPN وWireGuard وIKEv2 والخيارات الأقدم — من حيث القوة والسرعة.
- اكتشف العوامل التي تجعل إعداد تشفير VPN أكثر أمانًا من غيره.
- احصل على إجابة واضحة عن أفضل بروتوكول تشفير VPN للاستخدام اليومي.
كلما أوصى أحدهم باستخدام VPN، يُذكر التشفير بوصفه سببًا للأمان، لكن قليلًا من الشروحات يتجاوز عبارة «إنه يشوّش بياناتك». يتطلب فهم معنى تشفير VPN عمليًا النظر إلى ما يحدث لحركة بياناتك فعلًا: ما الخوارزمية التي تشفّرها، وكيف يتفق جهازك وخادم VPN على مفتاح سري من الأساس، ولماذا تُعد بعض البروتوكولات أقوى من غيرها.
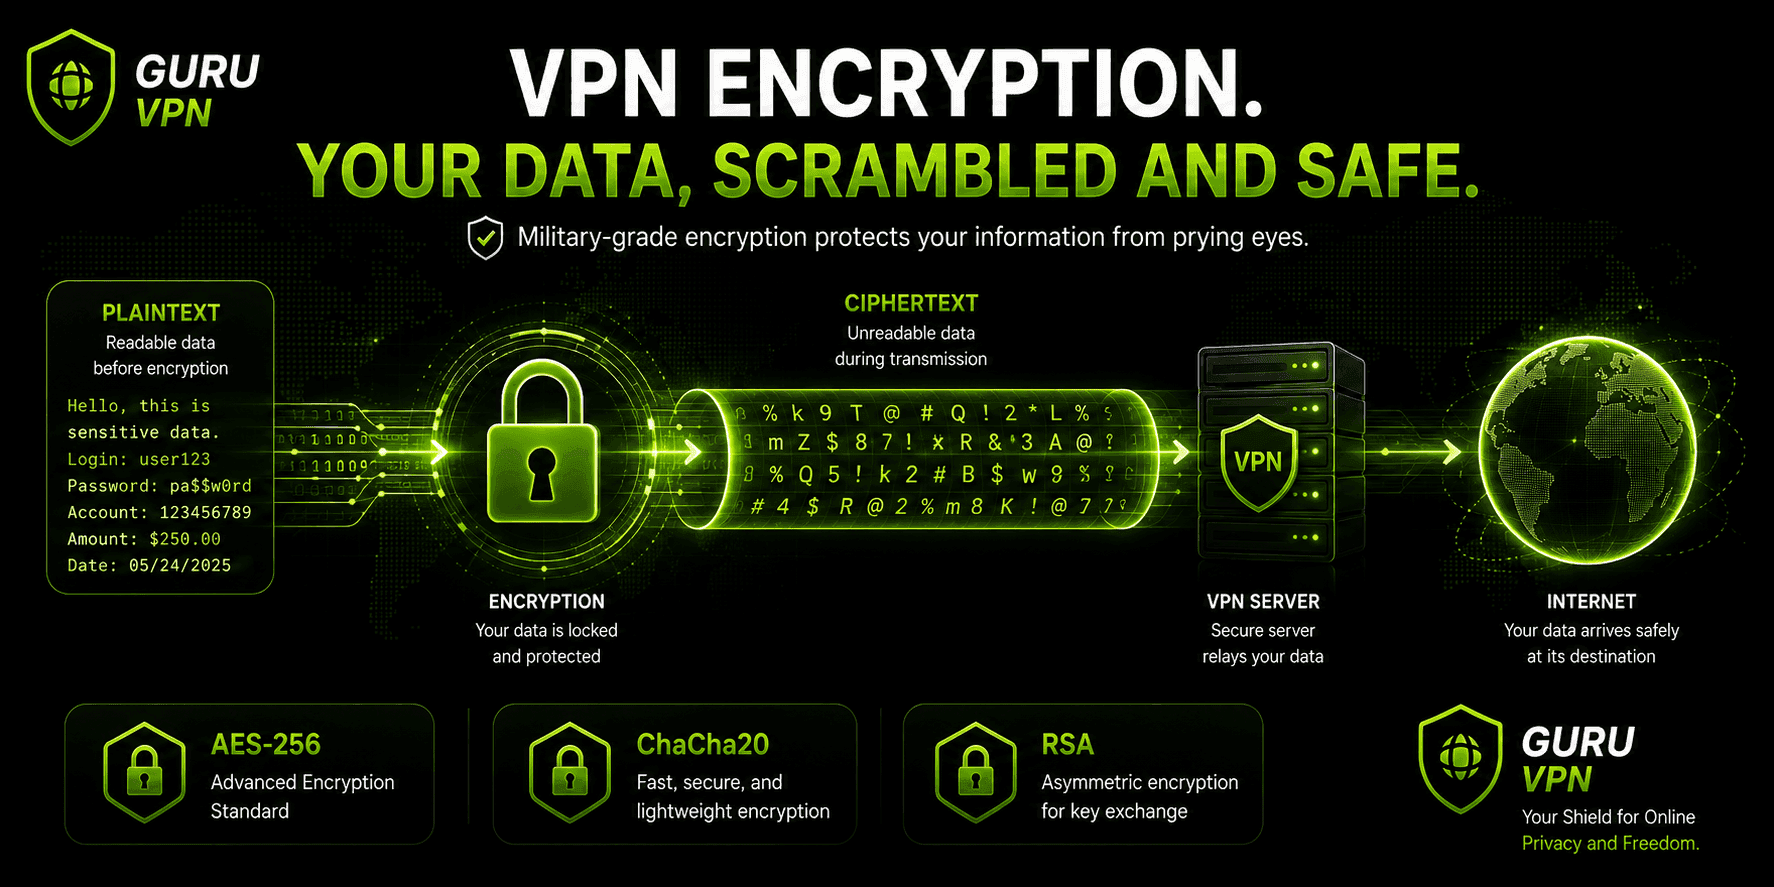
في جوهره، يحوّل تشفير VPN البيانات المقروءة إلى نص مشفّر يبدو كضجيج عشوائي لأي شخص يعترضه، سواء كان مزوّد الإنترنت أو شخصًا على شبكة Wi-Fi عامة مشتركة أو مهاجمًا يستخدم أداة لالتقاط الحزم. ولا يملك المفتاح اللازم لتحويل ذلك الضجيج مجددًا إلى بيانات مقروءة إلا جهازك وخادم VPN.
تتولى التطبيقات الحديثة مثل Guru VPN كل ذلك تلقائيًا في الخلفية، لكن معرفة الأساسيات تسهّل كثيرًا تقييم مدى صحة ادعاءات VPN الأمنية.
أهم النقاط
- تعرّف على ما يفعله تشفير VPN فعلًا، ولماذا لا يشكّل سوى جزء واحد من اتصال VPN آمن.
- تعلّم الفرق بين التشفير المتماثل (AES وChaCha20) والتشفير غير المتماثل (RSA) المستخدم في المصافحة.
- تعرّف على كيفية مقارنة بروتوكولات تشفير اتصالات VPN — OpenVPN وWireGuard وIKEv2 والخيارات الأقدم — من حيث القوة والسرعة.
- اكتشف العوامل التي تجعل إعداد تشفير VPN أكثر أمانًا من غيره.
- احصل على إجابة واضحة عن أفضل بروتوكول تشفير VPN للاستخدام اليومي.
كيف يعمل تشفير VPN؟
يعتمد تشفير نفق VPN على عمل نوعين مختلفين من التشفير معًا، ويعالج كل منهما مشكلة مختلفة.
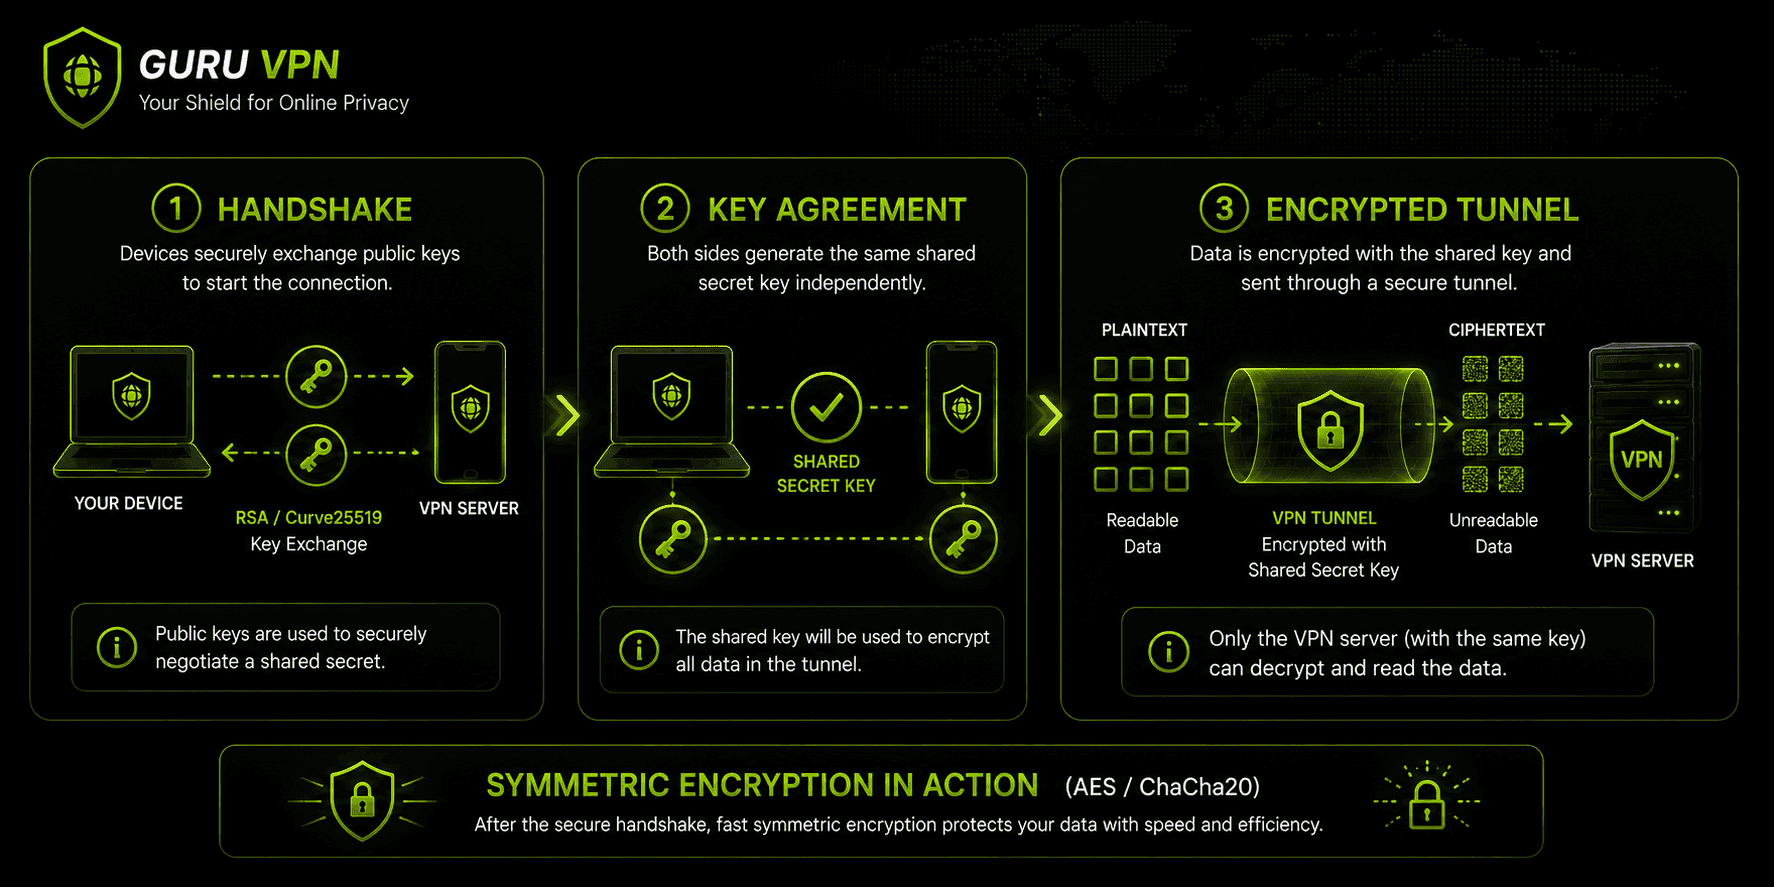
التشفير المتماثل يستخدم مفتاحًا مشتركًا واحدًا لتشفير البيانات وفك تشفيرها. وهو سريع وفعّال، لذا يتولى معالجة الجزء الأكبر من حركة بياناتك الفعلية بعد إنشاء الاتصال. وأكثر خوارزميتين ستصادفهما هما AES (معيار التشفير المتقدم) وChaCha20، وكلتاهما تُعدّان من أقوى خيارات تشفير حركة مرور VPN المتاحة اليوم.
التشفير غير المتماثل يستخدم زوجًا من المفاتيح: أحدهما عام والآخر خاص. وهو أبطأ، لذلك لا تستخدمه شبكات VPN لتشفير حركة تصفحك الفعلية. بل يتولى المصافحة: العملية الأولية التي يتفق فيها جهازك وخادم VPN بأمان على مفتاح متماثل مشترك، من دون نقل هذا المفتاح بصيغة يمكن لمهاجم اعتراضها. وتُعد RSA الخوارزمية الأكثر شيوعًا لهذا الغرض، رغم أن البروتوكولات الحديثة تفضّل بشكل متزايد Curve25519 للمهمة نفسها لما يقدمه من أداء أفضل.
إذا جمعنا هذه الخطوات، فسيبدو الاتصال المعتاد على النحو التالي: يتصل جهازك بخادم VPN ويتحقق كل منهما من هوية الآخر، ثم يجريان تبادلًا للمفاتيح باستخدام التشفير غير المتماثل للاتفاق على مفتاح جلسة. ومنذ تلك اللحظة، تُشفّر كل حزمة من بياناتك بهذا المفتاح باستخدام خوارزمية تشفير متماثل سريعة قبل دخول النفق. وعندما تصل إلى خادم VPN، تُفك شفرتها وتُمرّر إلى وجهتها، وتنعكس العملية كلها للبيانات العائدة.
وهناك نهج ثالث، هو تبادل مفاتيح Diffie-Hellman، يحقق النتيجة نفسها بطريقة مختلفة: فبدلًا من تشفير مفتاح وإرساله، يولّد كل طرف رقمًا خاصًا، ويتبادلان قيمة عامة مشتقة رياضيًا، ثم يحسب كل منهما بصورة مستقلة السر المشترك نفسه تمامًا؛ وهو سر لم يُنقل فعليًا بأي صيغة، مشفّرة كانت أم غير ذلك. وهذا أحد أسباب اقتران Diffie-Hellman غالبًا بـRSA في تطبيقات IKEv2/IPsec لتعزيز ضمانات الأمان أثناء المصافحة.
أنواع تشفير VPN وبروتوكولاته
لا تطبّق جميع بروتوكولات VPN تشفير حركة المرور بالطريقة نفسها، وتختلف موازنة بروتوكولات تشفير VPN بين السرعة والأمان اختلافًا كبيرًا. ومن أكثر بروتوكولات تشفير اتصالات VPN شيوعًا اليوم:
OpenVPN — غالبًا ما يُوصف تاريخيًا بأنه المعيار الذهبي. يستخدم OpenVPN عادةً AES-256-GCM لقناة البيانات، إلى جانب مصافحة منفصلة وقوية (غالبًا RSA-4096). وهو مفتوح المصدر وخضع لتدقيق شامل ويُعد آمنًا للغاية، لكنه ليس أسرع الخيارات المتاحة.
WireGuard — البديل الأحدث والأخف. يستخدم ChaCha20 للتشفير وCurve25519 لتبادل المفاتيح، وهو اقتران اختير خصيصًا لتوفير السرعة على الأجهزة المحمولة من دون التضحية بالقوة التشفيرية. ولهذا تفضّله معظم تطبيقات VPN الحديثة، بما فيها Guru VPN، كخيار افتراضي.
IKEv2/IPSec — مناسب للاستخدام على الأجهزة المحمولة لأنه يعيد الاتصال بسرعة بعد تغيّر الشبكة (مثل الانتقال من Wi-Fi إلى شبكة الهاتف المحمول)، ويستخدم عادةً AES للتشفير.
L2TP/IPSec — اقتران أقدم يشفّر بيانات الحزم وترويساتها معًا. ويُعد آمنًا عمومًا، لكنه أبطأ بسبب التغليف المزدوج.
SSTP — بروتوكول خاص بشركة Microsoft، يعتمد على AES، ويفيد أساسًا على Windows وفي تجاوز قيود الشبكات، إذ يخفي حركة المرور على هيئة HTTPS عادي.
PPTP — أقدم بروتوكول في هذه القائمة، ويستخدم تشفيرًا ضعيفًا ومتقادمًا. إنه سريع، لكن لا ينبغي استخدامه عندما يكون الأمان الفعلي مهمًا.
| البروتوكول | التشفير | تبادل المفاتيح | الاستخدام المعتاد |
|---|---|---|---|
WireGuard | ChaCha20 | Curve25519 | سرعة وأمان قوي، للاستخدام اليومي |
OpenVPN | AES-256-GCM | RSA-4096 | أعلى مستوى من الأمان الخاضع للتدقيق |
IKEv2/IPSec | AES | Diffie-Hellman | الأجهزة المحمولة وتبديل الشبكات |
L2TP/IPSec | AES (تغليف مزدوج) | مفتاح مشترك مسبقًا | التوافق مع الأنظمة القديمة |
SSTP | AES | RSA | Windows وتجاوز القيود |
PPTP | ضعيف ومتقادم | لا ينطبق | تجنّبه لأي شيء حساس |
AES أم ChaCha20: أي التشفيرين أقوى؟
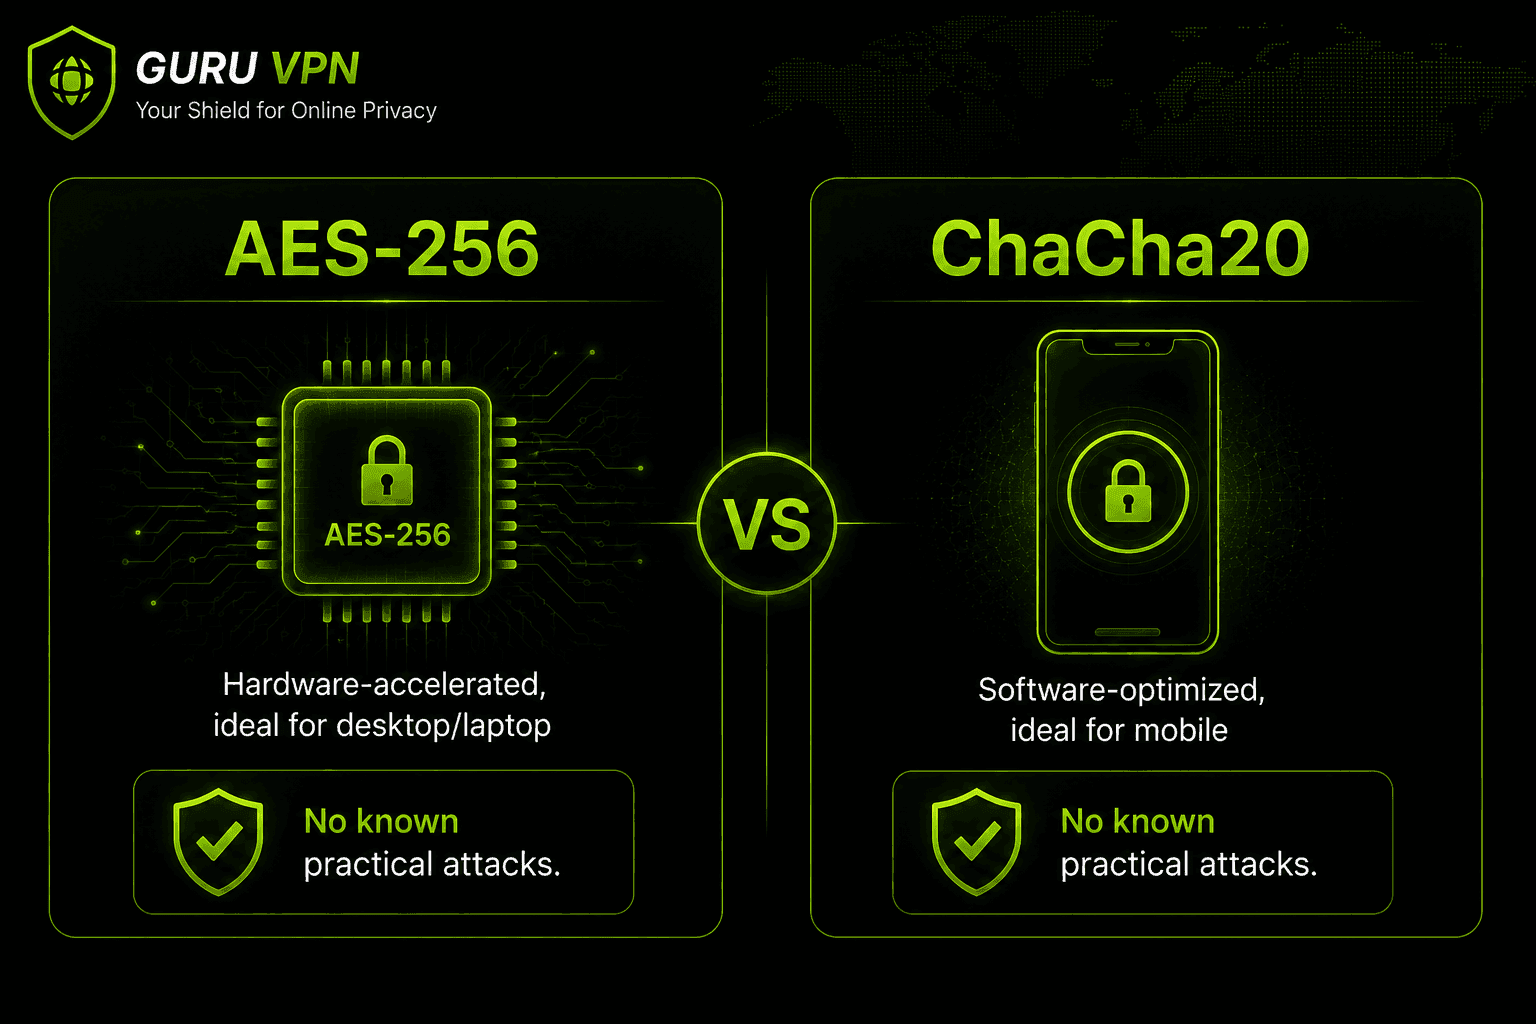
هاتان هما خوارزميتا التشفير اللتان ستراهما مذكورتين أكثر من غيرهما في أي مقارنة جادة لتشفير VPN. والإجابة الصريحة هي أن كلتيهما تُعدّان آمنتين للغاية عند استخدامهما بكامل قوتهما، ولا يوجد اليوم هجوم عملي معروف على أي منهما.
AES-256 هو معيار التشفير الخاص بحكومة الولايات المتحدة، ويستخدم مفتاحًا بطول 256 بت، ويستفيد من تسريع الأجهزة (AES-NI) المدمج في معظم المعالجات الحديثة، ما يجعله سريعًا جدًا على الحواسيب المكتبية والمحمولة. ChaCha20 صُمّم ليعمل بكفاءة من دون تلك الأجهزة المخصصة، ولهذا يقرنه WireGuard بأجهزة أخف مثل الهواتف؛ إذ غالبًا ما يعمل عليها بسرعة أكبر مما يحققه AES.
عمليًا، يكشف الاختيار بينهما عن البروتوكول والجهاز اللذين تستخدمهما أكثر مما يكشف عن فرق حقيقي في مستوى الحماية. ويعني فضاء مفاتيح بطول 256 بت وجود نحو 2^256 احتمالًا، وهو عدد ضخم لدرجة أن تجربة جميع الاحتمالات ليست تهديدًا واقعيًا بقدرات الحوسبة المتاحة اليوم أو المتوقع توافرها في المستقبل المنظور.
للتوضيح، إليك سبب اعتماد 256 بت تحديدًا معيارًا: يتوفر AES أيضًا بنسخة تستخدم مفتاحًا بطول 128 بت، ولا تزال تُعد آمنة، وكانت الخيار الافتراضي في كثير من الأنظمة القديمة. ويضم فضاء مفاتيح 128 بت نحو 2^128 احتمالًا، وهو عدد فلكي بحد ذاته، لكنه يظل ضئيلًا مقارنة بفضاء 2^256 الذي يوفره مفتاح بطول 256 بت. ولهذا تعتمد خدمات VPN التي تهتم بالأمان AES-256 افتراضيًا بدلًا من AES-128، رغم أن كليهما لم يُكسر بالقوة الغاشمة حتى اليوم: فهامش الأمان الإضافي لا يكاد يكلّف شيئًا عمليًا بفضل تسريع الأجهزة، لذا لا يوجد سبب وجيه للتخلي عنه.
ومن الجدير بالتوضيح مباشرةً أن AES-256 وChaCha20 لم يُكسرا قط عمليًا. فإخفاقات التشفير في الواقع التي يشير إليها الناس تتعلق دائمًا تقريبًا ببروتوكولات أقدم وأضعف مثل PPTP، أو بهجمات تستهدف تطبيقات معيبة وإدارة المفاتيح بدلًا من خوارزمية التشفير نفسها. وعندما تتعرض خدمة VPN للاختراق، يكون السبب عادةً خطأً في الإعداد، أو تسرب مفتاح، أو ثغرة في البرامج المحيطة، لا فشل خوارزمية AES أو ChaCha20 الأساسية أمام هجوم مباشر.
ما الذي يجعل تشفير VPN أكثر أمانًا؟
هناك عوامل قليلة أهم من اسم الخوارزمية المحددة:
طول المفتاح — تعني المفاتيح الأطول وجود عدد أكبر من الاحتمالات بصورة أسية، ولهذا يُفضّل AES-256 عمومًا على AES-128 للبيانات الحساسة، رغم أن كليهما لا يزال غير مكسور عمليًا.
السرية الأمامية التامة — تنشئ مفتاح جلسة مؤقتًا جديدًا لكل اتصال، لذا حتى لو تعرض أحد المفاتيح للاختراق بطريقة ما، فلن يكشف ذلك الجلسات السابقة أو المستقبلية. لنتأمل مثالًا ملموسًا: تخيّل أن مهاجمًا حصل بطريقة ما على المفتاح الخاص طويل الأمد لخادم VPN بعد عام من الآن. من دون السرية الأمامية التامة، يمكنه نظريًا استخدامه لفك تشفير أي جزء من حركة مرورك كان قد سجّله وخزّنه في هذه الأثناء. أما معها، فتبقى حركة المرور المخزنة غير مقروءة، لأن مفتاح الجلسة الفعلي المستخدم لتشفيرها كان خاصًا بذلك الاتصال وحده، ولم يُخزّن في أي مكان من الأساس. تطبّق معظم خدمات VPN الحديثة ذات السمعة الطيبة هذه الميزة افتراضيًا.
تجنّب البروتوكولات المتقادمة — لا تفيد قوة التشفير إذا استُخدمت ضمن بروتوكول مثل PPTP، المعروف بثغرات عملية بصرف النظر عن طول المفتاح.
عمليات التدقيق المستقلة — تؤكد الشيفرة مفتوحة المصدر وعمليات التدقيق الأمني التي تجريها جهات خارجية تطبيق التشفير على نحو صحيح، بدلًا من الاكتفاء بادعائه في المواد التسويقية. ويُعد سوء تطبيق الخوارزميات القوية مصدرًا شائعًا لنقاط الضعف الفعلية في شبكات VPN.
هل ستكسر الحوسبة الكمومية تشفير VPN؟
هذا سؤال وجيه، فالحوسبة الكمومية تُطرح في كل نقاش حديث عن التشفير تقريبًا. والإجابة الصريحة حاليًا هي: ليس بعد، وليس باستخدام التكنولوجيا الموجودة اليوم. فمن الناحية النظرية، قد يتمكن حاسوب كمومي قوي بما يكفي ويشغّل خوارزمية Grover من خفض مستوى الأمان الفعلي لـAES-256 إلى مستوى أقرب لما يقدمه AES-128 حاليًا؛ لكنه سيظل فضاءً هائلًا للبحث، وبعيدًا جدًا عما يمكن تحقيقه عمليًا بأي أجهزة تلوح في الأفق. أما القلق الكمومي الأكبر فيتعلق فعلًا بالخوارزميات غير المتماثلة مثل RSA، التي قد يتمكن حاسوب كمومي ناضج بما يكفي من كسرها بصورة أكثر مباشرة باستخدام خوارزمية Shor. ولهذا السبب يجري القطاع بالفعل أبحاثًا حول أساليب تبادل مفاتيح ما بعد الكم ويبدأ في طرحها، لكن الأمر يظل حاليًا مسألة هندسية مستقبلية، لا سببًا للشك في التشفير الذي تستخدمه اليوم خدمة VPN مبنية بإتقان.
مخاطر ضعف تشفير VPN أو غيابه
من دون تشفير متين، يستطيع مزوّد الإنترنت رؤية كل موقع تزوره، وقد يتمكن أي شخص يشاركك شبكة Wi-Fi عامة من اعتراض حركة المرور غير المشفّرة، ويمكن كسر البروتوكولات المتقادمة مثل PPTP بأدوات متاحة على نطاق واسع اليوم. وغالبًا ما تتهاون خدمات «VPN المجانية» في هذا الجانب، إذ تعلن عن التشفير من دون تحديد الخوارزمية أو البروتوكول أو ما إذا كان قد خضع لأي تحقق مستقل. إذا لم توضّح خدمة VPN معيار التشفير والبروتوكول المستخدمين، فمن الأفضل اعتبار ذلك علامة تحذير لا مجرد سهو. ويعتمد اختيار مزوّد VPN للتشفير على شفافية البروتوكول بقدر اعتماده على الخوارزمية نفسها.
لماذا تختار Guru VPN للحصول على تشفير قوي افتراضيًا
من المفيد معرفة كيفية عمل التشفير، لكن معظم الناس يريدون فقط أن تتم الأمور على نحو صحيح من دون الحاجة إلى التفكير فيها. يستخدم Guru VPN بروتوكول WireGuard® مع تشفير ChaCha20 وتبادل مفاتيح Curve25519 افتراضيًا، ليمنحك تشفيرًا حديثًا موثوقًا به على نحو مستقل، من دون الحاجة إلى اختيار البروتوكولات أو خوارزميات التشفير يدويًا.
| الميزة | الفائدة |
|---|---|
WireGuard® مع ChaCha20 | تشفير حديث وسريع، من دون هجمات عملية معروفة |
تبادل مفاتيح قوي | مصافحة آمنة من دون كشف مفاتيح الجلسة |
سياسة صارمة لعدم الاحتفاظ بالسجلات | يحمي التشفير حركة مرورك، وتحمي سياسة عدم الاحتفاظ بالسجلات سجل نشاطك |
خوادم عالمية سريعة | تشفير قوي من دون تأثير ملحوظ في السرعة |
تطبيقات متعددة المنصات | حماية متسقة على الحاسوب المكتبي والهاتف المحمول |
الأسئلة الشائعة
هو عملية تحويل حركة مرور الإنترنت إلى نص مشفّر غير مقروء، بحيث لا يستطيع قراءته إلا جهازك وخادم VPN، ما يحمي بياناتك من مزوّدي خدمة الإنترنت والمهاجمين على الشبكات العامة والأطراف الثالثة الأخرى.
يجري جهازك وخادم VPN أولًا مصافحة باستخدام التشفير غير المتماثل للاتفاق على مفتاح مشترك، ثم يستخدمان ذلك المفتاح مع خوارزمية تشفير متماثل سريعة — عادةً AES أو ChaCha20 — لتشفير حركة مرورك الفعلية وفك تشفيرها طوال بقية الجلسة.
يوفر WireGuard أفضل توازن إجمالي بين قوة التشفير والسرعة لمعظم المستخدمين. ويظل OpenVPN بديلًا ممتازًا خضع لتدقيق شامل عندما تكون المرونة القصوى في الإعداد أهم من السرعة القصوى.
يُعد كل من AES-256 وChaCha20 من أكثر خيارات تشفير VPN أمانًا في الاستخدام العملي، ولا يوجد هجوم ممكن معروف على أي منهما عند استخدام طول المفتاح الكامل. ويتوقف الأمان عمليًا على اختيار البروتوكول وتطبيقه أكثر مما يتوقف على الاختيار بين هاتين الخوارزميتين.
بوجه عام، هناك التشفير المتماثل (AES وChaCha20)، المستخدم لمعالجة الجزء الأكبر من حركة مرورك، والتشفير غير المتماثل (RSA وCurve25519)، المستخدم أثناء المصافحة لتبادل المفاتيح بأمان.
لا. يحمي تشفير حركة مرور VPN البيانات نفسها، لكن الأمان الشامل يعتمد أيضًا على سياسة عدم الاحتفاظ بالسجلات والحماية من التسرب ومفتاح الإيقاف؛ وهي أمور يجدر التحقق منها أيضًا عند اختيار أي مزوّد VPN يوفّر التشفير.
لا، فهما يحميان جزأين مختلفين من مسار البيانات. يحمي تشفير VPN حركة مرورك بين جهازك وخادم VPN؛ وبمجرد مغادرة بياناتك الخادم في طريقها إلى وجهتها النهائية، لا تكون محمية إلا بقدر ما يحميها اتصال تلك الوجهة، مثل استخدام الموقع نفسه لبروتوكول HTTPS. أما التشفير من طرف إلى طرف، وهو النوع الذي تستخدمه تطبيقات المراسلة، فيحمي البيانات طوال الطريق من المرسل إلى المستلم، بصرف النظر عن الشبكة التي تنقلها بينهما. لا يحل VPN محل التشفير من طرف إلى طرف، ولا يحل التشفير من طرف إلى طرف محل VPN؛ فهما يعالجان مشكلتين مختلفتين، وغالبًا ما يكون من المفيد استخدامهما معًا.