
 EN
 BR
 DE
 ES
 FR
 RU
 ID
 TR
 IT
 JP
 SA
 VN
 TH
 KR

Как работает VPN: пошагово о том, что происходит при подключении

 Главное

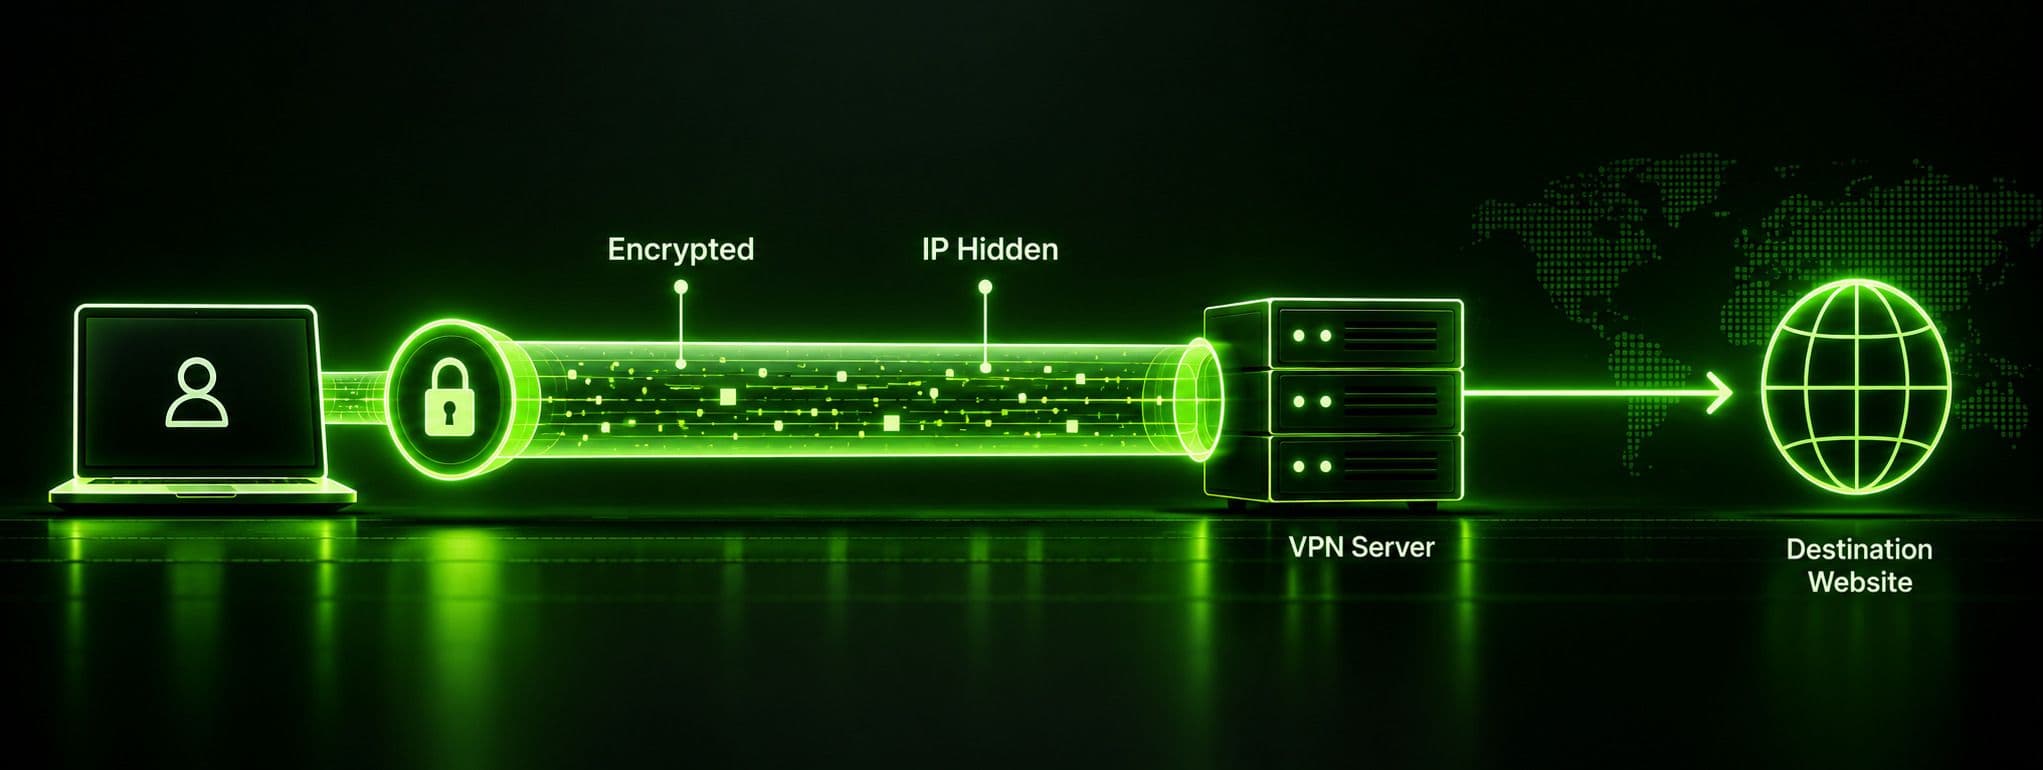
- VPN создает зашифрованный туннель между устройством и VPN-сервером, а затем направляет трафик через этот сервер вместо прямой отправки к месту назначения.
- Перед пересылкой запросов VPN-сервер заменяет реальный IP-адрес устройства своим. Именно этот механизм позволяет скрывать ваше местоположение и личность.
- Используются два уровня шифрования: быстрый симметричный алгоритм (AES) шифрует сами данные, а асимметричный метод обмена ключами (например, Диффи — Хеллмана) безопасно согласовывает ключи шифрования.
- Операционная система сама не знает, что нужно использовать VPN: приложение создает виртуальный сетевой адаптер и изменяет таблицы маршрутизации, чтобы перенаправлять трафик в туннель, а не напрямую к интернет-провайдеру.
- Конкретный протокол туннелирования (OpenVPN, IKEv2, WireGuard и другие) определяет, как создается зашифрованный туннель и насколько быстрым или устойчивым к блокировкам брандмауэра будет подключение.
Чтобы понять, как работает VPN, не нужна степень в области сетевых технологий, но полезно разобраться, что именно происходит с момента нажатия кнопки «Подключиться» до появления вашего трафика в другой точке интернета. Большинство объяснений того, как работает VPN, ограничиваются фразой «он шифрует трафик» и на этом останавливаются. Это верно, но оставляет за кадром более интересные механизмы: как VPN работает шаг за шагом, почему устройство вообще понимает, что трафик нужно направлять через туннель, и что происходит во время полусекундного рукопожатия до того, как индикатор подключения станет зеленым. Как бы вы ни сформулировали вопрос, суть процесса одна и та же. В этом руководстве разобрана вся последовательность: настройка подключения, аутентификация, создание туннеля, шифрование и то, как Guru VPNи подобные приложения автоматически выполняют все эти действия в фоновом режиме.
Кратко: что такое VPN
VPN (виртуальная частная сеть) — это программа, которая направляет ваш интернет-трафик через контролируемый ею сервер и по пути шифрует его. Благодаря этому никто между вами и сервером — интернет-провайдер, пользователь той же общедоступной сети Wi-Fi или сетевой администратор — не может прочитать, что вы отправляете или получаете. «Частная сеть» означает, что, пока туннель активен, ваше устройство фактически работает так, словно подключено к сети самого провайдера VPN, а не к открытому интернету.
Так выглядит основная идея в одном абзаце. Но более полезный вопрос — и именно на него отвечает это руководство — заключается в том, как VPN работает на практике: какие конкретные шаги выполняются, в каком порядке и какие технические компоненты делают каждый из них возможным.
Как работает VPN: пошагово
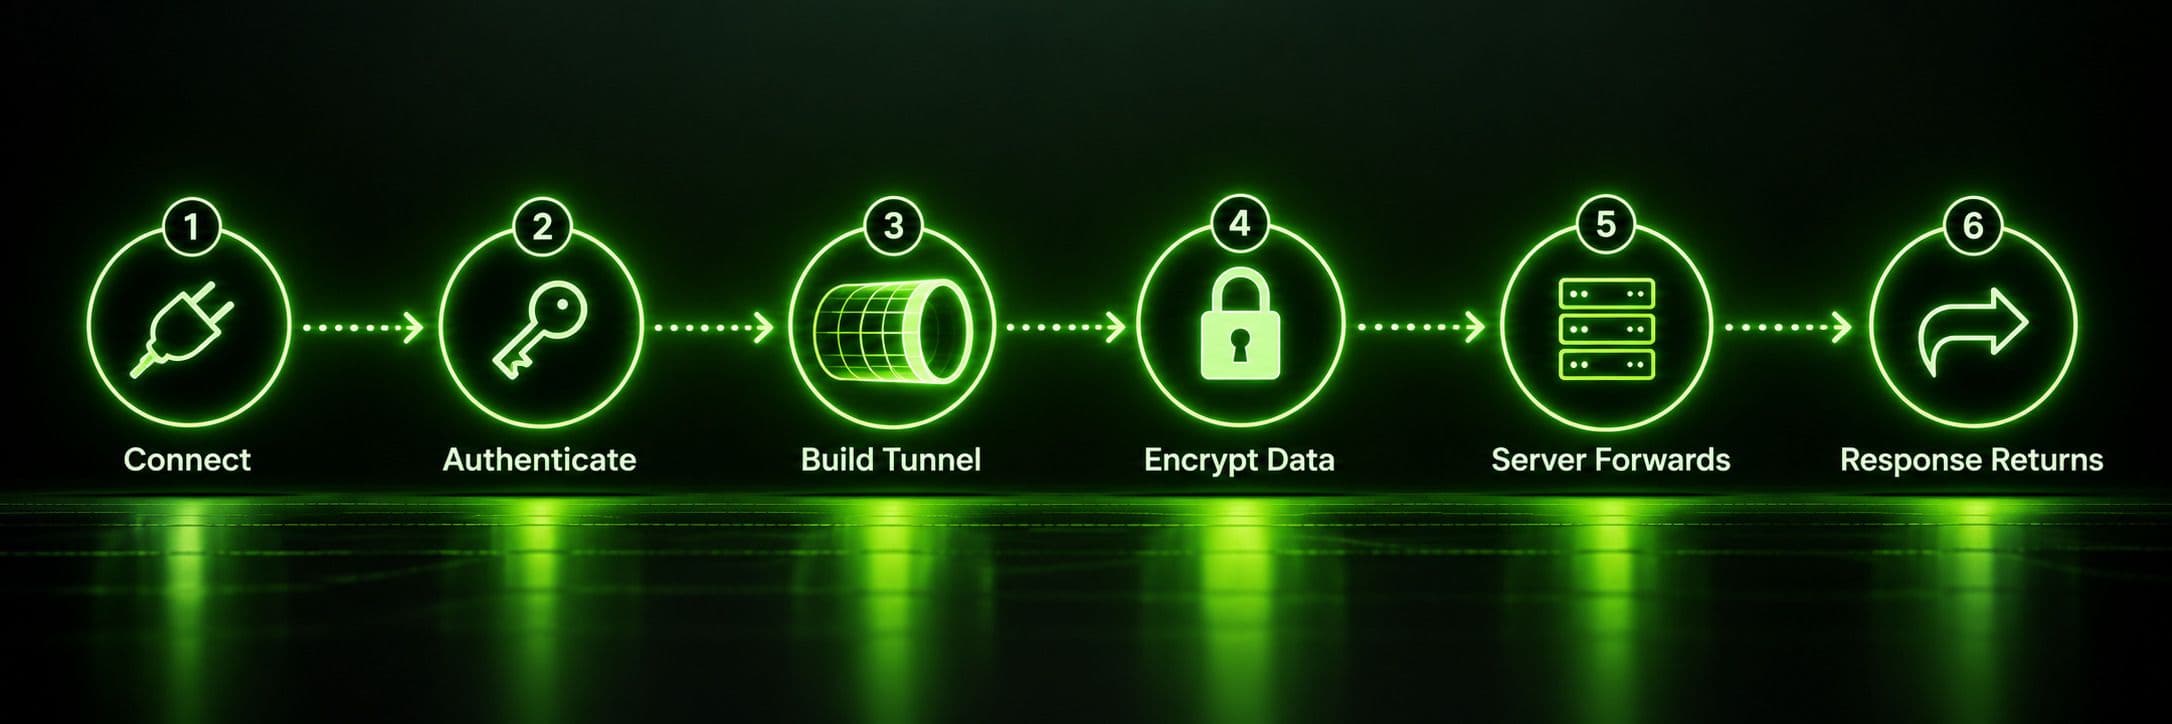
Вот как работает VPN: от момента открытия приложения до того, как ваш трафик достигает места назначения и возвращается обратно.
Шаг 1: подключение и выбор сервера
Когда вы открываете приложение VPN и нажимаете «Подключиться», сначала оно связывается с инфраструктурой провайдера, чтобы выбрать сервер: тот, который вы указали вручную, или, как в приложениях вроде Guru VPN, наиболее быстрый из доступных, выбранный автоматически. Этот первоначальный обмен также подтверждает, что сервер работает и готов принять новое подключение, прежде чем начнутся остальные действия.
Шаг 2: аутентификация
До создания туннеля клиент и сервер проверяют друг друга. Приложение подтверждает вашу личность — обычно с помощью учетных данных, сертификата или встроенного в приложение заранее согласованного ключа. Сервер, в свою очередь, подтверждает, что он действительно принадлежит провайдеру и не является подделкой. Эта взаимная проверка проходит до того, как в процесс вовлекается ваш реальный трафик. Она нужна только для установления доверия между двумя сторонами.
Шаг 3: создание зашифрованного туннеля
После аутентификации клиент и сервер согласовывают, как будут безопасно обмениваться данными. Они выбирают протокол VPN и набор шифров, а затем выполняют обмен ключами — обычно с помощью метода вроде Диффи — Хеллмана. Он позволяет обеим сторонам получить один и тот же общий секретный ключ, не передавая его напрямую по сети. В этот момент и создается зашифрованный туннель. Здесь также часто применяется принцип совершенной прямой секретности (Perfect Forward Secrecy): поскольку общий ключ генерируется заново для каждого сеанса, даже если каким-то образом будет скомпрометирован ключ будущего сеанса, прошлые сеансы останутся нечитаемыми.
Шаг 4: шифрование и отправка данных
После создания туннеля устройство начинает упаковывать исходящий трафик в два слоя: сначала шифрует сами данные быстрым симметричным алгоритмом (почти всегда AES), а затем инкапсулирует зашифрованную полезную нагрузку в новый внешний пакет, адресованный VPN-серверу. Благодаря инкапсуляции VPN и является «туннелем» в буквальном смысле: исходный пакет передается внутри другого пакета и невидим для тех, кто анализирует трафик по пути.
Шаг 5: сервер расшифровывает данные, маскирует ваш IP-адрес и пересылает запрос
Когда зашифрованный инкапсулированный пакет достигает VPN-сервера, тот снимает внешний слой инкапсуляции, расшифровывает внутренние данные и получает ваш исходный запрос — загрузку веб-страницы, запрос приложения или любое другое действие, которое вы хотели выполнить. Затем сервер пересылает запрос к его фактическому месту назначения, но с одним важным изменением: в качестве источника теперь указан IP-адрес VPN-сервера, а не ваш. С этого момента в рамках данного обмена сайт назначения видит только сервер.
Шаг 6: ответ проходит обратный путь
Ответ сайта назначения возвращается на VPN-сервер. Тот шифрует и инкапсулирует его тем же способом, отправляет обратно через туннель, а ваше устройство расшифровывает ответ после получения. Для вас весь этот путь туда и обратно из шести шагов незаметен: он занимает миллисекунды и выглядит как обычная загрузка страницы, только с дополнительным промежуточным узлом.
Как работает шифрование VPN
Основную часть работы по обеспечению безопасности в описанном процессе выполняет шифрование. Оно состоит из двух отдельных уровней, каждый из которых решает свою задачу.
Симметричное шифрование (AES) обрабатывает основную часть ваших данных. Симметричный алгоритм использует один и тот же ключ для шифрования и расшифровки трафика. Он применяется здесь, потому что работает чрезвычайно быстро — достаточно быстро, чтобы шифровать непрерывный поток трафика при просмотре сайтов без заметного замедления подключения. AES-256, наиболее распространенный стандарт среди провайдеров VPN, считается практически неуязвимым для перебора с использованием современных вычислительных мощностей.
Асимметричное шифрование, например, с помощью RSA или Диффи — Хеллмана, решает другую задачу: как двум сторонам изначально согласовать общий симметричный ключ по сети, которая может находиться под наблюдением, не отправляя его в виде, который злоумышленник мог бы перехватить и использовать повторно? Асимметричные методы используют пары открытых и закрытых ключей, чтобы обе стороны математически получили один и тот же общий секрет независимо друг от друга, не передавая этот секрет по сети в пригодной для использования форме. Именно этот механизм обеспечивает обмен ключами на шаге 3 выше. Благодаря ему протоколы VPN могут создавать новый безопасный симметричный ключ для каждого сеанса, а не использовать один и тот же неопределенно долго.
Вот почему объяснение «VPN просто шифрует данные» упускает важные детали: само шифрование (AES) и безопасное согласование ключей шифрования (Диффи — Хеллман/RSA) — это две разные задачи, для решения которых используются два разных метода, работающих вместе.
Как на самом деле работает VPN-туннель
Туннель создается по определенному протоколу. Протокол, используемый приложением, определяет, как именно на низком уровне выполняются инкапсуляция, обмен ключами и передача данных.
| Протокол | Шифрование | Скорость | Примечания |
|---|---|---|---|
WireGuard | ChaCha20 | Очень высокая | Современный протокол с компактной кодовой базой, всё чаще выбирается по умолчанию |
OpenVPN | AES-256 | Высокая | С открытым исходным кодом, пользуется широким доверием, работает по UDP или TCP |
IKEv2/IPsec | AES-256 | Высокая | Хорошо справляется со сменой сети (например, переходом с Wi-Fi на мобильный интернет) |
L2TP/IPsec | AES-256 | Ниже | Двойная инкапсуляция увеличивает накладные расходы; считается устаревшим |
PPTP | Слабое (MPPE) | Высокая | Устаревший и небезопасный протокол; современные провайдеры его избегают |
Сегодня большинство потребительских VPN-приложений по умолчанию используют WireGuard и OpenVPN именно потому, что эти протоколы сочетают надежное шифрование с минимальным снижением скорости. Более старые протоколы, например L2TP/IPsec и особенно PPTP, постепенно выводятся из употребления во всей отрасли. В частности, у PPTP известны уязвимости, из-за которых он не подходит для задач, где действительно нужна безопасность, хотя технически он все еще работает.
Как работает VPN на разных устройствах и в разных сетях
Основные механизмы — аутентификация, обмен ключами, шифрование и инкапсуляция — одинаковы на любом устройстве. Однако некоторые аспекты поддержания стабильного соединения зависят от оборудования и условий сети.
В настольных операционных системах Windows, macOS и Linux предусмотрены собственные сетевые API, которые позволяют приложению VPN напрямую регистрировать виртуальный интерфейс туннеля и взаимодействовать с системными функциями, такими как правила брандмауэра и разрешение DNS-имен. На мобильных устройствах более распространённая проблема — смена сети: при переходе со смартфоном с домашнего Wi-Fi на мобильный интернет во время сеанса туннель должен сохраниться, не разрываясь и не проходя полное согласование заново. Это одна из главных причин, по которым IKEv2 изначально стал популярен в мобильных VPN-приложениях: он сохраняет внутреннюю ассоциацию, которую можно быстро восстановить после смены IP-адреса устройства. Позднее WireGuard достиг такой же или даже большей устойчивости благодаря более простой конструкции.
Практическая польза всего этого особенно очевидна в общедоступных сетях Wi-Fi. В общей точке доступа в кафе или аэропорту находящемуся поблизости человеку легко перехватить незашифрованный трафик, а активный VPN-туннель делает такой перехват бессмысленным — независимо от того, насколько открыта или плохо защищена сама сеть. На другом полюсе некоторые устанавливают VPN непосредственно на маршрутизаторе. Тогда через туннель одновременно проходит трафик всех подключенных устройств, включая смарт-телевизоры, игровые приставки и другие гаджеты, на которые нельзя установить отдельное приложение VPN.
Что поддерживает VPN-подключение и помогает ему оставаться надежным
Большинство объяснений того, как работает VPN, останавливаются на первоначальном рукопожатии и шифровании. Но чтобы соединение оставалось активным часами, в фоновом режиме нужны дополнительные механизмы, поддерживающие его работу и надежность.
Сообщения keepalive — это небольшие пакеты, которые периодически передаются между устройством и сервером исключительно для проверки активности туннеля. Без них слишком долго бездействующее соединение может разорваться по тайм-ауту, и ни одна из сторон этого не заметит, пока вы не попытаетесь что-нибудь загрузить.
Порядковые номера добавляются к каждому пакету, проходящему через туннель. Благодаря им получатель может определить, не был ли пакет продублирован, задержан или повторно отправлен злоумышленником, пытающимся вновь использовать перехваченный трафик. Контрольные суммы выполняют похожую, но отдельную функцию: это небольшое значение, вычисляемое по содержимому пакета, которое позволяет получателю проверить, не были ли данные изменены или повреждены при передаче. Благодаря этим двум механизмам VPN-подключение не только зашифровано: признаки вмешательства активно отслеживаются всё время, пока оно остаётся открытым.
При отключении сеанс не просто исчезает: клиент и сервер выполняют очистку, возвращая назначенный вам IP-адрес в пул для следующего пользователя. В большинстве коммерческих VPN-сервисов также записываются базовые метаданные сеанса (время подключения, использованный сервер) для обеспечения работы сервиса и предотвращения злоупотреблений. Они не относятся к политике отсутствия журналов, которую провайдеры применяют к вашим действиям в интернете.
Как устройство понимает, что нужно направлять трафик через VPN
В большинстве объяснений этот аспект полностью упускают, хотя он заслуживает внимания: именно он отвечает на практический вопрос о том, как приложение VPN работает на уровне операционной системы, а не только в теории.
При подключении приложение VPN создает на устройстве виртуальный сетевой адаптер — программный сетевой интерфейс (часто называемый интерфейсом TUN или TAP), который для операционной системы работает как физическая сетевая карта. Затем приложение изменяет таблицу маршрутизации устройства — внутренний список, по которому ОС определяет, куда направлять исходящий трафик, — чтобы перенаправить большую его часть или весь трафик на этот виртуальный адаптер, а не на обычное подключение Wi-Fi или мобильной сети. Виртуальный адаптер передает трафик приложению VPN, которое шифрует и инкапсулирует его, как описано выше, прежде чем тот попадет на настоящее сетевое оборудование устройства.
Этот же механизм лежит в основе раздельного туннелирования — функции приложений вроде Guru VPN, позволяющей выбирать, трафик каких приложений будет проходить через виртуальный адаптер (а значит, через VPN), а какие приложения будут обходить его и напрямую использовать обычное подключение. Поскольку перенаправление происходит на уровне таблицы маршрутизации, приложение может точно выбирать, какой трафик пойдет через туннель.
Как проверить, что VPN-подключение действительно работает
Обычно можно доверять индикатору «Подключено» в приложении, но при первом подключении или если что-то кажется не так, стоит быстро убедиться, что все работает:
- Узнайте свой IP-адрес сначала при отключенном, а затем при включенном VPN. Введите в поиске запрос «мой IP-адрес» или воспользуйтесь любой страницей для проверки IP. При активном туннеле указанный адрес и местоположение должны соответствовать VPN-серверу, а не вашему фактическому адресу и местоположению.
- Проведите тест на утечку DNS. При некоторых неправильных настройках DNS-запросы проходят вне зашифрованного туннеля, даже когда обычный трафик защищен. В результате интернет-провайдер может незаметно узнавать, какие сайты вы посещаете. Инструмент проверки на утечки DNS сразу обнаружит такую проблему.
- Проверьте браузер на утечки WebRTC. Некоторые функции браузера могут раскрыть ваш реальный IP-адрес даже при активном VPN-подключении, независимо от принципа работы VPN на сетевом уровне. Специализированные страницы для проверки утечек WebRTC обнаружат их за несколько секунд.
- Если вы полагаетесь на аварийный выключатель, проверьте его работу. Кратковременно отключите интернет, пока VPN подключен, и убедитесь, что приложения полностью теряют связь, а не переходят незаметно на незащищенное подключение.
Не нужно делать все это при каждом сеансе: достаточно один раз проверить подключение после установки нового приложения или смены провайдера. Повторять такую проверку ежедневно не требуется.
Почему стоит выбрать Guru VPN
Все описанные выше процессы автоматически выполняются в Guru VPN : выбор протокола, обмен ключами, шифрование и изменение таблицы маршрутизации происходят в фоновом режиме, как только вы нажимаете кнопку подключения. Поэтому понимать, как VPN работает на низком уровне, необязательно, чтобы оставаться под защитой.
Если для вас важен конкретный регион, стоит проверить доступные расположения серверов ; сравнение того, что входит в каждый тариф, на странице с ценами поможет выбрать подходящий план до оформления подписки.
Часто задаваемые вопросы
VPN шифрует ваш интернет-трафик и направляет его через контролируемый им сервер, который пересылает запросы, используя собственный IP-адрес вместо вашего. Это скрывает и то, что вы отправляете, и ваше фактическое местоположение.
Основные этапы — аутентификация, создание туннеля и шифрование — одинаковы. Различия в основном касаются того, как каждая операционная система реализует виртуальный сетевой адаптер и насколько плавно справляется со сменой Wi-Fi на мобильный интернет во время подключения. Это одна из причин популярности IKEv2 на смартфонах.
Небольшое замедление — это нормально: трафик проходит через дополнительный узел и по пути шифруется и расшифровывается. Современные протоколы вроде WireGuard сводят замедление к минимуму, и при хорошем подключении оно почти незаметно.
В большинстве приложений это указано в настройках подключения или расширенных настройках. Часто там можно вручную переключаться между WireGuard, OpenVPN и IKEv2, если какой-то протокол плохо работает в вашей текущей сети.
Нет. VPN скрывает ваш трафик и IP-адрес от интернет-провайдера и всех остальных на пути передачи сетевого трафика, но не мешает сайтам отслеживать вас с помощью файлов cookie, входа в учетную запись или цифрового отпечатка браузера, если вы вошли в учетную запись или вас отслеживают другими способами.
Заключение
Если разобраться в деталях, работа VPN перестает быть загадкой: устройство проходит аутентификацию на сервере, обе стороны согласуют ключ шифрования, не раскрывая его, трафик шифруется, упаковывается и проходит через туннель, а сервер пересылает его, используя собственный IP-адрес, и таким же образом возвращает ответ. На практике все это не требует вашего участия: Guru VPN и подобные приложения автоматически выполняют каждый шаг. Но понимание того, что происходит на низком уровне, помогает больше доверять индикатору «Подключено» и осмысленно устранять неполадки, в тех редких случаях, когда что-то работает не так, как ожидалось.


