
 EN
 BR
 DE
 ES
 FR
 RU
 ID
 TR
 IT
 JP
 SA
 VN
 TH
 KR

VPN ทำงานอย่างไร: เจาะลึกทีละขั้นตอนเมื่อคุณเชื่อมต่อ

 ประเด็นสำคัญ

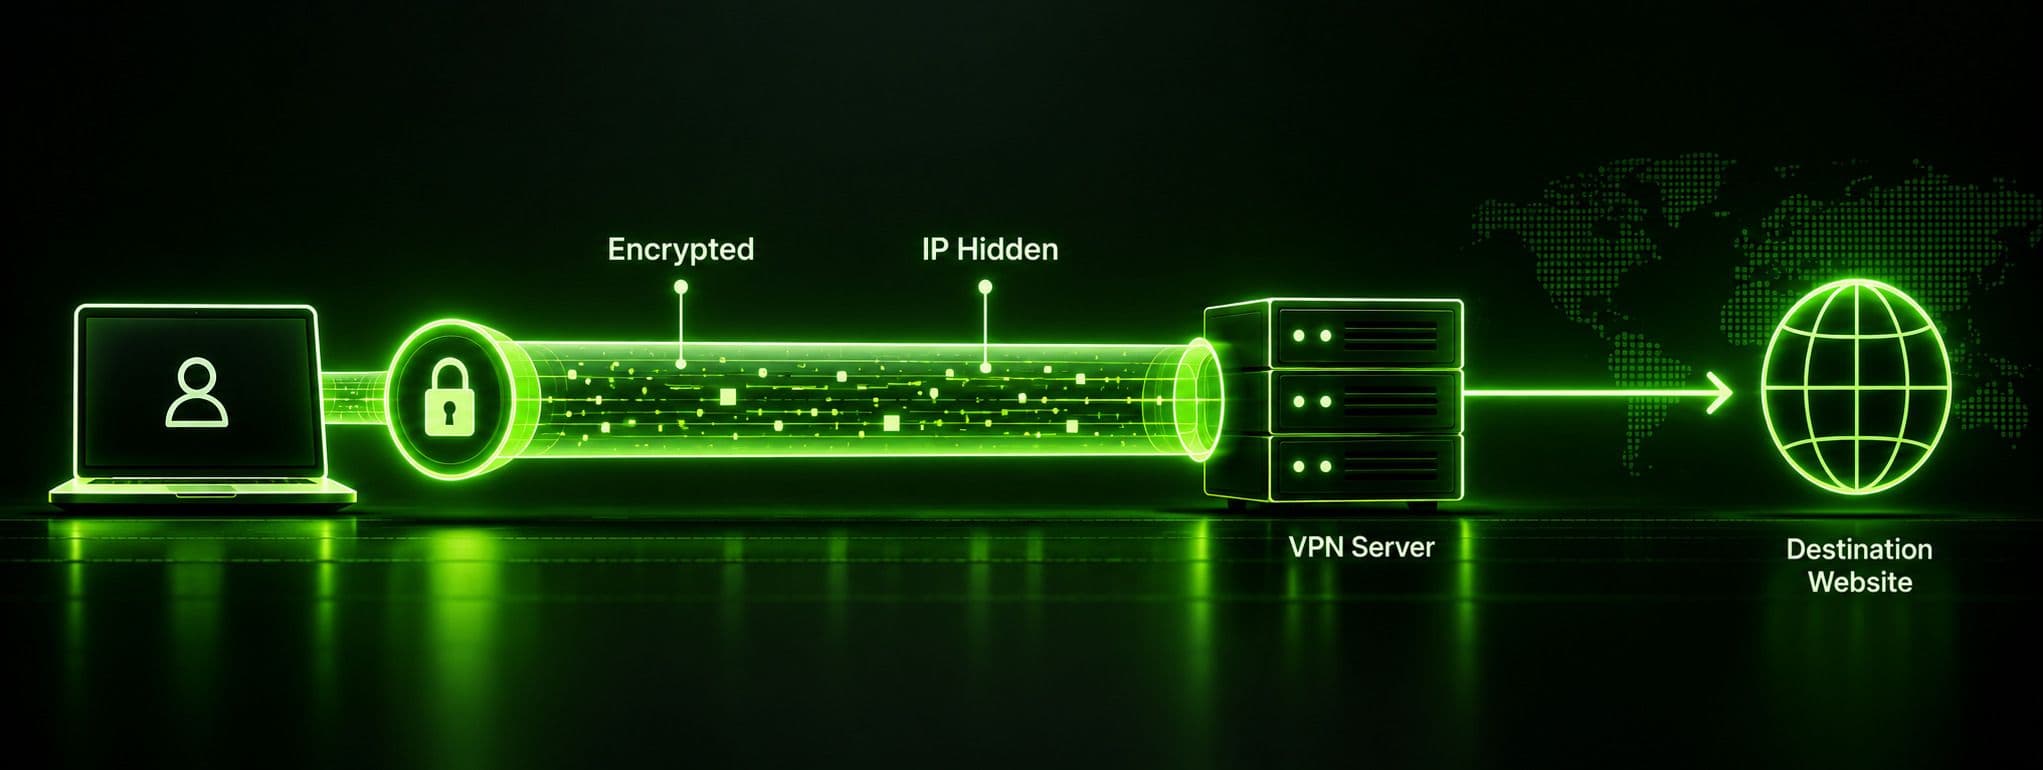
- VPN ทำงานโดยสร้างอุโมงค์เข้ารหัสระหว่างอุปกรณ์ของคุณกับเซิร์ฟเวอร์ VPN แล้วส่งทราฟฟิกผ่านเซิร์ฟเวอร์นั้น แทนการส่งตรงไปยังปลายทาง
- ก่อนส่งต่อคำขอของคุณ เซิร์ฟเวอร์ VPN จะแทนที่ IP จริงของอุปกรณ์ด้วย IP ของเซิร์ฟเวอร์ นี่คือกลไกหลักที่ช่วยซ่อนตำแหน่งและตัวตนของคุณ
- มีการเข้ารหัสสองชั้น: รหัสลับแบบสมมาตรที่รวดเร็ว (AES) ใช้เข้ารหัสข้อมูลจริงของคุณ ส่วนวิธีแลกเปลี่ยนกุญแจแบบอสมมาตร (เช่น Diffie-Hellman) ใช้เจรจากุญแจเข้ารหัสอย่างปลอดภัยตั้งแต่ต้น
- ระบบปฏิบัติการของคุณไม่ได้รู้เองโดยอัตโนมัติว่าต้องใช้ VPN แอปจะสร้างอะแดปเตอร์เครือข่ายเสมือนและเขียนตารางเส้นทางใหม่ เพื่อเปลี่ยนเส้นทางทราฟฟิกเข้าสู่อุโมงค์แทนที่จะส่งตรงไปยัง ISP
- โปรโตคอลสร้างอุโมงค์ที่ใช้โดยเฉพาะ (OpenVPN, IKEv2, WireGuard และอื่นๆ) เป็นตัวกำหนดวิธีสร้างอุโมงค์เข้ารหัสนั้น รวมถึงความเร็วและความสามารถในการรับมือกับไฟร์วอลล์ของการเชื่อมต่อ
การทำความเข้าใจว่า VPN ทำงานอย่างไรไม่จำเป็นต้องมีปริญญาด้านเครือข่าย แต่การไล่ดูสิ่งที่เกิดขึ้นจริงระหว่างตอนที่คุณแตะ "เชื่อมต่อ" กับตอนที่ทราฟฟิกไปปรากฏที่อื่นบนอินเทอร์เน็ตก็ช่วยได้ คำอธิบายส่วนใหญ่เกี่ยวกับวิธีทำงานของ VPN มักจบแค่ "มันเข้ารหัสทราฟฟิกของคุณ" ซึ่งเป็นเรื่องจริง แต่ข้ามกลไกที่น่าสนใจกว่านั้นไป เช่น VPN ทำงานอย่างไรทีละขั้นตอน ทำไมอุปกรณ์ของคุณจึงรู้ว่าต้องส่งทราฟฟิกผ่านอุโมงค์ตั้งแต่แรก และเกิดอะไรขึ้นระหว่างการแฮนด์เชกที่ใช้เวลาเพียงครึ่งวินาทีก่อนสถานะการเชื่อมต่อจะเปลี่ยนเป็นสีเขียว ไม่ว่าคุณจะพิมพ์ว่า "VPN วิธีทำงาน" หรือใช้ถ้อยคำที่เป็นธรรมชาติกว่านั้น กระบวนการเบื้องหลังก็เหมือนกัน คู่มือนี้จะพาไล่ดูลำดับทั้งหมด ตั้งแต่การตั้งค่าการเชื่อมต่อ การยืนยันตัวตน การสร้างอุโมงค์ และการเข้ารหัส ไปจนถึงวิธีที่ Guru VPNและแอปที่คล้ายกันจัดการทุกอย่างโดยอัตโนมัติในเบื้องหลัง
VPN คืออะไรโดยสังเขป
VPN (เครือข่ายส่วนตัวเสมือน) คือซอฟต์แวร์ที่ส่งทราฟฟิกอินเทอร์เน็ตของคุณผ่านเซิร์ฟเวอร์ที่ VPN ควบคุม พร้อมเข้ารหัสทราฟฟิกระหว่างทาง เพื่อไม่ให้ใครก็ตามระหว่างคุณกับเซิร์ฟเวอร์—ไม่ว่าจะเป็น ISP ของคุณ คนที่ใช้ Wi-Fi สาธารณะเดียวกัน หรือผู้ดูแลเครือข่าย—อ่านข้อมูลที่คุณส่งหรือรับได้ ส่วนคำว่า "เครือข่ายส่วนตัว" หมายถึงในทางปฏิบัติ อุปกรณ์ของคุณจะทำงานราวกับเชื่อมต่ออยู่กับเครือข่ายของผู้ให้บริการ VPN แทนอินเทอร์เน็ตสาธารณะ อย่างน้อยก็ตลอดเวลาที่อุโมงค์ยังทำงานอยู่
นี่คือแนวคิดโดยสรุปในหนึ่งย่อหน้า คำถามที่มีประโยชน์กว่าซึ่งคู่มือนี้จะตอบจริงๆ คือ VPN ทำงานอย่างไรภายใต้คำอธิบายดังกล่าว: มีขั้นตอนใดเกิดขึ้นบ้าง เกิดตามลำดับใด และส่วนประกอบทางเทคนิคใดทำให้แต่ละขั้นตอนเป็นไปได้
VPN ทำงานอย่างไรทีละขั้นตอน
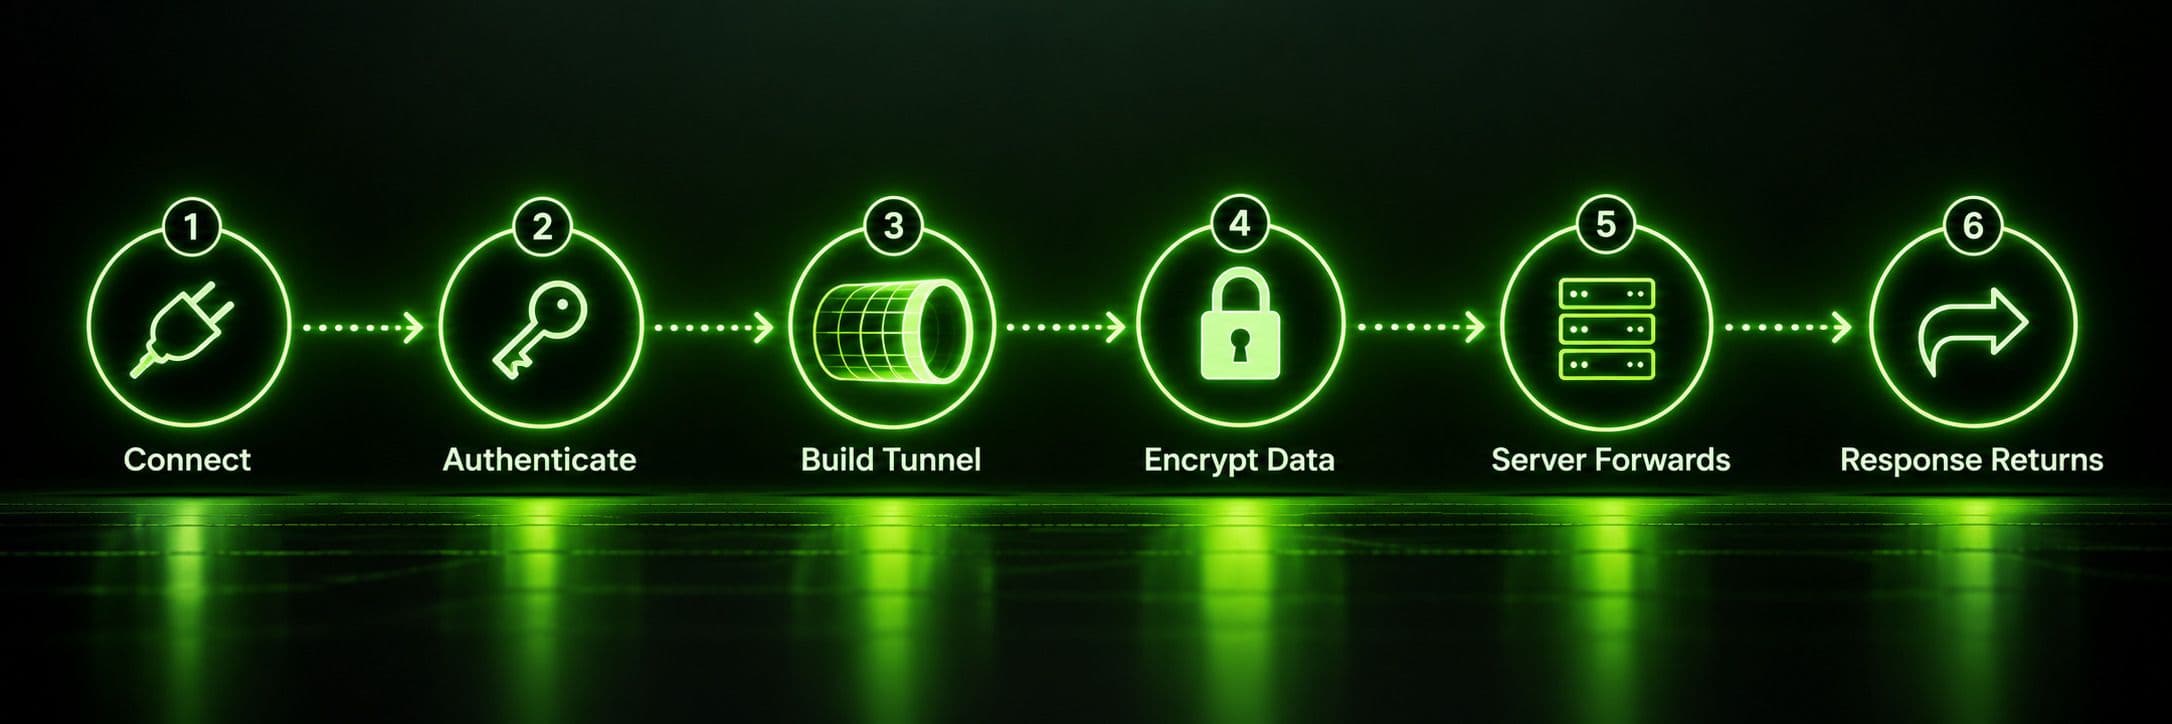
นี่คือวิธีที่ VPN ทำงานทีละขั้นตอน ตั้งแต่ตอนที่คุณเปิดแอปไปจนถึงตอนที่ทราฟฟิกไปถึงปลายทางและเดินทางกลับมา
ขั้นตอนที่ 1: เชื่อมต่อและเลือกเซิร์ฟเวอร์
เมื่อคุณเปิดแอป VPN แล้วแตะเชื่อมต่อ แอปจะติดต่อโครงสร้างพื้นฐานของผู้ให้บริการก่อนเพื่อเลือกเซิร์ฟเวอร์ ไม่ว่าจะเป็นเซิร์ฟเวอร์ที่คุณเลือกเอง หรือในแอปอย่าง Guru VPN ก็จะเลือกตัวเลือกที่เร็วที่สุดซึ่งพร้อมใช้งานให้โดยอัตโนมัติ การแลกเปลี่ยนข้อมูลเบื้องต้นนี้ยังยืนยันด้วยว่าเซิร์ฟเวอร์ออนไลน์และพร้อมรับการเชื่อมต่อใหม่ ก่อนจะดำเนินการขั้นตอนอื่น
ขั้นตอนที่ 2: การยืนยันตัวตน
ก่อนสร้างอุโมงค์ ไคลเอนต์และเซิร์ฟเวอร์จะตรวจสอบซึ่งกันและกัน แอปของคุณพิสูจน์ตัวตนของคุณ โดยทั่วไปใช้ข้อมูลรับรองบัญชี ใบรับรอง หรือกุญแจที่แชร์ไว้ล่วงหน้าและฝังอยู่ในแอป ขณะที่เซิร์ฟเวอร์ก็พิสูจน์ว่าเป็นปลายทางที่ถูกต้องของผู้ให้บริการ ไม่ใช่ผู้แอบอ้าง การตรวจสอบซึ่งกันและกันนี้เกิดขึ้นก่อนที่ทราฟฟิกการท่องเว็บจริงของคุณจะเข้ามาเกี่ยวข้อง เป็นเพียงการสร้างความเชื่อมั่นระหว่างปลายทางทั้งสอง
ขั้นตอนที่ 3: สร้างอุโมงค์เข้ารหัส
เมื่อยืนยันตัวตนแล้ว ไคลเอนต์และเซิร์ฟเวอร์จะเจรจาวิธีสื่อสารกันอย่างปลอดภัย ทั้งสองฝ่ายตกลงเลือกโปรโตคอล VPN และชุดรหัสลับ จากนั้นจึงแลกเปลี่ยนกุญแจ โดยทั่วไปใช้วิธีอย่าง Diffie-Hellman ซึ่งช่วยให้ทั้งสองฝ่ายได้กุญแจลับที่ใช้ร่วมกันเดียวกัน โดยไม่ต้องส่งกุญแจนั้นผ่านเครือข่ายโดยตรง นี่คือจังหวะที่อุโมงค์เข้ารหัสเริ่มเกิดขึ้นจริง และมักเกี่ยวข้องกับแนวคิดที่เรียกว่า Perfect Forward Secrecy ด้วย เนื่องจากกุญแจร่วมถูกสร้างขึ้นใหม่สำหรับเซสชันนี้ แม้กุญแจของเซสชันในอนาคตจะถูกเจาะได้ด้วยวิธีใดก็ตาม เซสชันก่อนหน้าก็ยังคงอ่านไม่ได้
ขั้นตอนที่ 4: เข้ารหัสและส่งข้อมูลของคุณ
เมื่อสร้างอุโมงค์แล้ว อุปกรณ์ของคุณจะเริ่มห่อหุ้มทราฟฟิกขาออกเป็นสองชั้น: ขั้นแรกเข้ารหัสข้อมูลจริงด้วยรหัสลับแบบสมมาตรที่รวดเร็ว (เกือบทุกครั้งคือ AES) จากนั้นบรรจุข้อมูลที่เข้ารหัสแล้วไว้ในแพ็กเก็ตชั้นนอกใหม่ซึ่งส่งถึงเซิร์ฟเวอร์ VPN ขั้นตอนการบรรจุนี้ทำให้ VPN เป็น "อุโมงค์" ในความหมายตามตัวอักษร—แพ็กเก็ตต้นฉบับของคุณเดินทางอยู่ภายในอีกแพ็กเก็ตหนึ่ง จึงมองไม่เห็นสำหรับสิ่งใดก็ตามที่ตรวจสอบทราฟฟิกระหว่างทาง
ขั้นตอนที่ 5: เซิร์ฟเวอร์ถอดรหัส ซ่อน IP ของคุณ และส่งต่อคำขอ
เมื่อแพ็กเก็ตที่เข้ารหัสและบรรจุห่อหุ้มของคุณไปถึงเซิร์ฟเวอร์ VPN เซิร์ฟเวอร์จะลอกชั้นห่อหุ้มด้านนอกออก ถอดรหัสข้อมูลด้านใน แล้วพบคำขอต้นฉบับของคุณ ไม่ว่าจะเป็นการโหลดหน้าเว็บ คำขอจากแอป หรือสิ่งใดก็ตามที่คุณกำลังพยายามทำ จากนั้นเซิร์ฟเวอร์จะส่งคำขอนั้นต่อไปยังปลายทางจริง โดยมีการเปลี่ยนแปลงสำคัญหนึ่งอย่าง: คำขอจะแสดง IP ของเซิร์ฟเวอร์ VPN เป็นแหล่งที่มา ไม่ใช่ IP ของคุณ นับจากจุดนี้ไปจนจบธุรกรรม เว็บไซต์ปลายทางจะเห็นเพียงเซิร์ฟเวอร์เท่านั้น
ขั้นตอนที่ 6: การตอบสนองเดินทางกลับ
การตอบสนองจากเว็บไซต์ปลายทางจะกลับมายังเซิร์ฟเวอร์ VPN ซึ่งเข้ารหัสและบรรจุห่อหุ้มข้อมูลด้วยวิธีเดียวกัน ส่งกลับผ่านอุโมงค์ แล้วอุปกรณ์ของคุณก็ถอดรหัสเมื่อได้รับ สำหรับคุณ การเดินทางไปกลับทั้งหกขั้นตอนนี้มองไม่เห็น เกิดขึ้นในระดับมิลลิวินาที และดูเหมือนการโหลดหน้าเว็บตามปกติ เพียงแต่ส่งผ่านจุดแวะเพิ่มอีกหนึ่งจุด
การเข้ารหัสของ VPN ทำงานอย่างไร
การเข้ารหัสเป็นส่วนที่ทำหน้าที่ด้านความปลอดภัยส่วนใหญ่ในกระบวนการข้างต้น และเกิดขึ้นเป็นสองชั้นที่แยกจากกัน โดยแต่ละชั้นมีจุดประสงค์ต่างกัน
การเข้ารหัสแบบสมมาตร (AES) ใช้จัดการข้อมูลจริงส่วนใหญ่ของคุณ คำว่าแบบสมมาตรหมายถึงใช้กุญแจเดียวกันทั้งเข้ารหัสและถอดรหัสทราฟฟิก และนำมาใช้ในกรณีนี้เพราะทำงานได้รวดเร็วมาก—เร็วพอที่จะเข้ารหัสทราฟฟิกการท่องเว็บที่ไหลต่อเนื่องได้โดยไม่ทำให้การเชื่อมต่อช้าลงจนสังเกตได้ AES-256 ซึ่งเป็นมาตรฐานที่ผู้ให้บริการ VPN ใช้กันแพร่หลายที่สุด ถือว่าในทางปฏิบัติไม่สามารถเจาะได้ด้วยการลองทุกค่าที่เป็นไปได้ โดยใช้กำลังประมวลผลในปัจจุบัน
การเข้ารหัสแบบอสมมาตร, ซึ่งใช้วิธีอย่าง RSA หรือ Diffie-Hellman ช่วยแก้ปัญหาอีกแบบหนึ่ง: สองฝ่ายจะตกลงใช้กุญแจสมมาตรร่วมกันตั้งแต่แรกได้อย่างไร ผ่านเครือข่ายที่อาจถูกเฝ้าติดตาม โดยไม่ส่งกุญแจในรูปแบบที่ผู้ลักลอบดักฟังสามารถเก็บไปใช้ซ้ำได้ วิธีแบบอสมมาตรใช้คู่กุญแจสาธารณะและกุญแจส่วนตัว ช่วยให้ทั้งสองฝ่ายคำนวณจนได้ความลับร่วมเดียวกันอย่างอิสระ โดยความลับนั้นไม่เคยผ่านเครือข่ายในรูปแบบที่นำไปใช้ได้ นี่คือกลไกเบื้องหลังการแลกเปลี่ยนกุญแจในขั้นตอนที่ 3 ข้างต้น และเป็นเหตุผลที่โปรโตคอล VPN สร้างกุญแจสมมาตรใหม่ที่ปลอดภัยสำหรับทุกเซสชันได้ แทนการใช้กุญแจเดิมซ้ำไปเรื่อยๆ
เมื่อพิจารณาร่วมกัน จะเห็นว่าการอธิบาย vpn และวิธีทำงานของมันว่า "แค่เข้ารหัสข้อมูล" นั้นลดทอนสิ่งที่เกิดขึ้นจริง เพราะตัวการเข้ารหัสเอง (AES) และกระบวนการตกลงใช้กุญแจเข้ารหัสอย่างปลอดภัย (Diffie-Hellman/RSA) เป็นปัญหาสองอย่างที่แยกจากกัน ใช้เทคนิคต่างกันสองแบบเพื่อแก้ไข และทำงานร่วมกัน
อุโมงค์ VPN ทำงานอย่างไรจริงๆ
ตัวอุโมงค์สร้างขึ้นตามโปรโตคอลเฉพาะที่แอปของคุณใช้ ซึ่งเป็นตัวกำหนดอย่างชัดเจนว่าการบรรจุห่อหุ้ม การแลกเปลี่ยนกุญแจ และการส่งข้อมูลจะทำงานเบื้องหลังอย่างไร
| โปรโตคอล | การเข้ารหัส | ความเร็ว | หมายเหตุ |
|---|---|---|---|
WireGuard | ChaCha20 | เร็วมาก | ฐานโค้ดสมัยใหม่และกระชับ กำลังกลายเป็นตัวเลือกเริ่มต้นมากขึ้น |
OpenVPN | AES-256 | เร็ว | โอเพนซอร์ส ได้รับความไว้วางใจอย่างกว้างขวาง ใช้งานผ่าน UDP หรือ TCP ได้ |
IKEv2/IPsec | AES-256 | เร็ว | รองรับการสลับเครือข่ายได้ดี (เช่น จาก Wi-Fi ไปใช้ข้อมูลมือถือ) |
L2TP/IPsec | AES-256 | ช้ากว่า | การบรรจุห่อหุ้มสองชั้นเพิ่มภาระในการทำงาน และถือเป็นเทคโนโลยีรุ่นเก่า |
PPTP | อ่อนแอ (MPPE) | เร็ว | ล้าสมัยและไม่ปลอดภัย ผู้ให้บริการสมัยใหม่จึงหลีกเลี่ยง |
ปัจจุบันแอป VPN สำหรับผู้บริโภคส่วนใหญ่ใช้ WireGuard และ OpenVPN เป็นโปรโตคอลเริ่มต้น เพราะทั้งสองให้สมดุลระหว่างการเข้ารหัสที่แข็งแกร่งกับการสูญเสียความเร็วเพียงเล็กน้อย โปรโตคอลรุ่นเก่าอย่าง L2TP/IPsec และโดยเฉพาะ PPTP กำลังถูกทยอยเลิกใช้ทั่วทั้งอุตสาหกรรม โดย PPTP มีช่องโหว่ที่ทราบกันแล้ว ซึ่งทำให้ไม่เหมาะกับงานที่ต้องการความปลอดภัยจริง แม้ในทางเทคนิคจะยังใช้งานได้อยู่ก็ตาม
VPN ทำงานอย่างไรบนอุปกรณ์และเครือข่ายต่างๆ
กลไกหลัก—การยืนยันตัวตน การแลกเปลี่ยนกุญแจ การเข้ารหัส และการบรรจุห่อหุ้ม—ยังคงเหมือนเดิมไม่ว่าคุณจะใช้อุปกรณ์ใด แต่รายละเอียดบางอย่างในการรักษาความเสถียรของการเชื่อมต่อจะแตกต่างกันไปตามฮาร์ดแวร์และสภาพเครือข่าย
ในระบบปฏิบัติการเดสก์ท็อป Windows, macOS และ Linux ต่างมี API เครือข่ายแบบเนทีฟที่ช่วยให้แอป VPN ลงทะเบียนอินเทอร์เฟซอุโมงค์เสมือนได้โดยตรง และผสานการทำงานกับคุณสมบัติระดับระบบ เช่น กฎไฟร์วอลล์และการแปลงชื่อ DNS ส่วนบนอุปกรณ์มือถือ ความท้าทายที่พบบ่อยกว่าคือการสลับเครือข่าย: เมื่อโทรศัพท์เปลี่ยนจาก Wi-Fi ที่บ้านไปใช้ข้อมูลมือถือระหว่างเซสชัน อุโมงค์ต้องเชื่อมต่อข้ามการเปลี่ยนผ่านนั้นได้โดยไม่หลุดจนต้องเจรจาใหม่ทั้งหมดตั้งแต่ต้น นี่เป็นเหตุผลสำคัญที่ทำให้ IKEv2 ได้รับความนิยมในแอป VPN บนมือถือแต่แรก เพราะจะคงการเชื่อมโยงภายในไว้ ซึ่งสร้างการเชื่อมต่อใหม่ได้รวดเร็วหลัง IP ของอุปกรณ์เปลี่ยน และหลังจากนั้น WireGuard ก็ทำได้ทัดเทียมหรือดีกว่าในด้านความทนทานต่อการเปลี่ยนแปลงนี้ ด้วยการออกแบบที่เรียบง่ายกว่า
คุณค่าที่ใช้ได้จริงของเรื่องทั้งหมดนี้เห็นได้ชัดที่สุดเมื่อใช้ Wi-Fi สาธารณะ: ฮอตสปอตที่ใช้ร่วมกันในร้านกาแฟหรือสนามบินเป็นหนึ่งในสถานที่ที่คนใกล้เคียงดักจับทราฟฟิกที่ไม่ได้เข้ารหัสได้ง่ายที่สุด และอุโมงค์ VPN ที่ทำงานอยู่จะทำให้การดักจับนั้นไร้ประโยชน์ ไม่ว่าเครือข่ายจะเปิดกว้างหรือมีการรักษาความปลอดภัยไม่ดีเพียงใดก็ตาม ในอีกด้านหนึ่ง บางครัวเรือนติดตั้ง VPN ที่ระดับเราเตอร์โดยตรง ทำให้ทราฟฟิกของอุปกรณ์ที่เชื่อมต่อทั้งหมดเดินทางผ่านอุโมงค์พร้อมกัน รวมถึงสมาร์ททีวี เครื่องเล่นเกม และอุปกรณ์อื่นๆ ที่ไม่สามารถเรียกใช้แอป VPN แยกเป็นรายเครื่องได้
อะไรช่วยให้การเชื่อมต่อ VPN ทำงานต่อเนื่องและเชื่อถือได้
คำอธิบายส่วนใหญ่เกี่ยวกับวิธีทำงานของ VPN มักจบที่การแฮนด์เชกและการเข้ารหัสในช่วงแรก แต่การเชื่อมต่อที่เปิดค้างไว้หลายชั่วโมงต้องอาศัยกลไกเพิ่มเติมอีกเล็กน้อย ซึ่งทำงานเงียบๆ ในเบื้องหลังเพื่อให้การเชื่อมต่อยังทำงานต่อเนื่องและเชื่อถือได้
ข้อความ Keepalive เป็นแพ็กเก็ตขนาดเล็กที่อุปกรณ์ของคุณกับเซิร์ฟเวอร์แลกเปลี่ยนกันเป็นระยะ เพียงเพื่อยืนยันว่าอุโมงค์ยังทำงานอยู่ หากไม่มีข้อความเหล่านี้ การเชื่อมต่อที่ไม่มีการใช้งานนานเกินไปอาจหมดเวลาและหลุดไป โดยที่ทั้งสองฝ่ายไม่รู้ตัวจนกว่าคุณจะลองโหลดบางอย่าง
หมายเลขลำดับจะกำกับอยู่กับแพ็กเก็ตแต่ละรายการที่เดินทางผ่านอุโมงค์ เพื่อให้ฝั่งรับตรวจจับได้ว่าแพ็กเก็ตถูกทำซ้ำ ถูกหน่วงเวลา หรือถูกส่งซ้ำโดยผู้โจมตีที่พยายามนำทราฟฟิกที่ดักจับไว้กลับมาใช้ใหม่ เช็กซัมมีหน้าที่เกี่ยวข้องกันแต่แตกต่างออกไป เป็นค่าขนาดเล็กที่คำนวณจากเนื้อหาของแพ็กเก็ต เพื่อให้ฝั่งรับยืนยันได้ว่าข้อมูลไม่ถูกแก้ไขหรือเสียหายระหว่างทาง ทั้งสองกลไกนี้ทำให้การเชื่อมต่อ VPN ไม่ได้เพียงเข้ารหัสเท่านั้น แต่ยังได้รับการตรวจสอบหาร่องรอยการแทรกแซงอย่างต่อเนื่องตลอดเวลาที่เปิดใช้งาน
เมื่อคุณตัดการเชื่อมต่อ เซสชันไม่ได้หายไปเฉยๆ—ไคลเอนต์และเซิร์ฟเวอร์จะดำเนินขั้นตอนเก็บกวาดหลังจบเซสชัน โดยคืน IP ที่กำหนดให้คุณกลับเข้าสู่กลุ่มที่พร้อมให้ผู้ใช้รายถัดไปใช้ และบริการ VPN เชิงพาณิชย์ส่วนใหญ่จะบันทึกข้อมูลเมตาพื้นฐานของเซสชัน (เวลาเชื่อมต่อ เซิร์ฟเวอร์ที่ใช้) เพื่อการดำเนินงานและป้องกันการละเมิด แยกจากนโยบายไม่บันทึกข้อมูลที่ผู้ให้บริการใช้กับกิจกรรมการท่องเว็บจริงของคุณ
อุปกรณ์ของคุณรู้ได้อย่างไรว่าต้องส่งทราฟฟิกผ่าน VPN
นี่คือส่วนที่คำอธิบายส่วนใหญ่มักข้ามไปโดยสิ้นเชิง และควรทำความเข้าใจ เพราะช่วยตอบคำถามในทางปฏิบัติว่าแอป VPN ทำงานอย่างไรในระดับระบบปฏิบัติการ ไม่ใช่เพียงในเชิงแนวคิด
เมื่อคุณเชื่อมต่อ แอป VPN จะสร้างอะแดปเตอร์เครือข่ายเสมือนบนอุปกรณ์ของคุณ ซึ่งเป็นอินเทอร์เฟซเครือข่ายที่ทำงานด้วยซอฟต์แวร์ (มักเรียกว่าอินเทอร์เฟซ TUN หรือ TAP) และทำงานเสมือนการ์ดเครือข่ายจริงในมุมมองของระบบปฏิบัติการ จากนั้นแอปจะปรับเปลี่ยนตารางเส้นทางของอุปกรณ์ ซึ่งเป็นรายการภายในที่ระบบปฏิบัติการใช้ตัดสินใจว่าควรส่งทราฟฟิกขาออกไปที่ใด เพื่อให้ทราฟฟิกส่วนใหญ่หรือทั้งหมดถูกส่งไปยังอะแดปเตอร์เสมือนนี้ แทนการเชื่อมต่อ Wi-Fi หรือมือถือปกติ อะแดปเตอร์เสมือนจะส่งต่อทราฟฟิกนั้นให้แอป VPN ซึ่งเข้ารหัสและบรรจุห่อหุ้มตามที่อธิบายไว้ข้างต้น ก่อนที่ทราฟฟิกจะไปถึงฮาร์ดแวร์เครือข่ายจริงของคุณ
นี่คือกลไกเบื้องหลังการแบ่งอุโมงค์ด้วย ซึ่งเป็นคุณสมบัติในแอปอย่าง Guru VPN ที่ให้คุณเลือกได้ว่าทราฟฟิกของแอปใดจะผ่านอะแดปเตอร์เสมือน (และผ่าน VPN) และแอปใดจะข้ามอะแดปเตอร์นั้นแล้วใช้การเชื่อมต่อปกติโดยตรง เนื่องจากการเปลี่ยนเส้นทางเกิดขึ้นในระดับตารางเส้นทาง แอปจึงควบคุมได้อย่างละเอียดว่าทราฟฟิกใดจะผ่านอุโมงค์บ้าง
วิธีตรวจสอบว่าการเชื่อมต่อ VPN ของคุณทำงานจริง
โดยปกติแล้ว การเชื่อถือตัวบ่งชี้ "เชื่อมต่อแล้ว" ในแอปก็เพียงพอ แต่ควรตรวจสอบอย่างรวดเร็วในครั้งแรก หรือเมื่อใดก็ตามที่มีบางอย่างดูผิดปกติ:
- ตรวจสอบ IP ของคุณขณะไม่ได้เชื่อมต่อ VPN แล้วตรวจอีกครั้งหลังเชื่อมต่อ โดยค้นหาคำว่า "IP ของฉันคืออะไร" หรือใช้หน้าเว็บตรวจสอบ IP ใดก็ได้ เมื่ออุโมงค์ทำงาน ที่อยู่และตำแหน่งที่แสดงควรตรงกับเซิร์ฟเวอร์ VPN ของคุณ แทนที่จะเป็นข้อมูลจริงของคุณ
- ทดสอบการรั่วไหลของ DNS การตั้งค่าบางอย่างที่ผิดพลาดอาจส่งคำค้นหา DNS ออกนอกอุโมงค์เข้ารหัส แม้ทราฟฟิกปกติของคุณจะได้รับการปกป้องอยู่ก็ตาม ซึ่งอาจเปิดเผยให้ ISP ทราบอย่างเงียบๆ ว่าคุณกำลังเข้าชมเว็บไซต์ใด เครื่องมือทดสอบการรั่วไหลของ DNS จะแจ้งให้ทราบทันทีหากเกิดเหตุการณ์นี้
- ตรวจสอบการรั่วไหลของ WebRTC ในเบราว์เซอร์ เพราะคุณสมบัติบางอย่างของเบราว์เซอร์อาจเปิดเผย IP จริงของคุณได้ แม้กำลังเชื่อมต่อ VPN อยู่ โดยไม่ขึ้นกับว่าการเชื่อมต่อ VPN ทำงานอย่างไรในระดับเครือข่าย หน้าเว็บเฉพาะสำหรับทดสอบการรั่วไหลของ WebRTC จะตรวจพบได้ภายในไม่กี่วินาที
- หากคุณพึ่งพา kill switch ให้ตรวจสอบว่าทำงานได้ โดยตัดการเชื่อมต่ออินเทอร์เน็ตชั่วครู่ขณะที่เชื่อมต่อ VPN แล้วตรวจสอบว่าแอปของคุณสูญเสียการเชื่อมต่อทั้งหมด แทนที่จะสลับไปใช้การเชื่อมต่อที่ไม่มีการป้องกันโดยที่คุณไม่รู้ตัว
ไม่จำเป็นต้องทำทั้งหมดนี้ทุกครั้ง เป็นการตรวจสอบความเรียบร้อยครั้งเดียวที่ควรทำหลังติดตั้งแอปใหม่หรือเปลี่ยนผู้ให้บริการ ไม่ใช่สิ่งที่ต้องทำซ้ำทุกวัน
ทำไมจึงควรเลือก Guru VPN
กลไกทั้งหมดที่กล่าวมาทำงานโดยอัตโนมัติใน Guru VPN —ทั้งการเลือกโปรโตคอล การแลกเปลี่ยนกุญแจ การเข้ารหัส และการเปลี่ยนแปลงตารางเส้นทางจะเกิดขึ้นเบื้องหลังทันทีที่คุณแตะเชื่อมต่อ ดังนั้นการเข้าใจว่า VPN ทำงานอย่างไรภายใต้ระบบจึงเป็นทางเลือก ไม่ใช่ข้อกำหนดในการรักษาความปลอดภัย
การตรวจสอบ ตำแหน่งเซิร์ฟเวอร์ที่พร้อมใช้งานเป็นเรื่องที่ควรทำหากคุณต้องการใช้งานภูมิภาคใดภูมิภาคหนึ่งโดยเฉพาะ และการเปรียบเทียบสิ่งที่รวมอยู่ในแต่ละแพ็กเกจบน หน้าราคาจะช่วยให้เห็นชัดว่าแพ็กเกจใดเหมาะกับคุณก่อนตัดสินใจสมัคร
คำถามที่พบบ่อย
VPN เข้ารหัสทราฟฟิกอินเทอร์เน็ตของคุณและส่งผ่านเซิร์ฟเวอร์ที่ VPN ควบคุม จากนั้นเซิร์ฟเวอร์จะส่งต่อคำขอโดยใช้ IP ของตนเองแทน IP ของคุณ วิธีนี้ซ่อนทั้งสิ่งที่คุณส่งและแหล่งที่มาจริงของข้อมูลนั้น
ขั้นตอนพื้นฐาน—การยืนยันตัวตน การสร้างอุโมงค์ และการเข้ารหัส—เหมือนกัน ความแตกต่างส่วนใหญ่อยู่ที่วิธีที่ระบบปฏิบัติการแต่ละระบบใช้อะแดปเตอร์เครือข่ายเสมือน และความราบรื่นในการสลับระหว่าง Wi-Fi กับข้อมูลมือถือระหว่างการเชื่อมต่อ ซึ่งเป็นหนึ่งในเหตุผลที่ IKEv2 ได้รับความนิยมบนโทรศัพท์
ความเร็วที่ลดลงบ้างเป็นเรื่องปกติ เพราะทราฟฟิกของคุณต้องผ่านจุดแวะเพิ่มอีกหนึ่งจุด และได้รับการเข้ารหัสกับถอดรหัสระหว่างทาง โปรโตคอลสมัยใหม่อย่าง WireGuard ลดผลกระทบนี้ให้เหลือน้อยจนแทบไม่สังเกตเห็นเมื่อใช้การเชื่อมต่อที่ดี
แอปส่วนใหญ่แสดงข้อมูลนี้ในการตั้งค่าการเชื่อมต่อหรือการตั้งค่าขั้นสูง และมักให้คุณสลับตัวเลือกอย่าง WireGuard, OpenVPN และ IKEv2 ด้วยตนเองได้ หากตัวเลือกใดทำงานได้ไม่ดีบนเครือข่ายปัจจุบันของคุณ
ไม่ใช่ VPN ซ่อนทราฟฟิกและ IP ของคุณจาก ISP และผู้อื่นที่อยู่บนเส้นทางเครือข่าย แต่ไม่ได้หยุดเว็บไซต์จากการติดตามคุณผ่านคุกกี้ การเข้าสู่ระบบบัญชี หรือการสร้างลายนิ้วมือของเบราว์เซอร์ เมื่อคุณเข้าสู่ระบบหรือถูกติดตามด้วยวิธีอื่น
บทสรุป
เมื่อแยกดูทีละขั้นตอนแล้ว วิธีทำงานของ VPN ก็ไม่ใช่กล่องดำอีกต่อไป: อุปกรณ์ของคุณยืนยันตัวตนกับเซิร์ฟเวอร์ ทั้งสองฝ่ายเจรจากุญแจเข้ารหัสโดยไม่เปิดเผยกุญแจนั้น ทราฟฟิกของคุณถูกห่อหุ้มด้วยการเข้ารหัสและส่งผ่านอุโมงค์ จากนั้นเซิร์ฟเวอร์ส่งต่อโดยใช้ IP ของตนเอง ก่อนส่งการตอบสนองกลับด้วยวิธีเดียวกัน ในทางปฏิบัติ คุณไม่ต้องใส่ใจกับขั้นตอนเหล่านี้เลย—Guru VPN และแอปที่คล้ายกันจัดการทุกขั้นตอนโดยอัตโนมัติ—แต่การรู้ว่าเกิดอะไรขึ้นเบื้องหลังจริงๆ ช่วยให้เชื่อถือตัวบ่งชี้ "เชื่อมต่อแล้ว" ได้ง่ายขึ้น และแก้ไขปัญหาได้อย่างมีเหตุผลในกรณีที่พบไม่บ่อยซึ่งมีบางอย่างไม่ทำงานตามที่คาด


