
 EN
 BR
 DE
 ES
 FR
 RU
 ID
 TR
 IT
 JP
 SA
 VN
 TH
 KR

Come funziona una VPN: guida passo passo a cosa succede quando ti connetti

 Punti chiave

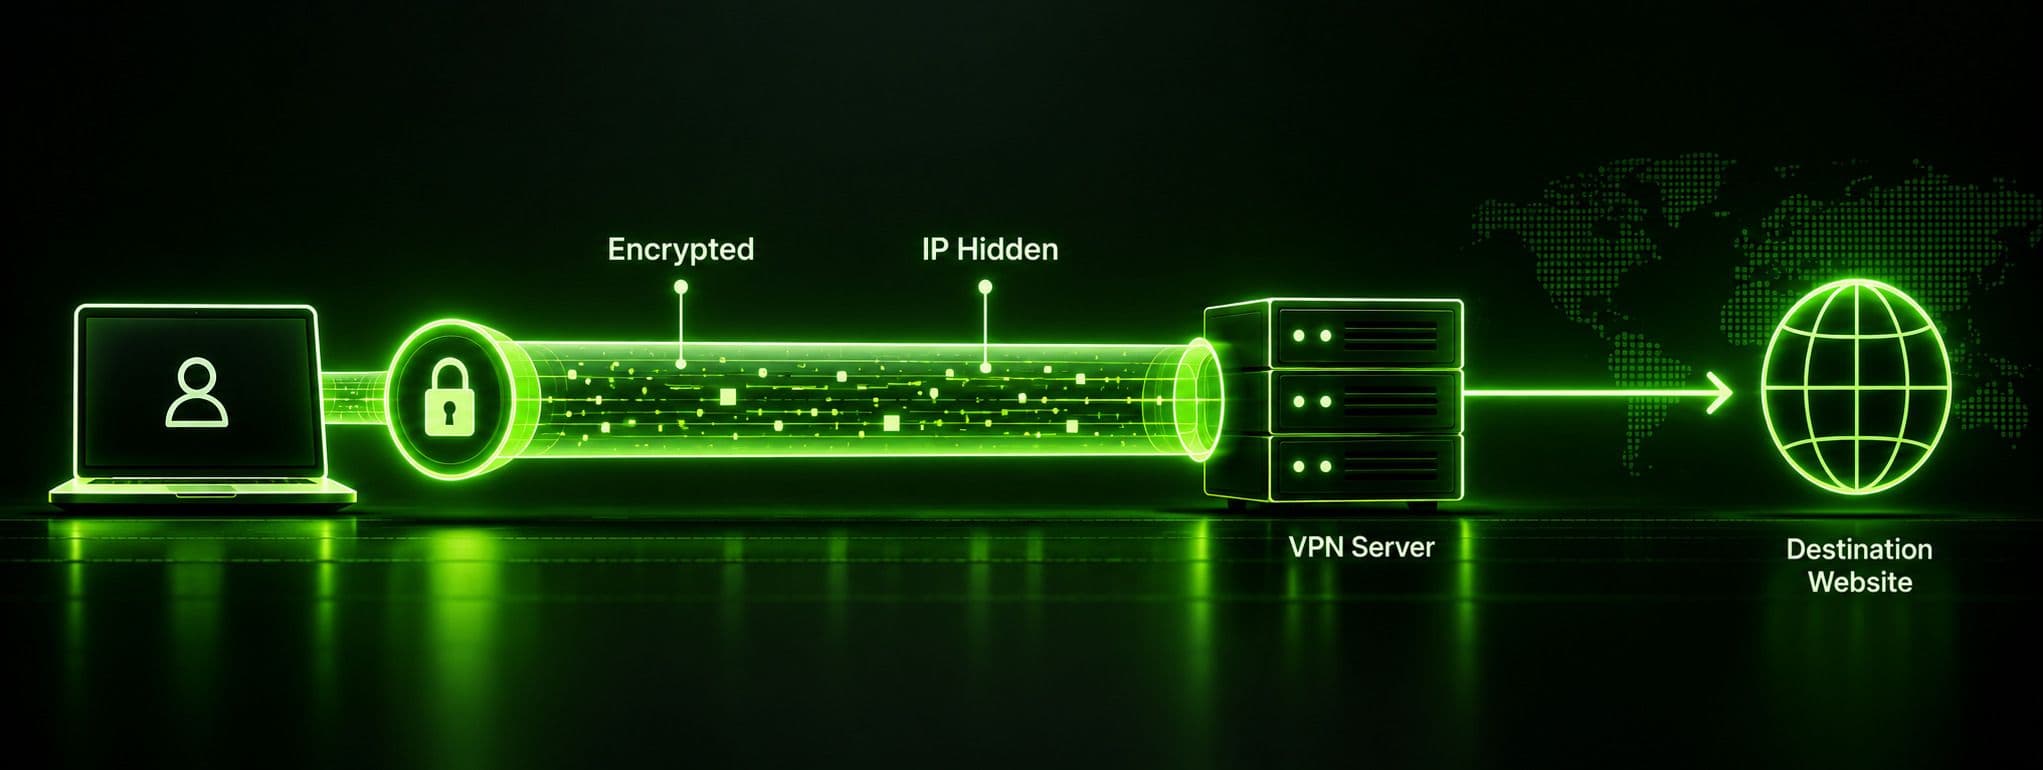
- Una VPN crea un tunnel crittografato tra il tuo dispositivo e un server VPN, quindi instrada il traffico attraverso quel server invece di inviarlo direttamente alla destinazione.
- Prima di inoltrare le tue richieste, il server VPN sostituisce il tuo vero indirizzo IP con il proprio: è il meccanismo alla base del mascheramento della tua posizione e della tua identità.
- Entrano in gioco due livelli di crittografia: un cifrario simmetrico veloce (AES) protegge i tuoi dati effettivi, mentre un metodo asimmetrico di scambio delle chiavi (come Diffie-Hellman) negozia in modo sicuro le chiavi di crittografia.
- Il sistema operativo non sa automaticamente di dover usare una VPN: l’app crea un adattatore di rete virtuale e modifica le tabelle di instradamento, così il traffico viene reindirizzato nel tunnel invece di andare direttamente al tuo ISP.
- Il protocollo di tunneling specifico (OpenVPN, IKEv2, WireGuard e altri) determina come viene creato il tunnel crittografato e quanto sarà veloce o resistente ai firewall la connessione.
Capire come funziona una VPN non richiede una laurea in reti informatiche, ma è utile ripercorrere cosa succede davvero tra il momento in cui tocchi «Connetti» e quello in cui il tuo traffico raggiunge un’altra destinazione su Internet. Molte spiegazioni su come funziona una VPN si fermano a «crittografa il traffico», un’affermazione vera ma che tralascia i meccanismi più interessanti: come funziona una VPN passo dopo passo, perché il dispositivo sa di dover inviare il traffico attraverso il tunnel e cosa avviene durante quell’handshake di mezzo secondo prima che lo stato della connessione diventi verde. Che tu cerchi «come funziona VPN» o usi una formulazione più naturale, il processo sottostante è lo stesso. Questa guida ripercorre l’intera sequenza: configurazione della connessione, autenticazione, creazione del tunnel, crittografia e il modo in cui Guru VPN, così come app simili, gestisce tutto automaticamente in background.
Cos’è una VPN, in breve
Una VPN (rete privata virtuale) è un software che instrada il tuo traffico Internet attraverso un server sotto il suo controllo e lo crittografa durante il percorso, così nessuno tra te e il server — il tuo ISP, qualcuno collegato alla stessa rete Wi-Fi pubblica o un amministratore di rete — può leggere ciò che invii o ricevi. L’espressione «rete privata» indica che, dal punto di vista funzionale, il tuo dispositivo si comporta come se fosse sulla rete del provider VPN anziché su Internet aperta, almeno finché il tunnel rimane attivo.
Questo è il concetto in un paragrafo. La domanda più utile — ed è a questa che risponde davvero la guida — è: come funziona una VPN nel concreto? Quali passaggi specifici avvengono, in quale ordine e quali componenti tecnici li rendono possibili?
Come funziona una VPN, passo dopo passo
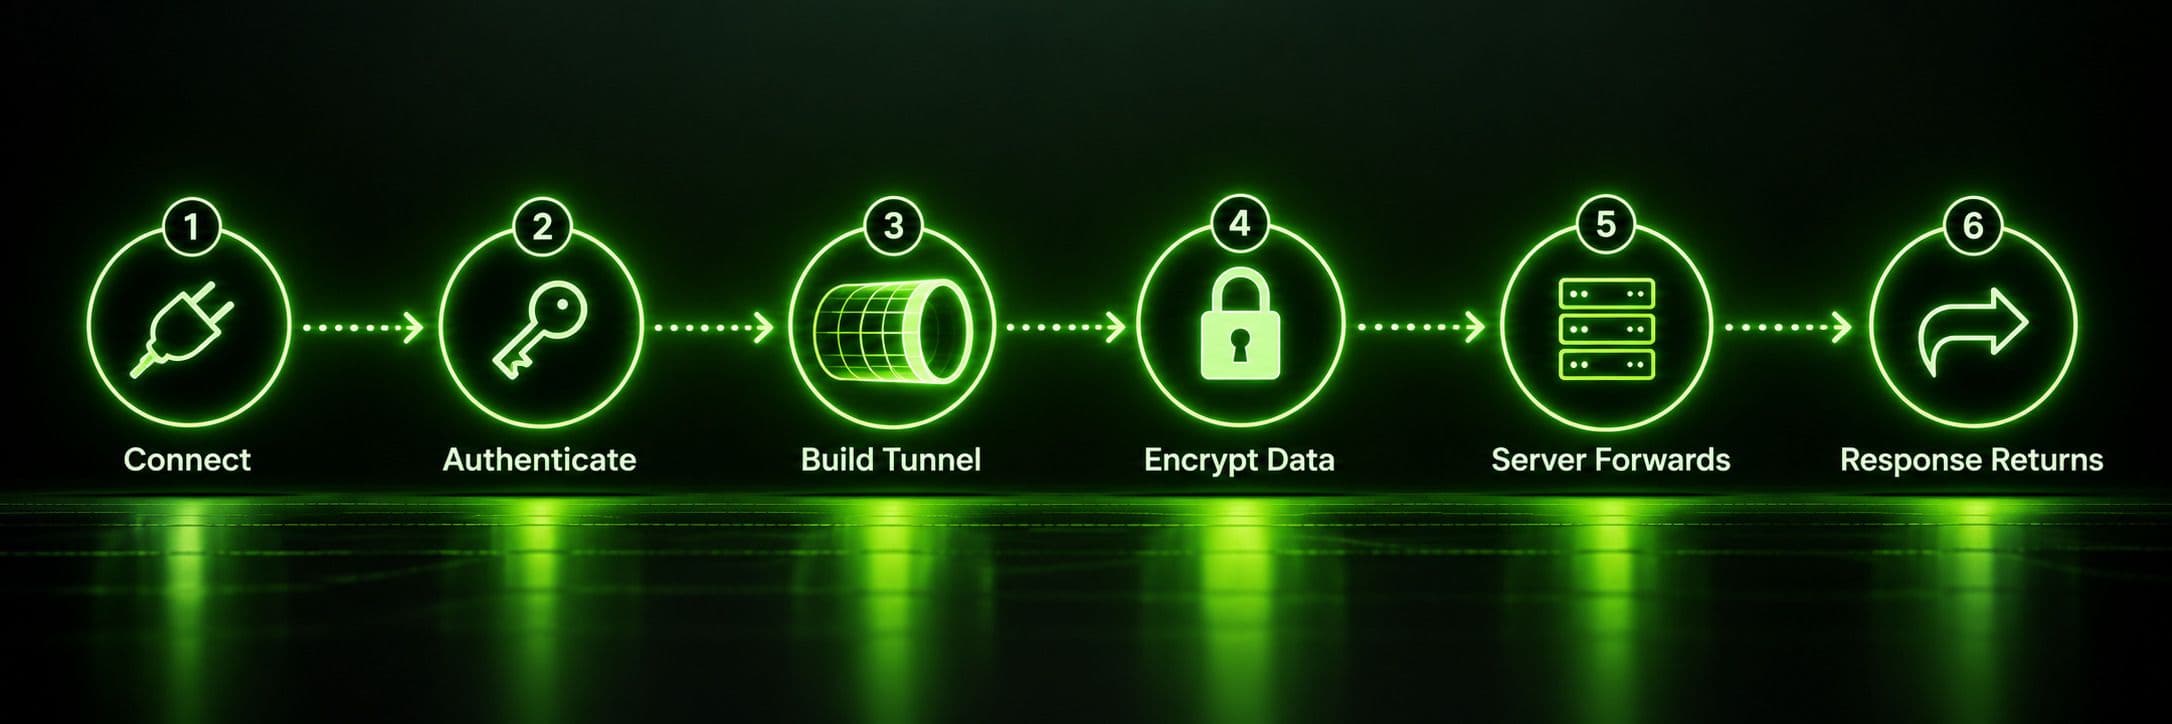
Ecco come funziona una VPN, dal momento in cui apri l’app fino a quando il tuo traffico raggiunge la destinazione e torna indietro.
Passaggio 1: connessione e scelta del server
Quando apri un’app VPN e tocchi «Connetti», l’app contatta prima l’infrastruttura del provider per scegliere un server: può essere uno che hai selezionato manualmente oppure, in app come Guru VPN, l’opzione più veloce tra quelle disponibili, scelta automaticamente. Questo scambio iniziale verifica anche che il server sia online e pronto ad accettare una nuova connessione, prima che avvenga qualsiasi altra cosa.
Passaggio 2: autenticazione
Prima di creare il tunnel, il client e il server verificano le rispettive identità. L’app dimostra chi sei, di solito tramite le credenziali dell’account, un certificato o una chiave precondivisa integrata nell’app; il server dimostra di essere un endpoint legittimo del provider e non un impostore. Questa verifica reciproca avviene prima che intervenga il tuo effettivo traffico di navigazione: serve esclusivamente a stabilire un rapporto di fiducia tra le due estremità.
Passaggio 3: creazione del tunnel crittografato
Dopo l’autenticazione, il client e il server negoziano il modo in cui comunicare in sicurezza. Concordano un protocollo VPN e una suite di cifrari, quindi eseguono uno scambio di chiavi — spesso con un metodo come Diffie-Hellman — che consente a entrambe le parti di ottenere la stessa chiave segreta condivisa senza mai trasmetterla direttamente sulla rete. È in questo momento che nasce il tunnel crittografato vero e proprio e può entrare in gioco anche un concetto chiamato Perfect Forward Secrecy: poiché la chiave condivisa viene generata appositamente per questa sessione, anche se la chiave di una sessione futura venisse compromessa in qualche modo, le sessioni passate resterebbero illeggibili.
Passaggio 4: crittografia e invio dei dati
Una volta stabilito il tunnel, il dispositivo inizia a racchiudere il traffico in uscita in due livelli: prima crittografa i dati effettivi con un cifrario simmetrico veloce (quasi sempre AES), poi incapsula il contenuto crittografato in un nuovo pacchetto esterno indirizzato al server VPN. Questo incapsulamento fa sì che una VPN sia un «tunnel» in senso letterale: il pacchetto originale viaggia all’interno di un altro pacchetto e resta invisibile a chiunque ispezioni il traffico lungo il percorso.
Passaggio 5: il server decrittografa, maschera il tuo IP e inoltra la richiesta
Quando il pacchetto crittografato e incapsulato raggiunge il server VPN, il server rimuove il livello di incapsulamento esterno, decrittografa i dati interni e individua la tua richiesta originale: il caricamento di una pagina web, una richiesta di un’app o qualunque altra cosa stessi cercando di fare. Poi inoltra la richiesta alla sua destinazione effettiva, ma con una modifica fondamentale: come indirizzo IP di origine compare quello del server VPN, non il tuo. Da quel momento in poi, per il resto della transazione, il sito di destinazione vede solo il server.
Passaggio 6: la risposta compie il viaggio di ritorno
La risposta del sito di destinazione torna al server VPN, che la crittografa e la incapsula allo stesso modo, la invia indietro attraverso il tunnel e il tuo dispositivo la decrittografa quando arriva. Per te, l’intero viaggio di andata e ritorno in sei passaggi è invisibile: avviene in pochi millisecondi e sembra semplicemente il caricamento di una normale pagina, instradato attraverso un passaggio in più.
Come funziona la crittografia VPN
Nel processo descritto sopra, la crittografia svolge gran parte del lavoro concreto di protezione e opera su due livelli distinti, con funzioni diverse.
La crittografia simmetrica (AES) si occupa della maggior parte dei tuoi dati effettivi. «Simmetrica» significa che la stessa chiave serve sia a crittografare sia a decrittografare il traffico. Si usa in questo caso perché è estremamente veloce: abbastanza da crittografare un flusso continuo di dati di navigazione senza rallentare sensibilmente la connessione. AES-256, lo standard più comune tra i provider VPN, è considerato di fatto inviolabile con attacchi di forza bruta usando la potenza di calcolo attuale.
La crittografia asimmetrica, basata su un metodo come RSA o Diffie-Hellman, risolve un problema diverso: come fanno due parti a concordare innanzitutto una chiave simmetrica condivisa su una rete che potrebbe essere monitorata, senza mai inviare la chiave in una forma che un intercettatore possa catturare e riutilizzare? I metodi asimmetrici usano coppie di chiavi pubbliche e private per consentire a entrambe le parti di ottenere matematicamente, e in modo indipendente, lo stesso segreto condiviso, senza che questo attraversi mai la rete in una forma utilizzabile. È il meccanismo alla base dello scambio di chiavi descritto nel Passaggio 3 e permette ai protocolli VPN di stabilire una chiave simmetrica nuova e sicura per ogni sessione, invece di riutilizzarla all’infinito.
Ecco perché spiegare come funziona una VPN dicendo semplicemente «crittografa le cose» non rende giustizia a ciò che avviene: la crittografia vera e propria (AES) e il processo per concordare in sicurezza le chiavi di crittografia (Diffie-Hellman/RSA) sono due problemi distinti, risolti da due tecniche diverse che lavorano insieme.
Come funziona davvero il tunnel VPN
Il tunnel viene creato secondo un protocollo specifico, e il protocollo usato dall’app determina esattamente come vengono gestiti sotto il cofano l’incapsulamento, lo scambio di chiavi e il trasferimento dei dati.
| Protocollo | Crittografia | Velocità | Note |
|---|---|---|---|
WireGuard | ChaCha20 | Molto veloce | Base di codice moderna e snella; sta diventando sempre più spesso la scelta predefinita |
OpenVPN | AES-256 | Veloce | Open source, ampiamente considerato affidabile; funziona su UDP o TCP |
IKEv2/IPsec | AES-256 | Veloce | Gestisce bene il passaggio da una rete all’altra (ad es., dal Wi-Fi ai dati mobili) |
L2TP/IPsec | AES-256 | Più lento | Il doppio incapsulamento aggiunge overhead; considerato obsoleto |
PPTP | Debole (MPPE) | Veloce | Obsoleto e insicuro; evitato dai provider moderni |
Oggi, WireGuard e OpenVPN sono i due protocolli predefiniti nella maggior parte delle app VPN per consumatori, proprio perché offrono un buon equilibrio tra crittografia robusta e perdita minima di velocità. I protocolli più datati, come L2TP/IPsec e soprattutto PPTP, vengono gradualmente abbandonati in tutto il settore: PPTP, in particolare, presenta vulnerabilità note che lo rendono inadatto a qualsiasi attività che richieda una sicurezza effettiva, anche se tecnicamente è ancora funzionante.
Come funziona una VPN su dispositivi e reti diversi
I meccanismi fondamentali — autenticazione, scambio di chiavi, crittografia e incapsulamento — restano gli stessi indipendentemente dal dispositivo, ma alcuni aspetti legati alla stabilità della connessione variano in base all’hardware e alle condizioni della rete.
Sui sistemi operativi desktop, Windows, macOS e Linux espongono API di rete native che consentono a un’app VPN di registrare direttamente la propria interfaccia tunnel virtuale e integrarsi con funzionalità di sistema come le regole del firewall e la risoluzione DNS. Sui dispositivi mobili, la sfida più comune è il passaggio da una rete all’altra: se durante una sessione il telefono passa dal Wi-Fi di casa ai dati mobili, il tunnel deve sopravvivere alla transizione senza interrompersi e dover negoziare di nuovo la connessione da zero. È uno dei motivi principali per cui IKEv2 è diventato popolare nelle app VPN per dispositivi mobili: mantiene un’associazione interna che può ristabilirsi rapidamente quando cambia l’indirizzo IP del dispositivo. In seguito, WireGuard ha eguagliato o superato questa capacità di mantenere la connessione, con un design più semplice.
È sulle reti Wi-Fi pubbliche che si nota più chiaramente il valore pratico di tutto questo: un hotspot condiviso in un bar o in aeroporto è uno dei luoghi più facili in cui qualcuno nelle vicinanze può intercettare il traffico non crittografato; con un tunnel VPN attivo, quel tentativo diventa inutile, indipendentemente da quanto sia aperta o poco protetta la rete. All’estremo opposto, alcune famiglie installano una VPN direttamente sul router, così il traffico di tutti i dispositivi connessi passa contemporaneamente nel tunnel, compresi smart TV, console e altri dispositivi che non possono eseguire individualmente un’app VPN.
Cosa mantiene attiva e affidabile una connessione VPN
Molte spiegazioni su come funziona una VPN si fermano all’handshake iniziale e alla crittografia, ma una connessione che resta aperta per ore ha bisogno di altri meccanismi, in esecuzione silenziosa in background, per rimanere attiva e affidabile.
I messaggi keepalive sono piccoli pacchetti scambiati periodicamente tra il dispositivo e il server, al solo scopo di confermare che il tunnel sia ancora attivo. Senza di essi, una connessione inattiva troppo a lungo potrebbe scadere e interrompersi senza che nessuna delle due parti se ne accorga, finché non provi a caricare qualcosa.
I numeri di sequenza vengono associati a ogni pacchetto che attraversa il tunnel, così il destinatario può rilevare se un pacchetto è stato duplicato, ritardato o riprodotto da un aggressore che cerca di riutilizzare traffico intercettato. I checksum svolgono una funzione simile ma distinta: sono piccoli valori calcolati a partire dal contenuto di un pacchetto, che consentono al destinatario di verificare che i dati non siano stati manomessi o danneggiati durante il trasferimento. Insieme, questi meccanismi fanno sì che una connessione VPN non sia soltanto crittografata: finché rimane aperta, viene anche monitorata attivamente per rilevare eventuali interferenze.
Quando ti disconnetti, la sessione non scompare e basta: client e server eseguono una procedura di pulizia, restituendo all’insieme degli indirizzi disponibili quello assegnato a te, pronto per il prossimo utente. Nella maggior parte dei servizi VPN commerciali, vengono inoltre registrati metadati di base della sessione (ora della connessione, server utilizzato) per finalità operative e di prevenzione degli abusi, separatamente dalle politiche di no-log che i provider applicano alla tua effettiva attività di navigazione.
Come fa il dispositivo a instradare il traffico attraverso la VPN
È un aspetto che molte spiegazioni omettono del tutto, ma vale la pena capirlo perché risponde alla domanda pratica su come funziona un’app VPN a livello di sistema operativo, e non solo in teoria.
Quando ti connetti, l’app VPN crea sul dispositivo un adattatore di rete virtuale: un’interfaccia di rete software (spesso chiamata interfaccia TUN o TAP) che, dal punto di vista del sistema operativo, si comporta come una scheda di rete fisica. Poi l’app modifica la tabella di instradamento del dispositivo, l’elenco interno consultato dal sistema operativo per decidere dove inviare il traffico in uscita, in modo che la maggior parte o tutto il traffico venga indirizzato a questo adattatore virtuale invece che alla normale connessione Wi-Fi o cellulare. L’adattatore virtuale passa il traffico all’app VPN, che lo crittografa e lo incapsula come descritto sopra prima che raggiunga l’hardware di rete vero e proprio.
Questo è anche il meccanismo alla base dello split tunneling, una funzione presente in app come Guru VPN che permette di scegliere quali app instradano il traffico attraverso l’adattatore virtuale (e quindi la VPN) e quali lo escludono per usare direttamente la normale connessione. Poiché il reindirizzamento avviene a livello della tabella di instradamento, l’app può controllare con precisione quale traffico passa nel tunnel.
Come verificare che la connessione VPN funzioni davvero
Di solito ci si può fidare dell’indicatore «Connesso» nell’app, ma vale la pena fare una verifica rapida la prima volta, oppure ogni volta che qualcosa sembra non funzionare:
- Controlla il tuo indirizzo IP prima e dopo la connessione. Cerca «qual è il mio IP» oppure usa una qualsiasi pagina di verifica dell’IP. Quando il tunnel è attivo, l’indirizzo e la posizione indicata dovrebbero corrispondere al server VPN, non ai tuoi dati reali.
- Esegui un test delle perdite DNS. Alcune configurazioni errate possono instradare le richieste DNS all’esterno del tunnel crittografato, anche quando il normale traffico è protetto, rivelando così al tuo ISP quali siti visiti. Se succede, uno strumento per il test delle perdite DNS lo segnalerà subito.
- Controlla se il browser presenta perdite WebRTC. Alcune funzioni del browser possono esporre il tuo vero indirizzo IP anche quando la connessione VPN è attiva, indipendentemente da come funziona la connessione VPN a livello di rete. Le pagine dedicate al test delle perdite WebRTC rilevano il problema in pochi secondi.
- Se usi un kill switch, verifica che funzioni. Mentre sei connesso alla VPN, interrompi brevemente la connessione a Internet e verifica che le app perdano completamente la connettività, invece di passare silenziosamente alla connessione non protetta.
Non è necessario farlo a ogni sessione: è un controllo iniziale che vale la pena eseguire dopo aver installato una nuova app o cambiato provider, non una routine da ripetere ogni giorno.
Perché scegliere Guru VPN
Per gestire tutti i meccanismi descritti sopra, Guru VPN esegue automaticamente la selezione del protocollo, lo scambio di chiavi, la crittografia e le modifiche alla tabella di instradamento in background non appena tocchi «Connetti». Per restare protetto, quindi, capire come funziona una VPN nel dettaglio è facoltativo, non necessario.
Dare un’occhiata alle posizioni dei server disponibili è utile se ti interessa una regione specifica. Puoi anche confrontare cosa include ciascun piano nella pagina dei prezzi per capire quale fa al caso tuo prima di scegliere.
Domande frequenti
Crittografa il tuo traffico Internet e lo instrada attraverso un server sotto il suo controllo, che inoltra le tue richieste usando il proprio indirizzo IP al posto del tuo. In questo modo nasconde sia ciò che invii sia la tua reale provenienza.
I passaggi fondamentali — autenticazione, creazione del tunnel e crittografia — sono gli stessi. La differenza riguarda soprattutto il modo in cui ciascun sistema operativo implementa l’adattatore di rete virtuale e gestisce il passaggio tra Wi-Fi e dati mobili mentre la connessione è attiva. È uno dei motivi per cui IKEv2 è popolare sui telefoni.
Un certo rallentamento è normale, perché il traffico passa da un nodo aggiuntivo e viene crittografato e decrittografato lungo il percorso. I protocolli moderni come WireGuard riducono l’impatto al punto che, con una buona connessione, è appena percettibile.
La maggior parte delle app lo indica nelle impostazioni di connessione o avanzate e spesso permette di passare manualmente da un’opzione all’altra, come WireGuard, OpenVPN e IKEv2, se una non funziona bene sulla rete che stai usando.
No. Una VPN nasconde il tuo traffico e il tuo indirizzo IP al tuo ISP e a chiunque si trovi lungo il percorso di rete, ma non impedisce ai siti web di tracciarti tramite cookie, accessi agli account o impronte digitali del browser quando hai effettuato l’accesso, né con altri metodi di tracciamento.
Conclusione
Una volta scomposto nei suoi passaggi, il funzionamento di una VPN non è più una scatola nera: il dispositivo si autentica presso un server, entrambe le parti negoziano una chiave di crittografia senza mai esporla, il traffico viene crittografato e inviato attraverso un tunnel e il server lo inoltra usando il proprio indirizzo IP, per poi restituire la risposta nello stesso modo. In pratica, non devi occuparti di nulla: Guru VPN e app simili gestiscono automaticamente ogni passaggio. Sapere cosa succede davvero sotto il cofano rende più facile fidarsi dell’indicatore «Connesso» e risolvere con criterio gli eventuali problemi, per quanto rari.


