
 EN
 BR
 DE
 ES
 FR
 RU
 ID
 TR
 IT
 JP
 SA
 VN
 TH
 KR

So funktioniert ein VPN: Schritt für Schritt erklärt, was beim Verbinden passiert

 Das Wichtigste auf einen Blick

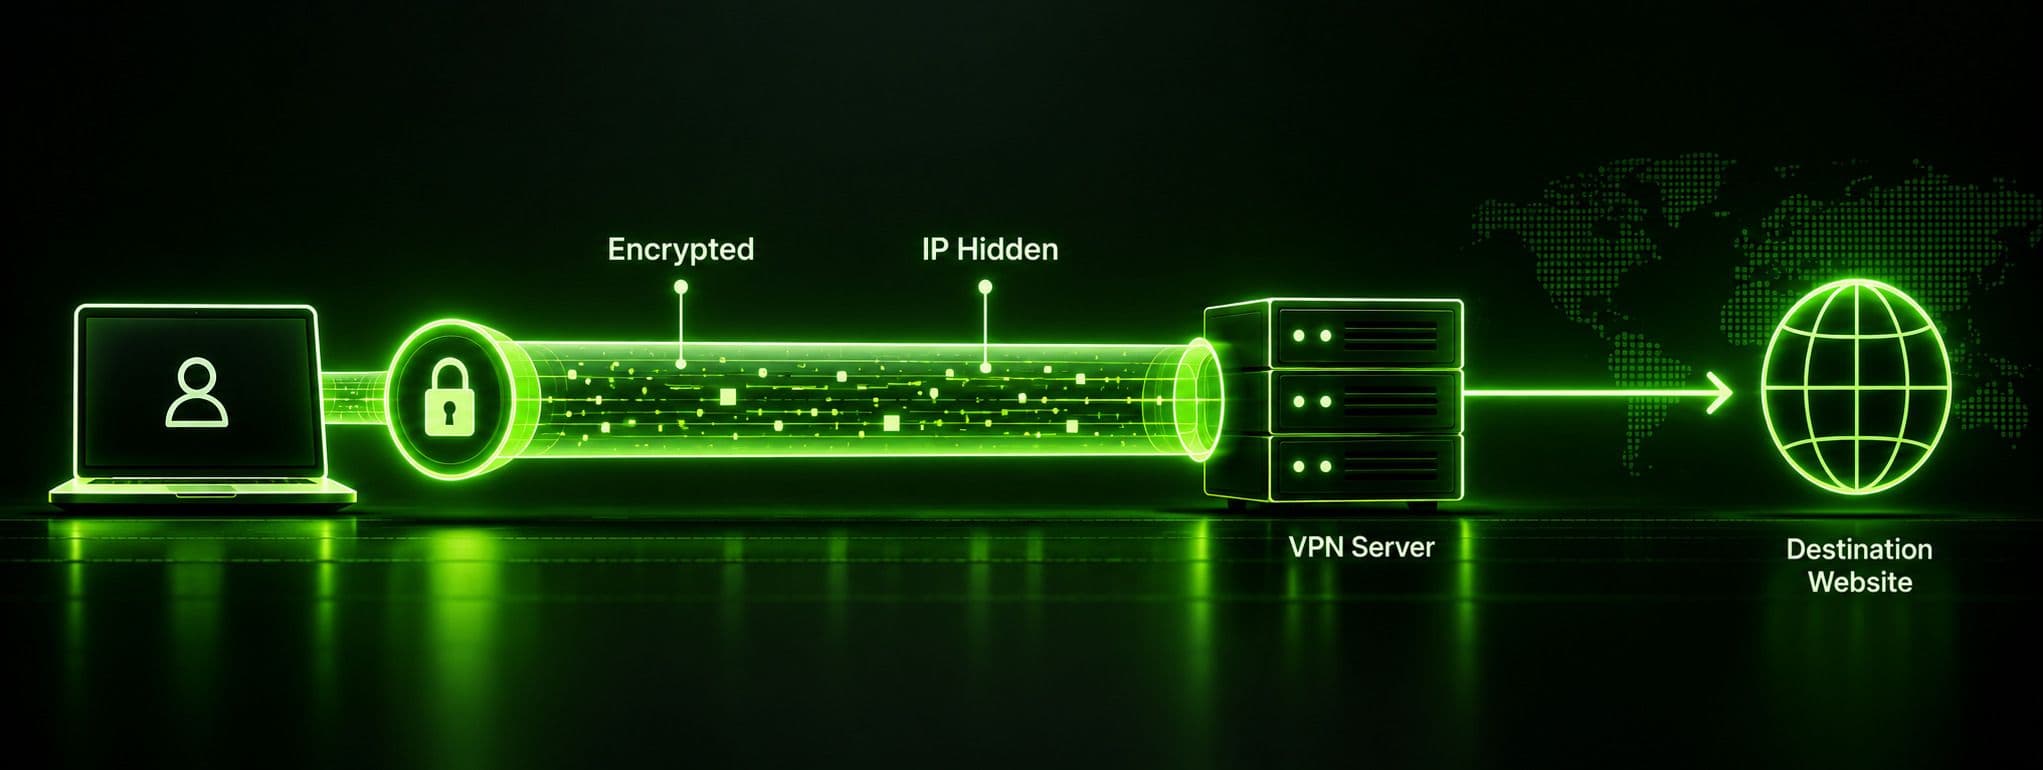
- Ein VPN erstellt einen verschlüsselten Tunnel zwischen Ihrem Gerät und einem VPN-Server und leitet Ihren Datenverkehr anschließend über diesen Server, statt ihn direkt an das Ziel zu senden.
- Der VPN-Server ersetzt die echte IP-Adresse Ihres Geräts durch seine eigene, bevor er Ihre Anfragen weiterleitet. Das ist der zentrale Mechanismus, mit dem Ihr Standort und Ihre Identität verborgen werden.
- Dabei kommen zwei Verschlüsselungsebenen zum Einsatz: Eine schnelle symmetrische Chiffre (AES) verschlüsselt Ihre eigentlichen Daten, während ein asymmetrisches Schlüsselaustauschverfahren (wie Diffie-Hellman) die Verschlüsselungsschlüssel sicher aushandelt.
- Ihr Betriebssystem weiß nicht automatisch, dass es ein VPN verwenden soll. Die App erstellt einen virtuellen Netzwerkadapter und passt Ihre Routingtabellen an, damit Ihr Datenverkehr in den Tunnel umgeleitet wird, statt direkt über Ihren Internetanbieter zu laufen.
- Das jeweilige Tunneling-Protokoll (OpenVPN, IKEv2, WireGuard und andere) bestimmt, wie der verschlüsselte Tunnel aufgebaut wird und wie schnell oder firewall-resistent die Verbindung letztlich ist.
Um zu verstehen, wie ein VPN funktioniert, brauchen Sie keinen Abschluss in Netzwerktechnik. Es hilft jedoch, Schritt für Schritt nachzuvollziehen, was zwischen dem Tippen auf „Verbinden“ und dem Moment passiert, in dem Ihr Datenverkehr an einem anderen Ort im Internet ankommt. Die meisten Erklärungen zur Funktionsweise eines VPN hören bei „Es verschlüsselt Ihren Datenverkehr“ auf. Das stimmt zwar, lässt aber die interessanteren Abläufe aus: wie ein VPN Schritt für Schritt funktioniert, warum Ihr Gerät überhaupt weiß, dass es den Datenverkehr durch den Tunnel senden soll und was während des halbsekündigen Handshakes passiert, bevor der Verbindungsstatus grün wird. Ob Sie nach der VPN-Funktionsweise suchen oder die Frage natürlicher formulieren: Der zugrunde liegende Ablauf ist derselbe. Dieser Leitfaden führt durch die gesamte Abfolge: Verbindungsaufbau, Authentifizierung, Tunnelaufbau, Verschlüsselung und die Art, wie Guru VPNund ähnliche Apps all das automatisch im Hintergrund erledigen.
Was ist ein VPN? Kurz erklärt
Ein VPN (virtuelles privates Netzwerk) ist eine Software, die Ihren Internetverkehr über einen von ihr kontrollierten Server leitet und dabei verschlüsselt. So kann niemand zwischen Ihnen und dem Server – weder Ihr Internetanbieter noch jemand im selben öffentlichen WLAN oder ein Netzwerkadministrator – lesen, was Sie senden oder empfangen. Der Teil „privates Netzwerk“ bezieht sich darauf, dass sich Ihr Gerät funktional so verhält, als wäre es im Netzwerk des VPN-Anbieters statt im offenen Internet, zumindest solange der Tunnel aktiv ist.
Das ist das Konzept in einem Absatz. Die nützlichere Frage – und die, die dieser Leitfaden beantwortet – lautet: Wie funktioniert ein VPN technisch hinter dieser Beschreibung? Welche konkreten Schritte finden in welcher Reihenfolge statt, und welche technischen Komponenten ermöglichen sie?
So funktioniert ein VPN Schritt für Schritt
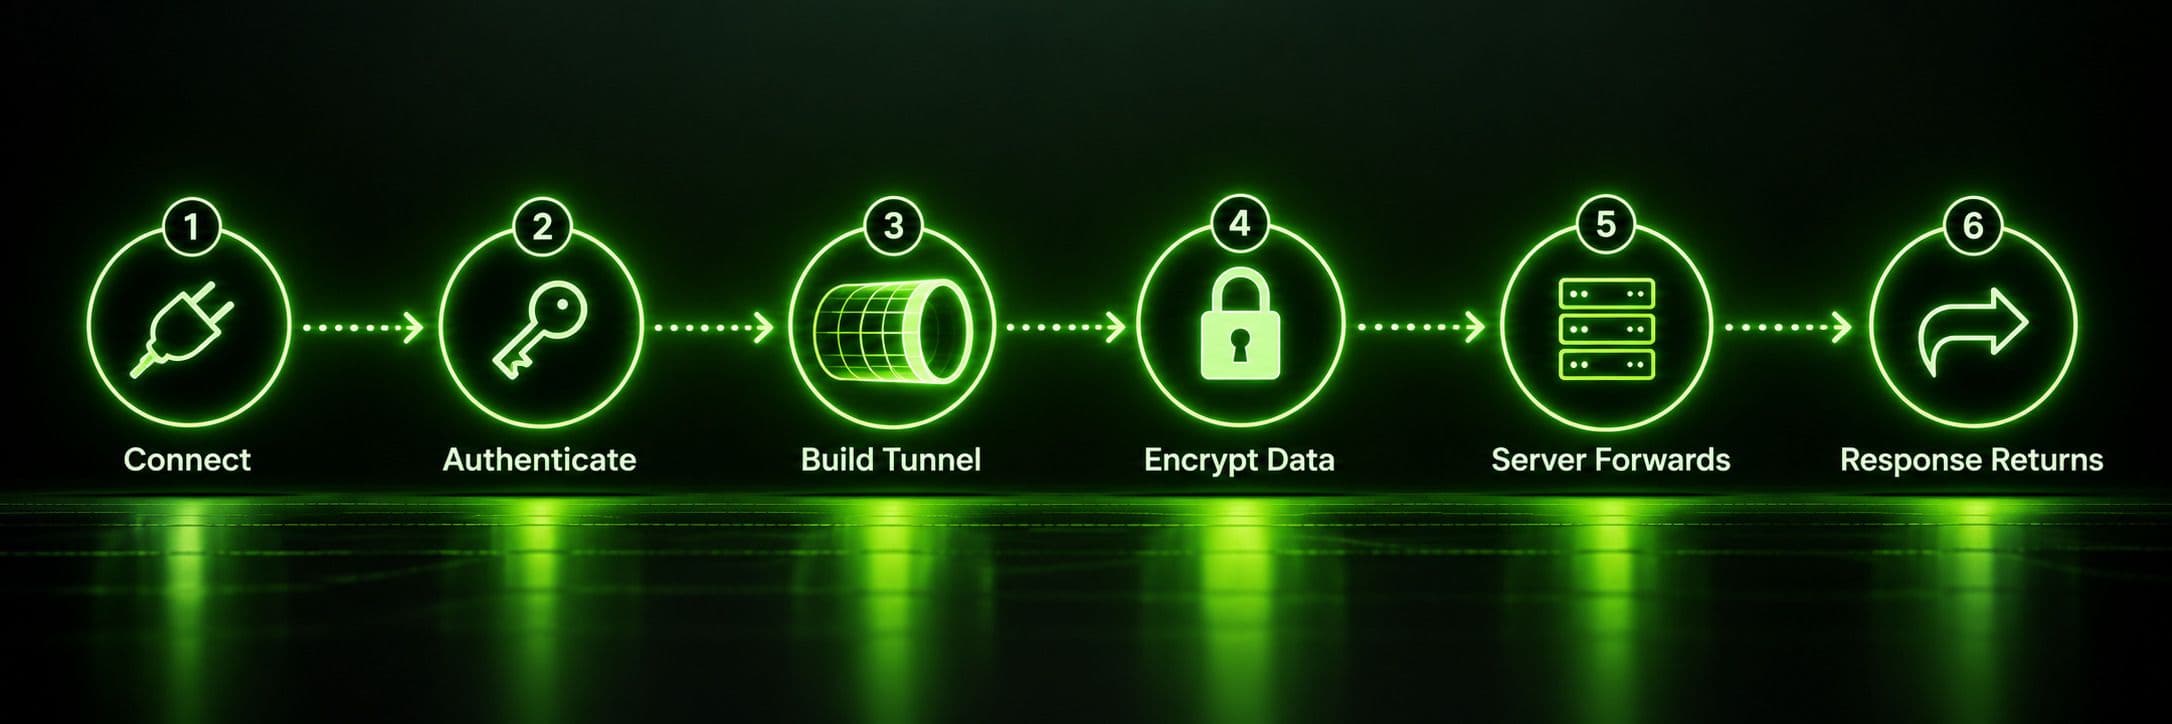
Hier erfahren Sie Schritt für Schritt, wie ein VPN funktioniert – vom Öffnen der App bis zu dem Moment, in dem Ihr Datenverkehr sein Ziel erreicht und zurückkommt.
Schritt 1: Verbindung herstellen und Server auswählen
Wenn Sie eine VPN-App öffnen und auf „Verbinden“ tippen, kontaktiert die App zunächst die Infrastruktur des Anbieters, um einen Server auszuwählen – entweder den, den Sie manuell ausgewählt haben, oder, wie bei Apps wie Guru VPN, automatisch die schnellste verfügbare Option. Bei diesem ersten Austausch wird außerdem bestätigt, dass der Server online und bereit ist, eine neue Verbindung anzunehmen, bevor der weitere Ablauf beginnt.
Schritt 2: Authentifizierung
Bevor ein Tunnel aufgebaut wird, überprüfen sich Client und Server gegenseitig. Ihre App weist nach, wer Sie sind – üblicherweise mit Anmeldedaten, einem Zertifikat oder einem in die App integrierten vorab vereinbarten Schlüssel. Der Server wiederum weist nach, dass er ein legitimer Endpunkt des Anbieters und kein Betrüger ist. Diese gegenseitige Prüfung findet statt, bevor tatsächlicher Surfverkehr übertragen wird. Es geht dabei ausschließlich darum, Vertrauen zwischen den beiden Endpunkten herzustellen.
Schritt 3: Den verschlüsselten Tunnel aufbauen
Nach der Authentifizierung handeln Client und Server aus, wie sie sicher miteinander kommunizieren. Sie einigen sich auf ein VPN-Protokoll und eine Verschlüsselungssuite und führen dann einen Schlüsselaustausch durch – häufig mit einem Verfahren wie Diffie-Hellman. Dadurch können beide Seiten denselben gemeinsamen geheimen Schlüssel ermitteln, ohne ihn jemals direkt über das Netzwerk zu übertragen. In diesem Moment entsteht der eigentliche verschlüsselte Tunnel. Oft kommt hier auch das Konzept der perfekten Vorwärtsgeheimhaltung (Perfect Forward Secrecy) zum Tragen: Da der gemeinsame Schlüssel für diese Sitzung neu erzeugt wird, blieben frühere Sitzungen unlesbar, selbst wenn der Schlüssel einer späteren Sitzung irgendwie kompromittiert würde.
Schritt 4: Ihre Daten verschlüsseln und senden
Sobald der Tunnel steht, verpackt Ihr Gerät ausgehenden Datenverkehr in zwei Schichten: Zuerst verschlüsselt es die eigentlichen Daten mit einer schnellen symmetrischen Chiffre (fast immer AES). Anschließend kapselt es die verschlüsselte Nutzlast in einem neuen äußeren Paket, das an den VPN-Server adressiert ist. Durch diese Kapselung ist ein VPN im wörtlichen Sinn ein „Tunnel“: Ihr ursprüngliches Paket wird in einem anderen Paket transportiert und ist für alles unsichtbar, was den Datenverkehr unterwegs untersucht.
Schritt 5: Der Server entschlüsselt, verschleiert Ihre IP und leitet die Anfrage weiter
Wenn Ihr verschlüsseltes, gekapseltes Paket den VPN-Server erreicht, entfernt dieser die äußere Kapselungsschicht, entschlüsselt die inneren Daten und findet Ihre ursprüngliche Anfrage – etwa das Laden einer Webseite oder eine App-Anfrage, also das, was Sie tatsächlich tun wollten. Dann leitet er die Anfrage an ihr eigentliches Ziel weiter, allerdings mit einer entscheidenden Änderung: Als Absender wird nun die IP-Adresse des VPN-Servers angezeigt, nicht Ihre eigene. Von diesem Moment an sieht die Zielseite bei diesem Vorgang nur noch den Server.
Schritt 6: Die Antwort nimmt den Rückweg
Die Antwort der Zielseite geht beim VPN-Server ein. Dieser verschlüsselt und kapselt sie auf dieselbe Weise, sendet sie durch den Tunnel zurück, und Ihr Gerät entschlüsselt sie beim Empfang. Für Sie bleibt dieser gesamte Hin- und Rückweg in sechs Schritten unsichtbar: Er dauert Millisekunden und sieht einfach wie das Laden einer normalen Seite aus, nur über einen zusätzlichen Zwischenstopp.
So funktioniert die Verschlüsselung eines VPNs
Die Verschlüsselung übernimmt einen Großteil der eigentlichen Sicherheitsarbeit im beschriebenen Ablauf. Sie erfolgt in zwei unterschiedlichen Ebenen, die jeweils einem anderen Zweck dienen.
Symmetrische Verschlüsselung (AES) übernimmt den Großteil Ihrer eigentlichen Daten. Symmetrisch bedeutet, dass derselbe Schlüssel den Datenverkehr sowohl verschlüsselt als auch entschlüsselt. Dieses Verfahren kommt hier zum Einsatz, weil es äußerst schnell ist – schnell genug, um einen kontinuierlichen Strom an Surfverkehr zu verschlüsseln, ohne Ihre Verbindung merklich zu verlangsamen. AES-256, der bei VPN-Anbietern gängigste Standard, gilt mit der heutigen Rechenleistung als praktisch nicht durch Brute-Force-Angriffe knackbar.
Asymmetrische Verschlüsselung, etwa mit RSA oder Diffie-Hellman, löst ein anderes Problem: Wie können sich zwei Parteien überhaupt über einen gemeinsamen symmetrischen Schlüssel einigen – über ein möglicherweise überwachtes Netzwerk hinweg, ohne den Schlüssel jemals in einer Form zu senden, die ein Lauscher abfangen und wiederverwenden könnte? Asymmetrische Verfahren nutzen ein zusammengehöriges öffentliches und privates Schlüsselpaar, sodass beide Seiten mathematisch unabhängig voneinander zum selben gemeinsamen Geheimnis gelangen, ohne dass dieses Geheimnis jemals in einer nutzbaren Form das Netzwerk durchquert. Das ist der Mechanismus hinter dem Schlüsselaustausch in Schritt 3 und der Grund, warum VPN-Protokolle für jede einzelne Sitzung einen neuen sicheren symmetrischen Schlüssel festlegen können, statt einen unbegrenzt wiederzuverwenden.
Zusammen erklärt das, warum die Beschreibung „Es verschlüsselt einfach alles“ zu kurz greift: Die Verschlüsselung selbst (AES) und die sichere Vereinbarung von Verschlüsselungsschlüsseln (Diffie-Hellman/RSA) sind zwei getrennte Probleme, die mit unterschiedlichen Verfahren gelöst werden und zusammenwirken.
So funktioniert der VPN-Tunnel tatsächlich
Der Tunnel selbst wird nach einem bestimmten Protokoll aufgebaut. Das von Ihrer App verwendete Protokoll bestimmt genau, wie Kapselung, Schlüsselaustausch und Datenübertragung intern ablaufen.
| Protokoll | Verschlüsselung | Geschwindigkeit | Hinweise |
|---|---|---|---|
WireGuard | ChaCha20 | Sehr schnell | Modern, schlanke Codebasis, zunehmend die Standardwahl |
OpenVPN | AES-256 | Schnell | Open Source, genießt breites Vertrauen, funktioniert über UDP oder TCP |
IKEv2/IPsec | AES-256 | Schnell | Kommt gut mit Netzwerkwechseln zurecht (z. B. von WLAN zu mobilen Daten) |
L2TP/IPsec | AES-256 | Langsamer | Doppelte Kapselung verursacht zusätzlichen Aufwand; gilt als veraltet |
PPTP | Schwach (MPPE) | Schnell | Veraltet und unsicher; wird von modernen Anbietern gemieden |
WireGuard und OpenVPN sind heute die beiden Protokolle, die bei den meisten VPN-Apps für Verbraucher standardmäßig zum Einsatz kommen – gerade weil sie starke Verschlüsselung mit minimalen Geschwindigkeitseinbußen verbinden. Ältere Protokolle wie L2TP/IPsec und insbesondere PPTP werden branchenweit nach und nach abgeschafft. PPTP weist bekannte Schwachstellen auf, die es für alles ungeeignet machen, was echte Sicherheit erfordert, auch wenn es technisch noch funktioniert.
So funktioniert ein VPN auf verschiedenen Geräten und in unterschiedlichen Netzwerken
Die grundlegenden Abläufe – Authentifizierung, Schlüsselaustausch, Verschlüsselung und Kapselung – bleiben auf jedem Gerät gleich. Einige Details zur Aufrechterhaltung einer stabilen Verbindung hängen jedoch von der Hardware und den Netzwerkbedingungen ab.
Bei Desktop-Betriebssystemen bieten Windows, macOS und Linux jeweils native Netzwerk-APIs, über die eine VPN-App ihre virtuelle Tunnelschnittstelle direkt registrieren und in Funktionen auf Systemebene wie Firewallregeln und DNS-Auflösung integrieren kann. Bei Mobilgeräten ist der Wechsel des Netzwerks die häufiger auftretende Herausforderung: Ein Smartphone, das während einer Sitzung vom heimischen WLAN zu mobilen Daten wechselt, muss den Übergang bewältigen, ohne dass der Tunnel abbricht und von Grund auf neu ausgehandelt werden muss. Das ist ein wesentlicher Grund, warum IKEv2 bei mobilen VPN-Apps ursprünglich so beliebt wurde: Es hält eine interne Zuordnung aufrecht, die nach einer Änderung der IP-Adresse des Geräts schnell wiederhergestellt werden kann. WireGuard hat diese Zuverlässigkeit inzwischen mit einem einfacheren Design erreicht oder übertroffen.
Den praktischen Nutzen all dessen merkt man besonders in öffentlichen WLANs: Ein gemeinsam genutzter Hotspot in einem Café oder am Flughafen ist einer der einfachsten Orte für jemanden in der Nähe, unverschlüsselten Datenverkehr abzufangen. Ein aktiver VPN-Tunnel macht dieses Abfangen sinnlos, unabhängig davon, wie offen oder schlecht gesichert das Netzwerk selbst ist. Am anderen Ende des Spektrums installieren manche Haushalte ein VPN direkt auf Routerebene, sodass der Datenverkehr aller verbundenen Geräte gleichzeitig durch den Tunnel läuft – auch der von Smart-TVs, Spielkonsolen und anderen Geräten, auf denen keine eigene VPN-App läuft.
Was eine VPN-Verbindung am Laufen und vertrauenswürdig hält
Die meisten Erklärungen zur Funktionsweise eines VPN enden beim anfänglichen Handshake und der Verschlüsselung. Eine Verbindung, die stundenlang offen bleibt, braucht jedoch weitere Mechanismen, die unauffällig im Hintergrund laufen, damit sie aktiv und vertrauenswürdig bleibt.
Keepalive-Nachrichten sind kleine Datenpakete, die regelmäßig zwischen Ihrem Gerät und dem Server ausgetauscht werden, um lediglich zu bestätigen, dass der Tunnel noch aktiv ist. Ohne sie könnte eine zu lange inaktive Verbindung wegen einer Zeitüberschreitung abbrechen, ohne dass eine der beiden Seiten es bemerkt – bis Sie versuchen, etwas zu laden.
Sequenznummern werden jedem Paket im Tunnel zugeordnet, damit die empfangende Seite erkennen kann, ob ein Angreifer ein Paket dupliziert, verzögert oder erneut eingespielt hat, um abgefangenen Datenverkehr wiederzuverwenden. Prüfsummen dienen einem ähnlichen, aber anderen Zweck: Ein kleiner, anhand des Paketinhalts berechneter Wert ermöglicht der empfangenden Seite zu prüfen, ob die Daten unterwegs manipuliert wurden oder beschädigt sind. Zusammen sorgen diese Mechanismen dafür, dass eine VPN-Verbindung nicht nur verschlüsselt ist, sondern während ihrer gesamten Laufzeit aktiv auf Anzeichen von Störungen überwacht wird.
Wenn Sie die Verbindung trennen, verschwindet die Sitzung nicht einfach. Client und Server führen eine Bereinigung durch, geben die Ihnen zugewiesene IP-Adresse für den nächsten Nutzer wieder in den Pool zurück und protokollieren bei den meisten kommerziellen VPN-Diensten grundlegende Sitzungsmetadaten (Verbindungszeit, verwendeter Server) für den Betrieb und die Missbrauchsprävention. Diese Daten sind von den Richtlinien ohne Protokollierung zu unterscheiden, die Anbieter auf Ihre tatsächlichen Surfaktivitäten anwenden.
Woher Ihr Gerät weiß, dass es Datenverkehr durch das VPN senden soll
Dieser Teil wird in den meisten Erklärungen ganz ausgelassen. Dabei lohnt es sich, ihn zu verstehen, denn so lässt sich praktisch erklären, wie eine VPN-App auf Betriebssystemebene funktioniert und nicht nur als Konzept.
Beim Verbinden erstellt die VPN-App auf Ihrem Gerät einen virtuellen Netzwerkadapter – eine softwarebasierte Netzwerkschnittstelle (häufig TUN- oder TAP-Schnittstelle genannt), die sich für Ihr Betriebssystem wie eine physische Netzwerkkarte verhält. Anschließend ändert die App die Routingtabelle Ihres Geräts – die interne Liste, anhand derer Ihr Betriebssystem entscheidet, wohin ausgehender Datenverkehr gesendet werden soll –, damit der größte Teil oder der gesamte Datenverkehr an diesen virtuellen Adapter statt an Ihre normale WLAN- oder Mobilfunkverbindung geleitet wird. Der virtuelle Adapter übergibt den Datenverkehr an die VPN-App, die ihn wie oben beschrieben verschlüsselt und kapselt, bevor er Ihre tatsächliche Netzwerkhardware erreicht.
Auf diesem Mechanismus beruht auch Split-Tunneling, eine Funktion in Apps wie Guru VPN, mit der Sie auswählen können, welche Apps ihren Datenverkehr durch den virtuellen Adapter (und damit durch das VPN) leiten und welche ihn umgehen und direkt Ihre normale Verbindung verwenden. Da die Umleitung auf Ebene der Routingtabelle erfolgt, kann die App genau steuern, welcher Datenverkehr durch den Tunnel geleitet wird.
So überprüfen Sie, ob Ihre VPN-Verbindung tatsächlich funktioniert
Dem Verbindungsstatus „Verbunden“ in Ihrer App zu vertrauen, ist normalerweise in Ordnung. Beim ersten Mal oder wenn etwas nicht stimmt, lohnt sich jedoch eine kurze Überprüfung:
- Rufen Sie Ihre IP-Adresse einmal bei getrennter und dann erneut bei verbundener VPN-Verbindung ab. Suchen Sie nach „Was ist meine IP?“ oder verwenden Sie eine beliebige Seite zur IP-Abfrage. Sobald der Tunnel aktiv ist, sollten die angezeigte Adresse und der angezeigte Standort zum VPN-Server passen, nicht zu Ihrer tatsächlichen Adresse und Ihrem Standort.
- Führen Sie einen DNS-Leak-Test durch. Bei manchen Fehlkonfigurationen werden DNS-Abfragen außerhalb des verschlüsselten Tunnels geleitet, obwohl Ihr normaler Datenverkehr geschützt ist. So kann Ihr Internetanbieter unbemerkt erfahren, welche Websites Sie besuchen. Ein DNS-Leak-Test zeigt sofort an, wenn das passiert.
- Prüfen Sie Ihren Browser auf WebRTC-Leaks. Bestimmte Browserfunktionen können Ihre echte IP-Adresse trotz aktiver VPN-Verbindung offenlegen, unabhängig davon, wie die VPN-Verbindung auf Netzwerkebene funktioniert. Spezielle Seiten zum Testen auf WebRTC-Leaks erkennen dies in wenigen Sekunden.
- Prüfen Sie, ob der Kill Switch funktioniert, falls Sie sich darauf verlassen. Trennen Sie bei bestehender VPN-Verbindung kurz die Internetverbindung und prüfen Sie, ob Ihre Apps vollständig die Verbindung verlieren, statt unbemerkt auf Ihre ungeschützte Verbindung zurückzugreifen.
Das ist nicht bei jeder Sitzung nötig. Es reicht, die Überprüfung einmal nach der Installation einer neuen App oder einem Anbieterwechsel durchzuführen. Sie brauchen sie nicht täglich zu wiederholen.
Warum Guru VPN wählen?
Alle oben beschriebenen Abläufe finden in Guru VPN automatisch statt: Protokollauswahl, Schlüsselaustausch, Verschlüsselung und Änderungen an der Routingtabelle laufen ab dem Moment, in dem Sie auf „Verbinden“ tippen, im Hintergrund ab. Zu wissen, wie ein VPN unter der Haube funktioniert, ist also optional und keine Voraussetzung für Ihren Schutz.
Es lohnt sich, die verfügbaren Serverstandorte zu prüfen, wenn Ihnen eine bestimmte Region wichtig ist. Ein Vergleich der Leistungen der einzelnen Tarife auf der Preisseite hilft Ihnen, vor dem Abschluss den passenden Tarif zu finden.
Häufig gestellte Fragen
Ein VPN verschlüsselt Ihren Internetverkehr und leitet ihn über einen von ihm kontrollierten Server, der Ihre Anfragen mit seiner eigenen IP-Adresse statt mit Ihrer weiterleitet. So werden sowohl Ihre gesendeten Daten als auch deren tatsächlicher Ursprung verborgen.
Die zugrunde liegenden Schritte – Authentifizierung, Tunnelaufbau und Verschlüsselung – sind dieselben. Die Unterschiede liegen hauptsächlich darin, wie die jeweiligen Betriebssysteme den virtuellen Netzwerkadapter umsetzen und wie reibungslos sie während einer Verbindung den Wechsel zwischen WLAN und mobilen Daten bewältigen. Das ist einer der Gründe, warum IKEv2 auf Smartphones beliebt ist.
Eine gewisse Verlangsamung ist normal, da Ihr Datenverkehr einen zusätzlichen Zwischenstopp einlegt und unterwegs verschlüsselt und entschlüsselt wird. Moderne Protokolle wie WireGuard verringern diesen Effekt so weit, dass er bei einer guten Verbindung kaum auffällt.
Die meisten Apps zeigen das in den Verbindungs- oder erweiterten Einstellungen an. Oft können Sie dort manuell zwischen Optionen wie WireGuard, OpenVPN und IKEv2 wechseln, falls eines davon in Ihrem aktuellen Netzwerk nicht gut funktioniert.
Nein. Ein VPN verbirgt Ihren Datenverkehr und Ihre IP-Adresse vor Ihrem Internetanbieter und anderen Stellen entlang des Netzwerkpfads. Es verhindert jedoch nicht, dass Websites Sie mithilfe von Cookies, Kontoanmeldungen oder Browser-Fingerprinting verfolgen, sobald Sie angemeldet sind oder auf andere Weise getrackt werden.
Fazit
Wenn man die Abläufe Schritt für Schritt betrachtet, ist die Funktionsweise eines VPN kein Mysterium mehr: Ihr Gerät authentifiziert sich bei einem Server, beide Seiten handeln einen Verschlüsselungsschlüssel aus, ohne ihn jemals offenzulegen, Ihr Datenverkehr wird verschlüsselt und durch einen Tunnel gesendet, und der Server leitet ihn mit seiner eigenen IP-Adresse weiter, bevor er die Antwort auf demselben Weg zurückschickt. In der Praxis müssen Sie sich um nichts davon kümmern – Guru VPN und ähnliche Apps erledigen jeden Schritt automatisch. Wenn Sie wissen, was im Hintergrund passiert, fällt es jedoch leichter, dem Status „Verbunden“ zu vertrauen und im seltenen Fall einer Störung diese gezielt zu beheben.


