
 EN
 BR
 DE
 ES
 FR
 RU
 ID
 TR
 IT
 JP
 SA
 VN
 TH
 KR

VPN Nasıl Çalışır? Bağlandığınızda Olanların Adım Adım Açıklaması

 Öne çıkanlar

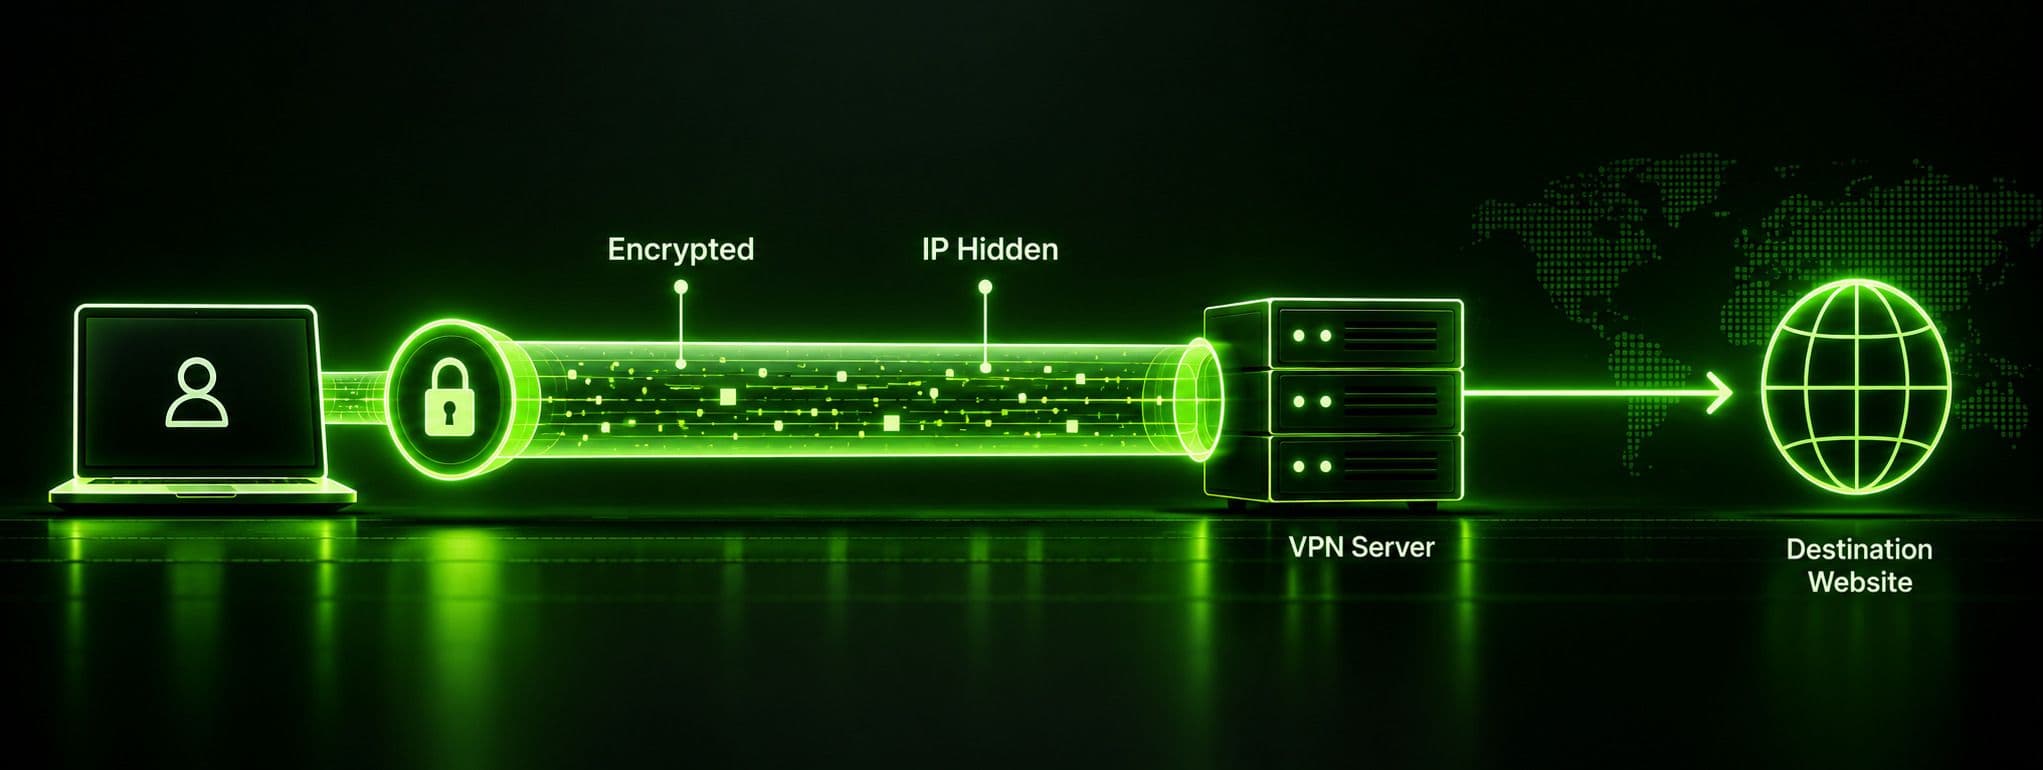
- VPN, cihazınızla bir VPN sunucusu arasında şifreli bir tünel oluşturarak çalışır. Ardından trafiğinizi doğrudan hedefe göndermek yerine bu sunucu üzerinden yönlendirir.
- VPN sunucusu, isteklerinizi iletmeden önce cihazınızın gerçek IP adresini kendi adresiyle değiştirir. Konumunuzu ve kimliğinizi gizlemenin temelinde bu mekanizma yatar.
- İki şifreleme katmanı kullanılır: hızlı bir simetrik şifreleme algoritması (AES) verilerinizi şifrelerken, asimetrik bir anahtar değişim yöntemi (Diffie-Hellman gibi) şifreleme anahtarlarının güvenli biçimde belirlenmesini sağlar.
- İşletim sisteminiz VPN kullanacağını kendiliğinden bilmez. Uygulama sanal bir ağ bağdaştırıcısı oluşturur ve yönlendirme tablolarınızı değiştirerek trafiğinizi doğrudan İSS'nize göndermek yerine tünele yönlendirir.
- Kullanılan tünelleme protokolü (OpenVPN, IKEv2, WireGuard ve diğerleri), şifreli tünelin nasıl oluşturulacağını ve bağlantının ne kadar hızlı ya da güvenlik duvarlarına ne kadar dayanıklı olacağını belirler.
VPN'in nasıl çalıştığını anlamak için ağ uzmanı olmanız gerekmez; ancak “bağlan” düğmesine dokunduğunuz an ile trafiğinizin internetin başka bir noktasında göründüğü an arasında neler olduğunu adım adım incelemek faydalı olur. VPN'in nasıl çalıştığına dair açıklamaların çoğu “trafiğinizi şifreler” deyip burada durur. Bu doğru olsa da daha ilginç mekanizmaları atlar: VPN adım adım nasıl çalışır, cihazınız trafiği tünelden göndermesi gerektiğini nasıl bilir ve bağlantı göstergesi yeşile dönmeden önceki yarım saniyelik el sıkışma sırasında neler olur? İster aramaya “vpn nasıl çalışır” yazın ister bunu daha doğal bir şekilde ifade edin, temel süreç aynıdır. Bu rehber; bağlantının kurulmasını, kimlik doğrulamayı, tünelin oluşturulmasını, şifrelemeyi ve Guru VPN'in ve benzeri uygulamaların tüm bunları arka planda otomatik olarak nasıl gerçekleştirdiğini anlatıyor.
VPN Nedir? Kısaca
VPN (sanal özel ağ), internet trafiğinizi kontrol ettiği bir sunucu üzerinden yönlendiren ve bu sırada trafiğinizi şifreleyen bir yazılımdır. Böylece sizinle sunucu arasındaki hiç kimse —İSS'niz, aynı halka açık Wi-Fi ağındaki biri veya bir ağ yöneticisi— gönderip aldıklarınızı okuyamaz. “Özel ağ” ifadesi, tünel etkin olduğu sürece cihazınızın işlevsel olarak açık internet yerine VPN sağlayıcısının kendi ağındaymış gibi davranmasını anlatır.
Kavram bir paragrafta böyle özetlenebilir. Daha yararlı olan ve bu rehberin yanıtladığı soru şudur: VPN bu açıklamanın altında nasıl çalışır; hangi adımlar, hangi sırayla gerçekleşir ve her adımı mümkün kılan teknik bileşenler nelerdir?
VPN Adım Adım Nasıl Çalışır?
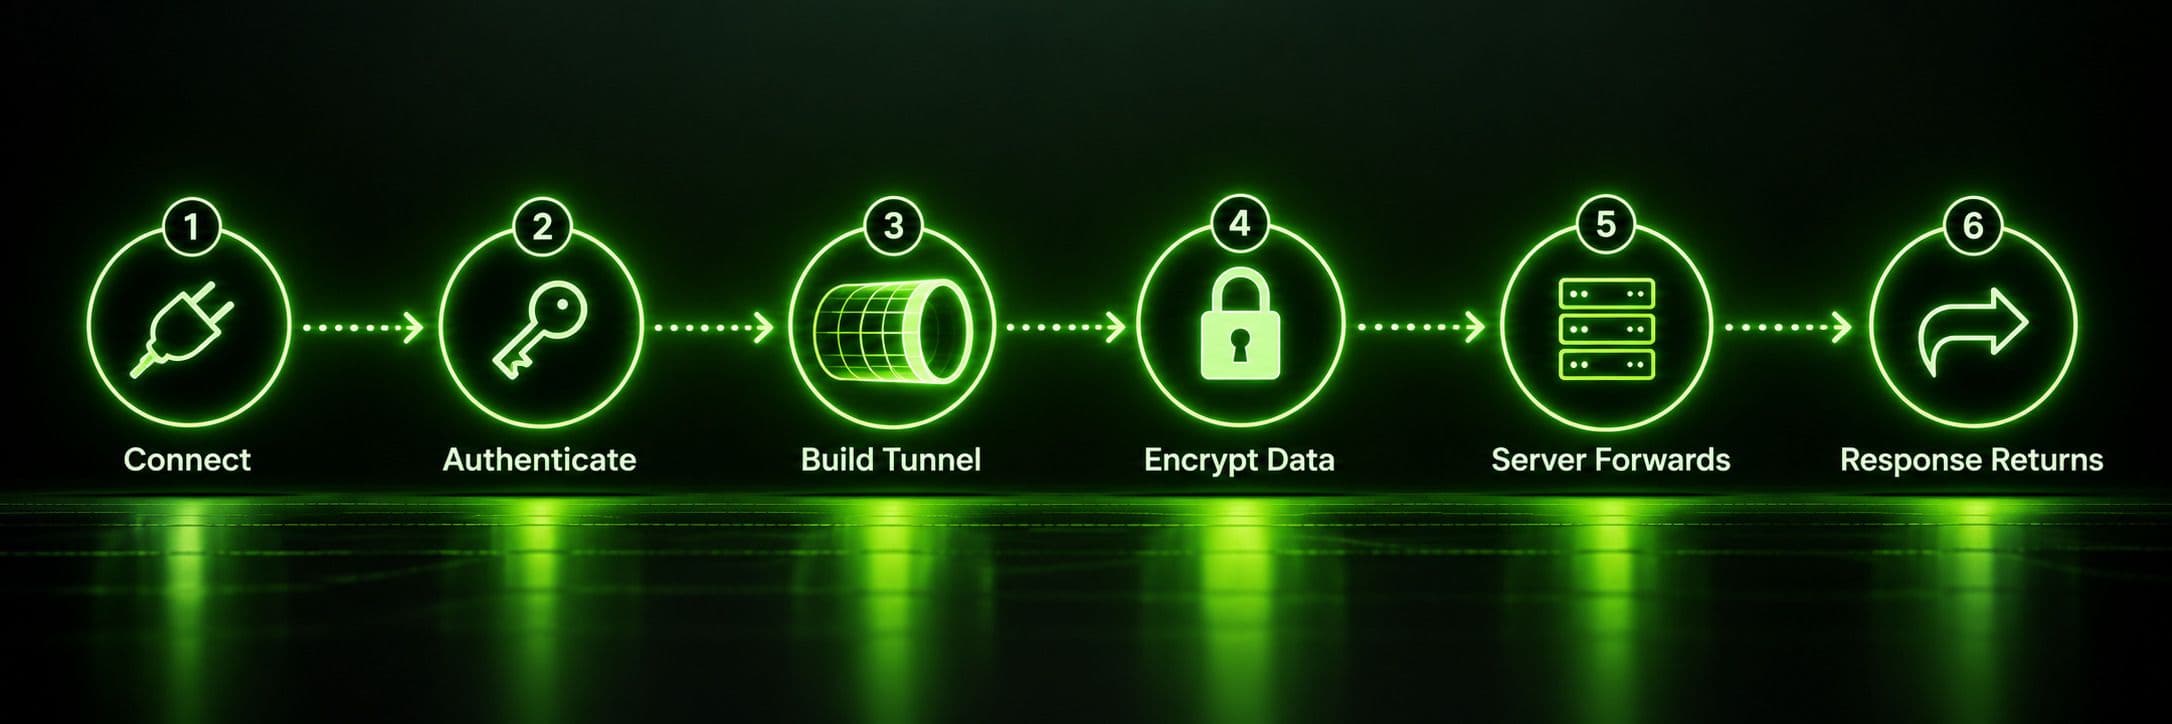
Uygulamayı açtığınız andan trafiğinizin hedefine ulaşıp geri döndüğü ana kadar VPN'in adım adım nasıl çalıştığı şöyle:
1. Adım: Bağlanma ve Sunucu Seçimi
Bir VPN uygulamasını açıp bağlan düğmesine bastığınızda uygulama önce bir sunucu seçmek için sağlayıcının altyapısıyla iletişim kurar. Bu, sizin elle seçtiğiniz bir sunucu olabilir ya da Guru VPN gibi uygulamalarda otomatik olarak seçilen, o anda kullanılabilir en hızlı seçenek olabilir. Bu ilk alışveriş, başka bir işlem gerçekleşmeden önce sunucunun çevrimiçi olduğunu ve yeni bir bağlantıyı kabul etmeye hazır olduğunu da doğrular.
2. Adım: Kimlik Doğrulama
Tünel oluşturulmadan önce istemci ve sunucu birbirlerini doğrular. Uygulamanız kim olduğunuzu, genellikle hesap kimlik bilgileri, bir sertifika veya uygulamaya yerleştirilmiş, önceden paylaşılmış bir anahtar aracılığıyla kanıtlar. Sunucu da bir taklitçi değil, sağlayıcıya ait meşru bir uç nokta olduğunu kanıtlar. Bu karşılıklı kontrol, gerçek gezinme trafiğiniz devreye girmeden önce yapılır; amacı yalnızca iki uç arasında güven oluşturmaktır.
3. Adım: Şifreli Tünelin Oluşturulması
Kimlik doğrulaması tamamlandıktan sonra istemci ve sunucu, güvenli biçimde nasıl iletişim kuracaklarını belirler. Bir VPN protokolü ve şifre takımı üzerinde anlaşır, ardından genellikle Diffie-Hellman gibi bir yöntem kullanarak anahtar değişimi yaparlar. Böylece iki taraf da bu anahtarı ağ üzerinden doğrudan göndermeden aynı paylaşılan gizli anahtarı oluşturabilir. Gerçek şifreli tünel bu aşamada kurulur. Perfect Forward Secrecy (İleriye Dönük Mükemmel Gizlilik) denilen kavram da çoğu zaman burada devreye girer: paylaşılan anahtar bu oturum için sıfırdan oluşturulduğundan, gelecekteki bir oturumun anahtarı bir şekilde ele geçirilse bile geçmiş oturumlar okunamaz durumda kalır.
4. Adım: Verilerinizi Şifreleyip Gönderme
Tünel kurulduğunda cihazınız giden trafiği iki katmanla sarmaya başlar: önce gerçek verileri hızlı bir simetrik şifreleme algoritmasıyla (neredeyse her zaman AES) şifreler, ardından bu şifreli veriyi VPN sunucusuna adreslenmiş yeni bir dış paketin içine yerleştirir. Bu kapsülleme adımı, VPN'i gerçek anlamda bir “tünel” yapan şeydir: orijinal paketiniz başka bir paketin içinde taşınır ve yol boyunca trafiği inceleyenler tarafından görülemez.
5. Adım: Sunucunun Şifreyi Çözmesi, IP'nizi Maskelemesi ve İsteği İletmesi
Şifrelenmiş ve kapsüllenmiş paketiniz VPN sunucusuna ulaştığında sunucu dış kapsülleme katmanını kaldırır, içteki verilerin şifresini çözer ve asıl isteğinizi bulur: bir web sayfası yükleme, uygulama isteği veya yapmakta olduğunuz başka bir işlem. Ardından bu isteği asıl hedefine iletir; ancak önemli bir değişiklikle: kaynak olarak artık sizin IP adresiniz değil, VPN sunucusunun IP adresi görünür. İşlem bu noktadan sonra devam ederken hedef site yalnızca sunucuyu görür.
6. Adım: Yanıtın Geri Dönüşü
Hedef sitenin yanıtı VPN sunucusuna döner. Sunucu yanıtı aynı şekilde şifreleyip kapsüller, tünelden geri gönderir ve cihazınız gelen verinin şifresini çözer. Bu altı adımlı gidiş dönüş sizin için görünmezdir; milisaniyeler içinde gerçekleşir ve yalnızca fazladan bir duraktan geçen normal bir sayfa yüklemesi gibi görünür.
VPN Şifrelemesi Nasıl Çalışır?
Yukarıda anlatılan süreçte gerçek güvenlik işinin büyük kısmını şifreleme yapar. Farklı amaçlara hizmet eden iki ayrı katman halinde uygulanır.
Simetrik şifreleme (AES) gerçek verilerinizin büyük bölümünü işler. Simetrik şifrelemede trafiği şifrelemek ve şifresini çözmek için aynı anahtar kullanılır. Burada tercih edilmesinin nedeni son derece hızlı olmasıdır: gezinme trafiğinin kesintisiz akışını bağlantınızı fark edilir ölçüde yavaşlatmadan şifreleyebilir. VPN sağlayıcıları arasında en yaygın standart olan AES-256, mevcut işlem gücüyle yapılan kaba kuvvet saldırılarıyla pratikte kırılamaz kabul edilir.
Asimetrik şifreleme, RSA veya Diffie-Hellman gibi bir yöntem kullanarak, farklı bir sorunu çözer: izleniyor olabilecek bir ağ üzerinden iki taraf, bir dinleyicinin ele geçirip yeniden kullanabileceği biçimde göndermeden, paylaşılan bir simetrik anahtar üzerinde nasıl anlaşabilir? Asimetrik yöntemler, eşleştirilmiş açık ve özel anahtarlar kullanarak iki tarafın aynı gizli anahtarı birbirinden bağımsız şekilde matematiksel olarak oluşturmasını sağlar; bu sır hiçbir zaman ağ üzerinden kullanılabilir biçimde geçmez. Yukarıdaki 3. Adım'daki anahtar değişiminin temelinde bu mekanizma vardır. VPN protokollerinin her oturumda yeni ve güvenli bir simetrik anahtar oluşturup aynı anahtarı süresiz kullanmamasının nedeni de budur.
Bir arada düşünüldüğünde, VPN'i ve çalışma şeklini “sadece bazı şeyleri şifreliyor” diye açıklamanın süreci neden eksik anlattığı görülür: şifrelemenin kendisi (AES) ile şifreleme anahtarları üzerinde güvenli biçimde anlaşma süreci (Diffie-Hellman/RSA), birlikte çalışan iki farklı teknikle çözülen iki ayrı sorundur.
VPN Tüneli Gerçekte Nasıl Çalışır?
Tünelin kendisi belirli bir protokole göre oluşturulur. Uygulamanızın kullandığı protokol, kapsülleme, anahtar değişimi ve veri aktarımının arka planda tam olarak nasıl yürütüleceğini belirler.
| Protokol | Şifreleme | Hız | Notlar |
|---|---|---|---|
WireGuard | ChaCha20 | Çok hızlı | Modern ve yalın kod tabanı; giderek daha sık varsayılan seçenek oluyor |
OpenVPN | AES-256 | Hızlı | Açık kaynaklı, yaygın biçimde güvenilen, UDP veya TCP üzerinden çalışır |
IKEv2/IPsec | AES-256 | Hızlı | Ağlar arasında geçişi iyi yönetir (ör. Wi-Fi'den mobil veriye geçiş) |
L2TP/IPsec | AES-256 | Daha yavaş | Çift kapsülleme ek yük getirir; eski bir protokol olarak kabul edilir |
PPTP | Zayıf (MPPE) | Hızlı | Güncelliğini yitirmiş ve güvenli değil; modern sağlayıcılar kullanmaktan kaçınır |
Günümüzde tüketici VPN uygulamalarında varsayılan olarak en sık kullanılan iki protokol WireGuard ve OpenVPN'dir. Bunun nedeni, güçlü şifreleme ile hız kaybını düşük tutmayı dengelemeleridir. L2TP/IPsec ve özellikle PPTP gibi eski protokoller sektör genelinde kullanımdan kaldırılıyor. PPTP'nin bilinen güvenlik açıkları, teknik olarak hâlâ çalışsa da onu gerçek güvenlik gerektiren işler için elverişsiz kılıyor.
VPN Farklı Cihaz ve Ağlarda Nasıl Çalışır?
Kimlik doğrulama, anahtar değişimi, şifreleme ve kapsülleme gibi temel mekanizmalar hangi cihazı kullanırsanız kullanın aynıdır. Ancak donanım ve ağ koşullarına bağlı olarak bağlantının kararlı kalmasını sağlayan bazı ayrıntılar değişir.
Masaüstü işletim sistemlerinde Windows, macOS ve Linux, VPN uygulamalarının sanal tünel arayüzlerini doğrudan kaydetmesine ve güvenlik duvarı kuralları ile DNS çözümleme gibi sistem özellikleriyle bütünleşmesine olanak tanıyan sisteme özgü ağ API'leri sunar. Mobil cihazlarda daha sık karşılaşılan zorluk ağlar arasında geçiştir: oturum sırasında evdeki Wi-Fi'den hücresel veriye geçen telefonda tünelin, bağlantı kesilmeden ve tüm görüşmeler baştan yapılmadan bu geçişi atlatması gerekir. IKEv2'nin mobil VPN uygulamalarında popüler olmasının başlıca nedenlerinden biri budur: cihazın IP adresi değiştikten sonra hızla yeniden kurulabilen dahili bir bağlantı ilişkisini korur. WireGuard ise daha basit bir tasarımla bu dayanıklılığı yakalamış veya aşmıştır.
Tüm bunların pratik yararı en açık biçimde halka açık Wi-Fi'de görülür: kafe veya havaalanındaki ortak erişim noktası, yakındaki birinin şifrelenmemiş trafiği ele geçirmesi için en kolay yerlerden biridir. Etkin bir VPN tüneli, ağ ne kadar açık veya yetersiz korunuyor olursa olsun bu girişimi anlamsız kılar. Yelpazenin diğer ucunda, bazı haneler VPN'i doğrudan yönlendirici düzeyinde kurar. Böylece akıllı televizyonlar, oyun konsolları ve tek başına VPN uygulaması çalıştıramayan diğer cihazlar dahil, bağlı tüm cihazların trafiği aynı anda tünelden geçer.
VPN Bağlantısını Ayakta ve Güvenilir Tutan Nedir?
VPN'in nasıl çalıştığına dair açıklamaların çoğu ilk el sıkışma ve şifrelemede sona erer. Ancak saatlerce açık kalan bir bağlantının çalışmayı sürdürmesi ve güvenilir kalması için arka planda sessizce işleyen birkaç mekanizmaya daha ihtiyaç vardır.
Keepalive mesajları tünelin hâlâ etkin olduğunu doğrulamak amacıyla cihazınızla sunucu arasında düzenli aralıklarla gönderilen küçük paketlerdir. Bunlar olmadan uzun süre boşta kalan bir bağlantı zaman aşımına uğrayıp kesilebilir; iki taraf da siz bir şey yüklemeye çalışana kadar bunu fark etmeyebilir.
Sıra numaraları tünelden geçen her pakete eklenir. Böylece alıcı taraf, yakalanan trafiği yeniden kullanmaya çalışan bir saldırganın paketi çoğaltıp çoğaltmadığını, geciktirip geciktirmediğini veya yeniden gönderip göndermediğini tespit edebilir. Sağlama toplamları benzer ancak farklı bir amaca hizmet eder: paketin içeriğinden hesaplanan küçük bir değer, alıcı tarafın verilerin aktarım sırasında değiştirilmediğini veya bozulmadığını doğrulamasını sağlar. Bu ikisi sayesinde VPN bağlantısı yalnızca şifrelenmiş olmaz; açık kaldığı sürece müdahale işaretleri için etkin biçimde izlenir.
Bağlantıyı kestiğinizde oturum bir anda yok olmaz. İstemci ve sunucu bir temizlik işlemi gerçekleştirerek size atanmış IP adresini bir sonraki kullanıcı için havuza geri bırakır. Ayrıca çoğu ticari VPN hizmeti, sağlayıcıların gerçek gezinme etkinliğinize uyguladığı kayıt tutmama politikalarından ayrı olarak, operasyon ve kötüye kullanımı önleme amacıyla temel oturum meta verilerini (bağlantı zamanı, kullanılan sunucu) kaydeder.
Cihazınız Trafiği VPN Üzerinden Göndermesi Gerektiğini Nasıl Bilir?
Çoğu açıklamanın tamamen atladığı bu kısmı anlamak faydalıdır; çünkü VPN uygulamasının nasıl çalıştığına dair pratik soruyu kavramsal düzeyde değil, işletim sistemi düzeyinde yanıtlar.
Bağlandığınızda VPN uygulaması cihazınızda sanal bir ağ bağdaştırıcısı oluşturur. Bu, işletim sisteminiz açısından fiziksel bir ağ kartı gibi çalışan yazılım tabanlı bir ağ arayüzüdür (genellikle TUN veya TAP arayüzü denir). Ardından uygulama cihazınızın yönlendirme tablosunu değiştirir. Bu tablo, işletim sisteminizin giden trafiğin nereye gitmesi gerektiğine karar verirken başvurduğu dahili listedir. Böylece trafiğinizin çoğu veya tamamı normal Wi-Fi ya da hücresel bağlantınız yerine bu sanal bağdaştırıcıya yönlendirilir. Sanal bağdaştırıcı da trafiği VPN uygulamasına aktarır. Uygulama, gerçek ağ donanımınıza ulaşmadan önce yukarıda açıklandığı gibi trafiği şifreleyip kapsüller.
Guru VPN gibi uygulamalarda bulunan bölünmüş tünelleme özelliğinin arkasında da bu mekanizma vardır. Bu özellik, hangi uygulamaların trafiğinin sanal bağdaştırıcıdan (dolayısıyla VPN'den) geçeceğini, hangilerinin bunu atlayıp doğrudan normal bağlantınızı kullanacağını seçmenizi sağlar. Yönlendirme tablosu düzeyinde çalışan bu yönlendirme sayesinde uygulama, tünelden geçecek trafik üzerinde ayrıntılı denetim kurabilir.
VPN Bağlantınızın Gerçekten Çalıştığını Nasıl Doğrularsınız?
Uygulamanızdaki “Bağlandı” göstergesine güvenmek genellikle yeterlidir. Yine de ilk kullanımda veya bir şeyler ters gittiğinde hızlı bir doğrulama yapmanız faydalı olur:
- Önce bağlantınız kesikken, ardından bağlıyken IP adresinize bakın. “IP adresim nedir” diye aratın veya herhangi bir IP sorgulama sayfasını kullanın. Tünel etkin olduğunda gösterilen adres ve konum, gerçek adresiniz ve konumunuz yerine VPN sunucunuzunkiyle eşleşmelidir.
- DNS sızıntı testi yapın. Bazı yanlış yapılandırmalar, normal trafiğiniz korunuyor olsa bile DNS sorgularını şifreli tünelin dışından yönlendirerek hangi siteleri ziyaret ettiğinizi fark ettirmeden İSS'nize açığa çıkarabilir. Böyle bir durum varsa DNS sızıntı testi aracı bunu hemen bildirir.
- Tarayıcınızda WebRTC sızıntısı olup olmadığını kontrol edin. Bazı tarayıcı özellikleri, ağ düzeyinde VPN bağlantısının nasıl çalıştığından bağımsız olarak, etkin bir VPN bağlantısı üzerinden bile gerçek IP adresinizi açığa çıkarabilir. Özel WebRTC sızıntı testi sayfaları bunu saniyeler içinde tespit eder.
- Kullanıyorsanız kill switch'in çalıştığını doğrulayın. VPN'e bağlıyken internet bağlantınızı kısa süreliğine kesin ve uygulamalarınızın korumasız bağlantınıza sessizce geri dönmek yerine tamamen çevrimdışı kaldığını doğrulayın.
Bunların hiçbirini her oturumda yapmanız gerekmez. Yeni bir uygulama yükledikten veya sağlayıcı değiştirdikten sonra bir kez kontrol etmeniz yeterlidir; her gün tekrarlamanız gereken bir rutin değildir.
Neden Guru VPN?
Yukarıdaki tüm işlemler Guru VPN uygulamasında otomatik olarak gerçekleşir: protokol seçimi, anahtar değişimi, şifreleme ve yönlendirme tablosu değişiklikleri bağlan düğmesine dokunduğunuz anda arka planda yapılır. Bu nedenle koruma altında kalmak için VPN'in çalışma şeklini derinlemesine bilmeniz şart değildir.
Belirli bir bölge sizin için önemliyse kullanılabilir sunucu konumlarını kontrol etmek faydalıdır. Ayrıca karar vermeden önce hangi paketin size uygun olduğunu anlamak için her paketin neleri içerdiğini fiyatlandırma sayfasında karşılaştırmak faydalı olur.
Sık Sorulan Sorular
İnternet trafiğinizi şifreler ve kontrol ettiği bir sunucu üzerinden yönlendirir. Sunucu, isteklerinizi sizin IP adresiniz yerine kendi IP adresini kullanarak iletir. Böylece hem ne gönderdiğiniz hem de trafiğin gerçekte nereden geldiği gizlenir.
Temel adımlar — kimlik doğrulama, tünel oluşturma ve şifreleme — aynıdır. Fark çoğunlukla her işletim sisteminin sanal ağ bağdaştırıcısını nasıl uyguladığı ve bağlantı sırasında Wi-Fi ile mobil veri arasında geçişi ne kadar sorunsuz yönettiğidir. IKEv2'nin telefonlarda popüler olmasının nedenlerinden biri de budur.
Trafiğiniz fazladan bir duraktan geçtiği ve bu sırada şifrelenip şifresi çözüldüğü için bir miktar yavaşlama normaldir. WireGuard gibi modern protokoller bunu, iyi bir bağlantıda neredeyse fark edilmeyecek düzeye indirir.
Çoğu uygulama bunu bağlantı ayarlarında veya gelişmiş ayarlarda gösterir. Genellikle mevcut ağınızda iyi çalışmayan bir seçenek varsa WireGuard, OpenVPN ve IKEv2 gibi seçenekler arasında elle geçiş yapmanıza da izin verir.
Hayır. VPN, trafiğinizi ve IP adresinizi İSS'nizden ve ağ yolu üzerindeki diğer kişilerden gizler. Ancak oturum açtıktan sonra veya başka yollarla izlenirken çerezler, hesap girişleri ya da tarayıcı parmak izi aracılığıyla web sitelerinin sizi takip etmesini engellemez.
Sonuç
İşleyişi adımlara ayırdığınızda VPN'in nasıl çalıştığı artık bir kara kutu olmaktan çıkar: cihazınız bir sunucuda kimlik doğrulaması yapar, iki taraf anahtarı açığa çıkarmadan bir şifreleme anahtarı üzerinde anlaşır, trafiğiniz şifrelenip bir tünelden gönderilir ve sunucu yanıtı aynı şekilde geri iletmeden önce kendi IP adresiyle yönlendirir. Uygulamada bunların hiçbirine müdahale etmeniz gerekmez; Guru VPN ve benzeri uygulamalar her adımı otomatik olarak gerçekleştirir. Ancak arka planda neler olduğunu bilmek, “Bağlandı” göstergesine güvenmenizi ve nadiren beklenmedik bir sorun çıktığında bunu akıllıca gidermenizi kolaylaştırır.


