EN
 BR
 DE
 ES
 FR
 RU
 ID
 TR
 IT
 JP
 SA
 VN
 TH
 KR

Como funciona uma VPN: passo a passo do que acontece quando você se conecta

 Principais pontos

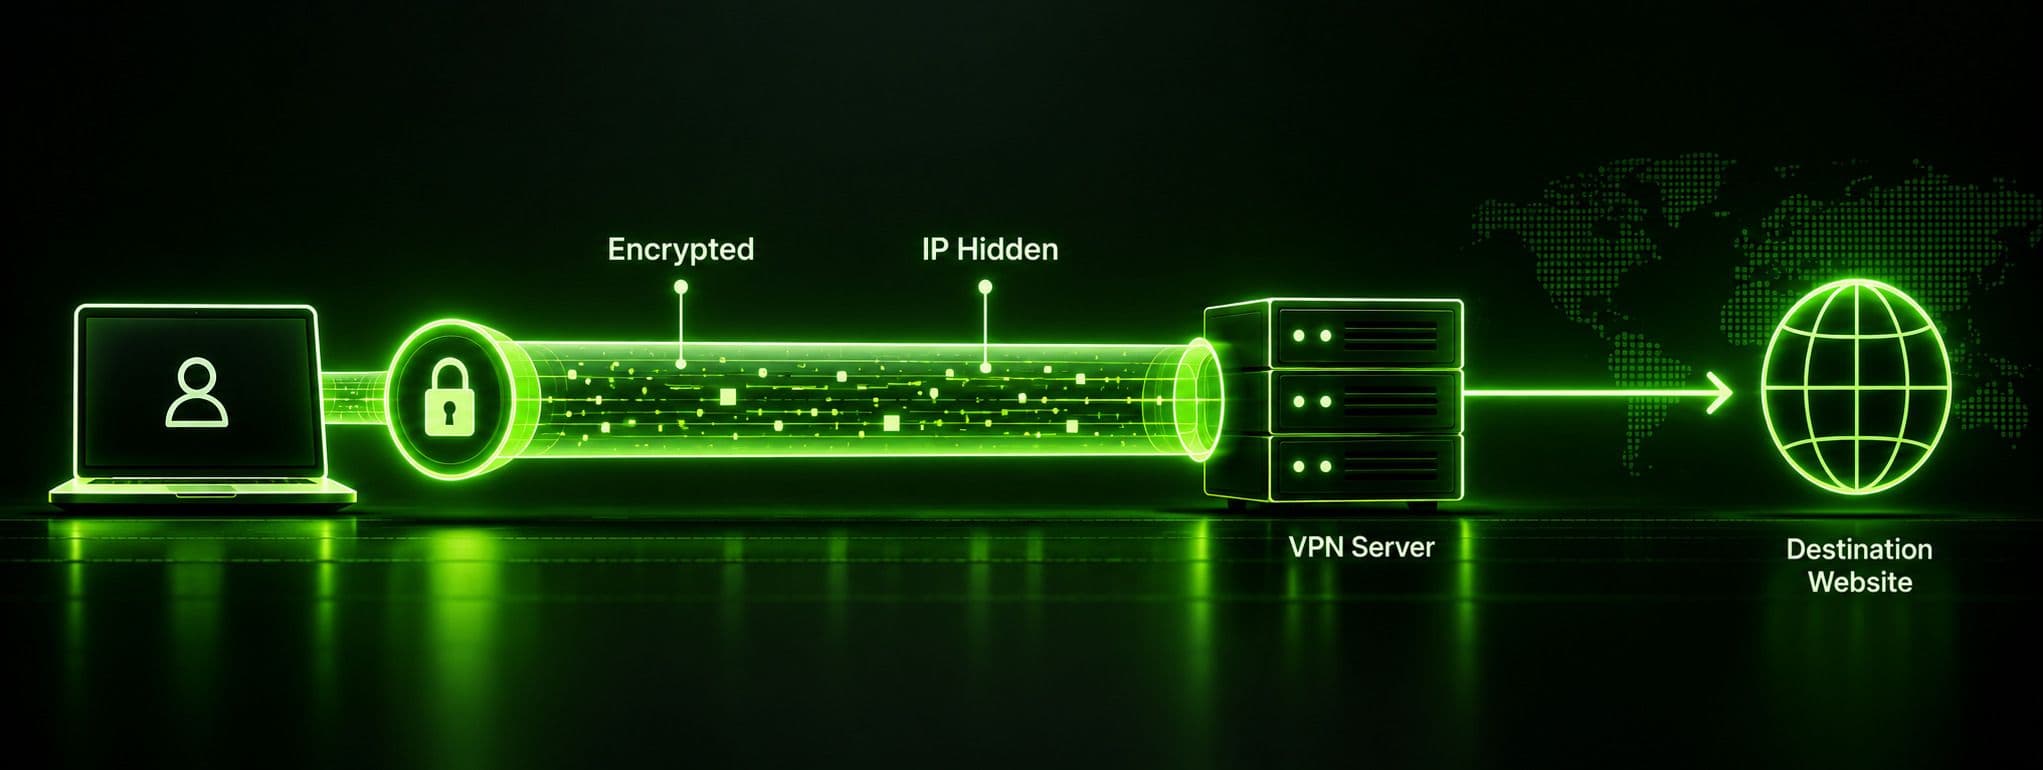
- Uma VPN funciona criando um túnel criptografado entre seu dispositivo e um servidor VPN e, em seguida, roteando seu tráfego por esse servidor em vez de enviá-lo diretamente ao destino.
- O servidor VPN substitui o endereço IP real do seu dispositivo pelo próprio antes de encaminhar suas solicitações — esse é o mecanismo central por trás de ocultar sua localização e identidade.
- Há duas camadas de criptografia: uma cifra simétrica rápida (AES) criptografa seus dados propriamente ditos, enquanto um método assimétrico de troca de chaves (como Diffie-Hellman) negocia as chaves de criptografia com segurança.
- Seu sistema operacional não sabe automaticamente que deve usar uma VPN: o aplicativo cria um adaptador de rede virtual e reescreve as tabelas de roteamento para redirecionar seu tráfego ao túnel, em vez de enviá-lo diretamente ao seu ISP.
- O protocolo de tunelamento específico (OpenVPN, IKEv2, WireGuard e outros) determina como esse túnel criptografado é construído e qual será a velocidade da conexão ou sua resistência a firewalls.
Entender como uma VPN funciona não exige formação em redes, mas ajuda acompanhar o que acontece de fato entre o momento em que você toca em "conectar" e aquele em que seu tráfego aparece em outro lugar da internet. A maioria das explicações sobre como uma VPN funciona para em "ela criptografa seu tráfego" e fica por aí. Isso é verdade, mas deixa de lado os mecanismos mais interessantes: como uma VPN funciona passo a passo, por que seu dispositivo sabe que deve enviar o tráfego pelo túnel e o que realmente acontece durante aquele handshake de meio segundo antes de o status da conexão ficar verde. Seja qual for a forma de escrever ou expressar a pergunta, o processo subjacente é o mesmo. Este guia percorre a sequência completa: configuração da conexão, autenticação, estabelecimento do túnel, criptografia e como Guru VPNe aplicativos semelhantes cuidam de tudo automaticamente, em segundo plano.
O que é uma VPN, em poucas palavras
Uma VPN (rede privada virtual) é um software que roteia seu tráfego de internet por um servidor sob seu controle e criptografa esse tráfego durante o percurso, para que ninguém entre você e o servidor — seu ISP, alguém conectado à mesma rede Wi-Fi pública ou um administrador de rede — possa ler o que você envia ou recebe. A parte de "rede privada" se refere ao fato de que, na prática, seu dispositivo se comporta como se estivesse na própria rede do provedor de VPN, em vez de na internet aberta, pelo menos enquanto o túnel estiver ativo.
Esse é o conceito em um parágrafo. A pergunta mais útil — e a que este guia responde — é como uma VPN funciona por trás dessa descrição: quais etapas específicas acontecem, em que ordem e quais componentes técnicos tornam cada etapa possível.
Como uma VPN funciona, passo a passo
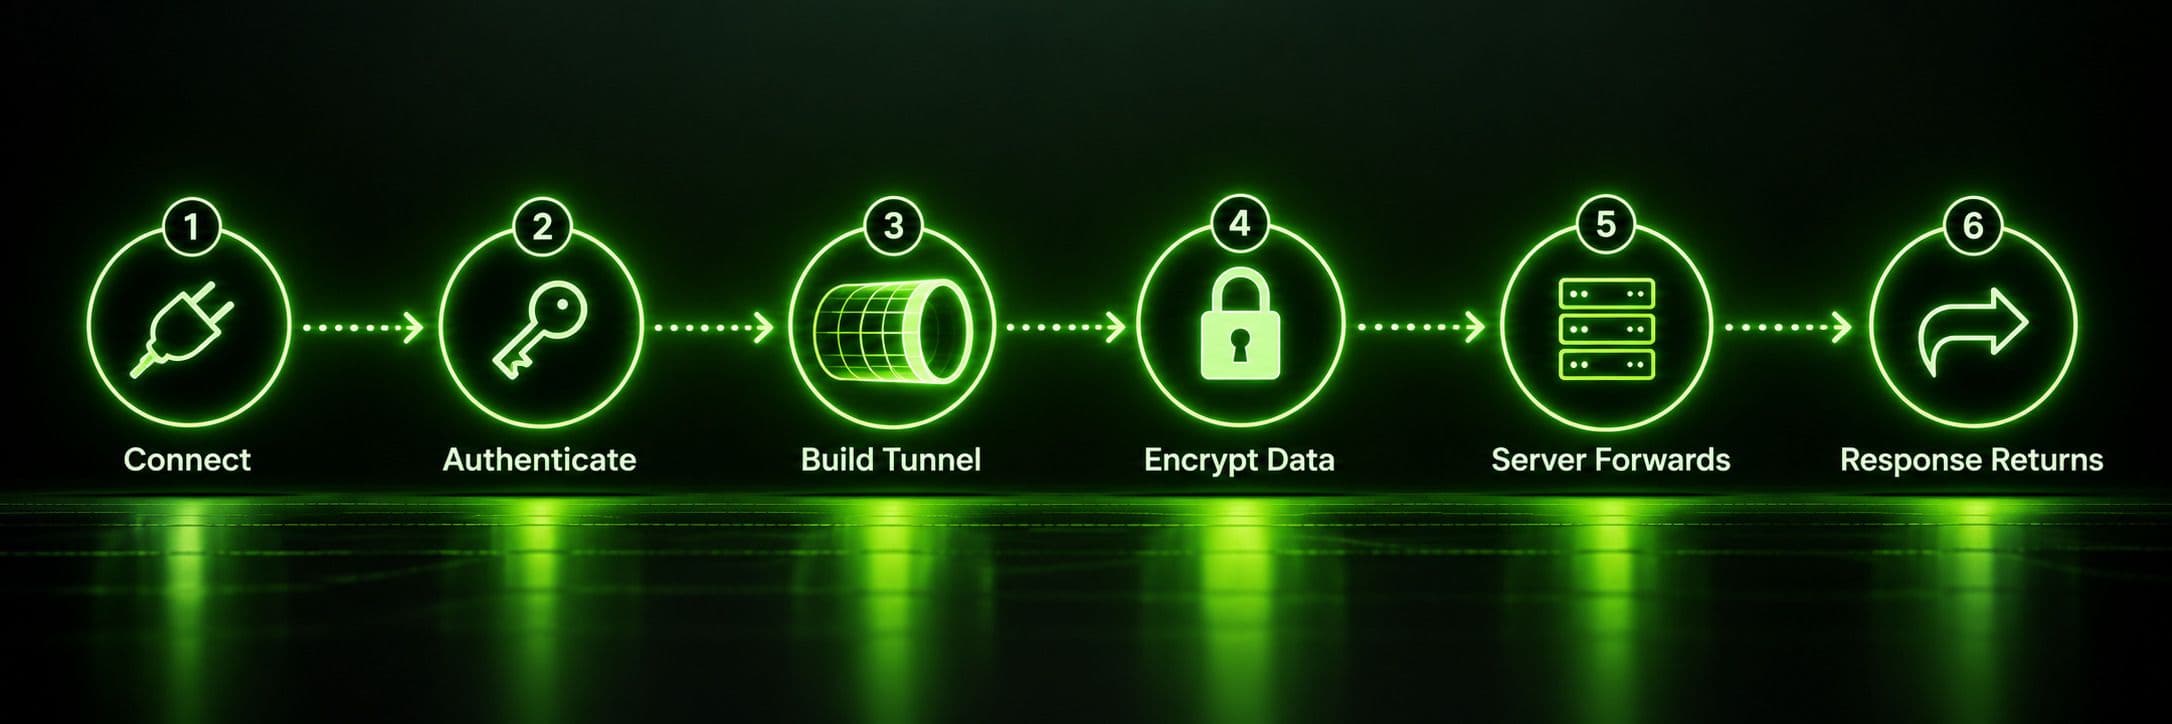
Veja como uma VPN funciona passo a passo, desde o momento em que você abre o aplicativo até aquele em que seu tráfego chega ao destino e retorna.
Etapa 1: conectar e escolher um servidor
Quando você abre um aplicativo de VPN e toca em conectar, primeiro o aplicativo entra em contato com a infraestrutura do provedor para escolher um servidor — seja um que você selecionou manualmente ou, em aplicativos como o Guru VPN, a opção mais rápida disponível, selecionada automaticamente. Essa troca inicial também confirma que o servidor está online e pronto para aceitar uma nova conexão antes de qualquer outra coisa acontecer.
Etapa 2: autenticação
Antes de criar um túnel, o cliente e o servidor verificam um ao outro. Seu aplicativo comprova quem você é, geralmente por meio de uma credencial da conta, um certificado ou uma chave pré-compartilhada incorporada ao aplicativo; enquanto isso, o servidor comprova que é um endpoint legítimo do provedor, e não um impostor. Essa verificação mútua acontece antes de qualquer tráfego real de navegação ser envolvido — ela serve exclusivamente para estabelecer confiança entre as duas pontas.
Etapa 3: estabelecer o túnel criptografado
Depois da autenticação, o cliente e o servidor negociam como vão se comunicar com segurança. Eles concordam com um protocolo VPN e um conjunto de cifras, depois realizam uma troca de chaves — comumente usando um método como Diffie-Hellman — que permite aos dois lados chegar à mesma chave secreta compartilhada sem nunca transmiti-la diretamente pela rede. É nesse momento que o túnel criptografado propriamente dito passa a existir. Também é aqui que costuma entrar um conceito chamado sigilo futuro perfeito (Perfect Forward Secrecy): como a chave compartilhada é gerada do zero para aquela sessão, mesmo que a chave de uma sessão futura fosse comprometida de alguma forma, as sessões anteriores continuariam ilegíveis.
Etapa 4: criptografar e enviar seus dados
Com o túnel estabelecido, seu dispositivo começa a envolver o tráfego de saída em duas camadas: primeiro, criptografa os dados propriamente ditos usando uma cifra simétrica rápida (quase sempre AES); em seguida, encapsula essa carga criptografada dentro de um novo pacote externo endereçado ao servidor VPN. Essa etapa de encapsulamento é o que faz da VPN um "túnel" no sentido literal: seu pacote original viaja dentro de outro pacote, invisível para quem inspeciona o tráfego pelo caminho.
Etapa 5: o servidor descriptografa, mascara seu IP e encaminha a solicitação
Quando seu pacote criptografado e encapsulado chega ao servidor VPN, o servidor remove a camada externa de encapsulamento, descriptografa os dados internos e encontra sua solicitação original — carregar uma página da web, fazer uma solicitação por um aplicativo ou qualquer outra coisa que você estivesse tentando fazer. Em seguida, encaminha essa solicitação ao destino real, mas com uma mudança crucial: agora a solicitação mostra o endereço IP do servidor VPN como origem, e não o seu. A partir desse ponto da transação, o site de destino só vê o servidor.
Etapa 6: a resposta faz o caminho de volta
A resposta do site de destino volta ao servidor VPN, que a criptografa e encapsula da mesma forma, envia de volta pelo túnel e, quando ela chega, seu dispositivo a descriptografa. Para você, toda essa viagem de ida e volta em seis etapas é invisível: acontece em milissegundos e parece apenas o carregamento normal de uma página, encaminhada por um salto adicional.
Como funciona a criptografia de VPN
A criptografia realiza a maior parte do trabalho de segurança no processo descrito acima, em duas camadas distintas que cumprem finalidades diferentes.
Criptografia simétrica (AES) cuida da maior parte dos seus dados propriamente ditos. Simétrica significa que a mesma chave criptografa e descriptografa o tráfego. Ela é usada aqui porque é extremamente rápida — o bastante para criptografar um fluxo contínuo de tráfego de navegação sem deixar a conexão visivelmente mais lenta. O AES-256, o padrão mais comum entre provedores de VPN, é considerado praticamente inquebrável por força bruta com a capacidade computacional atual.
A criptografia assimétrica, que usa um método como RSA ou Diffie-Hellman, resolve outro problema: como duas partes chegam a uma chave simétrica compartilhada, em primeiro lugar, por uma rede que pode estar sendo monitorada, sem nunca enviar essa chave em um formato que alguém interceptando a comunicação possa capturar e reutilizar? Os métodos assimétricos usam pares de chaves públicas e privadas para permitir que os dois lados cheguem matematicamente ao mesmo segredo compartilhado de forma independente, sem que esse segredo atravesse a rede em um formato utilizável. Esse é o mecanismo por trás da troca de chaves na Etapa 3 acima e o motivo pelo qual os protocolos VPN podem estabelecer uma nova chave simétrica segura para cada sessão, em vez de reutilizar uma indefinidamente.
É por isso que explicar a VPN e seu funcionamento como "ela só criptografa as coisas" deixa de fora boa parte do que acontece: a criptografia propriamente dita (AES) e o processo de estabelecer chaves de criptografia com segurança (Diffie-Hellman/RSA) são problemas distintos, resolvidos por técnicas diferentes que trabalham em conjunto.
Como o túnel VPN funciona na prática
O túnel é construído de acordo com um protocolo específico, e o protocolo usado pelo aplicativo determina exatamente como o encapsulamento, a troca de chaves e a transferência de dados são tratados nos bastidores.
| Protocolo | Criptografia | Velocidade | Observações |
|---|---|---|---|
WireGuard | ChaCha20 | Muito rápida | Moderno, com uma base de código enxuta; cada vez mais, é a opção padrão |
OpenVPN | AES-256 | Rápida | Código aberto, amplamente confiável, funciona via UDP ou TCP |
IKEv2/IPsec | AES-256 | Rápida | Lida bem com a troca de rede (por exemplo, de Wi-Fi para dados móveis) |
L2TP/IPsec | AES-256 | Mais lenta | O encapsulamento duplo aumenta a sobrecarga; é considerado legado |
PPTP | Fraca (MPPE) | Rápida | Obsoleto e inseguro; evitado por provedores modernos |
WireGuard e OpenVPN são os dois protocolos que a maioria dos aplicativos de VPN para consumidores usa como padrão hoje, justamente porque equilibram criptografia forte com perda mínima de velocidade. Protocolos mais antigos, como L2TP/IPsec e, especialmente, PPTP, estão sendo descontinuados no setor. O PPTP, em particular, tem vulnerabilidades conhecidas que o tornam inadequado para qualquer situação que exija segurança de verdade, embora ainda funcione tecnicamente.
Como uma VPN funciona em diferentes dispositivos e redes
Os mecanismos centrais — autenticação, troca de chaves, criptografia e encapsulamento — permanecem iguais em qualquer dispositivo, mas alguns detalhes para manter a conexão estável variam conforme o hardware e as condições da rede.
Nos sistemas operacionais de desktop, Windows, macOS e Linux oferecem APIs de rede nativas que permitem ao aplicativo de VPN registrar diretamente sua interface de túnel virtual e se integrar a recursos do sistema, como regras de firewall e resolução de DNS. Em dispositivos móveis, o desafio mais comum é a troca de rede: um celular que passa do Wi-Fi de casa para os dados móveis durante uma sessão precisa manter o túnel ativo nessa transição, sem perder a conexão e ter de renegociar tudo do zero. Esse é um dos principais motivos pelos quais o IKEv2 se popularizou em aplicativos de VPN para dispositivos móveis: ele mantém uma associação interna que pode ser restabelecida rapidamente após a mudança do endereço IP do dispositivo, e desde então o WireGuard igualou ou superou essa resiliência com um design mais simples.
O valor prático de tudo isso fica mais evidente em redes Wi-Fi públicas: um ponto de acesso compartilhado em uma cafeteria ou aeroporto é um dos lugares mais fáceis para alguém por perto interceptar tráfego sem criptografia, e um túnel VPN ativo torna essa interceptação inútil, independentemente de quão aberta ou mal protegida seja a própria rede. No outro extremo, algumas famílias instalam uma VPN diretamente no roteador, que cria túneis para o tráfego de todos os dispositivos conectados de uma só vez — incluindo TVs inteligentes, consoles e outros aparelhos que não podem executar um aplicativo de VPN individualmente.
O que mantém uma conexão VPN ativa e confiável
A maioria das explicações sobre como uma VPN funciona para no handshake inicial e na criptografia, mas uma conexão que permanece aberta por horas precisa de alguns mecanismos adicionais, executados discretamente em segundo plano, para continuar ativa e confiável.
Mensagens de keepalive são pequenos pacotes trocados periodicamente entre seu dispositivo e o servidor, exclusivamente para confirmar que o túnel ainda está ativo. Sem elas, uma conexão ociosa por tempo demais poderia expirar e cair sem que nenhum dos lados percebesse, até você tentar carregar algo.
Números de sequência são anexados a cada pacote que trafega pelo túnel para que a ponta receptora detecte se um pacote foi duplicado, atrasado ou reproduzido por um invasor que tente reutilizar tráfego capturado. Somas de verificação cumprem uma função relacionada, mas diferente: um pequeno valor calculado com base no conteúdo de um pacote que permite à ponta receptora confirmar que os dados não foram adulterados nem corrompidos durante o trajeto. Juntos, esses mecanismos garantem que uma conexão VPN não seja apenas criptografada: ela também é monitorada ativamente em busca de sinais de interferência enquanto permanece aberta.
Quando você se desconecta, a sessão não simplesmente desaparece: o cliente e o servidor executam uma etapa de encerramento, devolvendo ao conjunto disponível o endereço IP que havia sido atribuído a você para o próximo usuário e, na maioria dos serviços comerciais de VPN, registrando metadados básicos da sessão (horário da conexão, servidor usado) para fins operacionais e de prevenção de abusos, separadamente das políticas de não registro que os provedores aplicam à sua atividade de navegação propriamente dita.
Como seu dispositivo sabe que deve enviar o tráfego pela VPN
Essa é a parte que a maioria das explicações deixa totalmente de lado, e vale a pena entendê-la porque responde à pergunta prática de como um aplicativo de VPN funciona no nível do sistema operacional, e não apenas em termos conceituais.
Quando você se conecta, o aplicativo de VPN cria um adaptador de rede virtual no seu dispositivo — uma interface de rede baseada em software (muitas vezes chamada de interface TUN ou TAP) que, para o sistema operacional, se comporta como uma placa de rede física. Em seguida, o aplicativo modifica a tabela de roteamento do dispositivo, a lista interna que o sistema operacional consulta para decidir para onde deve ir o tráfego de saída, de modo que a maior parte ou todo o seu tráfego seja direcionado a esse adaptador virtual, em vez de seguir pela conexão Wi-Fi ou celular habitual. O adaptador virtual entrega o tráfego ao aplicativo de VPN, que o criptografa e encapsula conforme descrito acima, antes de ele chegar ao hardware de rede físico.
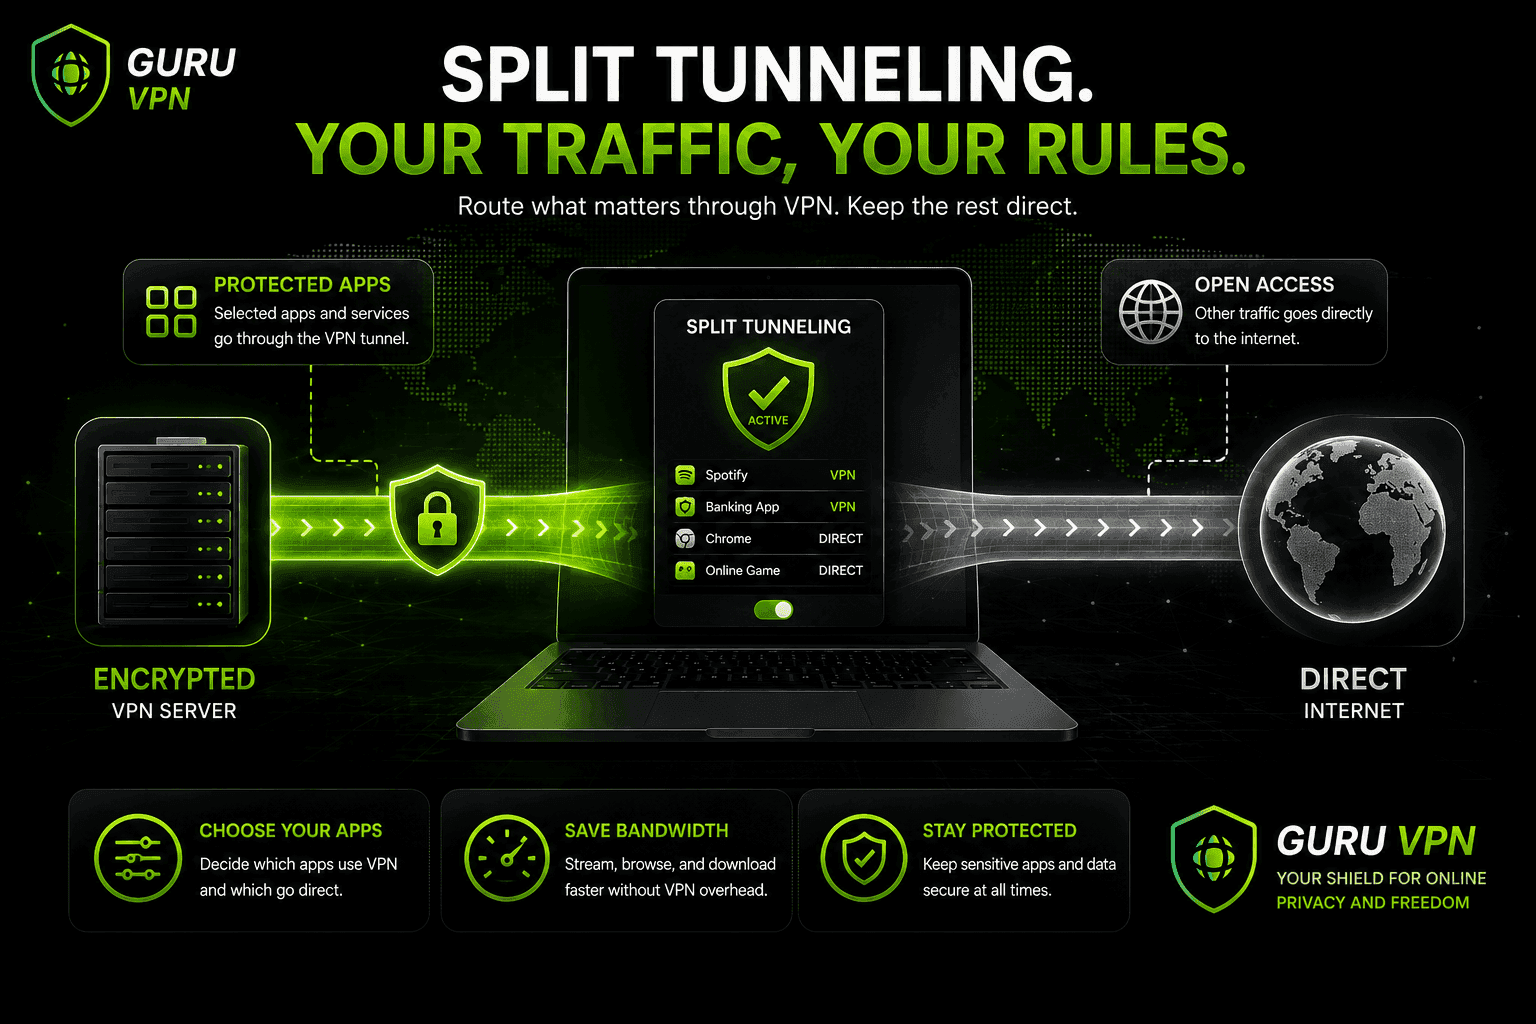
Esse também é o mecanismo por trás do tunelamento dividido, um recurso de aplicativos como o Guru VPN que permite escolher o tráfego de quais aplicativos passa pelo adaptador virtual (e, portanto, pela VPN) e o de quais aplicativos o contorna e usa diretamente sua conexão habitual. Como o redirecionamento ocorre no nível da tabela de roteamento, o aplicativo tem controle detalhado sobre exatamente qual tráfego passa pelo túnel.
Como verificar se sua conexão VPN está realmente funcionando
Em geral, confiar no indicador "Conectado" do aplicativo é suficiente, mas vale a pena fazer uma verificação rápida na primeira vez ou sempre que algo parecer errado:
- Consulte seu endereço IP uma vez desconectado e outra vez conectado. Pesquise "qual é o meu IP" ou use qualquer página de consulta de IP. Quando o túnel estiver ativo, o endereço e a localização informada devem corresponder ao servidor VPN, e não ao seu endereço e à sua localização reais.
- Faça um teste de vazamento de DNS. Algumas configurações incorretas encaminham as consultas de DNS para fora do túnel criptografado, mesmo quando o tráfego normal está protegido, revelando discretamente ao seu ISP quais sites você está visitando. Uma ferramenta de teste de vazamento de DNS sinaliza isso imediatamente, caso esteja acontecendo.
- Verifique se há vazamentos de WebRTC no navegador. Certos recursos do navegador podem expor seu endereço IP real mesmo com uma conexão VPN ativa, independentemente de como a conexão VPN funciona no nível da rede. Páginas específicas para testar vazamentos de WebRTC detectam isso em segundos.
- Se você depende do kill switch, confirme que ele funciona. Enquanto estiver conectado à VPN, desconecte-se brevemente da internet e confirme que seus aplicativos perdem totalmente a conexão, em vez de voltarem silenciosamente à sua conexão desprotegida.
Nada disso é necessário em toda sessão: basta fazer essa verificação simples uma vez após instalar um novo aplicativo ou trocar de provedor; não é uma rotina que você precise repetir diariamente.
Por que escolher o Guru VPN
Todos os mecanismos acima acontecem automaticamente no Guru VPN — a seleção do protocolo, a troca de chaves, a criptografia e as alterações na tabela de roteamento ocorrem em segundo plano assim que você toca em conectar. Portanto, entender o funcionamento interno de uma VPN é opcional, e não necessário, para se manter protegido.
Vale a pena conferir os locais de servidor disponíveis se uma região específica for importante para você. Comparar o que cada plano inclui na página de preços ajuda a entender qual plano atende às suas necessidades antes de você se comprometer.
Perguntas frequentes
Ela criptografa seu tráfego de internet e o roteia por um servidor sob seu controle, que encaminha suas solicitações usando o próprio endereço IP, em vez do seu. Isso oculta tanto o que você está enviando quanto de onde realmente vem.
As etapas subjacentes — autenticação, estabelecimento do túnel e criptografia — são as mesmas. A diferença está principalmente em como cada sistema operacional implementa o adaptador de rede virtual e na facilidade com que lida com a troca entre Wi-Fi e dados móveis durante a conexão, um dos motivos pelos quais o IKEv2 é popular em celulares.
É normal haver alguma redução de velocidade, já que seu tráfego passa por um salto adicional e é criptografado e descriptografado durante o percurso. Protocolos modernos como o WireGuard reduzem isso a ponto de quase não ser perceptível em uma boa conexão.
A maioria dos aplicativos mostra essa informação nas configurações de conexão ou avançadas e, muitas vezes, permite alternar manualmente entre opções como WireGuard, OpenVPN e IKEv2 caso alguma não funcione bem na sua rede atual.
Não. Uma VPN oculta seu tráfego e endereço IP do seu ISP e de outras pessoas no caminho da rede, mas não impede que os sites rastreiem você por meio de cookies, logins em contas ou impressão digital do navegador quando você está conectado ou por outros meios.
Conclusão
Quando você divide o processo em etapas, o funcionamento de uma VPN deixa de ser uma caixa-preta: seu dispositivo se autentica com um servidor, os dois lados negociam uma chave de criptografia sem jamais expô-la, seu tráfego é criptografado e enviado por um túnel, e o servidor o encaminha usando o próprio endereço IP antes de retransmitir a resposta pelo mesmo caminho. Na prática, nada disso exige sua atenção: o Guru VPN e aplicativos semelhantes cuidam automaticamente de cada etapa. Mas saber o que acontece nos bastidores facilita confiar no status "Conectado" e solucionar problemas com critério nas raras ocasiões em que algo não funciona como esperado.