
 EN
 BR
 DE
 ES
 FR
 RU
 ID
 TR
 IT
 JP
 SA
 VN
 TH
 KR

VPNの仕組み:接続時に起きることをステップごとに解説

 主なポイント

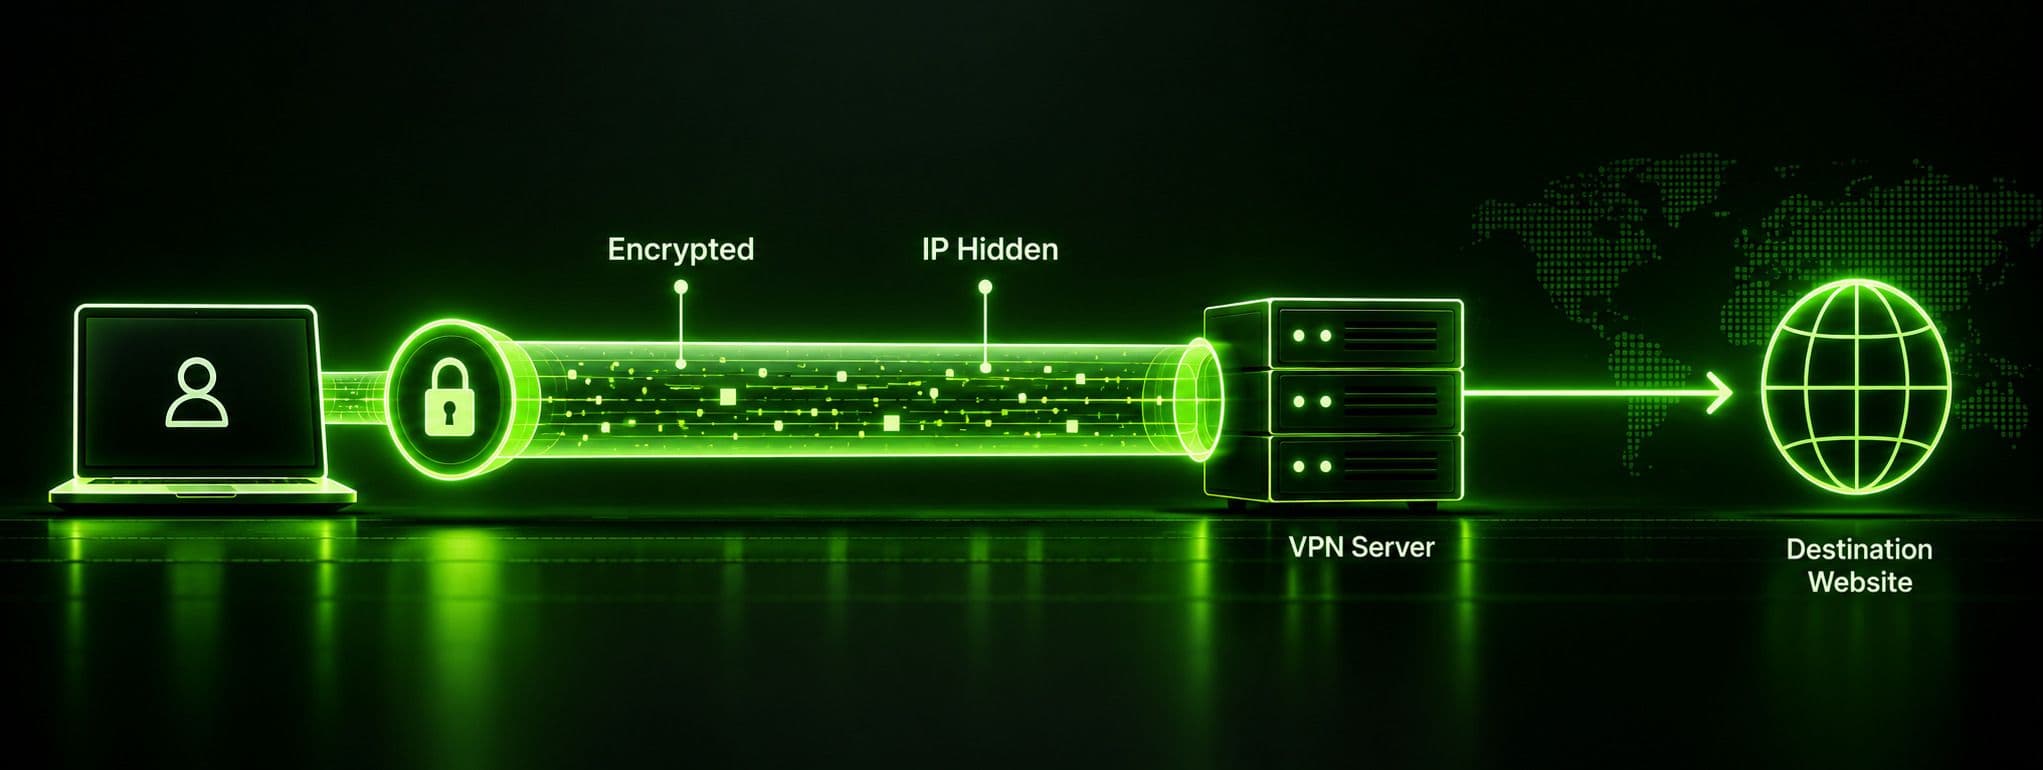
- VPNは、デバイスとVPNサーバーの間に暗号化されたトンネルを作り、通信を宛先へ直接送る代わりに、そのサーバー経由でルーティングします。
- VPNサーバーはリクエストを転送する前に、デバイスの実際のIPアドレスをサーバー自身のものに置き換えます。これが位置情報や身元を隠す基本的な仕組みです。
- 暗号化には二つの層があります。高速な対称暗号(AES)が実際のデータを暗号化し、Diffie-Hellmanのような非対称鍵交換方式が、暗号鍵を安全に取り決めます。
- OSは自動的にVPNを使うわけではありません。アプリが仮想ネットワークアダプターを作成し、ルーティングテーブルを書き換えて、通信をISPへ直接送る代わりにトンネルへ転送します。
- 使用するトンネリングプロトコル(OpenVPN、IKEv2、WireGuardなど)によって、暗号化トンネルの構築方法が決まり、接続の速度やファイアウォールへの耐性も変わります。
VPNの仕組みを理解するのにネットワークの学位は必要ありませんが、「接続」をタップした瞬間から通信がインターネット上の別の場所に届くまでに何が起きるのかを順に見ると役立ちます。VPNの仕組みについての解説の多くは、「通信を暗号化する」という説明で終わります。それ自体は正しいものの、より興味深い仕組みが省かれています。VPNがステップごとにどのように機能するのか、デバイスがそもそもトンネル経由で通信を送るのはなぜか、接続状態が緑色に変わる前のわずか半秒ほどのハンドシェイクで何が起きているのか、といった点です。「vpn how works」と入力しても、より自然な言い方をしても、根底にあるプロセスは同じです。このガイドでは、接続の設定、認証、トンネルの確立、暗号化、そして Guru VPNなどのアプリがこれらすべてをバックグラウンドで自動的に処理する方法まで、一連の流れを解説します。
VPNとは(簡単に説明)
VPN(仮想プライベートネットワーク)は、管理下のサーバーを経由してインターネット通信をルーティングするソフトウェアです。その途中で通信を暗号化するため、あなたとサーバーの間にいるISP、同じ公衆Wi-Fiを使う人、ネットワーク管理者などは、送受信している内容を読み取れません。「プライベートネットワーク」とは、少なくともトンネルが有効な間、デバイスが機能上、オープンなインターネットではなくVPNプロバイダー独自のネットワークに接続しているかのように動作することを指します。
これがVPNの概要です。より役立つ問い、そしてこのガイドが実際に答える問いは、こうした説明の裏側でVPNがどのように機能するのか、つまり、どんな手順がどの順番で行われ、それぞれを可能にする技術要素は何か、ということです。
VPNの仕組みをステップごとに解説
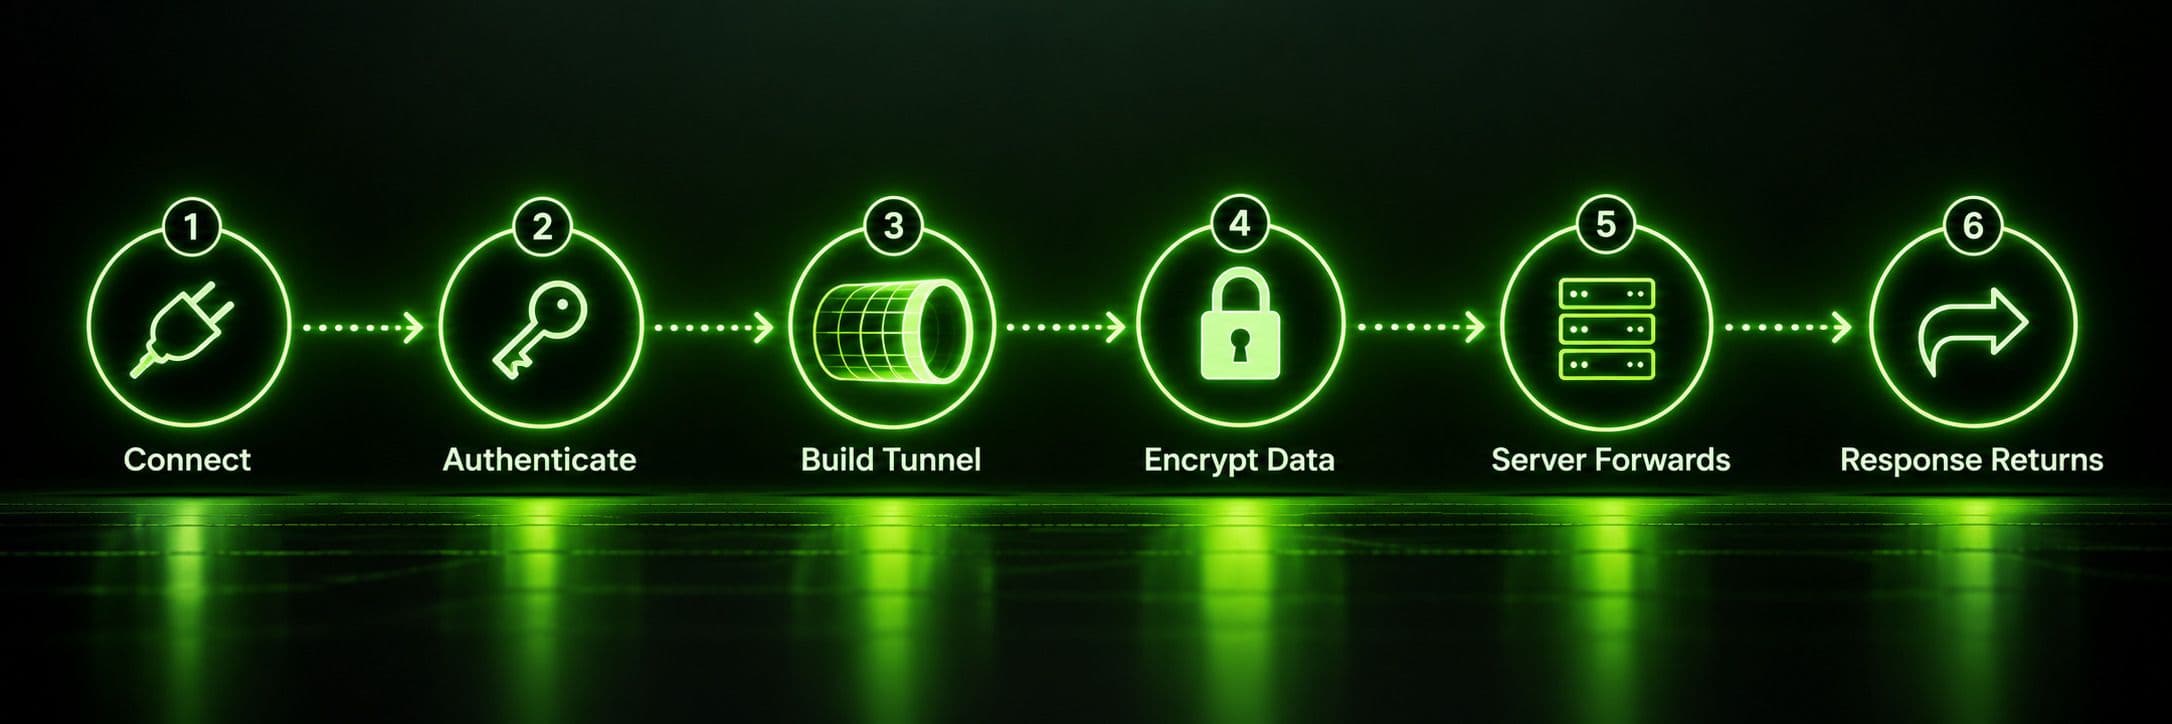
アプリを開いた瞬間から、通信が宛先に届いて戻ってくるまでのVPNの仕組みを、ステップごとに見ていきましょう。
ステップ1:接続してサーバーを選択
VPNアプリを開いて接続ボタンを押すと、まずアプリがプロバイダーのインフラに連絡し、サーバーを選びます。手動で選択したサーバーか、Guru VPNのようなアプリが自動で選ぶ利用可能な中で最速のサーバーです。この最初のやり取りでは、ほかの処理が始まる前に、サーバーがオンラインで新しい接続を受け入れる準備ができていることも確認します。
ステップ2:認証
トンネルを構築する前に、クライアントとサーバーは互いを確認します。アプリは通常、アカウント認証情報、証明書、またはアプリに組み込まれた事前共有鍵を使って、あなたが誰であるかを証明します。一方、サーバーは、なりすましではなくプロバイダーに属する正規の接続先であることを証明します。この相互確認は、実際の閲覧通信が関わる前に行われます。これは両端の間に信頼関係を確立するための処理です。
ステップ3:暗号化トンネルの確立
認証が済むと、クライアントとサーバーは安全な通信方法を取り決めます。VPNプロトコルと暗号スイートに合意した後、一般にDiffie-Hellmanのような方式を使って鍵交換を行います。これにより、ネットワーク上で鍵そのものを直接送信することなく、双方が同じ共有秘密鍵を得られます。この時点で実際の暗号化トンネルが確立されます。また、Perfect Forward Secrecy(前方秘匿性)という概念が関わることもよくあります。共有鍵はこのセッション用に新しく生成されるため、仮に将来のセッションの鍵が何らかの方法で侵害されても、過去のセッションの内容は解読されないままです。
ステップ4:データの暗号化と送信
トンネルが確立すると、デバイスは送信する通信を二つの層で包み始めます。まず高速な対称暗号(ほぼ常にAES)を使って実際のデータを暗号化し、次に、その暗号化されたペイロードをVPNサーバー宛ての新しい外側のパケットにカプセル化します。このカプセル化こそが、VPNを文字どおりの「トンネル」にします。元のパケットが別のパケットの中を通るため、経路上で通信を検査するものからは見えません。
ステップ5:サーバーが復号し、IPアドレスを隠してリクエストを転送
暗号化され、カプセル化されたパケットがVPNサーバーに届くと、サーバーは外側のカプセル化層を取り除いて内側のデータを復号し、元のリクエストを確認します。Webページの読み込み、アプリからのリクエストなど、実際に行おうとしていた処理です。そして、ひとつ重要な変更を加えて、そのリクエストを本来の宛先へ転送します。送信元として示されるのはあなたのIPアドレスではなく、VPNサーバーのIPアドレスです。このやり取りでは、それ以降、宛先サイトに見えるのは常にサーバーだけです。
ステップ6:応答が戻ってくる
宛先サイトからの応答はVPNサーバーに戻り、サーバーが同じように暗号化してカプセル化し、トンネル経由で送り返します。デバイスは受信時にそれを復号します。利用者から見ると、この六段階の往復は見えません。ミリ秒単位で行われ、追加の経由点を通るものの、通常のページ読み込みと変わらないように見えます。
VPNの暗号化の仕組み
上記のプロセスでは、実際のセキュリティを担う大部分が暗号化です。暗号化には、それぞれ異なる目的を果たす二つの層があります。
対称暗号(AES)は、実際のデータの大部分を処理します。対称暗号とは、同じ鍵で通信を暗号化し、復号する方式です。非常に高速なので、閲覧通信の連続的なストリームを、接続速度を目立って低下させずに暗号化できます。VPNプロバイダーで最も一般的な規格であるAES-256は、現在の計算能力では総当たり攻撃による解読が事実上不可能とされています。
非対称暗号は、RSAやDiffie-Hellmanのような方式を使い、別の問題を解決します。監視されている可能性のあるネットワーク上で、盗聴者に傍受・再利用される形式で鍵を送ることなく、二者が共有対称鍵に合意するにはどうすればよいのでしょうか。非対称方式では、公開鍵と秘密鍵のペアを使い、秘密そのものを利用可能な形式でネットワーク上に流すことなく、双方が数学的に独立して同じ共有秘密を得られるようにします。これが上記のステップ3における鍵交換の仕組みであり、VPNプロトコルが同じ鍵を無期限に再利用せず、セッションごとに新しく安全な対称鍵を確立できる理由です。
これらを合わせると、VPNの仕組みを「何かを暗号化するだけ」と説明するのでは不十分な理由がわかります。暗号化そのもの(AES)と、暗号鍵に安全に合意するプロセス(Diffie-Hellman/RSA)は別々の問題であり、異なる二つの手法が連携して解決しています。
VPNトンネルの実際の仕組み
トンネルは特定のプロトコルに基づいて構築されます。アプリが使うプロトコルによって、カプセル化、鍵交換、データ転送が内部でどのように処理されるかが決まります。
| プロトコル | 暗号化 | 速度 | 備考 |
|---|---|---|---|
WireGuard | ChaCha20 | 非常に高速 | 最新の軽量なコードベースで、標準的な選択肢として普及が進んでいる |
OpenVPN | AES-256 | 高速 | オープンソースで広く信頼され、UDPまたはTCPで動作 |
IKEv2/IPsec | AES-256 | 高速 | ネットワークの切り替え(例:Wi-Fiからモバイルデータ通信へ)に強い |
L2TP/IPsec | AES-256 | より低速 | 二重カプセル化でオーバーヘッドが増加し、旧式と見なされている |
PPTP | 弱い(MPPE) | 高速 | 旧式で安全性が低く、現代のプロバイダーは採用を避けている |
現在、多くの消費者向けVPNアプリで標準として使われているのはWireGuardとOpenVPNです。強力な暗号化と速度低下の少なさを両立しているためです。L2TP/IPsecや、特にPPTPのような旧式のプロトコルは業界全体で段階的に廃止されています。PPTPは技術的には今も動作しますが、既知の脆弱性があり、実際のセキュリティが求められる用途には適しません。
デバイスやネットワークごとのVPNの仕組み
認証、鍵交換、暗号化、カプセル化といった基本的な仕組みは、どのデバイスでも変わりません。ただし、接続を安定させるための細かな部分は、ハードウェアやネットワークの状況によって異なります。
デスクトップOSでは、Windows、macOS、Linuxがそれぞれ標準のネットワークAPIを提供しており、VPNアプリは仮想トンネルインターフェースを直接登録し、ファイアウォールルールやDNS解決などのシステム機能と連携できます。モバイルデバイスでよく課題になるのはネットワークの切り替えです。セッション中に自宅のWi-Fiからモバイルデータ通信に切り替わる場合、トンネルは切断されず、最初から再交渉しなくても移行を乗り越える必要があります。IKEv2がモバイルVPNアプリで普及した大きな理由のひとつは、デバイスのIPアドレスが変わった後もすばやく再確立できる内部の関連付けを維持することです。その後、WireGuardもよりシンプルな設計で同等以上の復元力を実現しました。
公衆Wi-Fiでは、こうした仕組みの実用的な価値が最もわかりやすくなります。カフェや空港の共有ホットスポットは、近くにいる人が暗号化されていない通信を傍受しやすい場所のひとつです。VPNトンネルが有効であれば、ネットワーク自体がどれほど開放的でセキュリティが不十分でも、その傍受は意味をなしません。一方、一部の家庭ではルーターに直接VPNを設定し、スマートテレビ、ゲーム機、個別にVPNアプリを実行できないほかの機器も含め、接続されているすべてのデバイスの通信を一度にトンネル経由にしています。
VPN接続を維持し、信頼性を保つ仕組み
VPNの仕組みについての説明の多くは、最初のハンドシェイクと暗号化で終わります。しかし、何時間も接続を維持し、その信頼性も保つには、バックグラウンドで静かに動く仕組みがさらに必要です。
キープアライブメッセージは、トンネルが有効なままであることを確認するためだけに、デバイスとサーバーの間で定期的に交換される小さなパケットです。これがないと、長時間アイドル状態の接続はタイムアウトして切断され、何かを読み込もうとするまでどちらの側も気づかない可能性があります。
シーケンス番号は、トンネルを通る各パケットに付加されます。受信側はこれを使い、傍受した通信を再利用しようとする攻撃者によって、パケットが複製、遅延、またはリプレイされたかどうかを検出できます。 チェックサムも関連する仕組みですが、目的は異なります。パケットの内容から計算される小さな値によって、受信側は転送中にデータが改ざんされたり破損したりしていないことを確認できます。この二つにより、VPN接続は暗号化されるだけでなく、接続が続く間、干渉の兆候がないか常に監視されます。
切断すると、セッションがただ消えるわけではありません。クライアントとサーバーは後処理を行い、割り当てられていたIPアドレスをプールに戻して次の利用者が使えるようにします。また、ほとんどの商用VPNサービスでは、運用や不正利用の防止を目的として、基本的なセッションメタデータ(接続時刻、使用したサーバー)が記録されます。これは、実際の閲覧アクティビティに適用されるプロバイダーのノーログポリシーとは別のものです。
デバイスがVPN経由で通信を送る仕組み
多くの解説が完全に省略する部分ですが、概念上の説明にとどまらず、OSレベルでVPNアプリがどのように機能するのかという実用的な疑問に答えるため、理解しておく価値があります。
接続すると、VPNアプリはデバイス上に仮想ネットワークアダプターを作成します。これはソフトウェアベースのネットワークインターフェース(TUNまたはTAPインターフェースと呼ばれることが多い)で、OSからは物理的なネットワークカードのように認識されます。次にアプリは、デバイスのルーティングテーブルを変更します。これは、送信する通信の経路をOSが判断するために参照する内部リストです。こうすることで、通信の大部分またはすべてが通常のWi-Fiやモバイル通信ではなく、この仮想アダプターへ向かいます。仮想アダプターは通信をVPNアプリに渡し、アプリは実際のネットワークハードウェアに届く前に、上で説明したとおり暗号化してカプセル化します。
Guru VPNなどのアプリに搭載されているスプリットトンネリングも、同じ仕組みを利用しています。どのアプリの通信を仮想アダプター(したがってVPN)経由にするか、どのアプリを迂回させて通常の接続で直接通信させるかを選べる機能です。ルーティングテーブルのレベルで転送先を変更するため、アプリはトンネル経由にする通信を細かく制御できます。
VPN接続が実際に機能しているか確認する方法
通常はアプリの「接続済み」表示を信頼して問題ありませんが、初めて使うときや、何かおかしいと感じたときは、簡単に確認しておくと安心です。
- 切断中と接続中に、それぞれIPアドレスを調べます。「自分のIPアドレスを確認」と検索するか、IPアドレス検索ページを使ってください。トンネルが有効なときは、表示されるアドレスと位置情報が、実際のものではなくVPNサーバーに対応しているはずです。
- DNSリークテストを実行します。設定に不備があると、通常の通信は保護されていても、DNS検索だけが暗号化トンネルの外に送られ、アクセス先のサイトがISPに知られることがあります。DNSリークテストツールを使えば、発生している場合にすぐ検出できます。
- ブラウザーでWebRTCリークを確認します。特定のブラウザー機能は、ネットワークレベルでVPN接続がどのように機能するかにかかわらず、VPN接続が有効な状態でも実際のIPアドレスを露出させることがあります。専用のWebRTCリークテストページを使えば、数秒で確認できます。
- 利用している場合は、キルスイッチが機能することを確認します。 VPN接続中にインターネットを一時的に切断し、保護されていない接続に気づかないまま切り替わるのではなく、アプリの通信が完全に途絶えることを確認してください。
毎回のセッションでこれらを確認する必要はありません。新しいアプリをインストールしたときやプロバイダーを切り替えたときに一度行う確認で十分で、毎日繰り返す必要はありません。
Guru VPNを選ぶ理由
ここまで説明した仕組みはすべて Guru VPNで自動的に実行されます。プロトコルの選択、鍵交換、暗号化、ルーティングテーブルの変更は、接続をタップした瞬間にすべてバックグラウンドで行われるため、保護を受けるうえで内部のVPNの仕組みを理解する必要はありません。
特定の地域が重要であれば、 利用可能なサーバーのロケーションを確認してみてください。また、契約前に自分に合うプランを見極めるには、 料金ページで各プランに含まれる内容を比較すると参考になります。
よくある質問
インターネット通信を暗号化し、管理下のサーバー経由でルーティングします。サーバーはあなたのIPアドレスではなく、自身のIPアドレスを使ってリクエストを転送します。これにより、送信内容と実際の送信元の両方が隠されます。
認証、トンネルの確立、暗号化といった基本的な手順は同じです。主な違いは、各OSが仮想ネットワークアダプターをどのように実装するか、また接続中にWi-Fiとモバイルデータ通信を切り替える際、どれだけスムーズに処理できるかです。これが、スマートフォンでIKEv2が普及している理由のひとつです。
通信が追加の経由点を通り、途中で暗号化と復号が行われるため、ある程度の速度低下は通常起こります。WireGuardのような最新のプロトコルでは、良好な接続環境であればほとんど気にならない程度まで速度低下を抑えられます。
多くのアプリでは接続設定や詳細設定に表示されます。現在のネットワークでうまく動作しない場合は、WireGuard、OpenVPN、IKEv2などの選択肢から手動で切り替えられることもよくあります。
いいえ。VPNは通信とIPアドレスをISPや通信経路上の第三者から隠しますが、ログイン中、またはほかの方法で追跡されている場合に、Cookie、アカウントへのログイン、ブラウザーフィンガープリンティングを通じてウェブサイトに追跡されることまでは防ぎません。
まとめ
仕組みを順に見ていくと、VPNの動作はブラックボックスではなくなります。デバイスはサーバーと認証を行い、双方が鍵を露出させることなく暗号鍵を取り決め、通信は暗号化されてトンネル経由で送られます。サーバーは自身のIPアドレスを使って通信を転送し、応答も同じ経路で中継します。実際の利用にあたって、こうした処理を意識する必要はありません。Guru VPNなどのアプリがすべての手順を自動で処理します。ただし、内部で何が起きているかを知っておけば、「接続済み」という表示をより安心して信頼でき、まれに予想どおり動作しないときも、的確にトラブルシューティングできます。


