
 EN
 BR
 DE
 ES
 FR
 RU
 ID
 TR
 IT
 JP
 SA
 VN
 TH
 KR

Cara Kerja VPN: Uraian Langkah demi Langkah tentang Apa yang Terjadi Saat Anda Terhubung

 Poin-poin utama

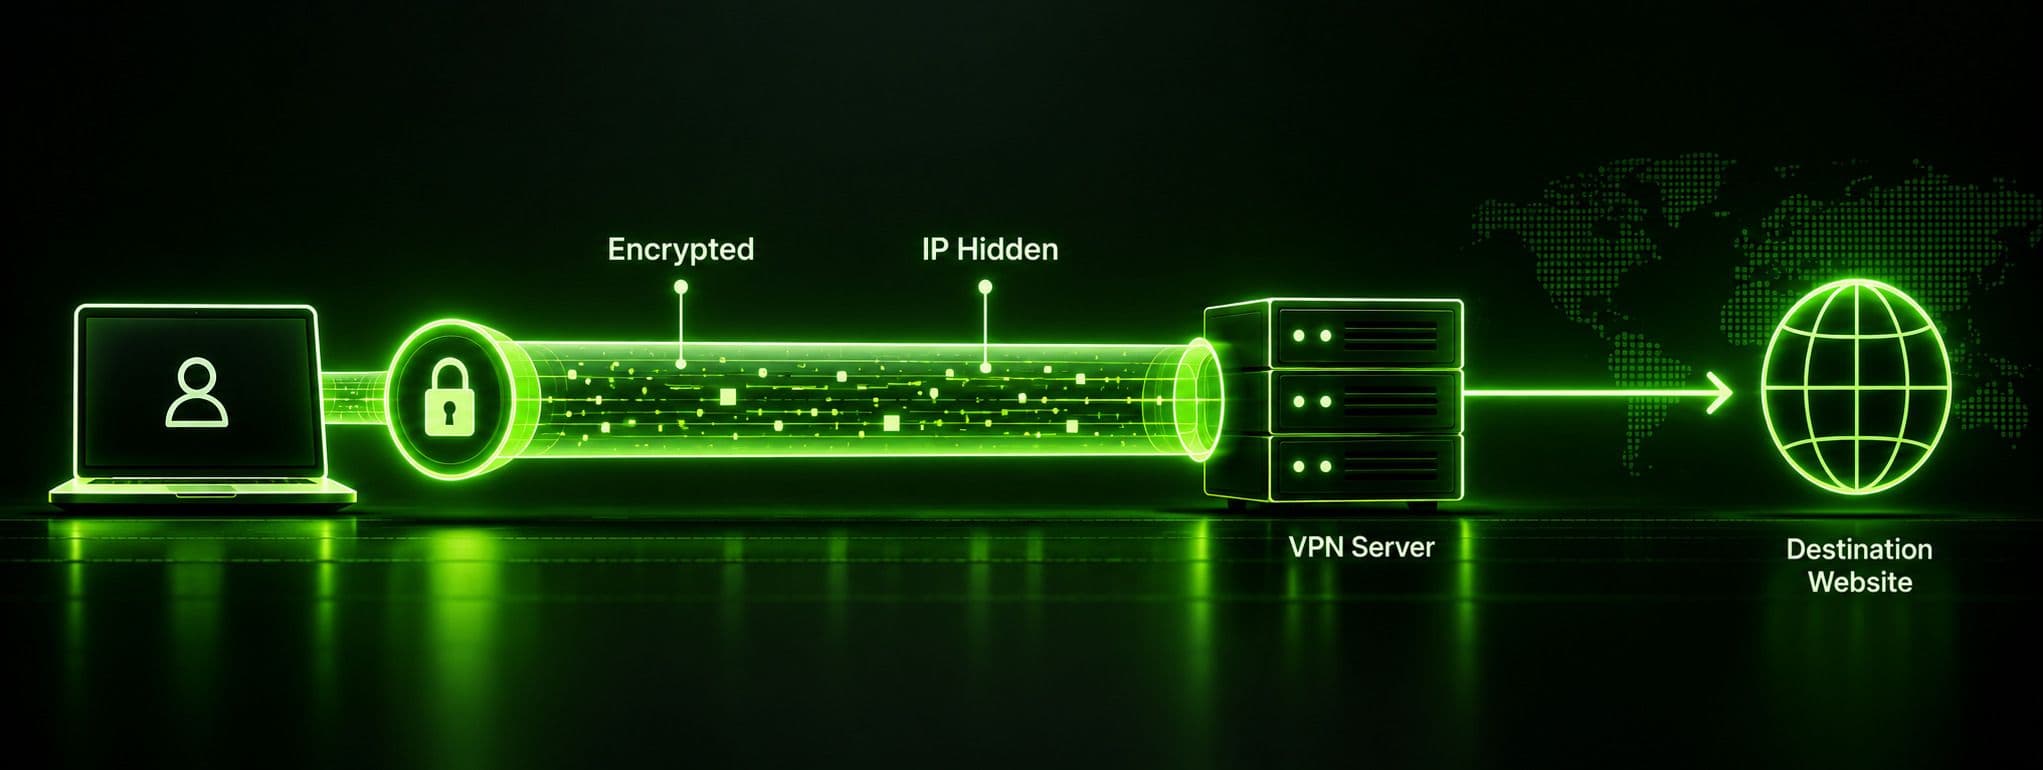
- VPN bekerja dengan membuat tunnel terenkripsi antara perangkat Anda dan server VPN, lalu merutekan lalu lintas internet melalui server tersebut alih-alih mengirimkannya langsung ke tujuan.
- Sebelum meneruskan permintaan Anda, server VPN mengganti alamat IP asli perangkat dengan alamat IP-nya sendiri—mekanisme utama untuk menyembunyikan lokasi dan identitas Anda.
- Proses ini melibatkan dua lapisan enkripsi: cipher simetris yang cepat (AES) mengenkripsi data Anda, sementara metode pertukaran kunci asimetris (seperti Diffie-Hellman) menegosiasikan kunci enkripsi dengan aman sejak awal.
- Sistem operasi Anda tidak otomatis tahu bahwa VPN harus digunakan—aplikasi membuat adapter jaringan virtual dan mengubah tabel routing agar lalu lintas Anda dialihkan ke dalam tunnel, alih-alih langsung menuju ISP.
- Protokol tunneling yang digunakan (OpenVPN, IKEv2, WireGuard, dan lainnya) menentukan cara tunnel terenkripsi dibangun serta seberapa cepat atau tahan firewall koneksi yang dihasilkan.
Memahami cara kerja vpn tidak memerlukan gelar di bidang jaringan, tetapi ada baiknya mengetahui apa yang sebenarnya terjadi sejak Anda mengetuk "sambungkan" hingga lalu lintas internet Anda muncul di tempat lain di internet. Kebanyakan penjelasan tentang cara kerja vpn berhenti pada "vpn mengenkripsi lalu lintas internet Anda". Pernyataan itu benar, tetapi melewatkan mekanisme yang lebih menarik—cara kerja vpn langkah demi langkah, alasan perangkat Anda tahu untuk mengirim lalu lintas melalui tunnel, dan apa yang terjadi selama jabat tangan setengah detik sebelum status koneksi berubah menjadi hijau. Baik Anda mengetiknya sebagai vpn how works maupun mengungkapkannya dengan cara yang lebih alami, proses dasarnya tetap sama. Panduan ini menjelaskan seluruh urutannya: penyiapan koneksi, autentikasi, pembentukan tunnel, enkripsi, dan cara Guru VPN, seperti aplikasi sejenis, menangani semuanya secara otomatis di latar belakang.
Apa Itu VPN, Singkatnya
VPN (virtual private network) adalah perangkat lunak yang merutekan lalu lintas internet Anda melalui server yang dikelolanya, sekaligus mengenkripsi lalu lintas itu. Dengan begitu, pihak mana pun di antara Anda dan server—ISP Anda, seseorang yang menggunakan Wi-Fi publik yang sama, atau administrator jaringan—tidak dapat membaca apa yang Anda kirim atau terima. Istilah "private network" merujuk pada fakta bahwa, secara fungsi, perangkat Anda berperilaku seolah-olah terhubung ke jaringan milik penyedia VPN, bukan ke internet terbuka, setidaknya selama tunnel aktif.
Itulah konsepnya dalam satu paragraf. Pertanyaan yang lebih berguna—dan yang dijawab panduan ini—adalah bagaimana vpn bekerja di balik penjelasan tersebut: langkah spesifik apa yang terjadi, dalam urutan apa, dan komponen teknis apa yang memungkinkan setiap langkah.
Cara Kerja VPN Langkah demi Langkah
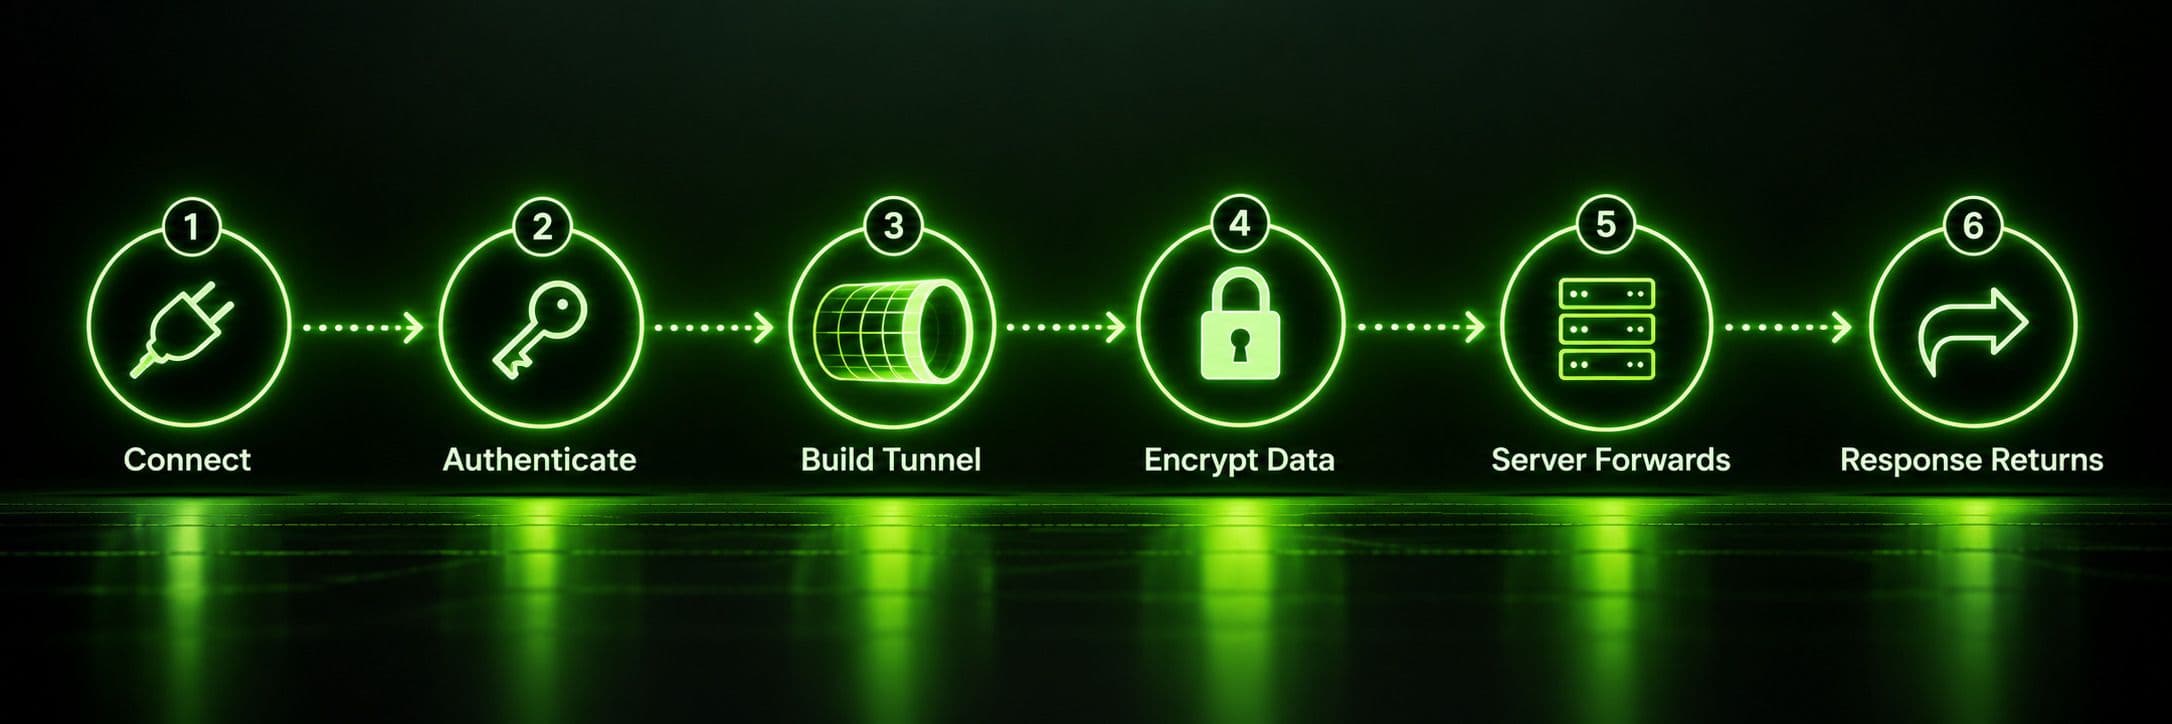
Berikut cara kerja vpn langkah demi langkah, sejak Anda membuka aplikasi hingga lalu lintas internet mencapai tujuannya dan kembali.
Langkah 1: Menghubungkan dan Memilih Server
Saat membuka aplikasi VPN dan mengetuk sambungkan, aplikasi terlebih dahulu menghubungi infrastruktur penyedia untuk memilih server—baik server yang Anda pilih secara manual maupun, di aplikasi seperti Guru VPN, opsi tercepat yang tersedia dan dipilih secara otomatis. Pertukaran awal ini juga memastikan server sedang online dan siap menerima koneksi baru sebelum hal lain terjadi.
Langkah 2: Autentikasi
Sebelum tunnel dibuat, klien dan server memverifikasi satu sama lain. Aplikasi Anda membuktikan identitas Anda, biasanya melalui kredensial akun, sertifikat, atau kunci yang telah dibagikan sebelumnya dan tertanam di aplikasi. Sementara itu, server membuktikan bahwa ia merupakan endpoint resmi milik penyedia, bukan pihak yang menyamar. Pemeriksaan timbal balik ini berlangsung sebelum lalu lintas penjelajahan Anda terlibat—tujuannya semata-mata membangun kepercayaan antara kedua ujung koneksi.
Langkah 3: Membentuk Tunnel Terenkripsi
Setelah autentikasi, klien dan server menegosiasikan cara berkomunikasi dengan aman. Keduanya menyepakati protokol VPN dan rangkaian cipher, lalu melakukan pertukaran kunci—biasanya menggunakan metode seperti Diffie-Hellman—yang memungkinkan kedua pihak memperoleh kunci rahasia bersama yang sama tanpa pernah mengirimkan kunci tersebut secara langsung melalui jaringan. Pada saat inilah tunnel terenkripsi benar-benar terbentuk. Di tahap ini pula konsep yang disebut Perfect Forward Secrecy sering diterapkan: karena kunci bersama dibuat baru untuk sesi ini, sesi-sesi sebelumnya akan tetap tidak dapat dibaca sekalipun kunci sesi mendatang entah bagaimana berhasil dibobol.
Langkah 4: Mengenkripsi dan Mengirim Data Anda
Setelah tunnel terbentuk, perangkat Anda mulai membungkus lalu lintas keluar dalam dua lapisan: pertama, perangkat mengenkripsi data itu sendiri menggunakan cipher simetris yang cepat (hampir selalu AES), lalu mengenkapsulasi muatan terenkripsi tersebut di dalam paket luar baru yang ditujukan ke server VPN. Langkah enkapsulasi inilah yang membuat VPN menjadi "tunnel" secara harfiah—paket asli Anda berada di dalam paket lain dan tidak terlihat oleh pihak yang memeriksa lalu lintas di sepanjang jalur.
Langkah 5: Server Mendekripsi, Menyamarkan IP Anda, dan Meneruskan Permintaan
Saat paket terenkripsi yang telah dienkapsulasi mencapai server VPN, server menghapus lapisan enkapsulasi luar, mendekripsi data di dalamnya, lalu menemukan permintaan asli Anda—memuat halaman web, permintaan aplikasi, atau apa pun yang sedang Anda coba lakukan. Server kemudian meneruskan permintaan itu ke tujuan sebenarnya, tetapi dengan satu perubahan penting: alamat IP sumber yang terlihat pada permintaan adalah alamat IP server VPN, bukan alamat IP Anda. Sejak saat itu dalam transaksi, situs tujuan hanya melihat server tersebut.
Langkah 6: Respons Menempuh Perjalanan Kembali
Respons dari situs tujuan kembali ke server VPN. Server mengenkripsi dan mengenkapsulasinya dengan cara yang sama, mengirimkannya kembali melalui tunnel, lalu perangkat Anda mendekripsinya saat diterima. Bagi Anda, seluruh perjalanan pulang-pergi enam langkah ini tidak terlihat—prosesnya berlangsung dalam hitungan milidetik dan tampak seperti pemuatan halaman biasa, hanya saja melalui satu titik perantara tambahan.
Cara Kerja Enkripsi VPN
Enkripsi menjalankan sebagian besar tugas keamanan dalam proses di atas, dan berlangsung dalam dua lapisan berbeda dengan fungsi masing-masing.
Enkripsi Simetris (AES) menangani sebagian besar data Anda. Simetris berarti kunci yang sama digunakan untuk mengenkripsi dan mendekripsi lalu lintas. Metode ini digunakan karena sangat cepat—cukup cepat untuk mengenkripsi aliran lalu lintas penjelajahan yang terus-menerus tanpa memperlambat koneksi Anda secara kentara. AES-256, standar yang paling umum di antara penyedia VPN, dianggap secara efektif tidak dapat ditembus dengan serangan brute force menggunakan daya komputasi saat ini.
Enkripsi Asimetris, yang menggunakan metode seperti RSA atau Diffie-Hellman, memecahkan masalah berbeda: bagaimana dua pihak menyepakati kunci simetris bersama sejak awal melalui jaringan yang mungkin dipantau, tanpa mengirimkan kunci itu dalam bentuk yang dapat ditangkap dan digunakan kembali oleh penyadap? Metode asimetris menggunakan pasangan kunci publik dan privat agar kedua pihak dapat memperoleh rahasia bersama yang sama secara matematis dan mandiri, tanpa rahasia itu melintasi jaringan dalam bentuk yang dapat digunakan. Mekanisme inilah yang mendasari pertukaran kunci pada Langkah 3 di atas, dan inilah alasan protokol VPN dapat membuat kunci simetris yang baru dan aman untuk setiap sesi, alih-alih menggunakan ulang satu kunci tanpa batas waktu.
Jika digabungkan, inilah alasan penjelasan tentang vpn dan cara kerjanya sebagai "vpn hanya mengenkripsi berbagai hal" tidak menggambarkan seluruh proses: enkripsi itu sendiri (AES) dan proses menyepakati kunci enkripsi dengan aman (Diffie-Hellman/RSA) adalah dua masalah terpisah, yang diatasi dengan dua teknik berbeda dan bekerja bersama.
Cara Kerja Tunnel VPN Sebenarnya
Tunnel itu sendiri dibangun berdasarkan protokol tertentu. Protokol yang digunakan aplikasi Anda menentukan secara persis cara enkapsulasi, pertukaran kunci, dan transfer data ditangani di balik layar.
| Protokol | Enkripsi | Kecepatan | Catatan |
|---|---|---|---|
WireGuard | ChaCha20 | Sangat cepat | Basis kode modern dan ringkas; semakin sering menjadi pilihan default |
OpenVPN | AES-256 | Cepat | Sumber terbuka, dipercaya secara luas, berfungsi melalui UDP atau TCP |
IKEv2/IPsec | AES-256 | Cepat | Menangani perpindahan jaringan dengan baik (misalnya, dari Wi-Fi ke data seluler) |
L2TP/IPsec | AES-256 | Lebih lambat | Enkapsulasi ganda menambah beban; dianggap sebagai teknologi lama |
PPTP | Lemah (MPPE) | Cepat | Usang dan tidak aman; dihindari oleh penyedia modern |
WireGuard dan OpenVPN adalah dua protokol yang saat ini paling sering digunakan sebagai pilihan default di aplikasi VPN konsumen, karena keduanya menyeimbangkan enkripsi kuat dengan penurunan kecepatan yang minimal. Protokol lama seperti L2TP/IPsec, khususnya PPTP, sedang dihentikan secara bertahap di seluruh industri. PPTP memiliki kerentanan yang diketahui sehingga tidak cocok untuk penggunaan apa pun yang memerlukan keamanan sungguhan, meskipun secara teknis masih berfungsi.
Cara Kerja VPN di Berbagai Perangkat dan Jaringan
Mekanisme intinya—autentikasi, pertukaran kunci, enkripsi, dan enkapsulasi—tetap sama apa pun perangkat yang Anda gunakan. Namun, beberapa detail terkait kestabilan koneksi berbeda bergantung pada perangkat keras dan kondisi jaringan.
Pada sistem operasi desktop, Windows, macOS, dan Linux masing-masing menyediakan API jaringan bawaan yang memungkinkan aplikasi VPN mendaftarkan antarmuka tunnel virtual secara langsung dan terintegrasi dengan fitur tingkat sistem seperti aturan firewall dan resolusi DNS. Pada perangkat seluler, tantangan yang lebih umum adalah perpindahan jaringan: ponsel yang beralih dari Wi-Fi rumah ke data seluler di tengah sesi perlu mempertahankan tunnel saat transisi itu, tanpa koneksi terputus dan harus menegosiasikan ulang semuanya dari awal. Inilah salah satu alasan utama IKEv2 populer di aplikasi VPN seluler—protokol ini mempertahankan asosiasi internal yang dapat dibangun kembali dengan cepat setelah alamat IP perangkat berubah. Sejak itu, WireGuard menyamai atau bahkan melampaui ketahanan tersebut dengan desain yang lebih sederhana.
Nilai praktis semua ini paling jelas terlihat saat menggunakan Wi-Fi publik: hotspot bersama di kedai kopi atau bandara merupakan salah satu tempat termudah bagi orang di sekitar untuk menyadap lalu lintas yang tidak terenkripsi. Tunnel VPN yang aktif membuat penyadapan itu tidak berguna, terlepas dari seberapa terbuka atau buruknya keamanan jaringan tersebut. Di sisi lain, beberapa rumah memasang VPN langsung pada router agar lalu lintas semua perangkat yang terhubung dapat melewati tunnel sekaligus—termasuk smart TV, konsol, dan gadget lain yang tidak dapat menjalankan aplikasi VPN secara terpisah.
Hal yang Menjaga Koneksi VPN Tetap Aktif dan Tepercaya
Kebanyakan penjelasan tentang cara kerja vpn berhenti pada jabat tangan awal dan enkripsi. Namun, koneksi yang tetap terbuka selama berjam-jam memerlukan beberapa mekanisme tambahan yang berjalan senyap di latar belakang agar koneksi tetap aktif dan tepercaya.
Pesan keepalive adalah paket kecil yang secara berkala dipertukarkan antara perangkat Anda dan server semata-mata untuk memastikan tunnel masih aktif. Tanpanya, koneksi yang terlalu lama tidak digunakan dapat mengalami time-out dan terputus tanpa disadari kedua pihak, sampai Anda mencoba memuat sesuatu.
Nomor urut disertakan pada setiap paket yang melewati tunnel agar pihak penerima dapat mendeteksi jika paket diduplikasi, ditunda, atau diputar ulang oleh penyerang yang mencoba menggunakan kembali lalu lintas yang telah ditangkap. Checksum memiliki fungsi terkait tetapi berbeda—nilai kecil yang dihitung dari isi paket agar pihak penerima dapat memastikan data tidak diubah atau rusak saat dikirim. Dengan kedua mekanisme ini, koneksi VPN bukan hanya terenkripsi, tetapi juga terus dipantau untuk mendeteksi tanda-tanda gangguan selama koneksi tetap terbuka.
Saat Anda memutuskan koneksi, sesi tidak langsung menghilang—klien dan server melakukan langkah pembersihan dengan mengembalikan alamat IP yang diberikan kepada Anda ke dalam kumpulan alamat untuk pengguna berikutnya. Pada sebagian besar layanan VPN komersial, metadata sesi dasar (waktu koneksi, server yang digunakan) juga dicatat untuk keperluan operasional dan pencegahan penyalahgunaan, terpisah dari kebijakan tanpa pencatatan yang diterapkan penyedia terhadap aktivitas penjelajahan Anda.
Cara Perangkat Anda Mengetahui untuk Mengirim Lalu Lintas Melalui VPN
Bagian ini sering dilewatkan sepenuhnya dalam penjelasan, padahal layak dipahami karena menjawab pertanyaan praktis tentang cara kerja aplikasi vpn di tingkat sistem operasi, bukan sekadar secara konseptual.
Saat Anda terhubung, aplikasi VPN membuat adapter jaringan virtual di perangkat Anda—antarmuka jaringan berbasis perangkat lunak (sering disebut antarmuka TUN atau TAP) yang dianggap sistem operasi Anda berfungsi seperti kartu jaringan fisik. Aplikasi kemudian mengubah tabel routing perangkat Anda, yaitu daftar internal yang dirujuk sistem operasi untuk menentukan tujuan lalu lintas keluar, agar sebagian besar atau seluruh lalu lintas diarahkan ke adapter virtual ini alih-alih ke koneksi Wi-Fi atau seluler biasa. Adapter virtual meneruskan lalu lintas tersebut ke aplikasi VPN, yang mengenkripsi dan mengenkapsulasinya seperti dijelaskan di atas sebelum lalu lintas mencapai perangkat keras jaringan fisik Anda.
Mekanisme ini juga menjadi dasar split tunneling, fitur di aplikasi seperti Guru VPN yang memungkinkan Anda memilih lalu lintas aplikasi mana yang melewati adapter virtual (dan karenanya VPN) serta aplikasi mana yang tidak melalui adapter tersebut dan langsung menggunakan koneksi biasa. Karena pengalihan terjadi pada tingkat tabel routing, aplikasi dapat mengendalikan secara terperinci lalu lintas mana yang masuk ke tunnel.
Cara Memastikan Koneksi VPN Anda Benar-Benar Berfungsi
Biasanya, Anda dapat mempercayai indikator "Terhubung" di aplikasi, tetapi sebaiknya lakukan pemeriksaan singkat saat pertama kali menggunakannya atau kapan pun ada yang terasa tidak beres:
- Cari tahu alamat IP Anda saat terputus, lalu periksa lagi saat terhubung. Cari "what is my IP" atau gunakan halaman pencarian IP apa pun. Setelah tunnel aktif, alamat dan lokasi yang ditampilkan seharusnya sesuai dengan server VPN Anda, bukan alamat dan lokasi asli Anda.
- Jalankan pengujian kebocoran DNS. Beberapa kesalahan konfigurasi mengarahkan pencarian DNS ke luar tunnel terenkripsi meskipun lalu lintas reguler Anda terlindungi. Akibatnya, ISP dapat mengetahui secara diam-diam situs yang Anda kunjungi. Alat uji kebocoran DNS akan segera menandainya jika hal ini terjadi.
- Periksa kebocoran WebRTC di browser Anda. Fitur browser tertentu dapat mengekspos alamat IP asli Anda meskipun koneksi VPN aktif, terlepas dari cara kerja koneksi vpn di tingkat jaringan. Halaman pengujian kebocoran WebRTC khusus dapat mendeteksinya dalam hitungan detik.
- Pastikan kill switch berfungsi jika Anda mengandalkannya. Putuskan koneksi internet sebentar saat VPN terhubung dan pastikan aplikasi Anda benar-benar kehilangan konektivitas, alih-alih diam-diam beralih ke koneksi yang tidak terlindungi.
Semua pemeriksaan ini tidak perlu dilakukan pada setiap sesi—cukup lakukan pemeriksaan awal setelah memasang aplikasi baru atau berganti penyedia, bukan rutinitas yang perlu diulang setiap hari.
Mengapa Memilih Guru VPN
Semua mekanisme di atas berlangsung otomatis di Guru VPN —pemilihan protokol, pertukaran kunci, enkripsi, dan perubahan tabel routing semuanya berlangsung di latar belakang begitu Anda mengetuk sambungkan. Jadi, memahami cara kerja vpn di balik layar bersifat opsional, bukan keharusan, agar Anda tetap terlindungi.
Memeriksa lokasi server yang tersedia layak dilakukan jika wilayah tertentu penting bagi Anda. Membandingkan hal-hal yang disertakan pada setiap tingkat paket di halaman harga dapat membantu memperjelas paket yang sesuai sebelum Anda berkomitmen.
Pertanyaan yang Sering Diajukan
VPN mengenkripsi lalu lintas internet Anda dan merutekannya melalui server yang dikelolanya. Server tersebut meneruskan permintaan Anda menggunakan alamat IP-nya sendiri, bukan alamat IP Anda. Dengan begitu, isi yang Anda kirim dan sumber sebenarnya dari lalu lintas tersebut tersembunyi.
Langkah-langkah dasarnya—autentikasi, pembentukan tunnel, dan enkripsi—sama. Perbedaan utamanya terletak pada cara setiap sistem operasi menerapkan adapter jaringan virtual dan menangani perpindahan antara Wi-Fi dan data seluler di tengah koneksi. Inilah salah satu alasan IKEv2 populer di ponsel.
Penurunan kecepatan tertentu adalah hal yang wajar karena lalu lintas Anda melewati satu titik perantara tambahan serta dienkripsi dan didekripsi di sepanjang jalur. Protokol modern seperti WireGuard meminimalkan dampak ini hingga hampir tidak terasa pada koneksi yang baik.
Kebanyakan aplikasi menampilkan informasi ini di pengaturan koneksi atau pengaturan lanjutan. Biasanya Anda juga dapat beralih secara manual di antara opsi seperti WireGuard, OpenVPN, dan IKEv2 jika salah satunya tidak berfungsi dengan baik di jaringan yang sedang Anda gunakan.
Tidak. VPN menyembunyikan lalu lintas dan alamat IP Anda dari ISP serta pihak lain di jalur jaringan, tetapi tidak mencegah situs web melacak Anda melalui cookie, login akun, atau fingerprinting browser setelah Anda login, maupun melacak Anda dengan cara lain.
Kesimpulan
Setelah diuraikan, cara kerja vpn tidak lagi terasa seperti kotak hitam: perangkat Anda melakukan autentikasi dengan server, kedua pihak menegosiasikan kunci enkripsi tanpa pernah mengeksposnya, lalu lintas Anda dibungkus dengan enkripsi dan dikirim melalui tunnel, dan server meneruskannya menggunakan alamat IP-nya sendiri sebelum mengirimkan respons kembali dengan cara yang sama. Dalam praktiknya, semua ini tidak memerlukan perhatian Anda—Guru VPN dan aplikasi sejenis menangani setiap langkah secara otomatis. Namun, memahami apa yang sebenarnya terjadi di balik layar memudahkan Anda mempercayai label "Terhubung" dan memecahkan masalah secara tepat jika, pada kesempatan langka, sesuatu tidak berjalan sesuai harapan.


