
 EN
 BR
 DE
 ES
 FR
 RU
 ID
 TR
 IT
 JP
 SA
 VN
 TH
 KR

Comment fonctionne un VPN : décryptage étape par étape de ce qui se passe lorsque vous vous connectez

 Points clés

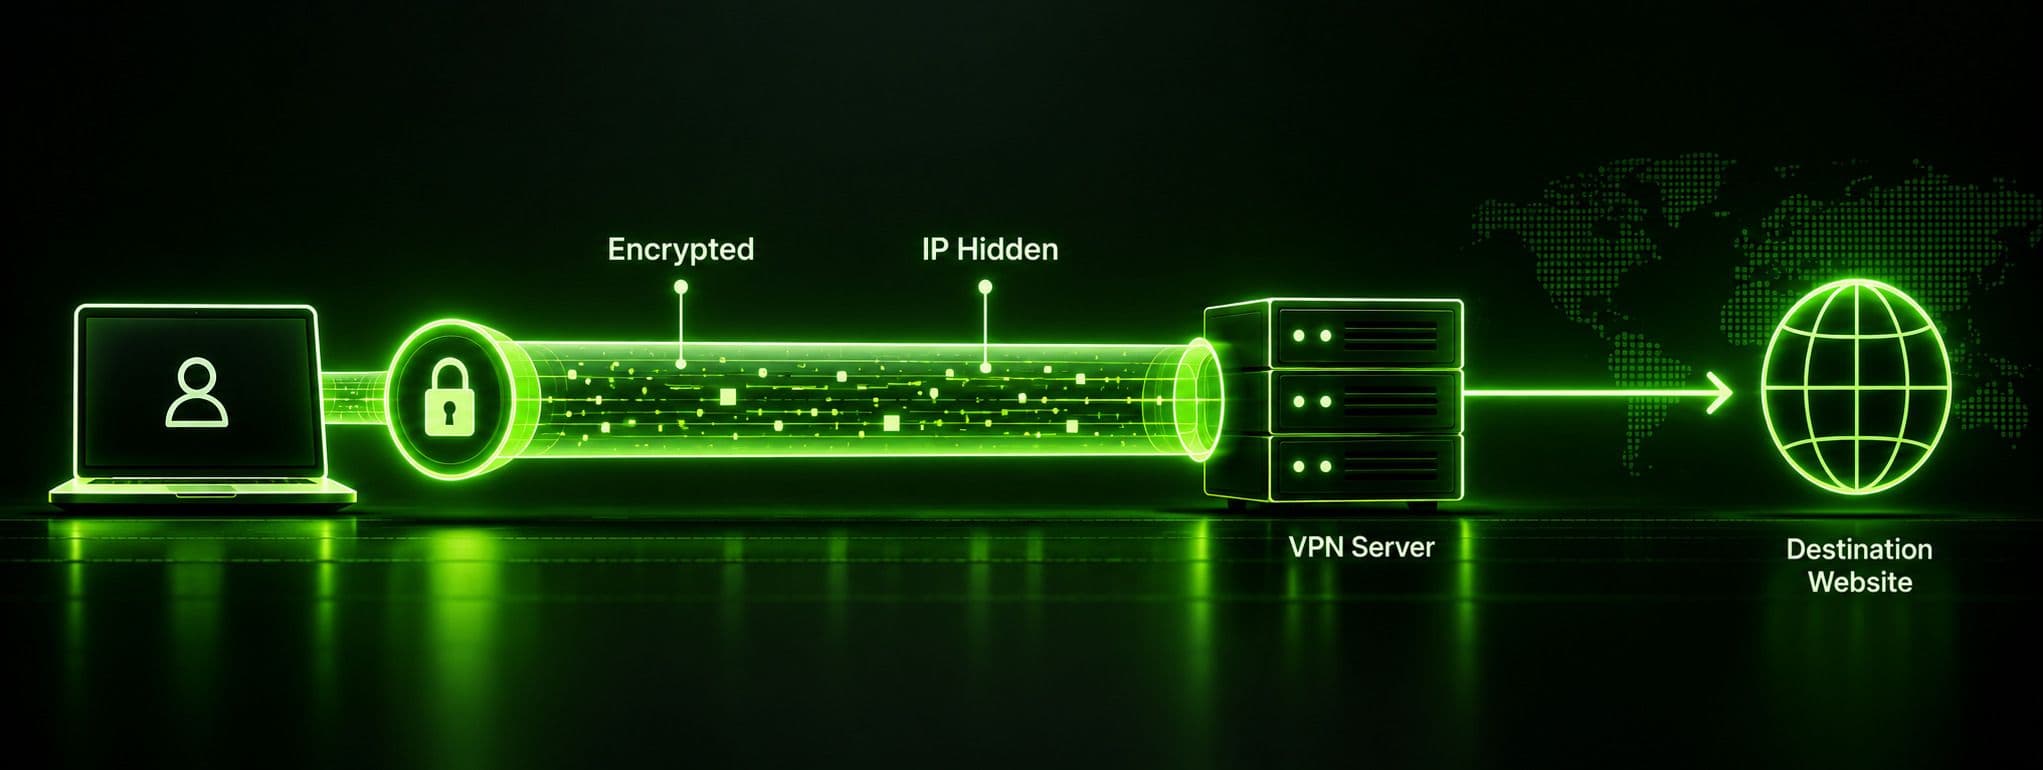
- Un VPN crée un tunnel chiffré entre votre appareil et un serveur VPN, puis achemine votre trafic par ce serveur au lieu de l’envoyer directement à sa destination.
- Le serveur VPN remplace l’adresse IP réelle de votre appareil par la sienne avant de transmettre vos requêtes : c’est le mécanisme essentiel qui masque votre localisation et votre identité.
- Deux couches de chiffrement entrent en jeu : un algorithme symétrique rapide (AES) chiffre vos données, tandis qu’une méthode d’échange de clés asymétrique (comme Diffie-Hellman) négocie ces clés de façon sécurisée au préalable.
- Votre système d’exploitation ne sait pas automatiquement qu’il doit utiliser un VPN : l’application crée un adaptateur réseau virtuel et modifie vos tables de routage afin de rediriger votre trafic dans le tunnel au lieu de l’envoyer directement à votre FAI.
- Le protocole de tunneling utilisé (OpenVPN, IKEv2, WireGuard et autres) détermine la façon dont ce tunnel chiffré est créé et la vitesse ou la résistance aux pare-feu de la connexion.
Comprendre le fonctionnement d’un VPN ne nécessite pas de diplôme en réseau, mais il est utile de suivre ce qui se passe réellement entre le moment où vous appuyez sur « Connecter » et celui où votre trafic atteint une autre destination sur Internet. La plupart des explications s’arrêtent à « il chiffre votre trafic », ce qui est vrai, mais laisse de côté les mécanismes les plus intéressants : comment un VPN fonctionne étape par étape, pourquoi votre appareil sait qu’il doit envoyer le trafic dans le tunnel et ce qui se passe pendant cette poignée de main d’une demi-seconde, avant que l’état de la connexion passe au vert. Quelle que soit la formulation employée, le processus sous-jacent est le même. Ce guide détaille toute la séquence : configuration de la connexion, authentification, établissement du tunnel, chiffrement, et la façon dont Guru VPNet les applications similaires gèrent tout cela automatiquement en arrière-plan.
Qu’est-ce qu’un VPN, en bref ?
Un VPN (réseau privé virtuel) est un logiciel qui achemine votre trafic Internet par un serveur qu’il contrôle et chiffre ce trafic au passage. Ainsi, personne entre vous et le serveur — votre FAI, une personne connectée au même Wi-Fi public ou un administrateur réseau — ne peut lire ce que vous envoyez ou recevez. La notion de « réseau privé » signifie que, dans les faits, votre appareil se comporte comme s’il se trouvait sur le réseau du fournisseur VPN plutôt que sur l’Internet public, du moins tant que le tunnel est actif.
Voilà le concept en un paragraphe. La question plus utile — et à laquelle ce guide répond — est la suivante : comment fonctionne un VPN dans les faits, au-delà de cette description ? Quelles étapes précises se déroulent, dans quel ordre, et quels éléments techniques les rendent possibles ?
Comment fonctionne un VPN, étape par étape
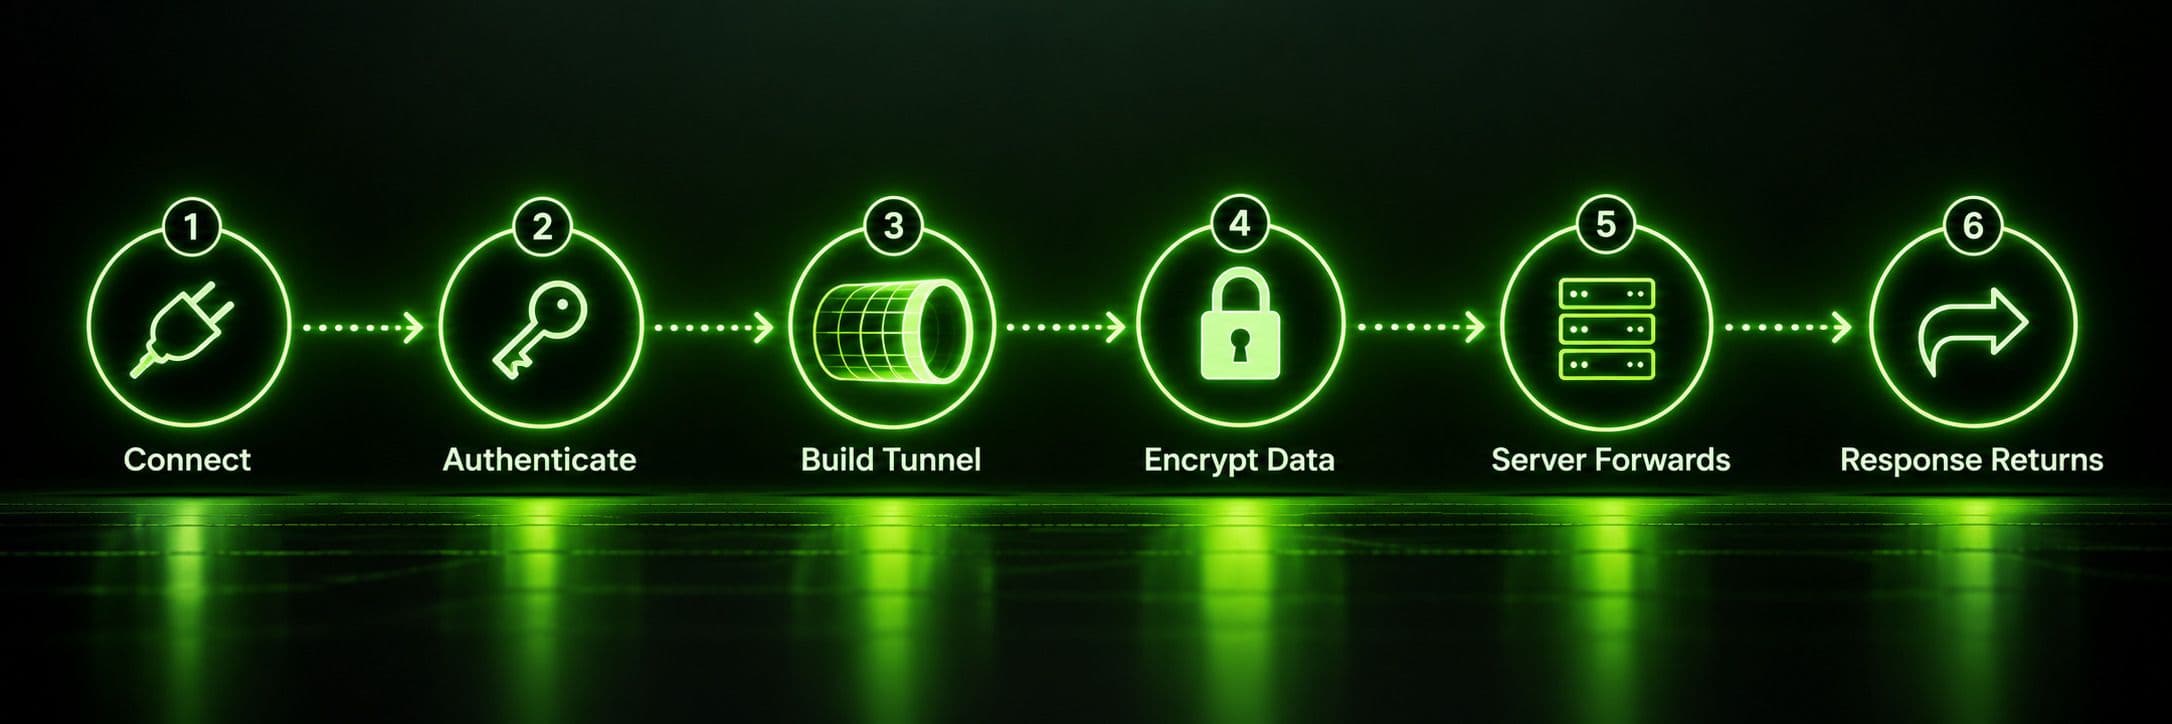
Voici comment fonctionne un VPN, étape par étape, depuis l’ouverture de l’application jusqu’à l’arrivée de votre trafic à destination et son retour.
Étape 1 : connexion et choix d’un serveur
Lorsque vous ouvrez une application VPN et appuyez sur « Connecter », l’application contacte d’abord l’infrastructure du fournisseur pour choisir un serveur : celui que vous avez sélectionné manuellement ou, dans des applications comme Guru VPN, l’option la plus rapide parmi celles disponibles, choisie automatiquement. Cet échange initial confirme également que le serveur est en ligne et prêt à accepter une nouvelle connexion avant toute autre opération.
Étape 2 : authentification
Avant de construire un tunnel, le client et le serveur vérifient chacun l’identité de l’autre. Votre application prouve qui vous êtes, généralement au moyen des identifiants de votre compte, d’un certificat ou d’une clé prépartagée intégrée à l’application. De son côté, le serveur prouve qu’il s’agit bien d’un point de terminaison légitime du fournisseur, et non d’un imposteur. Cette vérification mutuelle a lieu avant que votre trafic de navigation ne soit impliqué : elle sert uniquement à établir la confiance entre les deux extrémités.
Étape 3 : établissement du tunnel chiffré
Une fois l’authentification effectuée, le client et le serveur négocient la manière dont ils vont communiquer de façon sécurisée. Ils s’accordent sur un protocole VPN et une suite de chiffrement, puis procèdent à un échange de clés — souvent à l’aide d’une méthode comme Diffie-Hellman — qui permet aux deux parties de créer le même secret partagé sans jamais transmettre directement cette clé sur le réseau. C’est à ce moment que le tunnel chiffré prend réellement forme. C’est aussi là qu’intervient souvent le concept de confidentialité persistante (Perfect Forward Secrecy) : puisque la clé partagée est générée de nouveau pour cette session, même si la clé d’une session future venait à être compromise, les sessions passées resteraient illisibles.
Étape 4 : chiffrement et envoi de vos données
Une fois le tunnel établi, votre appareil commence à envelopper le trafic sortant dans deux couches : il chiffre d’abord les données elles-mêmes au moyen d’un algorithme symétrique rapide (presque toujours AES), puis encapsule cette charge utile chiffrée dans un nouveau paquet externe adressé au serveur VPN. Cette encapsulation fait du VPN un « tunnel » au sens littéral : votre paquet d’origine est transporté à l’intérieur d’un autre paquet et reste invisible à tout équipement qui inspecte le trafic en chemin.
Étape 5 : le serveur déchiffre, masque votre adresse IP et transmet la requête
Lorsque votre paquet chiffré et encapsulé atteint le serveur VPN, celui-ci retire la couche d’encapsulation externe, déchiffre les données internes et retrouve votre requête d’origine : chargement d’une page Web, requête d’une application ou toute autre action que vous cherchiez à effectuer. Il transmet ensuite cette requête à sa véritable destination, avec une différence cruciale : l’adresse IP source indiquée est désormais celle du serveur VPN, et non la vôtre. Pour le reste de la transaction, le site de destination ne voit que le serveur.
Étape 6 : la réponse fait le chemin du retour
La réponse du site de destination revient au serveur VPN, qui la chiffre et l’encapsule de la même manière, puis la renvoie par le tunnel. Votre appareil la déchiffre à l’arrivée. Pour vous, ce trajet aller-retour en six étapes est invisible : il s’effectue en quelques millisecondes et ressemble simplement au chargement normal d’une page, acheminé par un relais supplémentaire.
Comment fonctionne le chiffrement VPN
Le chiffrement assure l’essentiel du travail de sécurité décrit ci-dessus et intervient en deux couches distinctes, qui remplissent des fonctions différentes.
Le chiffrement symétrique (AES) prend en charge la majeure partie de vos données. « Symétrique » signifie que la même clé sert à chiffrer et à déchiffrer le trafic. Cette méthode est utilisée ici parce qu’elle est extrêmement rapide, suffisamment pour chiffrer un flux continu de navigation sans ralentir sensiblement votre connexion. AES-256, la norme la plus courante chez les fournisseurs de VPN, est considéré comme effectivement impossible à casser par force brute avec la puissance de calcul actuelle.
Le chiffrement asymétrique, à l’aide d’une méthode comme RSA ou Diffie-Hellman, résout un autre problème : comment deux parties peuvent-elles se mettre d’accord sur une clé symétrique partagée, dès le départ, à travers un réseau susceptible d’être surveillé, sans jamais envoyer cette clé sous une forme qu’un espion pourrait intercepter et réutiliser ? Les méthodes asymétriques utilisent une paire de clés publique et privée pour permettre aux deux parties de parvenir mathématiquement au même secret partagé de manière indépendante, sans que ce secret ne transite jamais sur le réseau sous une forme exploitable. C’est le mécanisme qui sous-tend l’échange de clés de l’étape 3 ci-dessus et qui permet aux protocoles VPN d’établir une nouvelle clé symétrique sécurisée pour chaque session, au lieu de réutiliser indéfiniment la même.
Voilà pourquoi résumer le fonctionnement d’un VPN à « il chiffre simplement des choses » ne rend pas compte de tout ce qui se passe : le chiffrement des données lui-même (AES) et le processus permettant de convenir de clés de chiffrement en toute sécurité (Diffie-Hellman/RSA) sont deux problèmes distincts, résolus par deux techniques différentes qui fonctionnent ensemble.
Comment fonctionne réellement le tunnel VPN
Le tunnel lui-même est construit selon un protocole précis. Celui qu’utilise votre application détermine exactement la manière dont l’encapsulation, l’échange de clés et le transfert des données sont gérés en coulisses.
| Protocole | Chiffrement | Vitesse | Remarques |
|---|---|---|---|
WireGuard | ChaCha20 | Très rapide | Moderne, avec une base de code légère, de plus en plus souvent choisi par défaut |
OpenVPN | AES-256 | Rapide | Open source, bénéficie d’une large confiance, fonctionne sur UDP ou TCP |
IKEv2/IPsec | AES-256 | Rapide | Gère bien les changements de réseau (par ex. passage du Wi-Fi aux données mobiles) |
L2TP/IPsec | AES-256 | Plus lente | La double encapsulation ajoute une surcharge ; considéré comme un protocole hérité |
PPTP | Faible (MPPE) | Rapide | Obsolète et non sécurisé ; évité par les fournisseurs modernes |
Aujourd’hui, WireGuard et OpenVPN sont les deux protocoles utilisés par défaut dans la plupart des applications VPN grand public, précisément parce qu’ils allient un chiffrement robuste à une perte de vitesse minimale. Les anciens protocoles comme L2TP/IPsec, et surtout PPTP, sont progressivement abandonnés dans l’ensemble du secteur. PPTP, en particulier, présente des vulnérabilités connues qui le rendent inadapté à tout usage nécessitant une réelle sécurité, même s’il reste techniquement fonctionnel.
Comment un VPN fonctionne selon les appareils et les réseaux
Les mécanismes fondamentaux — authentification, échange de clés, chiffrement et encapsulation — restent les mêmes quel que soit votre appareil. Quelques détails liés à la stabilité de la connexion varient toutefois en fonction du matériel et des conditions du réseau.
Sur les systèmes d’exploitation de bureau, Windows, macOS et Linux proposent chacun des API réseau natives qui permettent à une application VPN d’enregistrer directement son interface de tunnel virtuel et de s’intégrer aux fonctions du système, comme les règles de pare-feu et la résolution DNS. Sur les appareils mobiles, le défi qui se présente plus fréquemment est le changement de réseau : un téléphone qui passe du Wi-Fi domestique aux données mobiles en cours de session doit pouvoir conserver le tunnel sans que celui-ci ne tombe ni qu’il soit nécessaire de renégocier entièrement la connexion. C’est l’une des principales raisons pour lesquelles IKEv2 est devenu populaire dans les applications VPN mobiles : il maintient une association interne qui peut être rétablie rapidement après un changement d’adresse IP de l’appareil. Depuis, WireGuard a atteint ou dépassé cette résilience grâce à une conception plus simple.
C’est sur les réseaux Wi-Fi publics que l’utilité pratique de tout cela est la plus évidente : un point d’accès partagé dans un café ou un aéroport est l’un des endroits où une personne à proximité peut le plus facilement intercepter du trafic non chiffré. Un tunnel VPN actif rend cette interception inutile, que le réseau lui-même soit ouvert ou mal sécurisé. À l’autre extrémité, certains foyers installent un VPN directement sur le routeur afin de faire passer simultanément dans le tunnel le trafic de tous les appareils connectés, y compris les téléviseurs connectés, les consoles et les autres appareils qui ne peuvent pas exécuter individuellement une application VPN.
Ce qui maintient une connexion VPN active et fiable
La plupart des explications sur le fonctionnement d’un VPN s’arrêtent à la poignée de main initiale et au chiffrement. Mais une connexion qui reste ouverte pendant des heures a besoin de quelques mécanismes supplémentaires, qui fonctionnent discrètement en arrière-plan pour qu’elle reste active et fiable.
Les messages de maintien de connexion (keepalive) sont de petits paquets échangés périodiquement entre votre appareil et le serveur dans le seul but de confirmer que le tunnel est toujours actif. Sans eux, une connexion laissée inactive trop longtemps pourrait expirer et être interrompue sans que l’une ou l’autre des parties ne s’en aperçoive avant que vous n’essayiez de charger quelque chose.
Les numéros de séquence sont ajoutés à chaque paquet qui circule dans le tunnel afin que le destinataire puisse détecter si un paquet a été dupliqué, retardé ou rejoué par un attaquant cherchant à réutiliser du trafic intercepté. Les sommes de contrôle remplissent une fonction connexe, mais distincte : il s’agit d’une petite valeur calculée à partir du contenu d’un paquet, qui permet au destinataire de confirmer que les données n’ont pas été altérées ou corrompues pendant leur transmission. Grâce à ces deux mécanismes, une connexion VPN ne se contente pas d’être chiffrée : elle est activement surveillée pour détecter les signes d’interférence tant qu’elle reste ouverte.
Lorsque vous vous déconnectez, la session ne disparaît pas simplement : le client et le serveur effectuent un nettoyage, libèrent l’adresse IP qui vous avait été attribuée pour la remettre à disposition du prochain utilisateur et, chez la plupart des services VPN commerciaux, enregistrent des métadonnées de base sur la session (heure de connexion, serveur utilisé) à des fins d’exploitation et de prévention des abus. Ces données sont distinctes des politiques sans journaux que les fournisseurs appliquent à votre activité de navigation proprement dite.
Comment votre appareil sait qu’il doit envoyer le trafic par le VPN
C’est l’aspect que la plupart des explications passent complètement sous silence. Il mérite pourtant d’être compris, car il répond à la question pratique du fonctionnement d’une application VPN au niveau du système d’exploitation, au-delà de son principe général.
Lorsque vous vous connectez, l’application VPN crée sur votre appareil un adaptateur réseau virtuel : une interface réseau logicielle (souvent appelée interface TUN ou TAP) qui se comporte comme une carte réseau physique du point de vue de votre système d’exploitation. L’application modifie ensuite la table de routage de votre appareil — la liste interne consultée par le système d’exploitation pour déterminer où envoyer le trafic sortant — afin que la majeure partie, voire la totalité de votre trafic, soit dirigée vers cet adaptateur virtuel plutôt que vers votre connexion Wi-Fi ou cellulaire habituelle. L’adaptateur virtuel transmet ce trafic à l’application VPN, qui le chiffre et l’encapsule comme décrit ci-dessus avant même qu’il n’atteigne le matériel réseau réel de votre appareil.
C’est également le mécanisme utilisé par le tunneling fractionné, une fonctionnalité d’applications comme Guru VPN qui vous permet de choisir quelles applications acheminent leur trafic par l’adaptateur virtuel (et donc par le VPN) et lesquelles le contournent pour utiliser directement votre connexion habituelle. Comme la redirection s’effectue au niveau de la table de routage, l’application peut contrôler précisément le trafic qui passe dans le tunnel.
Comment vérifier que votre connexion VPN fonctionne réellement
Vous pouvez généralement vous fier à l’indicateur « Connecté » de l’application, mais il est utile de faire une vérification rapide la première fois ou dès que quelque chose semble anormal :
- Recherchez votre adresse IP une fois déconnecté, puis une autre fois lorsque vous êtes connecté. Recherchez « quelle est mon adresse IP » ou utilisez n’importe quel site de vérification d’adresse IP. Une fois le tunnel actif, l’adresse et la localisation affichées doivent correspondre à celles du serveur VPN plutôt qu’aux vôtres.
- Effectuez un test de fuite DNS. Certaines erreurs de configuration font passer les requêtes DNS en dehors du tunnel chiffré, même lorsque votre trafic habituel est protégé, révélant discrètement à votre FAI les sites que vous consultez. Un outil de test de fuite DNS le signalera immédiatement si cela se produit.
- Vérifiez la présence de fuites WebRTC dans votre navigateur. Certaines fonctionnalités du navigateur peuvent révéler votre véritable adresse IP même lorsque la connexion VPN est active, indépendamment du fonctionnement de la connexion VPN au niveau réseau. Des sites spécialisés dans les tests de fuite WebRTC permettent de le détecter en quelques secondes.
- Vérifiez que le coupe-circuit fonctionne, si vous vous y fiez. Pendant que vous êtes connecté au VPN, coupez brièvement votre connexion Internet et vérifiez que vos applications perdent entièrement leur connexion au lieu de basculer discrètement vers votre connexion non protégée.
Il n’est pas nécessaire d’effectuer toutes ces vérifications à chaque session. Un contrôle ponctuel suffit après l’installation d’une nouvelle application ou le changement de fournisseur ; vous n’avez pas besoin de le répéter tous les jours.
Pourquoi choisir Guru VPN
Tous les mécanismes décrits ci-dessus sont exécutés automatiquement dans Guru VPN — sélection du protocole, échange de clés, chiffrement et modifications de la table de routage — dès que vous appuyez sur « Connecter ». Comprendre le fonctionnement technique d’un VPN est donc facultatif, et non nécessaire, pour rester protégé.
Consulter les emplacements des serveurs disponibles peut être utile si vous avez besoin d’une région précise. Comparer les options incluses dans chaque formule sur la page des tarifs vous aidera à déterminer celle qui vous convient avant de vous engager.
Questions fréquentes
Il chiffre votre trafic Internet et l’achemine par un serveur qu’il contrôle. Celui-ci transmet vos requêtes en utilisant sa propre adresse IP plutôt que la vôtre. Cela masque à la fois ce que vous envoyez et votre véritable provenance.
Les étapes sous-jacentes — authentification, établissement du tunnel et chiffrement — sont les mêmes. La différence tient surtout à la façon dont chaque système d’exploitation met en œuvre l’adaptateur réseau virtuel et à la fluidité avec laquelle il gère le passage du Wi-Fi aux données mobiles en cours de connexion. C’est l’une des raisons pour lesquelles IKEv2 est populaire sur les téléphones.
Un certain ralentissement est normal, car votre trafic passe par un relais supplémentaire et est chiffré puis déchiffré en chemin. Les protocoles modernes comme WireGuard réduisent ce ralentissement au point qu’il est à peine perceptible avec une bonne connexion.
La plupart des applications l’indiquent dans les paramètres de connexion ou les paramètres avancés et permettent souvent de passer manuellement d’une option à l’autre, comme WireGuard, OpenVPN et IKEv2, si l’une d’elles fonctionne mal sur votre réseau actuel.
Non. Un VPN masque votre trafic et votre adresse IP à votre FAI et aux autres personnes situées sur le trajet réseau, mais il n’empêche pas les sites Web de vous suivre au moyen de cookies, de connexions à vos comptes ou de l’empreinte de votre navigateur une fois que vous êtes connecté, ni par d’autres moyens.
Conclusion
Une fois décomposé, le fonctionnement d’un VPN cesse d’être une boîte noire : votre appareil s’authentifie auprès d’un serveur, les deux parties négocient une clé de chiffrement sans jamais la dévoiler, votre trafic est chiffré et envoyé dans un tunnel, puis le serveur le transmet en utilisant sa propre adresse IP avant de relayer la réponse de la même manière. En pratique, vous n’avez pas à vous soucier de tout cela : Guru VPN et les applications similaires gèrent automatiquement chaque étape. Mais savoir ce qui se passe réellement en coulisses permet de faire davantage confiance à l’indicateur « Connecté » et de résoudre intelligemment les rares problèmes qui peuvent survenir.


