 EN
 BR
 DE
 ES
 FR
 RU
 ID
 TR
 IT
 JP
 SA
 VN
 TH
 KR

Le trafic VPN chiffré peut-il être identifié ? Explications claires

 Points clés

- Découvrez la différence entre ce que le chiffrement VPN protège et ce qui reste visible pour les observateurs.
- Découvrez les principales techniques utilisées par les réseaux pour identifier le trafic VPN sans le déchiffrer.
- Comprenez pourquoi l’identification du trafic VPN est probabiliste et ne constitue pas une preuve définitive d’utilisation.
- Découvrez comment les protocoles VPN modernes réduisent les schémas identifiables grâce à leur conception et à l’obfuscation.
- Voyez pourquoi le chiffrement seul ne garantit pas l’invisibilité et ce qui permet réellement de l’améliorer.
Beaucoup pensent qu’un VPN les rend complètement invisibles en ligne grâce à son chiffrement. Ils croient qu’une fois activé, leurs activités sont cachées. La réalité est un peu plus complexe.
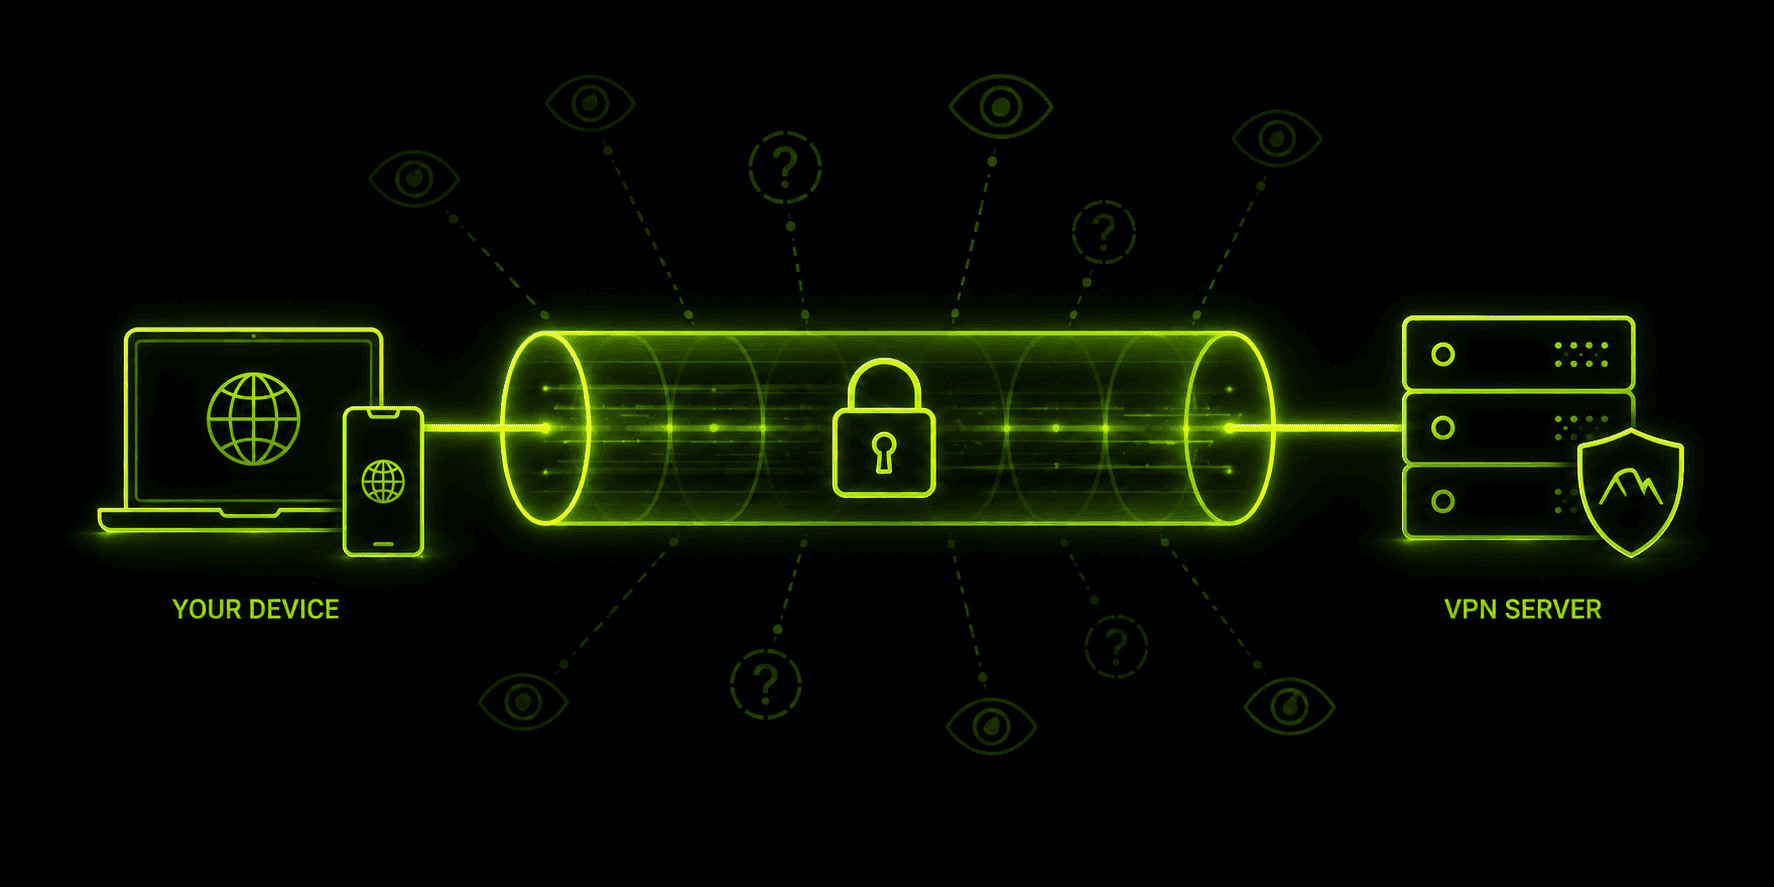
Le chiffrement VPN contribue à protéger votre activité en ligne en sécurisant des éléments comme les sites web consultés et les données envoyées. Mais le chiffrement ne masque pas l’utilisation d’Internet. Des connexions et des données continuent de circuler, et certaines peuvent être observées.
C’est ainsi que l’on peut savoir que vous utilisez un VPN. Les réseaux n’ont pas besoin de lire vos données pour repérer des schémas de trafic ; ils doivent souvent simplement observer le comportement de votre trafic Internet. Ces informations peuvent vous aider à mieux comprendre les VPN.
Ce que le chiffrement VPN protège réellement
Pour comprendre l’identification du trafic, il est utile de distinguer clairement le contenu des métadonnées.
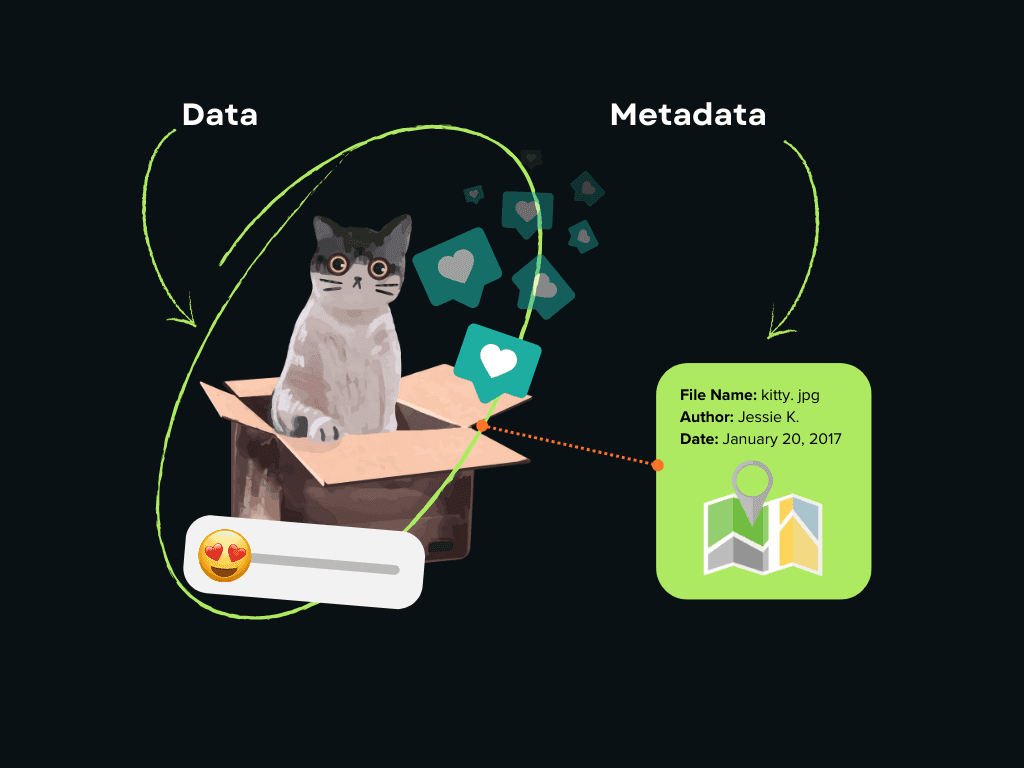
Un VPN chiffre votre trafic Internet et protège :
- Vos données
- Les sites web que vous consultez
- Les requêtes DNS
- Les identifiants de connexion, les messages et les fichiers
Ce chiffrement préserve la confidentialité de vos informations vis-à-vis de quiconque surveille votre connexion, comme les fournisseurs d’accès à Internet ou les opérateurs de réseaux Wi-Fi publics.
Cela dit, certaines données restent visibles :
- Le fait que vous utilisiez une connexion
- L’adresse IP à laquelle vous vous connectez
- La taille des paquets et la vitesse de transfert des données
- Le volume total de données utilisées
Même si vos données sont chiffrées, les observateurs du réseau peuvent déduire certains éléments de votre activité en ligne en analysant ces données visibles. C’est un concept essentiel pour comprendre l’inspection du trafic chiffré.
Qu’est-ce que l’identification du trafic VPN ?
L’identification du trafic VPN consiste à repérer qu’une connexion utilise un VPN, sans espionner les données transmises.
Au lieu d’examiner le contenu, les réseaux observent des éléments comme la destination du trafic, la structure des paquets de données et la régularité du flux de données au fil du temps. L’objectif est d’identifier le tunnel VPN lui-même, et non de voir ce qu’il contient.
Ce type d’identification est généralement utilisé par :
- Les entreprises du secteur d’Internet
- Les réseaux d’entreprises et d’établissements scolaires
- Les sites de contenu qui appliquent des règles liées aux régions ou des politiques particulières
- *Les réseaux qui doivent filtrer certains contenus en raison de règles
Le fait qu’un réseau identifie le trafic VPN ne signifie pas qu’il le bloque ou le surveille. Souvent, il le classe simplement dans une catégorie différente de celle du trafic Web ordinaire.
VPN et identification du trafic VPN : quelle différence ?
On confond souvent l’identification d’un VPN avec l’identification du trafic VPN, alors qu’il s’agit de notions différentes. Comprendre cette différence permet de voir comment des connexions chiffrées peuvent être repérées, même si elles ne peuvent pas être déchiffrées.
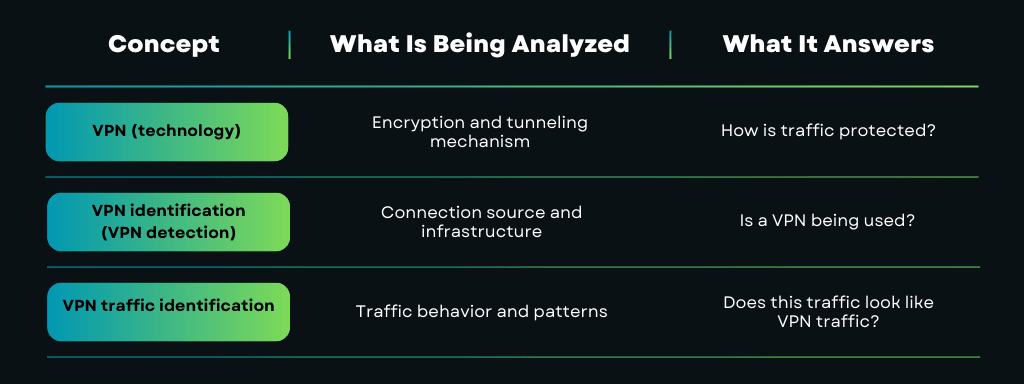
En termes simples, un VPN protège le contenu, tandis que les techniques d’identification s’intéressent au contexte et au comportement.
L’inspection du trafic chiffré peut sembler inquiétante, mais elle est moins intrusive qu’on ne le pense. Cela ne signifie pas que quelqu’un scrute vos données VPN. Il s’agit plutôt d’examiner les caractéristiques des connexions chiffrées.
Au lieu de lire le contenu, l’inspection examine les schémas du trafic. Les réseaux peuvent notamment analyser le moment où les paquets sont transmis, leur taille, la durée de la connexion et la manière dont les données circulent. Cela leur indique le type de trafic sans révéler ce qu’il contient.
On trouve souvent ce type d’inspection dans les réseaux d’entreprise ou les lieux soumis à des règles strictes concernant le trafic. Elle sert à classer et à contrôler le trafic, pas à espionner vos activités.
Techniques courantes d’identification du trafic VPN
La détection VPN classique se limite généralement à vérifier les adresses IP. L’identification du trafic, elle, examine le comportement des données chiffrées au fil du temps. La combinaison de ces méthodes améliore souvent la précision.
Analyse du flux de trafic et du comportement des paquets
L’une des techniques les plus courantes consiste à analyser la structure et le rythme du trafic chiffré.
Les connexions VPN génèrent souvent :
- des sessions chiffrées continues de longue durée ;
- des paquets de taille relativement stable ;
- des flux montant et descendant réguliers.
Ce comportement diffère de la navigation Web habituelle, qui se fait plutôt par salves et de manière plus irrégulière.
Que révèle cette analyse ? Elle indique si le trafic ressemble à un tunnel chiffré persistant plutôt qu’à des sessions HTTPS classiques.
Analyse du timing et de l’intervalle entre les paquets
Même lorsque le contenu des paquets est chiffré, les intervalles de temps entre les paquets restent observables.
Les systèmes analysent :
- la fréquence des paquets ;
- les intervalles entre les salves ;
- les schémas de transition entre l’inactivité et l’activité.
Les protocoles VPN génèrent souvent un trafic régulier de maintien de connexion ou présentent des comportements temporels prévisibles.
Que révèle cette analyse ? Elle révèle des signatures statistiques associées aux protocoles VPN plutôt qu’à une navigation occasionnelle.
Identification par empreinte de la négociation du protocole
Chaque protocole VPN utilise un processus de négociation, ou handshake, pour établir les clés de chiffrement et les paramètres de session. Même si le handshake est chiffré, sa séquence et sa structure peuvent tout de même faire l’objet d’une empreinte numérique.
Les systèmes avancés recherchent :
- l’ordre de négociation du protocole ;
- les longueurs caractéristiques des messages ;
- le comportement de la couche transport pendant l’établissement de la connexion.
Que révèle cette analyse ? Elle indique la famille de protocoles probable (par exemple, un VPN moderne ou un trafic TLS générique).
Caractéristiques de la couche transport
Les VPN utilisent des protocoles de transport comme UDP ou TCP, souvent de manière différente du trafic Web classique.
Les systèmes d’identification peuvent analyser :
- la préférence pour UDP plutôt que TCP ;
- le comportement en matière de tentatives et de retransmissions ;
- les schémas de gestion de la congestion.
Que révèle cette analyse ? Elle révèle un trafic optimisé pour le tunneling plutôt que pour la diffusion de contenu sous forme de pages.
Inspection approfondie des paquets (DPI) sans déchiffrement
Malgré son nom, la DPI ne déchiffre pas le trafic VPN. Elle examine plutôt :
- les en-têtes des paquets ;
- la régularité des flux ;
- le comportement de l’encapsulation.
Les moteurs DPI mettent ces caractéristiques en corrélation avec des modèles connus de trafic chiffré.
Que révèle cette analyse ? Elle indique si le trafic correspond à des profils d’encapsulation VPN connus.
Mise en corrélation de plusieurs sessions
Les systèmes plus avancés suivent le comportement du trafic sur plusieurs sessions ou connexions.
Ils recherchent :
- des comportements de connexion répétés ;
- des signatures de trafic cohérentes malgré les changements d’adresse IP ;
- des habitudes d’utilisation similaires au fil du temps.
Que révèle cette analyse ? Elle révèle des indicateurs comportementaux à long terme de l’utilisation d’un VPN plutôt qu’une détection limitée à une session.
Pourquoi l’identification du trafic est probabiliste
Il est important de noter que l’identification du trafic VPN est rarement définitive. Chaque technique fournit un niveau de confiance partiel, et non une preuve absolue.
Les systèmes de détection modernes fonctionnent en :
- combinant plusieurs signaux faibles ;
- attribuant des scores de probabilité ;
- ajustant les seuils selon la politique appliquée ou le niveau de tolérance au risque.
C’est pourquoi il existe des faux positifs et pourquoi il vaut mieux comprendre la détection VPN comme une classification, et non comme une confirmation.
Le trafic VPN chiffré peut-il être déchiffré ?
En règle générale, si le chiffrement de votre VPN est correctement configuré, les personnes qui surveillent votre réseau ne peuvent pas le lire.
Les VPN actuels utilisent des méthodes très robustes pour chiffrer vos données et protéger les clés. Ainsi, si quelqu’un intercepte votre trafic Internet, celui-ci ne ressemble qu’à du charabia sans ces clés.
En général, quelqu’un ne peut lire vos données VPN que si un autre problème survient, par exemple si votre téléphone ou votre ordinateur est infecté par un virus, ou si vous utilisez une configuration VPN très ancienne ou peu robuste. Ces problèmes affectent généralement votre appareil, et non le VPN lui-même.
Il est important de connaître la différence. L’identification du trafic contourne le chiffrement au lieu de le briser.
Comment les VPN modernes réduisent l’identification du trafic
Les VPN modernes abordent l’identification du trafic comme un problème technique plutôt que purement cryptographique. Puisque le chiffrement seul ne masque pas les schémas du trafic, les mesures d’atténuation visent à réduire les caractéristiques identifiables au niveau des protocoles et de la couche transport.
L’un des facteurs clés est la conception du protocole. Les protocoles VPN actuels évitent les structures de paquets fixes et les séquences de négociation prévisibles, faciles à identifier par empreinte numérique. Ils s’appuient plutôt sur des formats de message minimaux et cohérents, qui se fondent plus naturellement dans le reste du trafic chiffré.
Un autre aspect important est la souplesse des ports et du transport. Les implémentations VPN modernes ne sont pas liées à des ports spécifiques et peuvent fonctionner sur des protocoles de transport largement utilisés. Le filtrage simple fondé sur les ports devient ainsi bien moins efficace, et la visibilité des signatures propres aux VPN diminue.
Le comportement du trafic joue également un rôle. Les VPN bien conçus cherchent à maintenir d’une session à l’autre des caractéristiques stables de chiffrement et de flux, en évitant les schémas qui diffèrent fortement du trafic Web chiffré standard. Même si le moment et la taille des paquets ne peuvent pas être entièrement masqués, la réduction des anomalies contribue à limiter la précision de la classification.
Certaines solutions VPN mettent également en œuvre des techniques d’obfuscation du trafic, qui modifient la présentation des paquets sans affaiblir le chiffrement. Ces techniques ne modifient pas le contenu protégé, mais rendent le trafic VPN plus difficile à distinguer des autres connexions chiffrées à première vue.
Enfin, la qualité de l’implémentation compte autant que la théorie. Même des protocoles robustes peuvent devenir faciles à identifier s’ils sont déployés avec des configurations statiques, des mécanismes de secours obsolètes ou des paramètres de chiffrement incohérents. Les VPN modernes privilégient un comportement uniforme sur les appareils et les réseaux afin de limiter les expositions involontaires.
Ensemble, ces mesures ne promettent pas l’invisibilité, mais elles élèvent considérablement le seuil technique nécessaire pour identifier le trafic VPN de manière fiable, ce qui constitue un objectif réaliste dans les environnements réseau modernes.
Pourquoi est-ce important pour les utilisateurs de VPN au quotidien ?
Pour la plupart des utilisateurs, l’identification du trafic VPN concerne davantage l’accès et la fiabilité que le secret.
Si un réseau détecte du trafic VPN, il peut le ralentir, le bloquer ou le traiter d’une manière particulière. Cela peut perturber votre connexion sur un réseau Wi-Fi public. Sur certains réseaux, cette détection peut aussi déterminer si vous pouvez utiliser un VPN ou non.
Savoir comment les réseaux repèrent les VPN vous aide à choisir le bon VPN, à sélectionner les bons paramètres et à savoir à quoi vous attendre.
Mythes courants sur l’identification du trafic VPN
L’un des mythes courants veut qu’un VPN rende complètement invisible en ligne. En réalité, il rend votre activité privée, mais ne la fait pas disparaître.
Une autre idée reçue est qu’il est impossible d’analyser le trafic chiffré. Si son contenu est protégé, son comportement n’est pas entièrement masqué.
Enfin, tous les VPN ne gèrent pas l’identification de la même manière. Le choix du protocole, la qualité de l’implémentation et le comportement du réseau influent sur la détectabilité d’une connexion VPN.
La confidentialité passe par la compréhension des limites
Les VPN sont de puissants outils de confidentialité, mais ce ne sont pas des capes d’invisibilité. Ils protègent ce qui compte le plus — vos données et votre activité en ligne — tout en respectant les réalités techniques des réseaux modernes.
Comprendre le fonctionnement de l’identification du trafic VPN et de l’inspection du trafic chiffré aide à définir des attentes réalistes et à prendre de meilleures décisions en matière de confidentialité. Chez Guru VPN, nous nous concentrons sur la création de connexions sécurisées et résilientes, conçues pour le fonctionnement réel d’Internet aujourd’hui.