
 EN
 BR
 DE
 ES
 FR
 RU
 ID
 TR
 IT
 JP
 SA
 VN
 TH
 KR

Tunneling fractionné VPN : définition, fonctionnement et cas d’utilisation

 Points clés

- Comprendre le tunneling fractionné et en quoi il diffère d’une connexion VPN standard à tunnel complet.
- Découvrir les principaux types de tunneling fractionné VPN, notamment les configurations par application, par URL et inversées.
- Voir ses avantages concrets, de l’économie de bande passante à l’accès aux appareils locaux tout en restant connecté à un VPN.
- Examiner les risques de sécurité et les limites des plateformes avant de décider de l’activer ou non.
- Découvrir dans quelles situations du quotidien un VPN avec tunneling fractionné vaut vraiment la peine d’être utilisé.
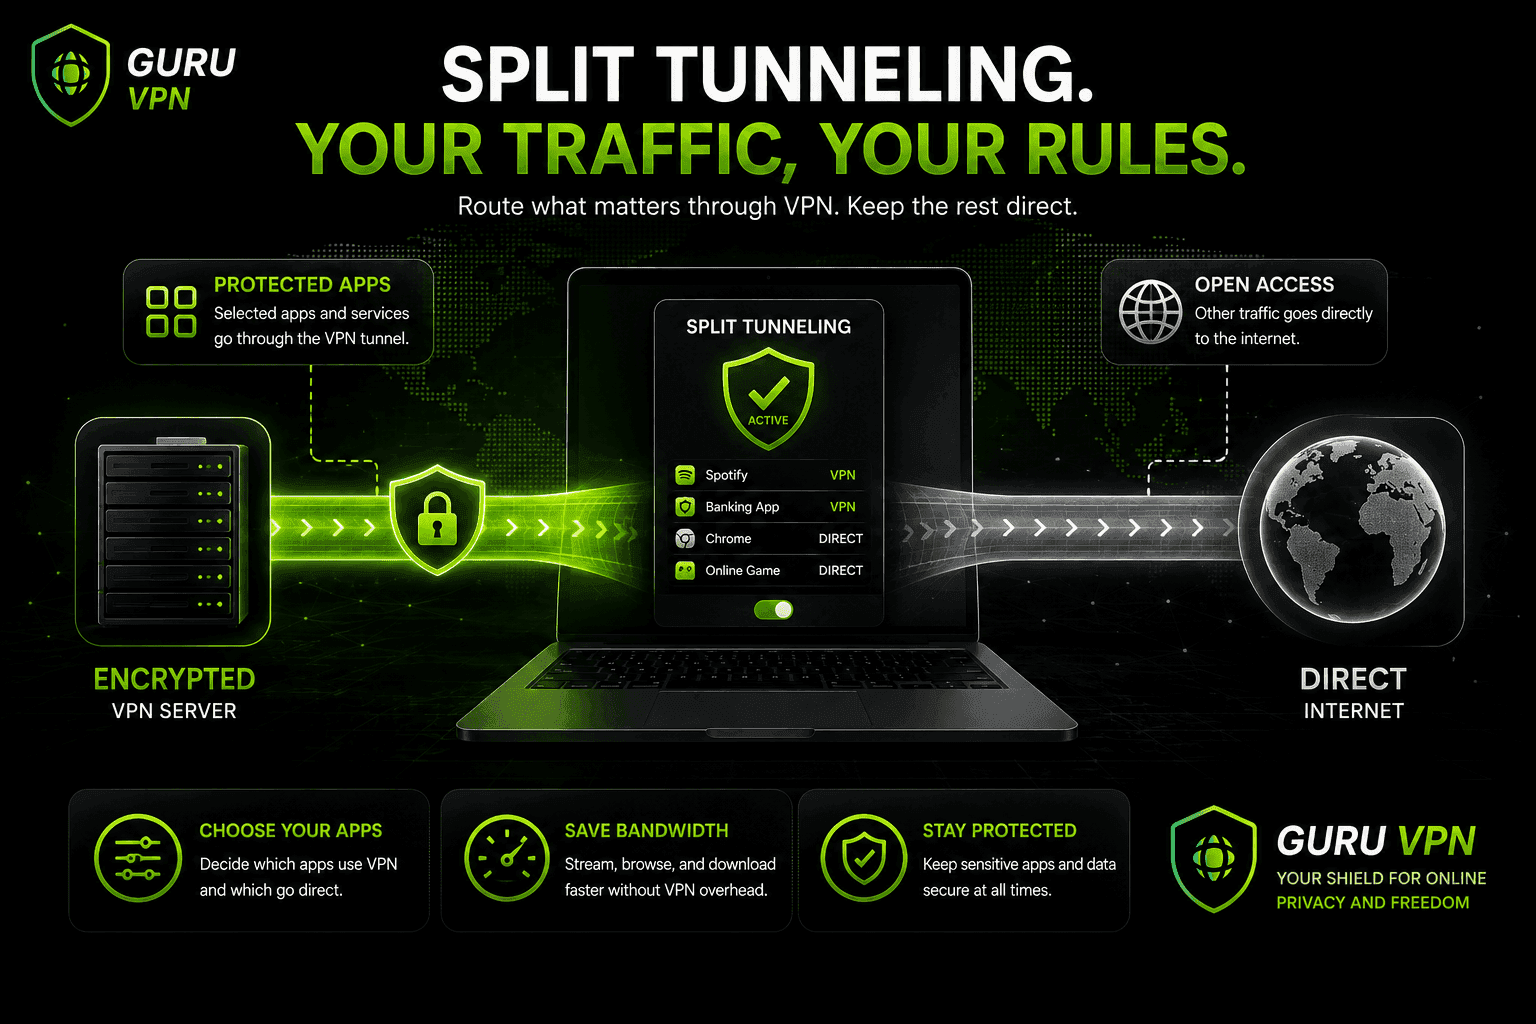
Si vous avez croisé le terme VPN à tunneling fractionné en parcourant les paramètres de votre application VPN, vous n’êtes pas seul : c’est l’une des fonctionnalités les plus mal comprises des logiciels VPN modernes. En termes simples, le tunneling fractionné vous permet de choisir quelles données de votre trafic Internet passent par une connexion VPN chiffrée et lesquelles accèdent directement à Internet. Au lieu d’une approche tout ou rien, vous décidez, application par application, voire site par site, de ce qui doit être protégé.
Beaucoup de personnes qui cherchent à comprendre ce qu’est le tunneling fractionné VPN tentent de résoudre un problème bien précis : elles veulent bénéficier de la confidentialité et de la sécurité d’un VPN pour certaines activités, sans sacrifier la vitesse, l’accès aux appareils locaux ni aux contenus propres à une région pour tout le reste. Le tunneling fractionné existe précisément pour résoudre ce dilemme.
Les applications VPN modernes comme Guru VPN intègrent directement cette flexibilité à leurs clients pour ordinateur et mobile, sans qu’il soit nécessaire d’avoir des connaissances avancées en réseaux pour la configurer. Dans ce guide, nous expliquerons ce que fait réellement le tunneling fractionné, les différents types disponibles, les situations où il est pertinent et les compromis de sécurité à connaître avant de l’activer.
Points clés à retenir
- Comprendre le tunneling fractionné et en quoi il diffère d’une connexion VPN standard à tunnel complet.
- Découvrir les principaux types de tunneling fractionné VPN, notamment les configurations par application, par URL et inversées.
- Voir ses avantages concrets, de l’économie de bande passante à l’accès aux appareils locaux tout en restant connecté à un VPN.
- Examiner les risques de sécurité et les limites des plateformes avant de décider de l’activer ou non.
- Découvrir dans quelles situations du quotidien un VPN avec tunneling fractionné vaut vraiment la peine d’être utilisé.
Qu’est-ce que le tunneling fractionné ?
Le tunneling fractionné est une fonctionnalité VPN qui vous permet de faire passer une partie seulement de votre trafic Internet par un tunnel chiffré, tandis que le reste se connecte normalement à Internet, sans chiffrement. Imaginez deux routes au départ de chez vous : l’une est une route privée et surveillée, qui passe par un point de contrôle — votre serveur VPN — avant d’atteindre sa destination ; l’autre est une route publique ordinaire qui y mène directement. Vous décidez quelle route emprunte chaque partie de votre trafic.
Par défaut, la plupart des VPN utilisent ce qu’on appelle le tunneling complet : chaque octet de données envoyé ou reçu par votre appareil passe par la connexion chiffrée, sans exception. Le tunneling fractionné déroge délibérément à cette règle et vous donne davantage de contrôle sur la vitesse, l’accès local et les données qui ont réellement besoin d’être protégées.
Tunneling fractionné ou VPN à tunnel complet
| Caractéristique | VPN à tunnel complet | VPN à tunneling fractionné |
|---|---|---|
Trafic couvert | 100 % du trafic est chiffré | Seules les applications ou les sites sélectionnés sont chiffrés |
Vitesse | Peut ralentir en cas de forte charge | Plus rapide pour le trafic hors du tunnel |
Accès au réseau local | Souvent bloqué pendant la connexion | Disponible pour le trafic exclu |
Sécurité | Protection maximale et uniforme | Protège uniquement ce que vous choisissez |
Idéal pour | Travail sensible, Wi-Fi public | Usages quotidiens variés, télétravail |
Comment fonctionne un VPN à tunneling fractionné ?
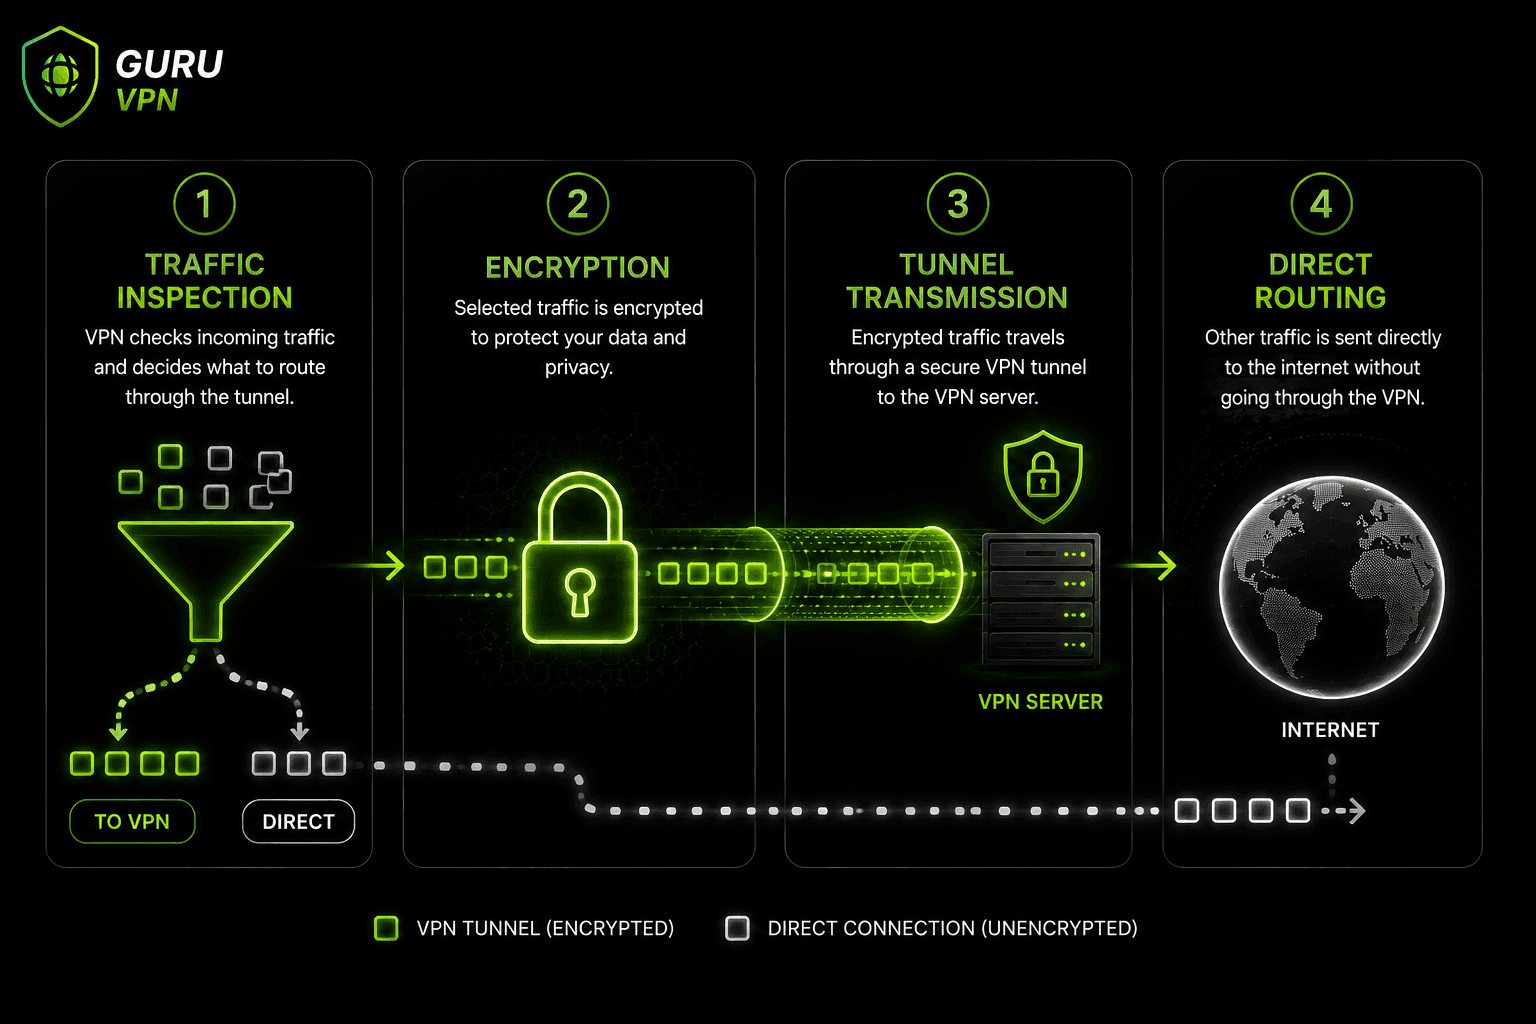
En coulisses, un VPN à tunneling fractionné s’appuie sur un ensemble de règles que votre client VPN vérifie avant que les données ne quittent votre appareil :
- Inspection du trafic — le client VPN compare chaque demande de connexion aux règles que vous avez définies pour les applications, les domaines ou les adresses IP.
- Chiffrement et encapsulation — le trafic correspondant à une règle « protéger ceci » est chiffré et enveloppé dans un nouvel en-tête de paquet pour être transmis de manière sécurisée.
- Transmission par le tunnel — ces données chiffrées empruntent le tunnel VPN jusqu’au serveur VPN, qui les déchiffre et les transmet à leur véritable destination.
- Routage direct — le trafic qui ne correspond à aucune règle contourne entièrement le tunnel et passe directement par votre connexion Internet habituelle.
On obtient ainsi deux voies de circulation en parallèle : l’une chiffrée et acheminée par un serveur VPN, l’autre ouverte et acheminée normalement, toutes deux actives en même temps.
Types de tunneling fractionné VPN
Toutes les implémentations ne fonctionnent pas de la même façon. Voici les trois approches les plus courantes :
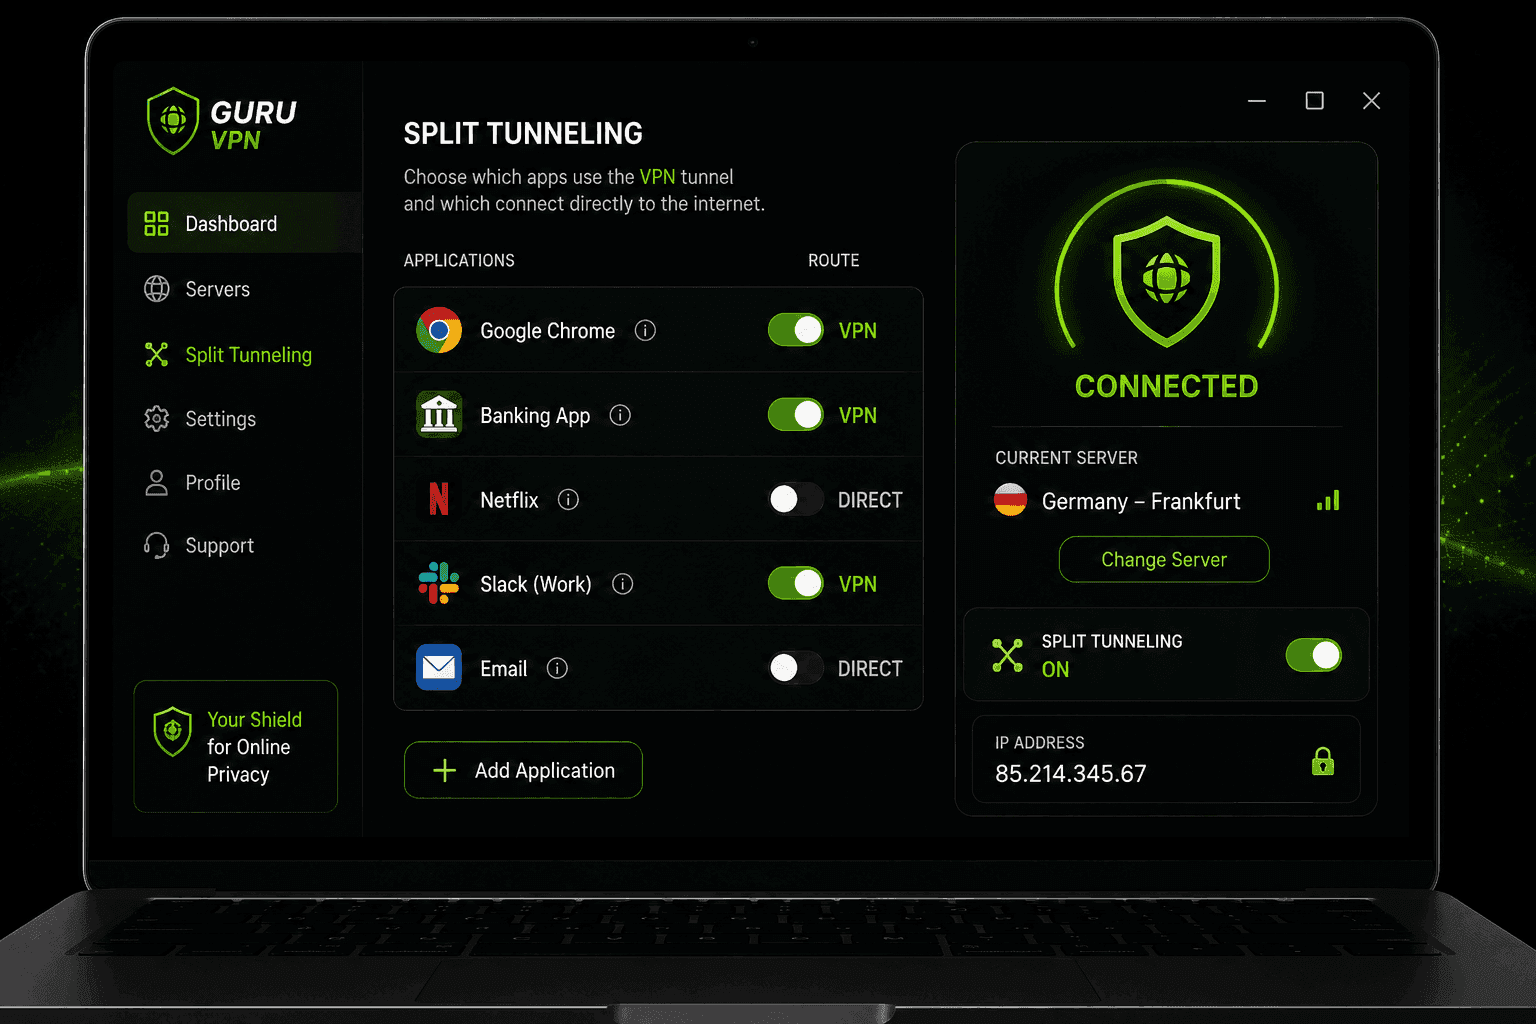
Tunneling fractionné par application — vous choisissez les applications qui doivent utiliser le tunnel VPN (par exemple, une application bancaire ou un client professionnel), tandis que toutes les autres se connectent directement. C’est la version proposée dans les paramètres de la plupart des applications VPN grand public.
Tunneling fractionné par URL ou domaine — au lieu de choisir des applications entières, vous sélectionnez des sites Web ou des domaines à faire passer par le VPN, souvent au moyen d’une extension de navigateur. Tout le reste du navigateur utilise votre connexion habituelle.
Tunneling fractionné inversé — le fonctionnement par défaut est inversé : tout le trafic est chiffré par le VPN, à moins que vous n’excluiez spécifiquement une application ou un site. Cette approche est généralement considérée comme le point de départ le plus sûr, car rien ne contourne la protection sans votre accord. Certains fournisseurs désignent simplement ce mode par « VPN fractionné », mais son fonctionnement sous-jacent reste le même, quel que soit le nom utilisé.
Tunneling fractionné par adresse IP — au lieu de choisir des applications ou des domaines, vous indiquez les adresses IP ou les plages d’adresses IP qui doivent, ou ne doivent pas, passer par le VPN. Cette approche apparaît surtout dans les configurations VPN d’entreprise, où les administrateurs ont besoin de contrôler précisément quels flux vers des serveurs internes ou des services externes sont acheminés par le tunnel, sans dépendre de règles par application dont le comportement peut être moins prévisible d’un appareil à l’autre.
| Type | Fonctionnement | Utilisation courante |
|---|---|---|
Par application | Sélectionner les applications à faire passer par le VPN | Protéger une application professionnelle tout en naviguant normalement |
Par URL/domaine | Sélectionner les sites Web à faire passer par le VPN | Sécuriser des sites précis au moyen d’une extension de navigateur |
Inversé | Tout chiffrer sauf les éléments expressément exclus | Paramètre par défaut plus sûr, avec des exceptions limitées et délibérées |
Par adresse IP | Sélectionner des adresses IP ou des plages précises | Contrôle précis du routage, courant dans les configurations d’entreprise |
Avantages du tunneling fractionné
L’intérêt du tunneling fractionné tient au contrôle qu’il offre. Comme seule une partie de votre trafic est chiffrée, la connexion nécessite moins de ressources, ce qui peut se traduire par des vitesses nettement plus élevées pour les applications et les sites que vous avez exclus. C’est utile pour les téléchargements volumineux, les appels vidéo ou le streaming qui n’a pas besoin d’être protégé par un VPN.
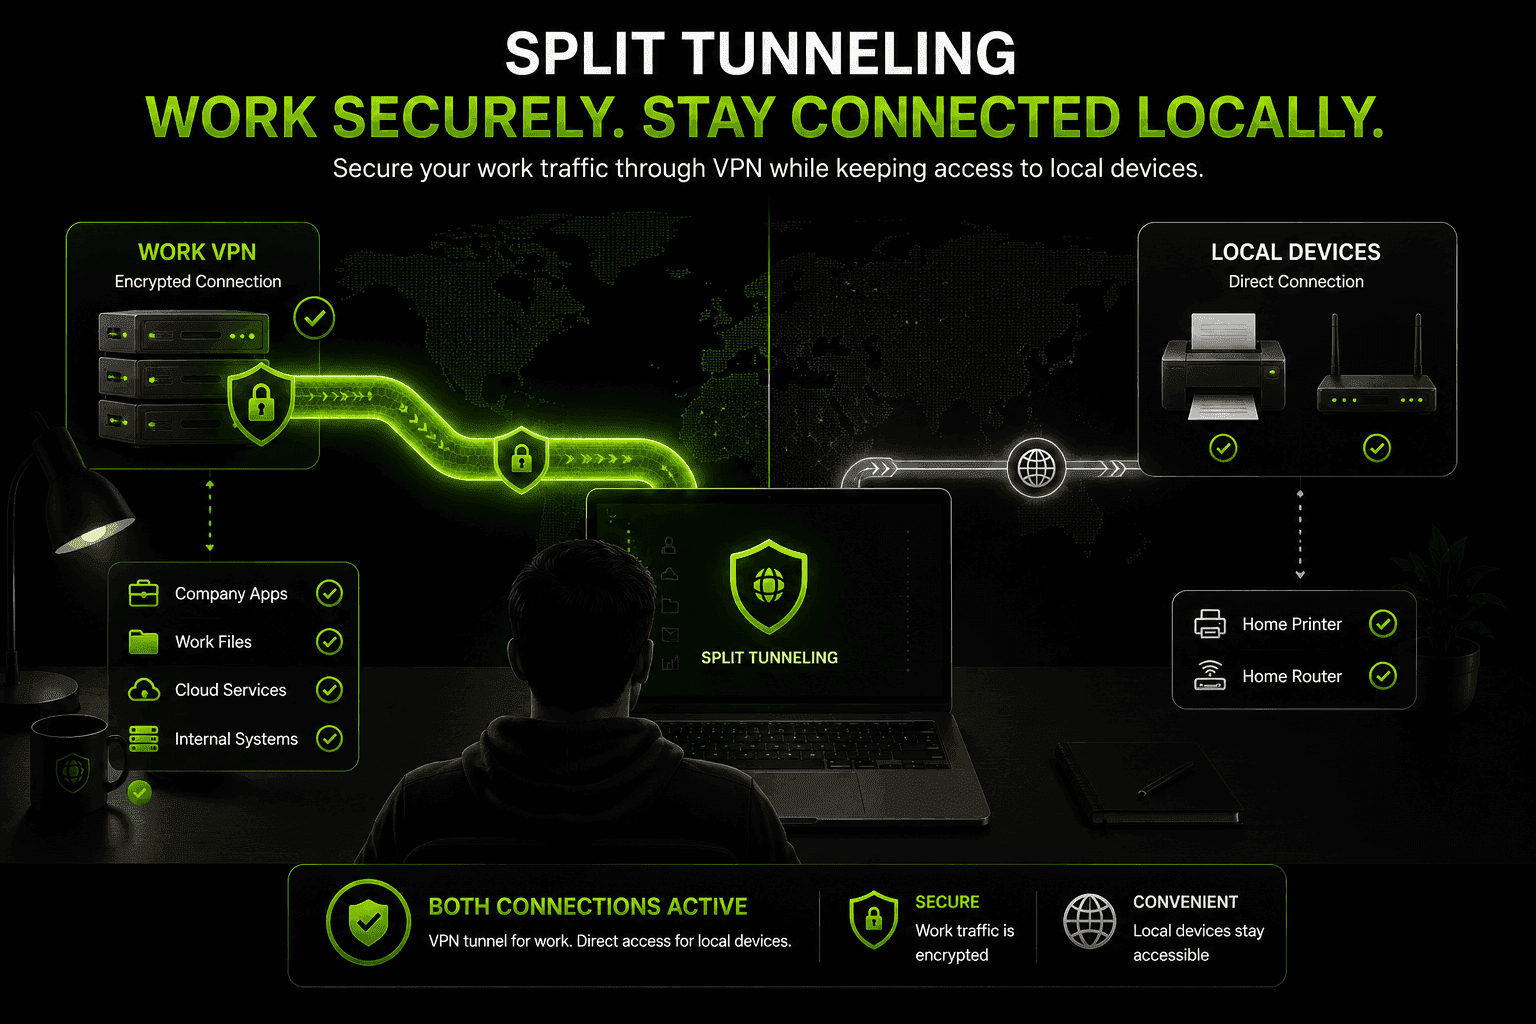
Cette fonctionnalité résout aussi un désagrément très courant : de nombreux télétravailleurs configurent le tunneling fractionné dans leur application VPN précisément pour accéder à une imprimante réseau locale ou à un lecteur NAS chez eux, tandis que leur trafic professionnel reste chiffré et acheminé par le VPN de l’entreprise. Sans tunneling fractionné, une connexion à tunnel complet bloque souvent l’accès aux appareils de votre propre réseau local.
Le tunneling fractionné permet également d’accéder à des contenus et services locaux propres à une région tout en utilisant le VPN pour autre chose. Vous pouvez, par exemple, consulter un site bancaire local avec votre adresse IP réelle tout en regardant du contenu international par l’intermédiaire d’un serveur VPN situé ailleurs. Enfin, comme moins de trafic est chiffré, le serveur VPN lui-même est moins sollicité, ce qui peut rendre la connexion plus stable aux heures de pointe.
Risques et limites du tunneling fractionné VPN
Le tunneling fractionné comporte des compromis qu’il vaut mieux comprendre avant de l’activer pour tout.
Le trafic qui contourne le tunnel n’est pas protégé par le chiffrement du VPN : il est donc visible par votre fournisseur d’accès à Internet et par toute personne qui surveille le réseau auquel vous êtes connecté, y compris un réseau Wi-Fi public. Si un appareil ou une application que vous avez exclu est compromis, son trafic contourne également les protections DNS ou le filtrage de contenu fournis par votre VPN, ce qui permet à une activité malveillante de passer inaperçue à travers vos défenses. Des règles mal configurées posent aussi souvent problème : exclure par erreur la mauvaise application peut laisser des données sensibles non chiffrées sans que vous vous en rendiez compte.
Pour les organisations qui fournissent un accès VPN à leurs employés à distance, le tunneling fractionné présente un risque qui dépasse l’exposition de l’utilisateur individuel : si l’appareil d’un employé sur lequel le tunneling fractionné est configuré est compromis alors qu’il est connecté à un réseau domestique ou public, l’infection peut accéder directement à Internet sans passer par les systèmes de surveillance, de filtrage par proxy ou de prévention des pertes de données de l’entreprise. Elle reste alors pratiquement invisible pour l’équipe informatique jusqu’à ce qu’elle réapparaisse du côté protégé de la connexion. C’est l’une des principales raisons pour lesquelles de nombreuses politiques VPN d’entreprise limitent ou désactivent complètement le tunneling fractionné sur les appareils gérés par l’entreprise, même s’il reste courant et présente relativement peu de risques pour un usage individuel hors entreprise.
Il faut également tenir compte des limites propres aux plateformes. Le tunneling fractionné est bien pris en charge sur Windows et Android, plus limité sur macOS (en particulier pour les applications fondées sur WebKit comme Safari) et généralement indisponible sur iOS, car le système d’exploitation d’Apple restreint le niveau de contrôle réseau par application que peuvent exercer les applications tierces. C’est pourquoi toute fonctionnalité de tunneling fractionné VPN doit être utilisée avec précaution et de façon délibérée, plutôt qu’activée par défaut pour toutes les applications.
Quand utiliser un VPN avec tunneling fractionné ?
Cette fonctionnalité est particulièrement utile dans quelques situations courantes :
Télétravailler tout en accédant à des appareils locaux, comme une imprimante, une télévision connectée ou un NAS domestique, sans déconnecter le VPN. Regarder des contenus propres à une région ou les consulter via votre connexion habituelle, tout en acheminant d’autres applications par un serveur VPN situé ailleurs. Réduire l’utilisation de la bande passante sur une connexion mobile en excluant les applications gourmandes en données qui n’ont pas besoin de chiffrement. Jouer ou passer des appels vidéo avec une latence plus faible en faisant passer ces applications hors du tunnel chiffré, tout en protégeant le reste. Faire fonctionner deux réseaux en même temps — par exemple, un VPN d’entreprise pour le trafic professionnel et votre connexion domestique habituelle pour la navigation personnelle — sans avoir à vous déconnecter puis à vous reconnecter tout au long de la journée. Utiliser les torrents spécifiquement par le tunnel VPN, tout en laissant le reste de votre navigation sur votre connexion habituelle : seul le trafic du client torrent est ainsi chiffré, et tout le reste n’est pas ralenti par un routage via un serveur VPN.
Comment activer le tunneling fractionné sur votre appareil
La procédure générale est similaire dans la plupart des applications VPN, même si les noms exacts des menus varient :
Windows — ouvrez les paramètres de votre application VPN, repérez la section Split Tunneling, activez-la, puis ajoutez les applications à inclure dans le tunnel ou à en exclure.
Android — la plupart des applications VPN affichent les applications installées dans un menu « Split Tunneling » ou « App Exclusions », où il suffit de cocher celles qui doivent contourner le VPN.
macOS — la prise en charge est plus limitée et souvent qualifiée d’« expérimentale » par les fournisseurs. Elle concerne généralement uniquement les applications exclues, plutôt qu’une flexibilité complète d’inclusion et d’exclusion.
iOS — en raison des restrictions d’Apple, cette fonctionnalité n’est généralement pas disponible de la même manière que sur Windows ou Android. Ne soyez donc pas surpris si la version iPhone de votre application VPN ne la propose pas du tout.
Au niveau du routeur (DD-WRT, Tomato, pfSense) — si votre application VPN ne prend pas en charge le tunneling fractionné de manière native, ou si vous souhaitez appliquer les règles à tous les appareils du réseau au lieu de configurer chacun séparément, des micrologiciels de routeur personnalisés comme DD-WRT, Tomato ou pfSense permettent de le configurer au niveau du réseau. Cela implique généralement de définir des règles de routage par stratégie, qui acheminent le trafic de certains appareils ou adresses IP par un client VPN exécuté directement sur le routeur, tandis que tout le reste utilise votre connexion habituelle. La configuration est plus technique qu’un simple bouton dans une application, mais c’est le seul moyen pratique d’appliquer le tunneling fractionné aux appareils — télévision connectée, console de jeu ou enceinte connectée — qui ne peuvent pas exécuter eux-mêmes une application VPN.
Avant de modifier les paramètres de tunneling fractionné de votre VPN, vérifiez toujours sur quelles plateformes votre fournisseur prend effectivement en charge cette fonctionnalité : une fonctionnalité qui fonctionne parfaitement sur votre ordinateur portable peut tout simplement ne pas exister sur votre téléphone.
Résoudre les problèmes de tunneling fractionné VPN
Même un tunnel fractionné correctement configuré peut se comporter de manière inattendue. Voici quelques problèmes courants et les solutions qui fonctionnent généralement :
Une application exclue semble toujours passer par le VPN. Certaines applications acheminent le trafic par des processus en arrière-plan ou un service système partagé qu’une simple règle par application ne détecte pas. Essayez d’exclure le processus qui gère réellement la connexion réseau, ou vérifiez si l’application dépend d’un moteur de navigateur qui doit être exclu séparément.
Le tunneling fractionné cesse de fonctionner après une mise à jour d’application ou du système d’exploitation. Les clients VPN perdent parfois leurs règles d’exclusion après une mise à jour majeure du système d’exploitation ou de l’application exclue. Il suffit généralement de rouvrir les paramètres de tunneling fractionné et d’ajouter de nouveau l’application concernée pour résoudre le problème.
Une application acheminée par le tunnel ne parvient pas du tout à accéder à Internet. Il s’agit souvent d’un conflit DNS : l’application peut essayer de résoudre les adresses via les serveurs DNS de votre VPN alors que son trafic est acheminé hors du tunnel, ou l’inverse. Désactivez puis réactivez le tunneling fractionné, ou redémarrez l’application VPN : cela suffit généralement à résoudre le problème.
L’accès au réseau local ne fonctionne toujours pas, même après avoir exclu l’application concernée. Certains routeurs et clients VPN exigent que le trafic du réseau local lui-même soit explicitement exclu, et pas seulement l’application qui tente d’y accéder. Vérifiez si votre application VPN comporte une option distincte du type « autoriser l’accès au réseau local » ou « réseau local », en plus des règles par application.
Tunnel fractionné ou tunnel complet : lequel choisir ?
Si vous ne savez pas si une configuration VPN à tunnel fractionné vous convient, une règle générale raisonnable consiste à commencer par le tunneling complet pour tout ce qui implique des données sensibles — opérations bancaires, santé, systèmes professionnels ou Wi-Fi public — et à n’exclure progressivement que les applications ou les sites précis que vous connaissez et auxquels vous faites confiance. Le tunneling complet reste le choix par défaut le plus sûr ; le tunneling fractionné consiste à échanger délibérément une partie de la protection contre davantage de commodité et de vitesse, et fonctionne au mieux lorsque vous savez exactement ce que vous excluez et pourquoi.
Bonnes pratiques pour un tunneling fractionné plus sûr
Quelques habitudes contribuent largement à rendre le tunneling fractionné sûr plutôt que risqué. Faites passer les applications sensibles — banque, messagerie, outils professionnels — par le VPN au lieu de les en exclure. Vérifiez régulièrement votre liste d’applications exclues, car celles que vous avez ajoutées il y a plusieurs mois n’ont peut-être plus besoin de contourner le tunnel. Évitez d’activer le tunneling fractionné sur des réseaux Wi-Fi publics ou non fiables, sauf si vous savez avec certitude ce que transmet chaque application exclue. Enfin, choisissez un fournisseur VPN qui associe le tunneling fractionné à des protections de base solides, comme un coupe-circuit et une protection contre les fuites DNS, afin qu’une mauvaise configuration n’entraîne pas une exposition plus importante.
Pourquoi choisir Guru VPN pour le tunneling fractionné
L’utilité d’une fonctionnalité VPN dépend de l’application qui l’intègre. L’application associe le tunneling fractionné par application à un chiffrement robuste, à une politique stricte sans journaux et à un réseau mondial de serveurs. Vous pouvez ainsi choisir précisément les applications qui restent protégées sans sacrifier la vitesse pour tout le reste.
| Caractéristique | Avantage |
|---|---|
Tunneling fractionné par application | Choisissez précisément les applications qui utilisent le tunnel VPN |
Chiffrement robuste | Protège le trafic que vous faites passer par le VPN |
Serveurs mondiaux rapides | Assure le bon fonctionnement du trafic exclu comme du trafic acheminé par le tunnel |
Politique stricte sans journaux | Préserve la confidentialité de votre activité, quel que soit le routage |
Applications multiplateformes | Des contrôles cohérents sur les appareils pris en charge |
Bande passante illimitée | Aucune limite, que le trafic passe par le tunnel ou directement |
Comme le tunneling fractionné réduit la quantité de trafic qui passe par le serveur VPN, il est d’autant plus important de disposer d’une infrastructure rapide et fiable. Comparez toutes les offres Guru VPN pour trouver celle qui convient à votre configuration. Avec des serveurs dans 49+ pays, vous pouvez aussi parcourir les emplacements des serveurs disponibles pour trouver l’option la plus rapide près de chez vous avant de commencer à exclure des applications du tunnel.
Foire aux questions
C’est une fonctionnalité VPN qui vous permet de faire passer une partie seulement de votre trafic par un tunnel VPN chiffré, tandis que le reste se connecte directement à Internet, au lieu de tout chiffrer par défaut.
Il sert principalement à trouver un équilibre entre confidentialité et commodité : protéger les applications sensibles tout en laissant d’autres données, comme l’accès au réseau local ou le trafic des applications gourmandes en bande passante, contourner le tunnel pour gagner en vitesse.
Parmi les usages courants, citons l’accès à une imprimante domestique tout en étant connecté à un VPN professionnel, la réduction de la consommation de données mobiles et l’exclusion des appels vidéo ou du trafic de jeu du tunnel chiffré pour réduire la latence.
Sur Android, il consiste généralement à exclure certaines applications du tunnel VPN dans les paramètres de l’application. Sur iPhone, la prise en charge est limitée ou inexistante en raison des restrictions imposées par Apple aux applications réseau tierces.
Techniquement, il s’agit d’un ensemble de règles de routage : le client VPN inspecte chaque connexion, chiffre et fait passer par le tunnel le trafic correspondant à vos règles, et laisse tout le reste utiliser votre connexion Internet habituelle sans modification.
En résumé, cette option permet de protéger une partie de votre connexion plutôt que son intégralité : les applications ou les sites que vous choisissez sont chiffrés, tandis que tout le reste accède directement à Internet sans passer par le serveur VPN.
Un VPN classique à tunnel complet chiffre l’ensemble du trafic sans exception. Un VPN à tunnel fractionné chiffre uniquement le trafic que vous avez choisi, tandis que le reste circule hors du tunnel.
Cela peut être le cas si vous choisissez soigneusement ce que vous excluez. Le trafic hors du tunnel n’est pas protégé par le VPN. Il est donc préférable de garder les applications sensibles chiffrées et de n’exclure que celles que vous connaissez et auxquelles vous faites confiance.
Oui, le tunneling fractionné par application est disponible sur les plateformes prises en charge et vous permet de choisir quelles applications utilisent le tunnel chiffré. Consultez les offres Guru VPN actuelles pour connaître la disponibilité selon la plateforme.
Conclusion : reprenez le contrôle de votre trafic VPN
Le tunneling fractionné vous offre un niveau de contrôle qu’une connexion VPN standard, tout ou rien, ne peut tout simplement pas fournir. Utilisé avec précaution, il vous permet de protéger le trafic qui en a réellement besoin tout en laissant la navigation quotidienne, l’accès au réseau local et les applications gourmandes en bande passante fonctionner à pleine vitesse. Utilisé sans précaution, il peut exposer davantage de données que prévu. C’est pourquoi il est tout aussi important de comprendre son fonctionnement et de choisir une application VPN qui le met en œuvre de façon claire que de l’activer.


