
 EN
 BR
 ES
 FR
 RU

IP-Adresstypen: Ein umfassender Leitfaden zur Funktionsweise von IPs


 Das Wichtigste auf einen Blick

- Lerne den Unterschied zwischen öffentlichen und privaten sowie statischen und dynamischen IP-Adressen kennen.
- Verstehe IPv4 und IPv6 und warum beide im heutigen Internet noch nebeneinander existieren.
- Erhalte einen verständlichen Überblick über IP-Klassen, Subnetting und CIDR-Notation – ganz ohne Mathematik.
- Erfahre, warum geteilte IPs den meisten VPN-Nutzern mehr Anonymität bieten als dedizierte.
- Sieh dir an, wie Guru VPN IP-Pools und Subnetze verwaltet, damit du dich nicht darum kümmern musst.
In unserem Artikel haben wir bereits erklärt, was eine IP-Adresse ist, und verschiedene Typen angesprochen. Diese Grundlagen sind wichtig – doch wenn man IP-Adressen genauer versteht, wird deutlich, wie das Internet Geräte organisiert, Datenverkehr weiterleitet und Zugriff ermöglicht oder einschränkt.
In diesem Artikel gehen wir über die Grundlagen hinaus und untersuchen die verschiedenen IP-Adresstypen, ihren Aufbau und die Gründe, warum diese Unterschiede auch heute noch wichtig sind. Ob du dich für die Grundlagen der Netzwerktechnik interessierst oder verstehen möchtest, wie IPs mit Datenschutzwerkzeugen wie VPNs zusammenhängen – dieser Leitfaden hilft dir, das Gesamtbild zu erkennen.
Was ist eine IP-Adresse?
Stell dir eine IP-Adresse als Online-Adresse deines Geräts in einem Netzwerk vor. Es ist eine spezielle Nummer, die dafür sorgt, dass Daten am richtigen Ort ankommen.
Wenn du eine Website besuchst oder eine Nachricht sendest, arbeiten IP-Adressen also im Hintergrund. Sie teilen dem Internet mit, wo deine Anfrage ihren Ursprung hat und wohin die Antwort zurückgesendet werden soll.
Nachdem wir nun die Grundlagen geklärt haben, sehen wir uns die verschiedenen Arten von IP-Adressen und ihre Funktionen an.
Öffentliche und private IP-Adressen
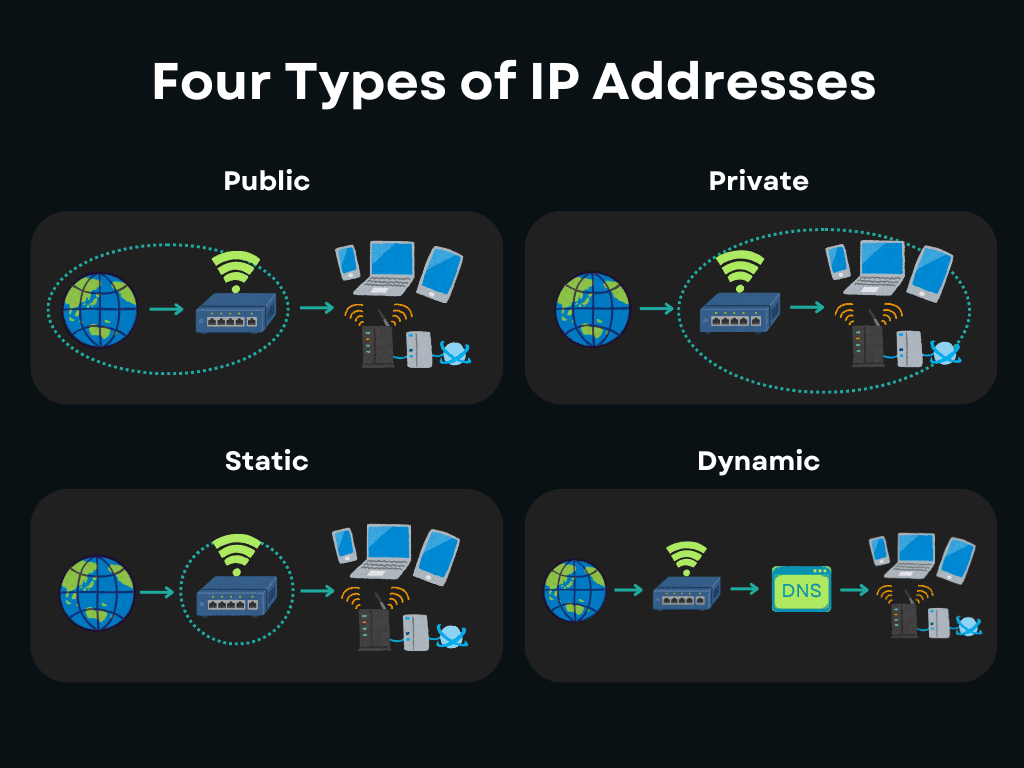
Es gibt zwei Haupttypen von IP-Adressen: öffentliche und private. Sie erfüllen unterschiedliche Aufgaben und kommen in verschiedenen Bereichen eines Netzwerks zum Einsatz.
Öffentliche IP-Adressen
Dein Internetanbieter weist dir eine öffentliche IP-Adresse zu. Über sie sieht dich das Internet. Websites und Onlinedienste verwenden diese Adresse, wenn du dich mit ihnen verbindest.
Öffentliche IPs kannst du verwenden, um:
- dein Netzwerk im Internet sichtbar zu machen
- Daten an dein Gerät zu senden
- Inhalte abhängig vom Standort oder Zugriff einzuschränken
Normalerweise teilen sich alle Geräte zu Hause oder im Büro über einen Router eine öffentliche IP-Adresse.
Private IP-Adressen
Eine private IP-Adresse ermöglicht es Geräten in deinem WLAN, miteinander zu kommunizieren, etwa wenn dein Computer mit deinem Drucker kommuniziert. Niemand außerhalb deines Zuhauses kann diese Adressen sehen.
Die gängigsten privaten IP-Adressen sehen so aus: 192.168.x.x or 10.x.x.x, oder 172.16.x.x – 172.31.x.x.
Deine öffentliche IP zeigt, wie dich das Internet sieht. Deine private IP dient hingegen der Verwaltung innerhalb deines eigenen Netzwerks. Den Unterschied zu kennen, ist wichtig, um zu verstehen, wie Routing, Sicherheit und Datenschutz funktionieren – vor allem, wenn du Tools wie VPNs verwendest.
Statische und dynamische IP-Adressen
Ein weiterer wichtiger Unterschied besteht darin, ob IP-Adressen über längere Zeit gleich bleiben oder sich automatisch ändern. Hier spielen statische IP-Adressen, genau wie dynamische IP-Adressen, eine Rolle.
Statische IP-Adressen
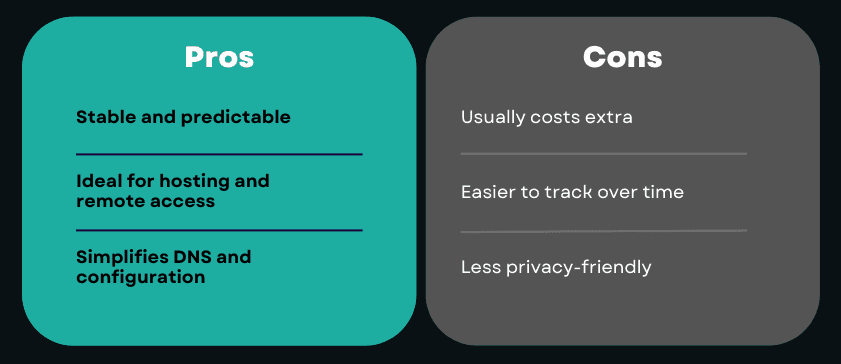
Eine statische IP-Adresse bleibt gleich. Nach der Zuweisung ändert sie sich nur, wenn sie manuell neu konfiguriert wird.
Statische IPs werden häufig verwendet für:
- Server und Hosting-Umgebungen,
- den Fernzugriff auf Netzwerke,
Dienste, die eine feste, bekannte Adresse erfordern.
Dynamische IP-Adressen
Eine dynamische IP-Adresse ändert sich also von Zeit zu Zeit. Wenn du wie die meisten Menschen zu Hause das Internet nutzt, weist dir dein Internetanbieter wahrscheinlich eine dynamische IP zu. Er ändert sie automatisch für dich!
So lässt sich die Verwaltung für den Anbieter leichter erledigen und vieles muss nicht manuell bearbeitet werden. Außerdem bietet es ein wenig mehr Datenschutz, da sich deine IP hin und wieder ändert.
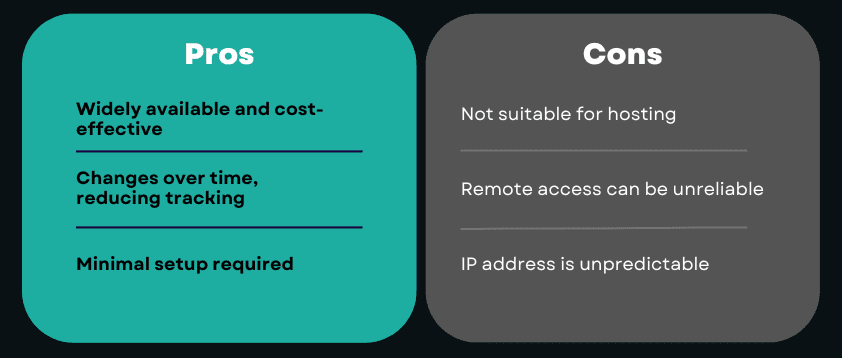
Ob eine IP statisch oder dynamisch ist, wirkt sich auf Stabilität, Erreichbarkeit und Datenschutz aus. Für das tägliche Surfen reichen dynamische IPs meist aus. Für Infrastruktur und Fernzugriff sind oft statische IPs erforderlich.
IPv4 und IPv6
IP-Adressen unterscheiden sich auch nach der Version des Internetprotokolls, die sie verwenden. Heute existieren zwei Versionen nebeneinander: IPv4 und IPv6.
IPv4-Adressen
IPv4 ist die ursprüngliche und nach wie vor am weitesten verbreitete Version der IP-Adressierung. Sie verwendet ein 32-Bit-Format und wird als vier durch Punkte getrennte Zahlen geschrieben.
Beispiel: 192.168.1.1
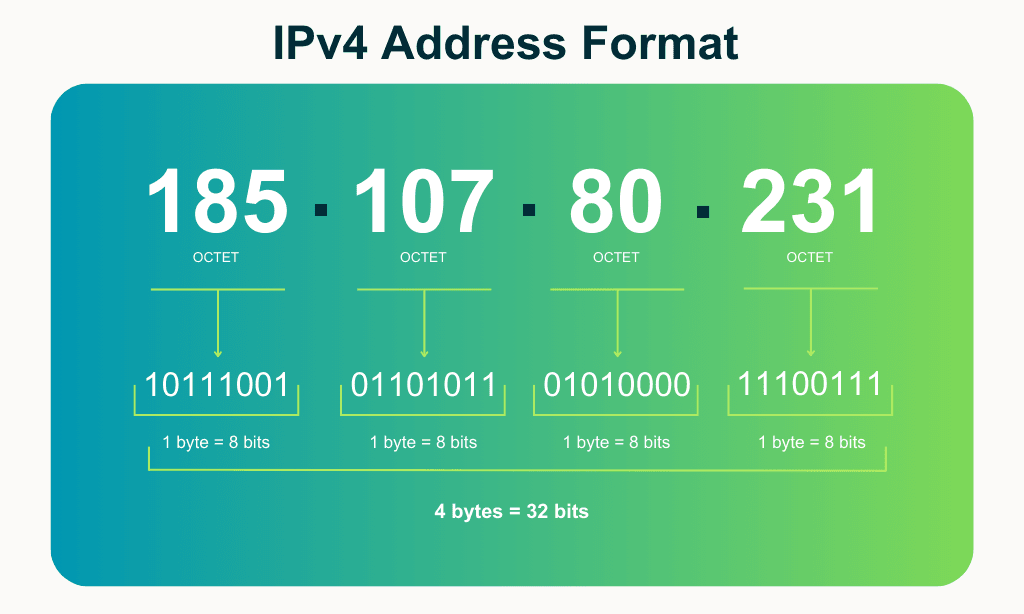
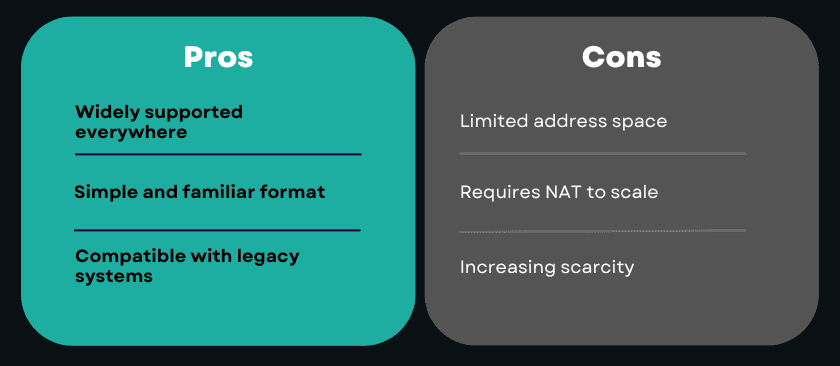
IPv4 bildet seit Jahrzehnten das Rückgrat des Internets, hat jedoch eine wesentliche Einschränkung: Die Anzahl verfügbarer Adressen ist begrenzt.
IPv6-Adressen
IPv6 wurde eingeführt, um den Mangel an Adressen zu beheben. Es verwendet ein 128-Bit-Format und wird hexadezimal geschrieben, wodurch eine nahezu unbegrenzte Anzahl eindeutiger Adressen möglich ist.
Beispiel: 2001:0db8:85a3::8a2e:0370:7334
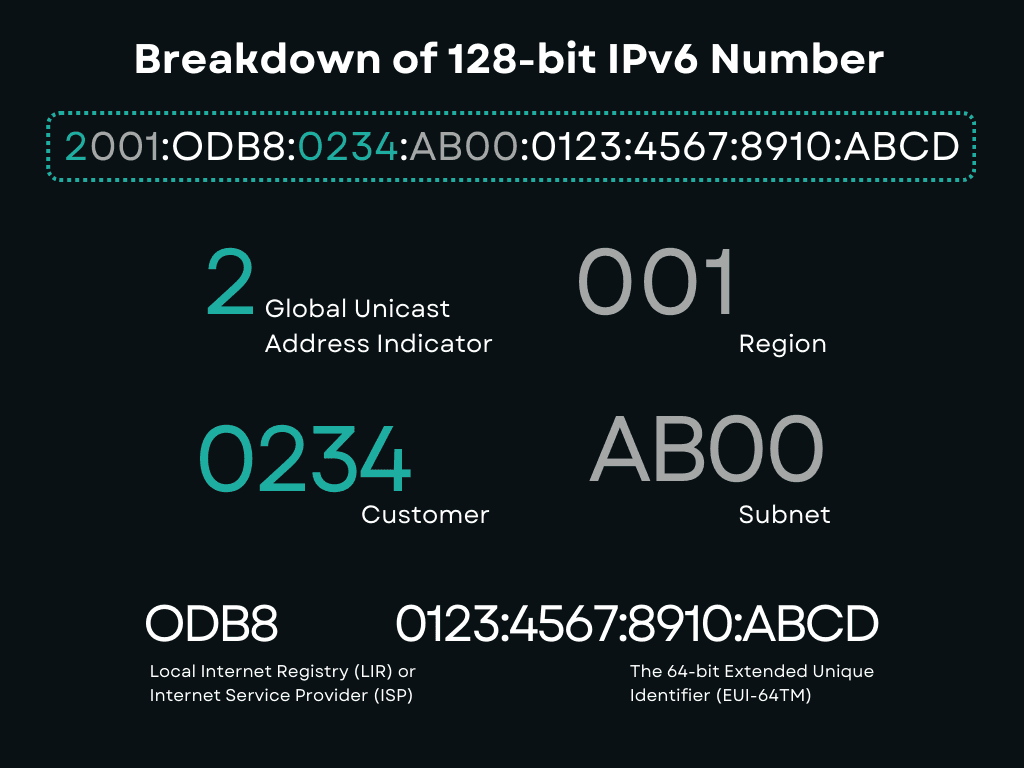
IPv6 verbessert außerdem die Effizienz des Routings und verringert den Bedarf an NAT. Die Einführung dauert jedoch noch an.
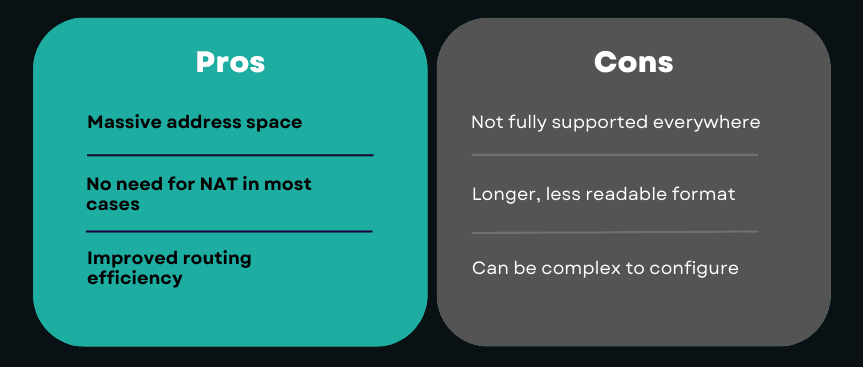
IPv4 und IPv6 existieren derzeit nebeneinander, weil das Internet nicht über Nacht umgestellt werden kann. Viele Netzwerke, Geräte und Dienste sind weiterhin auf IPv4 angewiesen, während die Nutzung von IPv6 allmählich zunimmt.
Beide Versionen zu verstehen, ist wichtig – besonders im Umgang mit modernen Netzwerken, Cloud-Diensten und Datenschutzwerkzeugen wie VPNs.
IP-Adressklassen (klassenbasierte Adressierung)
Bevor es moderne Verfahren zur IP-Zuweisung gab, unterteilte man IP-Adressen in Klassen. Dieses System, bekannt als klassenbasierte Adressierung, wurde entwickelt, um das Routing in den Anfangszeiten des Internets zu vereinfachen.
Jede Klasse legte fest, welcher Teil der IP-Adresse das Netzwerk und welcher Teil den Host innerhalb dieses Netzwerks identifizierte.
Die wichtigsten IP-Adressklassen
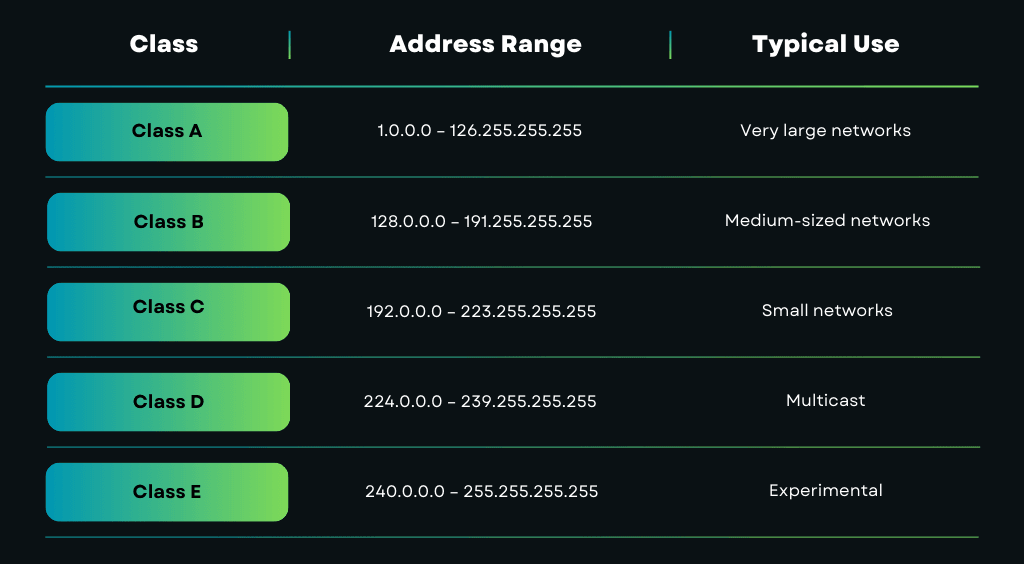
Zum Beispiel:
- Netzwerke der Klasse A unterstützten Millionen von Geräten,
- Netzwerke der Klasse C unterstützten nur einige Hundert.
Warum IP-Klassen zum Problem wurden
Die klassenbasierte Adressierung war zwar einfach, aber ineffizient. Organisationen erhielten oft deutlich mehr IP-Adressen, als sie tatsächlich benötigten. Das führte zu einer enormen Verschwendung des Adressraums – insbesondere als das Internet rasch wuchs.
Diese Ineffizienz ist einer der Hauptgründe, warum IPv4-Adressen knapp wurden.
Die klassenbasierte Adressierung wird heute zwar nicht mehr zur IP-Zuweisung verwendet, das Konzept findet sich aber weiterhin in:
- der Netzwerkausbildung,
- Dokumentationen,
- Altsystemen,
- allgemeinen Erklärungen zum Aufbau von IP-Adressen.
Um die Einschränkungen der IP-Klassen zu beheben, wurde ein flexibleres System eingeführt – das Subnetting.
Subnetting: Netzwerke in kleinere Teile aufteilen
Als Netzwerke größer wurden, zeigte sich oft die Notwendigkeit einer Aufteilung eines einzelnen Netzwerks in kleinere, leichter verwaltbare Segmente. Hier kommt Subnetting ins Spiel.
Subnetting ist der Vorgang, bei dem ein großes IP-Netzwerk in kleinere Netzwerke, sogenannte Subnetze, aufgeteilt wird. Jedes Subnetz funktioniert als eigenes logisches Netzwerk und ist zugleich Teil eines größeren Netzwerks.
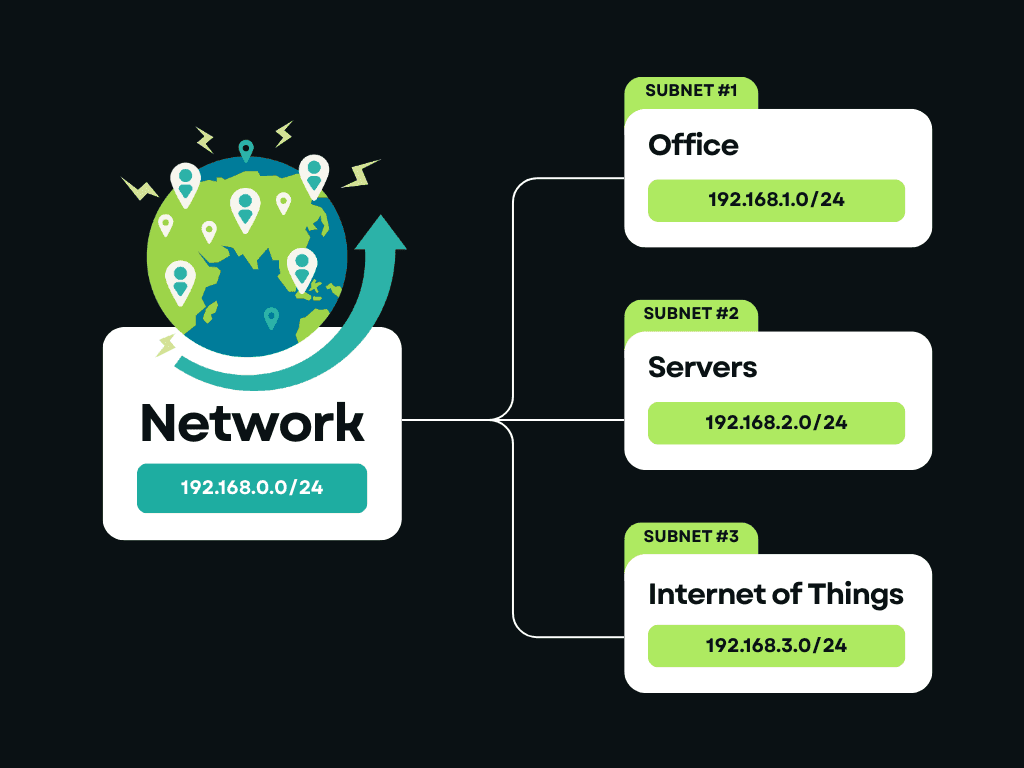
Subnetting hilft dabei:
- Netzwerküberlastung zu verringern,
- die Leistung zu verbessern,
- die Sicherheit durch die Isolierung des Datenverkehrs zu erhöhen,
- IP-Adressen effizienter zu verwalten.
Ein Unternehmen könnte beispielsweise interne Systeme, Gäste-WLAN und Server in verschiedene Subnetze aufteilen, obwohl sie dasselbe Hauptnetzwerk nutzen. Ein Netzwerk mit folgendem IP-Bereich:
192.168.1.0
Anstatt alle Geräte in eine große Gruppe zu stecken, lässt sich dieser Bereich durch Subnetting in kleinere Abschnitte unterteilen, von denen jeder über einen eigenen Satz verwendbarer IP-Adressen verfügt.
Du musst Subnetze nicht selbst berechnen, um das Konzept zu verstehen. Entscheidend ist, dass Subnetting steuert, wie Datenverkehr innerhalb eines Netzwerks gruppiert und weitergeleitet wird. Auch wenn du Subnetze nie selbst konfigurierst, spielen sie eine entscheidende Rolle dabei, Netzwerke übersichtlich und sicher zu halten.
CIDR erklärt (Classless Inter-Domain Routing)
Mit dem weiteren Wachstum des Internets wurden sowohl die klassenbasierte Adressierung als auch starre Subnetzgrenzen zunehmend einschränkend. Um dieses Problem zu lösen, wurde CIDR (Classless Inter-Domain Routing) eingeführt.
Mit CIDR lassen sich IP-Adressen zuweisen und weiterleiten, ohne auf feste Klassen zurückzugreifen. Anstelle vorgegebener Netzwerkgrößen verwendet CIDR flexible Präfixe, die festlegen, wie viele Bits einer IP-Adresse zum Netzwerk gehören.
CIDR wird mit einem Schrägstrich und einer darauffolgenden Zahl geschrieben, zum Beispiel:
192.168.1.0/24
Die Zahl nach dem Schrägstrich gibt an, wie viele Bits den Netzwerkteil der Adresse kennzeichnen.
- /24 bedeutet, dass 24 Bits für das Netzwerk verwendet werden
- Die übrigen Bits werden für Geräte innerhalb dieses Netzwerks verwendet
Du kannst auch Folgendes sehen:
- /16 für größere Netzwerke
- /32 für eine einzelne IP-Adresse
CIDR macht die Zuweisung von IP-Adressen deutlich effizienter. Dadurch können Netzwerke genau auf den tatsächlichen Bedarf zugeschnitten werden, Routingtabellen kleiner und schneller bleiben und Internetanbieter sowie Cloud-Anbieter den IP-Adressraum effektiv verwalten.
Diese Flexibilität ist einer der Hauptgründe, warum das Internet trotz der Einschränkungen von IPv4 weiter wachsen kann.
Siehst du einen IP-Bereich oder einen VPN-Serverblock mit /24 oder /20, kommt CIDR zum Einsatz. CIDR zu verstehen hilft dabei, zu erklären, wie große Netzwerke funktionieren und wie Datenverkehr effizient durch das Internet geleitet wird.
Geteilte und dedizierte IP-Adressen
Ein weiterer wichtiger Unterschied betrifft die Unterscheidung zwischen geteilten und dedizierten IP-Adressen. Dieser Unterschied spielt eine große Rolle für den Datenschutz und ist besonders relevant bei VPNs.
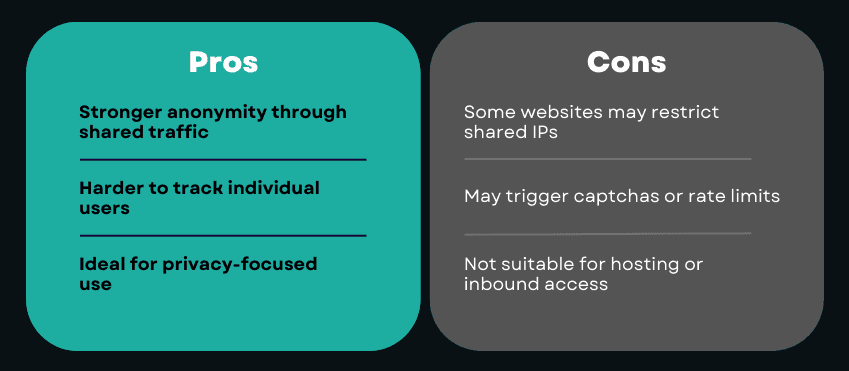
Geteilte IP-Adressen
Eine geteilte IP-Adresse wird von mehreren Nutzern gleichzeitig verwendet. Von außen scheint der gesamte Datenverkehr von derselben IP zu kommen. Das ist der am häufigsten von VPN-Diensten verwendete IP-Adresstyp.
VPN-Anbieter setzen auf geteilte IPs, weil sie:
- den Datenverkehr vieler Nutzer zusammenführen,
- es erschweren, einzelne Aktivitäten einer bestimmten Person zuzuordnen,
die Anonymität durch das Vermischen mit der „Masse“ verbessern.
Dedizierte IP-Adressen
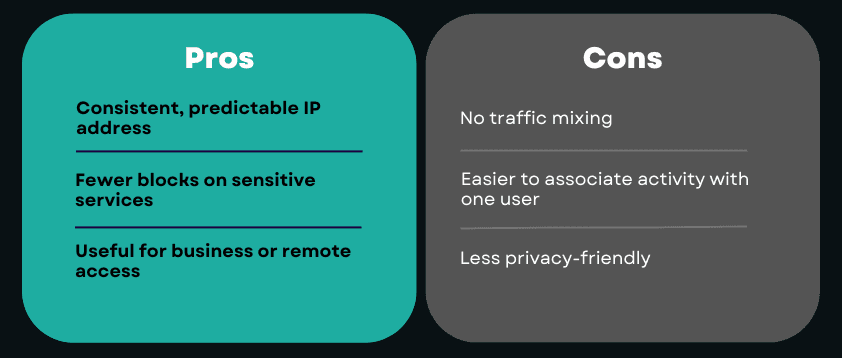
Eine dedizierte IP-Adresse wird einem einzelnen Nutzer zugewiesen, ändert sich nicht und wird nicht mit anderen geteilt. Einige VPN-Anbieter bieten dedizierte IPs als optionale Funktion an, in der Regel für bestimmte Anwendungsfälle.
Dedizierte IPs sind nützlich, wenn du Folgendes benötigst:
- konstanten Zugriff auf Dienste,
- IP-Allowlisting,
- weniger Captchas auf bestimmten Websites.
Allerdings bieten sie weniger Anonymität als geteilte IPs.
Für die meisten Menschen, die ein VPN zum Schutz ihrer Privatsphäre nutzen, sind geteilte IP-Adressen die bessere Wahl. Sie entsprechen dem Kernziel eines VPNs: die Nachverfolgbarkeit und die Sichtbarkeit zu verringern.
Dedizierte IPs sind nicht „besser“ – sie sind einfach anders, ausgelegt auf Stabilität und Zugriff statt auf Anonymität.
Wie VPNs mit IP-Klassen, Subnetzen und CIDR interagieren
Wenn du dich mit einem VPN verbindest, änderst du nicht nur deine öffentliche IP-Adresse – du wechselst in eine andere Netzwerkumgebung mit eigener Struktur, eigenen Routingregeln und einer eigenen Logik für die IP-Zuweisung.
VPN-IP-Adressen stammen aus Rechenzentrums-Subnetzen
Die meisten VPN-Anbieter betreiben ihre Server in Rechenzentren. Daher gehören VPN-IP-Adressen üblicherweise zu IP-Bereichen von Rechenzentren, in Blöcken zugewiesen mithilfe der CIDR-Notation. Statt einer einzelnen IP kann ein VPN-Server beispielsweise innerhalb eines Bereichs wie diesem betrieben werden:
203.0.113.0/24
Dieser CIDR-Block definiert ein Subnetz mit IP-Adressen, die der VPN-Anbieter kontrolliert und den verbundenen Nutzern dynamisch zuweist.
Geteilte IP-Pools und CIDR-Bereiche
VPNs verwenden für die typische Zuweisung von IPs an Nutzer geteilte IP-Pools. Diese Pools:
- bestehen aus mehreren IPs innerhalb desselben Subnetzes,
- werden zwischen Nutzern rotiert,
- ermöglichen es, den Datenverkehr vieler Nutzer miteinander zu vermischen.
CIDR macht dies effizient, indem es VPN-Anbietern Folgendes ermöglicht:
- große IP-Pools zu verwalten,
- Server schnell zu skalieren,
- Datenverkehr vorhersehbar weiterzuleiten.
Aus Datenschutzsicht ist diese Struktur bewusst gewählt – geteilte Subnetze erschweren es, Aktivitäten einem einzelnen Nutzer zuzuordnen.
IP-Klassen: größtenteils veraltet, als Konzept weiterhin relevant
Moderne VPNs verlassen sich bei der Zuweisung nicht auf IP-Klassen (A, B, C), aber das Konzept gilt weiterhin auf einer übergeordneten Ebene.
Zum Beispiel:
- Viele VPN-IPv4-Adressen liegen in Bereichen, die historisch Netzwerken der Größe Klasse C ähnelten,
- die Unterscheidung zwischen Netzwerk- und Hostanteil besteht weiterhin – sie wird nur durch CIDR statt durch Klassen ausgedrückt.
CIDR hat das Denken in Klassen praktisch ersetzt und dabei die zugrunde liegende Logik bewahrt.
Warum das für Datenschutz und Konnektivität wichtig ist
Da VPN-IPs aus bekannten Subnetzen und Rechenzentrumsbereichen stammen:
- wenden manche Websites strengere Regeln an,
- leiten CDNs den Datenverkehr möglicherweise anders weiter,
- spielt die IP-Reputation eine Rolle.
VPN-Anbieter mit gut verwalteten Diensten überwachen und wechseln IP-Bereiche aktiv, um diese Probleme zu verringern und eine stabile Verbindung aufrechtzuerhalten.
Gleichzeitig ermöglicht dieser subnetzbasierte Ansatz VPNs:
- die echte IP-Adresse deines Heimanschlusses zu verbergen,
- die Struktur deines lokalen Netzwerks abzuschirmen,
- die direkte Sichtbarkeit deines tatsächlichen Geräts zu verringern.
Wenn du ein VPN verwendest, wird dein Datenverkehr:
- aus deinem lokalen privaten Netzwerk geleitet,
- in ein geteiltes VPN-Subnetz geleitet,
- mithilfe von per CIDR verwalteten IP-Blöcken weitergeleitet
und erscheint online unter einer völlig anderen Netzwerkidentität.
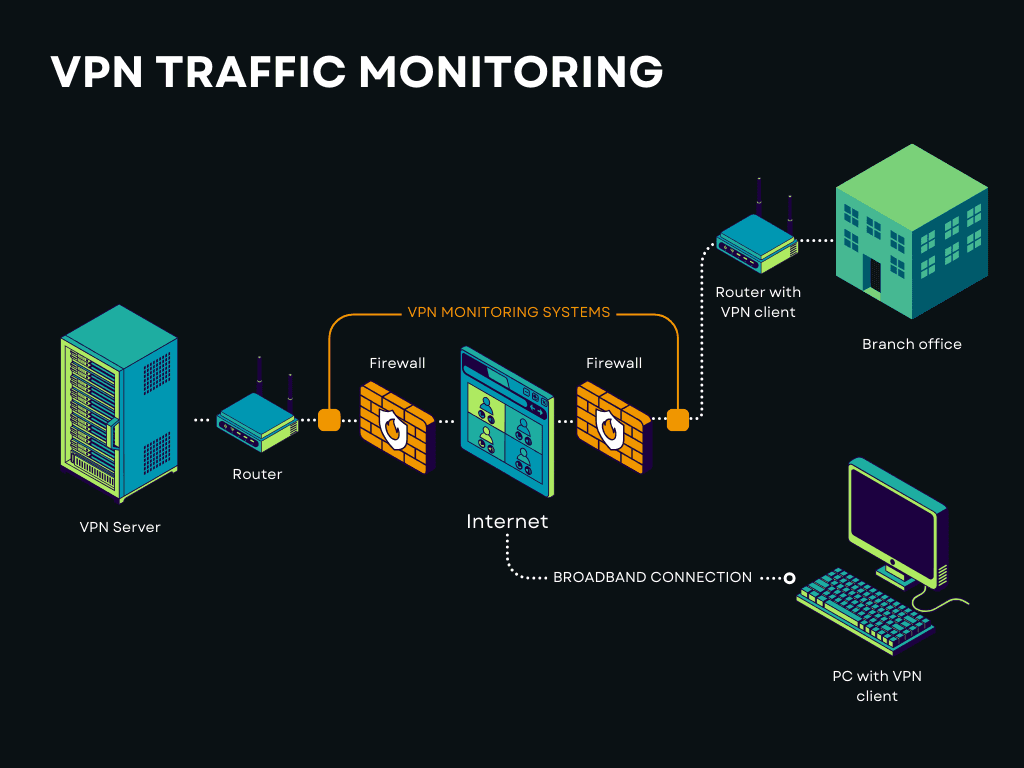
Diese Abstraktionsschicht macht VPNs wirksam – und erklärt, warum das Verständnis der IP-Struktur verdeutlicht, wie VPNs die Privatsphäre schützen.
Den passenden IP-Typ wählen – und warum ein VPN es leichter macht
Die verschiedenen IP-Adresstypen zu verstehen, hilft dabei, nachzuvollziehen, wie das Internet Datenverkehr weiterleitet, Einschränkungen anwendet und Geräte identifiziert. Öffentliche und private IPs erfüllen unterschiedliche Aufgaben; statische und dynamische IPs beeinflussen Stabilität und Nachverfolgbarkeit; geteilte, dedizierte IPs, IPs von Heimanschlüssen und Rechenzentrums-IPs bringen jeweils eigene Kompromisse mit sich.
Die wichtigste Erkenntnis ist einfach: Es gibt nicht die eine „beste“ IP-Adresse für alle. Die richtige Wahl hängt davon ab, was du erreichen möchtest.
- Für alltägliches Surfen und den Schutz der Privatsphäre reichen geteilte und dynamische IPs normalerweise aus.
- Für Fernzugriff oder geschäftliche Anforderungen können statische oder dedizierte IPs erforderlich sein.
- Für Anonymität und weniger Tracking bieten geteilte IP-Pools klare Vorteile.
In der Praxis ist es für die meisten Nutzer nicht realistisch, diese Unterschiede manuell zu verwalten. Internetanbieter weisen IPs automatisch zu, Netzwerkstrukturen bleiben verborgen, und ein Wechsel zwischen IP-Typen ist auf Abruf ohne zusätzliche Tools nur selten möglich.
Genau hier ist ein VPN besonders nützlich.
Wie Guru VPN dir hilft, deine IP-Sichtbarkeit zu verwalten
Guru VPN vereinfacht die Funktionsweise von IP-Adressen im Alltag, indem es die Komplexität im Hintergrund verwaltet. Statt sich Gedanken über Subnetze, CIDR-Bereiche oder IP-Reputation zu machen, verbinden sich Nutzer mit einem verwalteten Netzwerk, das auf Datenschutz und Stabilität ausgelegt ist.
Mit Guru VPN:
- wird deine echte öffentliche IP durch eine VPN-IP aus einem geteilten Pool ersetzt,
- wird der Datenverkehr über sorgfältig verwaltete Subnetze geleitet,
- werden DNS und Routing einheitlich gehandhabt
- und verringert der Wechsel von IPs die langfristige Nachverfolgbarkeit.
Dieser Ansatz ermöglicht es Nutzern, von der Anonymität geteilter IPs, globalem Zugriff und vorhersehbarem Verhalten zu profitieren – ohne selbst Netzwerkdetails verstehen oder konfigurieren zu müssen. Mit Guru VPN bleibt diese Komplexität im Hintergrund, sodass du dich auf das Surfen, Arbeiten und den Schutz deiner Privatsphäre konzentrieren kannst.


