EN
 BR
 DE
 ES
 FR
 RU
 ID
 TR
 IT
 JP
 SA
 VN
 TH
 KR

Tunelamento dividido de VPN: o que é, como funciona e quando usar

 Principais pontos

- Entenda o que é o tunelamento dividido e como ele difere de uma conexão VPN padrão de túnel completo.
- Conheça os principais tipos de tunelamento dividido de VPN, incluindo configurações por aplicativo, por URL e inversas.
- Veja os benefícios reais — de economizar largura de banda a acessar dispositivos locais enquanto continua conectado à VPN.
- Avalie os riscos de segurança e as limitações das plataformas antes de decidir se deve ativá-lo.
- Descubra em quais situações do dia a dia vale a pena usar uma VPN com tunelamento dividido.
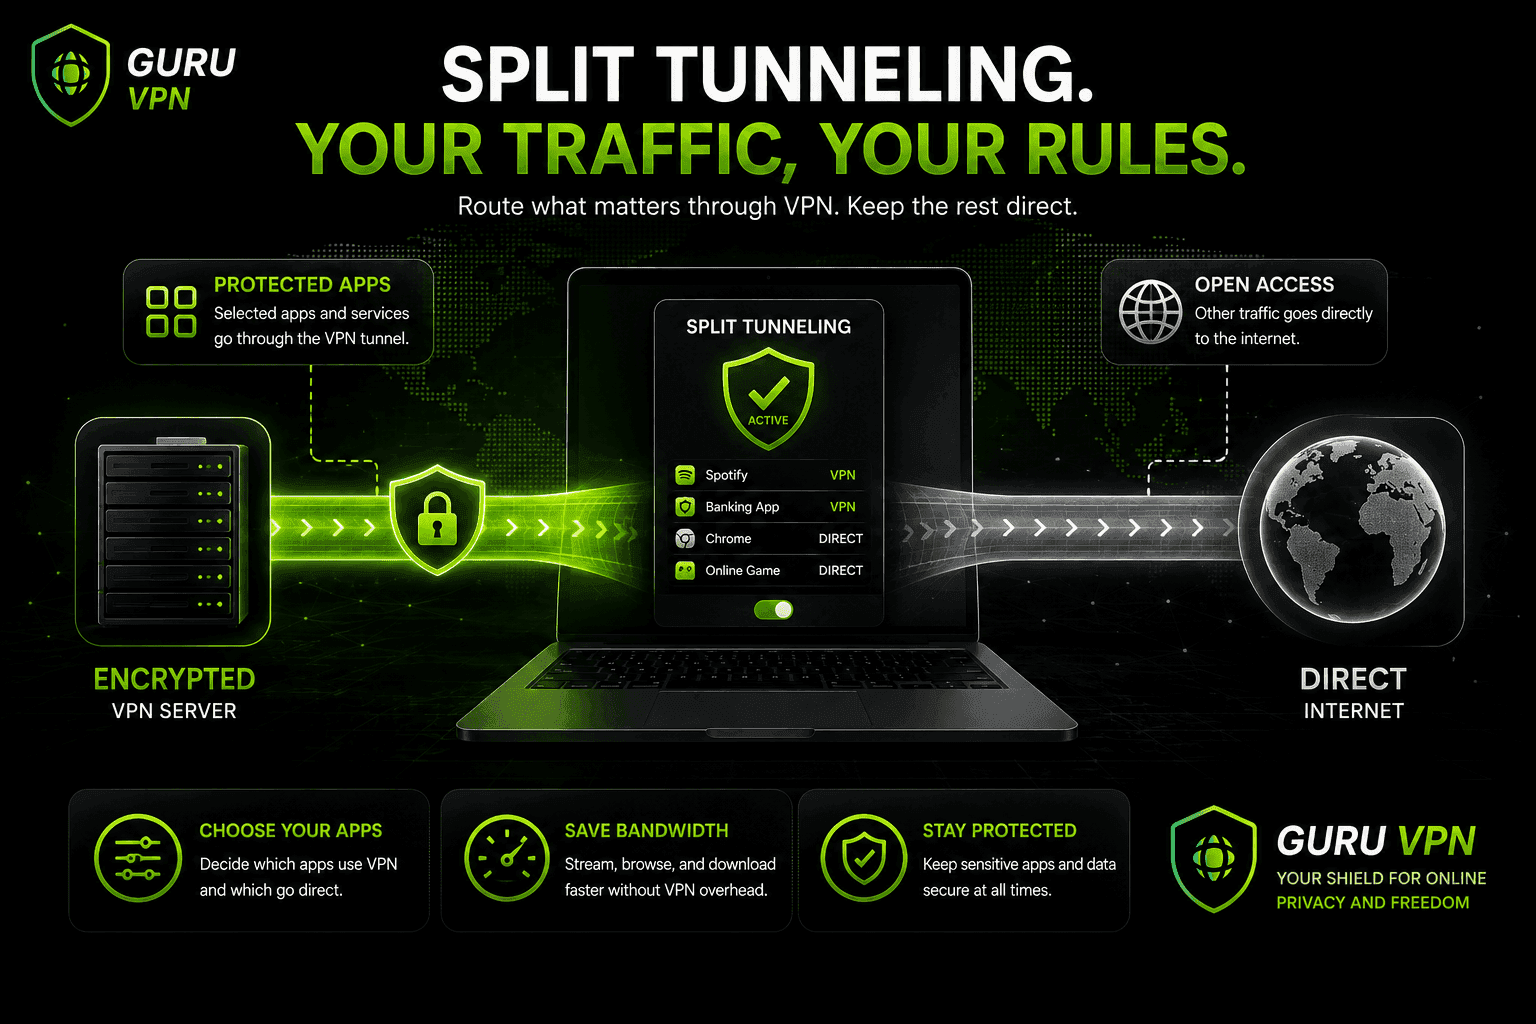
Se você já encontrou o termo VPN com tunelamento dividido ao navegar pelas configurações do seu aplicativo de VPN, não está sozinho — esse é um dos recursos mais mal compreendidos dos softwares de VPN modernos. Em termos simples, o tunelamento dividido permite escolher qual parte do seu tráfego de internet passa por uma conexão VPN criptografada e qual parte vai diretamente para a internet. Em vez de uma abordagem de tudo ou nada, você decide, aplicativo por aplicativo ou até site por site, o que será protegido.
Muitas pessoas que pesquisam o que é tunelamento dividido de VPN estão tentando resolver um problema bem específico: querem a privacidade e a segurança de uma VPN para algumas atividades, mas não querem abrir mão da velocidade, do acesso a dispositivos locais ou de conteúdo específico de uma região em todo o resto. O tunelamento dividido existe justamente para resolver esse dilema.
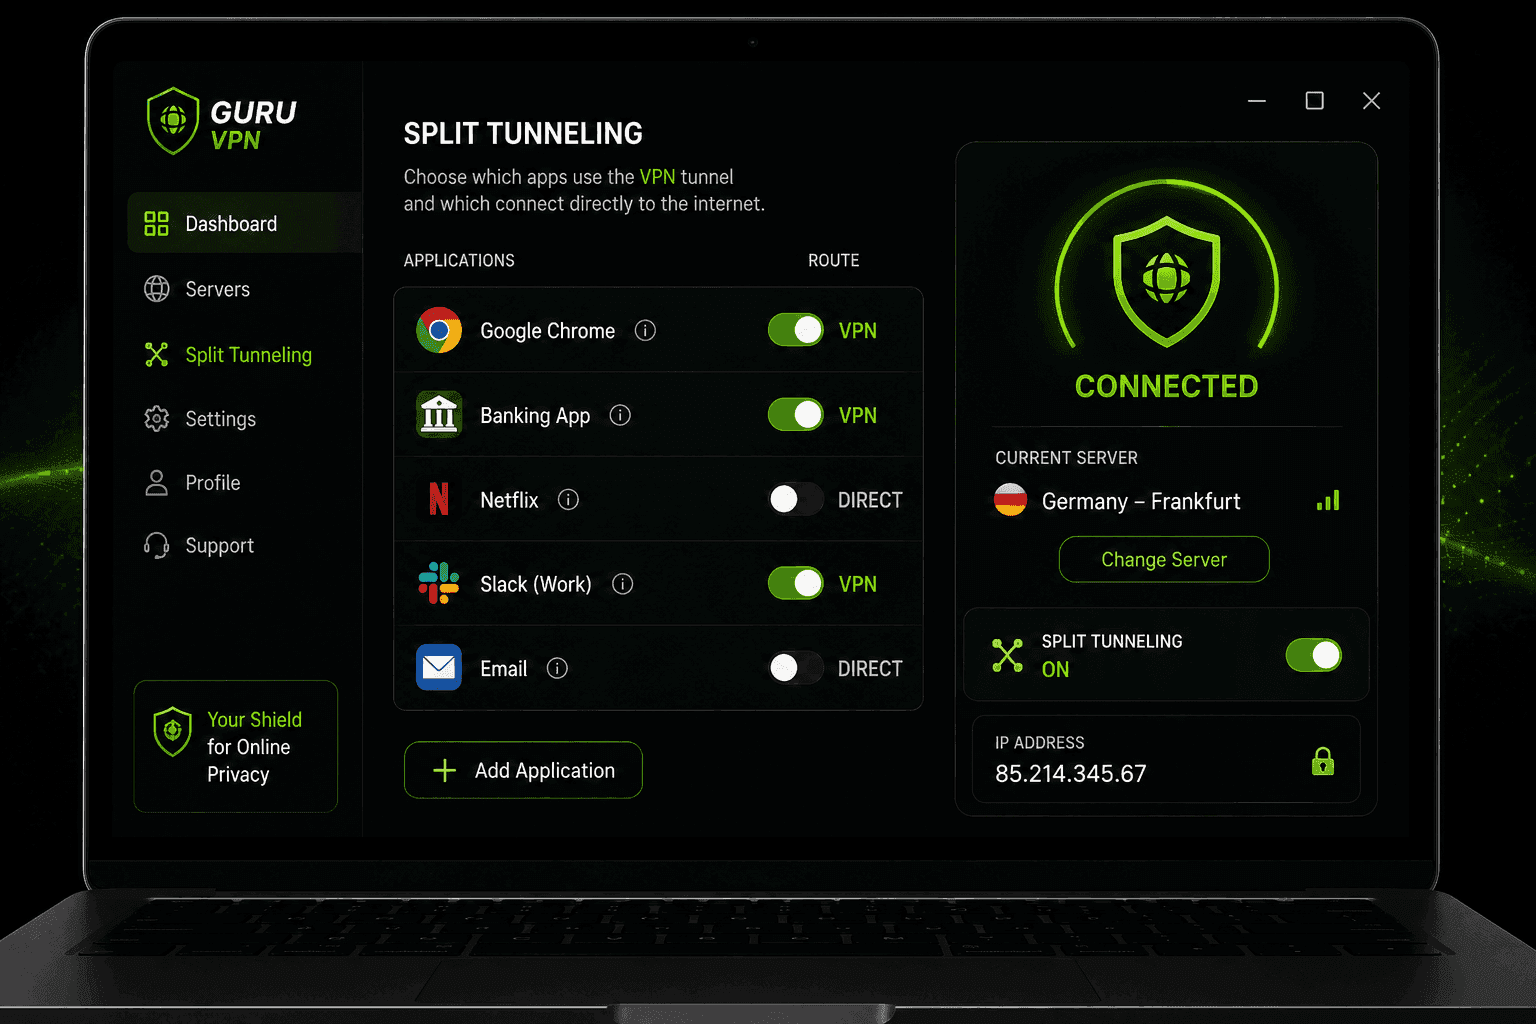
Aplicativos de VPN modernos, como Guru VPN incluem esse tipo de flexibilidade diretamente em seus clientes para computadores e dispositivos móveis, para que você não precise de conhecimentos avançados de redes para configurá-lo. Neste guia, vamos explicar o que o tunelamento dividido faz, quais são os tipos disponíveis, quando faz sentido usá-lo e quais concessões de segurança você deve conhecer antes de ativá-lo.
Principais conclusões
- Entenda o que é o tunelamento dividido e como ele difere de uma conexão VPN padrão de túnel completo.
- Conheça os principais tipos de tunelamento dividido de VPN, incluindo configurações por aplicativo, por URL e inversas.
- Veja os benefícios reais — de economizar largura de banda a acessar dispositivos locais enquanto continua conectado à VPN.
- Avalie os riscos de segurança e as limitações das plataformas antes de decidir se deve ativá-lo.
- Descubra em quais situações do dia a dia vale a pena usar uma VPN com tunelamento dividido.
O que é tunelamento dividido?
O tunelamento dividido é um recurso de VPN que permite encaminhar apenas parte do seu tráfego de internet por um túnel criptografado, enquanto o restante se conecta à internet normalmente, sem criptografia. Imagine duas estradas saindo da sua casa: uma é privada e protegida, passa por um posto de controle — o servidor VPN — antes de chegar ao destino; a outra é uma estrada pública comum que vai diretamente para lá. Você decide qual estrada cada parte do tráfego percorre.
Por padrão, a maioria das VPNs usa o que se chama de tunelamento completo: cada byte de dados que seu dispositivo envia ou recebe passa pela conexão criptografada, sem exceções. O tunelamento dividido rompe essa regra de propósito, dando a você mais controle sobre a velocidade, o acesso local e quais dados realmente precisam de proteção.
Tunelamento dividido vs. VPN de túnel completo
| Recurso | VPN de túnel completo | VPN com tunelamento dividido |
|---|---|---|
Tráfego coberto | 100% do tráfego criptografado | Apenas aplicativos ou sites selecionados são criptografados |
Velocidade | Pode diminuir sob carga intensa | Mais rápida para o tráfego fora do túnel |
Acesso à rede local | Muitas vezes bloqueado durante a conexão | Disponível para o tráfego excluído |
Segurança | Proteção máxima e uniforme | Protege apenas o que você escolhe |
Ideal para | Trabalho confidencial, Wi-Fi público | Uso misto no dia a dia, trabalho remoto |
Como funciona uma VPN com tunelamento dividido?
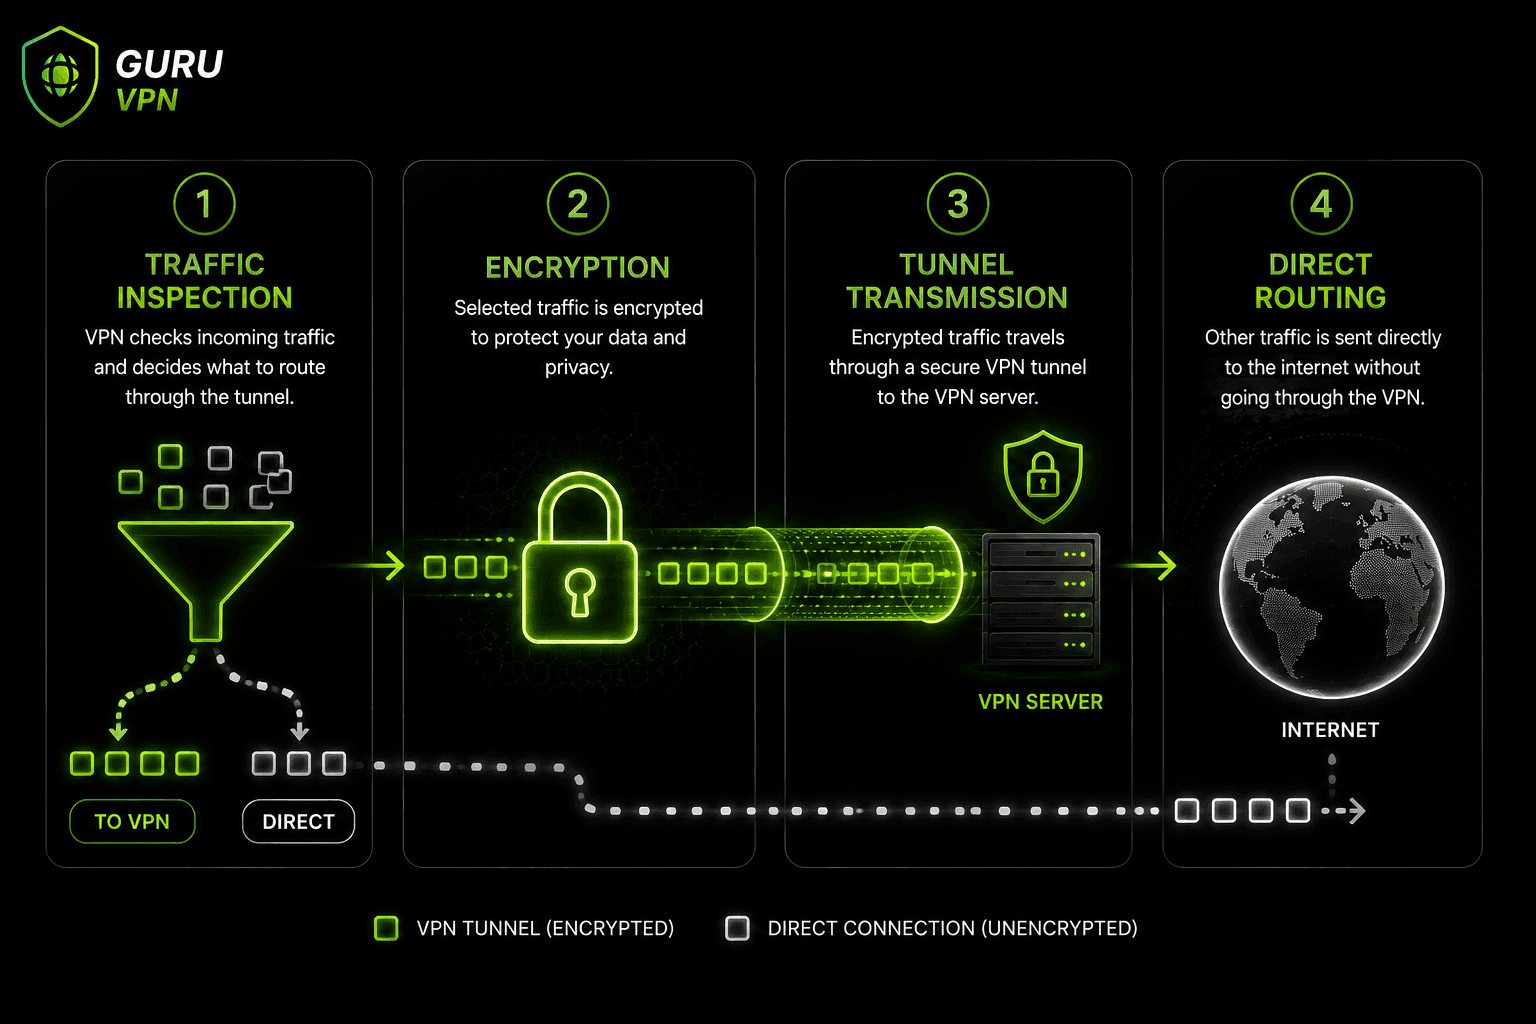
Nos bastidores, uma VPN com tunelamento dividido usa um conjunto de regras que o cliente VPN verifica antes de qualquer dado sair do seu dispositivo:
- Inspeção do tráfego — o cliente VPN verifica cada solicitação de conexão de acordo com as regras por aplicativo, domínio ou endereço IP que você configurou.
- Criptografia e encapsulamento — o tráfego que corresponde a uma regra de “proteger isto” é criptografado e envolvido em um novo cabeçalho de pacote para uma transmissão segura.
- Transmissão pelo túnel — esses dados criptografados passam pelo túnel VPN até o servidor VPN, que os descriptografa e os encaminha ao destino real.
- Roteamento direto — o tráfego que não corresponde a nenhuma regra ignora totalmente o túnel e sai diretamente pela sua conexão normal com a internet.
O resultado são duas vias de tráfego lado a lado: uma criptografada e roteada por um servidor VPN, e outra aberta e roteada normalmente, ambas ativas ao mesmo tempo.
Tipos de tunelamento dividido de VPN
Nem todas as implementações funcionam da mesma forma. As três abordagens mais comuns são:
Tunelamento dividido por aplicativo — você escolhe quais aplicativos específicos devem usar o túnel VPN (por exemplo, um aplicativo bancário ou um cliente de trabalho), enquanto todos os outros se conectam diretamente. Essa é a opção que a maioria dos aplicativos de VPN para consumidores oferece nas configurações.
Tunelamento dividido por URL ou domínio — em vez de aplicativos inteiros, você escolhe sites ou domínios específicos para encaminhar pela VPN, muitas vezes por meio de uma extensão de navegador. Todo o restante no navegador usa sua conexão normal.
Tunelamento dividido inverso — isso inverte o padrão: todo o tráfego é criptografado pela VPN, a menos que você exclua um aplicativo ou site especificamente. Em geral, essa é considerada a opção inicial mais segura, já que nada contorna a proteção sem que você determine. Alguns provedores descrevem isso simplesmente como modo de VPN dividida, embora a mecânica subjacente seja a mesma, independentemente do nome usado.
Tunelamento dividido por IP — em vez de escolher por aplicativo ou domínio, você especifica endereços IP individuais ou intervalos de IP que devem (ou não devem) passar pela VPN. Isso aparece com mais frequência em configurações de VPN empresariais, nas quais os administradores precisam controlar com precisão quais servidores internos ou serviços externos passam pelo túnel, sem depender de regras por aplicativo que podem se comportar de forma menos previsível em diferentes dispositivos.
| Tipo | Como funciona | Uso típico |
|---|---|---|
Por aplicativo | Selecione os aplicativos que passarão pela VPN | Proteger um aplicativo de trabalho enquanto navega normalmente |
Por URL/domínio | Selecione os sites que serão encaminhados pela VPN | Proteger sites específicos por meio de uma extensão de navegador |
Inverso | Criptografe tudo, exceto as exclusões escolhidas | Padrão mais seguro, com exceções limitadas e deliberadas |
Por IP | Selecione endereços ou intervalos de IP específicos | Controle preciso de roteamento, comum em configurações empresariais |
Benefícios do tunelamento dividido
O atrativo do tunelamento dividido está no controle. Como apenas parte do seu tráfego é criptografada, há menos sobrecarga na conexão como um todo, o que pode resultar em velocidades visivelmente maiores para os aplicativos e sites excluídos — algo útil para downloads grandes, videochamadas ou streaming que não precisa de proteção VPN.
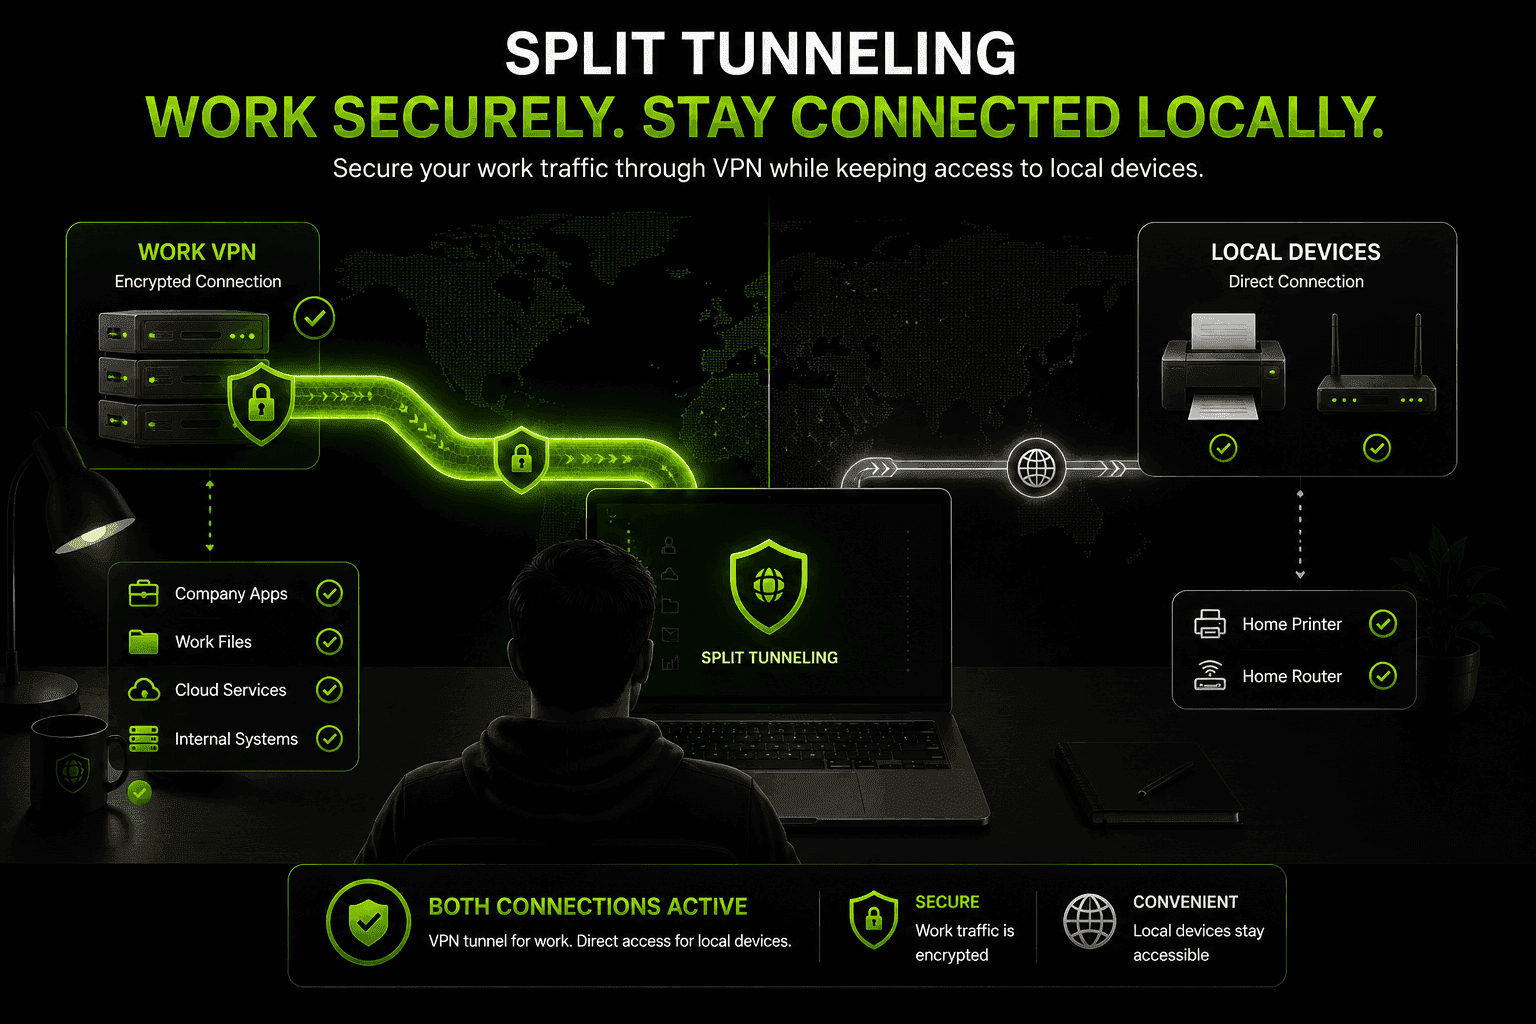
Ele também resolve um incômodo muito comum: muitos profissionais remotos configuram o tunelamento dividido nos aplicativos de VPN justamente para acessar uma impressora da rede local ou uma unidade NAS em casa enquanto o tráfego de trabalho continua criptografado e roteado pela VPN da empresa. Sem o tunelamento dividido, uma conexão de túnel completo muitas vezes bloqueia o acesso aos dispositivos da sua própria rede local.
O tunelamento dividido também possibilita acessar conteúdo e serviços locais e específicos de uma região enquanto você usa a VPN para outra coisa — por exemplo, consultar um site bancário local com seu endereço IP real enquanto assiste a conteúdo internacional por meio de um servidor VPN em outro lugar. E, como menos tráfego é criptografado, a carga no próprio servidor VPN também é menor, o que pode resultar em uma conexão mais estável nos horários de pico.
Riscos e limitações do tunelamento dividido de VPN
O tunelamento dividido envolve algumas concessões, e é importante entendê-las antes de ativá-lo para tudo.
O tráfego que contorna o túnel não é protegido pela criptografia da VPN, o que significa que fica visível para seu provedor de internet e para qualquer pessoa que monitore a rede à qual você está conectado, inclusive em Wi-Fi público. Se um dispositivo ou aplicativo excluído for comprometido, esse tráfego também contorna qualquer proteção DNS ou filtragem de conteúdo oferecida pela VPN, permitindo que atividades maliciosas passem despercebidas pelas suas defesas. Regras configuradas incorretamente são outro problema comum — excluir o aplicativo errado por engano pode deixar dados confidenciais sem criptografia sem que você perceba.
Para organizações que fornecem acesso VPN a funcionários remotos, o tunelamento dividido traz um risco que vai além da exposição do próprio usuário: se o dispositivo de um funcionário com tunelamento dividido for comprometido enquanto estiver conectado a uma rede doméstica ou pública, essa infecção terá um caminho direto para a internet mais ampla sem passar pelos sistemas de monitoramento, filtragem por proxy ou prevenção contra perda de dados da empresa — ficando, na prática, invisível para a equipe de TI corporativa até reaparecer no lado protegido da conexão. Esse é um dos principais motivos pelos quais muitas políticas corporativas de VPN restringem ou desativam totalmente o tunelamento dividido em dispositivos gerenciados pela empresa, embora ele continue sendo comum e comparativamente de baixo risco para uso individual não corporativo.
Também é importante considerar as limitações das plataformas. O tunelamento dividido tem bom suporte no Windows e no Android, é mais limitado no macOS (especialmente em aplicativos baseados em WebKit, como o Safari) e geralmente não está disponível no iOS porque o sistema operacional da Apple restringe o nível de controle de rede por aplicativo que aplicativos de terceiros podem ter. Por isso, qualquer recurso de túnel dividido de VPN deve ser usado com cuidado e de forma deliberada, em vez de ser ativado por padrão para todos os aplicativos que você usa.
Quando usar uma VPN com tunelamento dividido?
Esse recurso costuma fazer mais sentido em algumas situações do dia a dia:
Trabalhar remotamente e precisar acessar dispositivos locais, como uma impressora, uma smart TV ou um NAS doméstico, sem desconectar a VPN. Assistir a conteúdo ou navegar em sites específicos de uma região pela sua conexão real enquanto outros aplicativos continuam sendo roteados por um servidor VPN em outro lugar. Reduzir o uso de largura de banda nos dados móveis excluindo aplicativos que consomem muitos dados e não precisam de criptografia. Jogar ou fazer videochamadas com menor latência mantendo esses aplicativos fora do túnel criptografado, enquanto todo o resto continua protegido. Usar duas redes ao mesmo tempo — por exemplo, uma VPN corporativa para o tráfego de trabalho e sua conexão doméstica habitual para a navegação pessoal — sem precisar desconectar e reconectar ao longo do dia. Usar torrents especificamente pelo túnel VPN e manter o restante da navegação na conexão normal, para que apenas o tráfego do cliente de torrent seja criptografado e todo o resto não fique mais lento por passar por um servidor VPN.
Como ativar o tunelamento dividido no seu dispositivo
O processo geral é semelhante na maioria dos aplicativos de VPN, embora os nomes exatos dos menus variem:
Windows — abra as configurações do seu aplicativo de VPN, encontre a seção Split Tunneling, ative-a e adicione os aplicativos que deseja incluir ou excluir do túnel.
Android — a maioria dos aplicativos de VPN lista os aplicativos instalados em um menu “Split Tunneling” ou “App Exclusions”, no qual basta marcar os aplicativos que devem contornar a VPN.
macOS — o suporte é mais limitado e os provedores muitas vezes o classificam como “experimental”; normalmente, ele abrange apenas aplicativos excluídos, em vez de oferecer flexibilidade completa para incluir ou excluir.
iOS — as restrições da Apple significam que esse recurso geralmente não está disponível da mesma forma que no Windows ou Android; portanto, não se surpreenda se a versão para iPhone do seu aplicativo de VPN não oferecer o recurso.
No nível do roteador (DD-WRT, Tomato, pfSense) — se seu aplicativo de VPN não oferecer suporte nativo ao tunelamento dividido, ou se você quiser que a regra se aplique a todos os dispositivos da rede em vez de configurar cada um individualmente, firmwares personalizados de roteador como DD-WRT, Tomato ou pfSense permitem configurá-lo no nível da rede. Em geral, isso requer configurar regras de roteamento baseado em políticas para encaminhar o tráfego de dispositivos ou endereços IP específicos por um cliente VPN em execução no próprio roteador, enquanto todo o resto usa sua conexão normal. A configuração exige mais conhecimento técnico do que simplesmente ativar uma opção no aplicativo, mas é a única maneira prática de aplicar o tunelamento dividido a dispositivos — uma smart TV, um console de jogos ou uma caixa de som inteligente — que não podem executar um aplicativo de VPN por conta própria.
Antes de fazer qualquer ajuste no tunelamento dividido da VPN, sempre confira em quais plataformas seu provedor realmente oferece suporte ao recurso — uma função que funciona perfeitamente no seu laptop pode simplesmente não existir no seu celular.
Como resolver problemas de tunelamento dividido de VPN
Mesmo um túnel dividido configurado corretamente pode se comportar de forma inesperada. Veja alguns problemas comuns e o que geralmente os resolve:
Um aplicativo excluído ainda parece passar pela VPN. Alguns aplicativos encaminham o tráfego por processos em segundo plano ou por um serviço de sistema compartilhado que uma regra simples por aplicativo não detecta — tente excluir o processo específico que realmente gerencia a conexão de rede ou confira se o aplicativo depende de um mecanismo de navegador que precisa ser excluído separadamente.
O tunelamento dividido para de funcionar depois de uma atualização do aplicativo ou do sistema operacional. Às vezes, os clientes VPN perdem as regras de exclusão após uma atualização importante do sistema operacional ou do próprio aplicativo excluído. Reabrir as configurações do tunelamento dividido e adicionar novamente o aplicativo afetado geralmente resolve o problema.
Um aplicativo roteado pelo túnel não consegue acessar a internet. Muitas vezes, isso ocorre por um conflito de DNS — o aplicativo pode estar tentando resolver endereços pelos servidores DNS da sua VPN enquanto o tráfego efetivo passa fora do túnel, ou o contrário. Desativar e reativar o tunelamento dividido ou reiniciar o aplicativo de VPN geralmente resolve o problema.
O acesso à rede local continua sem funcionar, mesmo após excluir o aplicativo relevante. Alguns roteadores e clientes VPN precisam que o próprio tráfego da rede local seja explicitamente excluído, e não apenas o aplicativo que tenta acessá-la — confira se o aplicativo de VPN tem uma opção separada “allow LAN access” ou “local network” junto às regras por aplicativo.
Túnel dividido ou túnel completo: qual escolher?
Se você não tem certeza se uma configuração de VPN com túnel dividido atende às suas necessidades, uma regra prática razoável é começar com o tunelamento completo para tudo que envolva dados confidenciais — operações bancárias, saúde, sistemas de trabalho ou Wi-Fi público — e excluir gradualmente apenas os aplicativos ou sites específicos em que confia e que conhece. O tunelamento completo continua sendo a opção padrão mais segura; o tunelamento dividido troca deliberadamente parte da proteção por conveniência e velocidade e funciona melhor quando você sabe exatamente o que está excluindo e por quê.
Boas práticas para um tunelamento dividido mais seguro
Alguns hábitos ajudam bastante a manter o tunelamento dividido seguro. Mantenha aplicativos confidenciais — bancos, e-mail e ferramentas de trabalho — roteados pela VPN, em vez de excluí-los. Revise periodicamente a lista de aplicativos excluídos, pois os que você adicionou há meses talvez já não precisem contornar o túnel. Evite ativar o tunelamento dividido em redes Wi-Fi públicas ou não confiáveis, a menos que tenha certeza do que cada aplicativo excluído está enviando. E escolha um provedor de VPN que combine o tunelamento dividido com proteções básicas robustas, como um kill switch e proteção contra vazamento de DNS, para que uma configuração incorreta não resulte em uma exposição maior.
Por que escolher Guru VPN para o tunelamento dividido
Um recurso de VPN só é útil na medida em que o aplicativo que o oferece é bem desenvolvido. Ele combina tunelamento dividido por aplicativo com criptografia forte, uma política rigorosa de não registro de atividades e uma rede global de servidores, para que você ajuste com precisão quais aplicativos continuam protegidos sem abrir mão da velocidade em todo o resto.
| Recurso | Benefício |
|---|---|
Tunelamento dividido por aplicativo | Escolha exatamente quais aplicativos usam o túnel VPN |
Criptografia forte | Protege o tráfego que você encaminha pela VPN |
Servidores globais rápidos | Mantém fluindo sem problemas tanto o tráfego excluído quanto o que passa pelo túnel |
Política rigorosa de não registro de atividades | Mantém sua atividade privada, independentemente do roteamento |
Aplicativos multiplataforma | Controles consistentes nos dispositivos compatíveis |
Largura de banda ilimitada | Sem limites, quer o tráfego passe pelo túnel ou siga diretamente |
Como o tunelamento dividido reduz a quantidade de tráfego que passa pelo servidor VPN, contar com uma infraestrutura rápida e confiável por trás dele é ainda mais importante. Compare a linha completa de planos Guru VPN para ver qual combina com sua configuração e, com servidores em 49+ países, vale a pena conferir os locais de servidores disponíveis para encontrar a opção mais rápida perto de você antes de começar a excluir aplicativos do túnel.
Perguntas frequentes
É um recurso de VPN que permite encaminhar apenas parte do seu tráfego por um túnel VPN criptografado, enquanto o restante se conecta diretamente à internet, em vez de criptografar tudo por padrão.
Ele é usado principalmente para equilibrar privacidade e praticidade — mantendo aplicativos confidenciais protegidos enquanto permite que outros tipos de tráfego, como o acesso à rede local ou o de aplicativos que consomem muita largura de banda, contornem o túnel para obter mais velocidade.
Entre os usos comuns do dia a dia estão acessar uma impressora doméstica enquanto se está conectado a uma VPN de trabalho, reduzir o uso de dados móveis e manter videochamadas ou o tráfego de jogos fora do túnel criptografado para diminuir a latência.
No Android, geralmente significa excluir aplicativos específicos do túnel VPN pelas configurações do aplicativo. No iPhone, o suporte é limitado ou indisponível devido às restrições que a Apple impõe a aplicativos de rede de terceiros.
Tecnicamente, é um conjunto de regras de roteamento: o cliente VPN inspeciona cada conexão, criptografa e encaminha pelo túnel o tráfego que corresponde às suas regras e permite que todo o resto use sua conexão normal com a internet sem alterações.
Em essência, é simplesmente a opção de proteger parte da sua conexão em vez de toda ela — criptografando os aplicativos ou sites que você escolher, enquanto todo o restante acessa a internet diretamente, sem passar pelo servidor VPN.
Uma VPN comum, de túnel completo, criptografa todo o tráfego, sem exceções. Uma VPN com túnel dividido criptografa apenas o tráfego escolhido por você, deixando o restante passar fora do túnel.
Pode ser, desde que você escolha deliberadamente o que excluir. O tráfego fora do túnel não é protegido pela VPN, por isso é melhor manter os aplicativos confidenciais criptografados e excluir apenas aplicativos em que você confia e que conhece.
Sim — o tunelamento dividido por aplicativo está disponível nas plataformas compatíveis, permitindo escolher quais aplicativos usam o túnel criptografado. Consulte os planos atuais do Guru VPN para verificar a disponibilidade em cada plataforma.
Conclusão: assuma o controle do tráfego da sua VPN
O tunelamento dividido oferece um nível de controle que uma conexão VPN padrão, de tudo ou nada, simplesmente não proporciona. Quando usado com cuidado, permite proteger o tráfego que realmente precisa de proteção e manter a navegação do dia a dia, o acesso à rede local e os aplicativos que consomem muita largura de banda funcionando em velocidade máxima. Quando usado sem cuidado, pode deixar mais dados expostos do que você pretendia — por isso, entender como funciona e escolher um aplicativo de VPN que o implemente com clareza é tão importante quanto ativar o recurso.