 EN
 BR
 DE
 ES
 FR
 RU
 ID
 TR
 IT
 JP
 SA
 VN
 TH
 KR

O tráfego criptografado por VPN pode ser identificado? Uma explicação clara

 Principais pontos

- Saiba a diferença entre o que a criptografia de VPN protege e o que continua visível para observadores.
- Conheça as principais técnicas que as redes usam para identificar o tráfego de VPN sem descriptografá-lo.
- Entenda por que a identificação do tráfego de VPN é probabilística, e não uma prova definitiva de uso.
- Descubra como os protocolos modernos de VPN reduzem padrões identificáveis por meio de seu design e de técnicas de ofuscação.
- Veja por que a criptografia, por si só, não garante invisibilidade — e o que realmente ajuda a aumentá-la.
Muitas pessoas acham que uma VPN as torna completamente invisíveis na internet por causa da criptografia. Acreditam que, depois de ativá-la, suas atividades ficam ocultas. A realidade é um pouco mais complexa.
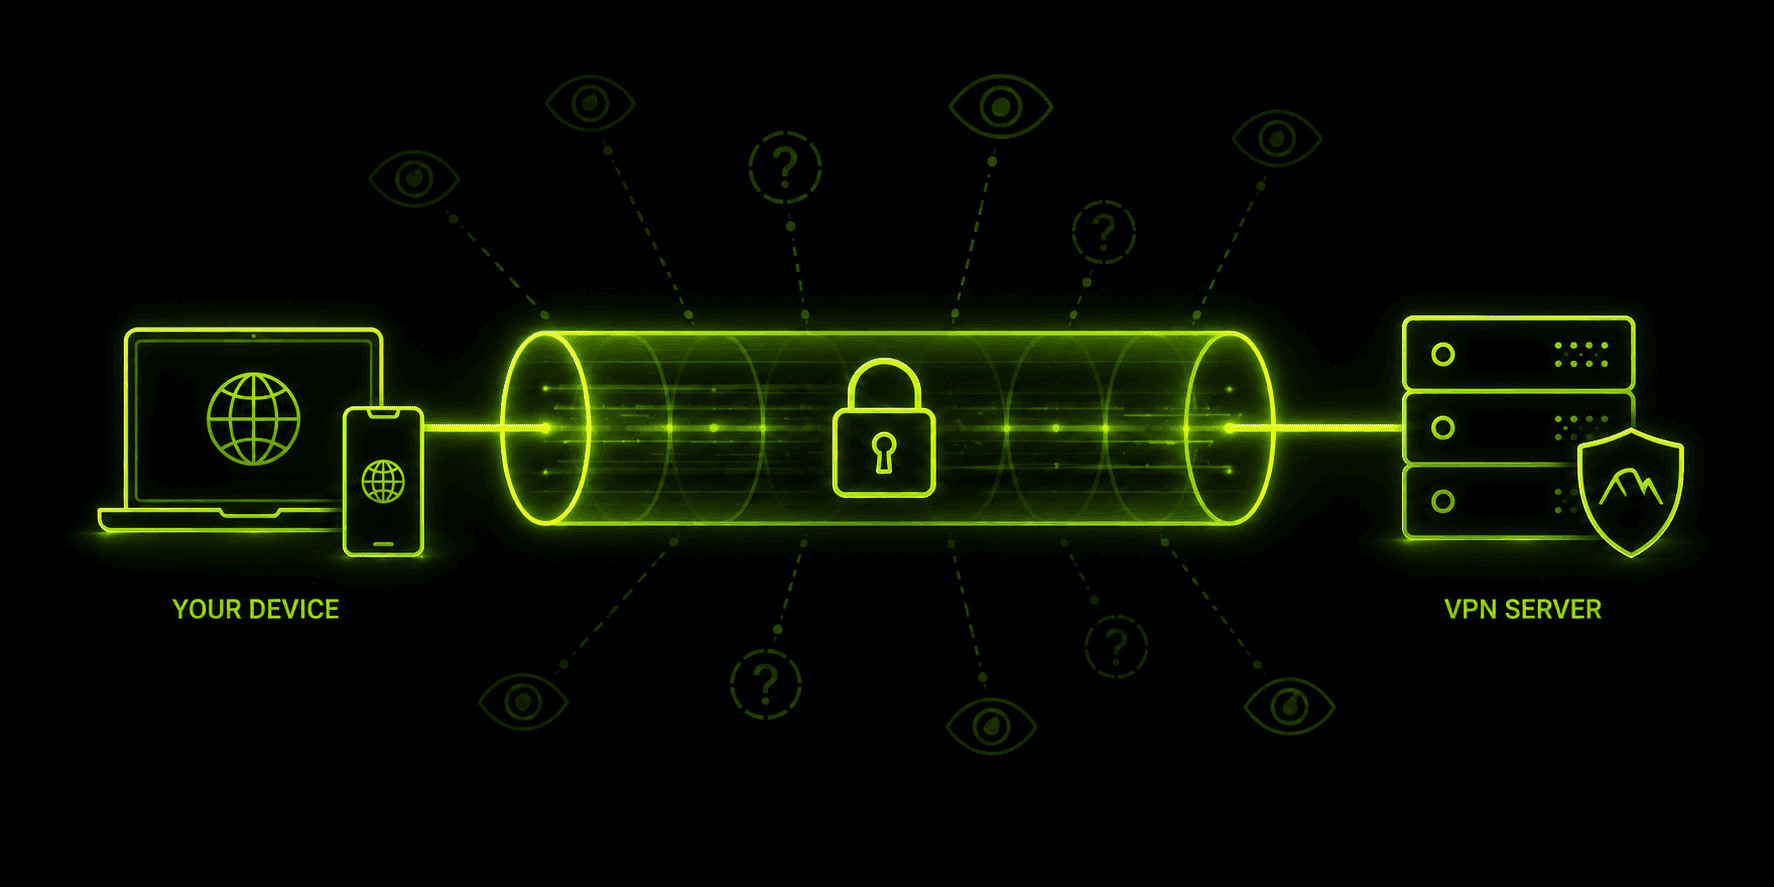
A criptografia de VPN ajuda a manter sua atividade online segura, protegendo informações como os sites visitados e os dados enviados. Mas a criptografia não oculta o uso da internet. As conexões e os dados continuam circulando, e parte deles pode ser observada.
É assim que as pessoas podem perceber quando você está usando uma VPN. As redes não precisam ler seus dados para identificar padrões de tráfego; muitas vezes, basta saber como o tráfego da internet se comporta. Essas informações podem ajudar você a entender melhor as VPNs.
O que a criptografia de VPN realmente protege
Para entender a identificação de tráfego, é útil separar claramente o conteúdo dos metadados.
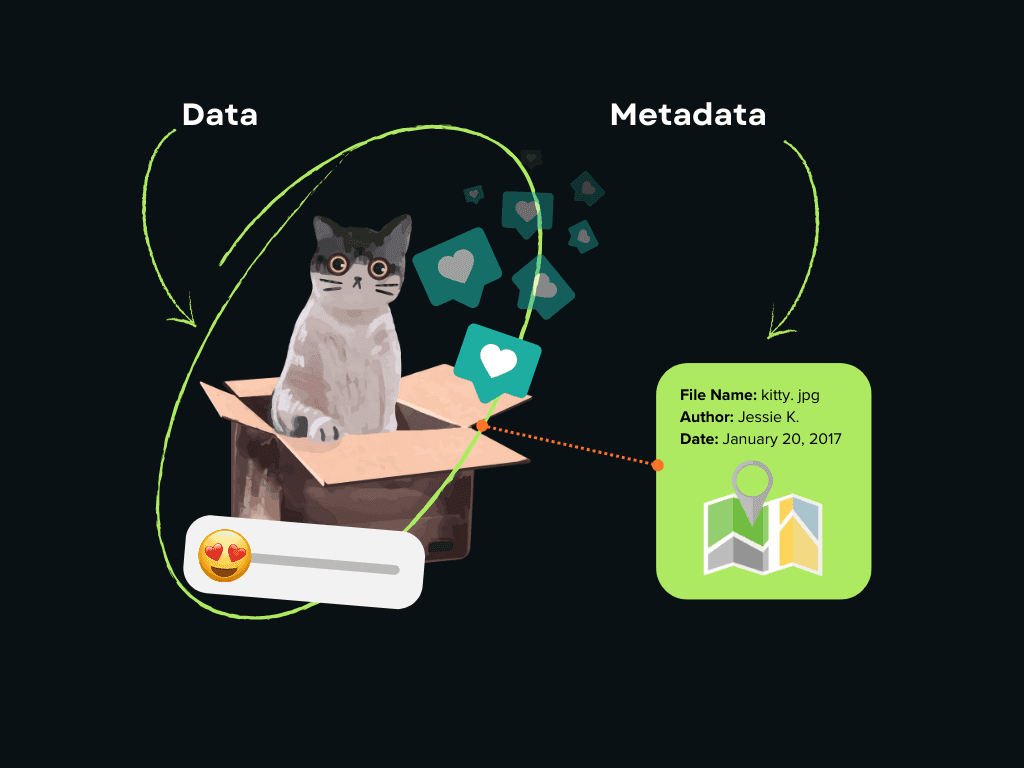
Uma VPN criptografa seu tráfego de internet, protegendo:
- Seus dados
- Os sites que você visita
- As solicitações DNS
- Informações de login, mensagens e arquivos
Essa criptografia mantém suas informações protegidas de quem monitora sua conexão, como provedores de internet ou operadores de redes Wi-Fi públicas.
Ainda assim, alguns dados continuam visíveis:
- O fato de você estar usando uma conexão
- O endereço IP ao qual você está se conectando
- O tamanho dos pacotes e a velocidade de transferência dos dados
- O uso total de dados
Mesmo com os dados criptografados, observadores da rede ainda podem inferir alguns aspectos da sua atividade online analisando esses dados visíveis. Esse é um conceito fundamental para entender a inspeção de tráfego criptografado.
O que é a identificação do tráfego de VPN?
A identificação do tráfego de VPN consiste em detectar quando uma conexão está usando uma VPN, sem bisbilhotar o que está sendo enviado.
Em vez de verificar o conteúdo, as redes observam aspectos como o destino do tráfego, a estrutura dos pacotes de dados e a regularidade do fluxo de dados ao longo do tempo. A ideia é identificar o próprio túnel VPN, sem ver o que há dentro dele.
Esse tipo de identificação costuma ser usado por:
- Empresas de internet
- Redes de empresas e escolas
- Sites de conteúdo com regras relacionadas a regiões ou políticas
- *Redes que precisam filtrar conteúdo por causa de regras
O fato de uma rede identificar o tráfego de VPN não significa necessariamente que ela esteja bloqueando-o ou monitorando-o. Muitas vezes, ela apenas o classifica em uma categoria diferente da do tráfego web comum.
VPN e identificação do tráfego de VPN: qual é a diferença?
As pessoas muitas vezes confundem a identificação de VPN com a identificação do tráfego de VPN, embora sejam coisas diferentes. Entender a diferença ajuda a perceber como conexões criptografadas ainda podem ser detectadas, mesmo sem poderem ser descriptografadas.
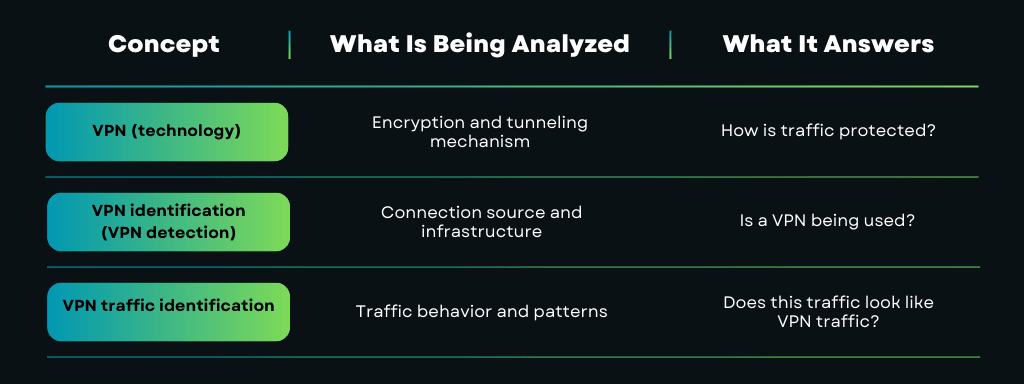
Em termos simples, uma VPN protege o conteúdo, enquanto as técnicas de identificação se concentram no contexto e no comportamento.
A inspeção de tráfego criptografado pode parecer assustadora, mas não é tão invasiva quanto você imagina. Isso não significa bisbilhotar seus dados de VPN. Trata-se mais de observar as características das conexões criptografadas.
Em vez de ler o conteúdo, a inspeção verifica o padrão do tráfego. As redes podem analisar aspectos como o tempo entre os pacotes, o tamanho deles, a duração da conexão e o fluxo de dados. Isso permite identificar o tipo de tráfego sem ver o que há dentro dele.
Esse tipo de inspeção é comum em redes corporativas ou em locais com regras rígidas para o tráfego. Seu objetivo é classificar e controlar o tráfego, não espionar o que você está fazendo.
Técnicas comuns de identificação do tráfego de VPN
A detecção comum de VPN geralmente se limita a verificar endereços IP. Já a identificação de tráfego analisa como os dados criptografados se comportam ao longo do tempo. Combinar esses métodos costuma aumentar a precisão.
Análise do fluxo de tráfego e do comportamento dos pacotes
Uma das técnicas mais comuns consiste em analisar a estrutura e o ritmo do tráfego criptografado.
As conexões VPN costumam gerar:
- sessões criptografadas contínuas e de longa duração;
- tamanhos de pacote relativamente estáveis;
- padrões consistentes de fluxo de dados de envio e recebimento.
Esse comportamento difere da navegação web típica, que tende a ocorrer em rajadas e ser mais irregular.
O que isso revela? Se o tráfego se parece com um túnel criptografado persistente, em vez de sessões HTTPS comuns.
Análise de tempo e de intervalos entre pacotes
Mesmo quando o conteúdo dos pacotes está criptografado, o intervalo de tempo entre eles continua visível.
Os sistemas analisam:
- a frequência dos pacotes;
- os intervalos entre rajadas;
- os padrões de transição entre períodos de inatividade e atividade.
Os protocolos de VPN costumam manter tráfego regular de keep-alive ou apresentar padrões de tempo previsíveis.
O que isso revela? Assinaturas estatísticas associadas a protocolos de VPN, em vez de uma navegação casual.
Identificação por impressão digital do handshake do protocolo
Todo protocolo de VPN usa um processo de handshake para estabelecer chaves de criptografia e parâmetros de sessão. Embora o handshake esteja criptografado, sua sequência e estrutura ainda podem ser identificadas por impressão digital.
Sistemas avançados procuram:
- a ordem de negociação do protocolo;
- comprimentos característicos das mensagens;
- o comportamento da camada de transporte durante o estabelecimento da conexão.
O que isso revela? A provável família de protocolos (por exemplo, VPN moderna ou tráfego TLS genérico).
Características da camada de transporte
As VPNs funcionam sobre protocolos de transporte como UDP ou TCP, muitas vezes de formas diferentes do tráfego web comum.
Os sistemas de identificação podem analisar:
- a preferência por UDP em vez de TCP;
- o comportamento de novas tentativas e retransmissões;
- os padrões de tratamento de congestionamento.
O que isso revela? Tráfego otimizado para tunelamento, em vez de entrega de conteúdo baseada em páginas.
Inspeção profunda de pacotes (DPI) sem descriptografia
Apesar do nome, a DPI não descriptografa o tráfego de VPN. Em vez disso, examina:
- os cabeçalhos dos pacotes;
- a consistência do fluxo;
- o comportamento do encapsulamento.
Os mecanismos de DPI correlacionam essas características com modelos conhecidos de tráfego criptografado.
O que isso revela? Se o tráfego corresponde a perfis conhecidos de encapsulamento de VPN.
Correlação entre sessões
Sistemas mais avançados acompanham o comportamento do tráfego em várias sessões ou conexões.
Eles procuram:
- comportamentos de conexão repetidos;
- assinaturas de tráfego consistentes mesmo após mudanças de IP;
- padrões de uso semelhantes ao longo do tempo.
O que isso revela? Indicadores comportamentais de longo prazo do uso de VPN, em vez da detecção de uma única sessão.
Por que a identificação do tráfego é probabilística
É importante observar que a identificação do tráfego de VPN raramente é definitiva. Cada técnica oferece um grau parcial de confiança, não uma prova absoluta.
Os sistemas modernos de detecção funcionam:
- combinando vários sinais fracos;
- atribuindo pontuações de probabilidade;
- ajustando os limiares conforme a política ou a tolerância ao risco.
Por isso ocorrem falsos positivos — e por isso a detecção de VPN deve ser entendida como classificação, e não como confirmação.
É possível descriptografar o tráfego criptografado de VPN?
Em geral, se a criptografia da sua VPN estiver configurada corretamente, quem monitora sua rede não poderá ler o tráfego.
As VPNs atuais usam métodos muito robustos para embaralhar seus dados e manter as chaves seguras. Assim, se alguém interceptar seu tráfego de internet, ele parecerá apenas um conjunto incompreensível de dados sem essas chaves.
Em geral, alguém só consegue ler seus dados de VPN se algo mais der errado. Por exemplo, se seu celular ou computador estiver infectado por um vírus, ou se você estiver usando uma configuração de VPN muito antiga ou fraca. Esses problemas geralmente afetam seu dispositivo, não a própria VPN.
É importante conhecer a diferença. A identificação do tráfego contorna a criptografia em vez de quebrá-la.
Como as VPNs modernas reduzem a identificação do tráfego
As VPNs modernas tratam a identificação do tráfego como um problema técnico, e não puramente criptográfico. Como a criptografia, por si só, não oculta os padrões de tráfego, as medidas de mitigação se concentram em reduzir características identificáveis nas camadas de protocolo e transporte.
Um dos fatores principais é o design do protocolo. Os protocolos de VPN atuais evitam estruturas fixas de pacotes e sequências previsíveis de handshake que podem ser facilmente identificadas por impressão digital. Em vez disso, usam formatos de mensagem mínimos e consistentes, que se misturam de forma mais natural a outros tipos de tráfego criptografado.
Outro aspecto importante é a flexibilidade de portas e transporte. As implementações modernas de VPN não estão limitadas a portas específicas e podem funcionar sobre protocolos de transporte amplamente usados. Isso torna a filtragem simples baseada em portas muito menos eficaz e reduz a visibilidade de assinaturas específicas de VPN.
O comportamento do tráfego também tem um papel. VPNs bem projetadas procuram manter entre sessões características estáveis de criptografia e fluxo, evitando padrões que diferem muito do tráfego web criptografado comum. Embora não seja possível ocultar totalmente o tempo e o tamanho dos pacotes, reduzir as anomalias ajuda a limitar a precisão da classificação.
Algumas soluções de VPN também implementam técnicas de ofuscação de tráfego, que modificam a apresentação dos pacotes sem enfraquecer a criptografia. Essas técnicas não alteram o conteúdo protegido, mas tornam o tráfego de VPN mais difícil de distinguir superficialmente de outras conexões criptografadas.
Por fim, a qualidade da implementação é tão importante quanto a teoria. Até protocolos robustos podem se tornar fáceis de identificar se forem implantados com configurações estáticas, alternativas legadas ou definições de criptografia inconsistentes. As VPNs modernas priorizam um comportamento uniforme em dispositivos e redes para minimizar a exposição involuntária.
Em conjunto, essas medidas não prometem invisibilidade, mas elevam significativamente o nível de exigência técnica para identificar o tráfego de VPN de forma confiável — que é o objetivo realista em ambientes de rede modernos.
Por que isso importa para quem usa VPN no dia a dia
Para a maioria das pessoas, a identificação do tráfego de VPN está mais relacionada ao acesso e à confiabilidade do que ao sigilo.
Se uma rede detectar tráfego de VPN, ela poderá deixá-lo mais lento, bloqueá-lo ou tratá-lo de forma especial. Isso pode prejudicar sua conexão em uma rede Wi-Fi pública. E, em algumas redes, essa detecção pode determinar se você poderá ou não usar uma VPN.
Saber como as redes detectam VPNs ajuda você a escolher a VPN e as configurações certas, além de saber o que esperar.
Mitos comuns sobre a identificação do tráfego de VPN
Um mito comum é que uma VPN torna você completamente invisível na internet. Na realidade, ela torna sua atividade privada, não inexistente.
Outro equívoco é pensar que o tráfego criptografado não pode ser analisado de forma alguma. Embora seu conteúdo esteja protegido, seu comportamento não fica totalmente oculto.
Por fim, nem todas as VPNs lidam da mesma forma com a identificação. A escolha do protocolo, a qualidade da implementação e o comportamento na rede influenciam o quanto uma conexão VPN pode ser detectada.
A privacidade vem de entender os limites
As VPNs são ferramentas poderosas de privacidade, mas não são capas mágicas de invisibilidade. Elas protegem o que mais importa — seus dados e sua atividade online — dentro das realidades técnicas das redes modernas.
Entender como funcionam a identificação do tráfego de VPN e a inspeção de tráfego criptografado ajuda a alinhar as expectativas com a realidade e a tomar decisões melhores sobre privacidade. No Guru VPN, nosso foco é criar conexões seguras e resilientes, projetadas para o funcionamento real da internet atual.