EN
 BR
 DE
 ES
 FR
 RU
 ID
 TR
 IT
 JP
 SA
 VN
 TH
 KR

VPN de acesso remoto: como funciona, diferenças para desktop remoto e alternativas modernas

 Principais pontos

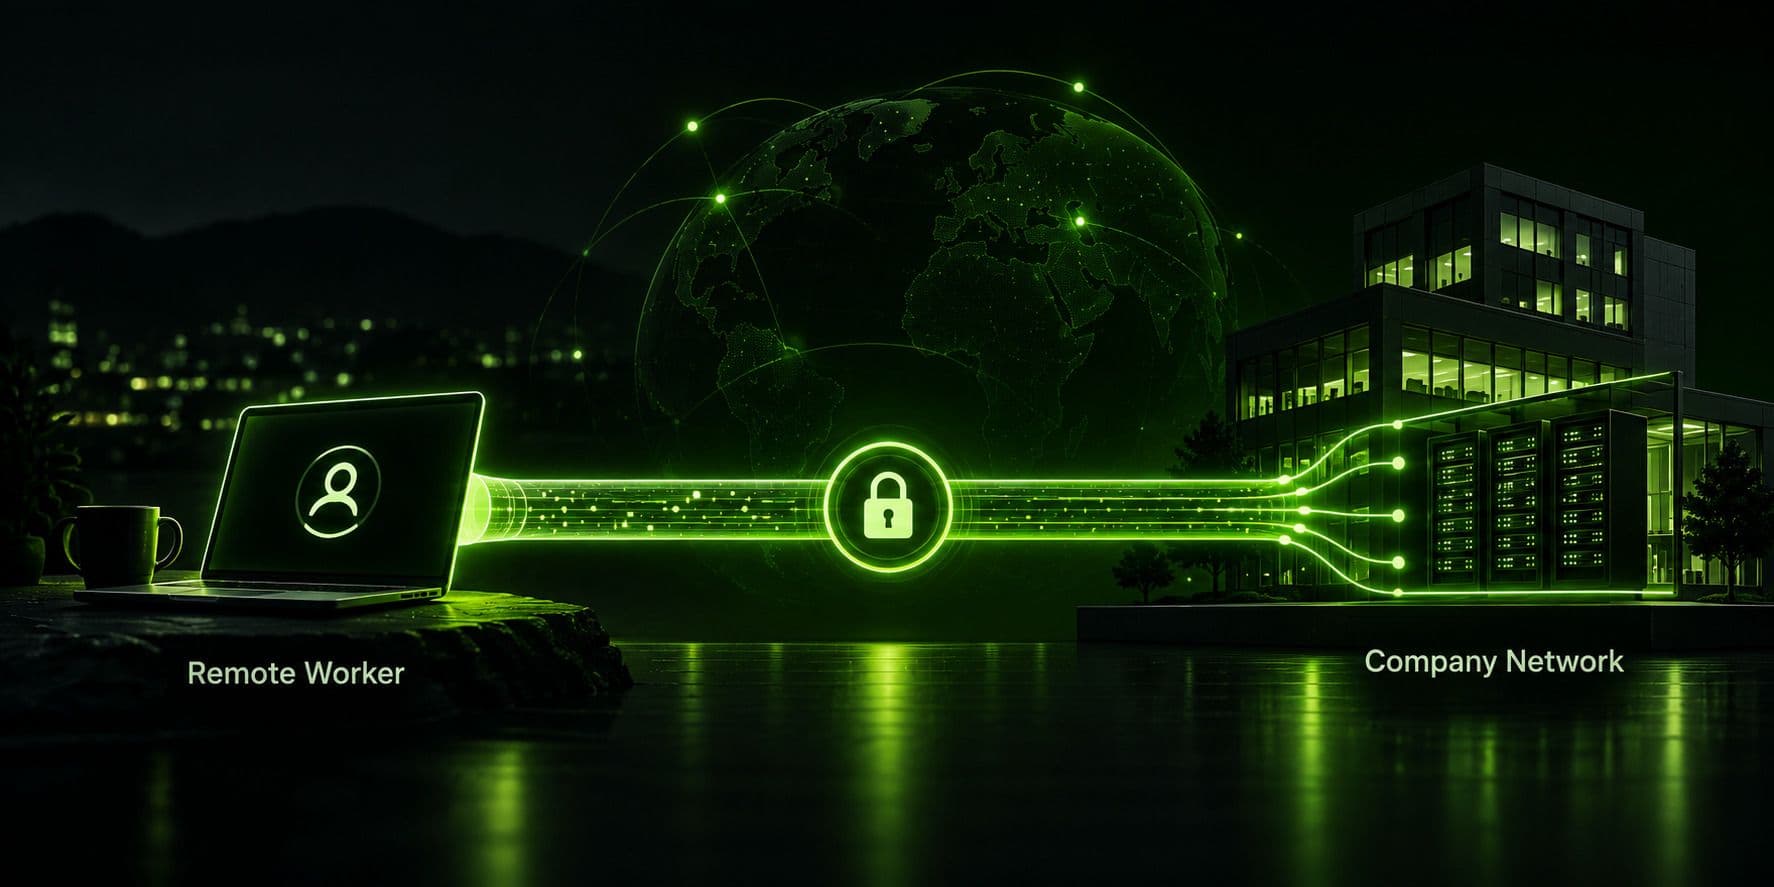
- Uma VPN de acesso remoto permite que um dispositivo individual crie um túnel criptografado até uma rede privada da empresa, para que o notebook de um funcionário remoto acesse sistemas internos como se estivesse fisicamente no escritório.
- Ela é diferente de uma VPN site-to-site, que conecta redes inteiras de escritórios entre si, em vez de dispositivos remotos individuais.
- VPN e software de desktop remoto resolvem problemas diferentes: a VPN dá ao dispositivo acesso no nível da rede, enquanto o desktop remoto permite controlar visualmente a tela de outro computador. Muitas vezes, as duas ferramentas são usadas juntas, não como substitutas.
- As VPNs tradicionais de acesso remoto têm limitações reais: não verificam o estado de segurança do dispositivo, e um dispositivo comprometido pode expor mais partes da rede do que o pretendido. Por isso, muitas empresas estão migrando para arquiteturas ZTNA ou SASE.
- Uma VPN pessoal como a Guru VPN protege seu tráfego e sua privacidade enquanto você trabalha remotamente, mas não é a mesma ferramenta que a VPN corporativa de acesso remoto que seu empregador pode fornecer para acessar sistemas internos. Elas resolvem problemas diferentes e geralmente não são intercambiáveis.
O termo VPN de acesso remoto abrange mais situações do que a maioria das explicações dá a entender. Em uma equipe de TI, significa uma infraestrutura específica que permite aos dispositivos dos funcionários se conectarem com segurança à rede da empresa de qualquer lugar. No dia a dia, “VPN para trabalho remoto” costuma significar algo bem mais simples: usar um app de VPN pessoal para proteger seu tráfego enquanto trabalha em uma cafeteria ou hotel. E quem procura ferramentas de VPN para desktop remoto geralmente quer resolver um problema completamente diferente: controlar um computador específico a partir de outro, em vez de proteger uma conexão de rede. Este guia esclarece essas três situações, explica tecnicamente o que é uma VPN de acesso remoto e como ela funciona, compara esse recurso com o software de desktop remoto e aborda o que está substituindo as VPNs tradicionais de acesso remoto nas empresas modernas — além de mostrar onde uma VPN pessoal como a Guru VPN se encaixa nas ferramentas de quem trabalha remotamente.
O que é uma VPN de acesso remoto?
Em termos concretos, o que é uma VPN de acesso remoto? É um software cliente instalado no dispositivo de um funcionário que estabelece uma conexão criptografada e autenticada com o gateway de rede da empresa. Assim, aquele dispositivo pode acessar recursos internos — servidores de arquivos, aplicativos internos e impressoras — que não ficam expostos à internet pública. Diferentemente de uma VPN pessoal, que principalmente redireciona seu tráfego por um servidor do provedor para ocultar seu endereço IP, o objetivo da VPN corporativa de acesso remoto é permitir que um dispositivo externo funcione como se estivesse conectado diretamente à rede do escritório.
Para entender as opções de acesso remoto por VPN, primeiro é preciso saber qual tipo sua empresa usa, já que o termo abrange várias tecnologias subjacentes que cumprem o mesmo objetivo básico de maneiras diferentes. O que uma VPN remota deve proteger, especificamente? Duas coisas ao mesmo tempo: a confidencialidade dos dados que circulam entre o dispositivo remoto e o escritório (por meio da criptografia) e o controle de acesso de quem pode alcançar os sistemas internos (por meio da autenticação, antes mesmo de o túnel ser estabelecido). As duas partes são importantes: sem a autenticação adequada, a criptografia apenas permitiria que usuários não autorizados também se conectassem com segurança.
Como funciona uma VPN de acesso remoto
O funcionamento segue um padrão conhecido: o funcionário abre o software cliente da VPN e se autentica, normalmente com nome de usuário e senha, além de autenticação multifator em organizações preocupadas com segurança. Depois da validação, o cliente e o gateway de VPN da empresa negociam um túnel criptografado — geralmente usando protocolos IPsec ou baseados em SSL/TLS — e o dispositivo do funcionário recebe um endereço IP interno, como se tivesse entrado diretamente na rede do escritório. A partir daí, o tráfego destinado a recursos internos é criptografado, enviado pelo túnel até o gateway, descriptografado e encaminhado ao sistema interno correspondente; no caminho de volta, o processo ocorre na ordem inversa.
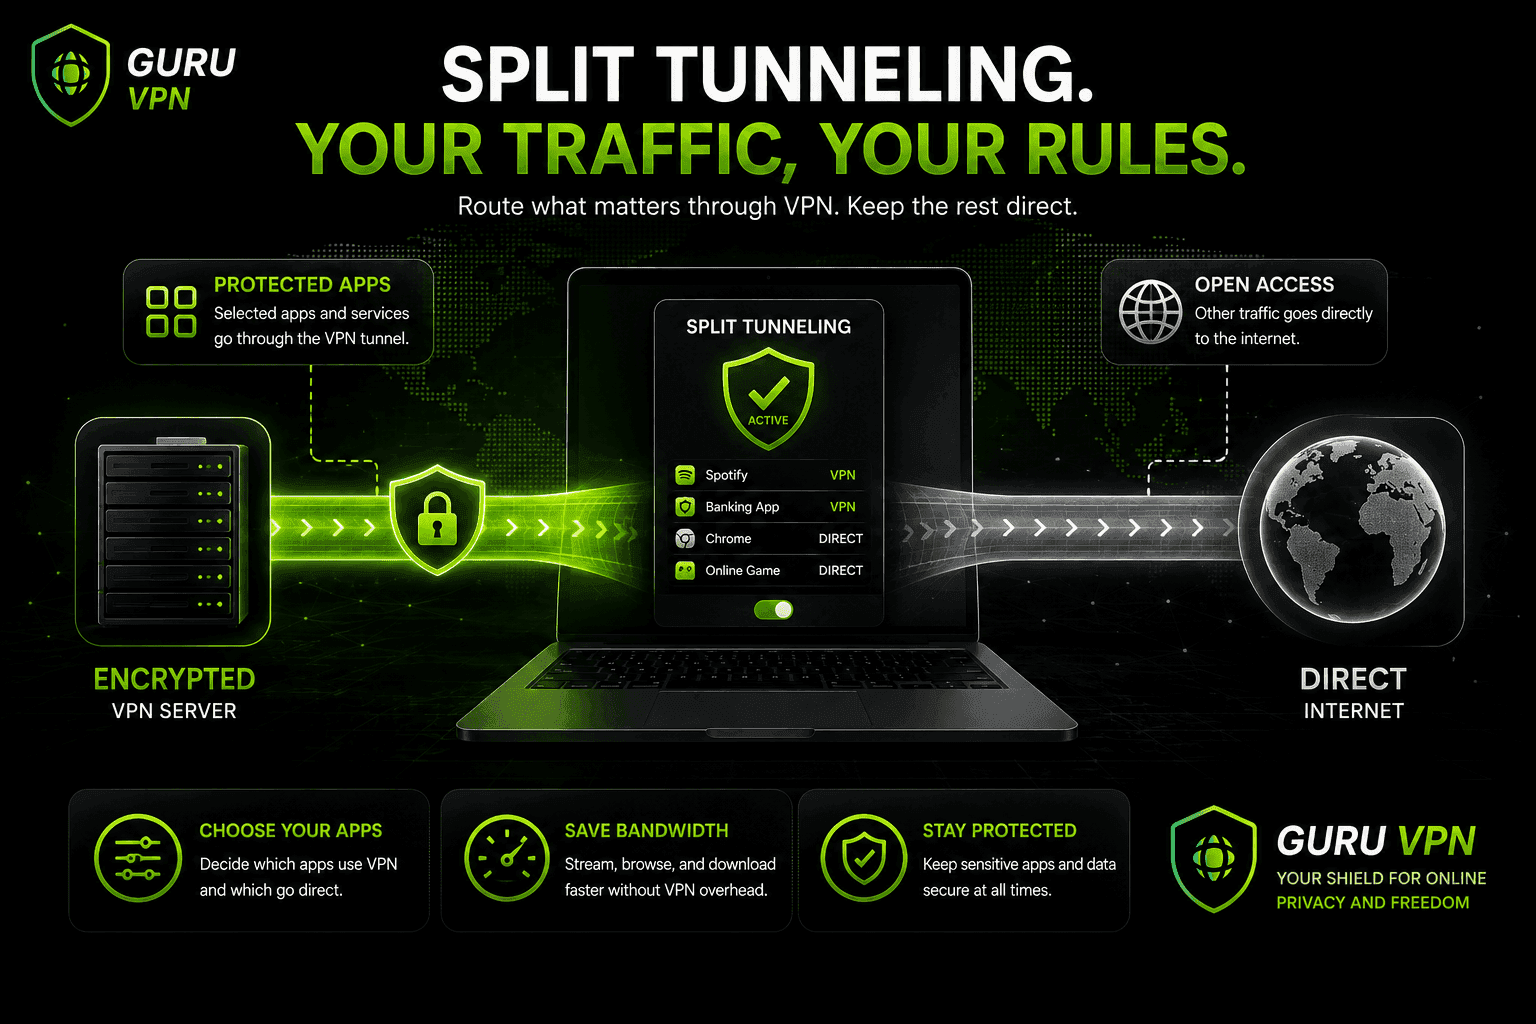
Algumas organizações configuram a VPN em modo de túnel completo, encaminhando todo o tráfego de internet do funcionário pela rede da empresa. Outras usam tunelamento dividido, de modo que apenas o tráfego destinado a recursos internos passe pela VPN e todo o restante (a navegação geral) siga diretamente para a internet. A escolha envolve equilibrar a supervisão centralizada e o uso eficiente da largura de banda.
VPN de acesso remoto e VPN site-to-site
Esses dois termos costumam ser confundidos, mas resolvem problemas diferentes e em escalas distintas. Uma VPN de acesso remoto conecta um dispositivo — o notebook ou celular de um funcionário remoto — à rede da empresa e exige que o software cliente esteja em execução nesse dispositivo. Já uma VPN site-to-site conecta duas redes inteiras, como uma filial e a sede, por meio de um túnel entre gateways. Não é necessário instalar software nos dispositivos individuais dos funcionários em nenhum dos locais, pois a criptografia ocorre na borda da rede.
Na prática, a maioria das organizações com equipes distribuídas usa as duas: VPNs site-to-site para manter os escritórios conectados e uma VPN de acesso remoto — ou sua substituta moderna — para funcionários que trabalham de casa, viajam ou se conectam de qualquer lugar fora desses escritórios fixos.
Benefícios de uma VPN de acesso remoto
Empresas que avaliam soluções de VPN para acesso remoto geralmente consideram um conjunto semelhante de vantagens. Uma configuração adequada de VPN de acesso remoto dá às equipes de TI controle centralizado sobre quem pode acessar sistemas internos e de onde, sem precisar expor esses sistemas diretamente à internet pública. Para os funcionários, isso significa poder trabalhar de casa, de um hotel ou nas instalações de um cliente e ainda acessar ferramentas internas que nunca foram projetadas para ficar expostas à internet. Em geral, também é mais econômico implementar essa solução do que criar links de rede privada dedicados para cada local de trabalho remoto, pois ela usa a internet pública existente em vez de exigir uma infraestrutura dedicada.
Riscos de segurança e limitações que você deve conhecer
Uma VPN segura de acesso remoto ainda não é uma solução perfeita. Vale entender os riscos, em vez de presumir que a criptografia, por si só, resolve tudo:
Ela verifica a conexão, não a segurança do dispositivo. Uma VPN criptografa o tráfego e valida o login, mas geralmente não verifica se o próprio dispositivo conectado está comprometido, desatualizado ou executando malware. Assim, um usuário legítimo em um notebook infectado ainda pode levar o tráfego dessa infecção diretamente para dentro da rede pelo túnel.
O acesso compartilhado pode conceder permissões amplas demais. Depois de conectado, o túnel de um usuário muitas vezes dá acesso a mais partes da rede do que as necessárias para sua função. Isso acontece simplesmente porque é mais difícil configurar o acesso de forma granular do que conceder acesso amplo a “qualquer pessoa com um login válido da VPN”.
O próprio gateway da VPN é um ponto único de falha. Equipes de TI que gerenciam o acesso remoto por VPN de uma grande força de trabalho frequentemente descobrem que o equipamento responsável por todas as conexões remotas vira um gargalo: uma interrupção ou um ataque direcionado a esse único equipamento desconecta todos os funcionários remotos ao mesmo tempo, e uma vulnerabilidade sem correção nele se torna um ponto único de comprometimento para toda a equipe remota.
A VPN não controla a própria rede doméstica. O túnel criptografado protege os dados durante a transmissão, mas não protege a rede Wi-Fi doméstica, o roteador nem os outros dispositivos que compartilham a mesma conexão com o notebook do funcionário remoto.
Túneis criptografados também podem ocultar atividades maliciosas. Curiosamente, a mesma criptografia que protege o tráfego legítimo de observadores externos também dificulta que o monitoramento de segurança da própria empresa inspecione o tráfego em busca de sinais de ameaça interna ou de uma conta comprometida sendo usada indevidamente.
VPN e desktop remoto: quais são as diferenças?
Este é um dos pontos de confusão mais comuns, então vale esclarecer: comparar VPN e desktop remoto não é realmente uma escolha entre um ou outro, pois as duas ferramentas desempenham funções fundamentalmente diferentes.
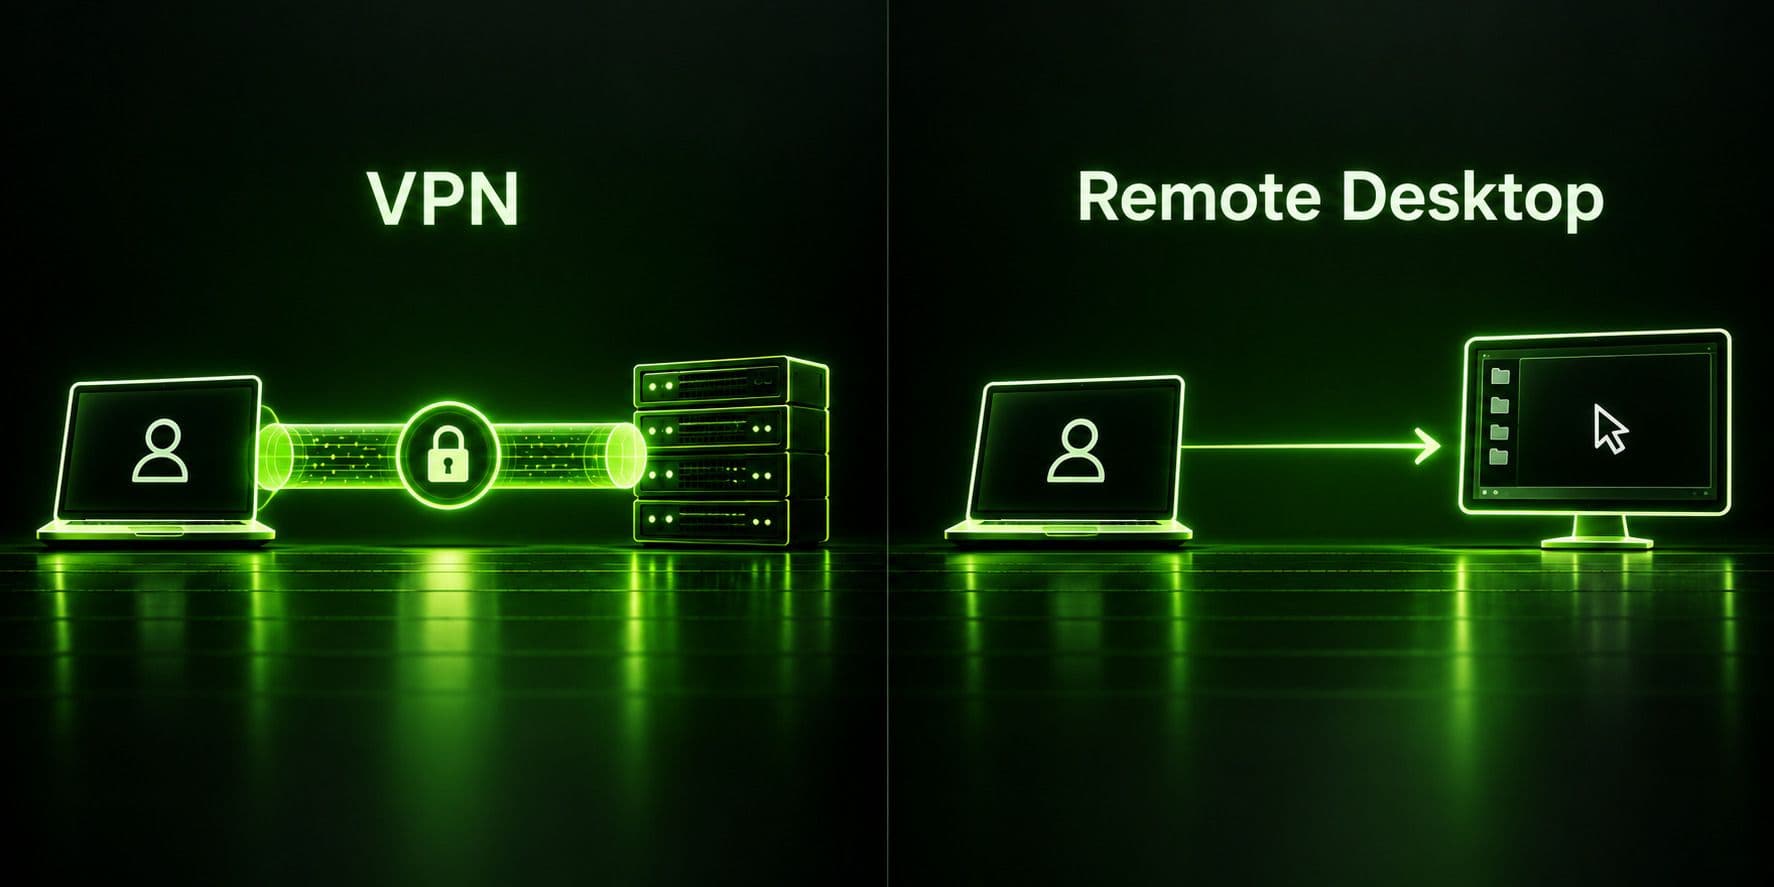
| Recurso | VPN | Desktop remoto |
|---|---|---|
O que oferece | Acesso no nível da rede: seu dispositivo passa a fazer parte dela | Controle visual da tela e dos comandos de um computador remoto específico |
O que você vê | A interface normal do seu próprio dispositivo, agora com acesso a recursos internos | A área de trabalho do computador remoto exibida na sua tela |
Uso típico | Acessar servidores de arquivos internos, aplicativos web internos e impressoras | Operar um computador específico do trabalho que você deixou ligado no escritório |
Necessidade de banda | Geralmente menor | Maior: transmite uma imagem da tela em tempo real |
Costumam ser usados juntos? | Sim: conecte-se primeiro pela VPN e depois use o desktop remoto para acessar um computador específico | Sim: a mesma combinação |
Uma configuração de VPN com desktop remoto — ou seja, uma VPN usada especificamente para acessar uma sessão de desktop remoto com segurança — é uma das combinações mais comuns na prática: o funcionário primeiro se conecta à VPN da empresa, obtendo acesso no nível da rede, e depois usa um protocolo de desktop remoto pelo túnel para fazer login em sua estação de trabalho no escritório e controlá-la. Essa estação pode ter softwares especializados ou arquivos instalados apenas nela. A VPN protege a conexão; o software de desktop remoto fornece o compartilhamento e o controle da tela.
O problema surge quando se presume que uma ferramenta substitui a outra. Só a VPN não permite ver nem controlar a tela de outro computador. E o software de desktop remoto usado sozinho — sem uma VPN ou um túnel seguro equivalente — pode expor diretamente à internet a porta de acesso remoto desse computador, um alvo conhecido de invasores que procuram serviços de desktop remoto expostos.
Existe uma alternativa ao desktop remoto baseada em VPN?
Se o que você precisa é operar remotamente uma máquina específica, em vez de acessar uma rede inteira, um software de desktop remoto que funcione como alternativa à VPN, sem uma VPN corporativa separada à frente, pode ser adequado para casos de uso pessoais e individuais — desde que a ferramenta de desktop remoto tenha criptografia forte e autenticação próprias, em vez de depender de uma porta exposta e desprotegida. Ferramentas de desktop remoto para consumidores, criadas para uso pessoal (como acessar seu próprio computador em casa), normalmente cuidam disso por conta própria. Porém, para acessar o conjunto mais amplo de recursos internos da rede de uma empresa, em vez de apenas uma máquina, uma estratégia organizacional alternativa à VPN para acesso remoto geralmente envolve adotar uma arquitetura mais moderna, não trocar a VPN por um software de desktop remoto. É isso que nos leva ao que está substituindo as VPNs tradicionais de acesso remoto.
VPN de acesso remoto na nuvem e o que está substituindo essa tecnologia
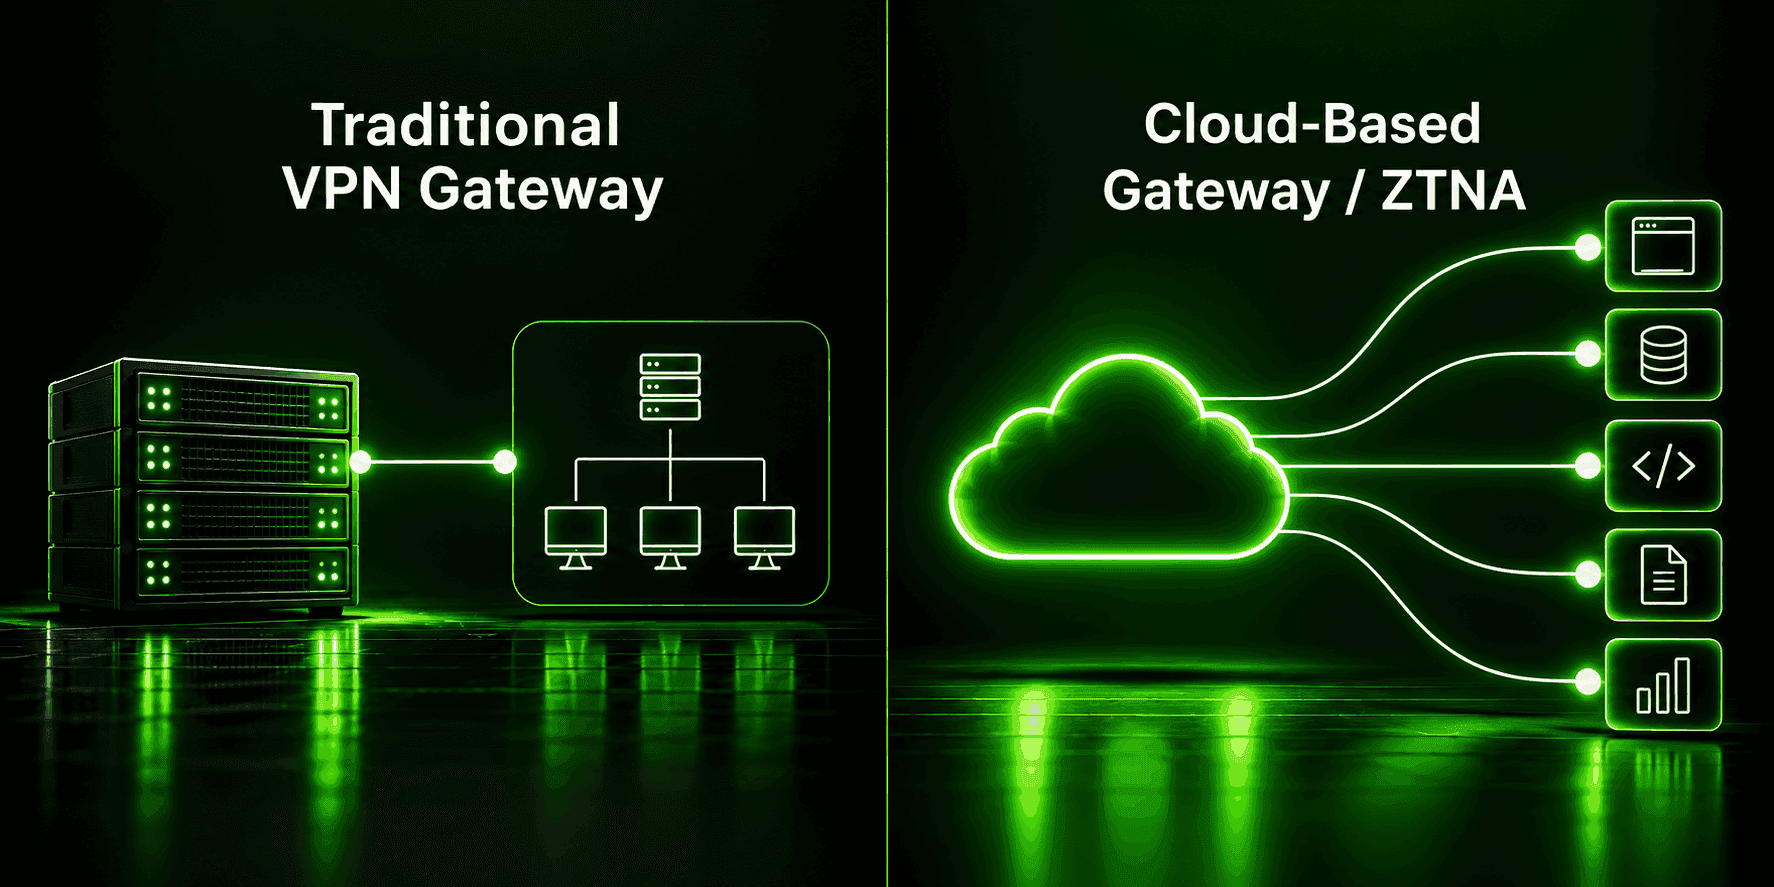
Uma parcela crescente das novas implementações usa uma arquitetura de VPN de acesso remoto baseada na nuvem, em que o próprio gateway é um serviço hospedado na nuvem, e não um equipamento físico instalado na sala de servidores do escritório. Isso elimina os problemas de ponto único de falha e de expansão de capacidade de hardware de um equipamento local, pois o provedor de nuvem cuida da capacidade e da redundância. Também é uma opção adequada para organizações cujos aplicativos migraram para a nuvem, em vez de permanecerem em um data center local.
Além de simplesmente transferir o gateway da VPN para a nuvem, muitas organizações estão abandonando completamente a arquitetura de VPN em favor do Zero Trust Network Access (ZTNA), que concede acesso por aplicativo após verificar continuamente o usuário e o dispositivo, em vez de dar ao dispositivo conectado amplo acesso à rede inteira, como faz um túnel de VPN tradicional. Alguns fornecedores incluem esse recurso em uma estrutura mais abrangente chamada Secure Access Service Edge (SASE), que combina redes e segurança em um único serviço entregue pela nuvem. Nenhuma das duas opções substitui a VPN por completo da noite para o dia: durante uma migração gradual, a maioria das organizações usa VPN e ZTNA em paralelo. Ainda assim, a direção é clara: as arquiteturas mais novas verificam continuamente e concedem acesso mais restrito, em vez de confiar plenamente em um dispositivo assim que ele entra no túnel.
Uso individual de VPN no trabalho remoto
Separadas de toda a arquitetura corporativa acima, muitas buscas por VPN para trabalho remoto vêm de freelancers, funcionários remotos e nômades digitais com uma pergunta bem mais simples: devo usar uma VPN enquanto trabalho de onde estiver? A resposta sincera depende dos riscos contra os quais você quer se proteger.
Se seu empregador fornece um cliente de VPN corporativa de acesso remoto para chegar aos sistemas internos, essa é a ferramenta a usar para essa finalidade específica. Uma VPN pessoal como a Guru VPN não a substitui e, em geral, não dá acesso à rede interna da empresa, pois isso exige o gateway, as credenciais e a configuração do próprio empregador. Em um contexto de trabalho remoto, a VPN pessoal serve para outra coisa: criptografar seu tráfego geral de internet em redes públicas ou desconhecidas — Wi-Fi de hotéis, espaços de coworking e salas de espera de aeroportos — para que outras pessoas na mesma rede não possam interceptar sua navegação, além de mascarar sua localização real se isso for relevante para o trabalho. Em outras palavras, bons hábitos de VPN no trabalho remoto geralmente significam usar uma VPN pessoal para proteger seu tráfego e sua privacidade junto com qualquer ferramenta exigida pelo empregador para acessar sistemas da empresa, em vez de esperar que uma única ferramenta faça as duas coisas.
Por que escolher a Guru VPN
Para a parte pessoal do trabalho remoto — proteger seu tráfego e sua privacidade onde quer que você trabalhe — Guru VPN foi criada para ser simples o bastante para ficar ativa em segundo plano sem atrapalhar seu trabalho.
Vale conferir os locais de servidores disponíveis se você precisa aparecer regularmente em uma região específica por motivos de trabalho. Comparar o que cada plano inclui na página de preços ajuda a identificar o plano mais adequado à sua configuração.
Perguntas frequentes
Ela permite que um dispositivo remoto individual — como o notebook de um funcionário — se conecte com segurança a uma rede privada da empresa e acesse sistemas internos que não estão expostos à internet pública, como se o dispositivo estivesse fisicamente no escritório.
Não. A VPN dá ao seu dispositivo acesso no nível da rede para chegar a recursos internos, enquanto o software de desktop remoto permite controlar visualmente a tela de outro computador. As ferramentas resolvem problemas diferentes e são usadas juntas com frequência, em vez de servirem como substitutas.
Depende do que você faz. Se seu trabalho exige acesso a sistemas internos da empresa, provavelmente você precisará da VPN de acesso remoto ou da ferramenta equivalente fornecida pelo empregador. Separadamente, usar uma VPN pessoal para proteger seu próprio tráfego em redes públicas é um bom hábito geral de privacidade, seja qual for sua profissão.
Em geral, não. Para acessar a rede interna de uma empresa, é preciso usar o gateway de VPN, as credenciais e a configuração fornecidos pela própria empresa. Uma VPN pessoal como a Guru VPN protege seu tráfego, mas não tem o acesso nem as permissões necessários para chegar à rede privada de outra organização.
Muitas organizações estão adotando o Zero Trust Network Access (ZTNA), às vezes como parte de uma estrutura SASE mais ampla. Esse modelo concede acesso a aplicativos específicos após verificar continuamente o usuário e o dispositivo, em vez de dar ao dispositivo conectado amplo acesso à rede inteira, como faz uma VPN tradicional.
Conclusão
A VPN de acesso remoto tem um significado relativamente específico: uma forma de um dispositivo individual acessar com segurança uma rede privada da empresa. Mas, no dia a dia, a expressão também é usada para falar de ferramentas de desktop remoto e de VPNs pessoais, o que explica a confusão tão comum. Saber de qual das três coisas você precisa — acesso à rede, controle de tela ou proteção do tráfego pessoal — torna a decisão mais simples. Para a parte de privacidade pessoal, a Guru VPN cuida da proteção do tráfego de forma simples, enquanto a ferramenta fornecida pelo empregador cuida do acesso à rede corporativa. São ferramentas diferentes, cada uma feita para cumprir sua função.