EN
 BR
 DE
 ES
 FR
 RU
 ID
 TR
 IT
 JP
 SA
 VN
 TH
 KR

كيفية إعداد خادم VPN: دليل من المبتدئين إلى المتقدمين

 أهم النقاط

- تعرّف على ما يحميه VPN فعليًا وما لا يحميه قبل إنشاء VPN خاص بك.
- اتبع العملية كاملة خطوة بخطوة: الخادم والبروتوكول والمفاتيح والإعداد والاختبار.
- اكتشف خطوات تعزيز الأمان التي تتطلبها إعدادات VPN الذاتية: قواعد الجدار الناري ومنع تسرب DNS ومفتاح إيقاف يدوي.
- افهم متطلبات الصيانة المستمرة لـVPN مستضاف ذاتيًا: التحديثات وتدوير المفاتيح والمراقبة.
- اكتشف كيف يوفر Guru VPN مستوى الحماية نفسه فورًا، من دون إعداد أو صيانة.
أصبحت الخصوصية على الإنترنت مصدر قلق يوميًا. دفعت شبكات Wi-Fi العامة والعمل عن بُعد والقيود الجغرافية وتتبع البيانات وتزايد المراقبة كثيرًا من المستخدمين إلى البحث عن وسائل أفضل لحماية اتصالهم بالإنترنت. وهنا يأتي دور VPN.
لماذا يفكر الناس في إنشاء VPN خاص بهم؟
إنشاء VPN ليس مثل استخدامه. فكل اتصال VPN آمن يعتمد على بروتوكولات التشفير وإدارة المفاتيح وصيانة الخادم والتحديثات المستمرة. وما يبدو بسيطًا نظريًا قد يصبح معقدًا بسرعة في الواقع، خصوصًا إذا كان هدفك النهائي هو الخصوصية والأمان.
رغم أن معظم الناس يعرفون خدمات VPN التجارية، يتساءل عدد متزايد من المستخدمين سؤالًا مختلفًا: هل يمكنني إنشاء VPN خاص بي؟ تبدو فكرة تشغيل VPN شخصي جذابة: تحكم كامل، وعدم الاعتماد على مزودي خدمات من جهات خارجية، ورضا إنشاء شيء بنفسك. وقد تكون أيضًا تجربة تعليمية قيّمة للمستخدمين المهتمين بالتقنية.
يرشدك هذا الدليل خلال الرحلة كاملة. سنبدأ بشرح طريقة عمل VPN فعليًا، ثم نوضح لك كيفية إنشاء VPN خاص بك خطوة بخطوة. وخلال ذلك، سنسلط الضوء على قيود VPN المستضاف ذاتيًا ومخاطره، ونشرح متى قد يكون VPN التجاري خيارًا عمليًا أكثر. وهكذا ستحصل على إجابة واضحة عن سؤال مهم: هل الأفضل إنشاء VPN خاص بك أم استخدام حل احترافي مصمم لحمايتك منذ اليوم الأول؟
ما VPN حقًا؟ (قبل إنشاء واحد)
سبق أن تطرقنا إلى طريقة عمل VPN في إحدى مقالاتنا السابقة، لكن يجدر بنا مراجعة الأساسيات بإيجاز قبل الخوض في ملفات الإعداد وتهيئة الخوادم.
قبل إنشاء VPN، من المهم فهم ما يفعله VPN فعلًا. يربط كثيرون بين VPN و«إخفاء الهوية التام» أو «الأمان الكامل على الإنترنت»، لكن الواقع أكثر دقة من ذلك.
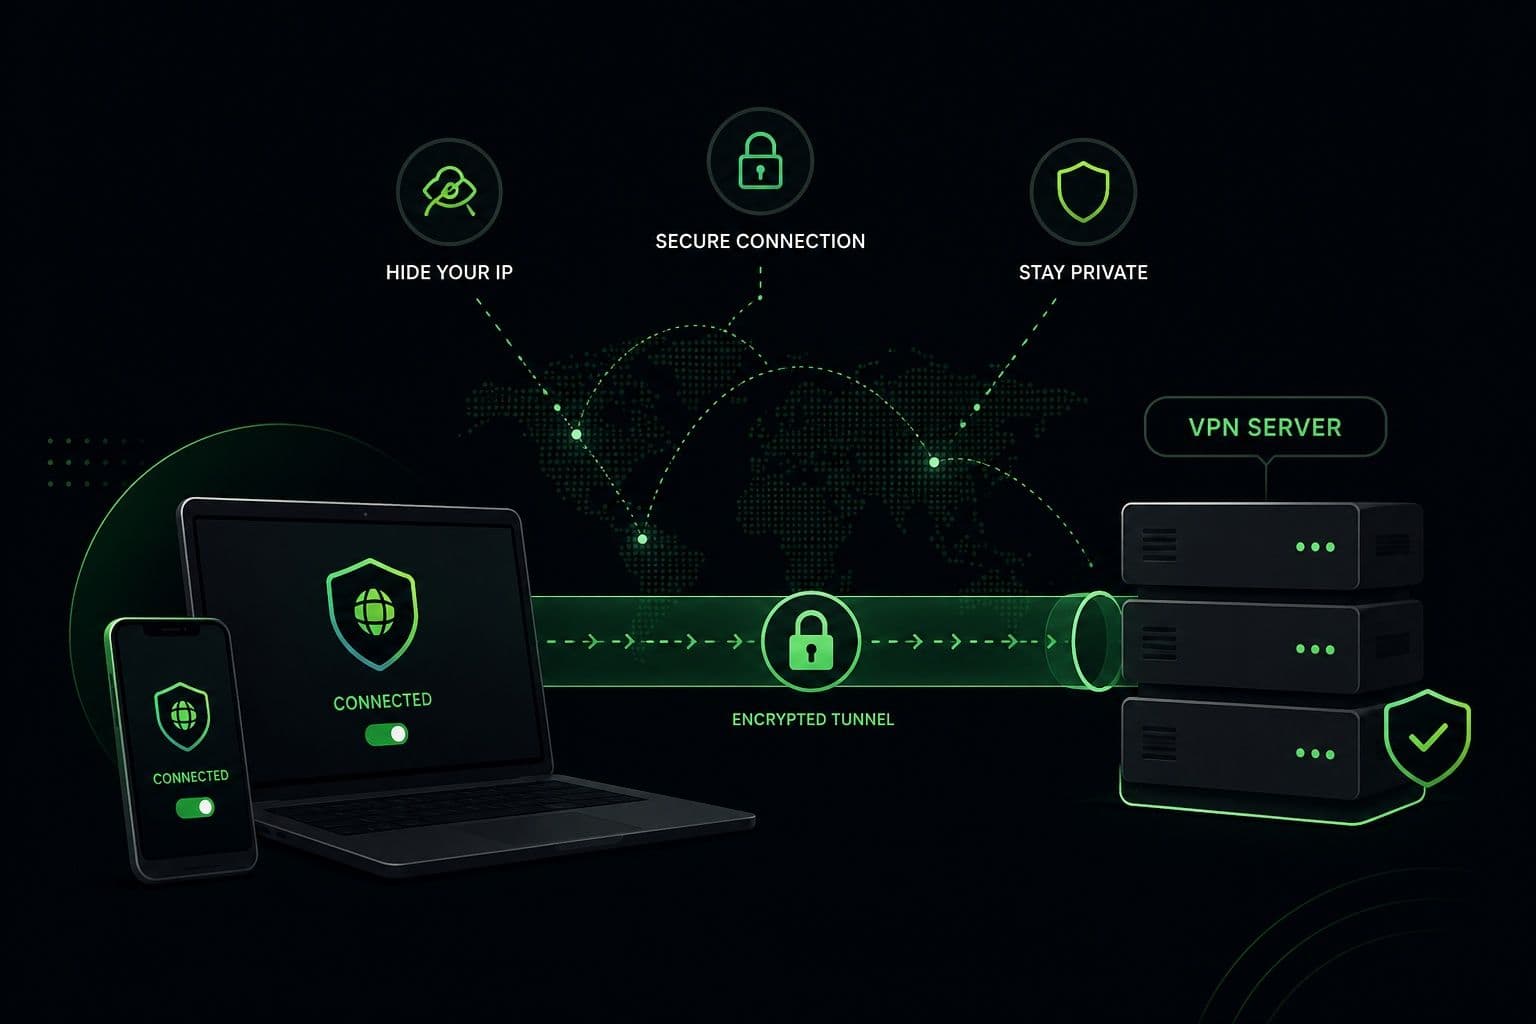
في جوهره، ينشئ VPN (الشبكة الخاصة الافتراضية) نفقًا مشفرًا بين جهازك وخادم VPN. وتُحمى كل حركة مرور الإنترنت التي تمر عبر هذا النفق من المراقبين الخارجيين، مثل مشغلي شبكات Wi-Fi العامة ومسؤولي الشبكات أو مزود خدمة الإنترنت (ISP). وبدلًا من رؤية عنوان IP الحقيقي الخاص بك، لا ترى المواقع إلا عنوان IP لخادم VPN.
تكمن وراء هذه الفكرة البسيطة ثلاثة مكونات أساسية:
النفق الآمن
يغلّف VPN حركة مرور الإنترنت داخل نفق آمن. وهذا يمنع الجهات الخارجية من قراءة البيانات أو تعديلها أثناء انتقالها عبر الشبكة. وحتى عند استخدام Wi-Fi عامة غير آمنة، تظل حركة مرور VPN المشفرة غير مقروءة للمهاجمين.
التشفير
تشفّر شبكات VPN بياناتك قبل مغادرتها جهازك. وتستخدم شبكات VPN الحديثة معايير تشفير قوية تجعل فك تشفير حركة المرور المعترَضة شبه مستحيل من دون المفاتيح الصحيحة. وتعتمد قوة VPN بدرجة كبيرة على كيفية إنشاء مفاتيح التشفير وتخزينها وتدويرها، وهو أمر تزداد أهميته خصوصًا في الإعدادات المستضافة ذاتيًا.
المصادقة
تضمن المصادقة اتصال المستخدمين والأجهزة المصرح لهم فقط بخادم VPN. ويتضمن ذلك عادةً شهادات أو مفاتيح أو بيانات اعتماد تتحقق من الهوية قبل تبادل أي حركة مرور مشفرة.
ما الذي لا يفعله VPN؟
من الضروري فهم القيود قبل إنشاء VPN خاص بك:
- VPN لا يجعلك مجهول الهوية؛ إذ يظل بإمكان خادم VPN رؤية حركة المرور.
- VPN لا يحميك من البرمجيات الخبيثة أو التصيد الاحتيالي أو التنزيلات غير الآمنة.
- VPN لا يمنع المواقع من تتبعك عبر ملفات تعريف الارتباط أو تسجيلات الدخول أو بصمة المتصفح.
- VPN المستضاف ذاتيًا لا يوفر إخفاء هوية مشتركًا؛ إذ ترتبط كل حركة المرور بخادم واحد وعنوان IP واحد.
هذا التمييز مهم لأن كثيرًا من شبكات VPN التي ينشئها المستخدمون بأنفسهم تقوم على توقعات غير واقعية. يمكن لـVPN شخصي تشفير حركة المرور وتأمين الاتصالات، لكنه لا يوفر تلقائيًا مستوى الخصوصية أو التكرار الاحتياطي أو الانتشار العالمي نفسه الذي توفره بنية VPN التجارية.
بعد استذكار هذه الأساسيات، يمكننا الآن النظر في الحالات التي يكون فيها إنشاء VPN خاص بك منطقيًا وتلك التي لا يكون فيها كذلك.
متى يكون إنشاء VPN خاص بك منطقيًا؟
قد يكون إنشاء VPN خاص بك مفيدًا، لكن في حالات محددة فقط. فعلى الرغم من جاذبية التحكم الكامل والاستقلالية، لا يشكل VPN المستضاف ذاتيًا حلًا شاملًا للخصوصية على الإنترنت.
عمليًا، يكون إنشاء VPN خاص بك منطقيًا أساسًا في حالات استخدام محدودة ومحددة بوضوح.
أولًا، يُعد VPN الذي تنشئه بنفسك خيارًا جيدًا إذا كان هدفك تأمين اتصالك عبر الشبكات العامة أو غير الموثوقة. فتشفير حركة المرور عبر Wi-Fi في الفنادق أو المطارات أو المقاهي من أكثر فوائد VPN الشخصي عملية وموثوقية.
ثانيًا، قد يكون مفيدًا من أجل الوصول عن بُعد إلى شبكة خاصة. ينشئ كثيرون شبكات VPN للاتصال الآمن بخوادم المنزل أو أنظمة المكتب أو الأدوات الداخلية أثناء السفر.
ثالثًا، قد يكون إنشاء VPN مفيدًا بوصفه تجربة تعليمية. ويساعد إعداد VPN المستخدمين المهتمين بالشبكات أو إدارة الأنظمة أو الأمن السيبراني على اكتساب خبرة عملية في التشفير والمصادقة وإدارة الخوادم.
لكن توجد أيضًا قيود واضحة.
عادةً ما يكون VPN المستضاف ذاتيًا غير مثالي لإخفاء الهوية، أو لحماية الخصوصية على نطاق واسع أو لتجاوز القيود الجغرافية. ولأن كل حركة المرور تمر عبر خادم واحد بعنوان IP واحد، يظل من الممكن ربط أنشطتك بعضها ببعض. فلا توجد مجموعة مشتركة لحركة المرور، ولا بنية تحتية عالمية، ولا تكرار احتياطي مدمج.
باختصار، يكون إنشاء VPN خاص بك منطقيًا عندما تريد التحكم أو تأمين شبكة محددة أو اكتساب خبرة تقنية — لا عندما تريد خصوصية فورية أو وصولًا عالميًا أو حلًا لا يتطلب منك إدارة.
ما الذي تحتاج إليه لإنشاء VPN
بعد أن تفهم متى يكون إنشاء VPN خاص بك منطقيًا، تأتي الخطوة التالية: معرفة المتطلبات الفعلية. قد تبدو الفكرة بسيطة، لكن VPN العامل يعتمد على عدة مكونات أساسية.
- ستحتاج إلى خادم. قد يكون هذا خادمًا افتراضيًا خاصًا (VPS) مستضافًا في السحابة لدى مزود استضافة، أو جهازًا فعليًا في المنزل أو المكتب. وبالنسبة إلى معظم المبتدئين، يكون VPS الخيار الأكثر موثوقية بفضل استقراره في العمل وامتلاكه عنوان IP عامًا.
- ستحتاج إلى نظام تشغيل. تعمل معظم إعدادات VPN الذاتية على Linux لأنه خفيف وآمن وموثق جيدًا. ويمكن أيضًا استخدام خوادم بنظام Windows، لكنها تتطلب عادةً موارد إضافية وتتوفر لها أدوات أقل بدعم من المجتمع.
- ستحتاج إلى بروتوكول VPN وبرنامج VPN. هذه هي طبقة البرامج التي تنشئ الأنفاق المشفرة وتدير المصادقة وتوجه حركة المرور. وسيؤثر البروتوكول الذي تختاره على السرعة والأمان والتعقيد، وهو موضوع سنتناوله في القسم التالي.
- المهارات والوقت اللازمان. حتى إعداد VPN أساسي يتطلب إلمامًا بأدوات سطر الأوامر وملفات الإعداد والصيانة المستمرة. فإنشاء VPN ليس مهمة تُنجز مرة واحدة، بل مسؤولية مستمرة.
باختصار، لا يتطلب إنشاء VPN خاص بك أجهزة بمستوى المؤسسات، لكنه يتطلب معرفة تقنية ووقتًا واستعدادًا لإدارة منظومة الأمان الخاصة بك.
اختيار بروتوكول VPN المناسب
يحدد بروتوكول VPN كيفية اتصال جهازك بخادم VPN، وكيفية تشفير البيانات، ومدى استقرار الاتصال وسرعته. وعند إنشاء VPN خاص بك، يؤثر البروتوكول الذي تختاره مباشرةً في سهولة الاستخدام والأمان معًا.
مقارنة بين بروتوكولات VPN الشائعة
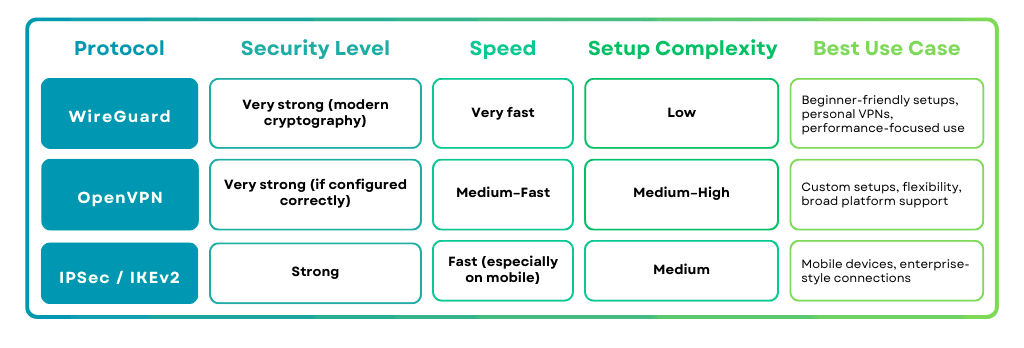
أي بروتوكول ينبغي أن تختار؟
بالنسبة إلى معظم من ينشئون VPN للمرة الأولى، يُعد WireGuard أسهل نقطة انطلاق وأكثرها عملية. ويظل OpenVPN خيارًا قويًا للتخصيص المتقدم، بينما يناسب IPSec حالات استخدام محددة على نمط المؤسسات.
تجدر الإشارة أيضًا إلى أن خدمات VPN التجارية تدعم عادةً بروتوكولات متعددة وتختار الخيار الأنسب تلقائيًا، بينما سيتعين عليك إدارة ذلك يدويًا في إعداد VPN ذاتي.
بعد حسم اختيار البروتوكول، يمكننا الانتقال إلى الجانب العملي: إعداد VPN خطوة بخطوة.
خطوة بخطوة: كيفية إنشاء VPN (مسار المبتدئين)
بعد اختيار بروتوكول VPN، حان وقت التعرف على عملية الإعداد الفعلية. تختلف الأوامر والإعدادات الدقيقة بحسب البروتوكول ومزود الخادم، لكن سير العمل العام متسق على نحو مدهش.
الخطوة 1: احصل على خادم
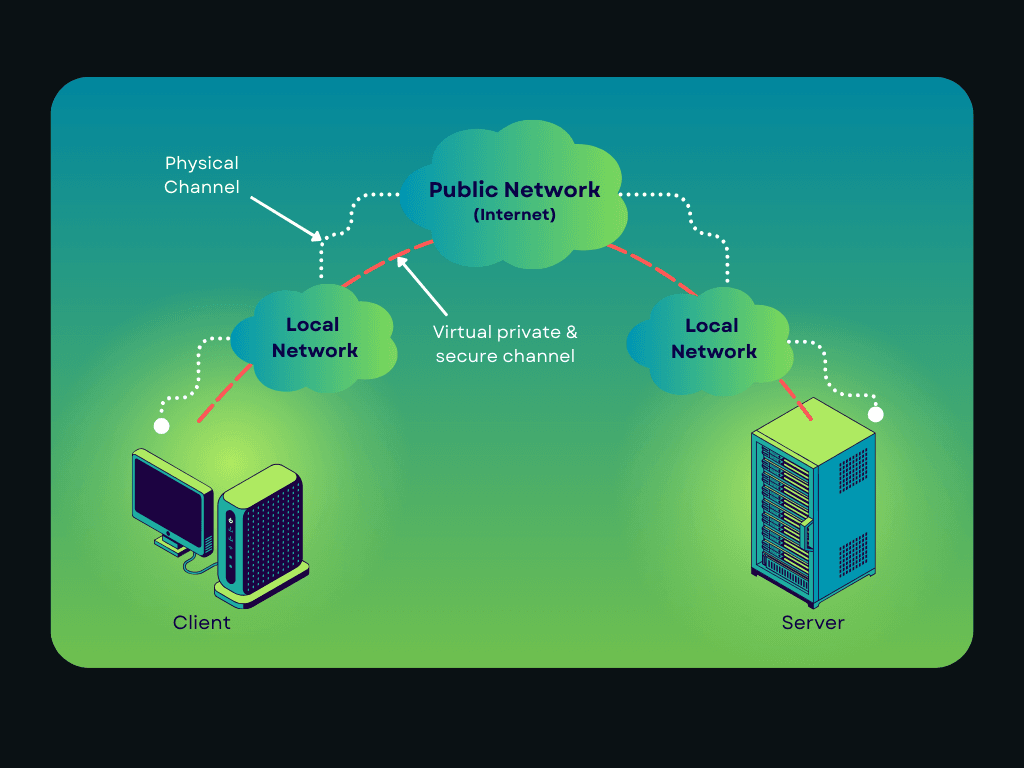
ابدأ باختيار مزود VPS سحابي وإنشاء خادم افتراضي. ويختار معظم المبتدئين خادمًا يعمل بنظام Linux (أو Raspberry Pi) لأنه خفيف ومدعوم على نطاق واسع وموثق جيدًا. تأكد من أن الخادم لديه:
- عنوان IP عام
- استقرار في التشغيل
- نطاق ترددي كافٍ لاحتياجاتك
الخطوة 2: ثبّت برنامج VPN
بعد ذلك، ثبّت برنامج VPN الذي اخترته على الخادم. يتولى هذا البرنامج التشفير والمصادقة وتوجيه حركة المرور. ويوفر كثير من المزودين نصوص تثبيت تبسّط هذه الخطوة، خصوصًا لـ WireGuard وOpenVPN.
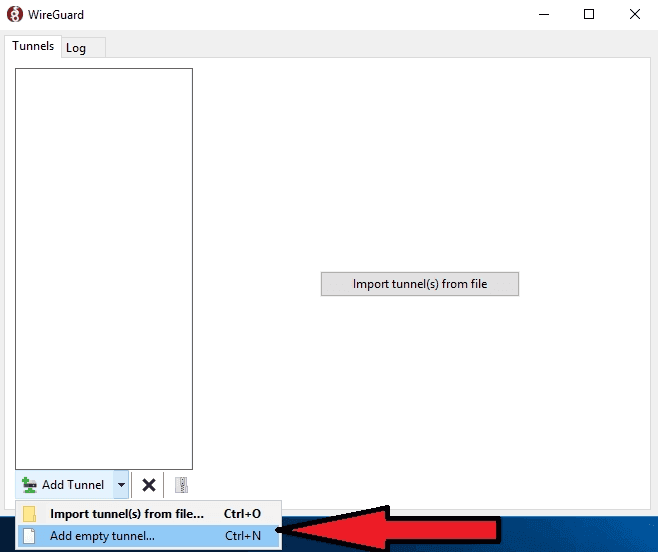
تشغيل نفق فارغ وإضافته. المصدر: Introserv
الخطوة 3: أنشئ مفاتيح أو شهادات
تعتمد شبكات VPN على مفاتيح تشفير لمصادقة الأجهزة. في هذه الخطوة، ستنشئ مفاتيح أو شهادات للخادم والعميل. وتضمن بيانات الاعتماد هذه اتصال الأجهزة المصرح لها فقط بـVPN الخاص بك.
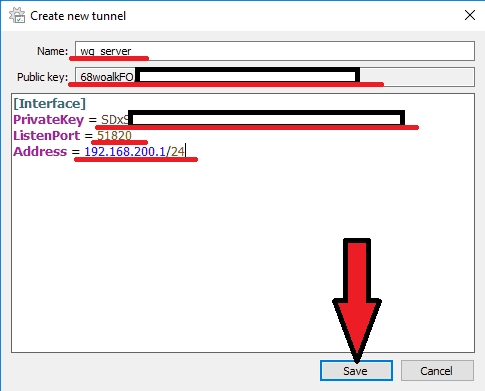
[Interface]
PrivateKey = # المفتاح الخاص لخادم WireGuard
ListenPort = # المنفذ الذي سيستمع عليه WireGuard
Address = # عنوان IP المطلوب لخادم WireGuard
هنا، عليك إدخال اسم اتصال الشبكة وكذلك المفتاح العام لخادم WireGuard (وهذا مطلوب لإعداد جانب العميل).
الخطوة 4: اضبط إعدادات خادم VPN (مثال)
تحدد هذه الخطوة كيفية تدفق حركة المرور عبر VPN وما يُسمح للأجهزة المتصلة بالوصول إليه. وحتى في الإعداد الأساسي، يجب ضبط بعض المعلمات الأساسية.
فيما يلي مثال لما قد يبدو عليه هذا الإعداد باستخدام WireGuard مرجعًا. وتنطبق المفاهيم نفسها على البروتوكولات الأخرى، حتى إن اختلفت صياغة الإعدادات.
نطاقات عناوين IP المسموح بها
يحدد هذا الإعداد عناوين IP التي يُسمح للعميل باستخدامها عبر VPN.
AllowedIPs = 10.0.0.2/32
في هذا المثال:
- يُخصص للعميل عنوان IP داخلي واحد ضمن VPN
- لا تُقبل من العميل حركة المرور التي تقع خارج هذا النطاق
لتمرير حركة مرور الإنترنت كاملة عبر النفق، غالبًا ما تُوسّع هذه القيمة:
AllowedIPs = 0.0.0.0/0, ::/0
يوجه هذا كل حركة المرور عبر نفق VPN.
إعداد DNS
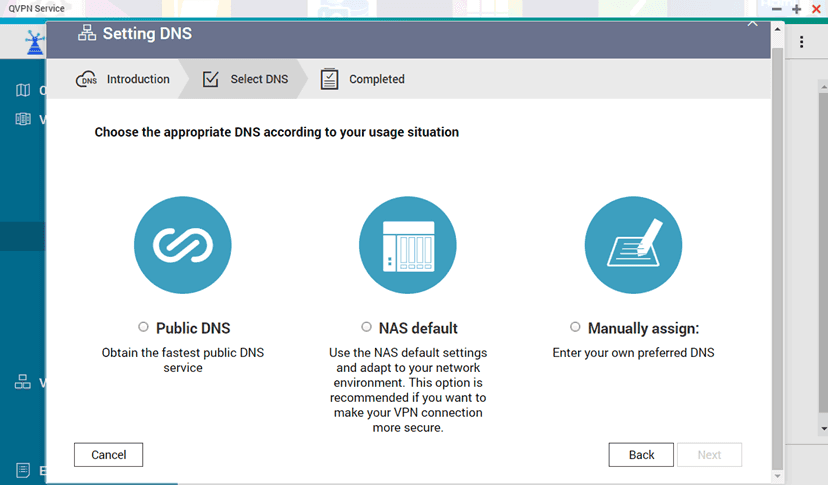
واجهة DNS Quick Wizard. المصدر: qnap
يمكنك تنزيل DNS Quick Wizard، الذي قد يساعدك على اختيار خدمة DNS الأنسب لاحتياجاتك. وتحدد إعدادات DNS الخوادم التي تحوّل أسماء النطاقات أثناء الاتصال بـVPN.
DNS = 10.0.0.1
يفرض هذا على العميل استخدام محلل DNS الخاص بخادم VPN، ما يساعد على منع تسرب DNS. ومن دون ذلك، قد تستمر طلبات DNS في المرور عبر مزود خدمة الإنترنت (ISP) الخاص بالمستخدم.
قواعد التوجيه
تخبر قواعد التوجيه النظام بالوجهة التي ينبغي أن تسلكها حركة المرور بعد دخولها إلى VPN.
في الإعداد الأساسي، تُوجّه حركة المرور من واجهة VPN إلى الشبكة العامة، ما يتيح للأجهزة المتصلة الوصول إلى الإنترنت بأمان.
عمليًا، يعني ذلك:
- تمرير حركة مرور VPN
- تفعيل NAT (ترجمة عناوين الشبكة)
- توجيه حركة المرور العائدة إلى العميل على نحو صحيح
تُضبط هذه الخطوات عادةً عبر إعدادات الشبكة على مستوى النظام، لا عبر ملف إعداد VPN وحده.
منافذ الاستماع
يحدد منفذ الاستماع الموضع الذي يقبل فيه خادم VPN الاتصالات الواردة.
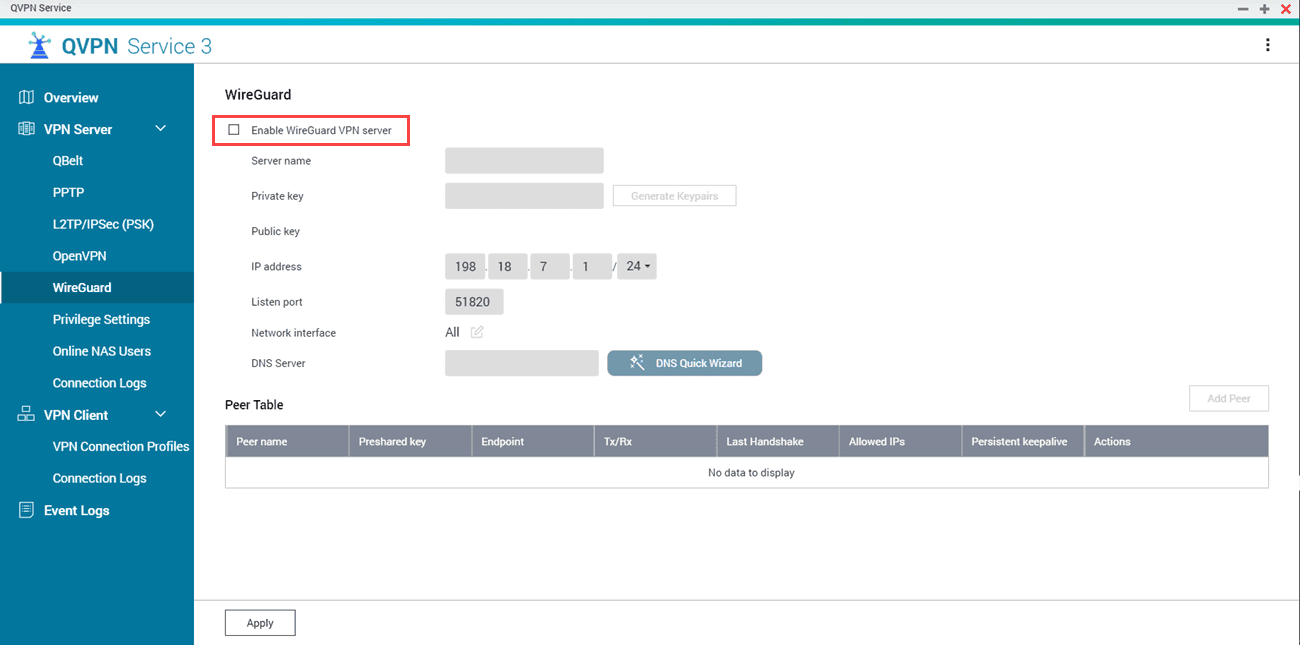
المصدر: qnap
حدد رقم منفذ UDP بين 1 و65535، على سبيل المثال:
ListenPort = 51820
يجب أن يكون هذا المنفذ:
- مفتوحًا في الجدار الناري
- مطابقًا لإعداد العميل
- خاليًا من التعارض مع الخدمات الأخرى
تغيير المنفذ اختياري، لكن يجب أن يعكس إعداد الجدار الناري القيمة المختارة دائمًا.
لماذا ينبغي للمبتدئين البدء بإعداد بسيط؟
صُممت الإعدادات الافتراضية للعمل بأمان في معظم الحالات. ويزيد الإفراط في التخصيص منذ البداية مخاطر:
- توجيه حركة المرور إلى وجهة خاطئة
- تسرب DNS
- كشف الخدمات عن طريق الخطأ
الإعداد البسيط العامل أفضل دائمًا من إعداد معقد لا تفهمه بالكامل.
بعد استقرار الأساسيات، يمكن إضافة تحسينات الأمان والأداء تدريجيًا.
الخطوة 5: صِل جهازك الأول
بعد إعداد الخادم، ثبّت عميل VPN على جهازك واستورد ملف الإعداد أو المفاتيح. وبعد الاتصال، ينبغي أن تكون حركة المرور مشفرة وموجهة عبر خادم VPN الخاص بك.
الخطوة 6: اختبر الاتصال
أخيرًا، تحقق مما يلي:
- تغير عنوان IP الخاص بك
- تشفير حركة المرور
- عمل الوصول إلى الإنترنت كما هو متوقع
في هذه المرحلة، سيكون لديك VPN عامل.
يكفي إعداد المبتدئين هذا لتأمين الاتصالات الأساسية والوصول عن بُعد. لكن VPN العامل لا يعني بالضرورة أنه معزز الأمان أو محسّن للخصوصية، وهنا تبدأ الأمور بالتعقيد أكثر.
الإعداد المتقدم: تخصيص VPN وتعزيز أمانه
بعد تشغيل VPN، يبدأ العمل الحقيقي. قد يكفي الإعداد الافتراضي للاستخدام الأساسي، لكنه نادرًا ما يوفر الأمان أو الخصوصية المثلى. وهنا يأتي دور الإعداد المتقدم وتعزيز الأمان.
فيما يلي مجالات شائعة لتخصيص إعدادات VPN الذاتية، مع أمثلة عملية توضح ما يتطلبه ذلك.
إعداد الجدار الناري (التحكم في حركة المرور)
يحدد الجدار الناري حركة المرور المسموح لها بالوصول إلى خادم VPN وما يُحظر منها. ومن دون قواعد جدار ناري مناسبة، قد يكشف الخادم خدمات غير ضرورية.
أمثلة على الأهداف:
- السماح بحركة مرور VPN فقط
- حظر المنافذ غير المستخدمة
- منع الوصول المباشر إلى الخدمات الداخلية
النهج المعتاد:
- السماح بـSSH من عناوين IP موثوقة فقط
- السماح بمنافذ بروتوكول VPN (مثل UDP 51820 لـWireGuard)
- إسقاط كل حركة المرور الواردة الأخرى
يقلل ذلك وحده بدرجة كبيرة مساحة الهجوم على خادم VPN الخاص بك.
إعداد DNS & منع التسرب
قد يستمر VPN الذي تنشئه بنفسك افتراضيًا في استخدام خوادم DNS الخاصة بمزود الإنترنت، ما قد يؤدي إلى تسرب بيانات التصفح حتى لو كانت حركة المرور مشفرة.
خيارات الإعداد الشائعة:
- استخدام محلل DNS خاص على خادم VPN
- إجبار جميع العملاء على استخدام DNS الذي يوفره VPN
- حظر طلبات DNS خارج النفق
ما الذي قد يحدث خطأ؟
- تجاوز طلبات DNS لنفق VPN
- اكتشاف المواقع شبكتك الحقيقية رغم استخدام VPN
يتطلب منع تسرب DNS إعدادًا صريحًا، فهو لا يحدث تلقائيًا.
آلية مفتاح الإيقاف (تنفيذ يدوي)
تتضمن شبكات VPN التجارية عادةً مفتاح إيقاف مدمجًا. أما في إعدادات VPN الذاتية، فيجب تنفيذه يدويًا.
الفكرة:
- إذا انقطع نفق VPN، فاحظر كل حركة المرور الصادرة
- امنع العودة إلى اتصال الإنترنت العادي
طريقة التنفيذ:
- قواعد جدار ناري لا تسمح بحركة المرور إلا عبر واجهة VPN
- الحظر التلقائي عند توقف الواجهة
هذا ضروري إذا كنت تعتمد على VPN للحماية عبر الشبكات العامة.
التسجيل & اعتبارات الخصوصية
تسجل كثير من شبكات VPN الذاتية بيانات أكثر مما هو متوقع من دون قصد.
المصادر الشائعة للسجلات:
- سجلات برنامج VPN
- سجلات مصادقة النظام
- سجلات اتصالات الجدار الناري
حتى السجلات الأساسية قد تكشف:
- الطوابع الزمنية للاتصال
- عناوين IP للعملاء
- مدد الجلسات
يتطلب تعطيل السجلات أو تقليلها إعدادًا دقيقًا ومراقبة مستمرة، كما أن الأخطاء في هذا الجانب شائعة.
مثال: إعداد WireGuard (مبسط)
فيما يلي إعداد مبسط لخادم WireGuard لتوضيح الشكل الأولي للإعدادات المتقدمة:
[Interface]
PrivateKey = <server_private_key>
Address = 10.0.0.1/24
ListenPort = 51820
SaveConfig = false
[Peer]
PublicKey = <client_public_key>
AllowedIPs = 10.0.0.2/32
حتى هذا المثال البسيط يفترض وجود:
- تخزين آمن للمفاتيح
- قواعد جدار ناري صحيحة وتوجيه وإعداد DNS سليمين
مع توسع الإعدادات (عملاء متعددون وأجهزة متعددة)، يزداد التعقيد بسرعة.
التكلفة الخفية للتحكم «المتقدم»
كل تخصيص يضيف:
- المزيد من ملفات الإعداد التي تحتاج إلى صيانة
- المزيد من النقاط المحتملة للفشل
- مزيدًا من المسؤولية عن التحديثات وتصحيحات الأمان
عند هذه المرحلة، تصبح كثير من شبكات VPN الذاتية هشة، فتعمل جيدًا إلى أن يتغير شيء ما.
صيانة VPN الخاص بك: الأمان & الاستقرار المستمران
للحفاظ على أمان VPN وموثوقيته، يلزم إجراء صيانة مستمرة. فعلى خلاف خدمات VPN التجارية، لا يوجد وراء VPN المستضاف ذاتيًا فريق أمان آلي؛ إذ يعتمد كل شيء على مدى جودة إدارتك له وانتظامها.
التحديثات المنتظمة وإدارة التصحيحات
يُحدّث برنامج VPN وأنظمة التشغيل ومكتبات التشفير باستمرار لإصلاح الثغرات الأمنية.
إذا كان خادمك يشغّل مكونات قديمة:
- تظل الثغرات الأمنية المعروفة قابلة للاستغلال
- قد لا تُعالج نقاط ضعف التشفير
- يمكن للمهاجمين استهداف الخدمات التي لا تخضع للصيانة
يتطلب VPN الآمن تحديثات متكررة، لا مرة واحدة أثناء الإعداد فحسب، بل باستمرار.
إدارة المفاتيح وبيانات الاعتماد
مفاتيح المصادقة والشهادات هي أساس أمان VPN. ومع مرور الوقت، قد تصبح المفاتيح عرضة لما يلي:
- تنكشف
- يعاد استخدامها عبر أجهزة متعددة
- تظل نشطة بعد فقدان الأجهزة أو الاستغناء عنها
تشمل أفضل الممارسات تدوير المفاتيح دوريًا، وإلغاء صلاحية وصول الأجهزة غير المستخدمة، وتخزين المفاتيح بأمان، وعدم حفظها كنص عادي. يسهل إغفال هذه الخطوات، وغالبًا ما يحدث ذلك.
المراقبة والتوافر
لـVPN الذي تنشئه بنفسك نقطة فشل واحدة. فإذا تعطل الخادم، توقف VPN عن العمل. وتقع على عاتقك مسؤولية:
- مراقبة وقت التشغيل
- اكتشاف حركة المرور غير المعتادة أو محاولات تسجيل الدخول
- إعادة تشغيل الخدمات بعد الأعطال أو التحديثات
من دون مراقبة نشطة، قد لا تلاحظ الأعطال إلا عندما تحتاج فعليًا إلى VPN.
تعزيز الأمان خارج نفق VPN
لا يحمي VPN إلا حركة المرور، لا الخادم نفسه. وتشمل مسؤوليات الأمان الإضافية تقييد الوصول عبر SSH واستخدام مصادقة قوية والحد من المنافذ المفتوحة.
منع هجمات القوة الغاشمة
إذا اختُرق الخادم، يفقد نفق VPN أهميته ويكتسب المهاجمون وصولًا مباشرًا.
التسجيل والخصوصية وانكشاف البيانات
غالبًا ما تنشئ شبكات VPN الذاتية سجلات افتراضيًا. وقد تحتوي هذه السجلات على:
- الطوابع الزمنية للاتصال
- عناوين IP الداخلية
- معرّفات العملاء
حتى السجلات المحدودة قد تشكل مخاطر على الخصوصية إذا خُزنت بطريقة غير سليمة أو تمكنت جهات خارجية من الوصول إليها. ويتطلب تعطيل السجلات أو تقليلها إعدادًا دقيقًا وتحققًا مستمرًا.
التكلفة الحقيقية للصيانة
سرعان ما يتحول ما يبدو في البداية «إعدادًا لمرة واحدة» إلى:
- مراجعات أمنية منتظمة
- تحديثات يدوية
- استكشاف المشكلات غير المتوقعة وإصلاحها
قد يكون ذلك مقبولًا للمستخدمين ذوي الخبرة التقنية، لكنه يصبح عبئًا طويل الأمد بالنسبة إلى معظم الناس.
VPN ذاتي أم VPN تجاري: أيهما أسهل فعلًا؟
عند هذه المرحلة، يتضح الفرق بين إنشاء VPN خاص بك واستخدام خدمة تجارية. فكلا النهجين يعتمد على التقنيات الأساسية نفسها، لكن التجربة والنتيجة مختلفتان جدًا.
VPN ذاتي أم VPN تجاري: الفروق الرئيسية
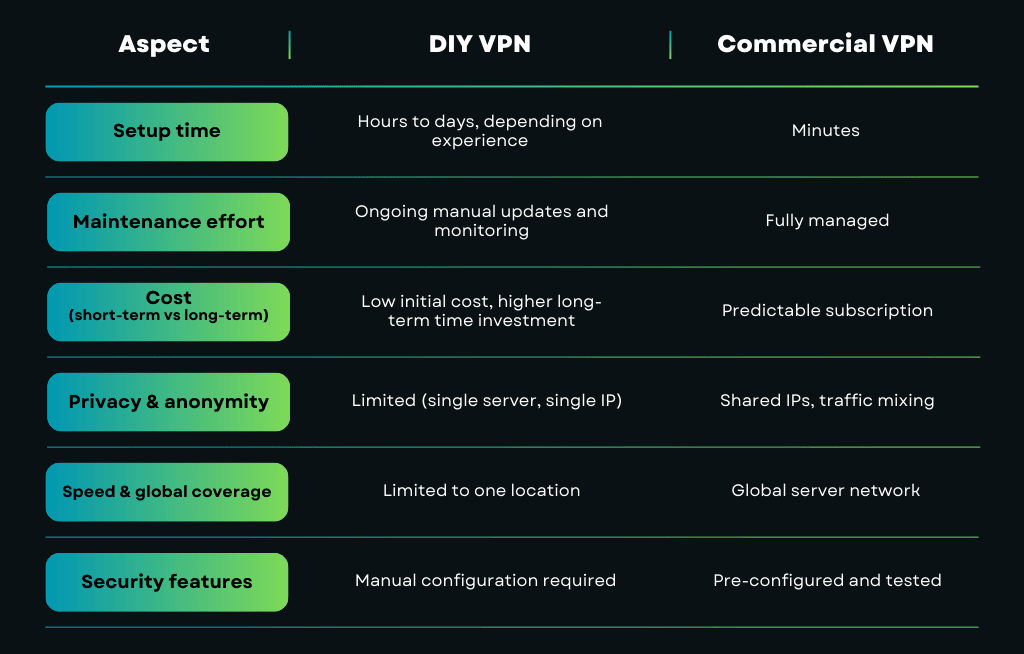
لمن تناسب شبكات VPN الذاتية؟
قد يكون VPN المستضاف ذاتيًا خيارًا مناسبًا إذا كنت:
- تريد تأمين شبكة أو اتصال محدد
- تحتاج إلى وصول خاص عن بُعد إلى أنظمة المنزل أو المكتب
- تستمتع بإدارة الخوادم عمليًا
- مرتاحًا لمسؤولية الحفاظ على الأمان بمرور الوقت
تكون شبكات VPN الذاتية أنسب بوصفها أدوات، لا حلولًا شاملة للخصوصية.
لمن تناسب شبكات VPN التجارية؟
يكون VPN التجاري عادةً الخيار الأفضل إذا كنت:
- تريد حماية فورية من دون تعقيد تقني
- تهتم بإخفاء الهوية وبنية عناوين IP المشتركة
- تحتاج إلى الوصول إلى خوادم في بلدان متعددة
- تفضل الأمان الآلي والتحديثات المنتظمة
بالنسبة إلى معظم المستخدمين، تفوق البساطة والموثوقية أهمية التحكم الدقيق.
لماذا يختار كثير من المستخدمين VPN تجاريًا بدلًا من ذلك؟
صُممت خدمات VPN التجارية لحل المشكلات نفسها التي تعالجها شبكات VPN الذاتية، لكن من دون التكاليف الخفية.
وتوفر:
- أمانًا مهيأ مسبقًا باستخدام بروتوكولات حديثة ومختبرة ميدانيًا
- شبكات خوادم عالمية محسنة للسرعة والاستقرار
- سياسات لعدم الاحتفاظ بالسجلات تدعمها عمليات تدقيق وممارسات شفافة
- حماية فورية عبر الأجهزة من دون إعداد يدوي
بدلًا من صيانة خادم واحد، يحصل المستخدمون على بنية تحتية تديرها جهة محترفة، ومصممة للتوسع والتكرار الاحتياطي والخصوصية.
هذا لا يجعل شبكات VPN الذاتية بالية، لكنه يوضح لماذا يبدأ كثير من المستخدمين بـVPN شخصي ثم ينتقلون لاحقًا إلى حل تجاري.
في القسم الأخير، سنلخص الحالات التي يكون فيها إنشاء VPN خاص بك منطقيًا، ومتى يكون اختيار المزود المناسب هو الخطوة الأذكى.
أنشئه بنفسك أم استخدم الأداة المناسبة
يمكن أن يعلمك إنشاء VPN بنفسك الكثير، لكن الخصوصية لا تُقاس بمدى تعقيد إعدادك. بل تُقاس بمدى حماية بياناتك وأمان اتصالك وبقاء نشاطك على الإنترنت خاصًا، باستمرار ومن دون عناء.
إذا كان هدفك التعلم أو التجربة أو حماية شبكة واحدة، فقد يستحق VPN الذي تنشئه بنفسك الاستكشاف.
إذا كان هدفك خصوصية قوية ووصولًا عالميًا وأمانًا موثوقًا من دون عناء الإعداد، يوفر Guru VPN حماية بمستوى الخبراء منذ اليوم الأول.
صُمم Guru VPN لتوفير المزايا التي يبحث عنها الناس في شبكات VPN من دون الحاجة إلى أن يصبحوا مسؤولي أنظمة.
- توفر الخوادم عالية السرعة في 49+ دولة وصولًا عالميًا وأداءً ثابتًا
- توازن البروتوكولات الحديثة، بما فيها WireGuard وGuruShadow، بين السرعة والأمان تلقائيًا
- تعمل ميزات الحماية المدمجة، مثل مفتاح الإيقاف والحماية من التسرب، فورًا من دون إعداد إضافي
- تتيح التطبيقات سهلة الاستخدام اتصالات آمنة على جميع الأجهزة الرئيسية في ثوانٍ
- تُصان البنية التحتية وتُحدّث وتُراقب باستمرار، ليحصل المستخدمون على حماية موثوقة من دون أعباء تقنية.