
 EN
 BR
 ES
 FR
 RU

VPN-Server einrichten: Leitfaden für Einsteiger und Fortgeschrittene

 Das Wichtigste auf einen Blick

- Erfahre, was ein VPN tatsächlich schützt – und was nicht –, bevor du dein eigenes einrichtest.
- Folge dem vollständigen Ablauf Schritt für Schritt: Server, Protokoll, Schlüssel, Konfiguration und Tests.
- Entdecke, welche Maßnahmen ein selbst betriebenes VPN zur Absicherung braucht: Firewall-Regeln, Schutz vor DNS-Leaks und ein manuell eingerichteter Kill Switch.
- Erfahre, welche laufende Wartung ein selbst gehostetes VPN erfordert: Updates, Schlüsselrotation und Überwachung.
- Sieh, wie Guru VPN denselben Schutz sofort bietet – ganz ohne Einrichtung oder laufende Wartung.
Online-Datenschutz ist zu einem alltäglichen Anliegen geworden. Öffentliche WLAN-Netzwerke, Remote-Arbeit, geografische Beschränkungen, Daten-Tracking und zunehmende Überwachung veranlassen viele Nutzer, nach besseren Möglichkeiten zum Schutz ihrer Internetverbindung zu suchen. Hier kommen VPNs ins Spiel.
Warum ziehen Menschen ein eigenes VPN in Betracht?
Ein VPN einzurichten ist nicht dasselbe, wie eines zu nutzen. Hinter jeder sicheren VPN-Verbindung stehen Verschlüsselungsprotokolle, Schlüsselverwaltung, Serverwartung und regelmäßige Updates. Was in der Theorie einfach klingt, kann in der Praxis schnell komplex werden – insbesondere, wenn Datenschutz und Sicherheit deine Ziele sind.
Die meisten Menschen kennen kommerzielle VPN-Dienste. Doch immer mehr Nutzer stellen eine andere Frage: Kann ich mein eigenes VPN einrichten? Ein eigenes VPN zu betreiben, klingt verlockend: volle Kontrolle, keine Drittanbieter und die Befriedigung, selbst etwas aufzubauen. Für technisch interessierte Nutzer kann es zudem eine wertvolle Lernerfahrung sein.
Dieser Leitfaden begleitet dich durch den gesamten Prozess. Zunächst erklären wir, wie VPNs tatsächlich funktionieren, und zeigen dir anschließend Schritt für Schritt, wie du dein eigenes VPN einrichtest. Dabei weisen wir auf die Grenzen und Risiken selbst gehosteter VPNs hin und erklären, wann ein kommerzielles VPN die praktischere Wahl sein kann. So findest du eine klare Antwort auf eine wichtige Frage: Ist es besser, ein eigenes VPN einzurichten – oder eine professionelle Lösung zu nutzen, die darauf ausgelegt ist, dich vom ersten Tag an zu schützen?
Was ein VPN wirklich ist (bevor du eines einrichtest)
Wir haben bereits in einem unserer früheren Artikel angesprochen, wie VPNs funktionieren, doch bevor wir uns mit Konfigurationsdateien und Servereinrichtung befassen, lohnt es sich, die Grundlagen kurz aufzufrischen.
Bevor du ein VPN einrichtest, solltest du verstehen, was ein VPN wirklich leistet. Viele verbinden VPNs mit „vollständiger Anonymität“ oder „absoluter Sicherheit im Internet“, doch die Wirklichkeit ist differenzierter.
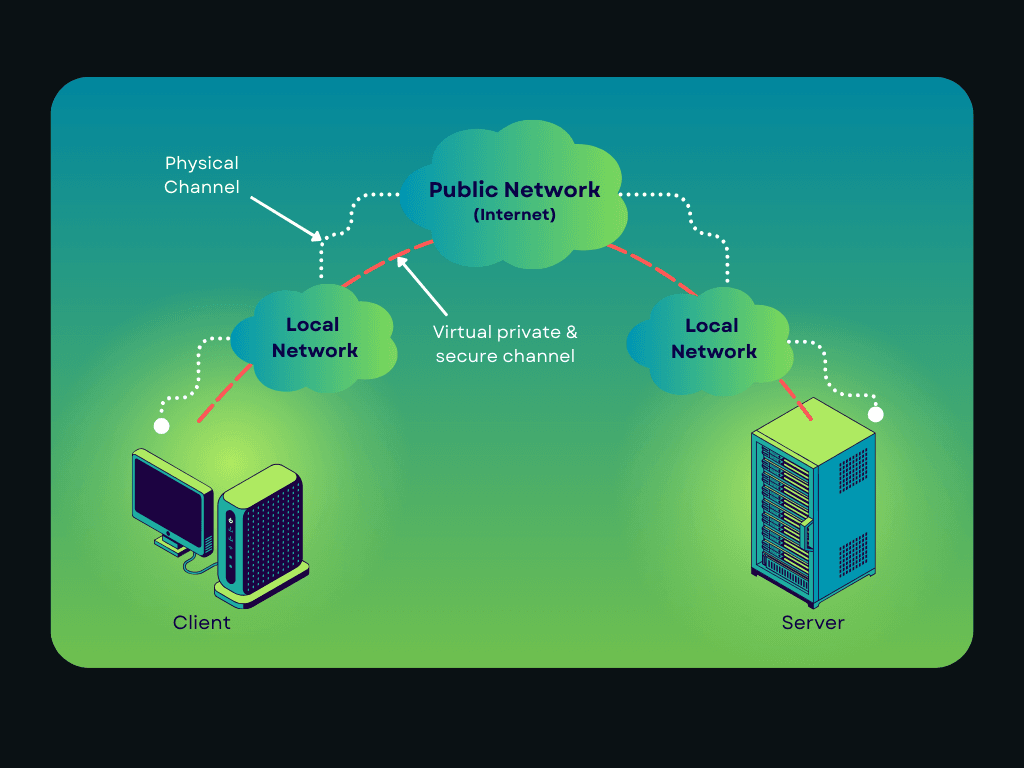
Im Kern erstellt ein VPN (Virtual Private Network, virtuelles privates Netzwerk) einen verschlüsselten Tunnel zwischen deinem Gerät und einem VPN-Server. Der gesamte Internetverkehr, der durch diesen Tunnel läuft, ist vor außenstehenden Beobachtern wie Betreibern öffentlicher WLANs, Netzwerkadministratoren oder deinem Internetanbieter (ISP) geschützt. Anstelle deiner echten IP-Adresse sehen Websites nur die IP-Adresse des VPN-Servers.
Hinter dieser einfachen Idee stehen drei zentrale Komponenten:
Sicheres Tunneling
Ein VPN kapselt deinen Internetverkehr in einem sicheren Tunnel. Dadurch können Dritte die Daten auf ihrem Weg durch das Netzwerk weder lesen noch verändern. Selbst in ungesicherten öffentlichen WLANs bleibt verschlüsselter VPN-Verkehr für Angreifer unlesbar.
Verschlüsselung
VPNs verschlüsseln deine Daten, bevor sie dein Gerät verlassen. Moderne VPNs verwenden starke Verschlüsselungsstandards, durch die abgefangener Datenverkehr ohne die richtigen Schlüssel praktisch unmöglich zu entschlüsseln ist. Wie sicher ein VPN ist, hängt stark davon ab, wie die Verschlüsselungsschlüssel erzeugt, gespeichert und ausgetauscht werden – besonders wichtig ist das bei selbst gehosteten Lösungen.
Authentifizierung
Durch Authentifizierung wird sichergestellt, dass nur autorisierte Nutzer und Geräte eine Verbindung zum VPN-Server herstellen können. Dazu dienen in der Regel Zertifikate, Schlüssel oder Anmeldedaten, mit denen die Identität überprüft wird, bevor verschlüsselter Datenverkehr ausgetauscht wird.
Was ein VPN nicht tut
Bevor du dein eigenes VPN einrichtest, musst du seine Grenzen kennen:
- Ein VPN macht dich nicht anonym; dein VPN-Server kann den Datenverkehr weiterhin sehen.
- Ein VPN schützt dich nicht vor Malware, Phishing oder unsicheren Downloads.
- Ein VPN verhindert nicht das Tracking durch Websites über Cookies, Anmeldungen oder Browser-Fingerprinting.
- Ein selbst gehostetes VPN bietet keine gemeinsame Anonymität – der gesamte Datenverkehr ist einem einzelnen Server und einer einzelnen IP-Adresse zuzuordnen.
Diese Unterscheidung ist wichtig, denn viele selbst eingerichtete VPNs beruhen auf unrealistischen Erwartungen. Ein persönliches VPN kann zwar den Datenverkehr verschlüsseln und Verbindungen sichern, bietet aber nicht automatisch dasselbe Maß an Datenschutz, Redundanz oder globaler Reichweite wie die Infrastruktur eines kommerziellen VPNs.
Nachdem wir die Grundlagen aufgefrischt haben, schauen wir uns jetzt an, wann es sinnvoll ist, ein eigenes VPN einzurichten – und wann nicht.
Wann ist es sinnvoll, ein eigenes VPN einzurichten?
Ein eigenes VPN kann nützlich sein, aber nur in bestimmten Situationen. Trotz des Reizes von voller Kontrolle und Unabhängigkeit ist ein selbst gehostetes VPN keine Universallösung für den Datenschutz im Internet.
Ein eigenes VPN einzurichten lohnt sich in der Praxis hauptsächlich für begrenzte, klar umrissene Anwendungsfälle..
Erstens ist ein selbst eingerichtetes VPN eine gute Option, wenn du deine Verbindung in öffentlichen oder nicht vertrauenswürdigen Netzwerken sichernmöchtest. Den Datenverkehr in Hotel-, Flughafen- oder Café-WLANs zu verschlüsseln, ist einer der praktischsten und zuverlässigsten Vorteile eines persönlichen VPNs.
Zweitens kann es nützlich sein, um aus der Ferne auf ein privates Netzwerk zuzugreifen. Viele richten VPNs ein, um unterwegs sicher eine Verbindung zu Heimservern, Bürosystemen oder internen Tools herzustellen.
Drittens kann die Einrichtung eines VPNs eine wertvolle Lernerfahrungsein. Wer sich für Netzwerke, Systemadministration oder Cybersicherheit interessiert, sammelt beim Einrichten eines VPNs praktische Erfahrungen mit Verschlüsselung, Authentifizierung und Serververwaltung.
Es gibt jedoch auch klare Einschränkungen.
Ein selbst gehostetes VPN ist in der Regel nicht ideal für Anonymität, umfassenden Datenschutz oder das Umgehen geografischer Beschränkungen. Da der gesamte Datenverkehr über einen einzelnen Server mit einer einzelnen IP-Adresse läuft, lässt sich deine Aktivität weiterhin zuordnen. Es gibt weder einen gemeinsamen Datenverkehrspool noch eine globale Infrastruktur oder integrierte Redundanz.
Kurz gesagt: Ein eigenes VPN einzurichten ist sinnvoll, wenn du Kontrolle, Sicherheit für ein bestimmtes Netzwerk oder technische Erfahrung möchtest – nicht, wenn du sofortigen Datenschutz, globalen Zugang oder eine Lösung ohne eigenen administrativen Aufwand brauchst.
Was du zum Einrichten eines VPNs brauchst
Wenn du weißt, wann ein eigenes VPN sinnvoll ist, solltest du als Nächstes erfahren, was dafür tatsächlich erforderlich ist. Auch wenn die Idee einfach klingt, benötigt ein funktionierendes VPN mehrere zentrale Komponenten.
- Du brauchst einen Server. Das kann ein virtueller privater Server (VPS) in der Cloud bei einem Hosting-Anbieter oder ein physischer Rechner zu Hause oder im Büro sein. Für die meisten Einsteiger ist ein VPS die zuverlässigere Wahl, da er eine stabile Verfügbarkeit und eine öffentliche IP-Adresse bietet.
- Du brauchst ein Betriebssystem. Die meisten selbst eingerichteten VPNs laufen unter Linux, da es ressourcenschonend, sicher und gut dokumentiert ist. Server auf Windows-Basis sind ebenfalls möglich, bringen aber üblicherweise mehr Verwaltungsaufwand und weniger von der Community unterstützte Tools mit sich.
- Du brauchst ein VPN-Protokoll und eine entsprechende Software. Diese Softwareebene erstellt verschlüsselte Tunnel, verwaltet die Authentifizierung und leitet den Datenverkehr weiter. Das gewählte Protokoll beeinflusst Geschwindigkeit, Sicherheit und Komplexität – darauf gehen wir im nächsten Abschnitt ein.
- Zeitaufwand und erforderliche Kenntnisse. Selbst eine einfache VPN-Einrichtung setzt voraus, dass du mit Kommandozeilen-Tools und Konfigurationsdateien umgehen kannst und bereit bist, das System laufend zu warten. Ein VPN einzurichten ist keine einmalige Aufgabe, sondern eine fortlaufende Verantwortung.
Kurz gesagt: Für ein eigenes VPN brauchst du keine Hardware auf Unternehmensniveau, aber technisches Verständnis, Zeit und die Bereitschaft, deinen eigenen Sicherheits-Stack zu verwalten.
Das passende VPN-Protokoll auswählen
Ein VPN-Protokoll legt fest, wie dein Gerät eine Verbindung zum VPN-Server herstellt, wie die Daten verschlüsselt werden und wie stabil und schnell die Verbindung ist. Wenn du dein eigenes VPN einrichtest, wirkt sich die Wahl des Protokolls direkt auf Benutzerfreundlichkeit und Sicherheit aus.
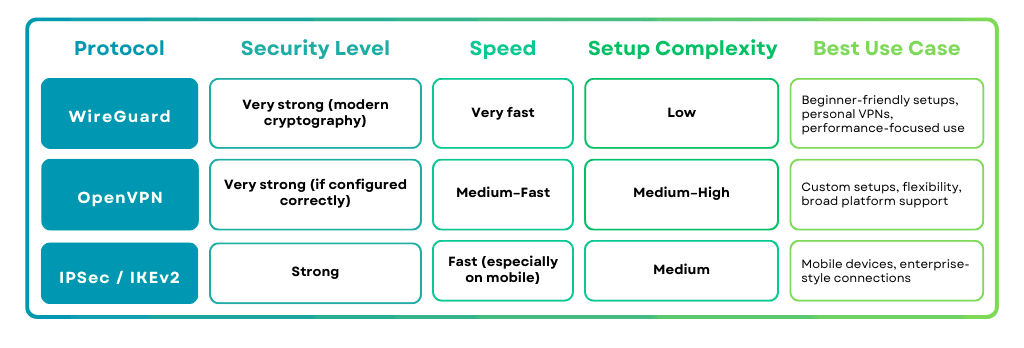
Gängige VPN-Protokolle im Vergleich
Welches Protokoll solltest du wählen?
Für die meisten, die zum ersten Mal ein VPN einrichten, ist WireGuard der einfachste und praktischste Einstieg. OpenVPN bleibt eine gute Wahl für erweiterte Anpassungen, während IPSec sich besser für bestimmte Anwendungsfälle nach Art von Unternehmenslösungen eignet.
Beachte auch, dass kommerzielle VPN-Dienste üblicherweise mehrere Protokolle unterstützen und automatisch die beste Option auswählen – bei einer selbst eingerichteten Lösung musst du das manuell übernehmen.
Nachdem das Protokoll feststeht, geht es nun zum praktischen Teil: der Schritt-für-Schritt-Einrichtung deines VPNs.
Schritt für Schritt: So richtest du ein VPN ein (Einstieg)
Nachdem du ein VPN-Protokoll ausgewählt hast, schauen wir uns nun den konkreten Einrichtungsprozess an. Die genauen Befehle und Konfigurationen unterscheiden sich je nach Protokoll und Serveranbieter, doch der grundlegende Ablauf ist überraschend einheitlich.
Schritt 1: Einen Server besorgen
Wähle zunächst einen Cloud-VPS-Anbieter aus und erstelle einen virtuellen Server. Die meisten Einsteiger entscheiden sich für einen Linux-Server (oder Raspberry Pi), da er ressourcenschonend, breit unterstützt und gut dokumentiert ist. Achte darauf, dass der Server Folgendes bietet:
- Eine öffentliche IP-Adresse
- Stabile Verfügbarkeit
- Ausreichend Bandbreite für deinen Bedarf
Schritt 2: VPN-Software installieren
Installiere anschließend die ausgewählte VPN-Software auf dem Server. Sie übernimmt Verschlüsselung, Authentifizierung und Weiterleitung des Datenverkehrs. Viele Anbieter stellen Installationsskripte bereit, die diesen Schritt vereinfachen, insbesondere für WireGuard und OpenVPN.
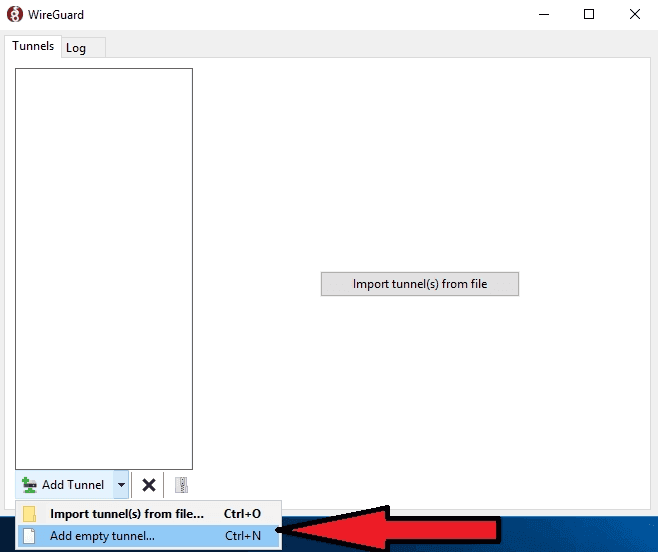
Einen leeren Tunnel starten und hinzufügen. Quelle: Introserv
Schritt 3: Schlüssel oder Zertifikate erzeugen
VPNs verwenden kryptografische Schlüssel, um Geräte zu authentifizieren. In diesem Schritt erzeugst du Server- und Client-Schlüssel oder Zertifikate. Diese Zugangsdaten stellen sicher, dass nur autorisierte Geräte eine Verbindung zu deinem VPN herstellen können.
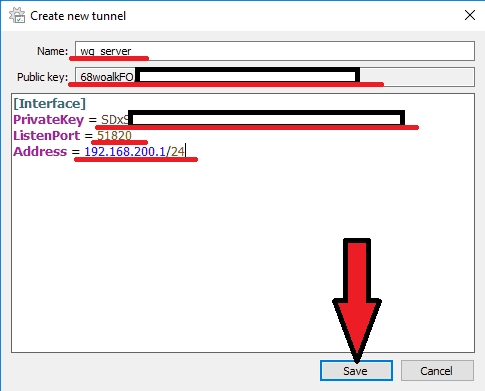
[Interface]
PrivateKey = # private key of WireGuard server
ListenPort = # port that WireGuard will listen to
Address = # desired IP address of WireGuard server
Hier musst du den Namen der Netzwerkverbindung und den öffentlichen Schlüssel des WireGuard-Servers eingeben (er wird zur Konfiguration der Client-Seite benötigt).
Schritt 4: Den VPN-Server konfigurieren (Beispiel)
In diesem Schritt legst du fest, wie der Datenverkehr durch dein VPN fließt und worauf die verbundenen Geräte zugreifen dürfen. Selbst bei einer einfachen Einrichtung müssen einige zentrale Parameter konfiguriert werden.
Nachfolgend siehst du ein Beispiel dafür, wie diese Konfiguration mit WireGuard als Referenz aussehen könnte. Dieselben Konzepte gelten auch für andere Protokolle, selbst wenn die Syntax abweicht.
Zulässige IP-Bereiche
Diese Einstellung legt fest, welche IP-Adressen ein Client über das VPN verwenden darf.
AllowedIPs = 10.0.0.2/32
In diesem Beispiel:
- Dem Client wird eine einzelne interne VPN-IP zugewiesen
- Vom Client eingehender Datenverkehr außerhalb dieses Bereichs wird nicht angenommen
Für die Weiterleitung des gesamten Internetverkehrs wird dieser Wert oft erweitert:
AllowedIPs = 0.0.0.0/0, ::/0
Dadurch wird der gesamte Datenverkehr durch den VPN-Tunnel geleitet.
DNS-Konfiguration
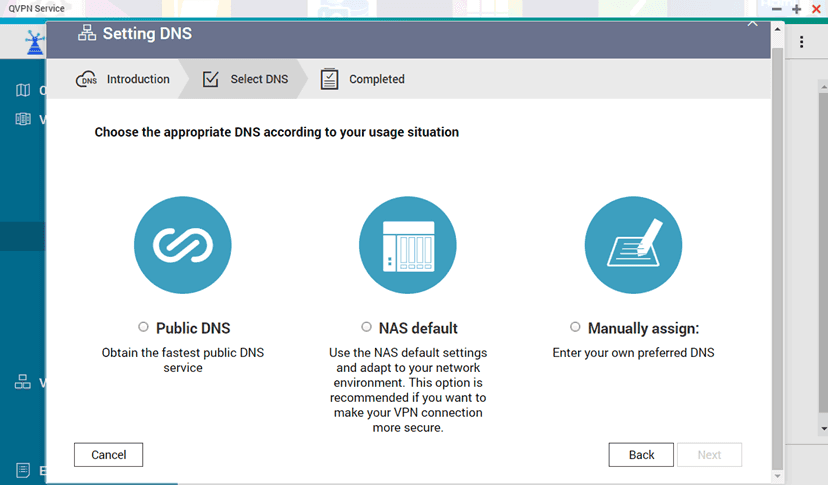
Oberfläche des DNS Quick Wizard. Quelle: qnap
Du kannst den DNS Quick Wizard herunterladen. Er kann dir dabei helfen, den DNS-Dienst auszuwählen, der deinen Anforderungen am besten entspricht. DNS-Einstellungen legen fest, welche Server Domainnamen auflösen während du mit dem VPN verbunden bist.
DNS = 10.0.0.1
Dadurch wird der Client gezwungen, den DNS-Resolver des VPN-Servers zu verwenden, was DNS-Leaks verhindern hilft. Andernfalls können DNS-Anfragen weiterhin über den Internetanbieter des Nutzers laufen.
Routing-Regeln
Routing-Regeln legen fest, wohin der Datenverkehr fließen soll, sobald er in das VPN gelangt.
Bei einer einfachen Einrichtung wird der Datenverkehr von der VPN-Schnittstelle ins öffentliche Netzwerk geleitet, damit verbundene Geräte sicher auf das Internet zugreifen können.
In der Praxis bedeutet das:
- VPN-Datenverkehr wird weitergeleitet
- NAT (Network Address Translation) wird aktiviert
- Rückverkehr wird ordnungsgemäß zum Client geleitet
Diese Schritte werden üblicherweise über Netzwerkeinstellungen auf Systemebene umgesetzt und nicht allein über die VPN-Konfigurationsdatei.
Lauschende Ports
Der lauschende Port legt fest, an welcher Stelle der VPN-Server eingehende Verbindungen annimmt.
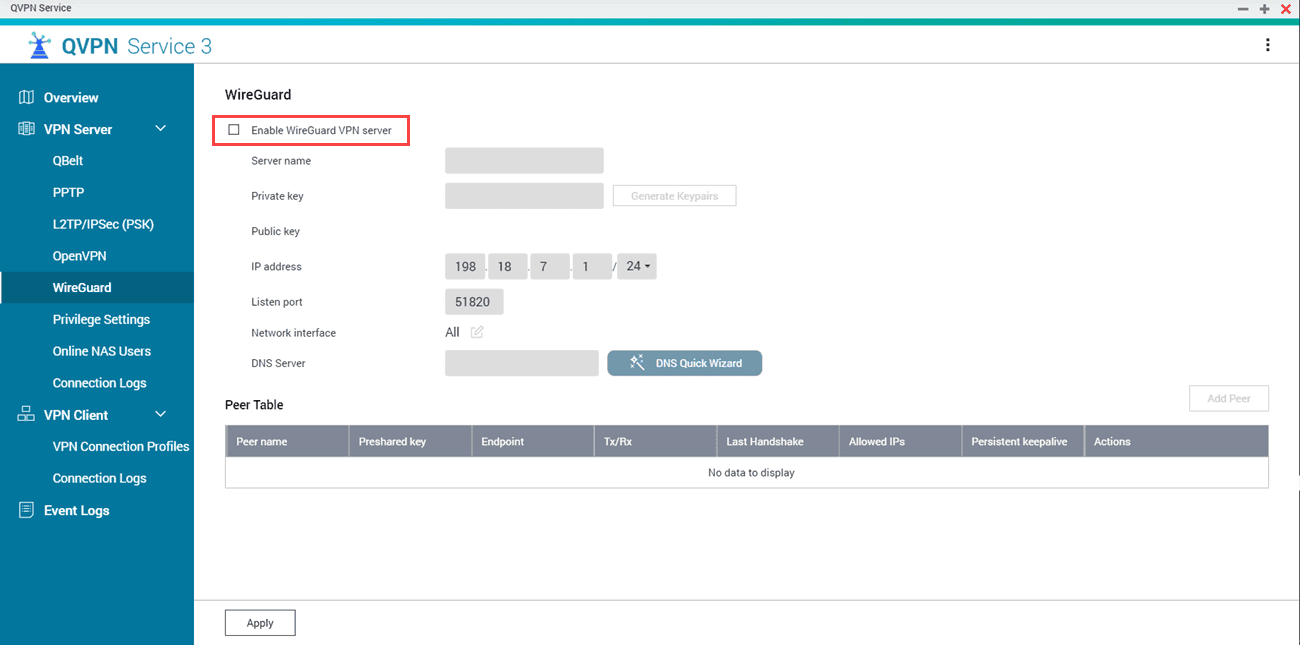
Quelle: qnap
Gib eine UDP-Portnummer zwischen 1 und 65535 an, zum Beispiel:
ListenPort = 51820
Dieser Port muss:
- in der Firewall geöffnet sein
- mit der Client-Konfiguration übereinstimmen
- Konflikte mit anderen Diensten vermeiden
Eine Änderung des Ports ist optional, doch die Firewall muss stets den gewählten Wert berücksichtigen.
Warum Einsteiger einfach anfangen sollten
Standardeinstellungen sind so ausgelegt, dass sie in den meisten Situationen sicher funktionieren. Zu viele Anpassungen zu Beginn erhöhen das Risiko für:
- Fehlgeleiteten Datenverkehr
- DNS-Leaks
- Die versehentliche Freigabe von Diensten
Eine minimale, funktionierende Konfiguration ist immer besser als eine komplexe, die du nicht vollständig verstehst.
Sobald die Grundlagen stabil laufen, kannst du nach und nach weitere Sicherheits- und Leistungsoptimierungen ergänzen.
Schritt 5: Dein erstes Gerät verbinden
Nachdem der Server konfiguriert ist, installiere den VPN-Client auf deinem Gerät und importiere die Konfigurationsdatei oder Schlüssel. Nach dem Verbindungsaufbau sollte dein Datenverkehr verschlüsselt und über deinen VPN-Server geleitet werden.
Schritt 6: Die Verbindung testen
Überprüfe abschließend, ob:
- sich deine IP-Adresse geändert hat
- der Datenverkehr verschlüsselt ist
- der Internetzugang wie erwartet funktioniert
Nun hast du ein funktionierendes VPN.
Diese Grundeinrichtung reicht aus, um einfache Verbindungen und den Fernzugriff abzusichern. Ein funktionierendes VPN ist jedoch nicht automatisch umfassend abgesichert oder für den Datenschutz optimiert – und genau hier wird es komplexer.
Erweiterte Einrichtung: Dein VPN anpassen und absichern
Sobald dein VPN läuft, beginnt die eigentliche Arbeit. Eine Standardkonfiguration kann für die grundlegende Nutzung ausreichen, bietet aber selten optimale Sicherheit oder optimalen Datenschutz. Hier kommen erweiterte Konfiguration und zusätzliche Absicherungsmaßnahmen ins Spiel.
Im Folgenden findest du typische Bereiche, in denen selbst eingerichtete VPNs angepasst werden, sowie praktische Beispiele, die den Aufwand veranschaulichen.
Firewall-Konfiguration (Datenverkehrskontrolle)
Eine Firewall legt fest, welcher Datenverkehr deinen VPN-Server erreichen darf und was blockiert wird. Ohne geeignete Firewall-Regeln kann dein Server unnötige Dienste freigeben.
Beispielziele:
- Nur VPN-Datenverkehr zulassen
- Nicht verwendete Ports blockieren
- Direkten Zugriff auf interne Dienste verhindern
Typische Vorgehensweise:
- SSH nur von vertrauenswürdigen IPs zulassen
- Ports des VPN-Protokolls zulassen (z. B. UDP 51820 für WireGuard)
- Den gesamten übrigen eingehenden Datenverkehr verwerfen
Allein dieser Schritt verringert die Angriffsfläche deines VPN-Servers erheblich.
DNS-Konfiguration & Schutz vor Leaks
Standardmäßig kann ein selbst eingerichtetes VPN weiterhin die DNS-Server deines Internetanbieters verwenden. Dadurch können Daten zu deinem Surfverhalten nach außen dringen, obwohl der Datenverkehr verschlüsselt ist.
Gängige Konfigurationsmöglichkeiten:
- Einen privaten DNS-Resolver auf dem VPN-Server verwenden
- Alle Clients zwingen, das vom VPN bereitgestellte DNS zu verwenden
- DNS-Anfragen außerhalb des Tunnels blockieren
Was schiefgehen kann:
- DNS-Anfragen umgehen den VPN-Tunnel
- Websites erkennen trotz VPN-Nutzung dein echtes Netzwerk
DNS-Leaks zu verhindern erfordert eine ausdrückliche Konfiguration; das geschieht nicht automatisch.
Kill-Switch-Logik (manuelle Einrichtung)
Kommerzielle VPNs haben üblicherweise einen integrierten Kill Switch. Bei selbst eingerichteten Lösungen muss dieser manuell umgesetzt werden.
Prinzip:
- Wenn der VPN-Tunnel abbricht, den gesamten ausgehenden Datenverkehr blockieren
- Die Rückkehr zur regulären Internetverbindung verhindern
So wird es umgesetzt:
- Firewall-Regeln, die Datenverkehr nur über die VPN-Schnittstelle zulassen
- Automatische Blockierung, wenn die Schnittstelle ausfällt
Das ist entscheidend, wenn du dich in öffentlichen Netzwerken für deine Sicherheit auf das VPN verlässt.
Protokollierung & Datenschutzaspekte
Viele selbst eingerichtete VPNs protokollieren unbeabsichtigt mehr Daten als erwartet.
Häufige Protokollquellen:
- VPN-Softwareprotokolle
- Systemprotokolle zur Authentifizierung
- Verbindungsprotokolle der Firewall
Selbst einfache Protokolle können Folgendes offenlegen:
- Verbindungszeitpunkte
- Client-IPs
- Sitzungsdauer
Das Deaktivieren oder Minimieren von Protokollen erfordert sorgfältige Konfiguration und laufende Überwachung – und Fehler dabei sind häufig.
Beispiel: WireGuard-Konfiguration (vereinfacht)
Nachfolgend findest du eine vereinfachte WireGuard-Serverkonfiguration zur Veranschaulichung, wie erweiterte Einrichtungen aussehen:
[Interface]
PrivateKey = <server_private_key>
Address = 10.0.0.1/24
ListenPort = 51820
SaveConfig = false
[Peer]
PublicKey = <client_public_key>
AllowedIPs = 10.0.0.2/32
Selbst dieses minimale Beispiel setzt Folgendes voraus:
- Sichere Speicherung der Schlüssel
- Korrekte Firewall-Regeln, ordnungsgemäßes Routing und korrekte DNS-Konfiguration
Mit zunehmender Größe der Einrichtung (mehrere Clients, mehrere Geräte) steigt die Komplexität schnell.
Der verborgene Preis erweiterter Kontrolle
Jede Anpassung bringt Folgendes mit sich:
- Mehr Konfigurationsdateien, die gewartet werden müssen
- Mehr mögliche Fehlerquellen
- Mehr Verantwortung für Updates und Sicherheitspatches
Hier werden viele selbst eingerichtete VPNs anfällig: Sie funktionieren gut, bis sich etwas ändert.
Das eigene VPN warten: laufende Sicherheit & Stabilität
Damit dein VPN sicher und zuverlässig bleibt, muss es laufend gewartet werden. Anders als bei kommerziellen VPN-Diensten gibt es bei einem selbst gehosteten VPN kein automatisiertes Sicherheitsteam im Hintergrund – alles hängt davon ab, wie gut und konsequent du es verwaltest.
Regelmäßige Updates und Patch-Verwaltung
VPN-Software, Betriebssysteme und Verschlüsselungsbibliotheken werden ständig aktualisiert, um Sicherheitslücken zu beheben.
Wenn auf deinem Server veraltete Komponenten laufen:
- Bleiben bekannte Sicherheitslücken ausnutzbar
- Schwachstellen in der Verschlüsselung werden möglicherweise nicht behoben
- Angreifer können vernachlässigte Dienste ins Visier nehmen
Ein sicheres VPN erfordert häufige Updates – nicht nur einmal bei der Einrichtung, sondern fortlaufend.
Schlüssel- und Zugangsdatenverwaltung
Authentifizierungsschlüssel und Zertifikate sind das Fundament der VPN-Sicherheit. Mit der Zeit können Schlüssel:
- offengelegt werden
- auf mehreren Geräten wiederverwendet werden
- aktiv bleiben, nachdem Geräte verloren gegangen sind oder nicht mehr verwendet werden
Zu bewährten Vorgehensweisen gehören der regelmäßige Austausch von Schlüsseln, der Entzug des Zugriffs für nicht verwendete Geräte und die sichere, niemals unverschlüsselte Speicherung von Schlüsseln. Diese Schritte werden leicht übersehen – und oft auch tatsächlich übersehen.
Überwachung und Verfügbarkeit
Ein selbst eingerichtetes VPN hat einen einzelnen Ausfallpunkt. Fällt der Server aus, funktioniert dein VPN nicht mehr. Du bist verantwortlich für:
- Die Überwachung der Verfügbarkeit
- Das Erkennen ungewöhnlichen Datenverkehrs oder von Anmeldeversuchen
- Den Neustart von Diensten nach Abstürzen oder Updates
Ohne aktive Überwachung bleiben Ausfälle möglicherweise unbemerkt, bis du das VPN tatsächlich brauchst.
Sicherheitsmaßnahmen über den VPN-Tunnel hinaus
Ein VPN schützt nur den Datenverkehr, nicht den Server selbst. Zu den zusätzlichen Sicherheitsaufgaben gehören, den SSH-Zugriff einzuschränken, starke Authentifizierung zu verwenden und offene Ports zu begrenzen.
Brute-Force-Angriffe verhindern
Wird der Server kompromittiert, ist der VPN-Tunnel bedeutungslos und Angreifer erhalten direkten Zugriff.
Protokollierung, Datenschutz und Datenoffenlegung
Selbst eingerichtete VPNs erzeugen oft standardmäßig Protokolle. Diese können Folgendes enthalten:
- Verbindungszeitpunkte
- Interne IP-Adressen
- Client-Kennungen
Selbst minimale Protokolle können Datenschutzrisiken schaffen, wenn sie unsachgemäß gespeichert oder von Dritten eingesehen werden. Sie zu deaktivieren oder zu minimieren erfordert sorgfältige Konfiguration und laufende Überprüfung.
Die tatsächlichen Wartungskosten
Was zunächst wie eine „einmalige Einrichtung“ aussieht, wird schnell zu:
- Regelmäßigen Sicherheitsprüfungen
- Manuellen Updates
- Der Fehlersuche bei unerwarteten Problemen
Für technisch erfahrene Nutzer kann das akzeptabel sein. Für die meisten wird es zu einer langfristigen Belastung.
Eigenes VPN oder kommerzielles VPN: Was ist tatsächlich einfacher?
An diesem Punkt wird der Unterschied zwischen einem selbst eingerichteten VPN und einem kommerziellen Dienst deutlich. Beide Ansätze beruhen auf denselben grundlegenden Technologien, doch die Nutzung und das Ergebnis unterscheiden sich stark.
Eigenes VPN oder kommerzielles VPN: Die wichtigsten Unterschiede
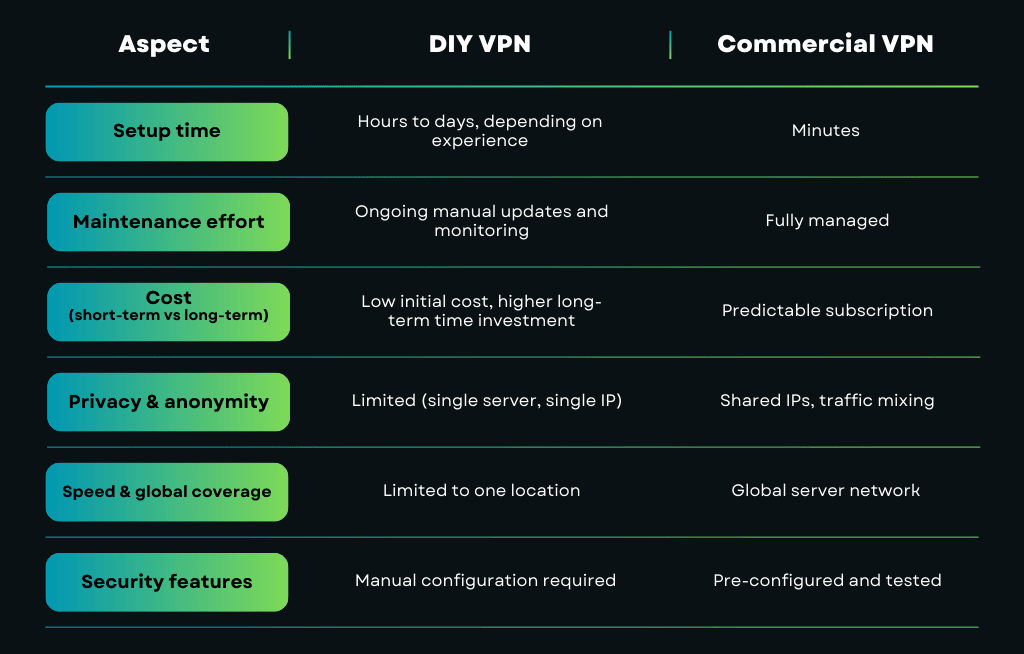
Für wen sich selbst eingerichtete VPNs am besten eignen
Ein selbst gehostetes VPN kann eine vernünftige Wahl sein, wenn du:
- Ein bestimmtes Netzwerk oder eine bestimmte Verbindung sichern möchtest
- Privaten Fernzugriff auf Systeme zu Hause oder im Büro brauchst
- Gerne Server selbst verwaltest
- Dich damit wohlfühlst, die Sicherheit langfristig aufrechtzuerhalten
Selbst eingerichtete VPNs eignen sich am besten als Werkzeuge, nicht als umfassende Datenschutzlösungen.
Für wen sich kommerzielle VPNs am besten eignen
Ein kommerzielles VPN ist üblicherweise die bessere Wahl, wenn du:
- Sofortigen Schutz ohne technische Komplexität möchtest
- Wert auf Anonymität und gemeinsam genutzte IP-Infrastruktur legst
- Zugang zu Servern in mehreren Ländern brauchst
- Automatisierte Sicherheit und regelmäßige Updates bevorzugst
Für die meisten Nutzer sind Einfachheit und Zuverlässigkeit wichtiger als Kontrolle auf niedriger Ebene.
Warum sich viele Nutzer stattdessen für ein kommerzielles VPN entscheiden
Kommerzielle VPN-Dienste sind dafür ausgelegt, dieselben Probleme wie selbst eingerichtete VPNs zu lösen – jedoch ohne die verborgenen Kosten.
Sie bieten:
- Vorkonfigurierte Sicherheit mit modernen, in der Praxis bewährten Protokollen
- Globale Servernetzwerke optimiert auf Geschwindigkeit und Stabilität
- Richtlinien ohne Protokollierung gestützt durch Audits und transparente Vorgehensweisen
- Sofortigen Schutz auf verschiedenen Geräten ohne manuelle Einrichtung
Anstatt einen einzelnen Server zu warten, erhalten Nutzer Zugang zu einer professionell verwalteten Infrastruktur, die auf Skalierbarkeit, Redundanz und Datenschutz ausgelegt ist.
Das macht selbst eingerichtete VPNs nicht überflüssig, erklärt aber, warum viele Nutzer zunächst ein persönliches VPN einrichten und später zu einer kommerziellen Lösung wechseln.
Im letzten Abschnitt fassen wir zusammen, wann es sinnvoll ist, ein eigenes VPN einzurichten – und wann die Wahl des passenden Anbieters die klügere Entscheidung ist.
Selbst einrichten oder das passende Tool nutzen
Ein VPN selbst einzurichten, kann dir viel beibringen. Doch Datenschutz bemisst sich nicht daran, wie komplex deine Einrichtung ist. Entscheidend ist, ob deine Daten geschützt sind, deine Verbindung sicher ist und deine Online-Aktivitäten dauerhaft und mühelos privat bleiben.
Wenn du lernen, experimentieren oder ein einzelnes Netzwerk schützen möchtest, kann es sich lohnen, ein eigenes VPN auszuprobieren.
Wenn du umfassenden Datenschutz, globalen Zugang und zuverlässige Sicherheit ohne Ärger bei der Einrichtung möchtest, bietet dir Guru VPN vom ersten Tag an Schutz auf Expertenniveau.
Guru VPN wurde entwickelt, um die Vorteile bereitzustellen, die sich Menschen von einem VPN versprechen, ohne dass sie dafür zu Systemadministratoren werden müssen.
- Hochgeschwindigkeitsserver in 49+ Ländern ermöglichen globalen Zugang und gleichbleibende Leistung
- Moderne Protokolle, darunter WireGuard und GuruShadow, stimmen Geschwindigkeit und Sicherheit automatisch aufeinander ab
- Integrierte Schutzfunktionen wie Kill Switch und Schutz vor Leaks funktionieren sofort nach der Installation
- Benutzerfreundliche Apps ermöglichen auf allen gängigen Geräten innerhalb weniger Sekunden sichere Verbindungen
- Die Infrastruktur wird laufend gewartet, aktualisiert und überwacht – so erhalten Nutzer zuverlässigen Schutz ohne technischen Verwaltungsaufwand.