EN
 BR
 DE
 ES
 FR
 RU
 ID
 TR
 IT
 JP
 SA
 VN
 TH
 KR

Cara Menyiapkan Server VPN: Panduan dari Pemula hingga Mahir

 Poin-poin utama

- Pelajari apa yang benar-benar dilindungi VPN — dan apa yang tidak — sebelum membangun VPN sendiri.
- Ikuti proses lengkap langkah demi langkah: server, protokol, kunci, konfigurasi, dan pengujian.
- Ketahui langkah penguatan yang diperlukan untuk penyiapan DIY: aturan firewall, pencegahan kebocoran DNS, dan kill switch manual.
- Pahami pemeliharaan berkelanjutan yang dituntut VPN yang dihosting sendiri: pembaruan, rotasi kunci, dan pemantauan.
- Lihat bagaimana Guru VPN memberikan perlindungan yang sama secara instan, tanpa penyiapan atau pemeliharaan.
Privasi daring telah menjadi perhatian sehari-hari. Jaringan Wi-Fi publik, kerja jarak jauh, pembatasan geografis, pelacakan data, dan pengawasan yang kian meningkat mendorong banyak pengguna mencari cara yang lebih baik untuk melindungi koneksi internet mereka. Di sinilah VPN berperan.
Mengapa Orang Mempertimbangkan untuk Membuat VPN Sendiri?
Membuat VPN tidak sama dengan menggunakannya. Di balik setiap koneksi VPN yang aman terdapat protokol enkripsi, pengelolaan kunci, pemeliharaan server, dan pembaruan terus-menerus. Sesuatu yang tampak sederhana secara teori bisa cepat menjadi rumit dalam praktik, terutama jika tujuan Anda adalah privasi dan keamanan.
Meski kebanyakan orang sudah mengenal layanan VPN komersial, semakin banyak pengguna mengajukan pertanyaan lain: Bisakah saya membuat VPN sendiri? Gagasan menjalankan VPN pribadi terdengar menarik: kendali penuh, tanpa penyedia pihak ketiga, dan kepuasan membangun sesuatu sendiri. Bagi pengguna yang ingin tahu soal teknis, ini juga bisa menjadi pengalaman belajar yang berharga.
Panduan ini mengajak Anda melalui seluruh prosesnya. Kita akan mulai dengan membahas cara kerja VPN, lalu menunjukkan cara membuat VPN sendiri langkah demi langkah. Sambil berjalan, kita akan menguraikan keterbatasan dan risiko VPN yang dihosting sendiri serta menjelaskan kapan VPN komersial mungkin menjadi pilihan yang lebih praktis. Dengan begitu, Anda akan mendapat jawaban yang jelas untuk pertanyaan penting: lebih baik membangun VPN sendiri atau menggunakan solusi profesional yang dirancang untuk melindungi Anda sejak hari pertama?
Apa Sebenarnya VPN Itu (Sebelum Anda Membuatnya)
Kita telah membahas sekilas cara kerja VPN di salah satu artikel kami sebelumnya, tetapi sebelum membahas berkas konfigurasi dan penyiapan server, ada baiknya kita meninjau kembali dasar-dasarnya secara singkat.
Sebelum membuat VPN, penting untuk memahami apa yang sebenarnya dilakukan VPN. Banyak orang mengaitkan VPN dengan “anonimitas penuh” atau “keamanan daring total”, tetapi kenyataannya lebih bernuansa.
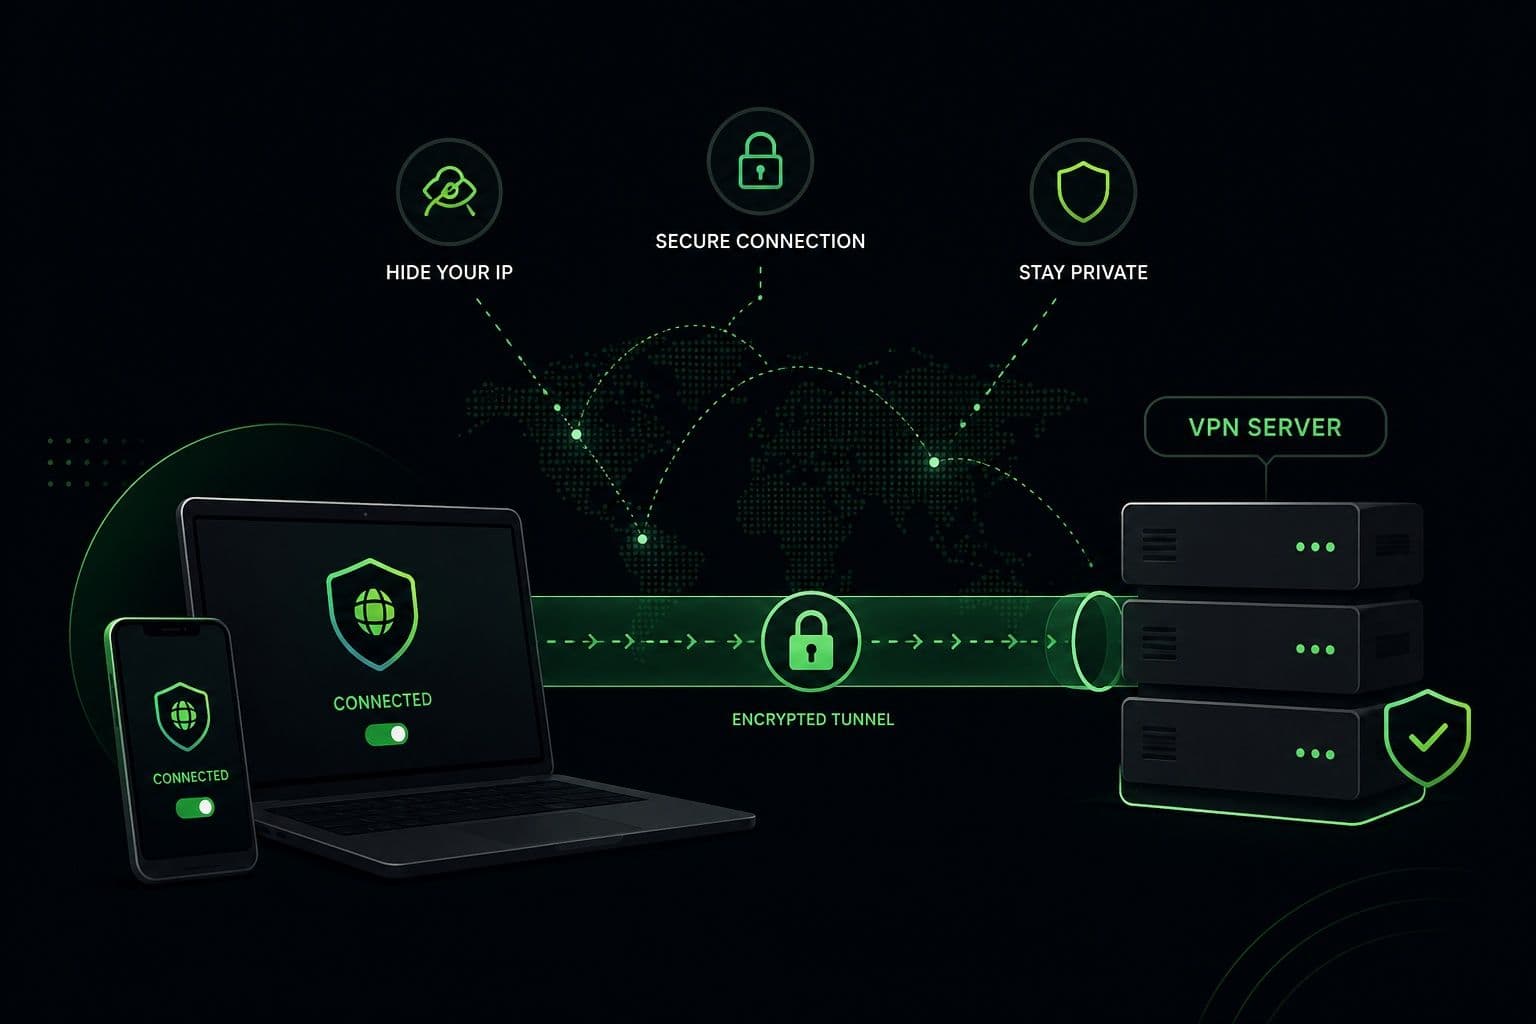
Pada dasarnya, VPN (Virtual Private Network) membuat sebuah terowongan terenkripsi antara perangkat Anda dan server VPN. Semua lalu lintas internet yang melewati terowongan ini terlindungi dari pengamat luar, seperti operator Wi-Fi publik, administrator jaringan, atau penyedia layanan internet (ISP) Anda. Situs web hanya melihat alamat IP server VPN, bukan alamat IP asli Anda.
Di balik gagasan sederhana ini terdapat tiga komponen utama:
Pembuatan Terowongan Aman
VPN membungkus lalu lintas internet Anda di dalam terowongan yang aman. Ini mencegah pihak ketiga membaca atau mengubah data saat melintasi jaringan. Bahkan di Wi-Fi publik yang tidak aman, lalu lintas VPN terenkripsi tetap tidak dapat dibaca oleh penyerang.
Enkripsi
VPN mengenkripsi data Anda sebelum meninggalkan perangkat. VPN modern menggunakan standar enkripsi kuat yang membuat lalu lintas yang disadap hampir mustahil diuraikan tanpa kunci yang benar. Kekuatan VPN sangat bergantung pada cara kunci enkripsi dibuat, disimpan, dan dirotasi — hal yang menjadi sangat penting dalam penyiapan yang dihosting sendiri.
Autentikasi
Autentikasi memastikan hanya pengguna dan perangkat yang berwenang yang dapat terhubung ke server VPN. Biasanya, proses ini menggunakan sertifikat, kunci, atau kredensial untuk memverifikasi identitas sebelum lalu lintas terenkripsi dipertukarkan.
Hal yang Tidak Dilakukan VPN
Memahami keterbatasan sangat penting sebelum membangun VPN sendiri:
- VPN tidak membuat Anda anonim; server VPN Anda tetap dapat melihat lalu lintas.
- VPN tidak melindungi Anda dari malware, phishing, atau unduhan yang tidak aman.
- VPN tidak menghentikan situs web melacak Anda melalui cookie, login, atau sidik jari peramban.
- VPN yang dihosting sendiri tidak memberikan anonimitas bersama — semua lalu lintas terkait dengan satu server dan IP.
Perbedaan ini penting karena banyak VPN DIY dibuat dengan harapan yang tidak realistis. VPN pribadi memang dapat mengenkripsi lalu lintas dan mengamankan koneksi, tetapi tidak otomatis memberikan tingkat privasi, redundansi, atau jangkauan global yang sama dengan infrastruktur VPN komersial.
Setelah mengingat kembali dasar-dasar ini, kita dapat membahas kapan membuat VPN sendiri memang masuk akal dan kapan tidak.
Kapan Membuat VPN Sendiri Masuk Akal?
Membuat VPN sendiri dapat berguna, tetapi hanya dalam situasi tertentu. Meski kendali penuh dan kemandirian terdengar menarik, VPN yang dihosting sendiri bukan solusi universal untuk privasi daring.
Dalam praktiknya, membangun VPN sendiri terutama masuk akal untuk kasus penggunaan yang terbatas dan terdefinisi dengan baik.
Pertama, VPN DIY merupakan pilihan yang baik jika tujuan Anda adalah mengamankan koneksi di jaringan publik atau yang tidak tepercaya. Mengenkripsi lalu lintas di Wi-Fi hotel, bandara, atau kafe merupakan salah satu manfaat VPN pribadi yang paling praktis dan andal.
Kedua, VPN dapat berguna untuk akses jarak jauh ke jaringan pribadi. Banyak orang menyiapkan VPN agar dapat terhubung dengan aman ke server rumah, sistem kantor, atau alat internal saat bepergian.
Ketiga, membuat VPN dapat menjadi latihan belajar. Bagi pengguna yang tertarik pada jaringan, administrasi sistem, atau keamanan siber, menyiapkan VPN membantu membangun pengalaman langsung dalam enkripsi, autentikasi, dan pengelolaan server.
Namun, ada juga keterbatasan yang jelas.
VPN yang dihosting sendiri biasanya tidak ideal untuk anonimitas, privasi dalam skala besar, atau melewati pembatasan geografis. Karena semua lalu lintas melewati satu server dengan satu alamat IP, aktivitas Anda tetap dapat dikaitkan. Tidak ada kumpulan lalu lintas bersama, infrastruktur global, atau redundansi bawaan.
Singkatnya, membuat VPN sendiri masuk akal jika Anda menginginkan kendali, keamanan untuk jaringan tertentu, atau pengalaman teknis — bukan jika Anda menginginkan privasi instan, akses global, atau solusi tanpa perlu mengurusnya.
Yang Anda Perlukan untuk Membuat VPN
Setelah memahami kapan membuat VPN sendiri masuk akal, langkah berikutnya adalah mengetahui apa saja yang dibutuhkan. Meski gagasannya terdengar sederhana, VPN yang berfungsi tetap bergantung pada beberapa komponen utama.
- Anda memerlukan server. Server ini bisa berupa server privat virtual (VPS) berbasis cloud dari penyedia hosting atau mesin fisik di rumah atau kantor. Bagi kebanyakan pemula, VPS merupakan pilihan yang lebih andal karena waktu aktifnya stabil dan memiliki alamat IP publik.
- Anda memerlukan sistem operasi. Kebanyakan penyiapan VPN DIY berjalan di Linux karena ringan, aman, dan terdokumentasi dengan baik. Server berbasis Windows juga memungkinkan, tetapi biasanya membutuhkan lebih banyak sumber daya dan memiliki lebih sedikit alat yang didukung komunitas.
- Anda memerlukan protokol dan perangkat lunak VPN. Ini adalah lapisan perangkat lunak yang membuat terowongan terenkripsi, mengelola autentikasi, dan merutekan lalu lintas. Protokol yang dipilih akan memengaruhi kecepatan, keamanan, dan kerumitan — topik yang akan dibahas di bagian berikutnya.
- Investasi keterampilan dan waktu. Bahkan penyiapan VPN dasar mengharuskan Anda terbiasa menggunakan alat baris perintah, menangani berkas konfigurasi, dan melakukan pemeliharaan berkelanjutan. Membuat VPN bukan tugas sekali jadi — ini merupakan tanggung jawab berkelanjutan.
Singkatnya, membangun VPN sendiri tidak memerlukan perangkat keras kelas enterprise, tetapi tetap membutuhkan pemahaman teknis, waktu, dan kesediaan untuk mengelola tumpukan keamanan sendiri.
Memilih Protokol VPN yang Tepat
Protokol VPN menentukan cara perangkat Anda terhubung ke server VPN, cara data dienkripsi, serta kestabilan dan kecepatan koneksinya. Saat membangun VPN sendiri, protokol yang dipilih secara langsung memengaruhi kemudahan penggunaan dan keamanan.
Perbandingan Protokol VPN yang Umum
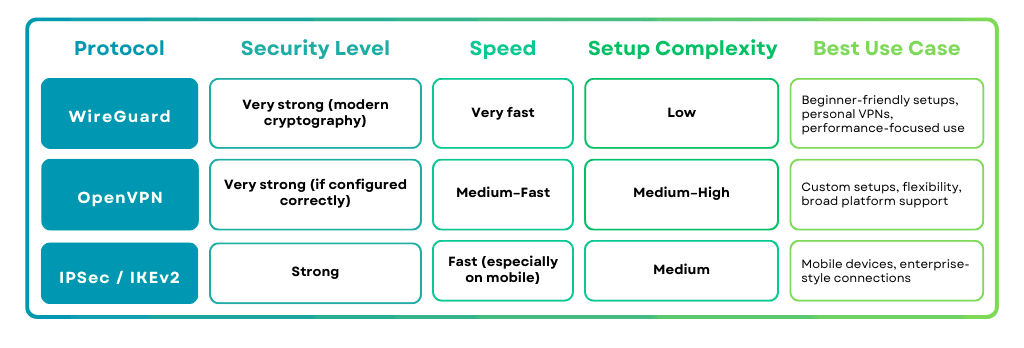
Protokol Mana yang Sebaiknya Dipilih?
Bagi kebanyakan orang yang baru pertama kali membuat VPN, WireGuard adalah titik awal yang paling mudah dan praktis. OpenVPN tetap menjadi pilihan andal untuk penyesuaian tingkat lanjut, sementara IPSec lebih cocok untuk kasus penggunaan tertentu bergaya enterprise.
Perlu diketahui juga bahwa layanan VPN komersial biasanya mendukung beberapa protokol dan memilih opsi terbaik secara otomatis — sedangkan dalam penyiapan DIY, Anda perlu mengelolanya sendiri.
Setelah menentukan protokol, kita bisa beralih ke bagian praktis: menyiapkan VPN langkah demi langkah.
Langkah demi Langkah: Cara Membuat VPN (Panduan Pemula)
Setelah memilih protokol VPN, saatnya melihat proses penyiapan sebenarnya. Meski perintah dan konfigurasi persisnya berbeda-beda bergantung pada protokol dan penyedia server, alur kerjanya secara umum cukup konsisten.
Langkah 1: Dapatkan Server
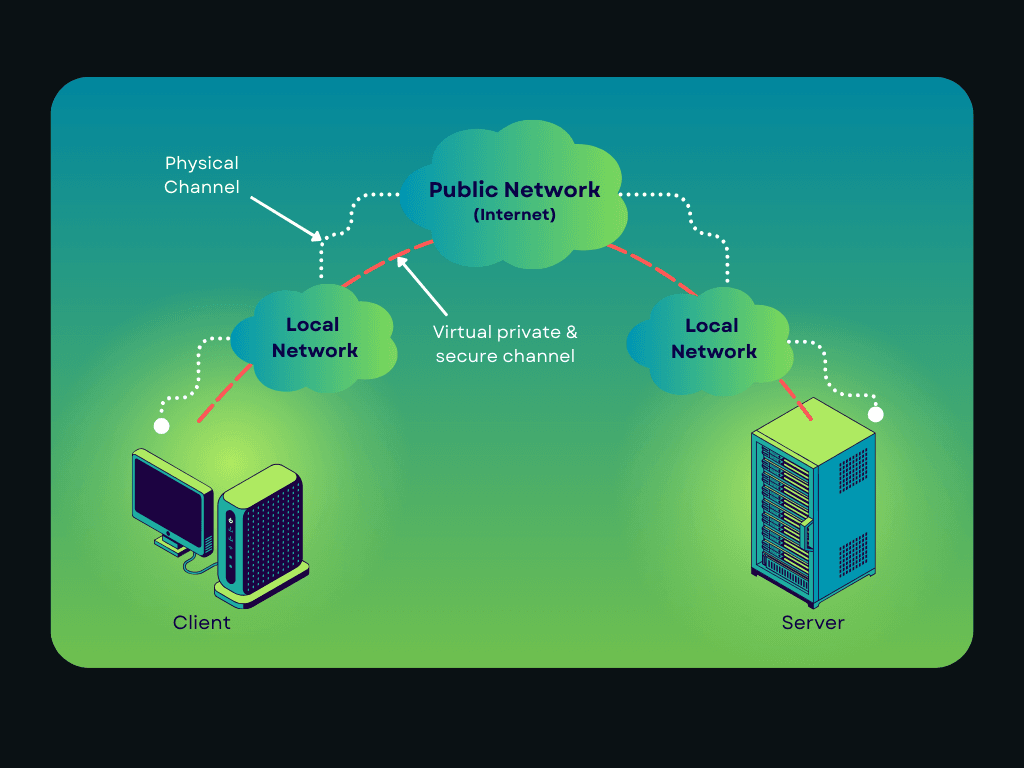
Mulailah dengan memilih penyedia VPS cloud dan membuat server virtual. Kebanyakan pemula memilih server berbasis Linux (atau Raspberry Pi) karena ringan, didukung luas, dan terdokumentasi dengan baik. Pastikan server memiliki:
- Alamat IP publik
- Waktu aktif yang stabil
- Bandwidth yang memadai sesuai kebutuhan Anda
Langkah 2: Instal Perangkat Lunak VPN
Selanjutnya, instal perangkat lunak VPN pilihan Anda di server. Perangkat lunak ini menangani enkripsi, autentikasi, dan perutean lalu lintas. Banyak penyedia menawarkan skrip instalasi yang menyederhanakan langkah ini, terutama untuk WireGuard dan OpenVPN.
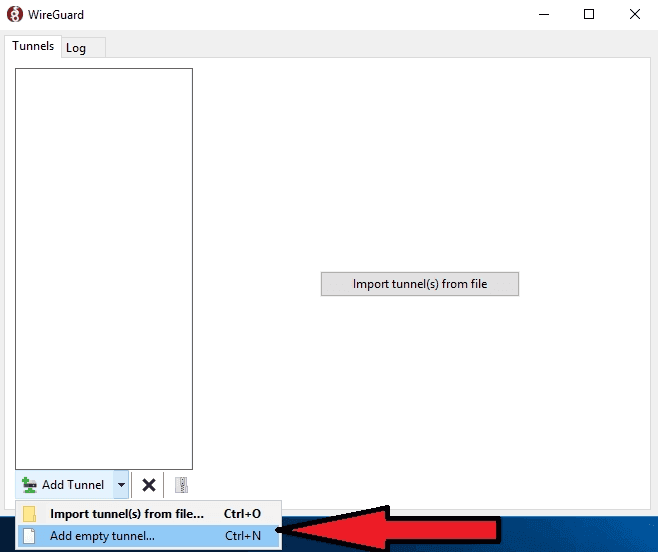
Menjalankan dan menambahkan terowongan kosong. Sumber: Introserv
Langkah 3: Buat Kunci atau Sertifikat
VPN mengandalkan kunci kriptografis untuk mengautentikasi perangkat. Pada langkah ini, Anda akan membuat kunci atau sertifikat server dan klien. Kredensial ini memastikan hanya perangkat yang berwenang yang dapat terhubung ke VPN Anda.
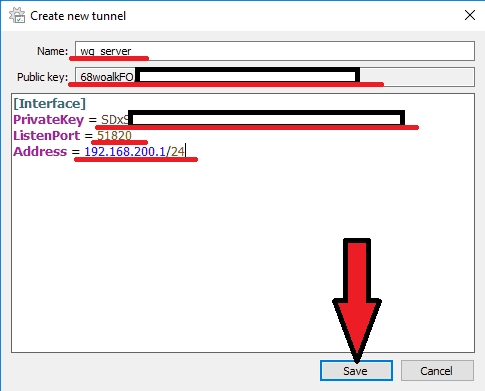
[Interface]
PrivateKey = # kunci privat server WireGuard
ListenPort = # port tempat WireGuard menerima koneksi
Address = # alamat IP yang diinginkan untuk server WireGuard
Di sini Anda perlu memasukkan nama koneksi jaringan dan kunci publik server WireGuard (diperlukan untuk mengonfigurasi sisi klien).
Langkah 4: Konfigurasikan Server VPN (Contoh)
Langkah ini menentukan alur lalu lintas melalui VPN dan sumber daya yang boleh diakses perangkat yang terhubung. Bahkan dalam penyiapan dasar, beberapa parameter utama harus dikonfigurasi.
Berikut contoh tampilan konfigurasi ini dengan menggunakan WireGuard sebagai acuan. Konsep yang sama berlaku untuk protokol lain, meski sintaksnya berbeda.
Rentang IP yang Diizinkan
Pengaturan ini menentukan alamat IP mana yang boleh digunakan klien melalui VPN.
AllowedIPs = 10.0.0.2/32
Dalam contoh ini:
- Klien diberi satu IP VPN internal
- Lalu lintas di luar rentang ini tidak diterima dari klien
Untuk meneruskan seluruh lalu lintas internet melalui terowongan, nilai ini sering diperluas:
AllowedIPs = 0.0.0.0/0, ::/0
Ini merutekan semua lalu lintas melalui terowongan VPN.
Konfigurasi DNS
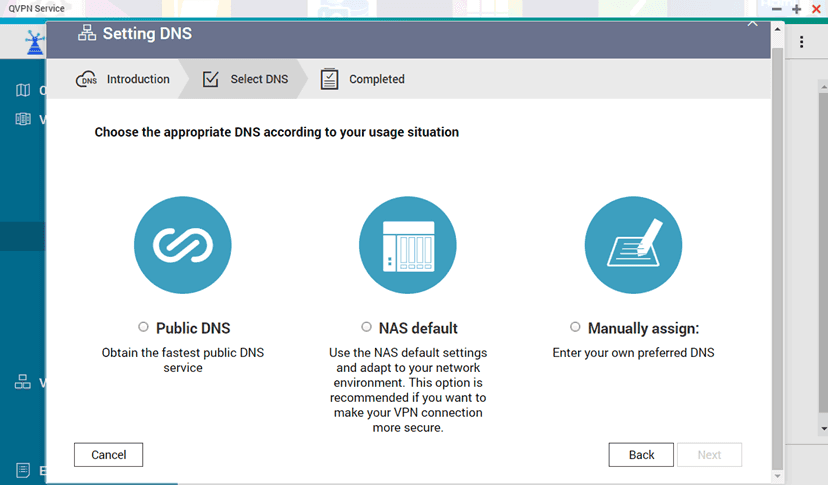
Antarmuka DNS Quick Wizard. Sumber: qnap
Anda dapat mengunduh DNS Quick Wizard, yang dapat membantu memilih layanan DNS yang paling sesuai dengan kebutuhan Anda. Pengaturan DNS menentukan server mana yang menerjemahkan nama domain saat terhubung ke VPN.
DNS = 10.0.0.1
Pengaturan ini memaksa klien menggunakan resolver DNS server VPN sehingga membantu mencegah kebocoran DNS. Tanpa pengaturan ini, kueri DNS mungkin tetap melewati ISP pengguna.
Aturan Perutean
Aturan perutean memberi tahu sistem ke mana lalu lintas harus dikirim setelah memasuki VPN.
Penyiapan dasar merutekan lalu lintas dari antarmuka VPN ke jaringan publik, sehingga perangkat yang terhubung dapat mengakses internet dengan aman.
Dalam praktiknya, ini berarti:
- Lalu lintas VPN diteruskan
- NAT (penerjemahan alamat jaringan) diaktifkan
- Lalu lintas balasan dirutekan kembali ke klien dengan benar
Langkah-langkah ini biasanya ditangani melalui pengaturan jaringan pada tingkat sistem, bukan hanya melalui berkas konfigurasi VPN.
Port Penerima Koneksi
Port penerima koneksi menentukan tempat server VPN menerima koneksi masuk.
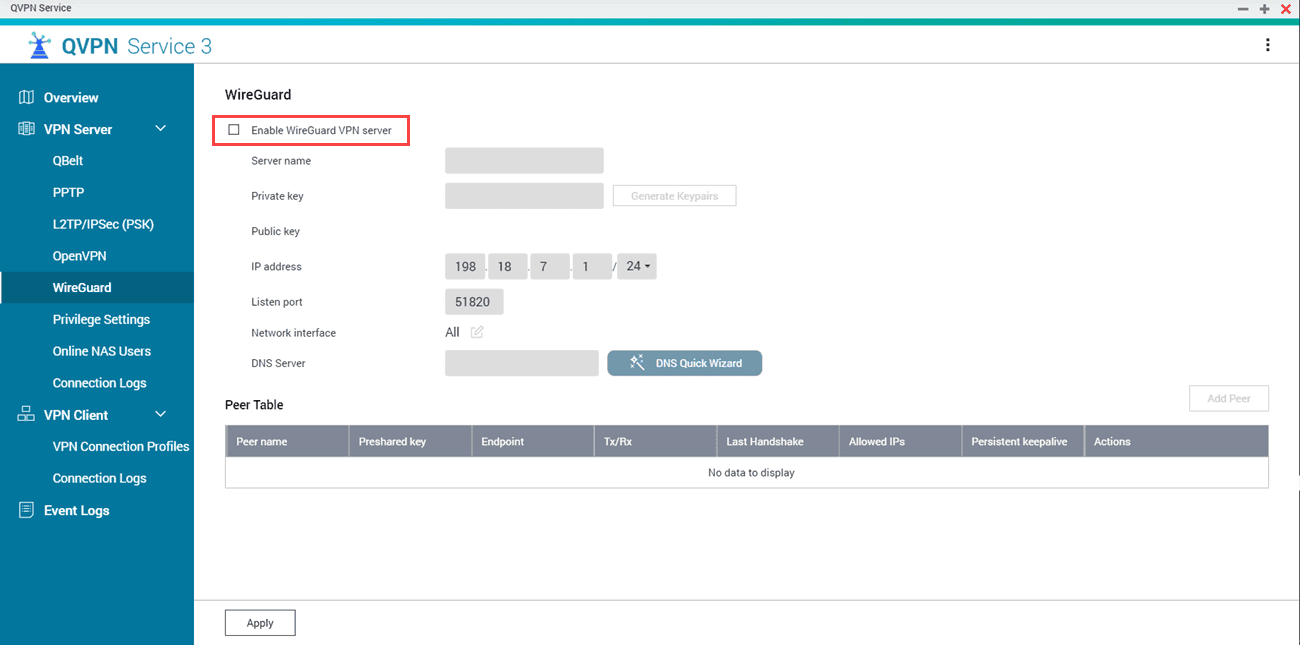
Sumber: qnap
Tentukan nomor port UDP antara 1 dan 65535, misalnya:
ListenPort = 51820
Port ini harus:
- Terbuka di firewall
- Sesuai dengan konfigurasi klien
- Tidak berbenturan dengan layanan lain
Mengubah port bersifat opsional, tetapi firewall harus selalu mencerminkan nilai yang dipilih.
Mengapa Pemula Sebaiknya Memulai dengan Sederhana?
Konfigurasi bawaan dirancang agar berfungsi dengan aman dalam kebanyakan situasi. Terlalu banyak penyesuaian sejak awal meningkatkan risiko:
- Lalu lintas salah rute
- Kebocoran DNS
- Layanan terekspos secara tidak sengaja
Konfigurasi minimal yang berfungsi selalu lebih baik daripada konfigurasi rumit yang tidak sepenuhnya Anda pahami.
Setelah dasar-dasarnya stabil, penyesuaian keamanan dan kinerja tambahan dapat diterapkan secara bertahap.
Langkah 5: Hubungkan Perangkat Pertama Anda
Setelah server dikonfigurasi, instal klien VPN di perangkat Anda dan impor berkas konfigurasi atau kuncinya. Setelah terhubung, lalu lintas Anda seharusnya dienkripsi dan dirutekan melalui server VPN Anda.
Langkah 6: Uji Koneksi
Terakhir, pastikan bahwa:
- Alamat IP Anda berubah
- Lalu lintas dienkripsi
- Akses internet berfungsi sesuai harapan
Pada tahap ini, Anda akan memiliki VPN yang berfungsi.
Penyiapan untuk pemula ini cukup untuk mengamankan koneksi dasar dan akses jarak jauh. Namun, VPN yang berfungsi belum tentu telah diperkuat atau dioptimalkan untuk privasi — dan di sinilah prosesnya mulai lebih rumit.
Penyiapan Lanjutan: Menyesuaikan dan Memperkuat VPN
Setelah VPN Anda berjalan, pekerjaan sebenarnya dimulai. Konfigurasi bawaan mungkin cukup untuk penggunaan dasar, tetapi jarang memberikan keamanan atau privasi yang optimal. Di sinilah konfigurasi lanjutan dan penguatan berperan.
Berikut beberapa area umum yang disesuaikan dalam penyiapan VPN DIY, beserta contoh praktis untuk menggambarkan prosesnya.
Konfigurasi Firewall (Kontrol Lalu Lintas)
Firewall menentukan lalu lintas apa yang diizinkan mencapai server VPN Anda dan apa yang diblokir. Tanpa aturan firewall yang tepat, server Anda dapat mengekspos layanan yang tidak diperlukan.
Contoh tujuan:
- Hanya izinkan lalu lintas VPN
- Blokir port yang tidak digunakan
- Cegah akses langsung ke layanan internal
Pendekatan umum:
- Izinkan SSH hanya dari IP tepercaya
- Izinkan port protokol VPN (mis., UDP 51820 untuk WireGuard)
- Tolak semua lalu lintas masuk lainnya
Langkah ini saja secara signifikan mengurangi permukaan serangan server VPN Anda.
Konfigurasi DNS & Pencegahan Kebocoran
Secara bawaan, VPN DIY mungkin masih menggunakan server DNS ISP Anda, sehingga data penelusuran dapat bocor meski lalu lintas dienkripsi.
Pilihan konfigurasi yang umum:
- Gunakan resolver DNS privat di server VPN
- Paksa semua klien menggunakan DNS yang disediakan VPN
- Blokir permintaan DNS di luar terowongan
Hal yang bisa terjadi:
- Kueri DNS tidak melalui terowongan VPN
- Situs web mendeteksi jaringan asli Anda meski VPN digunakan
Pencegahan kebocoran DNS memerlukan konfigurasi secara eksplisit; proses ini tidak terjadi otomatis.
Logika Kill Switch (Penerapan Manual)
VPN komersial biasanya menyertakan kill switch bawaan. Dalam penyiapan DIY, fitur ini harus diterapkan secara manual.
Konsep:
- Jika terowongan VPN terputus, blokir semua lalu lintas keluar
- Cegah peralihan kembali ke koneksi internet biasa
Cara menerapkannya:
- Aturan firewall yang hanya mengizinkan lalu lintas melalui antarmuka VPN
- Pemblokiran otomatis saat antarmuka berhenti berfungsi
Hal ini sangat penting jika Anda mengandalkan VPN untuk keamanan di jaringan publik.
Pertimbangan Pencatatan Log & Privasi
Banyak VPN DIY tanpa sengaja mencatat lebih banyak data daripada yang diperkirakan.
Sumber log yang umum:
- Log perangkat lunak VPN
- Log autentikasi sistem
- Log koneksi firewall
Bahkan log dasar dapat mengungkap:
- Waktu koneksi
- IP klien
- Durasi sesi
Menonaktifkan atau meminimalkan log memerlukan konfigurasi cermat dan pemantauan berkelanjutan — dan kesalahan dalam hal ini sering terjadi.
Contoh: Konfigurasi WireGuard (Disederhanakan)
Berikut adalah konfigurasi server WireGuard yang disederhanakan untuk menggambarkan tampilan awal penyiapan lanjutan:
[Interface]
PrivateKey = <server_private_key>
Address = 10.0.0.1/24
ListenPort = 51820
SaveConfig = false
[Peer]
PublicKey = <client_public_key>
AllowedIPs = 10.0.0.2/32
Bahkan contoh minimal ini mengasumsikan:
- Penyimpanan kunci yang aman
- Aturan firewall yang benar serta perutean dan konfigurasi DNS yang tepat
Seiring bertambahnya skala penyiapan (banyak klien, banyak perangkat), kerumitannya meningkat dengan cepat.
Biaya Tersembunyi dari Kendali “Lanjutan”
Setiap penyesuaian menambah:
- Lebih banyak berkas konfigurasi yang harus dipelihara
- Lebih banyak potensi titik kegagalan
- Lebih banyak tanggung jawab untuk pembaruan dan patch keamanan
Di sinilah banyak VPN DIY menjadi rapuh: semuanya berjalan baik sampai ada perubahan.
Memelihara VPN Sendiri: Keamanan & Stabilitas Berkelanjutan
Agar tetap aman dan andal, VPN Anda memerlukan pemeliharaan terus-menerus. Tidak seperti layanan VPN komersial, VPN yang dihosting sendiri tidak didukung tim keamanan otomatis — semuanya bergantung pada seberapa baik dan konsisten Anda mengelolanya.
Pembaruan Rutin dan Pengelolaan Patch
Perangkat lunak VPN, sistem operasi, dan pustaka enkripsi terus diperbarui untuk memperbaiki kerentanan.
Jika server Anda menjalankan komponen yang sudah usang:
- Celah keamanan yang diketahui tetap dapat dieksploitasi
- Kelemahan enkripsi mungkin tidak mendapat patch
- Penyerang dapat menargetkan layanan yang tidak dipelihara
VPN yang aman memerlukan pembaruan rutin — bukan hanya sekali saat penyiapan, tetapi terus-menerus.
Pengelolaan Kunci dan Kredensial
Kunci autentikasi dan sertifikat adalah fondasi keamanan VPN. Seiring waktu, kunci dapat:
- Terekspos
- Digunakan ulang di berbagai perangkat
- Tetap aktif setelah perangkat hilang atau tidak lagi digunakan
Praktik terbaik mencakup rotasi kunci secara berkala, pencabutan akses untuk perangkat yang tidak digunakan, dan penyimpanan kunci dengan aman, bukan dalam teks biasa. Langkah-langkah ini mudah terlewatkan, dan sering kali memang demikian.
Pemantauan dan Ketersediaan
VPN DIY memiliki satu titik kegagalan. Jika server mati, VPN Anda berhenti berfungsi. Anda bertanggung jawab untuk:
- Memantau waktu aktif
- Mendeteksi lalu lintas atau upaya login yang tidak biasa
- Memulai ulang layanan setelah terjadi kerusakan atau pembaruan
Tanpa pemantauan aktif, kegagalan mungkin tidak diketahui sampai Anda benar-benar membutuhkan VPN.
Penguatan Keamanan di Luar Terowongan VPN
VPN hanya melindungi lalu lintas, bukan server itu sendiri. Tanggung jawab keamanan tambahan mencakup pembatasan akses SSH, penggunaan autentikasi yang kuat, dan pembatasan port terbuka.
Mencegah serangan brute-force
Jika server disusupi, terowongan VPN tidak lagi berguna dan penyerang mendapat akses langsung.
Pencatatan Log, Privasi, dan Paparan Data
VPN DIY sering menghasilkan log secara bawaan. Log ini mungkin berisi:
- Waktu koneksi
- Alamat IP internal
- Identitas klien
Bahkan log minimal dapat menimbulkan risiko privasi jika disimpan dengan tidak semestinya atau diakses pihak ketiga. Menonaktifkan atau meminimalkan log memerlukan konfigurasi cermat dan verifikasi berkelanjutan.
Biaya Pemeliharaan yang Sebenarnya
Hal yang awalnya tampak seperti “penyiapan sekali saja” dengan cepat berubah menjadi:
- Peninjauan keamanan rutin
- Pembaruan manual
- Pemecahan masalah yang tidak terduga
Bagi pengguna yang berpengalaman secara teknis, ini mungkin dapat diterima. Bagi kebanyakan orang, hal ini menjadi beban jangka panjang.
VPN DIY vs VPN Komersial: Mana yang Sebenarnya Lebih Mudah?
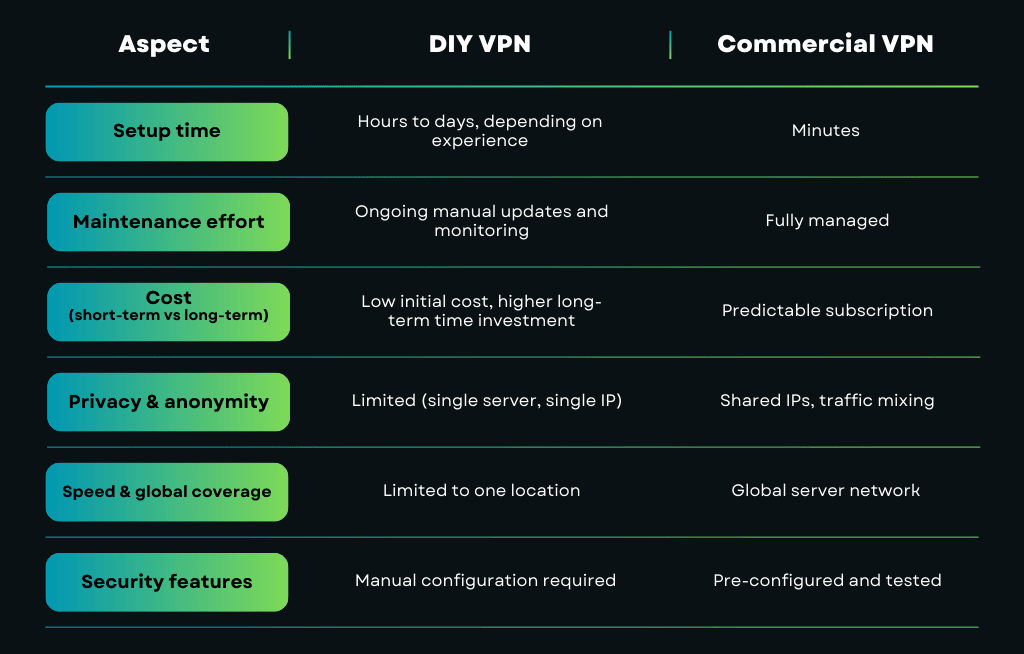
Pada tahap ini, perbedaan antara membuat VPN sendiri dan menggunakan layanan komersial menjadi jelas. Meski kedua pendekatan mengandalkan teknologi dasar yang sama, pengalaman (dan hasilnya) sangat berbeda.
VPN DIY vs VPN Komersial: Perbedaan Utama
Siapa yang Paling Cocok Menggunakan VPN DIY
VPN yang dihosting sendiri bisa menjadi pilihan yang masuk akal jika Anda:
- Ingin mengamankan jaringan atau koneksi tertentu
- Memerlukan akses jarak jauh privat ke sistem rumah atau kantor
- Senang mengelola server secara langsung
- Nyaman memelihara keamanan dari waktu ke waktu
VPN DIY paling cocok sebagai alat, bukan sebagai solusi privasi menyeluruh.
Siapa yang Paling Cocok Menggunakan VPN Komersial
VPN komersial biasanya merupakan pilihan yang lebih baik jika Anda:
- Menginginkan perlindungan instan tanpa kerumitan teknis
- Peduli pada anonimitas dan infrastruktur IP bersama
- Memerlukan akses ke server di berbagai negara
- Memilih keamanan otomatis dan pembaruan rutin
Bagi kebanyakan pengguna, kesederhanaan dan keandalan lebih penting daripada kendali tingkat rendah.
Mengapa Banyak Pengguna Memilih VPN Komersial
Layanan VPN komersial dirancang untuk mengatasi masalah yang sama seperti VPN DIY — tetapi tanpa biaya tersembunyi.
Layanan tersebut menawarkan:
- Keamanan yang telah dikonfigurasi sebelumnya dengan protokol modern yang telah teruji
- Jaringan server global yang dioptimalkan untuk kecepatan dan stabilitas
- Kebijakan tanpa log yang didukung audit dan praktik transparan
- Perlindungan instan di berbagai perangkat tanpa penyiapan manual
Alih-alih memelihara satu server, pengguna mendapat akses ke infrastruktur yang dikelola secara profesional dan dirancang untuk skala, redundansi, serta privasi.
Ini tidak membuat VPN DIY menjadi usang — tetapi menjelaskan mengapa banyak pengguna memulai dengan VPN pribadi lalu beralih ke solusi komersial.
Di bagian akhir, kita akan merangkum kapan membangun VPN sendiri masuk akal — dan kapan memilih penyedia yang tepat menjadi langkah yang lebih bijak.
Bangun Sendiri atau Gunakan Alat yang Tepat
Membangun VPN sendiri dapat mengajarkan banyak hal, tetapi privasi tidak diukur dari seberapa rumit penyiapan Anda. Privasi diukur dari apakah data Anda terlindungi, koneksi Anda aman, dan aktivitas daring Anda tetap privat secara konsisten tanpa kerepotan.
Jika tujuan Anda adalah belajar, bereksperimen, atau melindungi satu jaringan, VPN DIY bisa menjadi opsi yang layak dipelajari.
Jika tujuan Anda adalah privasi kuat, akses global, dan keamanan andal tanpa kerepotan penyiapan, Guru VPN memberikan perlindungan tingkat ahli sejak hari pertama.
Guru VPN dirancang untuk memberikan manfaat yang dicari orang dari VPN tanpa mengharuskan mereka menjadi administrator sistem.
- Server berkecepatan tinggi di 49+ negara menyediakan akses global dan kinerja yang konsisten
- Protokol modern, termasuk WireGuard dan GuruShadow, menyeimbangkan kecepatan dan keamanan secara otomatis
- Fitur perlindungan bawaan, seperti Kill Switch dan perlindungan kebocoran, langsung berfungsi tanpa perlu penyiapan tambahan
- Aplikasi yang mudah digunakan menghadirkan koneksi aman di semua perangkat utama dalam hitungan detik
- Infrastruktur dipelihara, diperbarui, dan dipantau terus-menerus — sehingga pengguna memperoleh perlindungan andal tanpa beban teknis.