EN
 BR
 DE
 ES
 FR
 RU
 ID
 TR
 IT
 JP
 SA
 VN
 TH
 KR

วิธีตั้งค่าเซิร์ฟเวอร์ VPN: คู่มือจากระดับเริ่มต้นถึงขั้นสูง

 ประเด็นสำคัญ

- เรียนรู้ว่า VPN ปกป้องอะไรได้จริงและปกป้องอะไรไม่ได้ ก่อนสร้าง VPN ของตัวเอง
- ทำตามขั้นตอนทั้งหมดทีละขั้น ตั้งแต่เซิร์ฟเวอร์ โปรโตคอล คีย์ การกำหนดค่า ไปจนถึงการทดสอบ
- เรียนรู้ขั้นตอนเสริมความปลอดภัยที่การตั้งค่า VPN ด้วยตนเองต้องมี ทั้งกฎไฟร์วอลล์ การป้องกัน DNS รั่วไหล และสวิตช์ตัดการเชื่อมต่อที่ต้องตั้งค่าเอง
- ทำความเข้าใจการบำรุงรักษา VPN ที่โฮสต์เองอย่างต่อเนื่อง ทั้งการอัปเดต การหมุนเวียนคีย์ และการตรวจสอบ
- ดูว่า Guru VPN มอบการปกป้องแบบเดียวกันได้ทันที โดยไม่ต้องตั้งค่าหรือดูแลเอง
ความเป็นส่วนตัวออนไลน์กลายเป็นเรื่องที่ผู้คนกังวลในชีวิตประจำวัน เครือข่าย Wi-Fi สาธารณะ การทำงานทางไกล ข้อจำกัดตามพื้นที่ การติดตามข้อมูล และการเฝ้าระวังที่เพิ่มขึ้น ทำให้ผู้ใช้จำนวนมากมองหาวิธีปกป้องการเชื่อมต่ออินเทอร์เน็ตให้ดียิ่งขึ้น VPN จึงเข้ามามีบทบาท
ทำไมผู้คนจึงคิดจะสร้าง VPN ของตัวเอง?
การสร้าง VPN ไม่เหมือนกับการใช้ VPN เบื้องหลังการเชื่อมต่อ VPN ที่ปลอดภัยทุกครั้งมีโปรโตคอลการเข้ารหัส การจัดการคีย์ การบำรุงรักษาเซิร์ฟเวอร์ และการอัปเดตอย่างสม่ำเสมอ สิ่งที่ดูเรียบง่ายในทางทฤษฎีอาจซับซ้อนขึ้นอย่างรวดเร็วเมื่อลงมือทำจริง โดยเฉพาะเมื่อเป้าหมายคือความเป็นส่วนตัวและความปลอดภัย
แม้คนส่วนใหญ่จะคุ้นเคยกับบริการ VPN เชิงพาณิชย์ แต่ผู้ใช้จำนวนมากขึ้นเรื่อย ๆ กำลังถามคำถามที่ต่างออกไปว่าฉันสร้าง VPN ของตัวเองได้ไหม? แนวคิดในการใช้งาน VPN ส่วนตัวฟังดูน่าสนใจ เพราะควบคุมได้เต็มที่ ไม่ต้องพึ่งผู้ให้บริการภายนอก และยังได้ความภูมิใจจากการสร้างสิ่งต่าง ๆ ด้วยตัวเอง สำหรับผู้ที่สนใจด้านเทคนิค ยังเป็นประสบการณ์การเรียนรู้ที่มีคุณค่าได้ด้วย
คู่มือนี้จะพาคุณทำความเข้าใจตลอดกระบวนการ เราจะเริ่มจากวิธีทำงานจริงของ VPN แล้วแสดงวิธีสร้าง VPN ของคุณเองทีละขั้น ระหว่างทาง เราจะชี้ให้เห็นข้อจำกัดและความเสี่ยงของ VPN ที่โฮสต์เอง พร้อมอธิบายว่าเมื่อใด VPN เชิงพาณิชย์อาจเป็นตัวเลือกที่ใช้งานได้จริงกว่า เมื่ออ่านจบ คุณจะตอบคำถามสำคัญได้อย่างชัดเจนว่า การสร้าง VPN ของตัวเองดีกว่าหรือควรใช้โซลูชันระดับมืออาชีพที่ออกแบบมาเพื่อปกป้องคุณตั้งแต่วันแรก?
VPN คืออะไรจริง ๆ (ก่อนที่คุณจะสร้างเอง)
เราได้กล่าวถึงวิธีทำงานของ VPN ไว้แล้วในบทความก่อนหน้าของเรา — แต่ก่อนจะลงลึกเรื่องไฟล์กำหนดค่าและการตั้งค่าเซิร์ฟเวอร์ ขอทบทวนพื้นฐานกันสั้น ๆ
ก่อนสร้าง VPN สิ่งสำคัญคือการเข้าใจว่า VPN ทำอะไรได้จริง หลายคนเชื่อมโยง VPN กับ “การไม่เปิดเผยตัวตนโดยสมบูรณ์” หรือ “ความปลอดภัยออนไลน์อย่างเต็มรูปแบบ” แต่ในความเป็นจริงมีรายละเอียดที่ซับซ้อนกว่านั้น
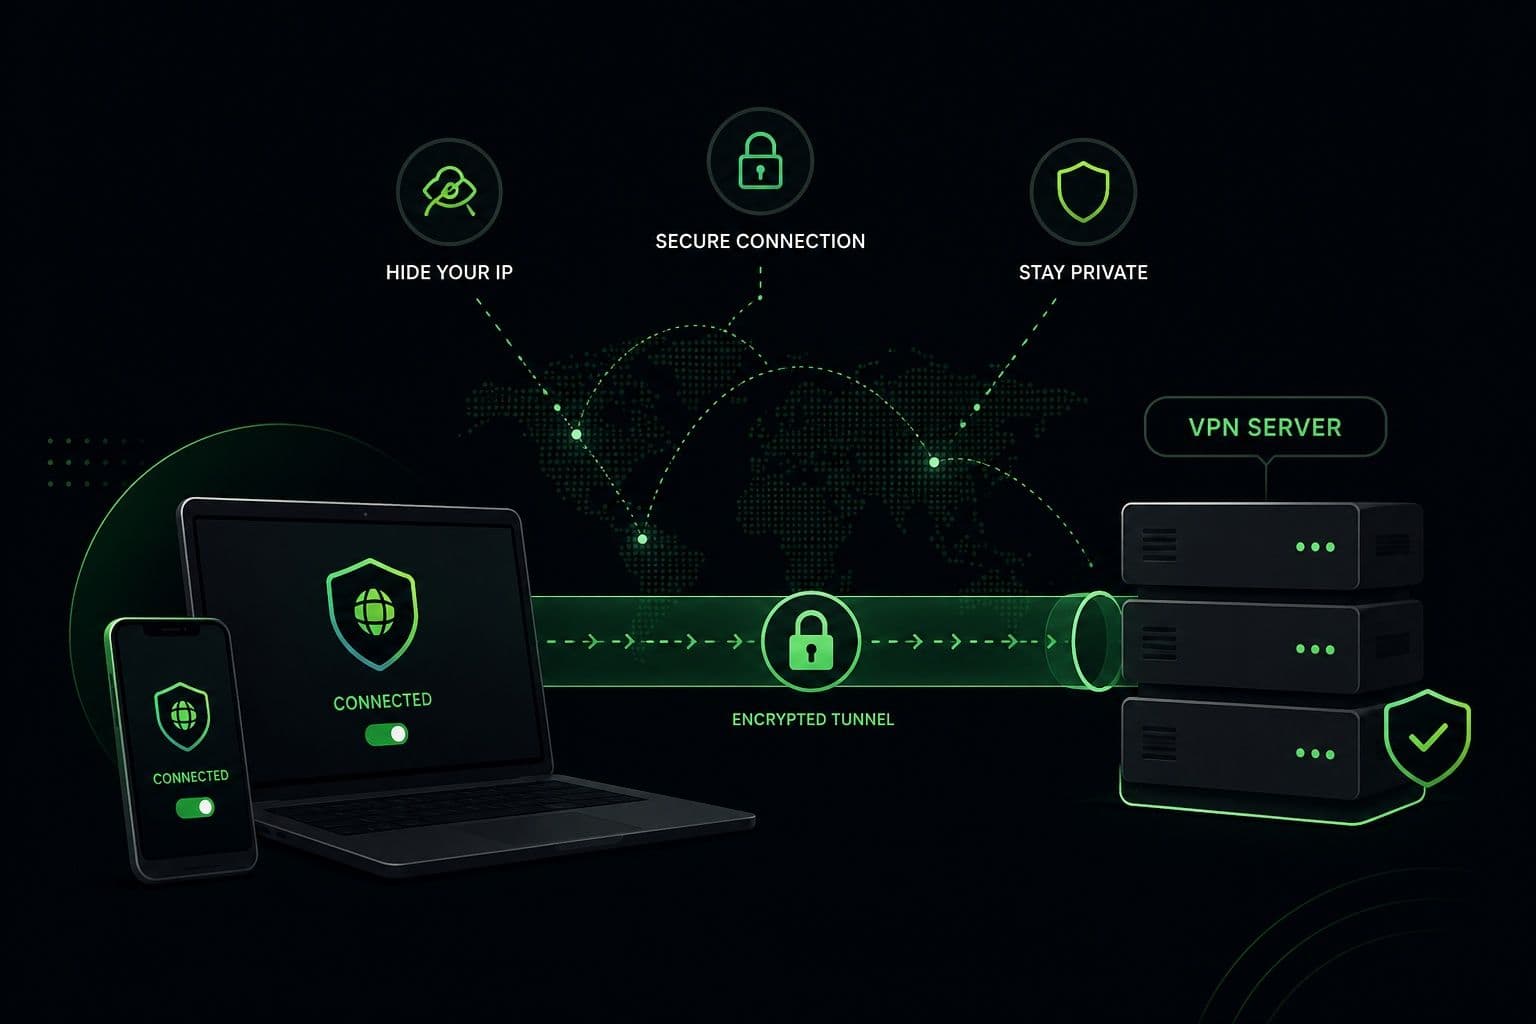
โดยพื้นฐานแล้ว VPN (Virtual Private Network) จะสร้างอุโมงค์เข้ารหัสระหว่างอุปกรณ์ของคุณกับเซิร์ฟเวอร์ VPN การรับส่งข้อมูลทางอินเทอร์เน็ตทั้งหมดที่ผ่านอุโมงค์นี้จะได้รับการปกป้องจากผู้สังเกตการณ์ภายนอก เช่น ผู้ให้บริการ Wi-Fi สาธารณะ ผู้ดูแลระบบเครือข่าย หรือผู้ให้บริการอินเทอร์เน็ต (ISP) เว็บไซต์จะเห็นเพียง IP address ของเซิร์ฟเวอร์ VPN แทน IP address จริงของคุณ
แนวคิดเรียบง่ายนี้ประกอบด้วยองค์ประกอบสำคัญสามประการ
การสร้างอุโมงค์ที่ปลอดภัย
VPN ห่อหุ้มข้อมูลการรับส่งทางอินเทอร์เน็ตของคุณไว้ในอุโมงค์ที่ปลอดภัย จึงป้องกันไม่ให้บุคคลที่สามอ่านหรือแก้ไขข้อมูลระหว่างที่เดินทางผ่านเครือข่าย แม้ใช้ Wi-Fi สาธารณะที่ไม่ปลอดภัย ข้อมูล VPN ที่เข้ารหัสก็ยังอ่านไม่ออกสำหรับผู้โจมตี
การเข้ารหัส
VPN เข้ารหัสข้อมูลก่อนออกจากอุปกรณ์ของคุณ VPN สมัยใหม่ใช้มาตรฐานการเข้ารหัสที่แข็งแกร่ง ทำให้แทบถอดรหัสข้อมูลที่ถูกดักจับไม่ได้หากไม่มีคีย์ที่ถูกต้อง ความแข็งแกร่งของ VPN ขึ้นอยู่มากกับวิธีสร้าง จัดเก็บ และหมุนเวียนคีย์เข้ารหัส ซึ่งเป็นเรื่องสำคัญอย่างยิ่งในการตั้งค่าที่โฮสต์เอง
การยืนยันตัวตน
การยืนยันตัวตนช่วยให้มั่นใจได้ว่าเฉพาะผู้ใช้และอุปกรณ์ที่ได้รับอนุญาตเท่านั้นที่เชื่อมต่อกับเซิร์ฟเวอร์ VPN ได้ โดยทั่วไปจะใช้ใบรับรอง คีย์ หรือข้อมูลรับรองเพื่อยืนยันตัวตนก่อนแลกเปลี่ยนข้อมูลที่เข้ารหัส
สิ่งที่ VPN ไม่ทำ
การเข้าใจข้อจำกัดเป็นเรื่องสำคัญก่อนสร้าง VPN ของตัวเอง
- VPN ไม่ได้ทำให้คุณไม่เปิดเผยตัวตน เซิร์ฟเวอร์ VPN ของคุณยังคงมองเห็นข้อมูลการรับส่งได้
- VPN ไม่ได้ปกป้องคุณจากมัลแวร์ ฟิชชิง หรือการดาวน์โหลดที่ไม่ปลอดภัย
- VPN ไม่ได้หยุดเว็บไซต์จากการติดตามคุณผ่านคุกกี้ การเข้าสู่ระบบ หรือการสร้างลายนิ้วมือเบราว์เซอร์
- VPN ที่โฮสต์เองไม่ได้มอบการไม่เปิดเผยตัวตนร่วมกัน เพราะข้อมูลการรับส่งทั้งหมดเชื่อมโยงกับเซิร์ฟเวอร์และ IP เดียว
ข้อแตกต่างนี้สำคัญ เพราะ VPN ที่สร้างเองจำนวนมากตั้งอยู่บนความคาดหวังที่ไม่ตรงกับความเป็นจริง แม้ VPN ส่วนตัวจะเข้ารหัสข้อมูลและรักษาความปลอดภัยของการเชื่อมต่อได้ แต่ไม่ได้มอบความเป็นส่วนตัว ความซ้ำซ้อนของระบบ หรือการครอบคลุมทั่วโลกในระดับเดียวกับโครงสร้างพื้นฐาน VPN เชิงพาณิชย์โดยอัตโนมัติ
เมื่อทบทวนพื้นฐานเหล่านี้แล้ว เรามาดูกันว่าการสร้าง VPN ของตัวเองเหมาะสมในกรณีใด และไม่เหมาะสมในกรณีใด
เมื่อใดการสร้าง VPN ของตัวเองจึงเหมาะสม?
การสร้าง VPN ของตัวเองมีประโยชน์ได้ แต่เฉพาะในบางสถานการณ์เท่านั้น แม้การควบคุมได้เต็มที่และความเป็นอิสระจะฟังดูน่าสนใจ แต่ VPN ที่โฮสต์เองก็ไม่ใช่โซลูชันสำหรับความเป็นส่วนตัวออนไลน์ที่ใช้ได้กับทุกกรณี
ในทางปฏิบัติ การสร้าง VPN ของตัวเองเหมาะเป็นหลักกับกรณีใช้งานที่จำกัดและกำหนดขอบเขตไว้อย่างชัดเจน.
ประการแรก VPN ที่สร้างเองเป็นตัวเลือกที่ดี หากเป้าหมายของคุณคือการรักษาความปลอดภัยในการเชื่อมต่อบนเครือข่ายสาธารณะหรือเครือข่ายที่ไม่น่าเชื่อถือ. การเข้ารหัสข้อมูลบน Wi-Fi ของโรงแรม สนามบิน หรือคาเฟ่ เป็นหนึ่งในประโยชน์ที่ใช้งานได้จริงและเชื่อถือได้มากที่สุดของ VPN ส่วนตัว
ประการที่สอง VPN อาจมีประโยชน์สำหรับการเข้าถึงเครือข่ายส่วนตัวจากระยะไกล. หลายคนตั้งค่า VPN เพื่อเชื่อมต่อกับเซิร์ฟเวอร์ที่บ้าน ระบบสำนักงาน หรือเครื่องมือภายในอย่างปลอดภัยขณะเดินทาง
ประการที่สาม การสร้าง VPN อาจเป็นแบบฝึกหัดเพื่อการเรียนรู้ที่มีคุณค่า สำหรับผู้ที่สนใจด้านเครือข่าย การดูแลระบบ หรือความปลอดภัยทางไซเบอร์ การตั้งค่า VPN ช่วยให้ได้ฝึกใช้การเข้ารหัส การยืนยันตัวตน และการจัดการเซิร์ฟเวอร์จริง
อย่างไรก็ตาม ยังมีข้อจำกัดที่ชัดเจนด้วย
VPN ที่โฮสต์เองมักไม่เหมาะสำหรับการไม่เปิดเผยตัวตน, ความเป็นส่วนตัวในวงกว้าง หรือการหลีกเลี่ยงข้อจำกัดตามพื้นที่ เนื่องจากข้อมูลทั้งหมดผ่านเซิร์ฟเวอร์เดียวและใช้ IP address เดียว กิจกรรมของคุณจึงยังเชื่อมโยงถึงกันได้ ไม่มีการรวมข้อมูลการรับส่งจากผู้ใช้หลายราย ไม่มีโครงสร้างพื้นฐานทั่วโลก และไม่มีระบบสำรองในตัว
สรุปคือ การสร้าง VPN ของตัวเองเหมาะเมื่อคุณต้องการการควบคุม ความปลอดภัยสำหรับเครือข่ายเฉพาะ หรือประสบการณ์ด้านเทคนิค — ไม่ใช่เมื่อคุณต้องการความเป็นส่วนตัวทันที การเข้าถึงทั่วโลก หรือโซลูชันที่ไม่ต้องดูแลเอง
สิ่งที่ต้องใช้ในการสร้าง VPN
เมื่อเข้าใจแล้วว่าการสร้าง VPN ของตัวเองเหมาะกับกรณีใด ขั้นต่อไปคือทำความเข้าใจว่าต้องใช้อะไรบ้าง แม้แนวคิดจะฟังดูเรียบง่าย แต่ VPN ที่ใช้งานได้จริงยังต้องอาศัยองค์ประกอบหลักหลายอย่าง
- คุณต้องมีเซิร์ฟเวอร์ . อาจเป็นเซิร์ฟเวอร์ส่วนตัวเสมือน (VPS) บนคลาวด์จากผู้ให้บริการโฮสติ้ง หรือเครื่องจริงที่บ้านหรือในสำนักงาน สำหรับผู้เริ่มต้นส่วนใหญ่ VPS เป็นตัวเลือกที่เชื่อถือได้กว่า เพราะมีเวลาทำงานที่เสถียรและ IP address สาธารณะ
- คุณต้องมีระบบปฏิบัติการ. การตั้งค่า VPN ด้วยตนเองส่วนใหญ่ใช้ Linux เพราะมีน้ำหนักเบา ปลอดภัย และมีเอกสารประกอบครบถ้วน เซิร์ฟเวอร์ที่ใช้ Windows ก็ทำได้เช่นกัน แต่โดยทั่วไปต้องใช้ทรัพยากรมากกว่าและมีเครื่องมือที่ชุมชนสนับสนุนน้อยกว่า
- คุณต้องมีโปรโตคอลและซอฟต์แวร์ VPN. นี่คือชั้นซอฟต์แวร์ที่สร้างอุโมงค์เข้ารหัส จัดการการยืนยันตัวตน และกำหนดเส้นทางข้อมูล โปรโตคอลที่คุณเลือกจะส่งผลต่อความเร็ว ความปลอดภัย และความซับซ้อน ซึ่งเราจะกล่าวถึงในหัวข้อถัดไป
- ทักษะและเวลาที่ต้องลงทุน . แม้การตั้งค่า VPN ขั้นพื้นฐานก็ต้องคุ้นเคยกับเครื่องมือบรรทัดคำสั่ง ไฟล์กำหนดค่า และการบำรุงรักษาอย่างต่อเนื่อง การสร้าง VPN ไม่ใช่งานครั้งเดียวจบ แต่เป็นความรับผิดชอบที่ต้องดูแลต่อเนื่อง
สรุปคือ การสร้าง VPN ของตัวเองไม่จำเป็นต้องใช้ฮาร์ดแวร์ระดับองค์กร แต่ต้องมีความรู้ด้านเทคนิค มีเวลา และพร้อมจัดการระบบความปลอดภัยของตัวเอง
การเลือกโปรโตคอล VPN ที่เหมาะสม
โปรโตคอล VPN กำหนดวิธีที่อุปกรณ์ของคุณเชื่อมต่อกับเซิร์ฟเวอร์ VPN วิธีเข้ารหัสข้อมูล รวมถึงความเสถียรและความเร็วของการเชื่อมต่อ เมื่อสร้าง VPN ของตัวเอง โปรโตคอลที่เลือกจะส่งผลโดยตรงต่อทั้งความสะดวกในการใช้งานและความปลอดภัย
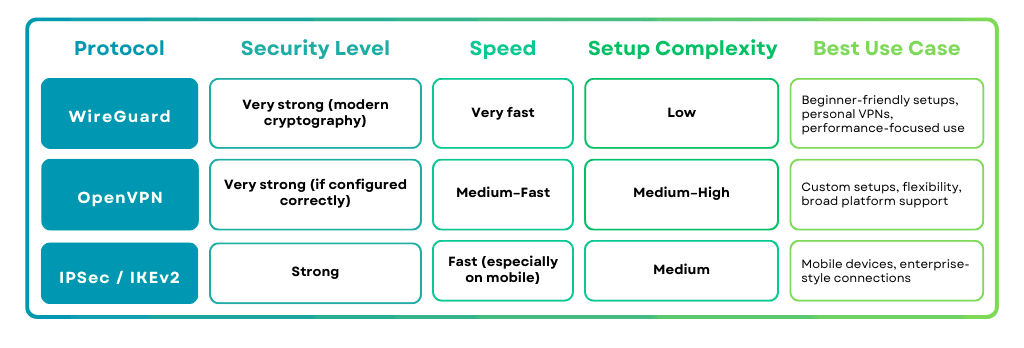
เปรียบเทียบโปรโตคอล VPN ที่ใช้กันทั่วไป
ควรเลือกโปรโตคอลใด?
สำหรับคนส่วนใหญ่ที่กำลังสร้าง VPN เป็นครั้งแรก WireGuard เป็นจุดเริ่มต้นที่ง่ายและใช้งานได้จริงที่สุด. OpenVPN ยังคงเป็นตัวเลือกที่แข็งแกร่งสำหรับการปรับแต่งขั้นสูง ส่วน IPSec เหมาะกับกรณีใช้งานเฉพาะที่มีลักษณะคล้ายระบบองค์กรมากกว่า
นอกจากนี้ บริการ VPN เชิงพาณิชย์มักรองรับหลายโปรโตคอลและเลือกตัวเลือกที่ดีที่สุดให้อัตโนมัติ ซึ่งเป็นสิ่งที่คุณต้องจัดการเองเมื่อตั้งค่า VPN ด้วยตนเอง
เมื่อตัดสินใจเลือกโปรโตคอลแล้ว เรามาเข้าสู่ภาคปฏิบัติและตั้งค่า VPN ทีละขั้นกัน
ทีละขั้น: วิธีสร้าง VPN (แนวทางสำหรับผู้เริ่มต้น)
เมื่อเลือกโปรโตคอล VPN แล้ว ก็ถึงเวลาพิจารณาขั้นตอนการตั้งค่าจริง แม้คำสั่งและการกำหนดค่าที่แน่นอนจะแตกต่างกันตามโปรโตคอลและผู้ให้บริการเซิร์ฟเวอร์ แต่ภาพรวมของขั้นตอนนั้นสอดคล้องกันอย่างน่าประหลาดใจ
ขั้นตอนที่ 1: เตรียมเซิร์ฟเวอร์
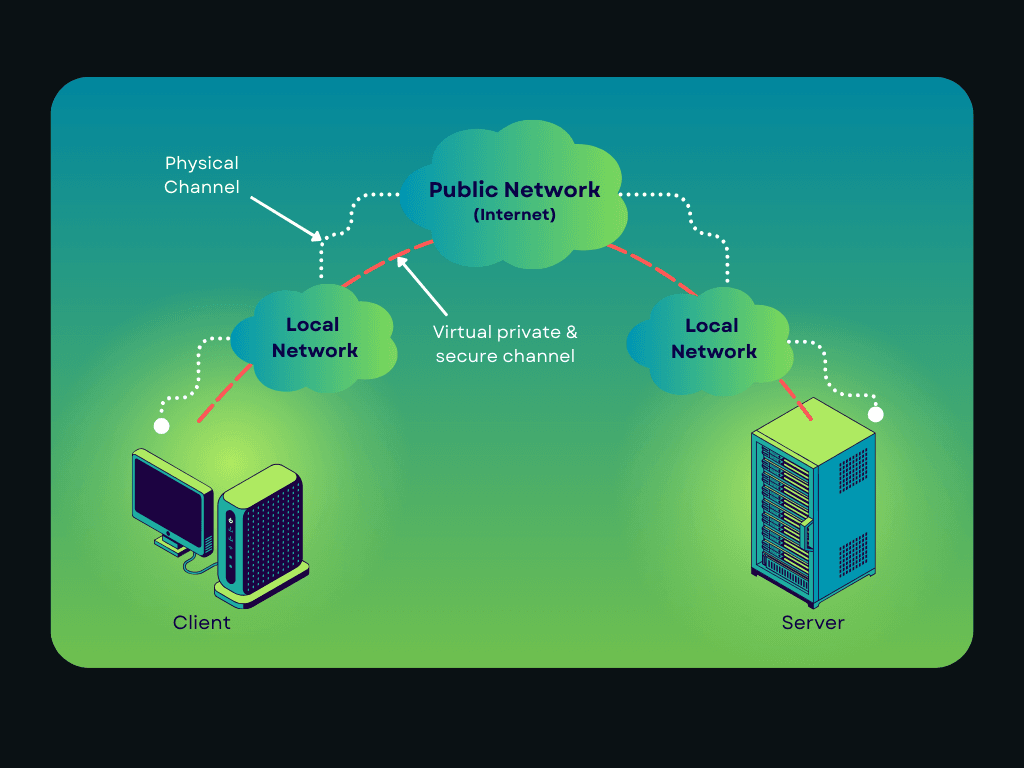
เริ่มจากเลือกผู้ให้บริการ VPS บนคลาวด์และสร้างเซิร์ฟเวอร์เสมือน ผู้เริ่มต้นส่วนใหญ่เลือกเซิร์ฟเวอร์ที่ใช้ Linux (หรือ Raspberry Pi) เพราะมีน้ำหนักเบา รองรับอย่างแพร่หลาย และมีเอกสารประกอบครบถ้วน ตรวจสอบให้แน่ใจว่าเซิร์ฟเวอร์มีสิ่งต่อไปนี้
- IP address สาธารณะ
- เวลาทำงานที่เสถียร
- แบนด์วิดท์เพียงพอต่อความต้องการของคุณ
ขั้นตอนที่ 2: ติดตั้งซอฟต์แวร์ VPN
จากนั้นติดตั้งซอฟต์แวร์ VPN ที่เลือกไว้บนเซิร์ฟเวอร์ ซอฟต์แวร์นี้จัดการการเข้ารหัส การยืนยันตัวตน และการกำหนดเส้นทางข้อมูล ผู้ให้บริการหลายรายมีสคริปต์ติดตั้งที่ช่วยให้ขั้นตอนนี้ง่ายขึ้น โดยเฉพาะสำหรับ WireGuard และ OpenVPN
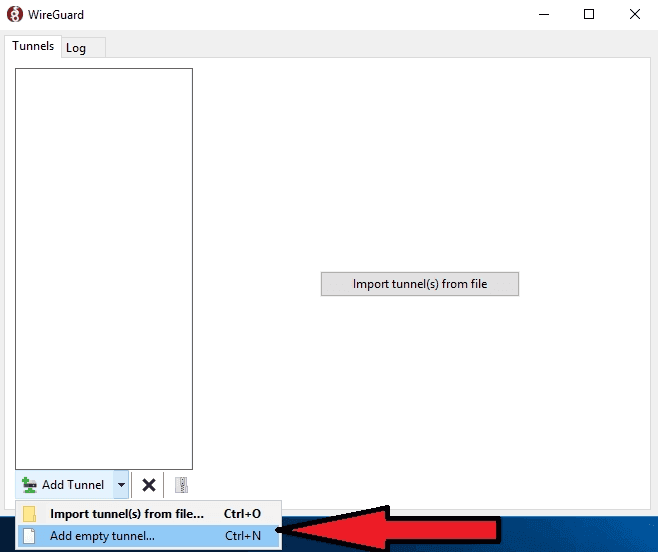
การเรียกใช้งานและเพิ่มอุโมงค์ว่าง ที่มา: Introserv
ขั้นตอนที่ 3: สร้างคีย์หรือใบรับรอง
VPN ใช้คีย์เข้ารหัสเพื่อยืนยันตัวตนของอุปกรณ์ ในขั้นตอนนี้ คุณจะสร้างคีย์หรือใบรับรองสำหรับเซิร์ฟเวอร์และไคลเอนต์ ข้อมูลรับรองเหล่านี้ช่วยให้มั่นใจได้ว่าเฉพาะอุปกรณ์ที่ได้รับอนุญาตเท่านั้นที่เชื่อมต่อกับ VPN ของคุณได้
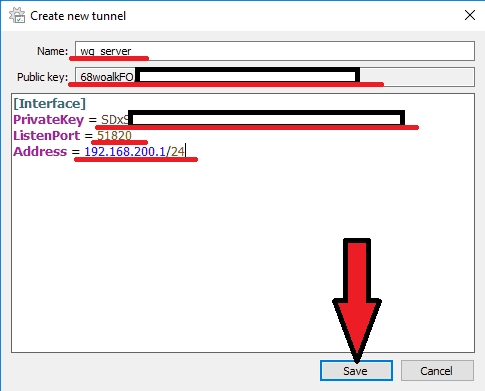
[Interface]
PrivateKey = # คีย์ส่วนตัวของเซิร์ฟเวอร์ WireGuard
ListenPort = # พอร์ตที่ WireGuard จะรอรับการเชื่อมต่อ
Address = # ที่อยู่ IP ที่ต้องการสำหรับเซิร์ฟเวอร์ WireGuard
ตรงนี้คุณต้องกรอกชื่อการเชื่อมต่อเครือข่ายและคีย์สาธารณะของเซิร์ฟเวอร์ WireGuard (จำเป็นสำหรับการกำหนดค่าฝั่งไคลเอนต์)
ขั้นตอนที่ 4: กำหนดค่าเซิร์ฟเวอร์ VPN (ตัวอย่าง)
ขั้นตอนนี้กำหนดว่าข้อมูลจะไหลผ่าน VPN อย่างไร และอุปกรณ์ที่เชื่อมต่อได้รับอนุญาตให้เข้าถึงอะไรบ้าง แม้เป็นการตั้งค่าพื้นฐาน ก็ยังต้องกำหนดพารามิเตอร์หลักบางรายการ
ด้านล่างเป็นตัวอย่างลักษณะการกำหนดค่านี้ โดยใช้ WireGuard เป็นตัวอย่าง แนวคิดเดียวกันนี้ใช้กับโปรโตคอลอื่นได้ แม้รูปแบบคำสั่งจะแตกต่างกัน
ช่วง IP ที่อนุญาต
การตั้งค่านี้กำหนดว่าไคลเอนต์สามารถใช้ IP address ใดผ่าน VPN ได้บ้าง.
AllowedIPs = 10.0.0.2/32
ในตัวอย่างนี้
- ไคลเอนต์จะได้รับ IP VPN ภายในหนึ่งรายการ
- ระบบจะไม่รับข้อมูลจากไคลเอนต์ที่อยู่นอกช่วงนี้
หากต้องการส่งข้อมูลอินเทอร์เน็ตทั้งหมดผ่านอุโมงค์ ค่านี้มักจะขยายให้ครอบคลุมมากขึ้น
AllowedIPs = 0.0.0.0/0, ::/0
การตั้งค่านี้จะกำหนดเส้นทางข้อมูลทั้งหมดผ่านอุโมงค์ VPN
การกำหนดค่า DNS
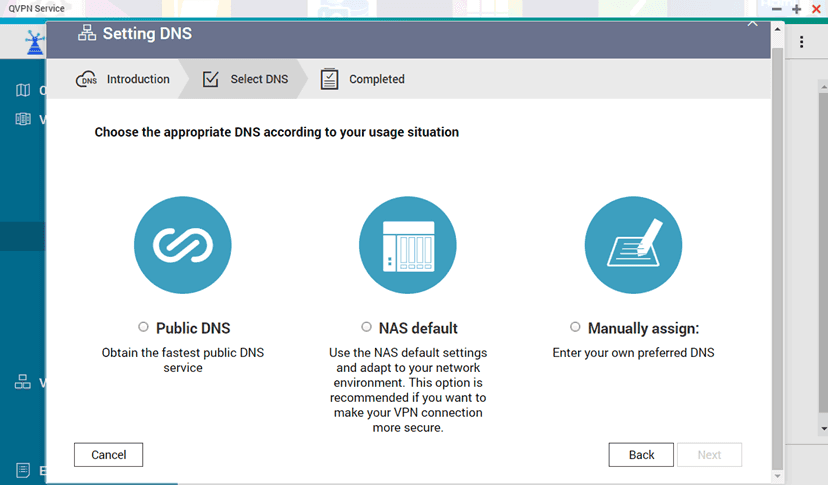
อินเทอร์เฟซ DNS Quick Wizard ที่มา: qnap
คุณสามารถดาวน์โหลด DNS Quick Wizard ซึ่งช่วยเลือกบริการ DNS ที่ตรงกับความต้องการของคุณมากที่สุดได้ การตั้งค่า DNS จะกำหนดว่าเซิร์ฟเวอร์ใดจะค้นหา IP address ของชื่อโดเมนขณะเชื่อมต่อกับ VPN
DNS = 10.0.0.1
การตั้งค่านี้บังคับให้ไคลเอนต์ใช้ตัวแก้ไข DNS ของเซิร์ฟเวอร์ VPN ซึ่งช่วยป้องกัน DNS รั่วไหล หากไม่ได้ตั้งค่านี้ คำขอ DNS อาจยังส่งผ่าน ISP ของผู้ใช้
กฎการกำหนดเส้นทาง
กฎการกำหนดเส้นทางบอกระบบว่าควรส่งข้อมูลไปที่ใดเมื่อเข้าสู่ VPN แล้ว
การตั้งค่าพื้นฐานจะกำหนดเส้นทางข้อมูลจากอินเทอร์เฟซ VPN ไปยังเครือข่ายสาธารณะ ทำให้อุปกรณ์ที่เชื่อมต่อเข้าถึงอินเทอร์เน็ตได้อย่างปลอดภัย
ในทางปฏิบัติหมายถึง
- มีการส่งต่อข้อมูล VPN
- เปิดใช้ NAT (การแปลที่อยู่เครือข่าย)
- กำหนดเส้นทางข้อมูลตอบกลับไปยังไคลเอนต์อย่างถูกต้อง
โดยทั่วไป ขั้นตอนเหล่านี้จัดการผ่านการตั้งค่าเครือข่ายระดับระบบ ไม่ใช่ผ่านไฟล์กำหนดค่า VPN เพียงอย่างเดียว
พอร์ตที่เปิดรับการเชื่อมต่อ
พอร์ตที่เปิดรับการเชื่อมต่อกำหนดตำแหน่งที่เซิร์ฟเวอร์ VPN จะรับการเชื่อมต่อขาเข้า
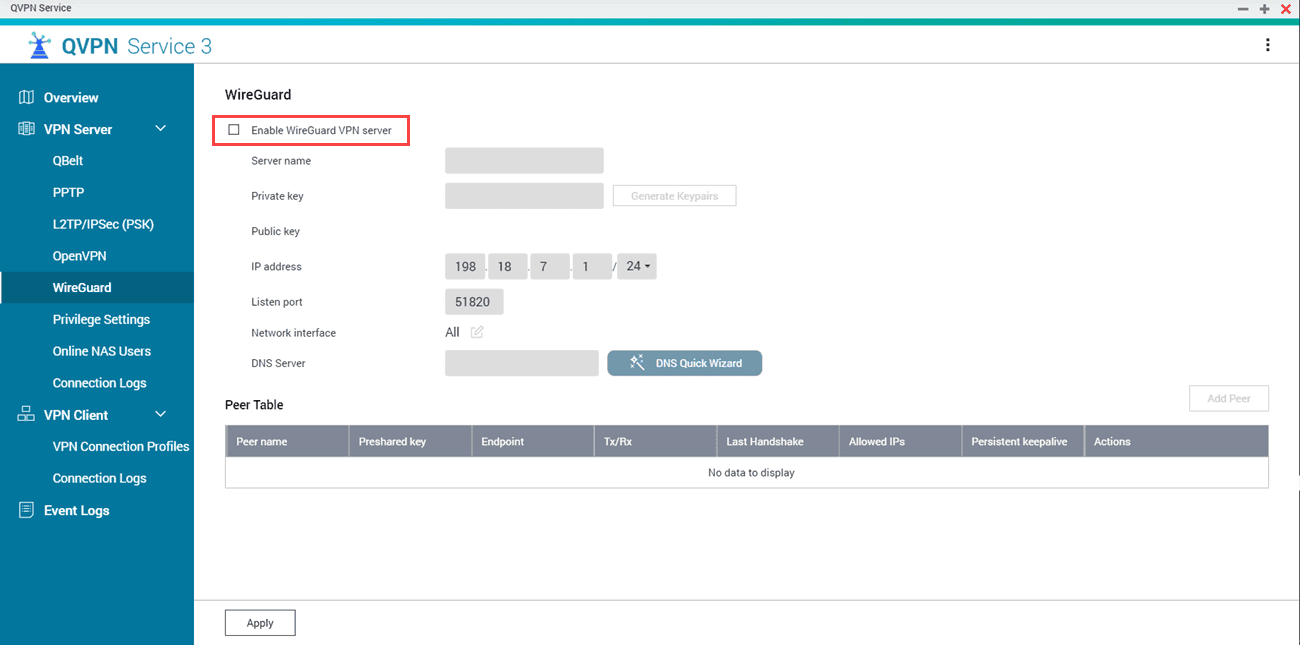
ที่มา: qnap
ระบุหมายเลขพอร์ต UDP ระหว่าง 1 ถึง 65535 ตัวอย่างเช่น
ListenPort = 51820
พอร์ตนี้ต้อง
- เปิดอยู่ในไฟร์วอลล์
- ตรงกับการกำหนดค่าของไคลเอนต์
- ไม่ชนกับบริการอื่น
การเปลี่ยนพอร์ตเป็นทางเลือก แต่ไฟร์วอลล์ต้องตั้งค่าให้ตรงกับค่าที่เลือกเสมอ
ทำไมผู้เริ่มต้นควรเริ่มจากการตั้งค่าแบบง่าย?
การกำหนดค่าเริ่มต้นออกแบบมาให้ทำงานได้อย่างปลอดภัยในสถานการณ์ส่วนใหญ่ การปรับแต่งมากเกินไปตั้งแต่ช่วงแรกเพิ่มความเสี่ยงต่อ
- การกำหนดเส้นทางข้อมูลผิดพลาด
- DNS รั่วไหล
- การเปิดเผยบริการโดยไม่ตั้งใจ
การกำหนดค่าที่เรียบง่ายและใช้งานได้ย่อมดีกว่าการตั้งค่าซับซ้อนที่คุณยังไม่เข้าใจอย่างถ่องแท้
เมื่อพื้นฐานทำงานได้เสถียรแล้ว ค่อยเพิ่มการปรับปรุงด้านความปลอดภัยและประสิทธิภาพทีละขั้นได้
ขั้นตอนที่ 5: เชื่อมต่ออุปกรณ์เครื่องแรก
หลังตั้งค่าเซิร์ฟเวอร์แล้ว ให้ติดตั้งไคลเอนต์ VPN บนอุปกรณ์ของคุณ แล้วนำเข้าไฟล์กำหนดค่าหรือคีย์ เมื่อเชื่อมต่อแล้ว ข้อมูลของคุณควรถูกเข้ารหัสและกำหนดเส้นทางผ่านเซิร์ฟเวอร์ VPN
ขั้นตอนที่ 6: ทดสอบการเชื่อมต่อ
สุดท้าย ให้ตรวจสอบว่า
- IP address ของคุณเปลี่ยนไป
- ข้อมูลได้รับการเข้ารหัส
- อินเทอร์เน็ตใช้งานได้ตามที่คาดไว้
เมื่อถึงขั้นนี้ คุณจะมี VPN ที่ใช้งานได้
การตั้งค่าสำหรับผู้เริ่มต้นนี้เพียงพอสำหรับรักษาความปลอดภัยของการเชื่อมต่อพื้นฐานและการเข้าถึงจากระยะไกล อย่างไรก็ตาม VPN ที่ใช้งานได้ไม่เหมือนกับ VPN ที่เสริมความปลอดภัยหรือปรับให้เหมาะกับความเป็นส่วนตัว และนี่คือจุดที่ทุกอย่างเริ่มซับซ้อนขึ้น
การตั้งค่าขั้นสูง: ปรับแต่งและเสริมความปลอดภัยให้ VPN
เมื่อ VPN เริ่มทำงานแล้ว งานจริงจึงเริ่มขึ้น การกำหนดค่าเริ่มต้นอาจเพียงพอสำหรับการใช้งานพื้นฐาน แต่แทบไม่ให้ความปลอดภัยหรือความเป็นส่วนตัวในระดับเหมาะสมที่สุด นี่คือจุดที่การกำหนดค่าขั้นสูงและการเสริมความปลอดภัยเข้ามามีบทบาท
ด้านล่างคือส่วนที่มักปรับแต่งในการตั้งค่า VPN ด้วยตนเอง พร้อมตัวอย่างเชิงปฏิบัติเพื่อแสดงให้เห็นว่าต้องทำอะไรบ้าง
การกำหนดค่าไฟร์วอลล์ (ควบคุมข้อมูลรับส่ง)
ไฟร์วอลล์กำหนดว่าข้อมูลใดได้รับอนุญาตให้เข้าถึงเซิร์ฟเวอร์ VPN ของคุณและข้อมูลใดจะถูกบล็อก หากไม่มีกฎไฟร์วอลล์ที่เหมาะสม เซิร์ฟเวอร์ของคุณอาจเปิดเผยบริการที่ไม่จำเป็น
ตัวอย่างเป้าหมาย
- อนุญาตเฉพาะข้อมูล VPN
- บล็อกพอร์ตที่ไม่ได้ใช้งาน
- ป้องกันการเข้าถึงบริการภายในโดยตรง
แนวทางทั่วไป
- อนุญาต SSH เฉพาะจาก IP ที่เชื่อถือได้
- อนุญาตพอร์ตของโปรโตคอล VPN (เช่น UDP 51820 สำหรับ WireGuard)
- ทิ้งข้อมูลขาเข้าอื่นทั้งหมด
เพียงขั้นตอนนี้ก็ช่วยลดพื้นผิวการโจมตีของเซิร์ฟเวอร์ VPN ได้อย่างมาก
การกำหนดค่า DNS & การป้องกันการรั่วไหล
ตามค่าเริ่มต้น VPN ที่สร้างเองอาจยังใช้เซิร์ฟเวอร์ DNS ของ ISP ซึ่งอาจทำให้ข้อมูลการท่องเว็บรั่วไหล แม้ข้อมูลรับส่งจะถูกเข้ารหัสแล้วก็ตาม
ตัวเลือกการกำหนดค่าที่ใช้กันทั่วไป
- ใช้ตัวแก้ไข DNS ส่วนตัวบนเซิร์ฟเวอร์ VPN
- บังคับให้ไคลเอนต์ทั้งหมดใช้ DNS ที่ VPN จัดให้
- บล็อกคำขอ DNS ที่ออกนอกอุโมงค์
สิ่งที่อาจผิดพลาด
- คำขอ DNS เลี่ยงอุโมงค์ VPN
- เว็บไซต์ตรวจพบเครือข่ายจริงของคุณแม้จะใช้ VPN
การป้องกัน DNS รั่วไหลต้องกำหนดค่าอย่างชัดเจน ไม่ได้ทำงานโดยอัตโนมัติ
การทำงานของ Kill Switch (ตั้งค่าด้วยตนเอง)
VPN เชิงพาณิชย์มักมี Kill Switch ในตัว ส่วนการตั้งค่า VPN ด้วยตนเองต้องติดตั้งระบบนี้เอง
แนวคิด
- หากอุโมงค์ VPN หลุด ให้บล็อกข้อมูลขาออกทั้งหมด
- ป้องกันไม่ให้ระบบกลับไปใช้การเชื่อมต่ออินเทอร์เน็ตตามปกติ
วิธีดำเนินการ
- ใช้กฎไฟร์วอลล์ที่อนุญาตให้รับส่งข้อมูลผ่านอินเทอร์เฟซ VPN เท่านั้น
- บล็อกข้อมูลโดยอัตโนมัติเมื่ออินเทอร์เฟซหยุดทำงาน
ขั้นตอนนี้สำคัญมากหากคุณพึ่งพา VPN เพื่อรักษาความปลอดภัยบนเครือข่ายสาธารณะ
การบันทึกข้อมูล & ข้อควรพิจารณาด้านความเป็นส่วนตัว
VPN ที่สร้างเองจำนวนมากบันทึกข้อมูลมากกว่าที่คาดไว้โดยไม่ตั้งใจ
แหล่งที่มาของบันทึกข้อมูลที่พบบ่อย
- บันทึกของซอฟต์แวร์ VPN
- บันทึกการยืนยันตัวตนของระบบ
- บันทึกการเชื่อมต่อของไฟร์วอลล์
แม้แต่บันทึกพื้นฐานก็อาจเปิดเผย
- เวลาที่เชื่อมต่อ
- IP ของไคลเอนต์
- ระยะเวลาของเซสชัน
การปิดหรือลดการบันทึกข้อมูลต้องกำหนดค่าอย่างระมัดระวังและตรวจสอบอย่างต่อเนื่อง ซึ่งมักเกิดข้อผิดพลาดในส่วนนี้
ตัวอย่าง: การกำหนดค่า WireGuard (แบบย่อ)
ด้านล่างคือการกำหนดค่าเซิร์ฟเวอร์ WireGuard แบบย่อเพื่อแสดงให้เห็นว่าการตั้งค่าขั้นสูงมีหน้าตาอย่างไร
[Interface]
PrivateKey = <server_private_key>
Address = 10.0.0.1/24
ListenPort = 51820
SaveConfig = false
[Peer]
PublicKey = <client_public_key>
AllowedIPs = 10.0.0.2/32
แม้แต่ตัวอย่างขั้นต่ำนี้ก็ยังตั้งอยู่บนสมมติฐานว่า
- จัดเก็บคีย์อย่างปลอดภัย
- ตั้งกฎไฟร์วอลล์อย่างถูกต้อง รวมทั้งกำหนดเส้นทางและ DNS อย่างเหมาะสม
เมื่อการตั้งค่าขยายขึ้น (มีไคลเอนต์หลายรายและอุปกรณ์หลายเครื่อง) ความซับซ้อนจะเพิ่มขึ้นอย่างรวดเร็ว
ต้นทุนแฝงของการควบคุม “ขั้นสูง”
การปรับแต่งแต่ละครั้งเพิ่ม
- ไฟล์กำหนดค่าที่ต้องดูแลมากขึ้น
- จุดที่อาจเกิดความล้มเหลวมากขึ้น
- ความรับผิดชอบในการอัปเดตและติดตั้งแพตช์ความปลอดภัยมากขึ้น
VPN ที่สร้างเองจำนวนมากเริ่มเปราะบางในจุดนี้ โดยทำงานได้ดีจนกว่าจะมีบางอย่างเปลี่ยนแปลง
การดูแล VPN ของตัวเอง: ความปลอดภัย & เสถียรภาพอย่างต่อเนื่อง
VPN ต้องได้รับการบำรุงรักษาอย่างต่อเนื่องเพื่อให้ปลอดภัยและเชื่อถือได้ ต่างจากบริการ VPN เชิงพาณิชย์ VPN ที่โฮสต์เองไม่มีทีมรักษาความปลอดภัยอัตโนมัติอยู่เบื้องหลัง ทุกอย่างขึ้นอยู่กับว่าคุณดูแลได้ดีและสม่ำเสมอเพียงใด
การอัปเดตและจัดการแพตช์เป็นประจำ
ซอฟต์แวร์ VPN ระบบปฏิบัติการ และไลบรารีการเข้ารหัสได้รับการอัปเดตอย่างต่อเนื่องเพื่อแก้ไขช่องโหว่
หากเซิร์ฟเวอร์ของคุณใช้องค์ประกอบที่ล้าสมัย
- ผู้โจมตียังคงใช้ประโยชน์จากช่องโหว่ด้านความปลอดภัยที่ทราบแล้วได้
- จุดอ่อนของการเข้ารหัสอาจไม่ได้รับการแก้ไขด้วยแพตช์
- ผู้โจมตีสามารถมุ่งเป้าไปที่บริการที่ไม่มีการดูแล
VPN ที่ปลอดภัยต้องได้รับการอัปเดตบ่อยครั้ง ไม่ใช่แค่ครั้งเดียวตอนตั้งค่า แต่ต้องอัปเดตอย่างต่อเนื่อง
การจัดการคีย์และข้อมูลรับรอง
คีย์ยืนยันตัวตนและใบรับรองเป็นรากฐานของความปลอดภัย VPN เมื่อเวลาผ่านไป คีย์อาจ
- ถูกเปิดเผย
- นำไปใช้ซ้ำกับอุปกรณ์หลายเครื่อง
- ยังคงใช้งานได้หลังอุปกรณ์สูญหายหรือเลิกใช้งาน
แนวทางปฏิบัติที่ดีคือหมุนเวียนคีย์เป็นระยะ เพิกถอนสิทธิ์ของอุปกรณ์ที่ไม่ได้ใช้งาน และจัดเก็บคีย์อย่างปลอดภัย ห้ามเก็บเป็นข้อความธรรมดา ขั้นตอนเหล่านี้มักถูกมองข้ามได้ง่าย
การตรวจสอบและความพร้อมใช้งาน
VPN ที่สร้างเองมีจุดล้มเหลวเพียงจุดเดียว หากเซิร์ฟเวอร์หยุดทำงาน VPN ของคุณก็จะใช้ไม่ได้ คุณมีหน้าที่
- ตรวจสอบเวลาทำงาน
- ตรวจจับข้อมูลรับส่งหรือความพยายามเข้าสู่ระบบที่ผิดปกติ
- เริ่มบริการใหม่หลังระบบล่มหรืออัปเดต
หากไม่มีการตรวจสอบอย่างต่อเนื่อง ความล้มเหลวอาจไม่ถูกสังเกตจนกว่าคุณจะต้องใช้ VPN จริง ๆ
เสริมความปลอดภัยนอกเหนือจากอุโมงค์ VPN
VPN ปกป้องเฉพาะข้อมูลรับส่ง ไม่ได้ปกป้องตัวเซิร์ฟเวอร์เอง ความรับผิดชอบด้านความปลอดภัยเพิ่มเติมรวมถึงการจำกัดการเข้าถึง SSH การใช้การยืนยันตัวตนที่แข็งแกร่ง และการจำกัดพอร์ตที่เปิดอยู่
การป้องกันการโจมตีแบบ Brute Force
หากเซิร์ฟเวอร์ถูกเจาะ อุโมงค์ VPN ก็หมดความหมาย และผู้โจมตีจะเข้าถึงได้โดยตรง
การบันทึกข้อมูล ความเป็นส่วนตัว และการเปิดเผยข้อมูล
VPN ที่สร้างเองมักบันทึกข้อมูลไว้เป็นค่าเริ่มต้น บันทึกเหล่านี้อาจมีข้อมูลต่อไปนี้
- เวลาที่เชื่อมต่อ
- IP address ภายใน
- ตัวระบุไคลเอนต์
แม้บันทึกข้อมูลจะมีเพียงเล็กน้อยก็อาจสร้างความเสี่ยงต่อความเป็นส่วนตัว หากจัดเก็บไม่เหมาะสมหรือบุคคลที่สามเข้าถึงได้ การปิดหรือลดการบันทึกต้องกำหนดค่าอย่างระมัดระวังและตรวจสอบอย่างต่อเนื่อง
ต้นทุนจริงของการบำรุงรักษา
สิ่งที่ตอนแรกดูเหมือนเป็น “การตั้งค่าครั้งเดียว” จะกลายเป็นสิ่งต่อไปนี้อย่างรวดเร็ว
- การทบทวนความปลอดภัยเป็นประจำ
- การอัปเดตด้วยตนเอง
- การแก้ไขปัญหาที่ไม่คาดคิด
สำหรับผู้ใช้ที่มีประสบการณ์ด้านเทคนิค เรื่องนี้อาจยอมรับได้ แต่สำหรับคนส่วนใหญ่จะกลายเป็นภาระระยะยาว
VPN ที่สร้างเองเทียบกับ VPN เชิงพาณิชย์: แบบไหนใช้งานง่ายกว่ากันจริง ๆ?
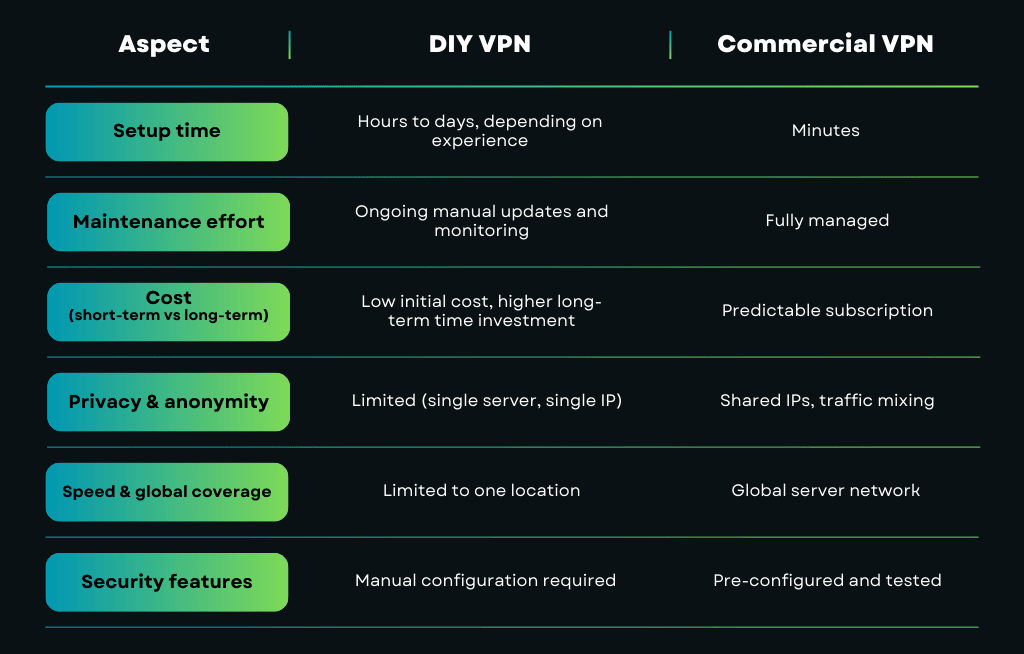
เมื่อถึงจุดนี้ ความแตกต่างระหว่างการสร้าง VPN ของตัวเองกับการใช้บริการเชิงพาณิชย์ก็ชัดเจนขึ้น แม้ทั้งสองแนวทางจะอาศัยเทคโนโลยีพื้นฐานเดียวกัน แต่ประสบการณ์และผลลัพธ์แตกต่างกันมาก
VPN ที่สร้างเองเทียบกับ VPN เชิงพาณิชย์: ความแตกต่างสำคัญ
VPN ที่สร้างเองเหมาะกับใคร
VPN ที่โฮสต์เองอาจเป็นตัวเลือกที่เหมาะสม หากคุณ
- ต้องการรักษาความปลอดภัยให้เครือข่ายหรือการเชื่อมต่อเฉพาะ
- ต้องการเข้าถึงระบบที่บ้านหรือสำนักงานจากระยะไกลอย่างเป็นส่วนตัว
- ชอบจัดการเซิร์ฟเวอร์ด้วยตัวเอง
- สะดวกใจกับการดูแลความปลอดภัยในระยะยาว
VPN ที่สร้างเองเหมาะที่สุดเมื่อใช้เป็นเครื่องมือ, ไม่ใช่โซลูชันความเป็นส่วนตัวแบบครบวงจร
VPN เชิงพาณิชย์เหมาะกับใคร
โดยทั่วไป VPN เชิงพาณิชย์เป็นตัวเลือกที่ดีกว่า หากคุณ
- ต้องการการปกป้องทันทีโดยไม่ต้องจัดการความซับซ้อนทางเทคนิค
- ให้ความสำคัญกับการไม่เปิดเผยตัวตนและโครงสร้างพื้นฐาน IP ที่ใช้ร่วมกัน
- ต้องการเข้าถึงเซิร์ฟเวอร์ในหลายประเทศ
- ต้องการความปลอดภัยอัตโนมัติและการอัปเดตเป็นประจำ
สำหรับผู้ใช้ส่วนใหญ่ ความเรียบง่ายและความน่าเชื่อถือสำคัญกว่าการควบคุมรายละเอียดระดับต่ำ
ทำไมผู้ใช้จำนวนมากจึงเลือก VPN เชิงพาณิชย์แทน
บริการ VPN เชิงพาณิชย์ออกแบบมาเพื่อแก้ปัญหาเดียวกับ VPN ที่สร้างเอง แต่ไม่มีต้นทุนแฝง
บริการเหล่านี้มอบ
- ความปลอดภัยที่กำหนดค่าไว้ล่วงหน้าโดยใช้โปรโตคอลสมัยใหม่ที่ผ่านการทดสอบอย่างเข้มข้น
- เครือข่ายเซิร์ฟเวอร์ทั่วโลกที่ปรับให้เหมาะกับความเร็วและเสถียรภาพ
- นโยบายไม่บันทึกข้อมูลซึ่งมีการตรวจสอบรับรองและแนวปฏิบัติที่โปร่งใสรองรับ
- การปกป้องทันทีบนอุปกรณ์ต่าง ๆ โดยไม่ต้องตั้งค่าด้วยตนเอง
แทนที่จะต้องดูแลเซิร์ฟเวอร์เพียงเครื่องเดียว ผู้ใช้จะเข้าถึงโครงสร้างพื้นฐานที่ผู้เชี่ยวชาญจัดการ ซึ่งสร้างมาเพื่อรองรับการขยายระบบ ความซ้ำซ้อน และความเป็นส่วนตัว
ไม่ได้หมายความว่า VPN ที่สร้างเองหมดความจำเป็น แต่ช่วยอธิบายว่าทำไมผู้ใช้จำนวนมากจึงเริ่มจาก VPN ส่วนตัวแล้วเปลี่ยนไปใช้โซลูชันเชิงพาณิชย์ในภายหลัง
ในหัวข้อสุดท้าย เราจะสรุปว่าการสร้าง VPN ของตัวเองเหมาะเมื่อใด และเมื่อใดการเลือกผู้ให้บริการที่เหมาะสมเป็นทางเลือกที่ฉลาดกว่า
สร้างเองหรือเลือกใช้เครื่องมือที่เหมาะสม
การสร้าง VPN ด้วยตัวเองช่วยให้เรียนรู้ได้มาก แต่ความเป็นส่วนตัวไม่ได้วัดจากความซับซ้อนของการตั้งค่า วัดจากการที่ข้อมูลของคุณได้รับการปกป้อง การเชื่อมต่อปลอดภัย และกิจกรรมออนไลน์ยังคงเป็นส่วนตัวอย่างสม่ำเสมอโดยไม่ต้องออกแรง
หากเป้าหมายของคุณคือการเรียนรู้ ทดลอง หรือปกป้องเครือข่ายเดียว VPN ที่สร้างเองก็น่าลองศึกษา
หากเป้าหมายคือความเป็นส่วนตัวที่เข้มแข็ง การเข้าถึงทั่วโลก และความปลอดภัยที่เชื่อถือได้โดยไม่ต้องปวดหัวกับการตั้งค่า Guru VPN มอบการปกป้องระดับผู้เชี่ยวชาญตั้งแต่วันแรก
Guru VPN สร้างขึ้นเพื่อมอบประโยชน์ที่ผู้คนต้องการจาก VPN โดยไม่ต้องให้ผู้ใช้กลายเป็นผู้ดูแลระบบ
- เซิร์ฟเวอร์ความเร็วสูงใน 49+ ประเทศมอบการเข้าถึงทั่วโลกและประสิทธิภาพที่สม่ำเสมอ
- โปรโตคอลสมัยใหม่ รวมถึง WireGuard และ GuruShadow ปรับสมดุลระหว่างความเร็วกับความปลอดภัยโดยอัตโนมัติ
- ฟีเจอร์ปกป้องในตัว เช่น Kill Switch และการป้องกันการรั่วไหล ทำงานได้ทันทีตั้งแต่เริ่มใช้
- แอปที่ใช้งานง่ายช่วยให้เชื่อมต่ออย่างปลอดภัยได้บนอุปกรณ์หลักทุกประเภทภายในไม่กี่วินาที
- มีการดูแล อัปเดต และตรวจสอบโครงสร้างพื้นฐานอย่างต่อเนื่อง ผู้ใช้จึงได้รับการปกป้องที่เชื่อถือได้โดยไม่ต้องรับภาระด้านเทคนิค