EN
 BR
 DE
 ES
 FR
 RU
 ID
 TR
 IT
 JP
 SA
 VN
 TH
 KR

VPN Sunucusu Nasıl Kurulur: Başlangıçtan İleri Seviyeye Rehber

 Öne çıkanlar

- Kendi VPN’inizi kurmadan önce bir VPN’in gerçekte neleri koruduğunu ve neleri korumadığını öğrenin.
- Sunucu, protokol, anahtarlar, yapılandırma ve test aşamalarını içeren sürecin tamamını adım adım izleyin.
- Kendin yap kurulumlarının ihtiyaç duyduğu güvenlik önlemlerini keşfedin: güvenlik duvarı kuralları, DNS sızıntılarını önleme ve manuel kill switch.
- Kendi barındırdığınız bir VPN’in gerektirdiği sürekli bakımı anlayın: güncellemeler, anahtar rotasyonu ve izleme.
- Guru VPN’in kurulum veya bakım gerektirmeden aynı korumayı anında nasıl sunduğunu görün.
Çevrimiçi gizlilik artık günlük bir kaygı hâline geldi. Herkese açık Wi-Fi ağları, uzaktan çalışma, coğrafi kısıtlamalar, veri takibi ve artan gözetim, birçok kullanıcıyı internet bağlantılarını korumanın daha iyi yollarını aramaya yöneltti. VPN’ler tam da bu noktada devreye giriyor.
İnsanlar Neden Kendi VPN’lerini Kurmayı Düşünüyor?
VPN oluşturmak, VPN kullanmakla aynı şey değildir. Her güvenli VPN bağlantısının arkasında şifreleme protokolleri, anahtar yönetimi, sunucu bakımı ve sürekli güncellemeler bulunur. Teoride basit görünen bir süreç, özellikle hedefiniz gizlilik ve güvenlikse, uygulamada hızla karmaşıklaşabilir.
Çoğu kişi ticari VPN hizmetlerini tanıyor olsa da giderek daha fazla kullanıcı farklı bir soru soruyor: Kendi VPN’imi kurabilir miyim? Kişisel bir VPN çalıştırma fikri kulağa çekici geliyor: tam kontrol, üçüncü taraf sağlayıcıların olmaması ve bir şeyi kendi başınıza kurmanın verdiği tatmin. Teknik konulara meraklı kullanıcılar için bu aynı zamanda değerli bir öğrenme deneyimi olabilir.
Bu rehber, sürecin tamamında size yol gösterecek. Önce VPN’lerin gerçekte nasıl çalıştığına bakacak, ardından kendi VPN’inizi adım adım nasıl kuracağınızı göstereceğiz. Bu sırada, kendi barındırdığınız VPN’lerin sınırlamalarını ve risklerini ele alacak, ticari bir VPN’in ne zaman daha pratik bir seçenek olabileceğini açıklayacağız. Böylece önemli bir sorunun yanıtı netleşecek: Kendi VPN’inizi kurmak mı, yoksa ilk günden itibaren sizi korumak için tasarlanmış profesyonel bir çözüm kullanmak mı daha iyi?
VPN Aslında Nedir? (Kurulumdan Önce)
VPN’lerin nasıl çalıştığına önceki yazılarımızdan birinde değinmiştik; ancak yapılandırma dosyalarına ve sunucu kurulumlarına geçmeden önce temel bilgileri kısaca gözden geçirmekte fayda var.
Bir VPN oluşturmadan önce, VPN’in gerçekte ne yaptığını anlamak önemlidir. Birçok kişi VPN’leri “tam anonimlik” veya “internette tamamen güvende olma” kavramlarıyla ilişkilendiriyor; ancak gerçek durum bundan daha incelikli.
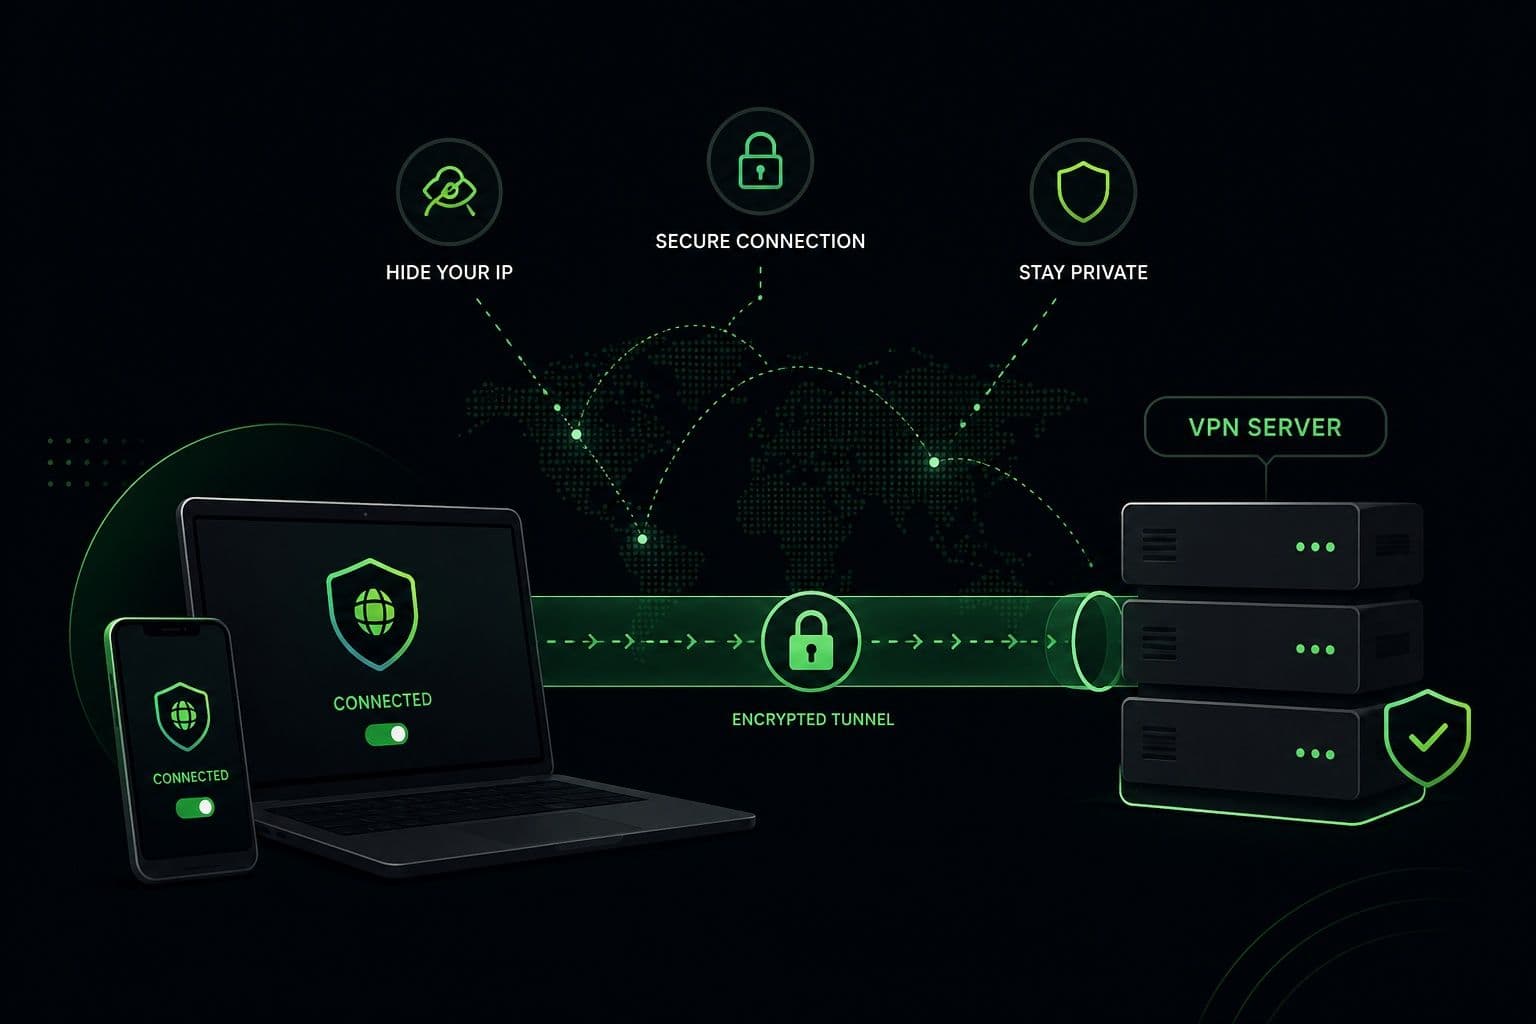
Temelinde bir VPN (Sanal Özel Ağ), cihazınız ile bir VPN sunucusu arasında şifrelenmiş bir tünel oluşturur. Bu tünelden geçen tüm internet trafiği; halka açık Wi-Fi ağlarının işletmecileri, ağ yöneticileri veya internet servis sağlayıcınız (ISP) gibi dış gözlemcilere karşı korunur. Web siteleri gerçek IP adresinizi görmek yerine yalnızca VPN sunucusunun IP adresini görür.
Bu basit fikrin arkasında üç temel bileşen bulunur:
Güvenli Tünelleme
VPN, internet trafiğinizi güvenli bir tünelin içine kapsüller. Bu, veriler ağ üzerinden aktarılırken üçüncü tarafların verileri okumasını veya değiştirmesini önler. Güvenli olmayan halka açık Wi-Fi ağlarında bile şifrelenmiş VPN trafiği saldırganlar tarafından okunamaz.
Şifreleme
VPN’ler verileriniz cihazınızdan ayrılmadan önce onları şifreler. Modern VPN’ler, ele geçirilen trafiğin doğru anahtarlar olmadan çözülmesini pratikte imkânsız hâle getiren güçlü şifreleme standartları kullanır. Bir VPN’in gücü, şifreleme anahtarlarının nasıl oluşturulduğuna, saklandığına ve yenilendiğine büyük ölçüde bağlıdır; bu konu, kendi barındırdığınız kurulumlarda özellikle önem kazanır.
Kimlik Doğrulama
Kimlik doğrulama, VPN sunucusuna yalnızca yetkili kullanıcıların ve cihazların bağlanabilmesini sağlar. Bu işlem genellikle şifrelenmiş trafik alışverişi başlamadan önce kimliği doğrulayan sertifikalar, anahtarlar veya kimlik bilgileriyle yapılır.
VPN’in Yapamadığı Şeyler
Kendi VPN’inizi kurmadan önce sınırlamaları anlamak çok önemlidir:
- VPN sizi anonim yapmaz; VPN sunucunuz trafiği yine de görebilir.
- VPN sizi kötü amaçlı yazılımlara, kimlik avına veya güvenli olmayan indirmelere karşı korumaz.
- VPN, web sitelerinin sizi çerezler, oturum açma bilgileri veya tarayıcı parmak izi üzerinden izlemesini engellemez.
- Kendi barındırdığınız bir VPN, ortak anonimlik sağlamaz; tüm trafik tek bir sunucuya ve IP adresine bağlıdır.
Bu ayrım önemlidir; çünkü birçok kendin yap VPN gerçekçi olmayan beklentilerle kuruluyor. Kişisel bir VPN trafiği şifreleyip bağlantıları güvenli hâle getirebilir, ancak ticari bir VPN altyapısıyla aynı düzeyde gizlilik, yedeklilik veya küresel erişim sağlaması kendiliğinden garanti değildir.
Bu temel bilgileri gözden geçirdiğimize göre, şimdi kendi VPN’inizi kurmanın ne zaman anlamlı olduğunu ve ne zaman olmadığını ele alabiliriz.
Kendi VPN’inizi Kurmak Ne Zaman Mantıklıdır?
Kendi VPN’inizi kurmak yararlı olabilir, ancak yalnızca belirli durumlarda. Tam kontrol ve bağımsızlık fikri çekici olsa da kendi barındırdığınız bir VPN, çevrimiçi gizlilik için her duruma uygun bir çözüm değildir.
Uygulamada kendi VPN’inizi kurmak esas olarak sınırlı ve iyi tanımlanmış kullanım senaryoları için mantıklıdır.
İlk olarak, hedefiniz halka açık veya güvenilmeyen ağlarda bağlantınızı güvenceye almaksa, kendin yap VPN iyi bir seçenektir. Otel, havaalanı veya kafe Wi-Fi ağlarındaki trafiği şifrelemek, kişisel VPN’in en pratik ve güvenilir faydalarından biridir.
İkinci olarak, yararlı olabileceği bir diğer alan da özel bir ağa uzaktan erişimdir. Birçok kişi seyahat ederken ev sunucularına, ofis sistemlerine veya dahili araçlara güvenli biçimde bağlanmak için VPN kurar.
Üçüncü olarak, VPN oluşturmak değerli bir öğrenme çalışmasıdır. Ağ iletişimi, sistem yönetimi veya siber güvenlikle ilgilenen kullanıcılar için VPN kurmak; şifreleme, kimlik doğrulama ve sunucu yönetimi konusunda uygulamalı deneyim kazandırır.
Ancak belirgin sınırlamaları da vardır.
Kendi barındırdığınız bir VPN genellikle anonimlik, geniş ölçekte gizlilik veya coğrafi kısıtlamaları aşmak için ideal değildir. Tüm trafik tek bir IP adresine sahip tek bir sunucudan geçtiği için etkinlikleriniz birbiriyle ilişkilendirilebilir. Ortak bir trafik havuzu, küresel altyapı veya yerleşik yedeklilik yoktur.
Kısacası, kendi VPN’inizi kurmak kontrol, belirli bir ağ için güvenlik veya teknik deneyim istediğinizde mantıklıdır; anında gizlilik, küresel erişim veya bakım gerektirmeyen bir çözüm istediğinizde değil.
VPN Oluşturmak İçin Gerekenler
Kendi VPN’inizi kurmanın ne zaman mantıklı olduğunu anladıktan sonra, sıradaki adım gerçekten nelerin gerektiğini bilmektir. Fikir basit görünse de çalışan bir VPN hâlâ birkaç temel bileşene dayanır.
- Bir sunucuya ihtiyacınız olacak. Bu sunucu, bir barındırma sağlayıcısından alınan bulut tabanlı bir sanal özel sunucu (VPS) veya evde ya da ofiste bulunan fiziksel bir makine olabilir. Çoğu yeni başlayan için kesintisiz çalışma süresi ve genel IP adresi sunduğundan VPS daha güvenilir seçenektir.
- Gereken bir diğer bileşen de işletim sistemidir. Kendin yap VPN kurulumlarının çoğu hafif, güvenli ve iyi belgelenmiş olduğu için Linux üzerinde çalışır. Windows tabanlı sunucular da mümkündür, ancak genellikle daha fazla ek yük ve topluluk tarafından desteklenen daha az araç içerir.
- Gerekli diğer bileşenler VPN protokolü ve yazılımıdır. Bu yazılım katmanı şifrelenmiş tüneller oluşturur, kimlik doğrulamayı yönetir ve trafiği yönlendirir. Seçtiğiniz protokol hızı, güvenliği ve karmaşıklığı etkiler; bu konuyu sonraki bölümde ele alacağız.
- Beceri ve zaman yatırımı. Temel bir VPN kurulumu bile komut satırı araçları ve yapılandırma dosyalarıyla çalışmaya, ayrıca sürekli bakıma aşina olmayı gerektirir. VPN oluşturmak tek seferlik bir iş değildir; sürekli sorumluluk gerektirir.
Kısacası, kendi VPN’inizi kurmak kurumsal düzeyde donanım gerektirmez; ancak teknik bilgi, zaman ve kendi güvenlik altyapınızı yönetme isteği gerektirir.
Doğru VPN Protokolünü Seçmek
VPN protokolü cihazınızın VPN sunucusuna nasıl bağlanacağını, verilerin nasıl şifreleneceğini ve bağlantının ne kadar kararlı ve hızlı olacağını belirler. Kendi VPN’inizi kurarken seçtiğiniz protokol hem kullanım kolaylığını hem de güvenliği doğrudan etkiler.
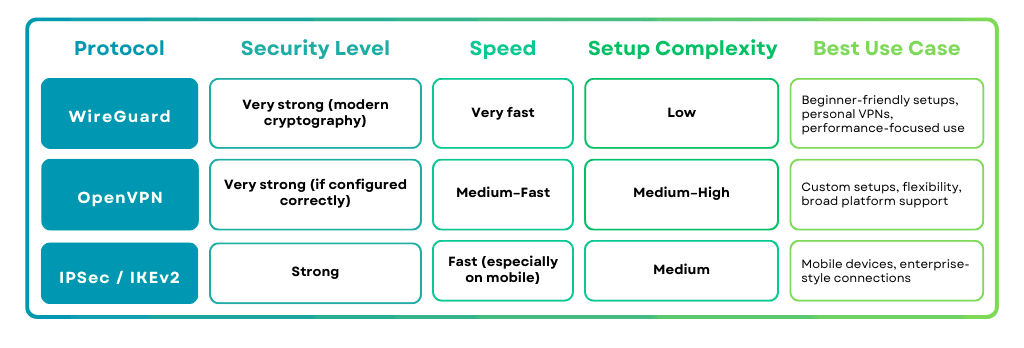
Yaygın VPN Protokollerinin Karşılaştırması
Hangi Protokolü Seçmelisiniz?
İlk kez VPN oluşturan çoğu kişi için WireGuard en kolay ve en pratik başlangıç seçeneğidir. OpenVPN gelişmiş özelleştirme için güçlü bir seçenek olmayı sürdürürken IPSec, belirli kurumsal kullanım senaryolarına daha uygundur.
Ticari VPN hizmetlerinin genellikle birden fazla protokolü desteklediğini ve en iyi seçeneği otomatik olarak belirlediğini de belirtmek gerekir; kendin yap kurulumunda bunu sizin yönetmeniz gerekir.
Protokol seçimini tamamladığımıza göre, şimdi işin uygulama kısmına geçebiliriz: VPN’inizi adım adım kurmaya.
Adım Adım: VPN Nasıl Kurulur? (Başlangıç Rehberi)
Bir VPN protokolü seçtiğinize göre, şimdi kurulum sürecinin kendisine bakalım. Kullanacağınız kesin komutlar ve yapılandırmalar protokole ve sunucu sağlayıcısına göre değişse de genel iş akışı şaşırtıcı ölçüde tutarlıdır.
1. Adım: Sunucu Edinin
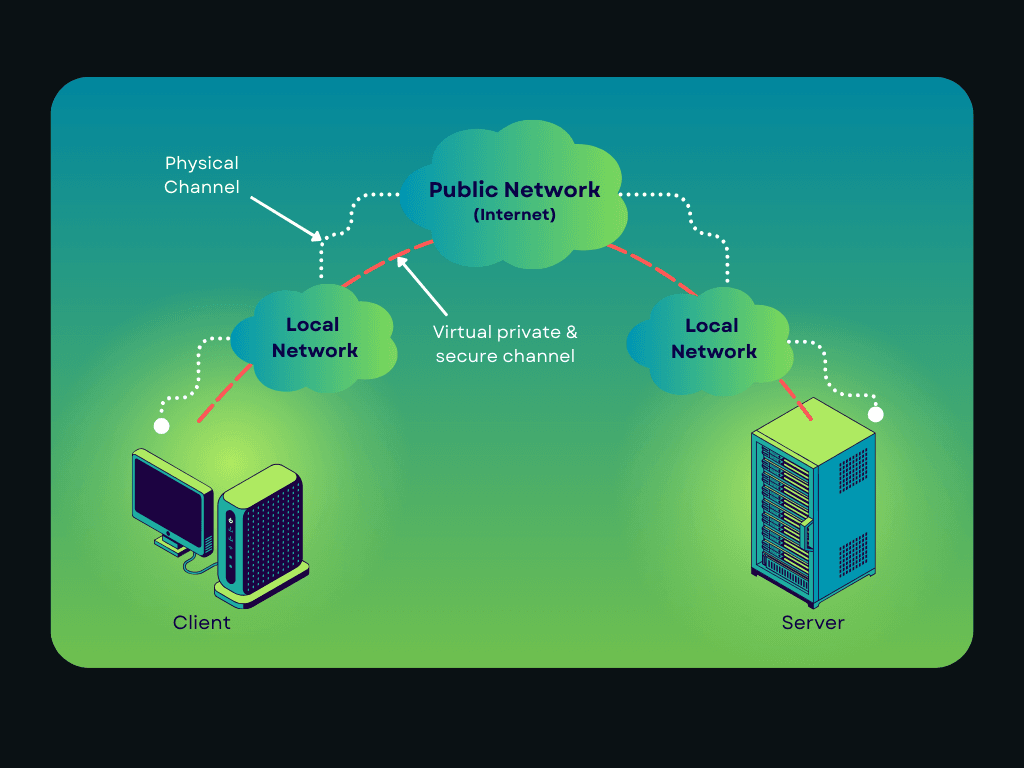
Bir bulut VPS sağlayıcısı seçip sanal sunucu oluşturarak başlayın. Yeni başlayanların çoğu hafif, yaygın biçimde desteklenen ve iyi belgelenmiş olduğu için Linux tabanlı bir sunucu (veya Raspberry Pi) seçer. Sunucuda şunların bulunduğundan emin olun:
- Genel IP adresi
- Kararlı çalışma süresi
- İhtiyaçlarınıza yetecek bant genişliği
2. Adım: VPN Yazılımını Yükleyin
Ardından seçtiğiniz VPN yazılımını sunucuya yükleyin. Bu yazılım şifreleme, kimlik doğrulama ve trafik yönlendirme işlemlerini gerçekleştirir. Birçok sağlayıcı, özellikle WireGuard ve OpenVPN için bu adımı basitleştiren kurulum betikleri sunar.
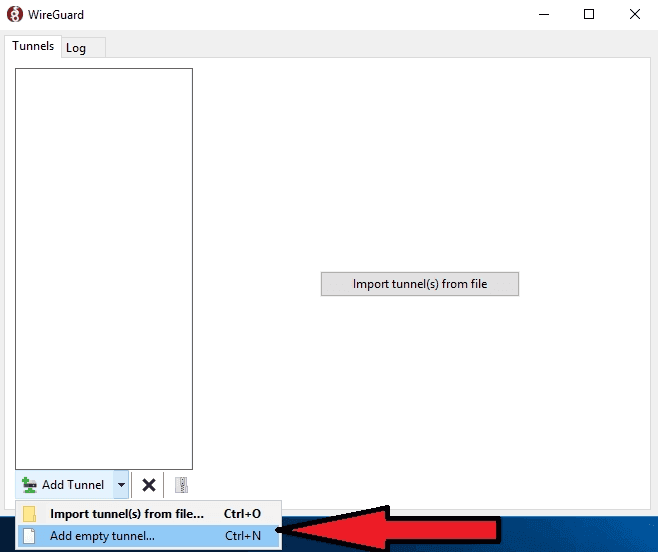
Boş bir tüneli çalıştırma ve ekleme. Kaynak: Introserv
3. Adım: Anahtar veya Sertifika Oluşturun
VPN’ler cihazların kimliğini doğrulamak için şifreleme anahtarlarına dayanır. Bu adımda sunucu ve istemci anahtarları ya da sertifikaları oluşturursunuz. Bu kimlik bilgileri yalnızca yetkili cihazların VPN’inize bağlanabilmesini sağlar.
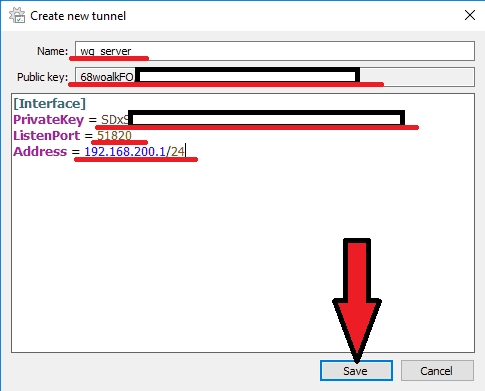
[Interface]
PrivateKey = # WireGuard sunucusunun özel anahtarı
ListenPort = # WireGuard'ın dinleyeceği bağlantı noktası
Address = # WireGuard sunucusu için istenen IP adresi
Burada ağ bağlantısının adını ve WireGuard sunucusunun genel anahtarını girmeniz gerekir (istemci tarafını yapılandırmak için gereklidir).
4. Adım: VPN Sunucusunu Yapılandırın (Örnek)
Bu adım, trafiğin VPN’inizden nasıl geçeceğini ve bağlı cihazlarınızın nelere erişebileceğini belirler. Temel bir kurulumda bile birkaç ana parametrenin yapılandırılması gerekir.
Aşağıda, örnek olarak WireGuard kullanıldığında bu yapılandırmanın nasıl görünebileceği yer alıyor. Sözdizimleri farklı olsa da aynı kavramlar diğer protokoller için de geçerlidir.
İzin Verilen IP Aralıkları
Bu ayar, istemcinin VPN üzerinden kullanmasına izin verilen IP adreslerini tanımlar.
AllowedIPs = 10.0.0.2/32
Bu örnekte:
- İstemciye tek bir dahili VPN IP adresi atanır
- Bu aralığın dışındaki trafik istemciden kabul edilmez
İnternet trafiğinin tamamını tünellemek için bu değer genellikle genişletilir:
AllowedIPs = 0.0.0.0/0, ::/0
Bu, tüm trafiği VPN tünelinden geçirir.
DNS Yapılandırması
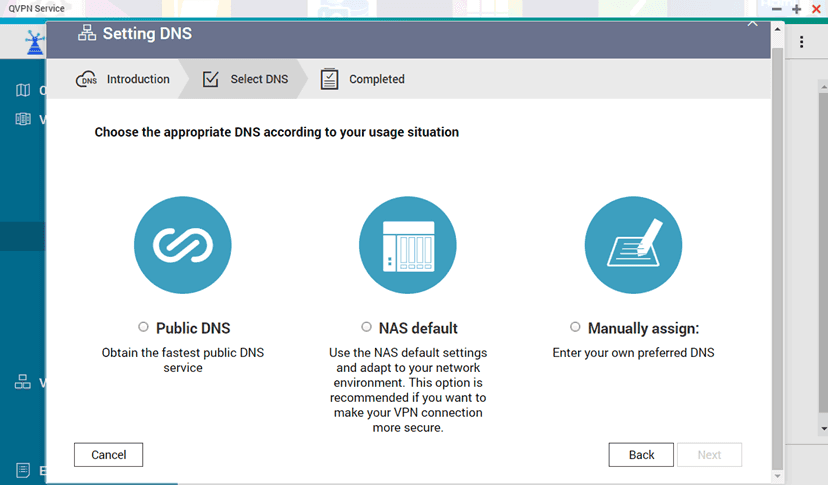
DNS Quick Wizard arayüzü. Kaynak: qnap
İhtiyaçlarınıza en uygun DNS hizmetini seçmenize yardımcı olabilecek DNS Quick Wizard’ı indirebilirsiniz. DNS ayarları, VPN’e bağlıyken alan adlarını hangi sunucuların çözeceğini belirler.
DNS = 10.0.0.1
Bu ayar, istemciyi VPN sunucusunun DNS çözümleyicisini kullanmaya zorlayarak DNS sızıntılarını önlemeye yardımcı olur. Bu ayar olmadan DNS sorguları hâlâ kullanıcının ISP’si üzerinden geçebilir.
Yönlendirme Kuralları
Yönlendirme kuralları, trafik VPN’e girdikten sonra nereye gitmesi gerektiğini sisteme bildirir.
Temel bir kurulum, trafiği VPN arayüzünden genel ağa yönlendirerek bağlı cihazların internete güvenli biçimde erişmesini sağlar.
Uygulamada bu şu anlama gelir:
- VPN trafiği iletilir
- NAT (ağ adresi çevirisi) etkinleştirilir
- Dönüş trafiği istemciye doğru şekilde yönlendirilir
Bu adımlar genellikle yalnızca VPN yapılandırma dosyasıyla değil, sistem düzeyindeki ağ ayarlarıyla gerçekleştirilir.
Dinleme Bağlantı Noktaları
Dinleme bağlantı noktası, VPN sunucusunun gelen bağlantıları nerede kabul edeceğini belirler.
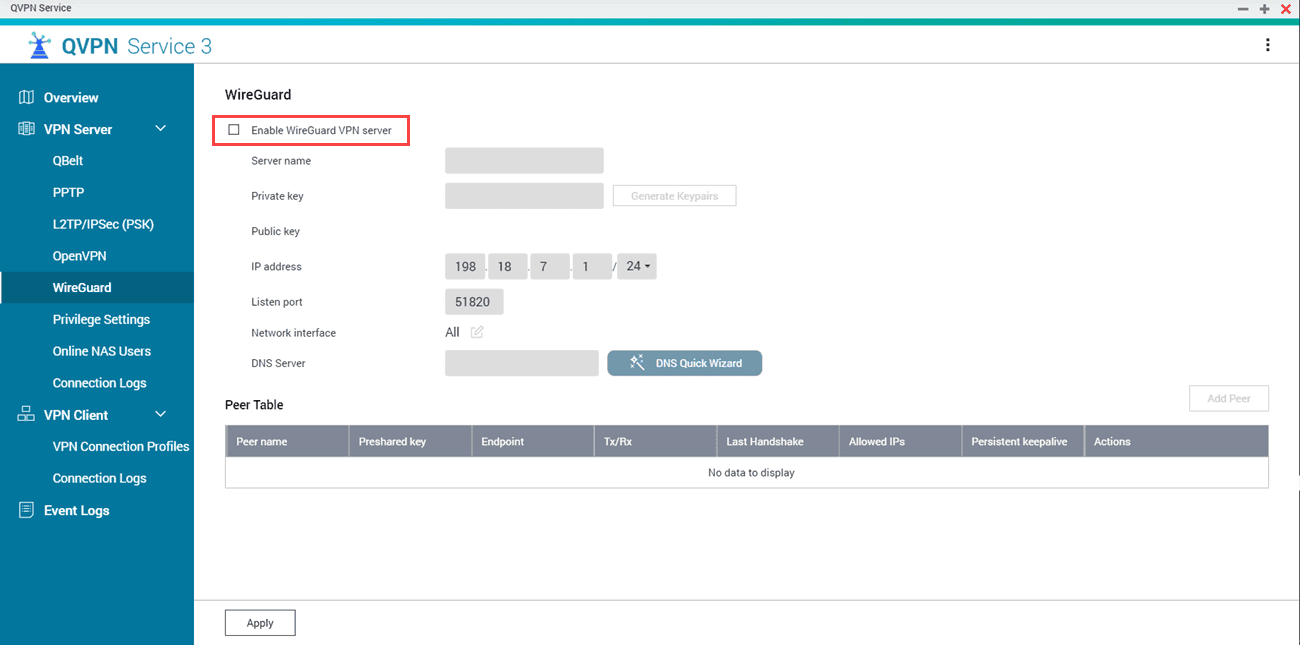
Kaynak: qnap
1 ile 65535 arasında bir UDP bağlantı noktası numarası belirtin; örneğin:
ListenPort = 51820
Bu bağlantı noktası:
- Güvenlik duvarında açık olmalı
- İstemci yapılandırmasıyla eşleşmeli
- Diğer hizmetlerle çakışmamalı
Bağlantı noktasını değiştirmek isteğe bağlıdır, ancak güvenlik duvarı seçilen değeri her zaman yansıtmalıdır.
Yeni Başlayanlar Neden Basit Başlamalı?
Varsayılan yapılandırmalar çoğu senaryoda güvenli çalışacak şekilde tasarlanmıştır. Başlangıçta gereğinden fazla özelleştirme şu riskleri artırır:
- Yanlış yönlendirilen trafik
- DNS sızıntıları
- Hizmetlerin yanlışlıkla açığa çıkması
Asgari düzeyde, çalışan bir yapılandırma; tam olarak anlamadığınız karmaşık bir yapılandırmadan her zaman daha iyidir.
Temel yapılandırma kararlı hâle geldikten sonra ek güvenlik ve performans ayarları aşamalı olarak eklenebilir.
5. Adım: İlk Cihazınızı Bağlayın
Sunucu yapılandırıldıktan sonra cihazınıza VPN istemcisini yükleyin ve yapılandırma dosyasını veya anahtarları içe aktarın. Bağlandıktan sonra trafiğiniz şifrelenmeli ve VPN sunucunuz üzerinden yönlendirilmelidir.
6. Adım: Bağlantıyı Test Edin
Son olarak şunları doğrulayın:
- IP adresiniz değişiyor
- Trafik şifreleniyor
- İnternet erişimi beklendiği gibi çalışıyor
Bu aşamada çalışan bir VPN’iniz olacak.
Bu başlangıç kurulumu, temel bağlantıları güvenceye almak ve uzaktan erişim sağlamak için yeterlidir. Ancak çalışan bir VPN, güvenliği güçlendirilmiş veya gizlilik için optimize edilmiş bir VPN ile aynı değildir; karmaşıklık da bu noktada artmaya başlar.
İleri Düzey Kurulum: VPN’inizi Özelleştirme ve Güvenliğini Güçlendirme
VPN’iniz çalışmaya başladıktan sonra asıl iş başlar. Varsayılan bir yapılandırma temel kullanım için yeterli olabilir, ancak nadiren en iyi güvenlik veya gizlilik düzeyini sunar. İleri düzey yapılandırma ve güvenlik güçlendirme burada devreye girer.
Aşağıda, kendin yap VPN kurulumlarının sıkça özelleştirildiği alanlar ve sürecin neleri içerdiğini gösteren pratik örnekler yer alıyor.
Güvenlik Duvarı Yapılandırması (Trafik Kontrolü)
Güvenlik duvarı, VPN sunucunuza ulaşmasına izin verilen trafiği ve engellenecek trafiği belirler. Uygun güvenlik duvarı kuralları olmadan sunucunuz gereksiz hizmetleri açığa çıkarabilir.
Örnek hedefler:
- Yalnızca VPN trafiğine izin vermek
- Kullanılmayan bağlantı noktalarını engellemek
- Dahili hizmetlere doğrudan erişimi önlemek
Yaygın yaklaşım:
- SSH’ye yalnızca güvenilir IP adreslerinden izin vermek
- VPN protokolü bağlantı noktalarına izin vermek (ör. WireGuard için UDP 51820)
- Gelen diğer tüm trafiği düşürmek
Yalnızca bu adım bile VPN sunucunuzun saldırı yüzeyini önemli ölçüde küçültür.
DNS Yapılandırması & Sızıntıların Önlenmesi
Varsayılan olarak, trafik şifrelenmiş olsa bile kendin yap VPN’i ISP’nizin DNS sunucularını kullanmaya devam edebilir ve bu da gezinme verilerinin sızmasına yol açabilir.
Yaygın yapılandırma seçenekleri:
- VPN sunucusunda özel bir DNS çözümleyici kullanmak
- Tüm istemcileri VPN tarafından sağlanan DNS’i kullanmaya zorlamak
- Tünel dışındaki DNS isteklerini engellemek
Neler ters gidebilir:
- DNS sorguları VPN tünelini atlayabilir
- VPN kullanmanıza rağmen web siteleri gerçek ağınızı tespit edebilir
DNS sızıntılarını önlemek için açıkça yapılandırma yapmak gerekir; bu otomatik olarak gerçekleşmez.
Kill Switch Mantığı (Manuel Uygulama)
Ticari VPN’lerde genellikle yerleşik kill switch bulunur. Kendin yap kurulumlarında bunun manuel olarak uygulanması gerekir.
İşleyiş:
- VPN tüneli kesilirse giden tüm trafiği engellemek
- Normal internet bağlantısına geri dönülmesini önlemek
Uygulama şekli:
- Yalnızca VPN arayüzü üzerinden trafiğe izin veren güvenlik duvarı kuralları
- Arayüz devre dışı kaldığında otomatik engelleme
Halka açık ağlarda güvenlik için VPN’e güveniyorsanız bu kritik önem taşır.
Günlük Kaydı & Gizlilik Konuları
Birçok kendin yap VPN’i farkında olmadan beklenenden fazla veri kaydeder.
Yaygın günlük kaynakları:
- VPN yazılımı günlükleri
- Sistem kimlik doğrulama günlükleri
- Güvenlik duvarı bağlantı günlükleri
Temel günlükler bile şunları açığa çıkarabilir:
- Bağlantı zaman damgaları
- İstemci IP adresleri
- Oturum süreleri
Günlükleri devre dışı bırakmak veya en aza indirmek dikkatli yapılandırma ve sürekli izleme gerektirir; bu konuda hatalar sık görülür.
Örnek: WireGuard Yapılandırması (Basitleştirilmiş)
Aşağıda, ileri düzey kurulumların nasıl göründüğünü göstermek için basitleştirilmiş bir WireGuard sunucu yapılandırması yer alıyor:
[Interface]
PrivateKey = <server_private_key>
Address = 10.0.0.1/24
ListenPort = 51820
SaveConfig = false
[Peer]
PublicKey = <client_public_key>
AllowedIPs = 10.0.0.2/32
Bu en temel örnek bile şunların bulunduğunu varsayar:
- Güvenli anahtar saklama
- Doğru güvenlik duvarı kuralları, doğru yönlendirme ve DNS yapılandırması
Kurulumlar büyüdükçe (birden fazla istemci, birden fazla cihaz) karmaşıklık hızla artar.
“İleri Düzey” Kontrolün Gizli Maliyeti
Her özelleştirme şunları artırır:
- Bakımı yapılacak yapılandırma dosyalarının sayısını
- Olası hata noktalarının sayısını
- Güncellemeler ve güvenlik yamaları konusundaki sorumluluğu
Birçok kendin yap VPN’i bu noktada kırılganlaşır; bir şey değişene kadar sorunsuz çalışır.
Kendi VPN’inizin Bakımı: Sürekli Güvenlik & Kararlılık
Güvenli ve güvenilir kalması için VPN’inizin sürekli bakıma ihtiyacı vardır. Ticari VPN hizmetlerinden farklı olarak, kendi barındırdığınız bir VPN’in arkasında otomatik çalışan bir güvenlik ekibi yoktur; her şey onu ne kadar iyi ve düzenli yönettiğinize bağlıdır.
Düzenli Güncellemeler ve Yama Yönetimi
VPN yazılımları, işletim sistemleri ve şifreleme kitaplıkları güvenlik açıklarını gidermek için sürekli güncellenir.
Sunucunuzda güncel olmayan bileşenler çalışıyorsa:
- Bilinen güvenlik açıkları istismar edilebilir durumda kalır
- Şifreleme zayıflıkları için yama uygulanmayabilir
- Saldırganlar bakımı yapılmayan hizmetleri hedef alabilir
Güvenli bir VPN sık sık güncelleme gerektirir; yalnızca kurulum sırasında bir kez değil, sürekli.
Anahtar ve Kimlik Bilgisi Yönetimi
Kimlik doğrulama anahtarları ve sertifikalar, VPN güvenliğinin temelini oluşturur. Zaman içinde anahtarlar:
- Açığa çıkabilir
- Birden fazla cihazda yeniden kullanılabilir
- Cihazlar kaybolduktan veya kullanımdan kaldırıldıktan sonra etkin kalabilir
En iyi uygulama; anahtarları düzenli aralıklarla yenilemeyi, kullanılmayan cihazların erişimini iptal etmeyi ve anahtarları hiçbir zaman düz metin hâlinde değil, güvenli biçimde saklamayı içerir. Bu adımlar kolayca gözden kaçabilir ve çoğu zaman da kaçar.
İzleme ve Kullanılabilirlik
Kendin yap VPN’inde tek bir arıza noktası vardır. Sunucu devre dışı kalırsa VPN’iniz çalışmayı durdurur. Şunlardan siz sorumlusunuz:
- Çalışma süresini izlemek
- Olağandışı trafiği veya oturum açma girişimlerini tespit etmek
- Çökme veya güncellemeler sonrasında hizmetleri yeniden başlatmak
Etkin izleme olmadan arızalar, VPN’e gerçekten ihtiyaç duyana kadar fark edilmeyebilir.
VPN Tünelinin Ötesinde Güvenlik Güçlendirme
VPN yalnızca trafiği korur; sunucunun kendisini korumaz. Ek güvenlik sorumlulukları arasında SSH erişimini kısıtlamak, güçlü kimlik doğrulama kullanmak ve açık bağlantı noktalarını sınırlamak bulunur.
Kaba Kuvvet Saldırılarını Önleme
Sunucu ele geçirilirse VPN tünelinin bir anlamı kalmaz ve saldırganlar doğrudan erişim kazanır.
Günlük Kaydı, Gizlilik ve Verilerin Açığa Çıkması
Kendin yap VPN’leri genellikle varsayılan olarak günlük oluşturur. Bu günlükler şunları içerebilir:
- Bağlantı zaman damgaları
- Dahili IP adresleri
- İstemci tanımlayıcıları
En temel günlükler bile uygun olmayan biçimde saklanırsa veya üçüncü taraflarca erişilirse gizlilik riski yaratabilir. Günlükleri devre dışı bırakmak veya en aza indirmek dikkatli yapılandırma ve sürekli doğrulama gerektirir.
Bakımın Gerçek Maliyeti
Başlangıçta “tek seferlik kurulum” gibi görünen iş hızla şunlara dönüşür:
- Düzenli güvenlik incelemeleri
- Manuel güncellemeler
- Beklenmedik sorunları giderme
Teknik deneyimi olan kullanıcılar için bu kabul edilebilir olabilir. Çoğu kişi içinse uzun vadeli bir yüke dönüşür.
Kendin Yap VPN mi, Ticari VPN mi: Gerçekte Hangisi Daha Kolay?
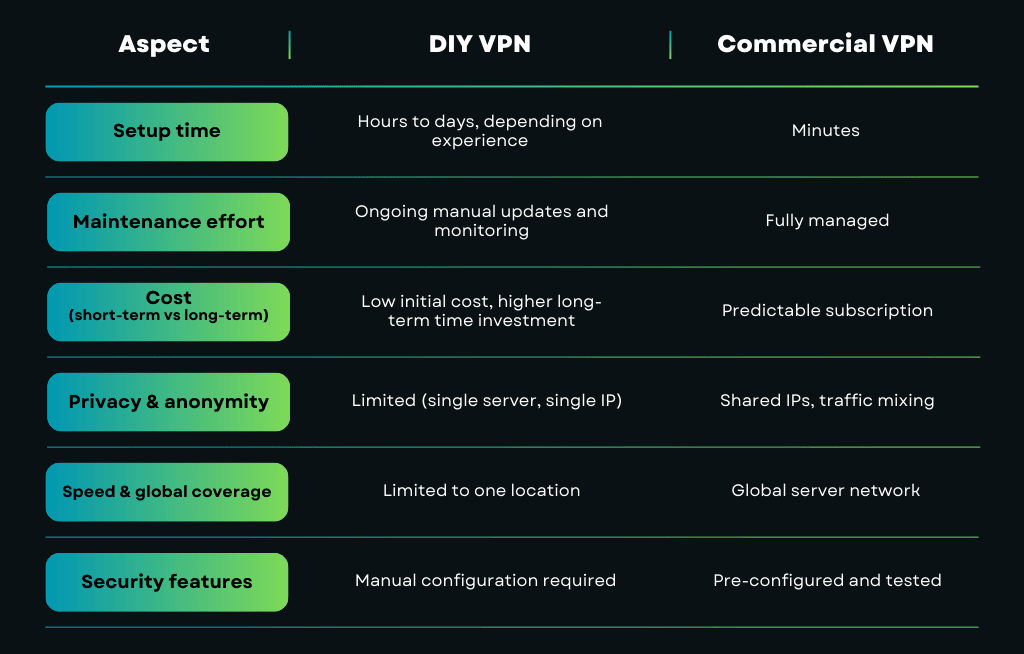
Bu noktada kendi VPN’inizi kurmakla ticari bir hizmet kullanmak arasındaki fark netleşir. Her iki yaklaşım da aynı temel teknolojilere dayansa da deneyim (ve sonuç) çok farklıdır.
Kendin Yap VPN ile Ticari VPN Arasındaki Temel Farklar
Kendin Yap VPN’ler Kimler İçin Daha Uygundur?
Kendi barındırdığınız bir VPN şu durumlarda makul bir seçenek olabilir:
- Belirli bir ağı veya bağlantıyı güvenceye almak istiyorsanız
- Ev ya da ofis sistemlerine özel uzaktan erişime ihtiyacınız varsa
- Sunucuları uygulamalı biçimde yönetmekten hoşlanıyorsanız
- Güvenliği zaman içinde sürdürme konusunda rahatsanız
Kendin yap VPN’ler, kapsamlı gizlilik çözümleri olmaktan çok birer araçtır.
Ticari VPN’ler Kimler İçin Daha Uygundur?
Şu durumlarda ticari bir VPN genellikle daha iyi bir seçenektir:
- Teknik karmaşıklık olmadan anında koruma istiyorsanız
- Anonimliğe ve paylaşılan IP altyapısına önem veriyorsanız
- Birden fazla ülkedeki sunuculara erişmeniz gerekiyorsa
- Otomatik güvenliği ve düzenli güncellemeleri tercih ediyorsanız
Çoğu kullanıcı için basitlik ve güvenilirlik, düşük seviyeli kontrolden daha önemlidir.
Birçok Kullanıcı Neden Ticari VPN’i Tercih Ediyor?
Ticari VPN hizmetleri, kendin yap VPN’lerle aynı sorunları gizli maliyetler olmadan çözmek için tasarlanmıştır.
Sunduğu özellikler:
- Önceden yapılandırılmış güvenlik modern ve gerçek kullanımda sınanmış protokoller kullanır
- Küresel sunucu ağları hız ve kararlılık için optimize edilmiştir
- Günlük tutmama politikaları denetimler ve şeffaf uygulamalarla desteklenir
- Anında koruma manuel kurulum gerektirmeden cihazlar arasında sunulur
Tek bir sunucunun bakımını yapmak yerine kullanıcılar; ölçek, yedeklilik ve gizlilik için oluşturulmuş, profesyonelce yönetilen bir altyapıya erişir.
Bu, kendin yap VPN’leri gereksiz kılmaz; ancak birçok kullanıcının neden kişisel bir VPN’le başlayıp daha sonra ticari bir çözüme geçtiğini açıklar.
Son bölümde, kendi VPN’inizi kurmanın ne zaman mantıklı olduğunu ve doğru sağlayıcıyı seçmenin ne zaman daha akıllıca olacağını özetleyeceğiz.
Kendiniz Kurun ya da Doğru Aracı Kullanın
Kendi VPN’inizi kurmak size çok şey öğretebilir, ancak gizlilik kurulumunuzun ne kadar karmaşık olduğuyla ölçülmez. Verilerinizin korunup korunmadığı, bağlantınızın güvenli olup olmadığı ve çevrimiçi etkinliğinizin sürekli ve zahmetsizce gizli kalıp kalmadığıyla ölçülür.
Amacınız öğrenmek, denemeler yapmak veya tek bir ağı korumaksa kendin yap VPN’i değerlendirmeye değer olabilir.
Amacınız kurulumla uğraşmadan güçlü gizlilik, küresel erişim ve güvenilir güvenlik elde etmekse Guru VPN ilk günden itibaren uzman düzeyinde koruma sunar.
Guru VPN, kullanıcıların sistem yöneticisi olmasını gerektirmeden VPN’lerden bekledikleri faydaları sunmak için geliştirilmiştir.
- 49+ ülkedeki yüksek hızlı sunucular küresel erişim ve tutarlı performans sağlar
- WireGuard ve GuruShadow dâhil modern protokoller hız ile güvenliği otomatik olarak dengeler
- Kill Switch ve sızıntı koruması gibi yerleşik koruma özellikleri kutudan çıkar çıkmaz çalışır
- Kullanımı kolay uygulamalar, tüm önemli cihazlarda saniyeler içinde güvenli bağlantı sağlar
- Altyapının bakımı yapılır, güncellenir ve sürekli izlenir; böylece kullanıcılar teknik ek yük olmadan güvenilir koruma elde eder.